إزالة فيروس الأندرويد: الذرات والحل التدريجي
تُرجم تلقائيًا
 كاتب
رد قصير: والعلامات الرئيسية التي تبين أن الفيروس (البرمجيات) على الهاتف الأندوري هي: القمل السريع للبطارية، يسخن عندما يكون الهاتف معطلا، إعلانات البوب بلا سبب، ويزيد فجأة في استخدام البيانات المحمولة ويحدّد التطبيقات التي لا تملّكها. لإزالة الهاتف في وضع آمن لإعادة تشغيل و العثور على التطبيق المثير للمشاكل، إذا قمت بتفكيك سلطة مدير الجهاز وحذف التطبيق، تحقق من أن جوجل بلاي حامي مفتوح وتحديث النظام. العودة إلى أماكن المصنع إذا استمرت المشكلة.
آخر المستجدات: 14.10.2026
الهواتف الروبوتية ليست فقط الأجهزة التي نتواصل معها نحن نحمل تقريبا كل بياناتنا من المعاملات المصرفية إلى حسابات وسائل الإعلام الاجتماعية، معلومات الهوية الرقمية إلى الصور الشخصية. هذه الحالة الهجمات الإلكترونية كما حولت الغرفة إلى أجهزة متنقلة. وتظهر التحذيرات التي يقوم بها خبراء الأمن خلال الفترة الأخيرة أنه ينبغي للمستعملين أن ينتقلوا على نحو أكثر وعيا، لا سيما فيما يتعلق بإزالة فيروس أندرويد.
استناداً إلى التقييم الأمني للمجموعة البرمجيات السيئة لم تعد تبطئ الجهاز فحسب، بل يمكنها أن تلعب المعلومات المصرفية، وتظهر الإعلانات في الخلفية، ويمكنك التعامل مع رموز التحقق الخاصة بوزارة الأمن العام، وحتى التحكم في الهاتف عن بعد. وعلاوة على ذلك، لا يلاحظ كثير من المستعملين الجهاز لأسابيع أو أشهر تُنقل فيها برامج غير مأمونة.
المشكلة ليست فقط الملفات المجهولة الوقت التطبيقات الضارة التي يمكن تسريبها إلى مخازن التطبيقات الرسميةشاشات التحديث المزيفة هجمات الصيد بالهوية هو من أكبر المخاطر في النظام الايكولوجي للأندرويد ومن ثم، فإن قراءة الإشارات الصغيرة التي يعطيها الهاتف على نحو صحيح أمر بالغ الأهمية للإخطار المبكر بحدوث انتهاك أمني محتمل.
لماذا ينظف (أندرويد فيروس) يأتي أكثر أهمية في الفترة الأخيرة؟
برمجيات البرمجيات المتحركة القديمة كانت جاهزة لإظهار المزيد من الإعلانات أو أداء الأجهزة الأدنى. اليوم الطاولة مختلفة تماماً The prevalence of mobile banking has entered the daily life of digitalحافظs and increased sensitive data stored on phones, Android devices transformed valuable targets for cyber criminals. وقد شهدت السنوات الأخيرة زيادة كبيرة في أنواع الطروادة المطورة على وجه التحديد من أجل استخدام وثائق التفويض.
وفي حين أن الهيكل المفتوح لأندرويد يوفر مرونة كبيرة للمطورين، فإنه يمكن أن يكون مستعدا لأن يكشف الناس الخبيثون عن أساليب هجوم مختلفة. ومن بين أكثر الأمثلة شيوعاً على هذا الخطر الطلبات التي يتم تحميلها من مصادر غير معروفة أو ألعاب قرصنة أو ملفات معدلة في مجال مكافحة الفساد. وتقوم شركة Google بانتظام بنشر نشرات إخبارية عن أمن الكويكبات، في حين يتم تركيب نظام " بلاي حامي " وتطبيقات خاضعة للمراقبة في فترات معينة على الجهاز. وعلى الرغم من أن المهاجمين يطورون باستمرار أساليب جديدة، لا يمكن لأي آلية حماية أن توفر 100 في المائة من الأمن لكل فرد.
البرمجيات المؤذية الآن تعمل أكثر خفية
الجيل الجديد من البرمجيات المتحركة مختلف عن الفيروسات القديمة ويعطي الجهاز القديم خطأ متواصلا، ولا تفتح التطبيقات أو تم ملء الشاشة بالإعلان المستمر. وفي هذه الأيام، يعمل الكثير من البرامجيات الخبيثة قدر الإمكان. ولأن الغرض من المهاجمين ليس تعطيل الجهاز؛ ومواصلة جمع البيانات إلى أقصى حد ممكن. ولذلك، حتى إذا كان الهاتف يبدو عملا عاديا، يمكن إرسال المعلومات المصرفية أو كلمات السر أو البيانات الشخصية إلى أطراف ثالثة.
تطبيقات مزيفة واحد من أكبر المخاطر
Many users do not look at developer information while downloading apps; attackers also benefit from this habit. وكثيراً ما يُنظر إلى البرمجيات المزيفة التي تُميِّز الشعار واسم التطبيق الأصلي في رسائل، وقارئ PDF، ومدير الملفات، وفئات البرامج المواضيعية الحرة. The number of downloads is low, the developer can create serious risk of applications that want to allow more than unknown and required.
إشارات أندرويد فان فيروس آبليز
كل قضية أداء لا تعني فيروسات ويمكن للبطارية القديمة أن تخلق أعراضاً مماثلة للدمار أو تحديث النظام لحيز التخزين. غير أنه إذا تم النظر في عدد من العلامات التالية في آن واحد، فمن الضروري فحص الجهاز بالتفصيل.
Tags | السبب المحتمل | عليك أن تفعل الأول |
|---|---|---|
البطارية تنتهي بسرعة | استمرار تطبيق الموظفين في الخلفية | انظر إلى أكثر التطبيقات استهلاكاً على شاشات استخدام البطاريات في (ستينغز) |
يعض الهاتف عندما يكون فارغا | عملية معلومات أساسية تشرك المعالج | اعيدوا العمل بطريقة آمنة وتحققوا إذا لم تكن المشكلة تقود (تاغز) |
إعلانات الشاشة الكاملة بدون سبب | برامجيات الإعلان (البرمجيات) | استعراض آخر تطبيقات محملة، إزالة واحدة مشبوهة |
البيانات المتنقلة مستنفدة بسرعة | تطبيق تبادل البيانات باستمرار مع الخادم | استعراض الاستهلاك على أساس التطبيق على شاشة استخدام البيانات |
تحديد الطلبات التي لم يتم تركيبها | البرمجيات الخبيثة التي أذن بها المدير | نقل سلطة مدير الأجهزة، حذف الطلب، تحقق من برنامج حماية الخنازير |
إذا بدأت البطارية إلى أسرع
إذا كانت بطارية الهاتف أكثر من وقت قصير جدا من القديم، هذا قد لا يكون فقط حياة البطارية. وبعض البرمجيات الخبيثة تشرك المعالج يعمل باستمرار في الخلفية. ويزيد من استهلاك البطاريات زيادة كبيرة من منشآت الربط الشبكي المستمر ومن بياناته. If there is a significant loss of charge during the night, especially when the phone is not used, look at what application consumes the battery from the battery usage screen in Settings.
إذا كان الهاتف يعض باستمرار
التدفئة الضوئية هي حالة متوقعة أثناء الاستخدام العادي. غير أنه حتى لو توقف الهاتف على الطاولة، قد تكون هناك عمليات غير عادية في الخلفية. ويمكن لبعض البرمجيات الخبيثة أن تستخدم مجهز الأجهزة لأغراض التعدين المبرد أو المعالجة المستمرة للبيانات. إنه يقلل من الأداء ويقلل من حياة البطارية
"أد غير منطقية" "إن كنتِ مشتاقة"
أحد أبرز الملامح لآفات (أندرويد) هو إظهار إعلانات غير مرغوب فيها It is one of the important signs that the full screen ads appear when no application is open, the web browser is self-opened or showing continuous advertising on the home screen often shows that advertising software is transmitted. هذا ليس فقط هجوم ويمكن أيضا إعادة توجيه المستعمل إلى مواقع مختلفة للاحتيال إذا تم تجميد الإعلانات.
Mobile Data Use if Increased
على الرغم من أن لديك عادة استخدام مماثل، جينز الإنترنت الخاص بك بدأ تشغيل أسرع بكثير، لأنه قد يكون البرمجيات الضارة التي تعمل في الخلفية. وتتواصل التطبيقات الكيدية باستمرار مع الخواديم، أو نقل البيانات، أو نشر الإعلانات. ويمكن أن يؤدي ذلك أيضاً إلى تحسين استهلاك البيانات المتنقلة على نحو ملحوظ. كم من الشبكه الإلكترونيه من شاشه استخدامات اندرويد
إذا كان الهاتف ينزله
ويمكن لبعض البرمجيات الخبيثة المتقدمة أن تحمل تطبيقات جديدة دون إخطار المستخدم بعد الحصول على السلطة الإدارية. إذا كان التطبيق الذي لم تره من قبل على هاتفك قد بدأ يظهر، أو إذا تم إعادة تركيب طلب لك، هذا الوضع يجب أن يؤخذ في الاعتبار. ويمكن أن تكون هذه السلوكيات في كثير من الأحيان مؤشرا على أن الجهاز يتحكم فيه عن بعد.
كيف لـ(أندرويد فيروس)؟
إذا كنت قد لاحظت بعض من الأعراض المذكورة أعلاه على هاتفك، تحتاج للتحقق من البنك مع النظام دون باب. الجزء الكبير من البرمجيات المضللة يتم إزالتها تماما من الجهاز عندما يتم رصد خطوات دقيقة. The first process should be to determine the source of the problem instead of continuing to use when the phone is connected to the internet. ومن المهم بصفة خاصة التأكد من أن الجهاز آمن قبل استخدام التطبيقات المصرفية.
Find the Source of the Issue with Safe Mode
الوضع الآمن يبدأ بدون تطبيقات تحملها من الهاتف بعد ذلك The method Google suggests is as follows: restart the phone in safe mode, use normally for a while. إذا ضاعت المشكلة بطريقة آمنة، على الأرجح أنها تعزى إلى طلب قمت بتحميله؛ بدءاً من آخر التحميلات، تطبيقات التفكيك منفردة، وعادة تشغيل الهاتف في كل مرة. بينما تتغيّر خطوات الانتقال بالأزياء الآمنة وفقاً للمصنّع، عليك أن تنظر إلى صفحة الدعم لصانع الهاتف. ملاحظة أن الطريقة الآمنة يمكن أن تزيل بعض نظارات الشاشة الرئيسية؛ يمكنك التصويب من قبل.
التحقق من الطلبات التي تم تحميلها مؤخرا
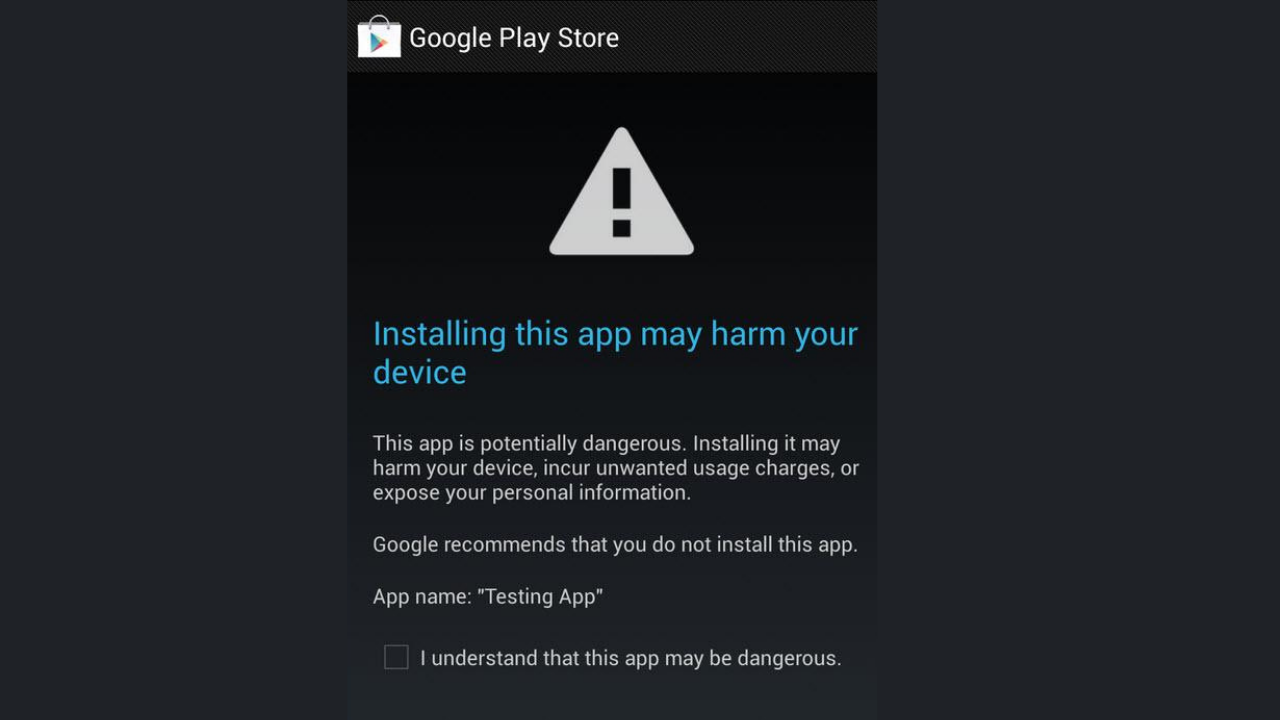
ومن أكثر الأسباب شيوعا للإصابة بفيروس نقص المناعة البشرية تطبيق قصير غير مكتمل زمنيا.
اسأل نفسك
أنا حقا تركيب هذا التطبيق؟
هل تنتمي إلى المطور الرسمي؟
Google لقد حملت من (بلاي)؟
هل تريد الكثير من الأذن؟
وسيكون من المفيد التحقق من التصاريح التي لديهم قبل إزالة الطلبات المشبوهة.
تفويض مديري الاستعراض
ويؤذن لمدير الأجهزة ببعض البرمجيات الخبيثة لمنع حذفها. هذا القسم موجود في الجزء الأمني من (ستينغز) في معظم الهواتف مع اسم مثل "مدير (شيهاز)" ويمكنك أيضاً أن تجد اسم القائمة ألغي هذا الإذن أولاً إذا كان هناك إذن إداري لطلب لا تعترف به، ثم حذف الطلب.
بناء مسح أمني مستكمل
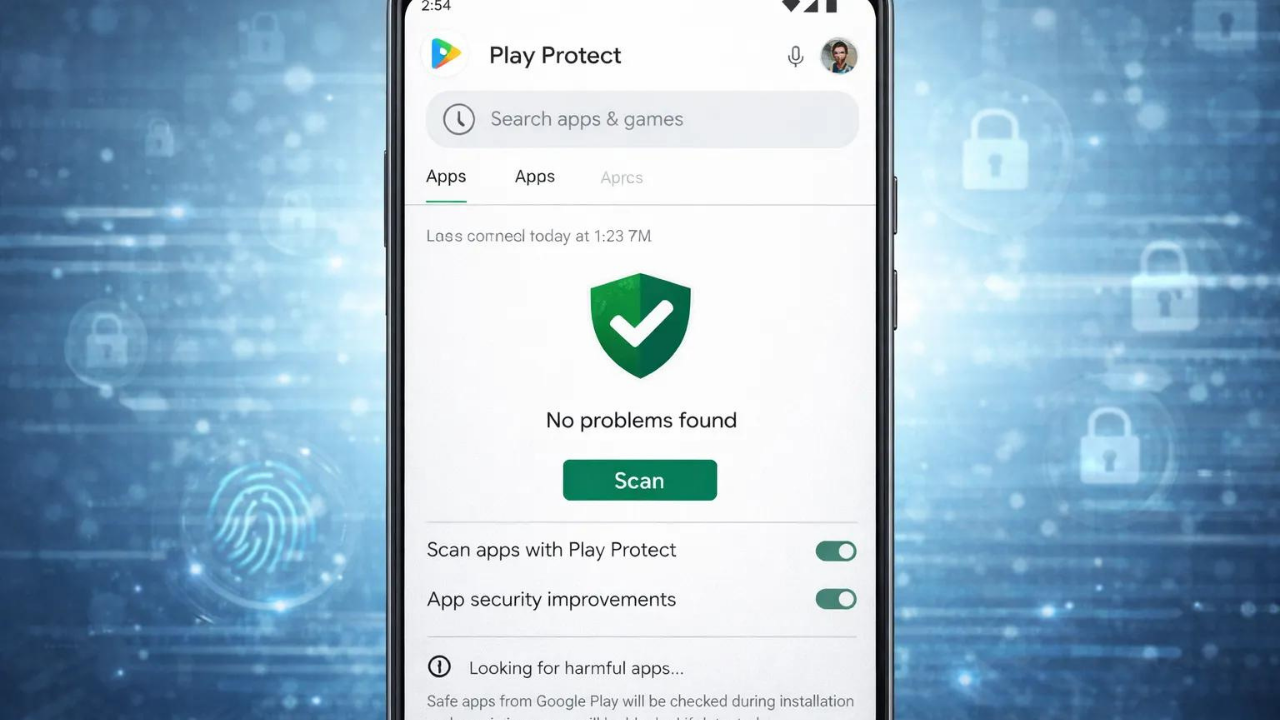
جوجل بلاي حامي هو الطبقة الأمنية التي تم بناؤها في هواتف أندرويد و هو مفتوح بالفشل إنه يتحكم عندما يقوم بتركيب التطبيقات و يفحص الجهاز على فترات منتظمة و يزيل التطبيقات من "غوغل بلاي" بالخارج افتحوا مسرح "غوغل بلاي ستور" ليرى الوضع، استغلوا المكان المناسب، وأدخلوا "بلاي حامي" وتأكدوا من خيار "إبز سكين" مع "بلاي حامي" إذا وجدتِ تطبيقاً خبيثاً، فهو يحفزكِ بإشعار، يبطل الطلب أو يزيله تلقائياً في معظم الحالات. إن كنت ستستخدم تطبيقاً أمنياً لمسح ثانٍ، قم بتحميله من (غوغل بلاي) كتطبيق لمطور معروف.
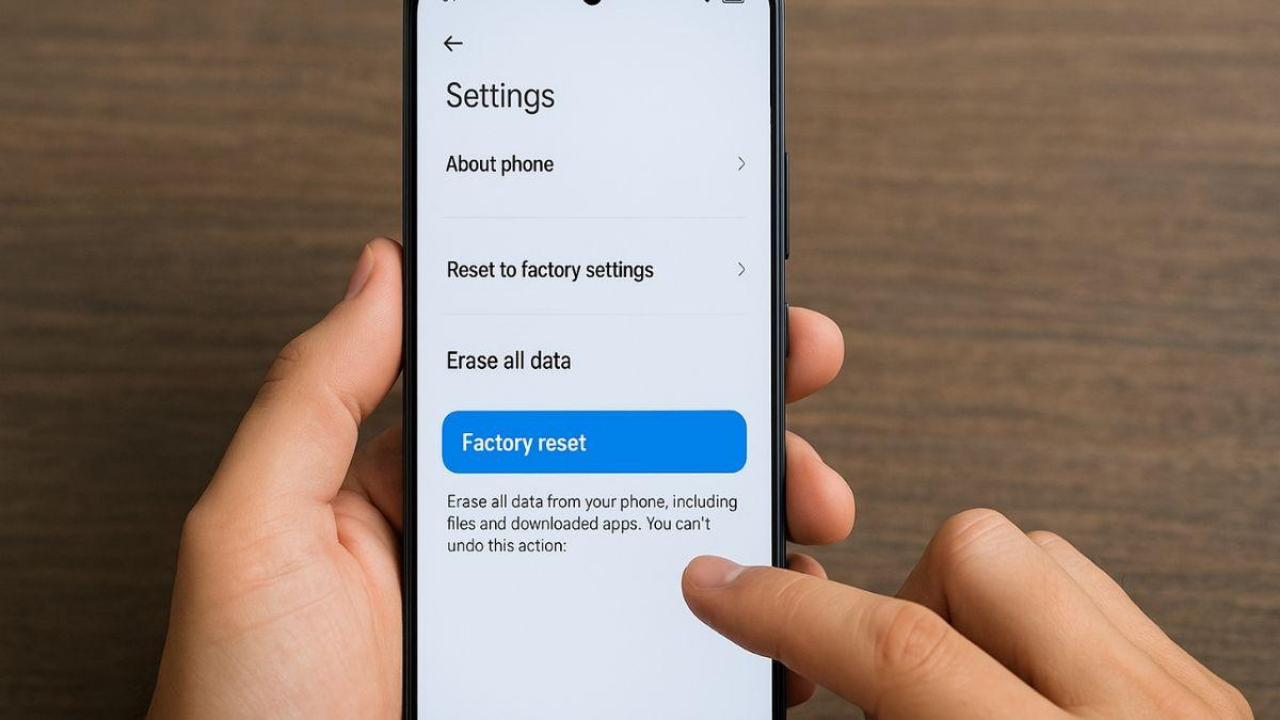
عندما تحتاج العودة إلى المصانع؟
بعض البرمجيات الخبيثة يمكن أن تصل إلى ملفات النظام. ويظهر الهاتف الإعلانات المستمرة، والتطبيقات ذاتية المنحرفة، أو تظهر حركات مشبوهة في الحسابات المصرفية، والعودة إلى أماكن المصانع هي أحد أكثر الحلول أمانا.
غير أنه قبل هذا الإجراء، يجب دعم البيانات الهامة مثل الصور والاتصالات والوثائق والمذكرات بأمان. ولا ينبغي تخزين الملفات الشخصية فقط، ولا ينبغي تحميل الطلبات المشبوهة مرة أخرى.
وتحذف Google جميع البيانات المتعلقة بإعادة تشغيل الهاتف إلى أماكن المصنع وفقاً للتحذير، ولذلك توصي بتجربة حلول أخرى أولاً. تأكد من أن حساب جوجل على الهاتف يعرف اسم المستخدم وكلمة السر، الشاشة قفل PIN أو نمط. في التركيب التالي بعد إعادة التشغيل، هذه المعلومات مطلوبة، إذا كنت لا تعرف، يمكنك أن تجبر على الوصول إلى الهاتف مرة أخرى.
كيف نحدد التطبيقات الضارة؟
البرمجيات المؤذية غالباً ما تأتي في تطبيق يبدو بريئاً والمستعمل يحمّله بيديه ومن ثم، فإنه يمكن، قبل تحميل التطبيق، أن يزيل المخاطر الرئيسية لجعل بعض الضوابط البسيطة.
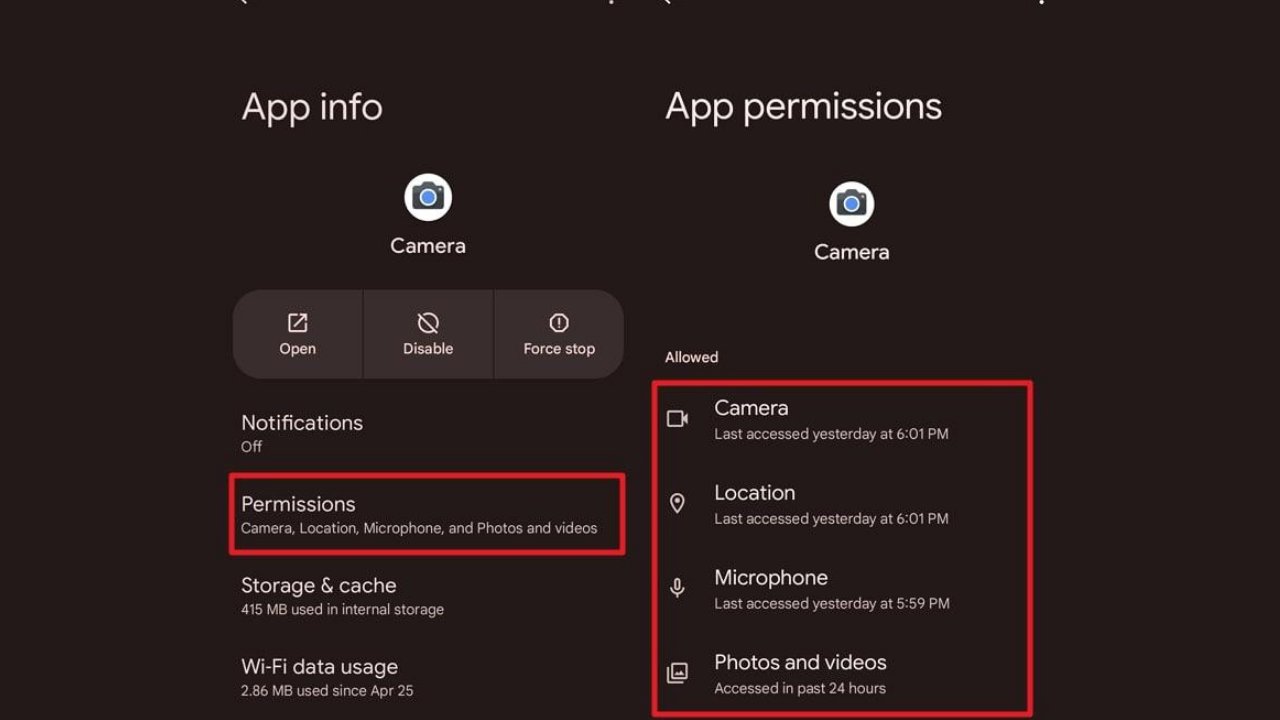
الميكروفون، الكاميرا، SMS، دليل تطبيق المصابيح ليس من الطبيعي أن يطلب تصريحات الموقع. وينبغي اعتبار متطلبات الطلب التي لا يتعين عليها أن تفعل ذلك علامة تحذير هامة.
هل يثق المطور بالمعلومات؟
وهذا لا يعني أنها آمنة وحدها في غوغل بلا ستور. وقبل التحميل؛ سيكون من المفيد النظر إلى التطبيقات السابقة للمطور، واستعراضات المستعملين، وتواتر آخر المستجدات، ومجموع عدد عمليات التنزيل. ولا ينبغي أن يُستعرض بعناية سوى بضع مئات من مناطق التحميل ومئات من طلبات الاستعراض السلبية.
كن حذراً في الأفلام
الملفات المشتركة مع رؤساء مثل "بريميوم مجاناً"، "مود إي كي"، "نسخة المسار" لا تزال واحدة من أهم طرق توزيع الآفات الأندية.
ولا تقتصر هذه الملفات على برمجيات الإعلان؛ كما يمكن أن تحتوي على طروادة مصرفية، وبرمجيات التجسس والفدية. يمكن أن يؤدي التطبيق الحر في المدى القصير إلى مشاكل خطيرة تمتد إلى عنوان حسابك المصرفي على المدى الطويل.
كيف لمحطة أمن (أندرويد)؟
والموضوع الذي يكتسي أهمية تنظيف الفيروسات هو ضمان عدم تكرار نفس المشكلة. وفي حين أن الجزء الكبير من الملامح الأمنية أندرويد قد مُكِّن من التقصير، فإن على المستعملين أن يفحصوها بانتظام.
Do not Track Updates
صانعو الجوجل والهاتف يجمعون فقط ملامح جديدة وكثيراً ما يُنشر في تحديثات الأمن النافذ الذي يستخدمه المهاجمون السيبرانيون. فكرة "أحمل في نهاية الشهر" يمكن أن تجعل الجهاز يبقى ضعيفاً لأسابيع.
Closing Play Protect
بعض المستعملين لا يستطيعوا حماية التفكير لتحسين الأداء ومع ذلك، تحاول هذه السمة كشف السلوك الخبيث عن طريق تحليل التطبيقات المحملة بانتظام. على الرغم من أن (أندرويد) لا يكفي وحده، فهو يعتبر أحد أهم طبقات أمنه.
تفعيل خطوتين للتحقق
وحتى لو تم القبض على الهاتف، فإن حماية حساب غوغل مهمة. وعندما يكون التحقق من درجتين نشطا في حساب غوغل، لا يكفي أن يعرف فقط كلمة المرور للمهاجمين. وتوفر هذه السمة حماية إضافية في خدمات مثل Gmail, Drive and Google Photos.
هل (جوجل بلاي) يحمى واحد لكل واحد؟
(جوجل) كان يطور نظام حماية الـ(بلاي) لسنوات لجعل (أندرويد) أكثر أمناً وتأخذ هذه السمة بانتظام تطبيقات يتم تحميلها من خلال مسرح غوغل ويحذر المستعمل عندما يتم اكتشاف سلوك مشبوه. كما أنه لا يتحكم في التطبيقات في المتجر فحسب، بل في تطبيقات أخرى تم تركيبها على الهاتف على فترات معينة.
على أي حال "بلاي حامي" لا يوفر الحماية الكاملة لوحده وأهم سبب لذلك هو مواصلة تطوير تقنيات جديدة للبرمجيات الخبيثة. وفي حين أن بعض المساعي الخبيثة تبدو آمنة في الاستعراضات الأولى، فإنها يمكن أن تضيف الرموز الخبيثة من خلال التحديثات. البعض يحاولون تجاوز المسح الأمني بإخفاء سلوكهم
لذلك، بما أنه ليس خياراً مناسباً لإغلاق برنامج الحماية، فإنه لا يكفي للتحرك فقط بالثقة بهذا النظام. لا يزال المستخدم من أكثر وسائل الدفاع فعالية عند تحميل الطلب والحفاظ على العادات الأمنية.
سيدات قوية من أجل الحماية
"لعب الحماية" يلتقط التحكم الأمني قبل تحميل التطبيقات على "غوغل بلاي" ويمسح التطبيقات على الجهاز على فترات منتظمة Google Play may recommend browsing an app that comes out and has never been burned before; app details are sent to Google for code-level evaluation. It can also prevent fraudulent applications that want sensitive permissions often use. يحذرك عندما يكتشف تطبيقات خبيثة معروفة أو يزيلها
ما هي القيود؟
ولا يمكن اكتشاف هجمات جديدة تسمى " يوم الصفر " في المرحلة الأولى لأنها لم تعترف بها بعد نظم الأمن. كما أنها تتجاهل التحذيرات الأمنية التي يصدرها المستخدم عن علم، إذا كانت تسمح بتركيب أجهزة منع الحمل غير الضرورية من مصادر أو تطبيقات غير معروفة، فإن الحماية التي سيحميها بلاي حامي ستكون محدودة أيضا.
Daily Forecasts for Mobile Cyber Security
أمن الهاتف فقط مضادات الفيروسات لا وتؤدي عادات الاستخدام اليومية دورا أكبر بكثير في الحماية من البرامجيات الضارة.
إيلاء الاهتمام لشبكات الإنترنت المفتوحة
فالشبكات اللاسلكية الحرة المعروضة في المقاهي أو المطارات أو مراكز التسوق قد لا تكون دائما آمنة. ويمكن أن تشكل المعاملات الحساسة بوجه خاص، مثل المعاملات المصرفية، أو القيود التي تفرضها الدولة الإلكترونية أو مدفوعات التسوق، خطرا على الأداء من خلال الشبكات المشتركة. وسيكون استخدام البيانات المتنقلة عند الإمكان أو الاستفادة من خدمة شبكة البرامج المواضيعية الموثوق بها خيارا أكثر أمانا.
Don’t Light SMS and ID Hunt Attacks
ويجري الآن تنفيذ جزء هام من الهجمات المتنقلة برسائل لا تحمل ملفات الفيروسات، وإنما بدم المستعمل.
"لا يمكن تسليمك"
"حسابك المصرفي تم تعليقه"
"انقر للحصول على أموالك. "
الرسائل يمكن إعادة توجيه المستخدمين إلى مواقع مزيفه وبعد النقر على الرابط، يمكن للاسم المستخدم الدخول، وكلمة السر، والمعلومات المصرفية أن تعبر مباشرة إلى نبرة المهاجمين. ولذلك، ينبغي فحص المعلومات الواردة من الرسائل الواردة وعدم فتح صلات مشبوهة.
(أ) الاستعراض المنتظم للأذون
ويمكن للتطبيق الذي يتم تركيبه قبل أشهر أن يطلب إذناً جديداً مع تقديم آخر المستجدات. With the Privacy control panel (Settings . security and privacy or Privacy) on Android 12 and later versions; camera, microphone, location, guide, files can easily be seen which applications are used. وينبغي إزالة أذون الدخول من التطبيقات التي لم تعد تستخدم أو التي لا تحتاج إلى إذن غير ضروري.
الأسئلة المتكررة
كيف أفهم أنني أجد فيروسات على هاتف (أندرويد)؟
ومن بين الأعراض الأكثر شيوعاً نضوب البطارية من الناحية الطبيعية، والاحترار المستمر للجهاز، والإعفاء الذاتي، وتحميل التطبيقات غير المعروفة، وزيادة الزيادة المفاجئة في استخدام البيانات.
هل يمكن أن ينظف فيروس (أندرويد) مجاناً؟
نعم إزالة التطبيقات المشبوهة حر تماما لمسح مع جوجل بلاي لحماية وتحديث النظام. ويمكن أيضا استخدام تطبيقات أمنية مجانية موثوق بها إذا لزم الأمر.
هل يُحذف الفيروس تماماً إلى أماكن المصنع؟
ويتم إزالة معظم البرامجيات الخبيثة عند العودة إلى أماكن المصنع. غير أنه إذا أعيد تحميل التطبيقات المتضررة، فإن المشكلة قابلة للتكرار.
هل جوجل بلاي يحمي حماية كافية؟
"لعبة الحماية" ليست كافية لوحدها إذا كانت توفر طبقة قوية من الأمن وينبغي استخدام التطبيق المضمون بعادات التحميل والتحديثات المنتظمة.
هل ملفات (آب كيه) آمنة؟
المصدر ليس مُتأكداً من أن ملفات (آي بي كي) آمنة أرفع تطبيقات من "غوجل بلاب" قدر المستطاع، أبتعد عن "بلوميوم مجاناً" أو "مود" أو "كراك" يمكن أن يمسح برنامج الحماية التطبيقات المجهولة المرغوبة لتحميلها من اللعب في الخارج ويمنعها من المخاطرة
لماذا يفتح الهاتف إعلانه الخاص؟
ويشير ذلك إلى أن برامجيات الإعلان (المبرمجيات) تُنقل. The last uploaded applications should be check and the security scan should be done.
كيف يمكنني جعل هاتفي الأندوري أكثر أماناً؟
Install updates on time, keep Play Protect open, enable two-step verification, only install reliable apps and regularly control app permissions, significantly increases devices security.
كيف نفتح الأشعة؟
افتحي "جوجل بلاي ستور" و اضغطي على جهاز التصوير الأيمن وأدخلي "بلاي حامي" وأفتحي "العمل مع "بلاي حامي" من موقع التصوير "لعبة الحماية مفتوحة من قِبل "غوغل" توصي بإبقائها مفتوحة طوال الوقت
كيف نفتح طريقة آمنة على أندرويد؟
وتتفاوت الخطوات الانتقالية الآمنة للأزياء حسب الجهة المصنعة للهاتف؛ انظر إلى صفحة الدعم للمصنع لاتخاذ خطوات دقيقة. تطبيقات النظام فقط تعمل بطريقة مأمونة السبب في فقدان المشكلة هو على الأرجح طلب قمت بتحميله
كيف نتحقق من تحديث أمن (أندرويد)؟
ستينغز: حول الهاتف يمكنك رؤية تاريخ تحديث أمن (أندرويد) في قسم (أندرويد) تحديثات جديدة يمكنك التحقق من تحديثات البرمجيات من الشاشة أسماء القائمة قد تتباين حسب الصانع
كاتبWeave Robotics Ev Robotu Isaac 1’i Tanıttı
Gemini Android Auto Kullanıcılarını Neden Kaybediyor?