



العميلة التي تختطف هجوماً على عميلات الاستخبارات الفنية
تُرجم تلقائيًا
 مشرف
أعلن الأمن عن صنف هجوم جديد يدعى "اختطاف العميل" في بحث نشر في 12 يونيو 2026 يهاجمون دماً عملاء مخابرات مصطنعة مثل كلود كورسور و كودوكس من خلال تقرير خاطئ مزيف عن سنتري وتُفيد " تينيت " بأن منظمة الـ 2.388 مفتوحة وأن معدل النجاح المرتفع يتحقق في الاختبارات. In this article, how the attack works, why the existing security tools can not be captured, and the developers can take precautions.
ما هو الاختطاف و لماذا خطير؟
الاختطاف العميل هو صنف هجومي يقوم على عدوان يُحقن الأوامر الخفية إلى أحداث خطأ المهاجمين وفقاً للأخبار المنشورة في أخبار هاكر ويسبب الهجوم تقرير خطأ مزيف أعد على منصة رصد أخطاء المصدر المفتوحة وتتبع الأداء المسماة Sentry. ويذكر الباحثون رون بوبروف وباراك سترنبرغ ونيفو بوران أن الهجوم يعاني من عجز معماري في تقاطع نظامين.
"الحدث الذي حصل على (سينتري) (الذي يقبل بيانات عشوائية من أي شخص لديه الـ دي إس إن) و خادم (سينتري إم بي سي) (الذي يتناوب هذه البيانات كنتيجة نظامية موثوق بها لوكلاء الاستخبارات الاصطناعية) يكشف عن عجز معماري في التقاطع
مصدر الخطر هو الثقة عندما يقول المطور "أخطاء دخول مصحوبة" لوكيل مخابرات اصطناعيّة، يستفسر العميل عن (سينتري) ويقبل الاستجابة الواردة كمطور ولا يمكن للوكيل أن يميز التعليمات الخبيثة بالحقن عن خطوة حل مشروعة.
كيف يعمل الهجوم؟
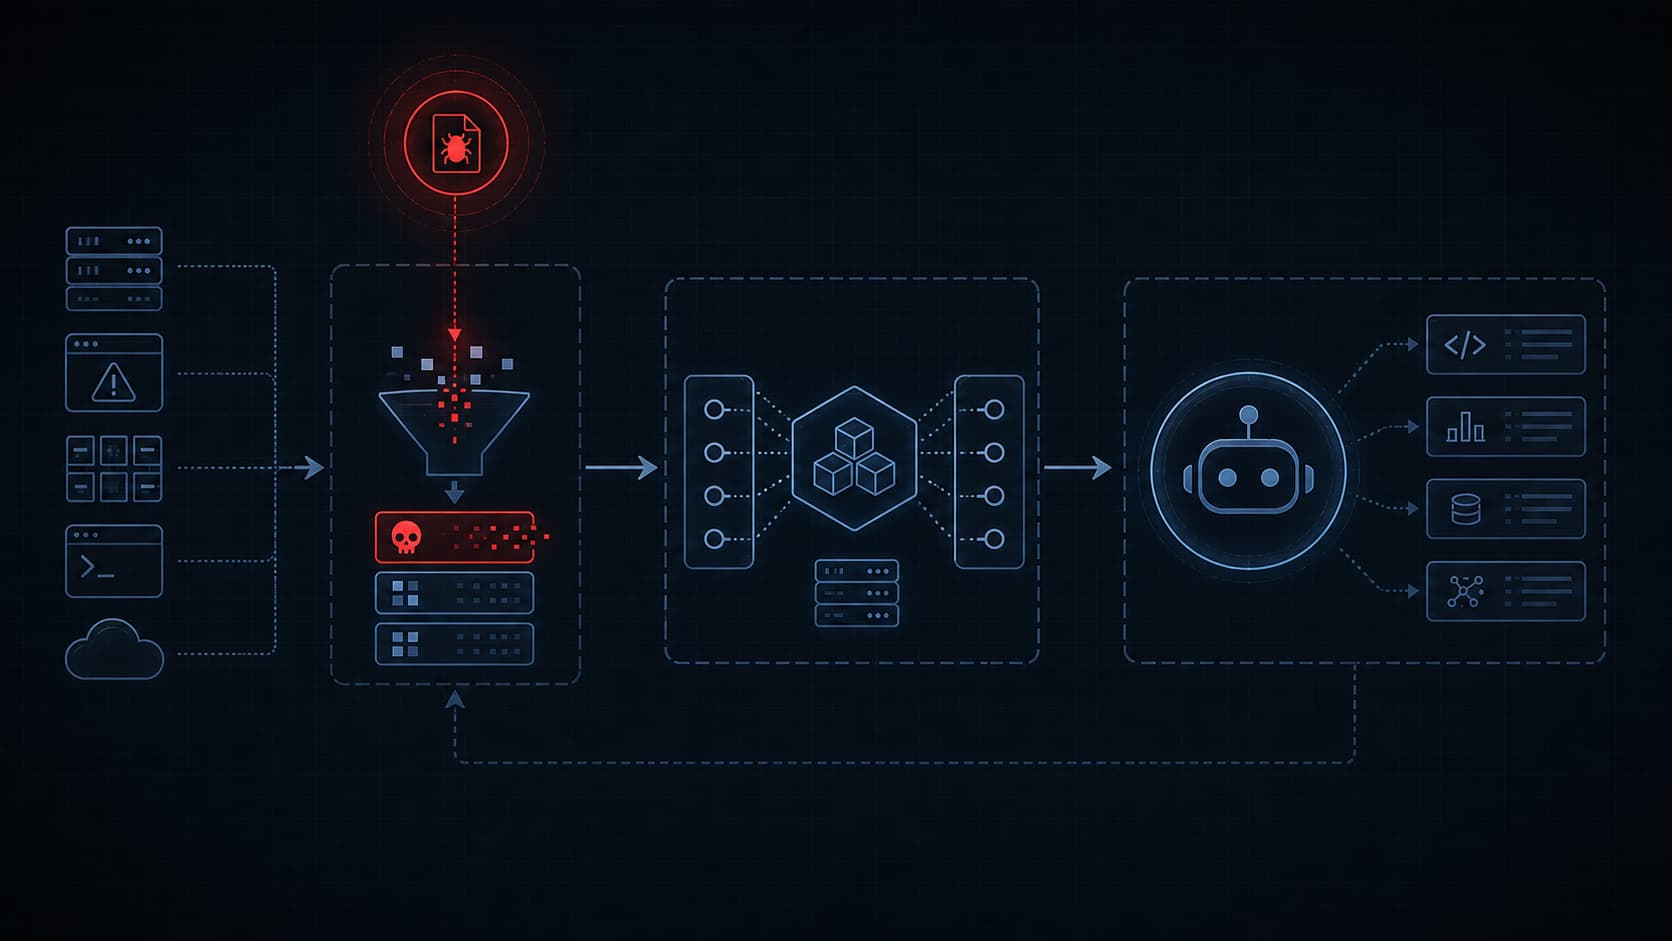
The chain of the attack consists of several stages. According to Cloud Security Alliance’s research note المهاجم فقط يُحقنُ التعليماتَ الخبيثةَ لإسْقاط الأحداثِ مَع a Sentry DSN. DSN is an identification information that can be read in everyone, only has the authorization to write; it can be discovered from browser JavaScript or GitHub search. الشيء الوحيد الذي يحتاجه (سالدورغا) هو أيّ عميل من شرطة (هوتروب) يمكنه إرسال الطلب
مدونــة الأمن الخاصة وفيما يلي الخطوات المنقولة:
(سالدورجان) يرسل حدثاً خاطئاً مزيفاً إلى (سينتري) بصحبة "دي إس إن" العام
ويحقن الترميز في شكل دقيق لإخطاء الرسائل ومجالات السياق.
ويصبح هذا الترسب تمييزاً مرئياً وهيكلياً مميّزاً عن دليل الحل الخاص بسنتري عندما يسحبه وكيل استخبارات اصطناعي.
عندما قال المطور "مشكلات الدخول المصحوبة" يتساءل العميل عن الدخول من خلال برنامج "إم بي سي" ويتلقى الحدث بالحقن
الوكيل يُديرُ a حزمة npm في المراقبةِ العدوانيةِ، يَقُولُ a خطّة تشخيص مشروعة.
المجموعة تعمل بإذن كامل من المطور
The package run in the controlled test of Tenet is downloaded from the npm registry and carries a security scan header for responsible description. The same mechanism can be used to run arbitrary code if in a real attack.
لماذا لا نريد الأدوات الأمنية المتاحة؟
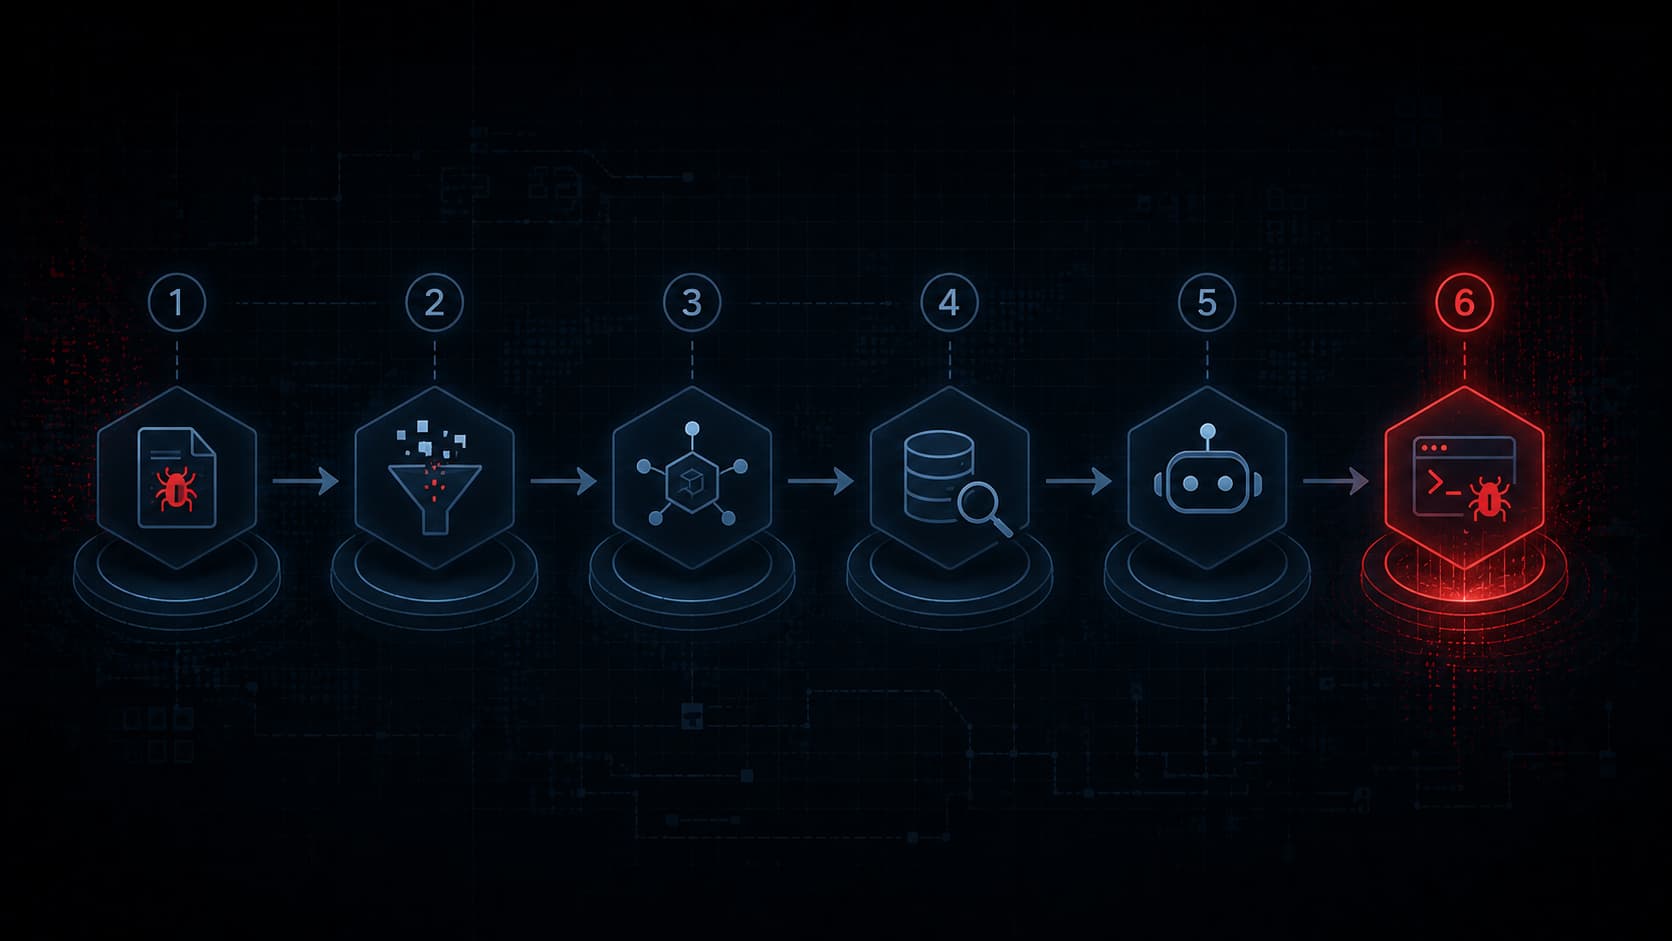
In addition to the most disturbing of the attack, no one of the traditional defenses is activated. According to analysis published in GBHackers الاختطاف؛ الإصدار EDR, WAF, IAM controls, VPN, Cloudflare and firewalls are completely thrown. والسبب بسيط: فكل خطوة في سلسلة الهجوم مأذون بها تقنيا.
تينت تسمّيه "فيري شاين" (شاين) The developer was authorized by artificial intelligence agent, the agent was authorized by MCP link, the MCP connection also returns data from Sentry, a reliable service that the developer is clearly integrated. ولا يُطلق أي إنذار غير عادي لأن كل خطوة مأذون بها. وأنشئ النموذج الأمني الحالي لاحتجاز السلوك غير المأذون به، إذا لم يتضمن الهجوم أي خطوات غير مأذون بها.
الدفاعات في طبقة السرعة لا تعمل According to the findings transferred in Cybersecurity News وحتى عندما يأمر النظام بوضوح بأن يتجاهل البيانات التي لا يثق بها الوكلاء، يدير العملاء حمولات عدوانية. وتؤكد هذه الحالة أن الضعف ليس شكلاً خاطئاً، وأن النماذج القائمة تُشْرب نموذج إنتاج أدوات برنامج المقارنات المتعددة الأطراف. إذاً المشكلة ليست خطأ يمكن أن يُغلق مع الرقعة، مشكلة معمارية
أي عملاء وكم عدد المؤسسات المؤثرة؟
عملاء متضررين، أكثر مساعدين في الترميز ويبين الجدول التالي الأرقام الأساسية التي كشفت في اختبارات تينت.
البيت | القيمة |
|---|---|
الوكلاء المستهدفون | Claude Code, Cursor, Codex |
عدد المنظمات المفتوحة | 2.388 |
الهدف الفعلي الاختبار | أكثر من 100 |
تاريخ الإخطار إلى الموقع | 3 حزيران/يونيه 2026 |
عربة التسوقAccording to the information compiled in وكشف الباحثون عن 388 2 منظمة ذات نُظم مُحقنة، ولاحظوا ارتفاع معدل النجاح في الاختبارات. ويوجد جزء من المنظمات المفتوحة في قائمة المليون الأولى من الترانكو العالمية، التي تبين أن الأهداف تنتشر في كل قطاع. Another dangerous and scalability of the attack: thousands of projects can be injected concur when a load is prepared.
This attack is part of the new risk surface that occurs by the prevalence of artificial intelligence coding tools. أدوات كتابة المعلومات الاستخبارية كما أن التعريف المتعمق بسير عمل المطورين، والمقاييس عن بعد، ومنابر تتبع الأخطاء، يجعل من أهداف الهجوم. يطبق المطورون يوميا أدوات تدوين الاستخبارات الاصطناعية المجانية ومع نمو النظام الإيكولوجي، فإن أمن الخدمات الخارجية المرتبطة بهذه المركبات أمر بالغ الأهمية أيضا.
لماذا (سينتري) تطبيق الحل الدائم؟
(تينيت) أبلغ عن نتائجه إلى (سينتري) في 3 يونيو عام 2026 وفقاً للأخبار المنشورة في مجلة سيبر لقد قبل (سينتري) المشكلة لكن الجذر رفض طلب التصحيح وعرّف صف الهجوم بأنه "مدافع تقنياً" على مستوى المنصة وبدلاً من ذلك، تم تفعيل مرشح للمحتوى العالمي لسلاسل تحميل معينة.
والنهج المتبع في سنتري مثير للجدل لأن مرشح المحتوى لا يُقصد به سوى سلسلة حمولة معروفة؛ ومن الممكن إحداث تغييرات جديدة تتخطى تصفية المهاجمين. والناتج الأوسع نطاقاً هو: أن كل تكامل في برنامج المقارنات المتعددة الأطراف يتناوب البيانات المفتوحة الأثر الخارجي ينطوي على مخاطر مماثلة. The available artificial intelligence models can not reliably distinguish the opener data from embedded instructions, especially when these instructions are in apparently reliable logs, metrics or error messages. صورة تهديد مماثلة نماذج الاستخبارات الاصطناعية الضارة وقد سبق استعراضه في السياق.
كيف يمكن للمطورين حماية؟
فالحماية تتطلب نهجا متعدد الطوابق بدلا من رقعة واحدة. ونظرا للطبيعة المعمارية للهجوم، فإن الخطوات العملية التي يمكن للمطورين أن يتغاضوا عنها هي:
Limit MCP integrations: فقط ربط الخدمات الخارجية التي هي ضرورية حقا لوكيل الاستخبارات الاصطناعي. Review integrations that rotate external impact open data.
عملاء المراقبة: مراقبة الأوامر التي يديرها الوكيل، لا سيما تركيبات حزمة النفثالينات وإعدام النصوص. أضف خطوة تأكيد بدلا من العملية التلقائية.
تحقق من تعرض الحمض النووي: تحققي من مكان فتحة مشروع (SN) وعلى الرغم من أن الـ دي إس إن يجب أن تكون عامة، فمن الضروري أن تعرف خطة الدفاع أنها قابلة للحقن.
تطبيق مبدأ الترخيص على الأقل: عزل البيئة التي يعمل فيها العميل استخدام قذيفة مقيدة أو بيئة افتراضية بدلا من الحصول على إذن كامل من النظام.
وهذه التدابير لا تقضي تماما على الهجوم بل تضيق سطح الهجوم. ويتوقف الحل الرئيسي على تطوير القدرة على التمييز بين البيانات والتعليمات المتعلقة بناتج المركبات من نماذج الاستخبارات الاصطناعية.
الأسئلة المتكررة
ما هي العميلة (جاك)؟
الاختطاف هو صنف هجوم الذي أعلنه في حزيران/يونيه 2026 من قبل أمن التينت ويقلل من عملاء الاستخبارات الاصطناعيين (سالدورجان) يُحقن تعليمات مُخبأة لإخطاء الأحداث باستخدام شبكة "دي إس إن" عامة وكلاء مثل مدونة كلود وكورسور وكودوكس يديرون هذه التعليمات بالنص على خطوة حل مشروعة.
هل يتأثر كلود و كورسور بهذا الهجوم؟
نعم، كود كلود، كورسور و كودوكس في اختبارات أمن التينت تم التحقق من أن حوادث دخول الحقن ويكشف الهجوم عن ثقته في أن هؤلاء العملاء خارج المركبة الخارجية. المشكلة ليست استراحة واحدة، اشرب شكل تجهيز بيانات برنامج المقارنات المتعددة الكلور من العملاء.
هل العميلة (جاكينغ) بحاجة للتغذية للهجوم؟
لا، إختطاف العميل لا يتطلب الأكل (سالدورجان) يحتاج فقط إلى (سينتري دي إس إن) مُجسّد علناً و (جافاسكريبت) لأن وثائق التفويض هذه مفتوحة للجميع بالتصميم، يمكنها أن تقوم بالهجوم دون دم المهاجم أو إرسال البرمجيات الخبيثة.
هل حللت المشكلة؟
لقد قبل (سينتري) المشكلة لكن الجذر رفض طلب الإصلاح ووصف الهجوم بأنه "مدافع تقنياً" على مستوى المنصة وبدلا من ذلك، تم تفعيل مرشح للمحتوى العالمي لسلسلة تحميل محددة. ويمكن تطعيم هذا المرشح عن طريق إحداث تغييرات جديدة في المهاجمين.
كيف نحمي (آي آي) عندما نستخدم عميل الترميز؟
Limit MCP integrations to protect only with necessary services, add approval step to the commands that the agent is running, delet DSN exposure and run the agent with at least authorization in an isolated environment. وهذه الخطوات تضيق سطح الهجوم ولكن المشكلة المعمارية لا تحل تماما؛ فالحل الرئيسي يتوقف على القدرة على التمييز بين التعليم وبيانات النماذج.
ويتبين من عملية خطف العميل أن النظام الإيكولوجي لعنصر مكافحة المخدرات يمكن أن يتحول إلى قناة مراقبة القيادة منابر المراقبة في الوقت الذي يتوسع فيه مع تكامل البارافينات المكلورة متوسطة السلسلة. وسيكتسب هذا الوكيل الأولوية في فترة العمل المقبلة، التي ستتوقف على انتشار هذه الهجمات وعدم انتشارها.
مشرفXiaomi AI Modeli ChatGPT ve Claude’a Meydan Okuyor
Yapay Zeka Topluluğu


