توسيع نطاق الوصول إلى أفرقة الأمن السيبرية
تُرجم تلقائيًا
 كاتب
Anthropic siber güvenlik programını genişleterek doğrulanmış güvenlik ekiplerine gelişmiş Claude modelleri ve farklı erişim seviyeleri sunmaya başladı. 6 Ekim 2026'da duyurulan yeni Cyber Verification Program (CVP), savunma operasyonlarından yetkili sızma testlerine ve kritik sistemlerin güvenlik incelemelerine kadar farklı ihtiyaçları kapsıyor. Program, gelişmiş yapay zeka yeteneklerini daha fazla güvenlik uzmanına ulaştırmayı hedeflerken erişimi kuruluşların doğrulama süreçleri ve güvenlik gereksinimleriyle ilişkilendiriyor.
The program updated by Anthropic combines Project Glasswing initiatives in a common access structure with the Cyber Verification Program previously carried out. وبالتالي، يمكن لأفرقة الأمن أن تطبق على مستوى الوصول إلى طبيعة أنشطتها. ويستند النهج الذي تتبعه الشركة إلى إدارة المخاطر التي يمكن أن تنجم عن إساءة استخدام نفس القدرات مع الاستفادة في الوقت نفسه من التصاريح الأمنية للاستخبارات الاصطناعية.
Anthropic ماذا تغير في برنامج الأمن السيبرى؟
Anthropic'in 6 Ekim tarihli resmi duyurusuna göre genişletilen Cyber Verification Program, uygun bulunan güvenlik profesyonellerine gelişmiş siber yetenekler ve daha az kısıtlayıcı güvenlik filtreleri sunuyor. Program kapsamında Claude Opus 5.5, Claude Sonnet 5.5 ve Claude Mythos 5.1 modellerine erişim sağlanabiliyor. Gelecekte sunulacak modellerin de programa dahil edilmesi planlanıyor.
وللشركة بعض مهام الأمن السيبراني لمنع احتمال إساءة استعمال النماذج العامة. وعلى الرغم من أن المقصود من هذه التدابير هو الحد من الأنشطة الضارة، فإن تحليل البرمجيات الضارة الذي يجريه الخبراء المأذون لهم يمكن أن يؤدي إلى عقبات أثناء التحقق من إساءة الاستعمال والاختبارات الأمنية المتقدمة.
The new program differentiates all security controls according to the nature of the work done in place to remove access conditions. وبالتالي، فإن الفريق الذي يقوم بعمليات محاكاة هجومية خاضعة للمراقبة مع فريق من العمليات الأمنية لا ينبغي أن يخضع لنفس شروط الوصول.
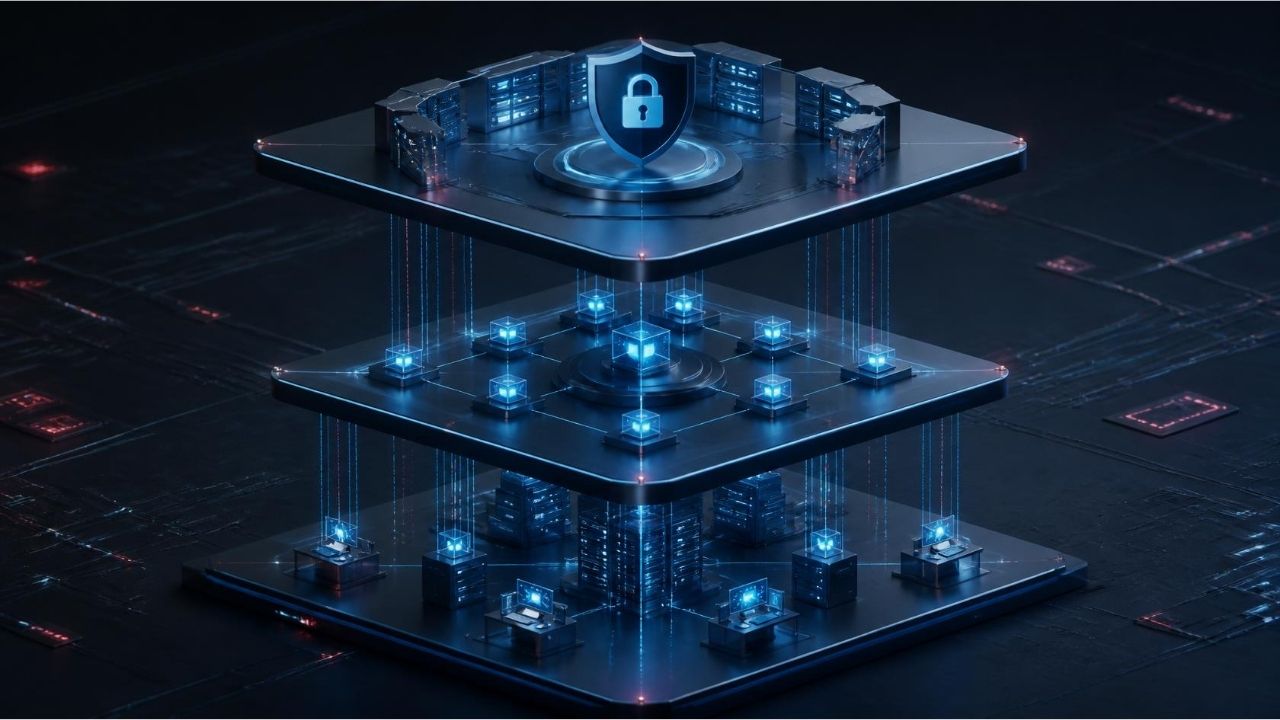
According to the description of Anthropic, the program consists of three access levels:
مستوى الوصول |
|---|
منطقة الاستخدام الأساسي
الدفاع
التدخل في الأحداث، وتحليل البرمجيات السيئة ودراسات الدفاع
وصول الفريق الأحمر
اختبارات التسرب المأذون بها ومحاكاة الهجوم الخاضعة للرقابة
الوصول
التقييمات الأمنية للهياكل الأساسية الحساسة والنظم الحساسة
ويستند كل مستوى إلى صحة المنظمة المعنية والظروف الأمنية اللازمة. The purpose of the program is to reduce the unnecessary obstacles they face while doing the work of security teams and to ensure more effective use in the defence work of advanced models.
Claude Cyber Security Access Three Levels
وصول الدفاع: عمليات الدفاع
ويركز الوصول إلى الدفاع على العمل المضطلع به لحماية نظمها والتدخل في الأحداث الأمنية. وتشكل مراكز العمليات الأمنية، وأفرقة التدخل في الحوادث، ومحللو البرامجيات الخبيثة من بين الجمهور المستهدف لهذا المستوى من الوصول.
ويمكن لنماذج " Claude " أن تساعد في فحص الملفات المشبوهة في هذه الدراسات، وتقييم الإنذارات الأمنية، والتحقيق في نقاط الضعف في مدونة المصدر، ودعم عمليات التدخل في الحوادث.
فعلى سبيل المثال، عندما يكون هناك عدد كبير من الإنذارات الأمنية في مؤسسة ما، يمكن لكل تحذير من الخبراء أن يأخذ وقتاً منفصلاً. ويمكن للاستخبارات الفنية أن تجعل من السهل على المحللين تصنيف السجلات ذات الصلة والكشف عن الصلات المحتملة.
غير أنه لا ينبغي اعتبار النتيجة التي ينتجها النموذج مؤشراً للضعف أو مؤشراً محدداً للتهديد. ويجب التحقق من النتائج من خلال الاختبارات التقنية وتقييم الموظفين المختصين لقرارات التدخل.
الوصول إلى الفريق الأحمر: اختبارات النظام المأذون بها
Red Team Access covers the work of institutions to test security defenders with controlled attack scenarios. وتحاول أفرقة الفريق الأحمر تحديد نقاط الضعف في النظم عن طريق تقليل الأساليب التي يمكن أن يستخدمها المهاجمون الحقيقيون في الحدود المسموح بها.
ويمكن أن تسهم نماذج الاستخبارات الاصطناعية المتقدمة في فحص سيناريوهات الاختبار في هذه العملية، وتصحيح فتح الأمن وتقييم فعالية آليات الدفاع. ويمكن لاستعراض العلاقات بين مختلف المكونات في نظم البرامجيات الكبيرة بوجه خاص أن يوسع نطاق البحوث الأمنية.
غير أن هذا المستوى من الوصول لا يعني الحصول على ترخيص غير محدود بالهجوم على أي نظام. ومن الضروري إجراء اختبارات في إطار السلطة، وتحديد النطاق، وقواعد السلامة المنطبقة.
والشيء المهم هنا فيما يتعلق بصانعي القرار في الشركات هو إجراء اختبارات مصطنعة تدعمها الاستخبارات وفقا للسياسات الأمنية الحالية. ومن بين الأجزاء الأساسية لهذه العملية الحد من بيئات الاختبار، والاحتفاظ بسجلات الدخول، ومراجعة حسابات العمليات ذات الأثر الكبير.
الوصول: أمن النظم الحرجة
ويُصمَّم توسيع نطاق الوصول للمنظمات التي تفي بمتطلبات الموظفين والتحقق الإضافي من النظم العالية الدقة من حيث الأمن. وتشكل التكنولوجيات التي يمكن أن تؤثر على شبكات الطاقة ونظم الطيران والأمن العام من بين أمثلة التقييمات في هذا الميدان.
ولا يمكن أن يقتصر أثر العجز في البرامجيات في هذه البيئات على فقدان البيانات. وقد تتحقق نتائج مثل وقف عمليات الإنتاج أو تعطيل العمليات المادية أو انقطاع الخدمات الأساسية.
The access of Anthropic to certain organizations under Project Glasswing is moved to the new structured Access level. ويمكِّن هذا الانتقال من الحفاظ على البرمجيات الحيوية في إطار برنامج أوسع للسلامة.
ما الذي يظهره المشروع (غلاسوينغ)؟
The new program of Anthropic is installed on the security works of the company previously. Project Glaswin gوقد أنشئت من أجل تحديد الافتتاحات الأمنية في البرامجيات الحيوية وتسريع عملية إزالتها.
ووفقا لوصف " Anthropic " ، 6 تشرين الأول/أكتوبر 2026، حدد شركاء المشروع Glaswing ضعف البرامجيات المتحقق منها على الأقل في نيسان/أبريل - تموز/يوليه 2026. The scans on the open source software of the company revealed 5,500 additional verified open from April-October 2026. وأفادت شركة Anthropic بأن الافتتاحيات المحددة تصنف في تقدير حرج أو عالي القيمة يزيد على 000 33.
وتشير هذه الأرقام إلى أنه يمكن استخدام الاستخبارات الاصطناعية على نطاق واسع في البحوث الأمنية. غير أنه لا ينبغي إزالة العدد الموصوف نتيجة أن جميع البرامجيات التي تمثل أو تكتشف يمكن تحويلها إلى هجوم. وتعكس البيانات النتائج التي تفيد بأن برنامج الشركة وأنشطة الفرز الخاصة بها قد أُبلغ عنها.
Anthropic, erişim seviyelerinin güvenlik üzerindeki etkisini değerlendirmek için CyScenarioBench adlı testten de sonuçlar paylaştı. Şirketin açıklamasına göre Claude Opus 5.5, Defense Access seviyesindeki korumalar altında 50 görevin 46'sını engelledi. Red Team Access seviyesinde ise model hiçbir görevi engellemedi ve 50 görevin 34'ünü tamamladı.
وتبين هذه النتائج كيف تختلف مرشحات الأمن بين مستويات الوصول. غير أن إجراء استعراض واحد لا يمكن أن يثبت مدى سلامة النموذج ضد جميع الهجمات في العالم الحقيقي. وينبغي تفسير نتائج الاختبار في إطار السيناريوهات وطريقة التقييم المستخدمة.
كيف لـ (آي سايبر) أن يصيب الميزان الدفاعي؟
The role of artificial intelligence in cybersecurity is not limited only with the faster operation of defenders. والمواهب نفسها التي يمكن استخدامها في مهام من قبيل إيجاد الأمن مفتوحا، وتحليل رمز المصدر، وتقييم سيناريوهات الهجوم، يمكن أن تجعل من عمل الجهات الفاعلة الخبيثة.
هذا الهيكل ذو الاستخدام المزدوج How to manage access to advanced models(ني) يتحول إلى مسألة مهمة لأمن الشركات
الوقت المحدد لفتحات الأمن يمكن اختصاره
ويمكن للخبراء في الاستعراضات الأمنية التقليدية أن يقضوا قدرا كبيرا من الوقت لتقييم القواعد المدونة الكبيرة والتحقيق في أوجه الضعف المحتملة. ويمكن لأدوات التحليل المدعومة بالاستخبارات الفنية أن تساعد الباحثين على إعطاء الأولوية من خلال تحديد أجزاء مشبوهة من الرموز.
وبالتحديد في مشاريع البرمجيات الكبيرة، يمكن أن يستغرق الأمر وقتا لدراسة الصلات بين مختلف النماذج والتحقيق في سيناريوهات الأخطاء المحتملة. ويمكن للاستخبارات الفنية أن تقدم نتائج المرشحين إلى الباحثين في هذه العملية وتسريع مهام التحليل المتكررة.
وعلى الرغم من ذلك، فإن الوصف المحتمل لنموذج لا يعني أن هذا العجز حقيقي. تقييم النتائج مع اختبارات قابلة للتكرار، وقياس الأثر وإزالته مع تصحيح سليم.
أخبار عن الكشف عن الاضواء الاصطناعيةوهو يوفر موردا إضافيا لفهم نطاق البحوث الأمنية التلقائية والتطورات التقنية في هذا الميدان.
زيادة قدرة المؤسسات على الدفاع
ويمكن لأفرقة الأمن استخدام الاستخبارات الاصطناعية لدراسة سجلات الحوادث ومؤشرات التهديدات المرتبطة بها وتقييم خيارات التدخل. ويمكن لهذه التطبيقات أن تحسن الكفاءة التشغيلية في المنظمات الكبيرة التي تعمل مع العديد من النظم والتنبيهات الأمنية.
فعلى سبيل المثال، قد يتعين على محلل الأمن أن يدرس سجلات نظامية مختلفة قد تكون مرتبطة بالحدث نفسه. الإستخبارات الفنية يمكن أن تساعد على تصنيف هذه السجلات وتحديد العلاقات المحتملة وبالتالي، يمكن للخبراء أن يفصلوا وقتهم عن الأحداث التي تتطلب مزيدا من التقييم والتحقق التقنيين.
غير أن تنفيذ نواتج الاستخبارات الاصطناعية مباشرة في نظم الإنتاج يمكن أن يعطي مخاطر جديدة. وقد تزيد التوصية الخاطئة من التحليل المفقود أو سوء التجارة الآلية القائمة. ولهذا السبب، فإن مراجعة الحسابات البشرية أمر بالغ الأهمية للحد من سلطات الدخول والاحتفاظ بسجلات المعاملات.
It is possible to benefit from Similar Vehicles in Saldurgans
كما يمكن للمهاجمين أن يسيئوا استعمال النماذج المتقدمة، وأن يجدوا تصاريح أمنية، وأن يضطلعوا بمهام تقنية آلية. ولذلك، لا ينبغي لاستراتيجيات الدفاع عن الهجمات الإلكترونية أن تتاح لها إمكانية الحصول على أدوات أقوى. وينبغي أن يكون الحد من سطح الهجوم، وحماية وثائق التفويض، وتنفيذ تحديثات البرامجيات، وأن يكون الأمن الوثيق مفتوحاً سريعاً جزءاً من هذه الاستراتيجيات.
تفاصيل عن الهجوم السيبراني على البنية التحتية لمحطة Hugging FaceThe security incidents including artificial intelligence agents and measures that institutions can take against such risks.
والشيء الرئيسي هنا هو أن الذكاء الاصطناعي ليس فقط في انتظار استخدامه على جانب الدفاع؛ بل أيضا إنشاء هياكل أمنية تأخذ في الاعتبار إمكانية إساءة الاستعمال.
كيف تدمج فرق الأمن مع منظمات الاستخبارات الفنية؟
ويطرح برنامج " Anthropic " سؤالاً هاماً على صانعي القرارات في الشركات: ما هي الفرق لعارضات الاستخبارات الاصطناعية المتقدمة التي يمكنها الوصول إلى أي مهام ومدى؟
وعندما يحدد مستوى الوصول في تطبيق مؤسسي، ينبغي تقييم الاحتياجات الأمنية للمنظمة جنبا إلى جنب مع الكفاءات القائمة وسياسات البيانات. والتركيز فقط على القدرة التقنية للنموذج، قد تضيع المخاطر التشغيلية التي قد تنشأ أثناء الاستخدام.
الترخيص ومراقبة الدخول
وينبغي تحديد النموذج بوضوح للنظم والملفات والأدوات الأمنية. ولا ينبغي أن يكون الإذن المطلوب لتغيير نظم الإنتاج مع إتاحة الوصول اللازم إلى استعراض الرموز المصدرية للنموذج.
ولا تُعرَّف إلا الأذون اللازمة لإنجاز المهمة وفقا لمبدأ الحد الأدنى من الإذن. وينبغي أن يكون الوصول غير الضروري محدودا، وينبغي استعراض الأذون بانتظام.
سجلات المراقبة والعمليات البشرية
وتخضع المعاملات الحرجة والتغييرات العالية الأثر للتفتيش على الموظفين المأذون لهم. وبدلاً من تطبيق تصويب يوصي به النموذج مباشرة في بيئة الإنتاج، يُفضل تقييمه في بيئة الاختبار أولاً.
ويكتسي تسجيل الأدوات التي يستخدمها النموذج والمعاملات والتوصيات الصادرة عنه أهمية بالنسبة لقابلية مراجعة الحسابات. ويمكن أن تساعد هذه السجلات على تحديد أسباب الأخطاء واستعراضها بعد وقوع أحداث أمنية.
Controlled Test Environments
وينبغي إجراء اختبارات السلامة في بيئات منفصلة عن نظم الإنتاج قدر الإمكان. ومن ثم، قد يكون أثر عملية خاطئة أو سلوك نموذجي غير متوقع على النظم الحقيقية محدودا.
وينبغي، على وجه التحديد، تحديد النظم المستهدفة في اختبارات التسرب، والفصل الزمني للعمليات المسموح بها، والاختبار مقدما. The scope of artificial intelligence-supported tests should be compatible with these limits.
الإدارة المفتوحة والأولوية
وينبغي أن يؤخذ في المقام الأول وفقا لدرجة الأهمية التي يكتسيها الانفتاح الأمني المكتشف، والآثار المحتملة، وسياق استخدام النظام. ولا يكفي العثور على عجز فقط؛ ولا بد من إعادة اختبار معلومات الأفرقة المسؤولة بعد تنفيذ التصويب.
In this process, artificial intelligence can assist in tasks such as classification of technical findings and editing related records. The final risk assessment should be made in accordance with the security policies and expert assessment of the institution.
What does Anthropic Understand for New Program Institutions?
Anthropic siber güvenlik alanındaki bu adımla, gelişmiş yapay zeka modellerinin daha fazla savunma ekibine ulaşmasını hedefliyor. Üç seviyeli erişim yapısı; güvenlik operasyonları, yetkili saldırı simülasyonları ve kritik sistemlerin değerlendirilmesi gibi farklı ihtiyaçları birbirinden ayırıyor.
The success of the program will not only depend on providing more drying access. وستكون فعالية عمليات التحقق حاسمة أيضا في إزالة أداء وكشف الضوابط الأمنية في ظروف الاستخدام الحقيقي في الوقت المناسب.
ومن الأمور الأساسية فيما يتعلق بصانعي القرارات في الشركات، وليس وضع الذكاء الاصطناعي في العمليات الأمنية القائمة، يمكن السيطرة عليه ووضعه كأداة قابلة للقياس. ويتعين على أفرقة الأمن تعزيز آليات الترخيص والتحقق والرقابة البشرية مع الاستفادة في الوقت نفسه من أكثر من نظم التنفيذ.
ويبين النهج الذي تتبعه شركة Anthropic أيضاً أن الوصول إلى نماذج استخبارات مصطنعة متطورة لا تحدده القدرات التقنية فحسب. وتتسم هوية المنظمات ومجال عملها والضوابط الأمنية بأهمية يمكن في ظلها استخدام شروط هذه القدرات.
الأسئلة المتكررة
Anthropic Cyber Verification Program Nedir?
وبرنامج التحقق من السايبر هو برنامج Anthropic الذي يقدم نماذج متقدمة من طراز Claude وضوابط أمنية مختلفة تستند إلى المهام. The program expanded in October 2026 contains three levels of access.
Claude Siber Güvenlik Çalışmalarında Hangi Görevlerde Kullanılabilir?
ويمكن استخدام تحليل الضعف الأمني، والتدخل في الحوادث، واستعراض البرامجيات الخبيثة، واختبارات التسرب المأذون بها، وتقييم النظم الحرجة في المهام.
برنامج التحقق الإلكتروني مفتوح للجميع؟
لا وفيما يتعلق بالقدرات الإلكترونية المتقدمة والضوابط الأمنية الأكثر مرونة، يتعين على المنظمات أن تفي بمتطلبات التحقق من البرنامج. ويتوقف الوصول على المستوى المرجعي وظروف السلامة ذات الصلة.
Anthropic لماذا يحد من الوصول إلى نماذج الأمن السيبرية؟
كما يمكن استخدام القدرة على كشف برامجيات الأمن المفتوحة والاختبارات لأغراض خبيثة. وترمي شركة Anthropic إلى دعم أعمال الدفاع والحد من خطر التعرض للاعتداء عن طريق الحد من الوصول إلى الأفرقة المتحقق منها.
هل يمكن لأخصائيي الأمن الاصطناعيين في الاستخبارات الاصطناعية؟
ويمكن لتحليل الاستخبارات الفنية أن يعجل الأولويات وبعض عمليات الاختبار. غير أن التحقق من النتائج لا يزال يتطلب خبرة ومراجعات بشرية لتقييم المخاطر واتخاذ قرارات تدخل حاسمة.
كاتب