



كيف نمنع شرطة "الكينات الشريرة"؟?
تُرجم تلقائيًا
 مشرف
وأعلنت شركة Microsoft انهيار الاستخبارات الاصطناعية الشريرة في 22 أيلول/سبتمبر 2026. واستُخدمت الخدمة التي كشف عنها في شباط/فبراير 2026 لمعالجة أكثر من 000 12 حساب بريد إلكتروني في أكثر من 000 10 مؤسسة. ما يميّز الشرّير (توكينز) عن السابق هو أنّ هجوم الذكاء الاصطناعي قد وُضع في كلّ مرحلة. In this article, how the service works, how the operation is carried out and what measures the institutions can take.
ما هو الشر وكم هو الاشتراك؟
وقد أُفرج عن الملوك الشريرة في شباط/فبراير 2026 كخدمة للمشتركين (تدمير الخدمة). According to the news published in SecurityWeek واستُخدمت هذه الخدمة في ميدان ما يزيد على 000 10 حساب بريد إلكتروني. وهي تقع أساسا في الولايات المتحدة وكندا والمملكة المتحدة وأستراليا والهند وفرنسا. وقدم 44 موضوعا مختلفا للمستعملين في الصفحات المزيفة المتعلقة بالبريد الإلكتروني والتسجيل.
تمت المبيعات عن طريق التليغرام 1.500 دولار من رسوم الدخول للانضمام إلى الخدمة، ثم دفعت 500 دولار في الشهر للاشتراك. بناء على نقل المحار وخلصت قاعدة النقدية، التي شاركت في التحقيق، إلى أن المنبر بلغ نحو 1 مليون دولار. وهناك مؤسسات لتوزيع الجملة، والتشييد، والتمويل، والعقارات، والتعليم العالي، وقطاع الصحة بين الضحايا.
كيف يعمل قانون الجهاز؟
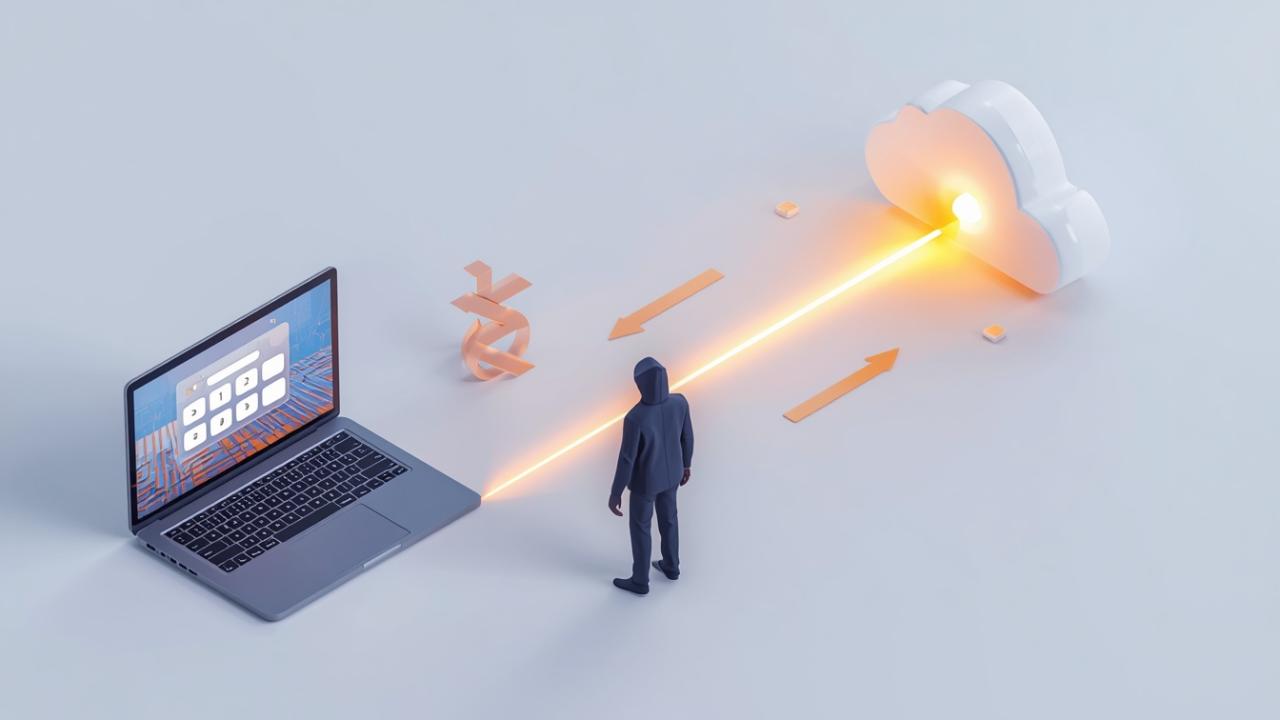
السلاح الأساسي لـ(إيفل توكس) كان رمز الجهاز A legitimate input method designed to connect devices such as tool code flow, non- keyboard television or printeder to Microsoft account. (سالدورغان) يترجم هذا التدفق في صالحه
وفقاً للتحليل التقني المنشور في أخبار هاكر The process works in three steps:
الملح: ويظهر رمز الجهاز بالبريد الإلكتروني للإيذاء، ويُطلب من هذا الرمز الدخول.
الموافقة: The victim code enters the real Microsoft, such as microsoft.com/devicelogin, not a fake site.
الخيط: ويعطي خادم التوثيق إمكانية الوصول إلى تطبيق المهاجم وتجديده. ومن ثم، فإن سالدورغان يحصل دائما على هوية الضحية.
الطريقة تجعل الأمر خطيراً لا تواجه عنواناً مزيفاً في أي مرحلة من مراحل الضحية التوثيق المتعدد المفاعلات لأن كلمة السر ليست مسروقة Saldurgan Microsoft 365 is able to enter silencely as victims.
أي دور هو تحدي الاستخبارات الخيالية؟
في مركز الخدمة كان هناك قارب دردشة يحلل الصناديق المقابلة According to the official description of Microsoft وحدد القارب علاقات موثوقة بين البريد الإلكتروني وأذون الدفع والمسؤوليات الحساسة. ثمّ تَقترحُ أكثر سيناريوهاتِ السخريةِ، جَمعتْ الرسائلَ التي يَضْهرُ الاتصالاتَ الموثوقةَ.
وتلخص شركة Microsoft هذه الحالة على النحو التالي: لا تكتب الاستخبارات الاصطناعية رسائل أكثر ملاءمة فحسب. وقرر أيضاً أن من سيتخذ هذا الهدف، الذي سيتقيأ وكيف يستغل أموال العلاقة.
والجانب المثير للسخرية من العمل هو أن المنبر نفسه ينتج بذكاء اصطناعي. The inspectors found that the large part of EvilTokens was developed by printing code to the artificial intelligence. The service also appeared from the capabilities of multiple artificial intelligence models.
إزالة المرشّحات الأخلاقية نماذج الاستخبارات الاصطناعية الضارة استخدم في عالم الجريمة لبعض الوقت ويتمثل الفرق بين هذه القدرات في واجهة واحدة جاهزة مع جمع الحسابات، وتحليل الصندوق المقبل، وإعداد الغش. وقد أصبح العمل الذي يتطلب خبرة منفصلة في هجمات الهوية ونظم السحب والغش المالي متاحاً بالاشتراك مع شخص واحد.
كيف تجري عملية ميكروسوفت؟
وسمحت وحدة الجرائم الرقمية في مايكروسوفت بالعملية من المحكمة الإقليمية لشرق فرجينيا بالولايات المتحدة. وفقاً لأخبار أكسيوس 50 موقعا شبكيا تم تجهيزها وتم تعطيل أكثر من 150 مجالا. وقد انضمت منظمة الأمن السيبراني في قطاع الصحة إلى منظمة الصحة الدولية باعتبارها من القضايا المشتركة.
On the technical side, Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation and TRM Labs supported. ستيفن ماسادا، من ميكروسوفت، أعلن سبب وحدة أعماله:
الأشرار لم يتمكنوا من إيقاف منظمة واحدة وكانت الدائرة تعيد استخدام الموارد مثل مقدمي الخدمات المضيفة، والخدمات السحابية، وأدوات الاستخبارات الاصطناعية، والخدمات المالية. Steven Masada, Microsoft Digital Crimes Unit (صافي المساعدة الأمنية)
The physical foot of the operation took place in London. استنادا إلى السجل The cybercrime team of London Safetyi arrested two people with 32 and 38 years old in September 11, 2026. فالجرائم الموجهة إلى الشك، تنتج الأداة التي تستخدم في الاحتيال وتجاوز الأموال السوداء. وأطلق سراح اثنين من المشتبه فيهم بكافل مشروط. يعتقد (مايكروسوفت) أن هناك أشخاص آخرين يدعمون الخدمة بأدوار مختلفة
According to Microsoft, this is the 40th operation performed by the court decision of the Digital Crime Unit in about 20 years. الذكاء الاصطناعي هو أول عملية للخدمة الجنائية وكانت الوحدة قد استهدفت من قبل منابر مثل راكونو 365 وريد في دي إس.
ما هي الاختلافات بين الشر والكيت الكلاسيكية؟
عدّة (أولتاما) ليست جديدة Microsoft April 2026 خدمات تيكوون2FA تحطمت في 330 منطقةلكن الأشرار أيضاً يخططون للاحتيال بعد الوصول إلى الجزء التقني من الهجوم ويرد موجز للاختلافات في الجدول التالي:
Feature | كيت التنظيف الكلاسيكي | HomeTokens |
|---|---|---|
طريقة المدخلات | جمع كلمة السر على صفحة الدخول المزيفة | الموافقة الرمزية على صفحة Microsoft الحقيقية |
Case against MFA | عادة ما تحتاج أدوات إضافية أو خادم متوسط | لا تدخل وزارة الشؤون الخارجية في العمل لأن (جيتون) قد تلقى |
نص الملح | نماذج جاهزة | 44 موضوعاً مكيّفاً مع الهدف مع الذكاء الاصطناعي |
بعد الوصول | المسح بالصندوق يدوياً بواسطة العدوان | (تشات بوت) يجلب العلاقات وسلطات الدفع |
الانتقاء المستهدف | اعتمادا على تجربة سالدورغا | الذكاء الاصطناعي يُشير إلى مَنْ يُحدّدُ |
نموذج البيع | مجموعة أو اشتراكات لمرة واحدة | ١,٥٠٠ دولار، ٥٠٠ دولار في الشهر |
آخر خطين على الطاولة يظهران أين التهديد متزوج ولم تعد مهارة الهجوم حاسمة، لأنه يشمل المهارات للمشترك. قبل عدة أيام من جدول الأعمال ممسحة براغجاك هجوم عندما يُستهدفُ جلساتَ عملاءَ، الشرّير توكنز يَضِعُ إستخباراتَ مصطنعةَ إلى الجانبِ القادمِ مِنْ المهاجمِ. قضيتان الأمن يكشف عن وجهين للمناقشة.
ماذا تفعل المؤسسات ضد الشيطان؟
فقد انهارت البنية التحتية للمساكن الشريرة، ولكن لم يتم القضاء على هذه الطريقة. According to the news published in BleepingComputer مستنسخات مثل APToken من الخدمة ظهرت الآن. ويمكن إضافة الخطوتين الأوليين الموصى بهما في نفس الأخبار أكثر من طلبين في الصناعة:
التدفق الرمزي للجهاز وإذا لم تكن هناك حاجة حقيقية في المؤسسة، فإن التوثيق مع رمز الجهاز ينبغي أن يكون معوقاً، فينبغي أن يُحجب في أي مكان ممكن.
تأكيد التطبيق: ويتعين على المستخدمين التحقق من أي مدخلات تطبيقية على الشاشة تدخل الرمز. وعندما ينظر إلى طلب غير متوقع، ينبغي وقف المعاملة.
راقب تحركات جيتون وينبغي أن يُتبع وصول الزبائن غير المعروفين وتجديدهم بسجلات دخول غير عادية.
Split the payment processes: وينبغي تأكيد الفواتير وتعليمات الدفع بواسطة قناة ثانية خارج البريد الإلكتروني. وكان الهدف الرئيسي من هذه العمليات هو تكديس الشر.
ومسألة المؤسسات في تركيا ليست تقنية فحسب. ويمكن أن يعني الصندوق المقابل تسرب بيانات العملاء والموظفين. في مثل هذا الحدث KVKK and AI ويجري أيضا تنفيذ الالتزامات المتعلقة بمسؤولية البيانات التي نوقشت تحت العنوان.
في الجدول قال السجل وأصدرت المؤسسات الإنذار التالي:
"عندما يتم التعامل مع الصندوق القادم، محتويات المجرمين لا ينبغي أن يفهم في دقائق، وليس في أيام." ستيفن ماسادا، ميكروسوفت
وتعني هذه العبارة أنه ينبغي إعادة حساب أوقات التدخل في الحوادث. إذا إستخبارات مصطنعة يمكن تلخيصها في دقائق من الصندوق القادم، فإنه يعمل لصالح كل ساعة مهاجم يمر لإشعار الخرق.
الأسئلة المتكررة
ما هو الشرير؟
EvilTokens is an artificial intelligence-supporting service that appeared in February 2026 and sold with subscription via Telegram. The service dealt with Microsoft 365 accounts with tool code and offered fraud scenarios by analyzing the boxes from a conversation boat. وأعلن ميكروسوفت أن خدماته تنهار في 22 أيلول/سبتمبر 2026.
كيف نتجاوز رمز الجهاز؟
The MFA stage does not take into account the attacker because the tool has not been stolen in the code. وتؤكد الضحية الرمز الذي يرسله المهاجم إلى صفحة دخول مايكروسوفت الفعلية وهويتها. ويقوم الخادم أيضا بإيصال المهاجمين مباشرة إلى تطبيقه.
كم عدد الحسابات التي تعاملت مع الشرير (توكس)؟
ووفقا لوصف ميكروسوفت، استخدمت هذه الخدمة لمعالجة أكثر من 000 12 حساب بريد إلكتروني في أكثر من 000 10 مؤسسة. According to Coinbase’s detection, the platform has reached about 1,1 million dollars.
هل تم القبض عليهم من وراء الشياطين؟
In London, 11 September 2026, 32 and 38 years old were arrested and released with kefaletle. التحقيق مستمر وتذكر شركة Microsoft أيضاً أنه قد يكون هناك أشخاص آخرون يدعمون هذه الخدمة.
كيف تحمي مؤسسة من الهجمات الرمزية للأجهزة؟
الخطوة الأولى هي إغلاق التوثيق مع رمز الجهاز في أي مكان غير ضروري. وينبغي للمستعملين أن يفحصوا ما هم متصلون بهم عند دخولهم المدونة، كما ينبغي لأفرقة الأمن أن ترصد أيضاً الرموز التي تُعطى للعملاء غير المعترف بهم. كما أن إقرار تعليمات الدفع باستخدام قناة ثانية خارج البريد الإلكتروني يحول دون مرحلة الغش.
The operation of Microsoft closed an infrastructure, but the artificial intelligence-supported crime model that is sold with the subscription may not last long. The emergence of clones like APToken shows that the defending side should also adapt to the same speed. السؤال الذي يجب أن تسأله هو أي الخدمة القادمة ستستهدف طريقة المدخلات المشروعة بدلاً من رمز الجهاز
مشرفYapay Zekaya Yol Gösterme Sanatı: Prompt Mühendisliği Nedir?
Gemini mi ChatGPT mi? 2026 Karşılaştırması


