



كيف يُسترجع مُهاجمة (جيت هوب)؟?
تُرجم تلقائيًا
 مشرف
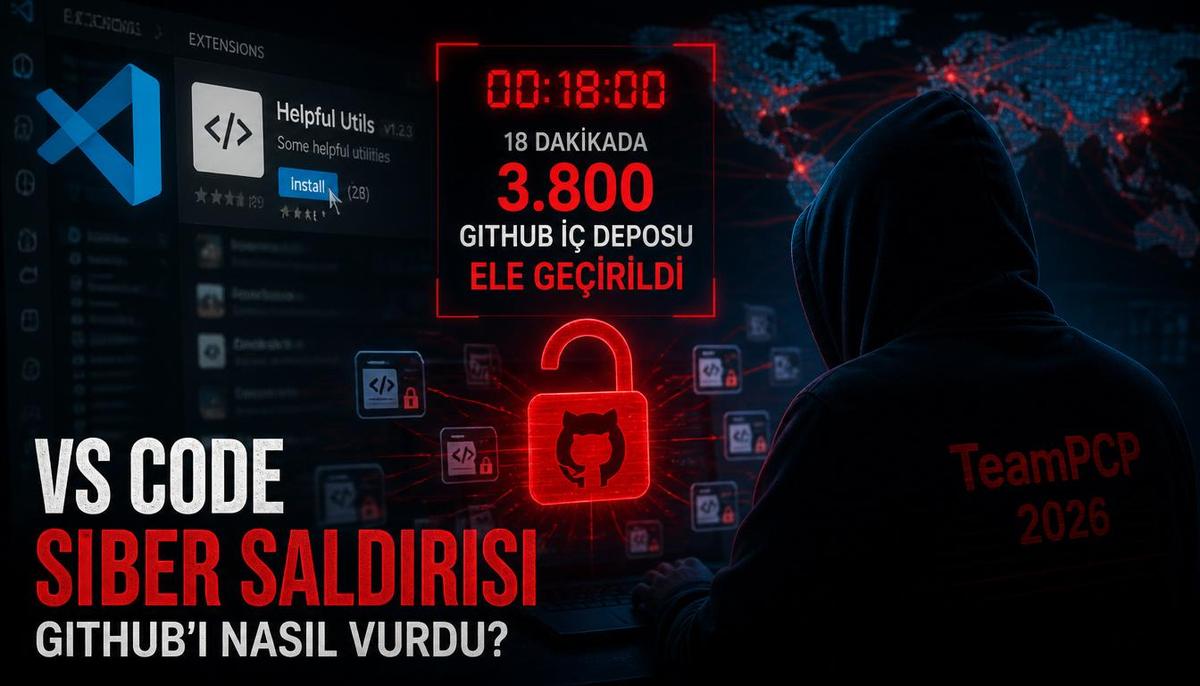
ثمان دقائق A harmless extension when a developer is installed on VS Code, has dealt about 3.800 GitHub internal storage in a short time. This attack conducted by TeamPCP group in May 2026 proved with concrete figures how developer tools are a security blind point. The chronology of the attack in this article, the technical methods used are addressing who target the group for 2026 and what the developers can do against this threat.
3.800 Warehouse in 18 Minutes: What’s Age?
18 May 2026, clock 12:30 UTC. The 18.95.0 version of the Nx Console Visual Studio Code extension was released on the official VS Code Marketplace. وكان هذا التمديد في 2 مليون منشأة وتم التحقق من حالة البث. بعد 8 دقائق، في 12: 48، اكتشف فريق نكس وأزال النسخة الخبيثة.
قد يبدو كجواب متأخر على أية حال، هذه الـ 18 دقيقةِ كَانتْ متأخرةَ جداً كَانَ عِنْدَهُ a جيت هوب كَانَ عِنْدَهُ ما يكفي لبناء التمديدِ. رصد غيت هوب خرقا داخليا في 19 أيار/مايو وكشف في 20 أيار/مايو أخبار نشرت في برنامج (توم) أعلنوا الجمهور The company noted that the violation of the official statement on X is corrected, isolates the affected tool and immediately rotates the critical accreditation.
مجموعة القراصنة المسماة فريق (فريق بي سي) تم نقلها من قبل وادُعي أن منتدى الجرائم السيبرانية المخترق قد أُتيح له الوصول إلى 000 4 من متجر جيت هوب الخاص وطُلب منه مبلغ 000 50 دولار على الأقل من أجل رمز الموارد الذي سُرق. وصف المجموعة تم رسم خط واضح "هذا ليس طلب فدية" ولم يكن الغرض من ذلك هو الضغط مباشرة على جيت هوب، وبيع البيانات المسروقة.
ويصدق أيضا تقدير جيت هوب على المطالبات. أُشيرَ إلى أنّ (سالدورجينز) لديهم "مُتسق بشكل مباشر" من 3.800 مخزن. ومن الضروري عدم النظر إلى المنتجات الموزعة؛ لأن شركات التكنولوجيا الكبيرة تقسم الهياكل الأساسية، والمركبات، وعمليات CI/CD، والآفاق الداخلية للآلاف من المستودعات الصغيرة، يشير تعبير " 3.800 مستودع " إلى مدونة بيانات ضخمة.
كيف لـ (فيكس كونسول) ؟
لفهم تقنية الهجوم، عليك أن تعرف ما هو نكس كونسول. Nx is a set of tools used to manage large-scale JavaScript and TypeScript monorepo projects. ويسمح التمديد لمستعملي مدونة الأستديو البصري بأداء مهام مباشرة من رئيس التحرير، مثل تنفيذ المهام، وتصوير التبعية، وإدارة هيكل المشاريع. 2 مليون منشأة تجعلها واحدة من الأدوات القياسية في مجتمع المطورين.
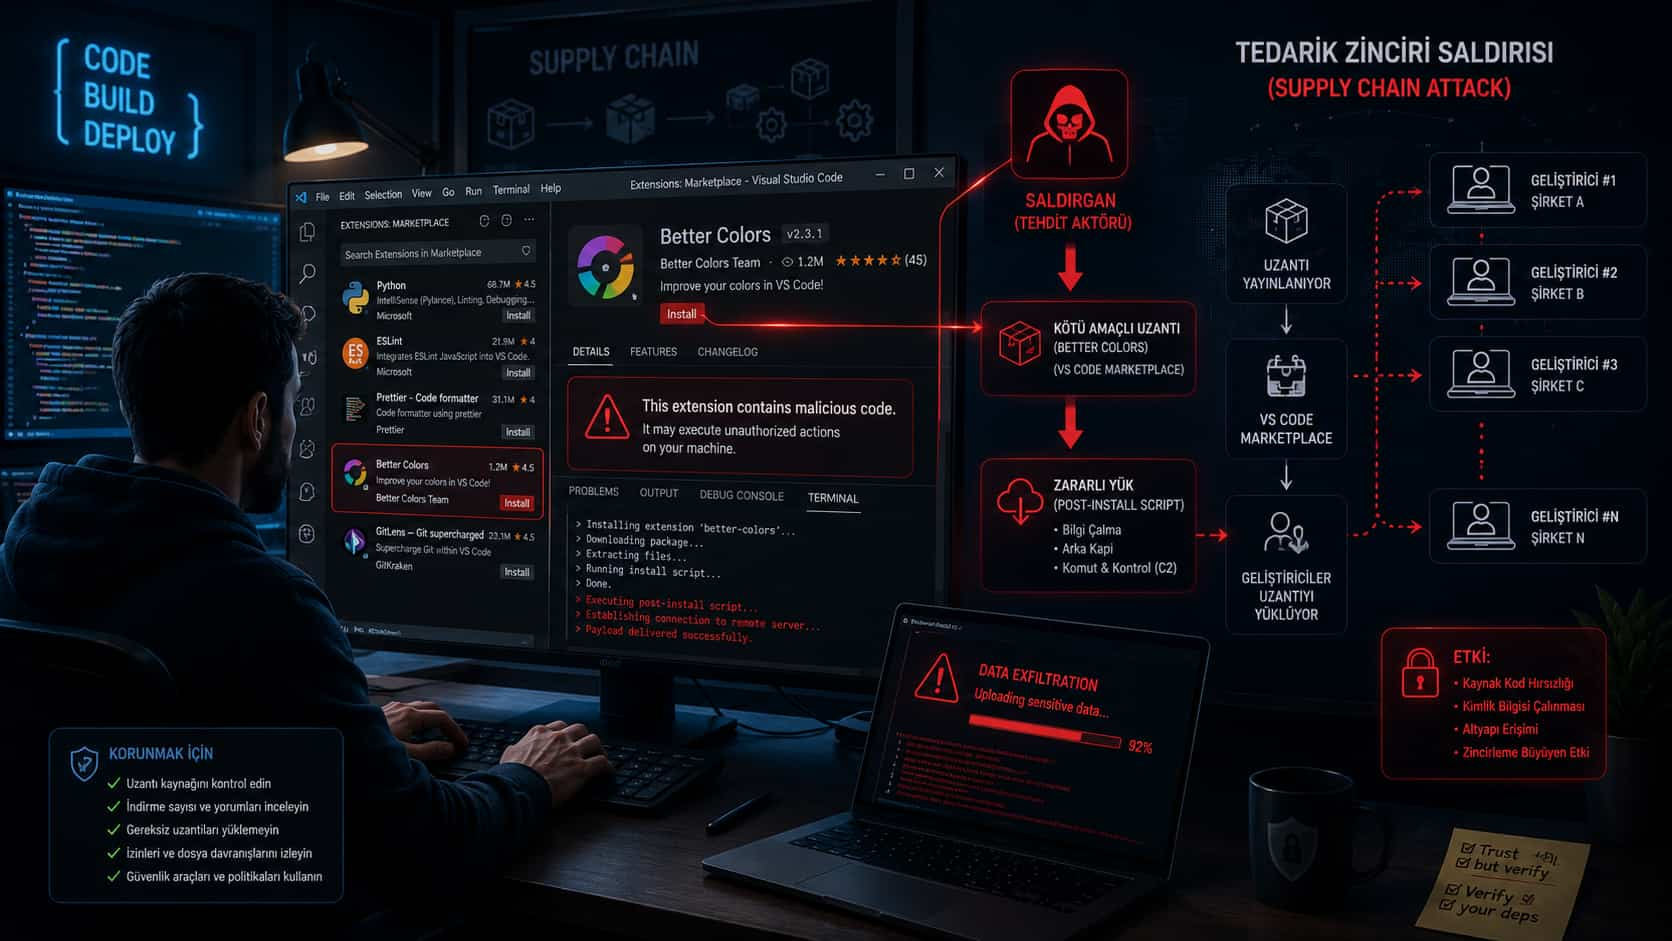
بناء على أخبار هاكر وقد بدأت الهجمات مع مسروقة من طراز GitHub. This token was used to send a malicious orphan commit and upload 18.95.0 version to the official market. بدأ التحميل داخل النسخة المنشورة يعمل بهدوء من لحظة تركيبه على الجهاز
وكانت البيانات المجمعة كبيرة للغاية. Aikido Security و البيت واستهدفت المدونة الخبيثة وفقا لتحليلها القائمة التالية:
قضايا كلمة المرور
Home Anthropic Claude تشكيلات الرموز
• npm ID information Home
Home GitHub Personal Access
Home Amazon Web Services shifts
Home CI/CD system identification information
كما أُبلغ عن إمكانية الوصول الدائم إلى نظم ماكاو. وعندما تم التعامل مع آلة المطور المختصر، نوقش الباب الذي فُتح للهياكل الأساسية السحابية الكاملة ومستودعات الشفرة لذلك الشخص.
لماذا يمدّد (في إس) ناقلاً خطيراً؟ لأن التمديد يعمل على نفس مستوى الترخيص مع المستخدم وتوجد إمكانية الوصول إلى الملفات المحلية، والمحطات الطرفية، وأجهزة التوثيق، والأدوات السحابية. وتقوم شركة Microsoft بتنفيذ مختلف التدابير الأمنية، ولكن المطورين يقومون بشكل روتيني بتركيب تمديدات لأطراف ثالثة من أجل التشويه، والتشغيل الآلي، والمعونة الاصطناعية لحشد المعلومات، وإدماج تدفق العمل. وتوفر هذه العادة ممرا مفتوحا للمهاجمين.
من هو فريق (بي بي سي) وما هو (ميني شاي هولود)؟
تقرير الأمن الصافي ويُعرَّف الفريق على أنه فريق معني بالجريمة السيبرانية يتبعه رمز اتفاقية الأمم المتحدة لمكافحة الفساد (UNC6780) بواسطة مخابرات التهديد من طراز Google، الذي يُموَّل من أدوات أمنية مفتوحة المصدر ومن برمجيات تبادل الاستخبارات الاصطناعية. Key tool that allows the group to scale operations: Mini Shai-Hulud.
Mini Shai-Hulud is the version of Shai-Hulud, a self-producing worm documented for the first time in 2025. وتتمثل وظيفة الدودة في التأقلم إلى حد كبير مع هجمات سلسلة الإمداد. وتذيع اللجنة نسخا ملوثة من مجموعات أخرى يمكن أن تتعدى على أهداف أخرى من هدف واحد. هنتAccording to the infrastructure analysis of the group C2 (comuta and control) servers seem consistent in the sub network of 83.142.209.0/24 since March 2026.
تقرير تريند ميكرو وحدد الفريق أن ما لا يقل عن سبع موجات تم التحقق منها في عام 2026. وتتواصل العمليات دون توقف؛ وتستخدم استراتيجيات الضغط وبيع البيانات في آن واحد.
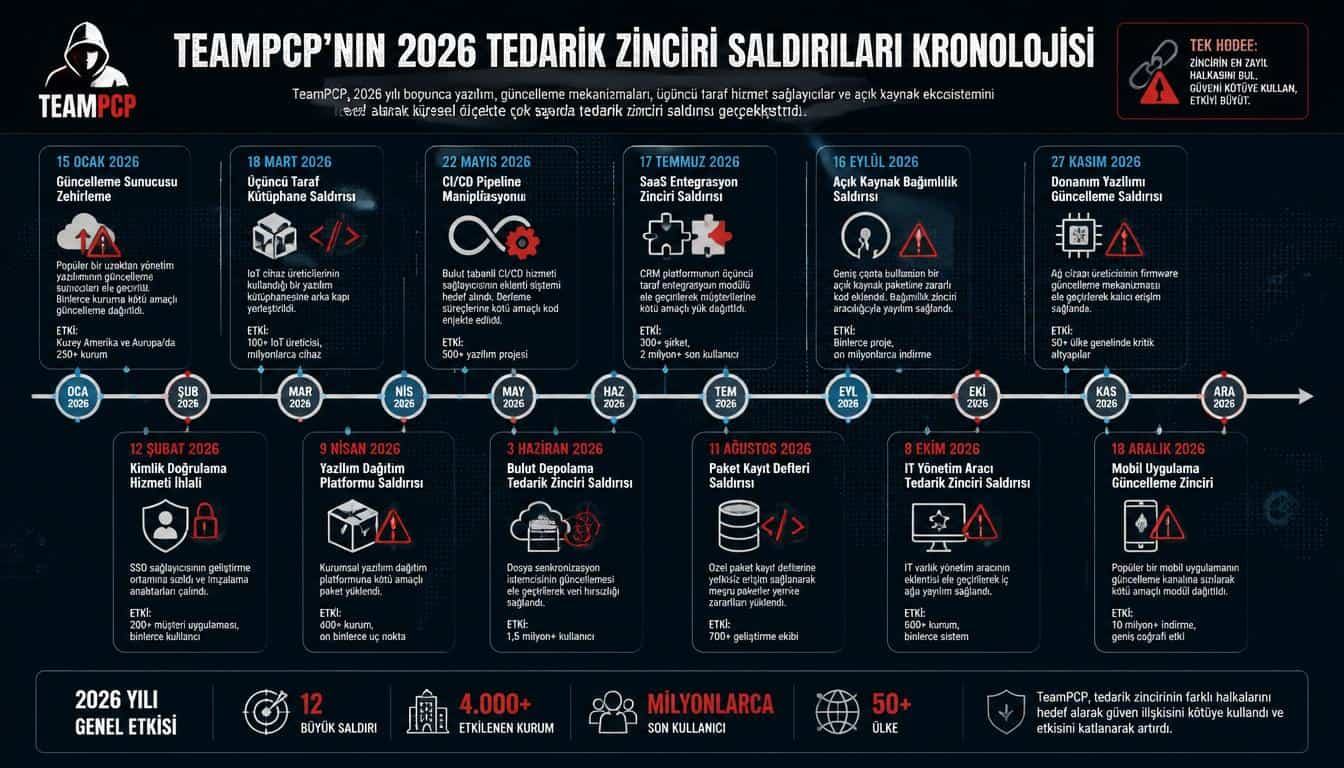
2026 Frog List of TeamPCP
(جيت هوب) ليس أول هدف كبير لهذه المجموعة وفقاً لأخبار (فينت بيرت) وتم بنجاح معالجة خمسة أسطح منفصلة لسلسلة الإمداد في إطار زمني مدته 48 ساعة فقط. ومن الواضح أن العمليات المصححة التي أخذها الفريق إلى أكثر من 2026 تُفهم عندما يصب حجم الجدول في الجدول.
البيت | التاريخ | الأثر | Fidye/Talep |
|---|---|---|---|
Aqua Trivy | آذار/مارس 2026 | مسح أمني تم القبض عليه | لا أعرف |
ك. | آذار/مارس 2026 | وثائق التفويض المسروقة | لا أعرف |
LiteLM / Telnyx SDK | نيسان/أبريل 2026 | تقاطع الاستخبارات الأثرية المصاب | لا أعرف |
Bitwarden CLI | أيار/مايو 2026 | مدير كلمة السر | لا أعرف |
TanStack | 11 أيار/مايو 2026 | جهاز التناوب وشهادات التوقيع الرمزي | لا أعرف |
Mistral AI | 12 أيار/مايو 2026 | جهاز واحد، 5 رموز مصدر GB | 000 25 دولار |
GitHub (Nx Console) | 18-20 أيار/مايو 2026 | 3.800 المستودع الداخلي | 000 50 دولار |
إن هجوم شركة " تانستاك " المفتوحة لمؤسسة " تان ستاك " له أهمية خاصة. Two employees were captured and iOS had to rotate Windows code signing certificates with macOS. الطبيب الشرعي يواجه رسالة فدية طلبت 25 ألف دولار
لماذا تتحول الأدوات المطورة؟
Aikido Securityالأخصائي في العلاقات مع المطورين (ماكينزي جاكسون) يلخص بوضوح نقطة عمياء فرق الأمن في الوصف المعطى لـ(هاكريد)
"أعمال المستقبل هي حالياً أول هدف لهجمات سلسلة الإمداد وهذا هو السبب بالضبط وضرب فريق الشرطة تريفي، وشيماركس، وبيتواردن سي لي، وتان ستاك، وجيت هوب الآن؛ وكل ذلك من خلال أدوات المطورين. A single VS Code extension in one employee’s machine was enough to access 3800 internal GitHub storage. فمعظم أفرقة الأمن ليس لها أي صورة عما يجري تركيبه في آلات المطورين أو عندما يتم إطلاق سراحهم. الهجمات تستخدم هذه البقعة العمياء
إسأل (جاكسون) عن وصفه وعادة ما تكون محطة عمل للمطور موطن عدد كبير من الأدوات ذات الصلاحية العالية وهي: أدوات السحب الخاصة بالبيئات السحابية، وبوسائل الدخول الشخصية التي توفر إمكانية الوصول إلى خطوط الأنابيب CI/CD. ويضاف الإذن بالكتابة إلى هذه المستودعات الشفرة المصدرية والوصول المباشر إلى الهياكل الأساسية للإنتاج. وكل هذا يعمل على نفس مستوى الترخيص مع تمديد قانون VS.
وكلاء الاستخبارات الفنية والتشغيل الآلي دورة حياة التمديدات المماثلة للمناقشات، أسرع بكثير من عمليات استعراض البرمجيات التقليدية. ويمكن للحزمة أن تبث نسخاً متعددة في اليوم؛ ولا يمكن للمسح الأمني أن يحافظ على هذا النموذج. The malicious version in the Nx Console case was only 11-18 minutes active, but this window was enough to reach thousands of users.
أمن الاستخبارات الأثرية يخاطر بالوطن بل إن الحالة واضحة عند تقييمها في الإطار. وتجري مناقشة مبدأ الحد الأدنى للإذن في فتحات أمن سلسلة الإمداد لفترة طويلة، وهو ضرورة وجود آليات مستقلة لمراجعة الحسابات والرصد. حدث (جيت هوب) يجلس على قضية ملموسة
هل من الممكن حماية بيئة المطور؟
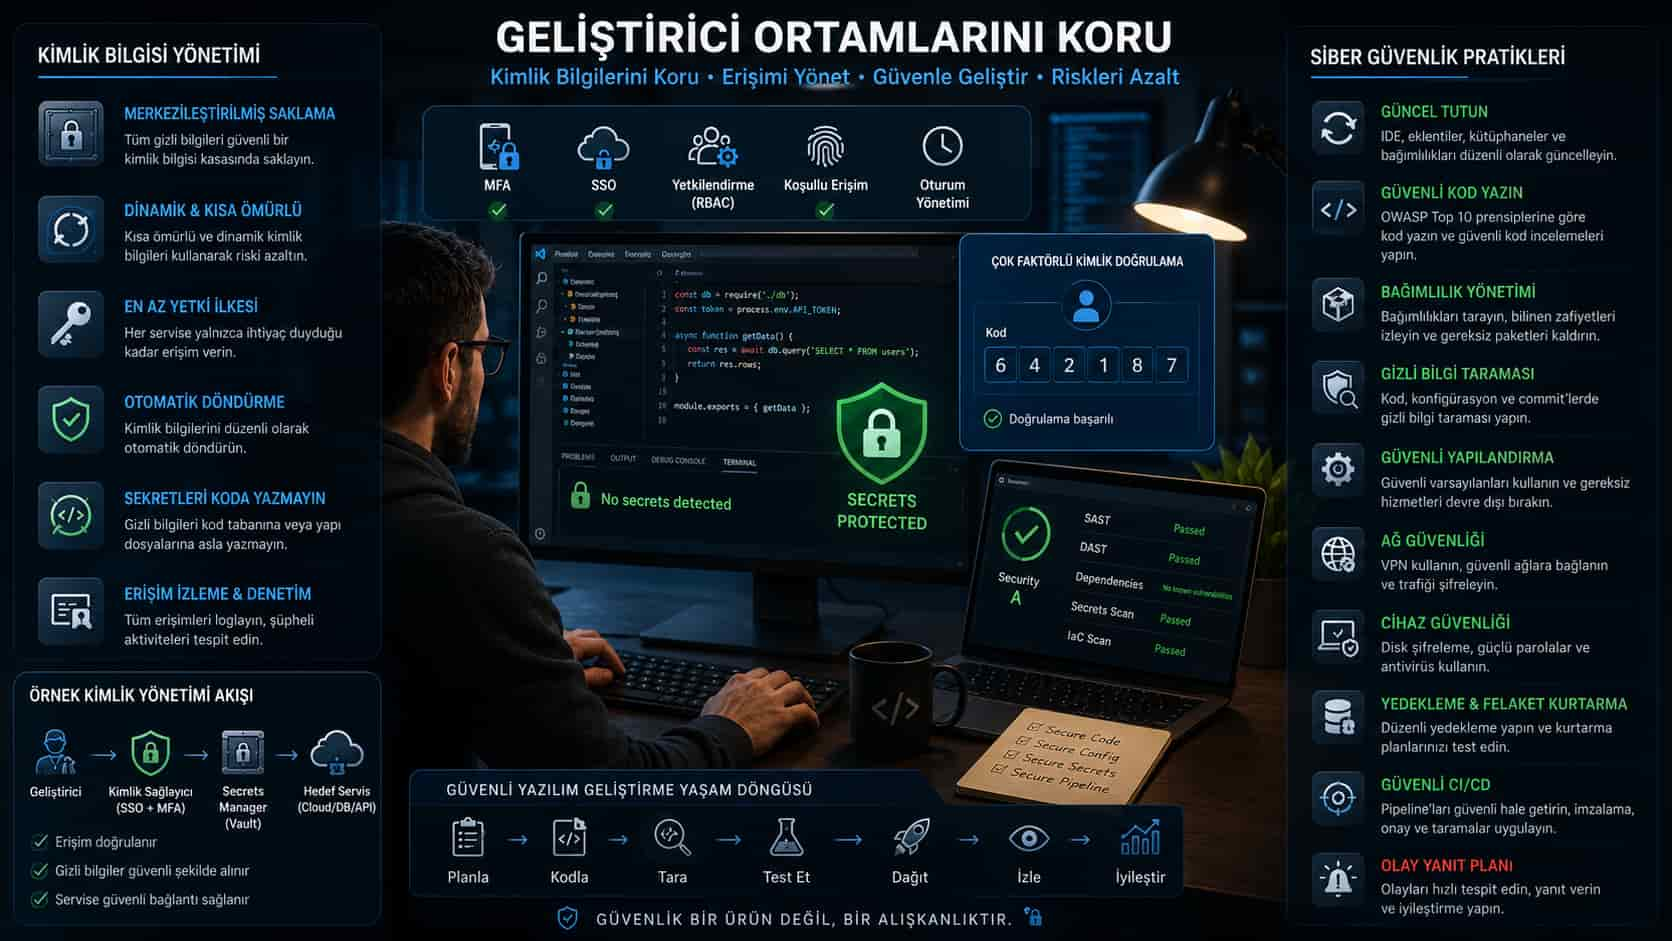
(جيت هوب) قد يبدو لا مفر منه لا وهناك عدة خطوات عملية تزيد كثيرا من مقاومة الهجمات في هذه الفئة.
الخطوة الأولى للتحقق من التمديد ومعرفة أي تمديدات لمدونة VS يتم تركيبها على آلة المطورين في المؤسسة، وهي أبسط طريقة لإيضاح الرؤية. أدوات تدوين المعلومات الاستخبارية الفنية والإدماجات الملاءمة العظيمة، ولكن كل تمديد جديد يعني توسعا سطحيا. إبقاء قائمة التمديدات الموافق عليها في جميع أنحاء المؤسسة، يبقي السطح تحت السيطرة.
المجال الحاسم الثاني لإدارة معلومات تحديد الهوية. وكشفت شركة GitHub عن وجود رد على الانتهاك: فالقدرة على العودة هي الأولوية القصوى للمؤسسات الباقية على قيد الحياة. الوصول الشخصي Token is short-life of API shiftes and cloud identification information, it limits damage after a breach. الحياة الطويلة، والكائنات العالية المرخصة تبقى خطأ نقطة واحدة.
CI/CD insulation third size. (ب) معلومات عن هوية خط الأنابيب المتفرقة من أجهزة المطورين، وعزل البيئات العائمة، وتنفيذ مبدأ الترخيص على الأقل على مستوى خط الأنابيب، وهي المنطقة التي يمكن للمهاجم أن يبحر فيها عندما يتم القبض على جهاز.
وأخيرا، التحقق من هوية ناشر التمديد ومراقبة التوقيع. وتضيف شركة Microsoft آليات التحقق من التوقيع إلى سوق مدونة VS، ولكن عندما يتم سرقة المساهمة، يمكن استغلال هذه الآليات. انظر مدى موثوقية حالة البث المتحقق منها، لا يُحسب أي دليل نهائي على البطاقات في أي هيكل ثقافي.
ما رأي المجتمع؟
المؤيدون
The security community states that the GitHub responded to the event is positively on the industry standard of the company’s statement. وتم الاتفاق على عزل الجهاز المتضرر في اليوم نفسه وتناوب وثائق التفويض لليلة. The fact that the client data is not affected is clearly reported that many large companies have a transparency that they are avoid even days after the incident. ويقدِّر برنامج " توم هارد واير " أيضاً رئيس القارئ: فهو ينص على أن هجوم سلسلة الإمداد في الحدث يتخلص من الارتباك من جانب عدد كبير من المستعملين.
الأخبار
والأصوات الحرجة من ناحية أخرى قوية أيضا. والنقطة الأكثر شيوعاً للباحثين في مجال الأمن هي: تمكن موظف منصة يمكن عدها في مركز الهياكل الأساسية لتطوير البرمجيات في العالم من الوصول إلى 800 3 مخزن داخلي عن طريق إنشاء تمديد لا يهم الأصغر. هذه مشكلة هيكلية The trust chain from Endpoint to internal infrastructure should not be so fragile. وبالإضافة إلى ذلك، كانت سلسلة الهجمات التي قامت بها تريفي في عام 2026 من فريق البرنامج القطري في اليوم، ولكن كان من المتوقع أن يتحول الاهتمام بأدوات المطورين إلى هذا الرفض. وتبرز بعض الحسابات الأمنية المتعلقة بصنع الصوت أن شركات التكنولوجيا الكبيرة لا تزال غير آلية منهجية لمراقبة الأدوات المجهزة لآلات المطورين.
الأسئلة المتكررة
من هو فريق (فريق بي بي سي) ومن كان قد استهدف من قبل؟
ويُعرَّف الفريق بأنه مجموعة من الجرائم السيبرانية يتبعها رمز اتفاقية الأمم المتحدة رقم 6780 بواسطة مخابرات التهديد في غوغل. ويستهدف الفريق أدوات أمن المصادر المفتوحة وبرامجيات متداخلة الاستخبارات الاصطناعية. Aqua Trivy in 2026, checkmarx KICS, LiteLM, Bitwarden CLI, TanStack, Mistral AI and GitHub. (ميني شاي - هولد) تُعدّل عملياتها بأداة دودة الريث.
أيّ نسخة من (نكس كونسول) تأثرت ومتى أزيلت؟
The 18.95.0 version of the Nx Console Visual Studio Code extension was active on May 18, 2026, at 12:30-12:48 UTC range VS Code Marketplace. The malicious version was removed by Nx team in 11-18 minutes. وذهب فريق نكس إلى 18.100.0 ونسخ لاحقة.
هل (جيت هوب) مسروق من هجمات المستودعات الداخلية؟
وأعلنت غيت هوب أن بيانات المستخدمين والعملاء لا تتأثر. The attack has only aimed at the internal infrastructure, distribution tools, internal APIs and warehouses of unpublished product features. ولم تتأثر مستودعات جيت هوب العامة أو مستودعات خاصة من العملاء بهذا الخرق.
لماذا يمدّد قانون (VS) ناقل هجوم خطير؟
ويعمل توسيع نطاق قانون الخدمة المدنية على نفس مستوى الترخيص مع المستخدم. وهناك إمكانية للوصول إلى نظام الملفات المحلي، والمحطة الطرفية، والتوثيق، والأدوات السحابية. وبما أن المطورين يبنون تمديدات لأطراف ثالثة بشكل روتيني للمساعدة في التشويه، والتشغيل الآلي، وترميز الذكاء الاصطناعي، فإن هذا النظام الإيكولوجي يخلق سطحا متناميا باستمرار.
ما الذي يمكن أن يفعله المطورون للحماية من هذه الهجمات؟
The first step to keep a list of approved VS Code extensions across the institution. أما مفاتيح الدخول الشخصية والمعاملات الإلكترونية فهي قصيرة العمر وأقل ما يؤذن به، وتؤدي دورا حاسما في الحد من الضرر. وتدرج المعلومات المتعلقة بتحديد الهوية في أجهزة المطور، كما أن أمن الحسابات التي يسجل فيها ناشرو التمديد من بين التدابير العملية.
وحتى أيار/مايو 2026، لم تسقط سرعة برنامج العمل الجماعي. The group shared the welding code of the Mini Shai-Hulud worm by organizing a 1,000 Monero award-winning supply chain attack competition in BreachForums after days from GitHub breach. وستتميز الجهات الفاعلة الجديدة في الأسابيع القادمة بأنها لن تنفذ هجماتها بنفس الوسائل.
مشرفGoogle ve Samsung’dan Yeni Nesil Akıllı Gözlük Devrimi
Nvidia AI Hissesi İçin Kritik Kazanç Günü Yaklaşıyor


