هل محطات الشحن العامة آمنة؟ إختطاف!
تُرجم تلقائيًا
 مشرف
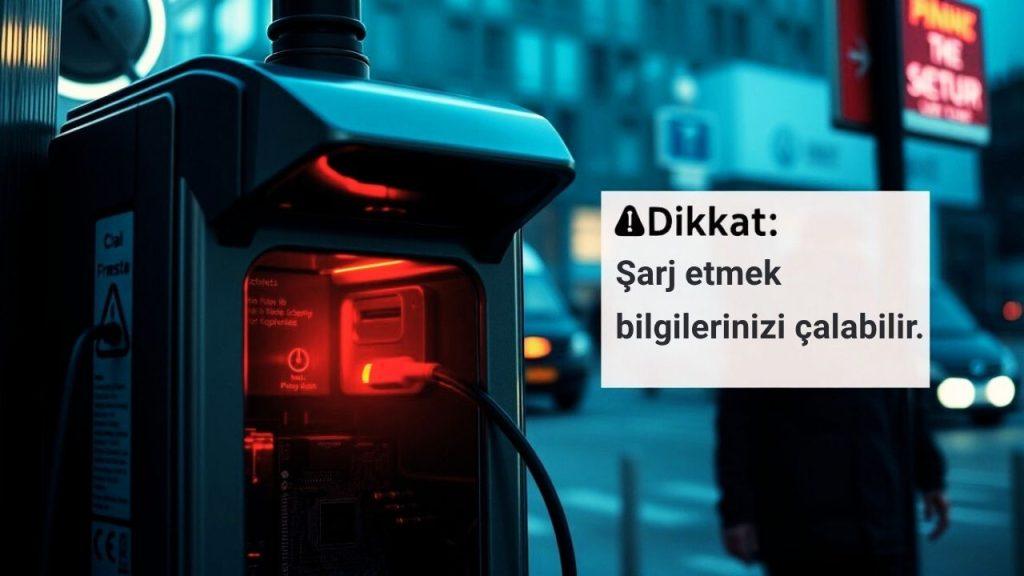
وفي هذه الأيام، أصبحت هواتفنا الذكية جزءا لا يتجزأ من حياتنا. خاصة عندما يتم تخفيض رسومنا في المطارات أو المقاهي أو مركبات النقل العام محطات الشحن العامة يمكن إنقاذه
البيت خبراء الأمن الإلكترونيتبدو بريئة محطات الشحنيكشف أن الكون قد استضاف تهديد أكبر مما نعتقد: هجوم "اختطاف الأشباح".
ما هو الإختطاف؟ كيف هو التهديد؟
معروف لسنوات عديدةعلبة عصير"منتجي الناطقين الذكية ضد الهجمات طوروا تدابير أمنية هذه الهجمات محطات الشحننين) كان مبنياً على عدوى) (الميكروير) أو تلاعب البيانات على الهواتف ولكن بفضل التدابير الأمنية المتطورة حديثا، عندما تكون مرتبطة بجهاز يدعم نقل بيانات الهواتف الذكية، فإن رسالة تحذيرية ستظهر إذا لم تسمح للمستعمل بنقل البيانات. وبهذه الطريقة، تمكن المستعملون من الحفاظ على بياناتهم بأمان من خلال اختيار "شحن فقط".
غير أن باحثين من جامعة غراتس للتكنولوجيا في النمسا اكتشفوا طريقة جديدة للتغلب على هذه التدابير: البيت(ز) هجوم البيت(ز)خبيث محطة شحنالراهبة هي التلاعب بالجهاز لضمان أن ينتقل المستخدم إلى طريقة نقل البيانات من الهاتف دون إذن أو معلومات. لذا، هاتفك يعمل كما لو كنت قد وافقت على نقل البيانات، دون طرح أسئلة أو بدون موافقة منك. وهذا يعني أن صوركم ووثائقكم واتصالاتكم وغيرها من البيانات الحساسة يمكن الحصول عليها بواسطة جهاز خبيث.
لماذا تخاطر بمحطة الشحن العامة؟
نقاط الشحن العامةولا يمكنها توفير الكهرباء فحسب بل أيضاً أن تعمل كمبيوتر سري. البيت(ز) الهجوم يستغل هذا الشر ويمكن أن يربط سلدورغانلر بهواتفكم الذكية باستخدام بروتوكولات نقل البيانات مثل بروتوكول نقل وسائط الإعلام أو بروتوكول نقل الصور وسحب بياناتكم.
مستشار أمن الفضاء الإلكتروني (أدريانوس وارمنهوفن) البيت(ز)على وجه الخصوص خطرالإختطاف هو التلاعب بجهاز للمستعملين ليتخذوا القرارات التي لم يقصدوها أبداً وسواء أعطيتم إمكانية الحصول على البيانات، أو تنزيلها من البرمجيات الخبيثة، فإن هذه الهجمات تسيء إلى الثقة التي سمعناها في تفاعلنا اليومي مع هواتفنا الذكية.
هذا الهجوم يمكن أن يحدث بسرعة، الكشف عن العين البشرية يكاد يكون مستحيلا. ويمكن إنجاز العملية بكاملها في أقل من 133 ملليمتراً (أكثر من محصول عين بشري)، مما يضمن أن الهجوم يكاد لا يمكن اكتشافه.
كيف حال هجوم هاك؟
الباحثون في جامعة غراتس للتكنولوجيا، البيت(ز) حدد ثلاثة متغيرات مختلفة للهجوم:
Most Complex Method (iOS and Android): ويبدو أن حاسوباً مصغراً لذيذاً يشبه محطة شحن ويربط الهاتف الذكي كلوحة مفاتيح من طراز USB، ومضيف من طراز USB (حواسيب) ولوحة مفاتيح بلوتون. عندما يُدرج الهاتف، المحطة الكيدية تُذكّر لوحة مفاتيح (يو إس بي) وفتح (بلوتوث) ثمّ تُرسل أوامر للتواصل مع جهاز (بلوتوث). بعد تحفيز لوحة مفاتيح بلوتون، يعاد ربط النظام عن طريق USB، وهذه المرة يعمل كمبيوتر. عندما يَسْألُ الهاتف الذكي بأنّ المستعملَ لَنْ يَسْمحَ بنقل البياناتِ، الجهازِ الخبيثِ يُؤكّدُ تلقائياً هذا الطلبِ عبر بلو توث "مُخنث".
طريقة محددة إلى أندرويد (بلوتوث غير مطلوب): الشاحنات الخبيثة تعمل مثل لوحة مفاتيح (يو إس بي) وتحرك حاجز المدخلات بملئ مفاتيح الهاتف الذكية وفي حين أن نظام التشغيل مشغول بتجهيز هذا المدخل غير المشكوك فيه، فإن ربط الشاحن يتم قطعه وإعادة ربطه )كحاسوب مرة(. عندما تُظهر رسالة تحذيرية تُسأل عن أي طريقة يتم ربطها على الشاشة، يُلعب الجزء الأخير من مدخل لوحة المفاتيح. In this part, there is a keystroke array that confirms the data transfer mode (MTP, PTP or even ADB debugging mode).
الطريقة الخاصة لأندرويد (إستثناء AOAP): وتستخدم هذه الطريقة بروتوكول اندرويد للنفاذ المفتوح تطبيقا غير صحيح لجميع الهواتف الذكية المختبرة. الجهاز الكئيب يتم ربطه على الفور كمبيوتر وعندما يتم عرض شاشة التثبيت، فإنه يرسل ما يلزم من أحداث مفترقة المفاتيح من خلال برنامج العمل. According to the protocol, although concur work is prohibited in USB host and AOAP modes, this restriction in practice is often ignored.
These attacks do not contain malware, as it is highlighted by Hackread, and allow phones to pass the debugging or data transfer mode in short than 133 milliseconds.
ما مدى خطورة حالة الحياة الحقيقية؟
وقت القوات المسلحة محطات الشحن على الرغم من ان البيانات تنبه عن هجمات السرقة البيت(ز) ولا توجد حالة من أن الهجمات مفتوحة للجمهور في الحياة الحقيقية. وهذا يعني أنه لا يوجد تهديد مشترك في الوقت الراهن، رغم أن الهجمات لا تحدث على الإطلاق.
البيت الإنكليزية ويشدد أيضا على أن هذه البحوث والإنذارات هي مجال متطور باستمرار للأمن الرقمي، ويمكن أن تظهر تهديدات جديدة في جميع الأوقات.
كيف تحمي نفسك؟ الاقتراحات العملية
محطات الشحن العامةوهنا بعض التدابير العملية التي يمكن أن تحصل على الحماية من المخاطر المحتملة:
Kendi Güvenilir Şarj Cihazınızı Kullanın: Cihazlarınızı yalnızca kendi güvenilir şarj adaptörünüz ve kablonuzla şarj edin.
Taşınabilir Güç Bankası Edinin: Bir powerbank, dışarıdayken en güvenli ve kullanışlı şarj seçeneğidir. Kendi enerjinizi yanınızda taşıyarak riskleri ortadan kaldırın.
Duvar Prizlerini Tercih Edin: Eğer kendi adaptörünüz ve kablonuz varsa, oteller veya havaalanları gibi yerlerdeki şarj istasyonlarının USB portları yerine doğrudan duvar prizlerini kullanın.
USB Veri Engelleyici ("USB Kondom") Kullanın: Bu adaptörler, kablodan sadece güç akışına izin verirken veri aktarımını engeller. Ancak, Hızlı Şarj modları için gerekli veri sinyallerini de engellediği için yeni akıllı telefonlarda şarjı yavaşlatabilirler.
Veri Aktarımı Yapamayan Bir Kablo Kullanın: Ucuz ve sadece şarj için tasarlanmış bir kablo edinebilirsiniz. Ancak bunu kullanmadan önce, güvenilir bir bilgisayara bağlayarak ekranda veri aktarımı uyarısı görünmediğinden emin olun.
Yazılım Güncellemelerini İhmal Etmeyin: Akıllı telefonunuzun yazılımını (iOS/iPadOS 18.4 ve Android 15 veya üzeri sürümler) daima güncel tutun. Apple ve Google, bu saldırı yöntemlerini yeni güncellemelerde engellemiştir. Android kullanıcıları, güncel sürümde bile telefonlarını güvenilir bir bilgisayara bağlayarak parola veya biyometrik doğrulama gerekip gerekmediğini kontrol etmelidir. Gerekmiyorsa, halka açık şarj istasyonlarından uzak durmak en iyisidir.
"Sadece Şarj Et" Modunu Kullanın: Bazı Android cihazlarda bulunan "Sadece şarj et" modunu etkinleştirerek ekstra bir kontrol katmanı ekleyebilirsiniz.
Dikkatli Olun: Eğer acil olarak halka açık bir USB şarj istasyonu kullanmanız gerekiyorsa, cihazınızı takarken ekrana dikkat edin. Şarj etmeye başlamaz ve bağlantı türünü seçmenizi isterse, "Sadece şarj" seçeneğini tercih edin. Verileriniz konusunda endişeleriniz varsa, fişi çekip daha az "akıllı" bir bağlantı noktası aramanız daha güvenli olacaktır.
البيت(ز) الجيل الجديد من التهديدات الإلكترونية الأمن الرقمي يذكّر بالأهمية مرة أخرى. كوننا واعيين و حذرين هو أكثر الطرق فعالية لحماية بياناتنا الشخصية
البيت محطات الشحن العامةهل تستخدمه؟ هل تفكر بتغيير عاداتك في ضوء هذه المعلومات؟
مشرفClaude Jupiter Sızdı: Anthropic’ten Dev Hamle Geliyor!
Google Devri Kapandı mı? Reklamın Yeni Patronu: Advantage+