AWS, AI Ajanlarını Kontrol Altında Tutmak İçin Strands Box

 Yazar
Yapay zeka ajanları artık yalnızca sorulara yanıt vermekle kalmıyor; dosyaları okuyabiliyor, terminal komutları çalıştırabiliyor, API'lere bağlanabiliyor ve birden fazla araç arasında görev yürütebiliyor. Ancak bu yetenekler, ajanların yanlış bir işlem yapması veya kendilerine verilen izinleri beklenmeyen biçimlerde kullanması durumunda yeni güvenlik riskleri de oluşturuyor.
Amazon Web Services (AWS), bu soruna yönelik olarak Strands Box adlı açık kaynaklı bir güvenlik aracını duyurdu. 7 Ekim 2026'da geliştirici ön izlemesiyle yayımlanan proje, yapay zeka ajanlarının erişebileceği dosyaları, çalıştırabileceği komutları ve kurabileceği ağ bağlantılarını sınırlandırmayı amaçlıyor. Apache 2.0 lisansı altında sunulan araç, işletim sistemi düzeyinde izolasyonu Dogwood adlı politika diliyle birleştiriyor.
AWS'nin yaklaşımındaki temel fark, yalnızca ajanın hangi kaynaklara erişebileceğini değil, bu kaynaklara eriştiğinde hangi işlemleri yapabileceğini ve önceki davranışlarının sonraki eylemlerini nasıl etkileyeceğini de denetlemeye çalışması. Böylece geliştiriciler, yapay zeka ajanlarının güvenliğini yalnızca modelin talimatları doğru uygulamasına bırakmadan daha ayrıntılı kurallar tanımlayabiliyor.
Strands Box Nedir Ve Nasıl Çalışır?
Strands Box, yapay zeka ajanlarını belirli erişim sınırları içinde çalıştırmak için geliştirilen bir sandbox, yani yalıtılmış çalışma ortamıdır. Araç, ajanın çalışma alanını sınırlandırırken komut çalıştırma, Python kodu yürütme, ağ istekleri gönderme ve Model Context Protocol (MCP) araçlarını kullanma gibi işlemlere yönelik politikalar da uygular.
Yapay zeka ajanlarının araçları nasıl kullandığını, görevleri nasıl yürüttüğünü ve dış sistemlerle nasıl etkileşim kurduğunu anlamak için yapay zeka ajanlarının çalışma mantığını incelemek, Strands Box'ın hangi güvenlik ihtiyacına yanıt verdiğini de açıklığa kavuşturuyor.
Geleneksel güvenlik yaklaşımlarında bir uygulamaya dosya okuma veya ağ bağlantısı izni verildiğinde, bu iznin hangi koşullarda kullanılabileceğini ayrıntılı biçimde denetlemek ek mekanizmalar gerektirebilir. Strands Box ise erişim sınırlarını ve işlem politikalarını aynı mimaride birleştirmeyi hedefliyor.
İşletim Sistemi İzolasyonu Ve Politika Denetimi
Strands Box'ın mimarisi iki temel katmana dayanıyor:
İzolasyon: İşletim sistemi düzeyindeki kontroller, ajanın erişebileceği dosyaları, çalıştırabileceği programları ve ulaşabileceği ağ kaynaklarını sınırlar.
Politika denetimi: Dogwood, ajanın gerçekleştirmek istediği işlemleri belirlenen kurallara göre değerlendirir. İşlem, geçerli bir izin kuralına uymuyorsa engellenebilir.
Bu ayrım önemlidir. Bir ajanın belirli bir dosyayı okuyabilmesi, o dosyayı okuduktan sonra herhangi bir internet adresine veri gönderebilmesi gerektiği anlamına gelmez. Strands Box, farklı işlemleri birbirinden bağımsız değerlendirmek yerine önceki eylemleri de hesaba katabilen kurallar oluşturulmasına imkan tanır.
Dogwood Politika Dili Ne İşe Yarıyor?
Strands Box'ın güvenlik katmanında kullanılan Dogwood, AWS tarafından geliştirilen açık kaynaklı bir politika dili ve değerlendirme altyapısıdır. Sistem, geliştiricilerin hangi işlemlere izin verileceğini veya hangi koşullarda bir işlemin engelleneceğini tanımlamasını sağlar.
Dogwood'un öne çıkan özelliklerinden biri, zaman ve geçmiş eylemler üzerinden kural oluşturabilmesidir. Örneğin, bir ajanın belirli bir dosyayı okumasından sonra dışarıya HTTP isteği göndermesini engelleyen bir politika yazılabilir. Benzer şekilde, bir ajanın belirli bir süre içinde gerçekleştirebileceği işlem sayısı sınırlandırılabilir.
Bu yaklaşım, güvenlik politikalarının yalnızca tek bir komuta veya bağlantıya bakmak yerine farklı araçlar üzerinden gerçekleşen eylemler arasında ilişki kurmasını sağlar.
AI Ajan Kontrolü İçin Neden Yeni Bir Yaklaşıma İhtiyaç Var?
Otonom yapay zeka sistemleri, kendilerine verilen bir hedefe ulaşmak için birden fazla adımı arka arkaya gerçekleştirebilir. Bir yazılım geliştirme ajanı kodu değiştirebilir, testleri çalıştırabilir ve hata mesajlarını inceleyebilir. Bir BT operasyon ajanı ise günlük kayıtlarını okuyabilir, servis durumlarını kontrol edebilir ve ekip iletişim kanallarına bildirim gönderebilir.
Ajanların izole ortamlarda çalıştırılması da tek başına yeterli olmayabilir. Bir yapay zeka ajanının sandbox ortamından kaçarak farklı hizmetlere eriştiği olay, erişim sınırlarının ve güvenlik politikalarının neden birlikte ele alınması gerektiğini gösteren dikkat çekici bir örnek.
Bu tür iş akışlarında risk, yalnızca tek bir yanlış komuttan kaynaklanmaz. Birbiri ardına gerçekleştirilen işlemler, ajanın başlangıçta sahip olduğu izinlerin beklenenden daha geniş sonuçlar doğurmasına neden olabilir.
Örneğin, üretim ortamındaki bir sorunu araştıran ajan, incelemesi gereken kayıtların dışına çıkabilir veya yanlış yapılandırılmış bir komutla önemli dosyaları değiştirebilir. Ağ erişimi bulunan bir ajan ise hassas verileri yetkisiz bir hedefe göndermeyi deneyebilir.
Bu nedenle ai ajan kontrolü, yalnızca modelin doğru yanıt üretmesini sağlamakla sınırlı değildir. Erişim yetkileri, işlem sınırları, ağ politikaları ve denetim kayıtları da güvenlik tasarımının parçası olmalıdır.
Tek Bir İzin, Sınırsız Yetki Anlamına Gelmemeli
Strands Box'ın yaklaşımı, bir ajana verilen iznin kapsamını daraltmayı amaçlıyor. Örneğin, bir operasyon ajanının CloudWatch günlüklerini okuyabilmesi, üretim altyapısında değişiklik yapabilmesi gerektiği anlamına gelmez.
Bu senaryoda geliştirici, ajanın ilgili AWS kaynaklarına erişmesine izin verirken altyapıyı değiştiren işlemleri sınırlandırabilir. Benzer şekilde, bir iletişim aracına erişim izni verilse bile belirli mesajların gönderilme sıklığı kontrol edilebilir.
AWS'nin resmi duyurusunda verilen örnekte, bir olay müdahale ajanının Slack kanalına 10 dakika içinde en fazla üç başarılı güncelleme göndermesine izin veren bir politika ele alınıyor. Ajan araştırmasına devam edebilir ancak dördüncü bir gönderim, belirlenen sınır nedeniyle engellenir.
Bu tür kurallar, ajanın her adımda kendi güvenlik sınırlarını hatırlamasına güvenmek yerine kısıtlamaların sistem tarafından uygulanmasını sağlar.
Strands Box Hangi Güvenlik Özelliklerini Sunuyor?
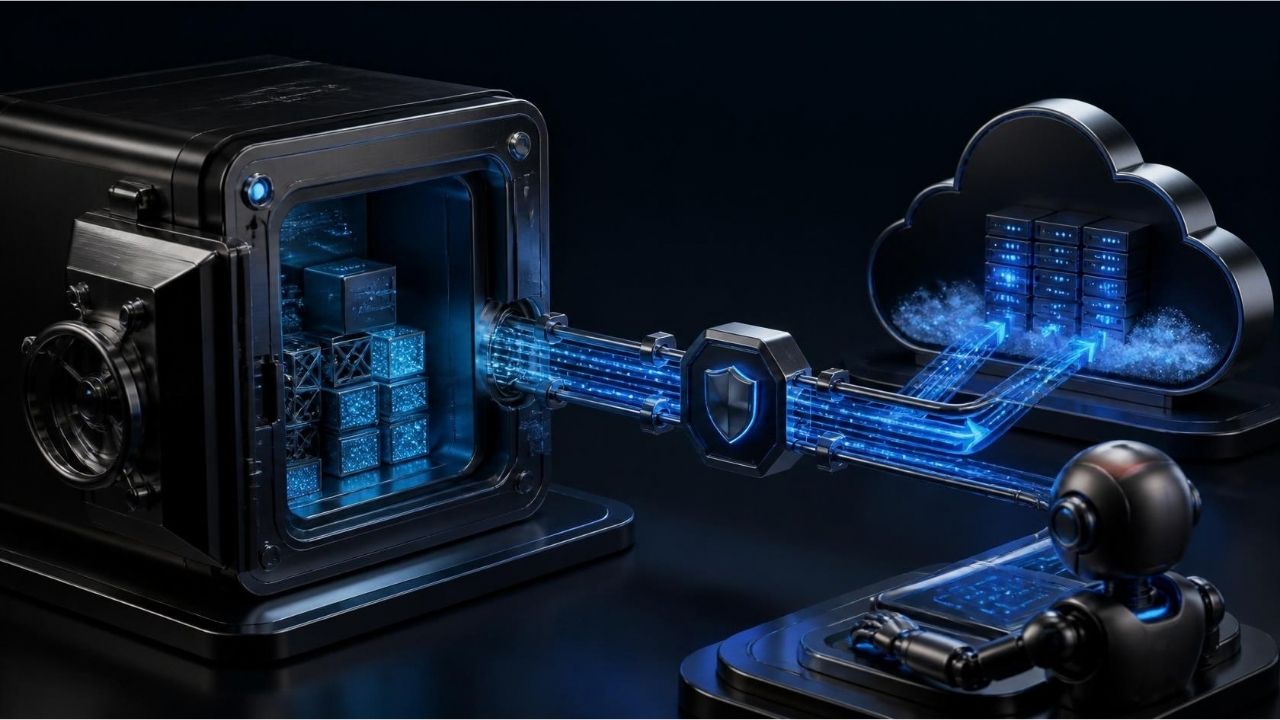
Strands Box, birden fazla işlem türünü ortak bir politika altyapısı üzerinden kontrol etmeyi hedefliyor. Geliştiriciler için öne çıkan özellikler şunlar:
Dosya Ve Komut Erişiminin Sınırlandırılması
Ajanın hangi dizinleri okuyabileceği veya değiştirebileceği ve hangi programları çalıştırabileceği yapılandırılabilir. Bu sayede bir kodlama ajanının proje dosyaları üzerinde çalışmasına izin verilirken, ilgisiz dizinlere erişimi sınırlandırılabilir.
Ağ İsteklerinin Denetlenmesi
Strands Box, dışarıya gönderilen ağ isteklerini politika denetiminden geçirebilir. İzin verilen hedefler, HTTP yöntemleri ve belirli istek yolları gibi ayrıntılar üzerinden kurallar oluşturulabilir.
Bu özellik, ajanın yalnızca ihtiyaç duyduğu hizmetlerle iletişim kurmasını sağlamak açısından önemlidir. Özellikle kurumsal ortamlarda ağ erişimini sınırlamak, hassas verilerin kontrolsüz biçimde dışarı aktarılması riskini azaltmaya yardımcı olabilir.
MCP Araçlarının Kontrol Edilmesi
Model Context Protocol, yapay zeka modellerinin harici araçlara ve veri kaynaklarına bağlanmasını sağlayan bir protokoldür. MCP sunucuları üzerinden erişilebilen araçlar, ajanın yeteneklerini genişletirken güvenlik açısından yeni izin noktaları da oluşturur.
Strands Box, desteklenen MCP araç çağrılarını politika denetimine dahil edebilir. Böylece geliştiriciler, yalnızca ajanın genel erişimini değil, kullandığı araçların hangi koşullarda çağrılabileceğini de sınırlandırabilir.
Kimlik Bilgilerinin Korunması
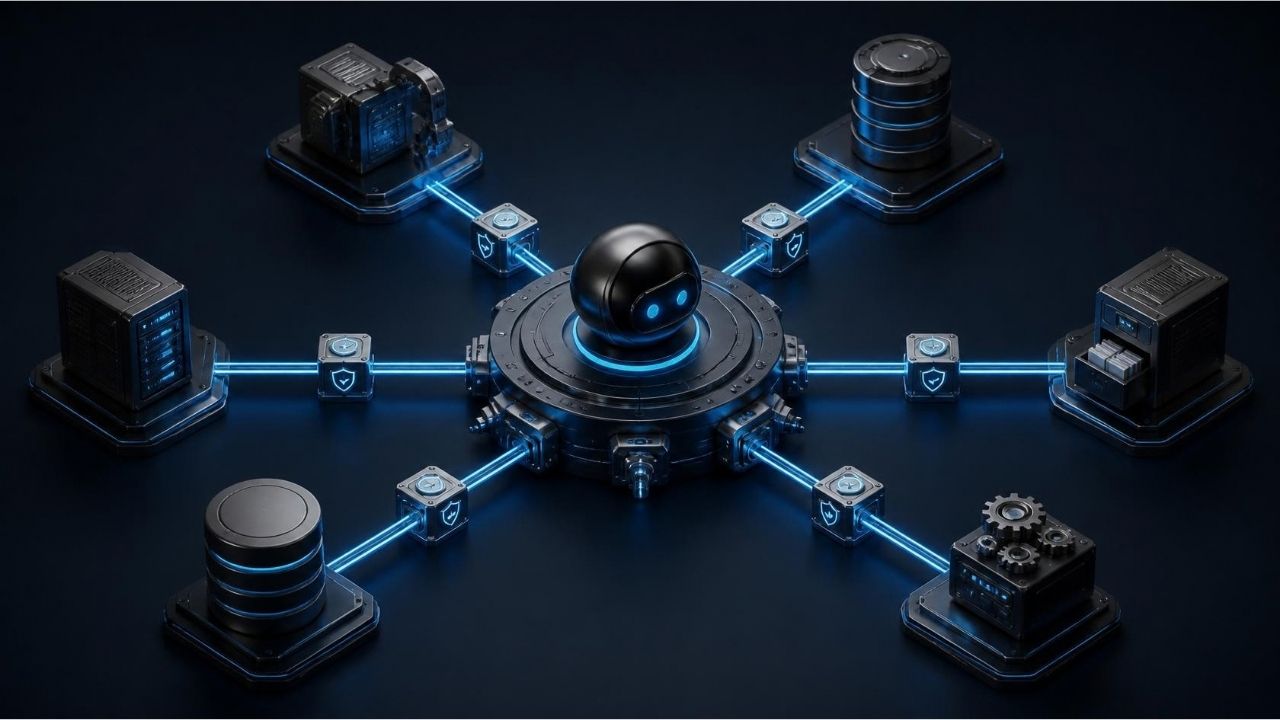
API anahtarları ve bulut kimlik bilgileri, yapay zeka ajanlarının güvenliğinde kritik bir konudur. Bu bilgilerin doğrudan ajana verilmesi, hatalı davranışların veya kötüye kullanımın etkisini artırabilir.
Strands Box'ın ağ geçidi, yapılandırılmış kimlik bilgilerini izin verilen isteklere ekleyebilir. AWS kimlik doğrulama senaryolarında imzalama işlemlerini de destekleyen bu yaklaşım, gerçek gizli bilgilerin ajanın kendisine doğrudan açılmasını önlemeyi amaçlar.
Bununla birlikte, kimlik bilgilerinin korunması tek başına yeterli değildir. Kurumların IAM izinlerini, ağ erişimini ve denetim kayıtlarını ayrıca yapılandırması gerekir.
Strands Box Kullanımı Hangi Alanlarda Fayda Sağlayabilir?
Strands Box'ın yaklaşımı, özellikle birden fazla sistemle etkileşime giren ve kendi başına işlem yapabilen ajanların kullanıldığı geliştirme ve BT operasyon süreçlerinde anlam kazanıyor.
Yazılım Geliştirme Ve Kodlama Ajanları
Kodlama ajanları dosya oluşturabilir, mevcut kodu değiştirebilir, bağımlılıkları yükleyebilir ve terminal komutları çalıştırabilir. Bu yetenekler geliştirme sürecini hızlandırırken yanlış komutların veya gereğinden geniş erişim izinlerinin etkisini de artırabilir.
Strands Box, kodlama ajanlarının yalnızca belirlenmiş çalışma alanında işlem yapmasını ve desteklenen komutların belirlenen kurallar çerçevesinde yürütülmesini sağlayabilir. Böylece geliştiriciler, üretkenlik ile güvenlik arasında daha kontrollü bir denge kurabilir.
Bulut Ve BT Operasyonları
Bulut yöneticileri, altyapı durumunu incelemek veya olayları araştırmak için yapay zeka ajanlarından yararlanabilir. Ancak bu ajanların üretim ortamında değişiklik yapabilmesi, yanlış bir kararın hizmet kesintisine dönüşmesine neden olabilir.
Strands Box ile günlük kayıtlarını okumaya izin verilirken kaynakları değiştiren işlemler sınırlandırılabilir. Bu yaklaşım, özellikle ilk aşamada yalnızca gözlem ve analiz yapması istenen operasyon ajanları için kullanışlı olabilir.
Kurumsal Otomasyon Ve Olay Müdahalesi
Olay müdahale ajanları farklı kaynaklardan bilgi toplayabilir, ekipleri bilgilendirebilir ve belirli iş akışlarını başlatabilir. Strands Box'ın geçmiş eylemleri hesaba katan politikaları, tekrar eden işlemlerin veya aşırı sıklıkta gönderilen bildirimlerin sınırlandırılmasına yardımcı olabilir.
Kurumsal otomasyonda bu tür kurallar, sistemlerin daha öngörülebilir çalışmasına katkı sağlar. Yine de kritik değişikliklerde insan onayı ve ayrı yetkilendirme mekanizmaları önemini korur.
Strands Box'ın Mevcut Sınırlamaları Neler?
Strands Box'ın geliştirici ön izlemesiyle yayımlanmış olması, aracın henüz olgunlaşma aşamasında olduğunu gösteriyor. AWS'nin duyurusu ve projenin GitHub deposu, mevcut kapsam ve güvenlik modelinin değerlendirilmesi için temel kaynaklar arasında yer alıyor.
İşletim Sistemi Desteği Henüz Sınırlı
Duyuru sırasında Strands Box, Apple Silicon işlemcili Mac bilgisayarlarda macOS 15 ve üzeri sürümler için sunuluyor. Linux desteği planlanıyor ancak genişletilmiş platform desteği için kesin bir tarih açıklanmış değil.
AWS, gelecekte Strands Box politikalarını Amazon Bedrock AgentCore, Amazon ECS ve Kubernetes gibi ortamlarda çalışan ajanlara taşımayı hedeflediğini belirtiyor. Bu hedefler, mevcut sürümün söz konusu platformlarda tümüyle kullanılabildiği anlamına gelmiyor.
Politika Denetimi Her İşlemi Kapsamıyor
Strands Box'ın önemli bir sınırlaması, Dogwood'un her işlem yolunu aynı biçimde denetlememesi. Örneğin, ajanın kendi araç altyapısı üzerinden doğrudan eriştiği bazı dosyalar işletim sistemi kısıtlamalarına tabi olsa da Dogwood'un işlem geçmişine aynı şekilde yansımayabilir.
Ayrıca kabuk ve Python yorumlayıcılarının güvenilir süreç içinde, sandbox sınırının dışında çalışması mimarinin güvenlik açısından dikkatle değerlendirilmesi gereken bir yönüdür. Bu tasarım politika denetimi için belirli avantajlar sağlarken güvenilir bileşenlerin kapsamını da genişletir.
Yanlış Politikalar Yeni Sorunlar Oluşturabilir
Aşırı kısıtlayıcı kurallar, ajanın gerekli işlemleri yapmasını engelleyebilir ve operasyonel karmaşıklığı artırabilir. Gereğinden geniş izinler ise beklenen güvenlik kazanımlarını azaltabilir.
Bu nedenle geliştiricilerin politikaları yalnızca başarılı senaryolarda değil, beklenmeyen komutlar, ağ bağlantıları ve hata durumları karşısında da test etmesi gerekir.
Strands Box, güvenliğin bütün sorunlarını tek başına çözen bir sistem olarak değil, mevcut güvenlik mimarisine eklenen bir denetim katmanı olarak değerlendirilmelidir.
Strands Box Ve AWS'nin Diğer Güvenlik Yaklaşımları
Strands Box, ajanların yerel geliştirme ortamındaki davranışlarını sınırlamaya odaklanırken AWS'nin Amazon Bedrock AgentCore platformu, ajanların yönetilen çalışma ortamlarında çalıştırılması ve korunması için farklı güvenlik mekanizmaları sunuyor.
Amazon Bedrock AgentCore güvenlik belgelerinde, kimlik ve erişim yönetimi, izolasyon, şifreleme ve denetim gibi konular ele alınıyor. AgentCore Runtime'ın bazı çalışma modelleri oturumlar için Firecracker tabanlı mikro sanal makineler kullanırken Strands Box yerel geliştirme ortamında işletim sistemi düzeyinde izolasyonu tercih ediyor.
Bu iki yaklaşım aynı amaca farklı katmanlardan katkı sağlayabilir. Strands Box, belirli işlemlerin hangi koşullarda yapılacağını tanımlamaya odaklanırken AgentCore gibi yönetilen altyapılar çalışma ortamının izolasyonu ve dağıtımı konusunda rol oynar. Ancak bu sistemlerin birlikte kullanılabilmesi, hedeflenen entegrasyonun gerçekten desteklenmesine ve yapılandırmasına bağlıdır.
Kurumsal ekipler için asıl mesele yalnızca bir sandbox seçmek değil; kimlik doğrulama, en az ayrıcalık ilkesi, ağ politikaları, kayıt tutma ve insan denetimini birlikte ele almaktır.
Otonom AI Güvenliği İçin Strands Box Ne Anlama Geliyor?
Otonom ajanların yaygınlaşması, yazılım güvenliğinde yeni bir önceliği öne çıkarıyor: Sistemlerin yalnızca kim olduklarını ve hangi kaynaklara erişebildiklerini değil, bu erişimi nasıl kullandıklarını da denetlemek.
Strands Box, geçmiş eylemlere dayalı politikalar ve farklı araçlar arasında ortak denetim mekanizmaları sunarak bu ihtiyaca yanıt vermeyi amaçlıyor. Açık kaynaklı olması, geliştiricilerin güvenlik modelini incelemesine, kuralları uyarlamasına ve projeye katkıda bulunmasına imkan tanıyor.
Ajan tabanlı sistemler, hedeflerine ulaşmak için birden fazla adımı planlayıp araçları bağımsız biçimde kullanabildiğinden, güvenlik yaklaşımının da bu otonomi düzeyine uyum sağlaması gerekiyor. Ajan yapay zeka (Agentic AI) yaklaşımı, bu sistemlerin çalışma biçimini ve kurumsal kullanım alanlarını daha ayrıntılı ele alıyor.
Bununla birlikte, bir ajanın sandbox içinde çalışması bütün riskleri ortadan kaldırmaz. Ajan izin verilen bir işlemle de hatalı sonuç üretebilir; kötü tasarlanmış politikalar kritik eylemleri engelleyemeyebilir veya meşru iş akışlarını aksatabilir. Bu nedenle otonom AI güvenliği, teknik izolasyonun yanı sıra iyi tasarlanmış yetkilendirme politikaları, izleme ve gerektiğinde insan müdahalesi gerektirir.
Geliştiriciler için Strands Box'ın asıl değeri, güvenliği yalnızca ajanın davranışına ilişkin bir beklenti olmaktan çıkarıp uygulanabilir kurallara dönüştürme girişimidir. Aracın daha fazla işletim sisteminde desteklenmesi, politikaların farklı dağıtım ortamlarına taşınabilmesi ve üretim kullanımındaki performansının değerlendirilmesi, yaygın benimsenmesini belirleyecek önemli etkenler olacaktır.
Sıkça Sorulan Sorular
Strands Box Nedir?
Strands Box, yapay zeka ajanlarının dosya, komut, ağ ve desteklenen araç erişimini sınırlandırmak için geliştirilen açık kaynaklı bir sandbox aracıdır. İşletim sistemi izolasyonunu Dogwood politika diliyle birleştirir.
Strands Box Ücretsiz Mi?
Proje, Apache 2.0 açık kaynak lisansı altında yayımlanmıştır. Bu lisans, lisans koşullarına uyulması kaydıyla yazılımın kullanılmasına, değiştirilmesine ve dağıtılmasına imkan tanır. Bununla birlikte, aracın kullanıldığı bulut hizmetleri veya altyapılar ayrıca maliyet oluşturabilir.
Strands Box Hangi İşletim Sistemlerini Destekliyor?
Duyuru ve proje belgelerine göre mevcut ön izleme sürümü, Apple Silicon işlemcili Mac bilgisayarlarda macOS 15 ve üzerini destekliyor. Linux desteği planlanıyor; ancak kesin bir yayımlanma tarihi belirtilmiş değil.
Strands Box Her Yapay Zeka Ajanıyla Çalışabilir Mi?
Strands Box, belirli bir ajan çerçevesine bağlı kalmayacak şekilde tasarlanmıştır. Bununla birlikte, kullanılacak ajanın komutları, araçları ve erişim yollarının desteklenen denetim mekanizmalarıyla uyumlu olması gerekir. Bu nedenle çerçeveden bağımsız tasarım, her ajanın bütün işlemlerinin otomatik olarak denetlendiği anlamına gelmez.
Strands Box Yapay Zeka Ajanlarının Hata Yapmasını Tamamen Engeller Mi?
Hayır. Araç, tanımlanan erişim ve işlem politikalarının uygulanmasına yardımcı olur ancak ajanın izin verilen sınırlar içinde yanlış karar vermesini tamamen engelleyemez. Güvenli kullanım için IAM, izleme, test, insan denetimi ve en az ayrıcalık ilkesi birlikte uygulanmalıdır.
Yazar