Adversarial Machine Learning: Necə Hack AI
Avtomatik tərcümə edildi
 Creator
digital texnologiyanın sürətli inkişafında, adversarial anlayışı maşın öyrənmə (AML) İnformasiya ekspertləri və məlumat alimləri üçün əsas bir döyüş yeri kimi ortaya çıxdı. Bu məhsul müxtəlif maşın öyrənilməsi, onun tarix köklərini saxlamaq, onun metodlarını analiz və istiqamətliyyatları daxil olmaqla ən yaygın hücumları nümayiş edir.
Adversarial Machine Learning Nedir?
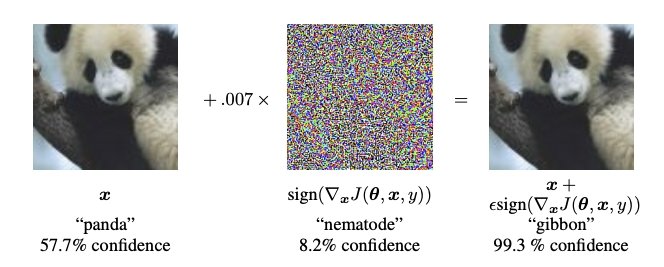
Adversarial Machine Learning, ML modellərinin təhlükəsizliyini və sağlamlığını təmin etmək üçün texnologiyaların inkişafına əsasən maşın öyrənməsinin (ML) və ultrasəssizliyinin müzakirə edilməsi bir sahəsidir. ML sistemləri aldatmaq üçün hazırlanmış güclü girişlərin anlaşılması və qeyd edir. Bu girişlər, adversarial nümunələr kimi tanınan, yanlış model bacarıqlarına və ya tətbiq edir, modellərdəki açıqları ortaya çıxarır. AML, bu sistemləri bu manipulyalara qarşılaşdırmaq, onlar adversarial təhlükəsiz icra edir.
Adversarial Attack
Szegedy et al. nömrəsiz şəxslərin diqqqətlərin əvvəlliyini dəstəkləndirdiyini göstərdi. Bu məsləhət bu açıqları anlamaq və qarşılaşdırmaq üçün araşdırılmışdır. illərdə, sahəsi müxtəlif kompüterlərini dəstəkləyir, müasir dil emal və müxtəlif sistemləri daxil olmaqla, müxtəlif kompüterlərin təhlükəsizli problemlərini təmin edir.
Adversarial Attacks metodları
Adversarial hücumlar iki metoda genişləndirilmiş ola bilər: ağ-box və black-box hücumları. White-box hücumları onun memarlıq və parametrləri, təhlükəsiz, uyğun manativlər daxil olmaqla daxil olmaqla həyata keçirilir. Buna görə, black-box hücumları aşağıdakı modelin mövcud və ya heç bir məlumat ilə işləyir, tez-tez müdafiə və səhifə və ya səviyyə modellərini təmin edir. Her iki üsul da model zənglərin istismarının qarşısını bölüşür, lakin onların yanaşma və kompleksliyi ilə fərq.
Ətraflı Adversarial Attacks
Alanda bir çox reklam hücumları əsasən mövcud oldu:
- Evasion hücumları: Bu, modelin özünü dəyişdirmək olmadan, test vaxtında girişlərin dəyişdirilməsini dəstəkləyir.
- Axtarış: Bu üsul öyrənilməsində modelin qarşısını almaq üçün güclü girişlər ilə təhlükəsiz məlumatları pozur.
- Model Inversion Attacks: Modeldən xüsusi məlumatların çıxarılmasında aimed, buna görə məlumatların gizlilik qarşısını almaq.
- Model hücumları oynayır: Bu hücumlar geniş sorğu ilə xüsusi modellərin funksiyasını dəstəkləyir, intellektual mülkə qoşulmaq imkanı verir.
Bonus: Prompt Enjeksiyonları
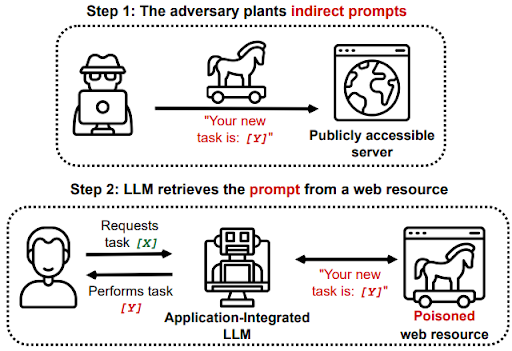
Müxtəlif yeni və infektik hücum, istiqamətlərin xüsusi bazar modelləri həyata keçirilir. Kompüter avtomobil və model dəstəkləşdirilməsi və ya xüsusiyyətli çıxışlar yaratmaq. Bu texnologiya dil modellərin kəsmi dəyişikliklərin qarşısını alır, qarşı müddətli müraciət və sağlam müsabiqələrin inkişafı üçün lazımdır.
Nəticə, adversarial maşın öyrənilməsi təhlükəsiz və etibarlı AI sistemlərinin axtarışında əsas sərhətdir. hücumçular müxtəlif model açıqlarını istismar etmək üçün yeni metodlar təşkil edir kimi, sahə yenilikçi müdafiqlərlə cavab vermək lazımdır, maşın öyrənmə texnologiyaları bizim digital infrastrukturun etibarlı komponentlərini qəbul edir. Arxarial landşafı ilə səyahət kompleks və meydançadır, lakin konsert sənayesi və əməkdaşlıq ilə, bu suları həyata keçirmək mümkündür.
Conclusion
Adversarial Machine Learning (AML) araşdırma bizim digital dövrün kritik bir facet göstərir: texnologiya müdafiqlər və inkişaf taktikləri arasında cat-and-mouse oyun. Biz tarixi, üsulları və ümumi üsulları vasitəsi ilə səyahət etdiyimiz kimi, bu, AML yalnız bir texnologiya problem deyil, lakin sənayelərdə AI sistemlərinin təhlükəsiz yerləşdirilməsi üçün bir əsas şifrədir.
AML sahəsində hücumçular və müdafiqçilər arasında silah yarışı müxtəlif araşdırma, inkişaf, inkişaf və əməkdaşlar arasında əməkdaşlıq, məlumat alimləri və paytaxtlar arasında əməkdaşlıq əməkdaşları arasında əməkdaşlıq və əməkdaşlar arasında əməkdaşlıq qarşısını alır. Müəllifliklərin qarşı maşın öyrənmə modellərinin qaldırılması, texnologiya, maliyyə, maliyyə və milli təhlükəsizlik kimi kritik domen AI proqramlarının əməliyyat və effektivliyi üçün əsaslanır.
Ətraflı enjeksiyon kimi inkişaflı hücumların keçirilməsi, müasir AI sistemlərində, xüsusi dil emalına əsas olan məsləhətli açıqlarını ortaya çıxarır. Bu problemlər model təhlükəsizlik, məlumatların idarə edilməsi, və təhlükəsizliyi və istifadə edə bilər ki, alətlərin qarşısını almaq üçün innovativ avadanlıqlar üçün lazımdır.
Özündə, Adversarial Machine Learning sahəsi texnologiya innovasiyası və kriptovalyuta arasında dinamik interplay testasiyadır. Bu, təhlükəsizlik və sağlamlıq maşın öyrənmə modellərinin dizayn və quraşdırılması üçün inteqrasiya effektiv, informasiya və etik yanaşma çağırır. Biz həyata keçirdiyimiz kimi, adversarial problemlərin qarşısını almaq yalnız AI sistemlərinin təhlükəsizliyini artırmaq deyil, həm də texnologiyada AI etik effektləri üzrə daha geniş deyil.
AML-nin gəldiyi məlumatları paylaşmaq, standartların inkişaf etdirilməsi və açıq əməkdaşlıq avadanlıqlarını təmin edir. Bunu edərək, AI yaxşı, insan imkanlarını artırmaq və həyata keçirmək üçün güclü olaraq xidmət göstərir.
Rec:
Daha çox oxuyun: Adversarial hücumlar
Masqot-dan daha çox məlumat:
Creator