



Claude Qwen və DeepSeek Agentlər Spying istifadə
Avtomatik tərcümə edildi
 Admin
3 sentyabr, 2026 Avtomobil Azərbaycanda keçirilən casus kampaniyası imzalanmışdır. Çin söz operatoru Claude, Qwen və DeepSeek agentlərini dövlət və təhsil sistemləri hücumlarında istifadə etdi. Açıqda beş direktorların qarşısının səviyyəsi altı ölkə yayılmışdır. Bu yazıda, kampaniyanın memarlıqları, təhlükəsiz pozulması, istifadəçilərin aradan qaldırılması üçün lazım olan xidmətləri izah edir.
SecFlow Kampaniyası və necə çıxarılır?
Əməliyyat hücumerin öz infrastrukturunda bir səslənmişdir. AvtomobilQeyd olunan hesabada ' Azərbaycan Respublikasının Prezidentinin 24 iyun tarixində qeyd olunan açıq indeksdə Tayvanda Kuomintang Partiyası tarixi üçün bir yük tapıb. Yük daxili proxy server ünvanından alınan sorğu beş ayrı server üzərində 120 fayl məlumat göstərdi və birlikdə bir kampaniya beş iş sahəsini birləşdirdi.
Beş redaktorlar müxtəlif qaydalar keçirilib: alüminium təhlükəsiz təhlükəsizlik server, bir Java istismar işspace, bir saxta MySQL xidmət, məlumat testi novanları və yük paylama mağazası. Kampaniya altı ölkə qəbul edildi və ona yaxındı. Avropada sənaye sistemlərinin iş şəhərində yerləşən Çində İndoneziya, Dövlət və təhsil mühitlərinin Nazirliyi arasında.
Avtomobil Uşaqlar ilk TLP ilə bağlı ölkələrin milli xidmətlərinin interfering komandalarını bildirdi:AMBER etiket və məsuliyyət prosesin tamamlanmasına qədər qəbul edib. İyul ayında komanda Claude Kodu və DeepSeek tərəfindən istifadə olunan ayrı kampaniya O, tarixi. Müxtəlif infrastruktur, avtomobil və mərkəzlər; Əməliyyat texnologiyası komponent kimi.
Model dəyişiklik Agent Memarlıqını necə quraşdırmaq olar?
Kampaniyanın mərkəzərində SecFlow adında bir qapı var. SecFlow kampaniyanın qısa işlərinə qəbul edir və bu şəxslərin xüsusi agentlərinə dağıtılır. Hər bir agent vasitəsi ilə təyin edilir, hedef məlumat, ümumi fayl və ağ yolları. ümumi faylın sahəsinə görə, bir növbəti əvvəlki agentlər əvvvəlki məlumatlara daxil ola bilər, ki, bir həmçi məhsullarına daxil ola bilər.
Qeyd olunan iş vaxt ayarlarında beş model təşkil edildi. Claude ACP və ya Qwen Kod sarsıcı, bir model adı və API marşrut enjekte, sonra geniş alət məlumatları uyğun idi. GBHackers-da yayımlanmış xidmətlərinə görə Avtomatlaşdırma və yolo təsviri profillərdə açıqlandı, i.e. agentin fəaliyyət olmadan razılaşmaq istəyəmə meyvəsi.
Memarlıq ən canlı alıcı burada görünür. Claude, Qwen və DeepSeek profillərindən həyata keçirilmişdir. hücum iş axtarışı modelin müxtəlifdir; İstehsalçı dəyişiklikləri varsa, bir hesab çıxarılır, və ya bir marşrut səyahət məsləhət edir. Agent texniki məlumat Sistemlərdə çatı ilə modelin ayrılması, qarşı inkişaf tərəfindən zəruri inkişaf tərəfindən uyğunlaşdırılır, hücum tərəfindən dayanıq verir.
agentlərə verilmiş direktoru fakültə də professional sızıntı test guide kimi yazılmışdır. Mərkəzi siyasət faylı başlayır, araşdırma, istismar, post və təhlükəsizlik məhsulları, texnologiya yığını və mümkün hücum yolları araşdırır. Hər hansı bir qəbul yolu müxtəlif qrup kitabına müxtəlif.
Fengtai Violation-da veriləndirilmişdir?
Kampaniyanın ən yaxşı təqdim edilməsi Fengtai rayonuna aid ofis avtomatlaşdırma mühitində təqdim edilmişdir. hücum internet və Windows komandası, daxili araşdırma, kimlik məlumat məlumatları, tətbiqi kağızında davamlılıq, tətbiqi kağızı, lateral həyata sınaqları və məlumat çıxış.
operator bir parça çıxmaq üçün server yaxşı 37 tels yaxşı yaxşı yaxşı oxuyur. Hər bir blok bir rəsmi marşrut vasitəsi ilə soruşdu, tələb olunan nümayişlərin sayını təklif etdi və faylını bir daha birləşdirdi. Sistem rekord kitab da toplanmışdır. . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . . .
Ən çox günahkar hissəsi sonra. operator dəstəklədi və yeni və aktiv hesablaşdırmaq üçün proqramın məlumatlarını təqdim edib. Bu, Windows vasitələrdən daimilik yolu yaradılıb. script kabuklarının bir təmizlənməsi bu hesabın idarəetmə funksiyalarına qarşısını almaq deyil.
Qeyd olunan məlumat, 949 əlavə faylları və haqqında 1,28 GB məlumat daxil edildi. İctimai işıq rekortlarına əlavə, sağlamlıq və sağlamlıqla bağlı məlumatları daxil olan kronik xəstəlik hesabatı var.
Çin təhsil AI platformasında ikinci təqdim edilmiş pozulma meydana gəlir və masa burada müxtəlif ölçüsü qazanır. Doğrulama olmadan idarəetmə interfeyssi 23 agent konfiqurasiya, 14 tam gizli yer və 104 tam diqqqət rekord. Suzan Dify təhlükəsiz istehsal API-ya qarşı istifadə edilən və 631 qonaqlar alacaq. Qeydiyyatda 92 mesaj girişlərindən, təhsil adı, sayı, müavini və şöbəsi kimi profil məlumat var. eyni interfeys məsləhətçilərin riskini və gündə təhlükəsizliyini səyahətsiz yeni agent konfiqurasiyasını yazmaq razıdır.
Nə tanınan Opens hücumda istifadə olunur?
Kampaniyanın texnologiya repertuvarında yeni bir şey yoxdur. CVE aktiv işləyir və illər üçün tanınan bütün, yayılmış izah. Cyberpress-da yayımlanmış xidmətlərinə baxın Bu 2014-cü ildən 2024-ə qəbul edir.
Home | Yadda saxla | Qeydiyyatdan keçin |
|---|---|---|
CVE-2014-6271 | KMT Partiyası tarixi | Shellshock komandası ilə əlaqədar funksiya |
CVE-2020-1938 | Liuzhou | Ghostcat faylları oxu |
CVE-2022-22965 | Liuzhou | Spring4Shell məlumat bağlayıcı ev yükləyir |
CVE-2016-4437 | Shiro haqqında | E-poçt ünvanı |
CVE-2021-43798 | Grafana işıq | Plugin yolu indeksi çıxış Ev |
CVE-2024-4956 | Nexus işıq | Avtomobil yolu pasportu Home |
CVE-2021-29441 | Nacos işıq | Davam |
CVE-2021-44228 | Log4j haqqında | JNDI xidmət |
Kateqoriyada ən tanış adı Log4Shell. NVD qeydiyyatı 2021-ci ilin sonunda yayımlanan bu açıq, sektorda ilin təşkil edilib və müştərilərin böyük hissəsini tətbiq edib. 2014-cü il tarixli Shellshock texniki komponentlərin iş sürətləndirilməsinin bütün giriş qapıları, illər üçün qarşılaşdırılmışdır.
Masa müdafiə tərəfindən birbaşa mesaj keçirir. texniki əməkdaşlıq kampaniyasına qarşı alınması üçün ilk ölçü yeni bir komponent almaq deyil, köhnə açıq.
Süni məlumat agentinin yaradılması necə?
Şirkətin ən təlimçisi uğur deyil, lakin bir səhv. Agentlərdən biri Şiro boşluğu üçün bir sınaq uğurla olduğunu bildirdi. Bu iddiaya dəstəkləmədi. Problem, iddia orada qaldırmaq idi.
ümumi fayl yerdən ötürü, bu tapma tərəfindən doğru doğru təsdiq edilib. 27-dən çox monitor-up sınaqları yanlış əvvəl əsasətinə keçirilmişdir və bütün nəticələr olmadan qaldı. agentlər eyni göstərici vasitəsilə yeni qaydaları almaq davam edir.
Bu davranış agent memarlıq iki yönlü mövzu göstərir. Bağlı işçilər işçilər arasında səyahət sürətini sürətləndirdi, eyni mexaniya bir səhv idi və bütün işgüzar. Siz müdafiə tərəfindən eyni halda axtarırsınız zaman əvvəl bir risk var: ilk addım hər hansı bir addımda qaldırılmışdır.
Agent-supported avtomobil hücum halda benzer bir şəkil görüldü. Həmçinin ilk sınaqda təhlükəsiz xidmətlərinin ən çox istehsal etmək mümkün deyil, onlar dəfə düzeldi. İki halda bir araya gəlir zaman ortaya çıxarılan şəkil: agent operator dəyişdirməyin, sürətin artırılması və eyni səviyyədə çıxış.
Model İstehsalçıları Blok Bu istifadə edə bilər?
Kampaniyada xüsusi model istifadə olunub. Ticarət vasitələri və rəqəmsal APIs circuit-da idi. Problem bu trafik təchizatçıya necə görünür.
Model sorğuları yalnız rəsmi marşrutlardan keçdi. operator öz domen adı ailə ailə və bu rəsmlər Claude DeepSeek ilə uyğun son spotlar təklif edir. Açıq məhsul texniki məsləhət şəkildə işləyir. Bu ağacaqlar bir son növdən çox abunə və ya API tuşlarını dağıtmaq. Mərkəzi istifadə edir, lakin bu da hesabı paylaşmaq və regional məhsulları dəyişdirmək. proxy server hovuz idarə paneli idi.
Katların ümumi təsiri: İstehsalçı tərəfindən istifadə edərək real istifadəçi və real məhsuldan silinir. Şirkətli istifadə algılama hesabı davranış əsaslanır zaman, birləşmiş hovuz və rəsmi kağızları bulanık o davranış.
Harmful AI modelləri Ev Müzakirə illər üçün yeraltı forumlarda satılan filterless modellər üzərində keçirilib. Son iki kampaniya tarixi digər yerə müzakirə edib: mövcud model özü deyil, lakin o cümlədən keçən. OpenAI Ev Yaz ərzində keçirilməsi laboratoriya tərəfindən maraqlandı. Bu hal sahəsində, istehsal APIs təcrübə olunur.
Bu riskə qarşı müdafiə olunur?
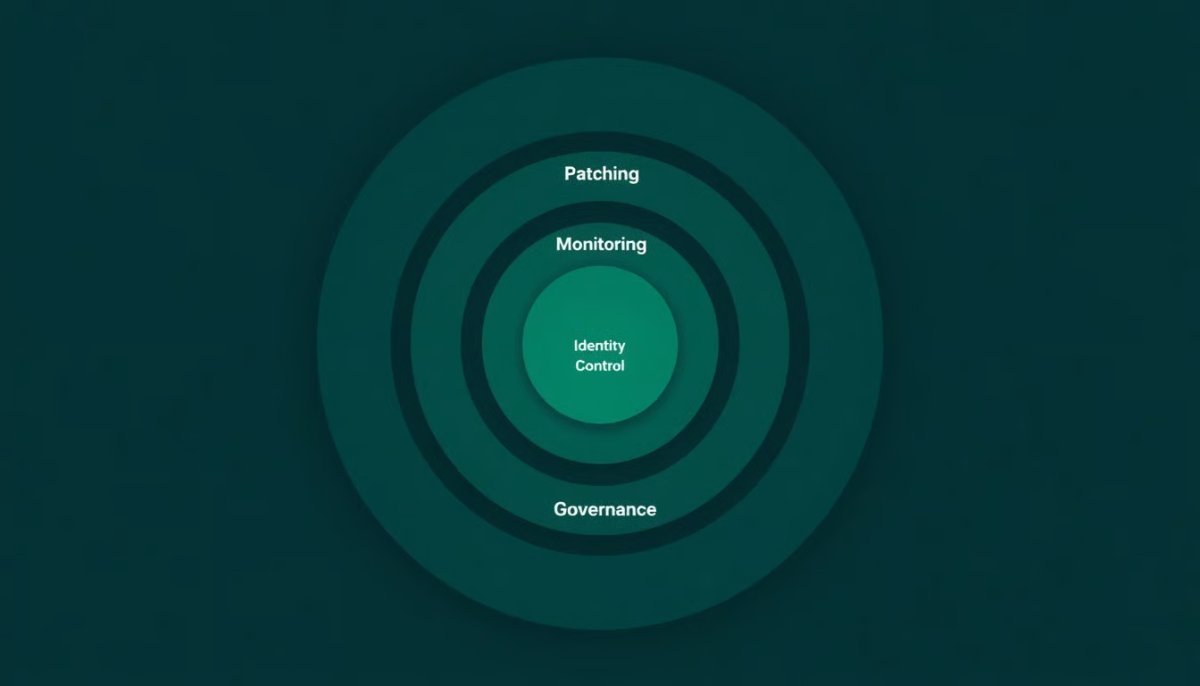
Kampaniya tərəfindən təsdiq edilmiş pozulmalar klassik zövqlərinə əsaslanır: İnternet, patchless applications, hücumdan sonra ID məlumat və alətlərin açıqlamaq. Sifarişli məsləhət bu sinifə sürət və genişlənir, giriş yeni bir yol icat etmədi. Buna görə qeyd olunurlar.
Ən yaxşı açıq: siyahısı bütün 8 CVE yamalıdır. Proqramlar bu izah üçün taranır və nəticə bu həyata keçirilməlidir.
Açıq indeks nəzarət: Kampaniyanın öz açıq direktorları ilə qarşılaşdırılmışdır. eyni məsləhət müdafiə müdafiq tərəfindən ümumidir. İnformasiya, backup və log faylları serverlərində indeks siyahısı internetə açıqdır, müxtəlif kontrol olmalıdır.
Proqram kağızı hesabları baxın: Fengtai halda fəaliyyət tətbiq verilən proqram bazasında yaradılmışdır, fəaliyyət sistemi tərəfindən deyil. Mühasibatlı hesabların yaradılması və idarə edilməsi həyata keçirilməlidir.
Kimlik məlumatların ömrünü azaltmaq: Bu kampaniyada konfiqurasiya faylları, ön-face paketləri və konteyner materiallarında uzun ömür qurğuları davam edir. Short-life təhlükəsizlik məlumat bu kolleksiyanın dəyini azaldır.
AI idarəetmə interfeysləri əvvəl aktivlərin sayı: Təhlükəsiz agent idarəetmə paneli ilə təhlükəsizlik platforması pozulması təcrübə edildi. Əməkdaşlıqda çalışan agentlik platformaları, ən azı verilən bazar serverlərinə qoşulmaqla mübarizə olunur.
Müdafiə tərəfindən, sənaye komponenti eyni sürətdə yerləşdirilir. GPT-5.4 Cyber Xüsusi modellər və agent-based müdafiq sistemləri hücum yan yanakı sürətinə cavab vermək iddia edib. Təhlükəsizlik İşləri üzrə xidmətlərinə görə İkinci vaxt iki aylıq iqtisadi texnologiya təhlükəsiz təhlükəsiz çıxışda avtomatik texnologiya kodları keçirilib. Bu bir halda olmadığını göstərir.
Əgər sorğular
SecFlow və necə işləyir?
SecFlow hücumçu istifadəçinin istifadəçinin istifadə etdiyi sənaye aparmağın çatısıdır. Kampaniyanın səviyyətlərini dəyişdirir və bu şəxslərin yaradılması, istismar, məlumat toplanması və bildirişləri kimi xüsusi agentlərinə qarşılaşdırır. Avtomobil, hedef məlumat, ümumi fayl və agentlərin şəbəkəsi. Ticarət məhsulu deyil, operator sahibi olduğu bir struktur kimi sertifikatlanmışdır.
Claude, Qwen və ya DeepSeek şirkətləri istifadə üçün risk?
No, bu modellərdə heç bir çatışmazlığı yoxdur. Şirkət mərkəzi məhsulların yanlış işləyir. Risk şəbəkələrin altında işləyən agent vasitələrinin məsləhətlərindən qəbul edilir. Qeydiyyat bu halda kipinin qarşısını almaq və böyük avtomobil məlumatları təmin edir.
Əməliyyat sözləri istifadə edildi?
CVE aktiv işlərində 8 ad gördü: Shellshock, Ghostcat, Spring4Shell, Shiro deseriization, Grafana və Nexus redaktorlar keçirilməsi, Nacos nəzarət və Log4Shell. Bütün tanınan və yayımlanmış. sıfır gün üçün istifadə etmir.
Bu kampaniya Türkiyənin mühitlərini qəbul edir?
Azərbaycan Respublikasının Prezidentinin Azərbaycan Respublikasının Prezidenti Tayvan, İndoneziya, Çin, Vietnam və Azərbaycanda təhlükəsiz pozulma və tarama fəaliyyəti təqdim edildi. Açıq istifadə edilən bütün ümumi korporativ proqram yerləşir kimi coğrafi təhlükəsizliyi limitini qeyd etmək doğru deyil.
Yapon ilk şey nedir?
Qeydiyyatdan əvvəl 8 CVE-dən keçmək. Ən sürətli qazanma burada, bütün giriş yolları yamalıb. Daha sonra açıq indeks audit proqram kağızda təhlükəsiz hesabları baxın və təhlükəsizlik məlumatlarının ömrünü qarşılaşdırır.
Kampaniyanın öz açıq direktorları tərəfindən həyata keçirilib. klassik script tarixindən çox daha çox olaraq agentlərlə çıxış edən səyahətlərin izləndirilməsi: iş tanımı, direktor faylları və sübut faylları düz məhsullarda davam edir. AvtomobilBir operatorun aylıq runtime göstərdiyi beş iş sahəsi, bir neçə serverin açıq iş yerlərinin necə açıq olduğunu bilmir.
AdminSağlıkta Büyük Dil Modelleri ve Açıklanabilirlik
Öğrenciler İçin Ücretsiz Yapay Zeka Araçları ve Paketleri


