Kompüter hücum Aims Sükanı
Avtomatik tərcümə edildi
 Admin
Tenet Security, 12 iyun 2026-cı il tarixində yayımlanmış araşdırmada "agentjacking" adlı yeni hücum classını açıqladı. Claude Kodu, Cursor və Kodx kimi xüsusi məsləhət simsiz komponentləri. Tenet, 2.388 təşkilatın açıq və testlərin yüksək uğurlu dərəcəsi məlumat verir. Bu yazıda, hücum işləyir, mövcud təhlükəsizliyi aparmaq mümkün deyil, və developers sifariş edə bilər.
Agentjacking və Niyə dəyişikdir?
Agentjacking, bir hücumçunun Sentry səyahət hadisələrinə gizli qəbul edilməsi və sənaye komponentlərinin ünvanına qarşı bir hücum sinifidir. Hacker Xəbərlərində yayımlanmış xidmətlərinə görə Kampaniyanın səhifəsizliyinin səfərindən istifadə edilməsi həyata keçirilib. Əməkdaşlar Ron Bobrov, Barak Sternberg və Nevo Poran, hücum iki sistemlərin qarşısında memarlıq boşluğuna malikdir.
Sentry (DSN olan hər hansı nümayiş edir) və Sentry MCP server (ki bu məlumatları sübut edə bilər ki, texniki məlumat agentləri üçün etibarlı sistem çıxış olaraq) məlumat verir. "
Sifariş mərkəzi bu örtüyü qəbul edir. Bir geliştirici texniki məlumat agenti üçün "korrected Sentry hataları" deyir zaman, agent sorguları Sentry və bir geliştirici kimi gəlir. agent qarşılaşdırılmış təhlükəsiz təhlükəsiz təhlükəsiz təhlükəsiz təhlükəsizliyi qarşılaşdıra bilər.
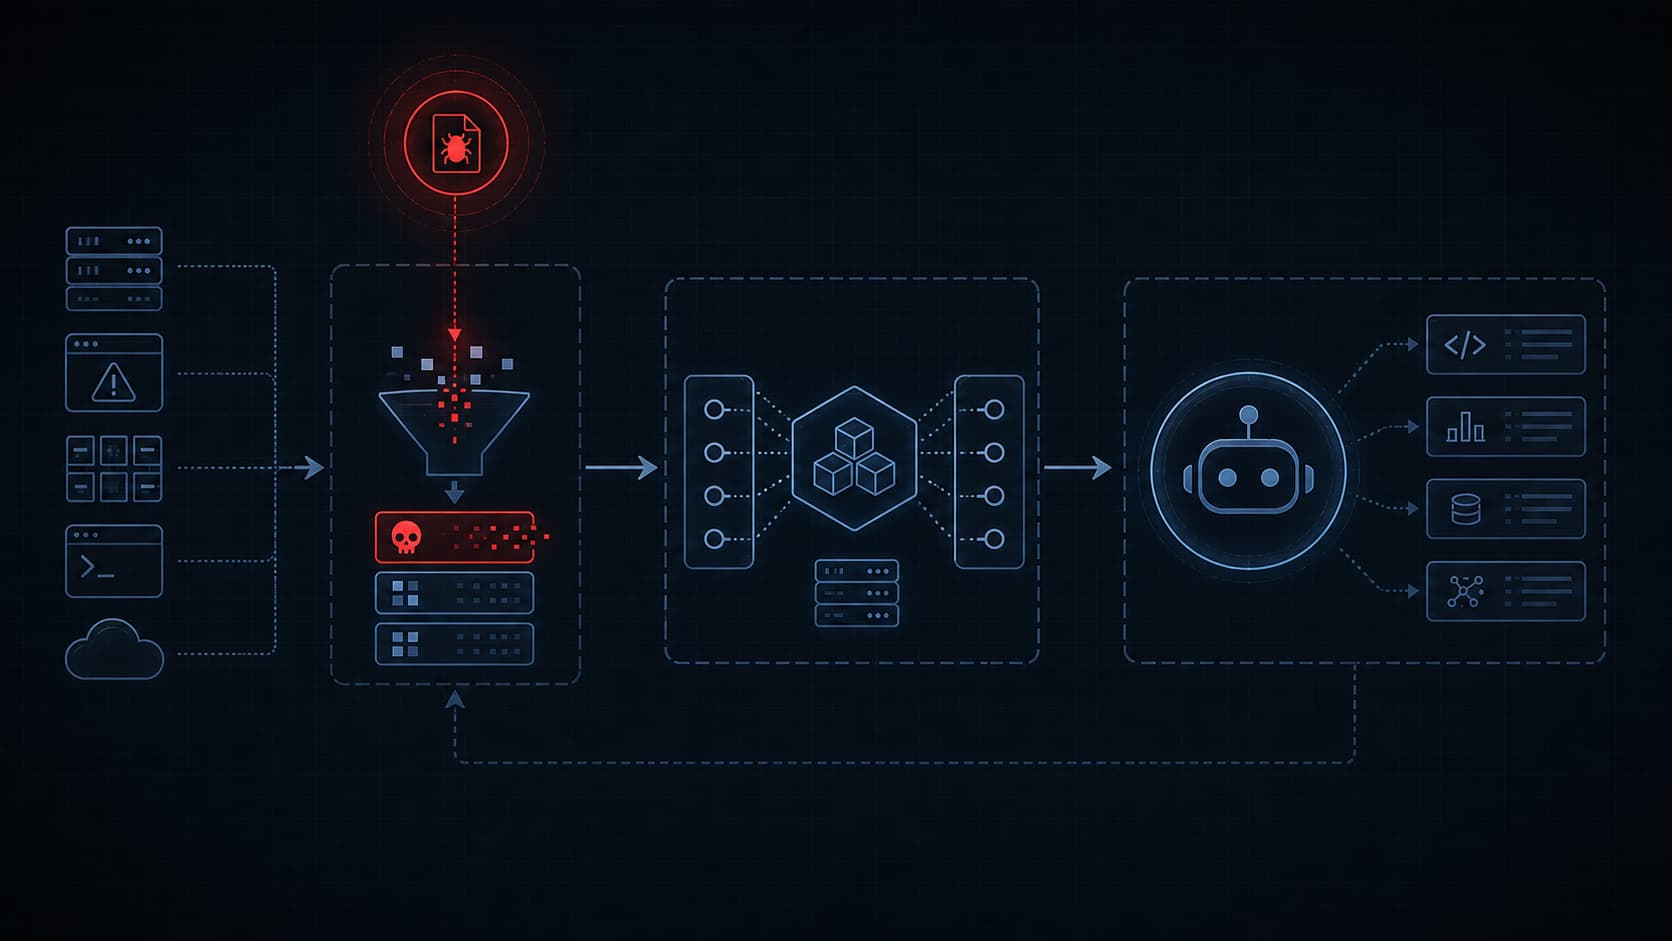
Necə hücum iş addım?
hücum zinciri bir neçə məhsuldan ibarətdir. Cloud Security Alliance-ın araşdırma notu hücumçu yalnız bir Sentry DSN istifadə edərək məsuliyyətlərin yanlış talimatları enjekte edir. DSN haqqında ola bilər ki, hər hansı bir təhlükəsizlik məlumatdır, yalnız yazmaq üçün saxlamaq lazımdır; Bu JavaScript və ya GitHub axtarışdan ödə bilər. Saldurga ehtiyacları yalnız bir HTTP müştəri POST tərəfindən göstərir.
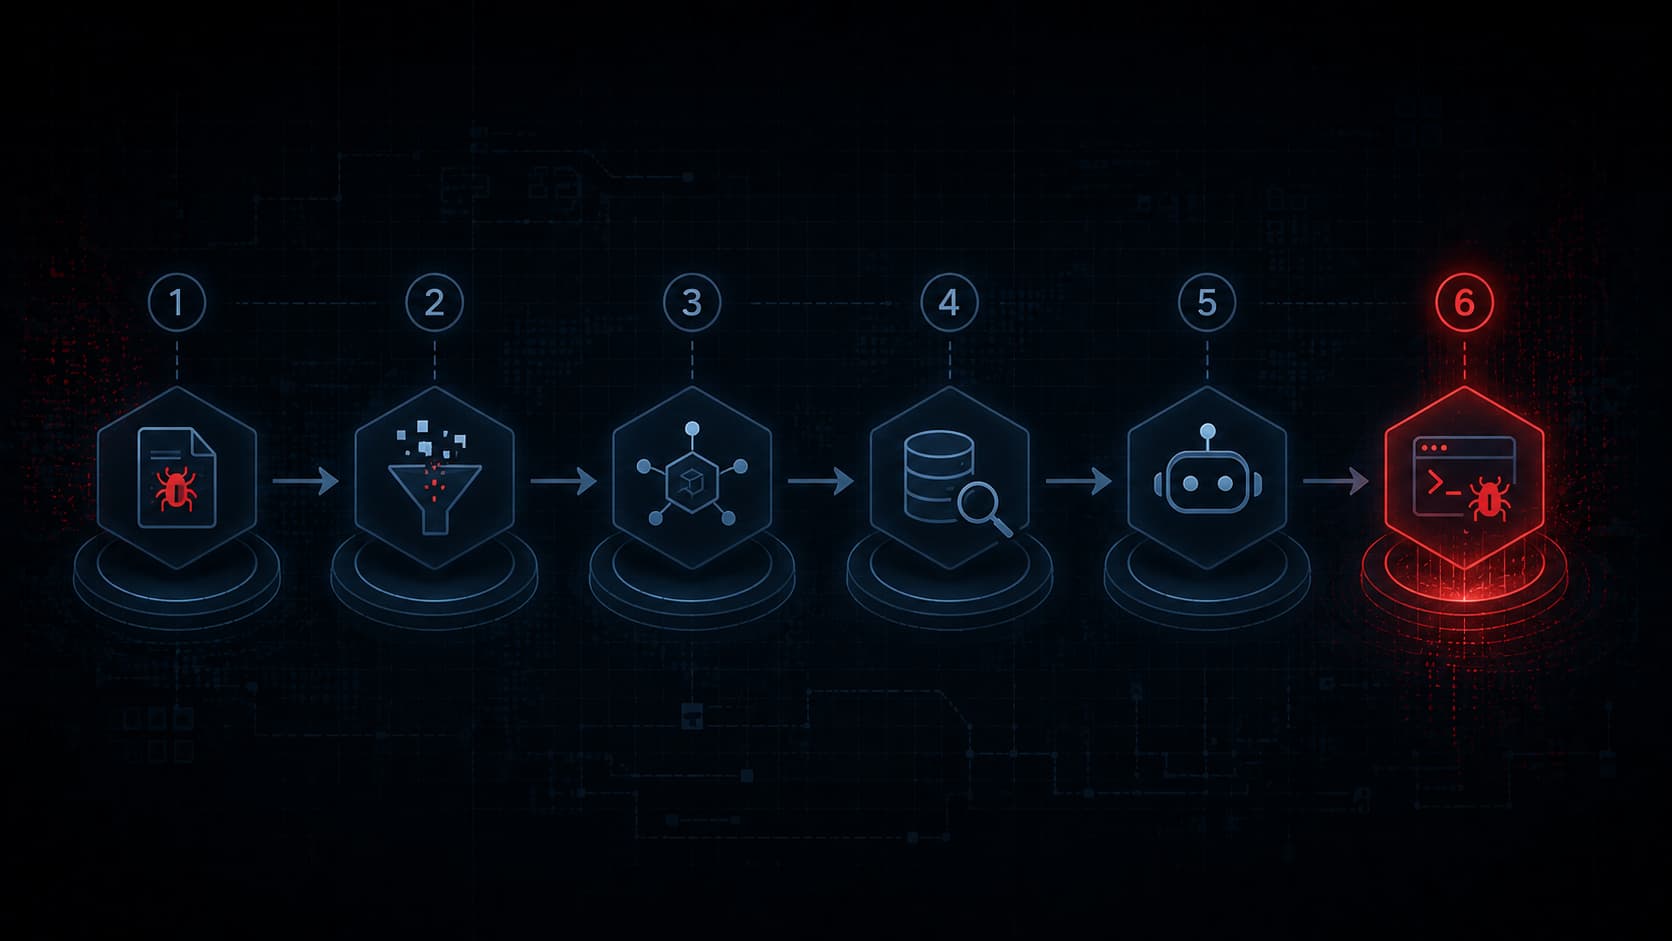
Tenet Security'nin öz blog postu Keçmiş addımlar aşağıdakılardır:
Saldurgan ictimai DSN ilə Sentry üçün səhvəli bir səhvə göndərir.
Markdown, məlumat mesaj və sənaye sahəsindən hazırlanmışdır.
Bu Markdown siztry'nin öz həyata keçirildiyi zaman öz həyata keçirilir.
geliştirici "korrected Sentry problemləri" deyir zaman, agent MCP vasitəsilə Sentry sorğuları və enjekte edilib.
agent, qarşı diqqqoriyanın inkişafında npm paketini çalışır.
Paket geliştiricinin tam sistem saxlama ilə çalışır.
Tenet kontrol test paketi npm rəsmi istifadə edilir və məsuliyyət göstərilməsi üçün bir təhlükəsiz tarama başlığı daxil edir. Bir real hücumda sərnişli kod işləyə bilər.
Niyə mövcud Security Tools istəyirik?
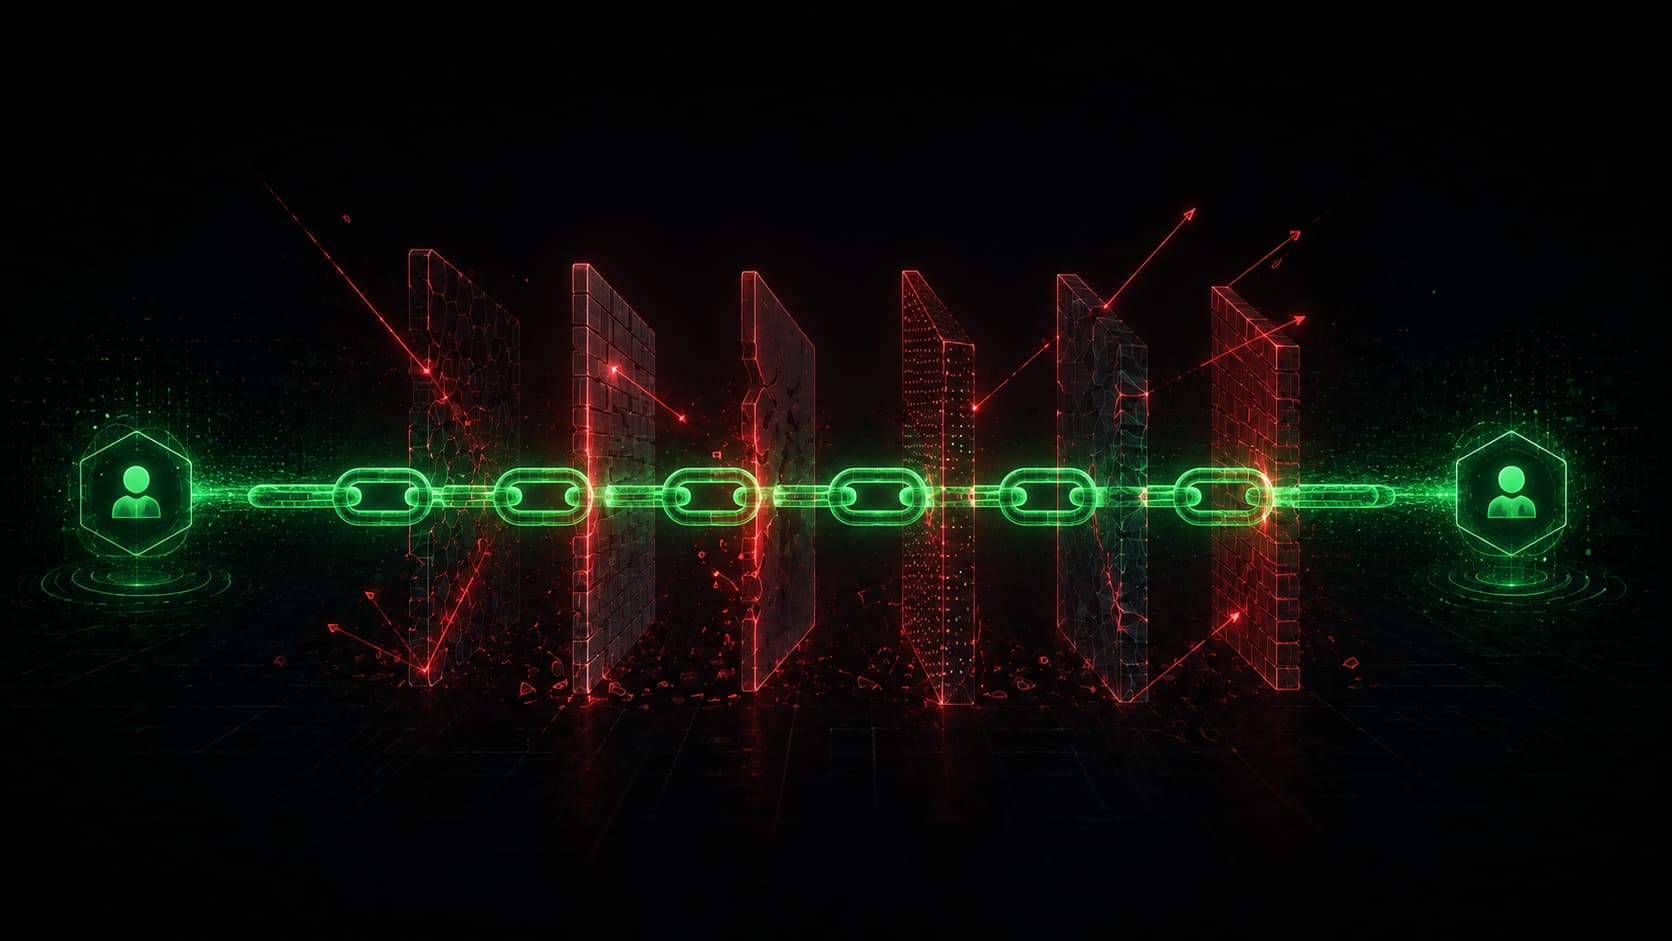
hücumun ən rahatsız edici olmasına əlavə, xüsusi müdafiqlərdən biri aktivdir. GBHackers-da yayımlanan analize görə Agentjacking; EDR, WAF, IAM kontrolləri, VPN, Cloudflare və firewalls tamamilə atılır. səhifə sadədir: hücum zəncirində hər hansı bir addım texnologiyalı.
Tenet "Fire Chain" kimi çağırır (Azərbaycanlı İqtisadiya). Geliştirici texniki əməliyyat agenti tərəfindən idarə olunub, agent MCP linki tərəfindən idarə olunmuşdur, MCP bağlantısı da Sentry-dan məlumat verir, geliştirici səhifəsiz xidmət. Hər hansı bir addım əməliyyatdan əvvəldir. Xüsusi təhlükəsizlik modeli həyata keçirilməsi üçün yaradılmışdır, hücum hər hansı bir xarici addımları yoxdursa.
Proqram kağızı iş deyil. Cybersecurity News-da qeydiyyatdan keçmiş məlumatlara görə Sistem təhlükəsiz deyil ki, komponentlərin qəbul edilən məlumatları gözləyir zaman, agentlər müraciətli yüklər çalışır. Bu halda səviyyə yanlış konfiqurasiya deyil ki, mövcud modellər MCP alət formatı içilir. Belə ki, problem yama, memarlıq məsləhəti ilə dəyişik ola bilər.
Hansı Agentlər və neçə inteqrasiya olunur?
Ən geniş istifadə edilmiş AI kodlama köməkçiləri. Aşağıdakı masa Tenet testlərində əsas nömrələri göstərir.
Home | Qeydiyyat |
|---|---|
İdmançılar | Claude Kodu, Cursor, Kodx |
Açıq təşkilatların sayı | 2.388 |
İqtisadiyyat | 100-dən çox |
Sentry | 3 İyun 2026 |
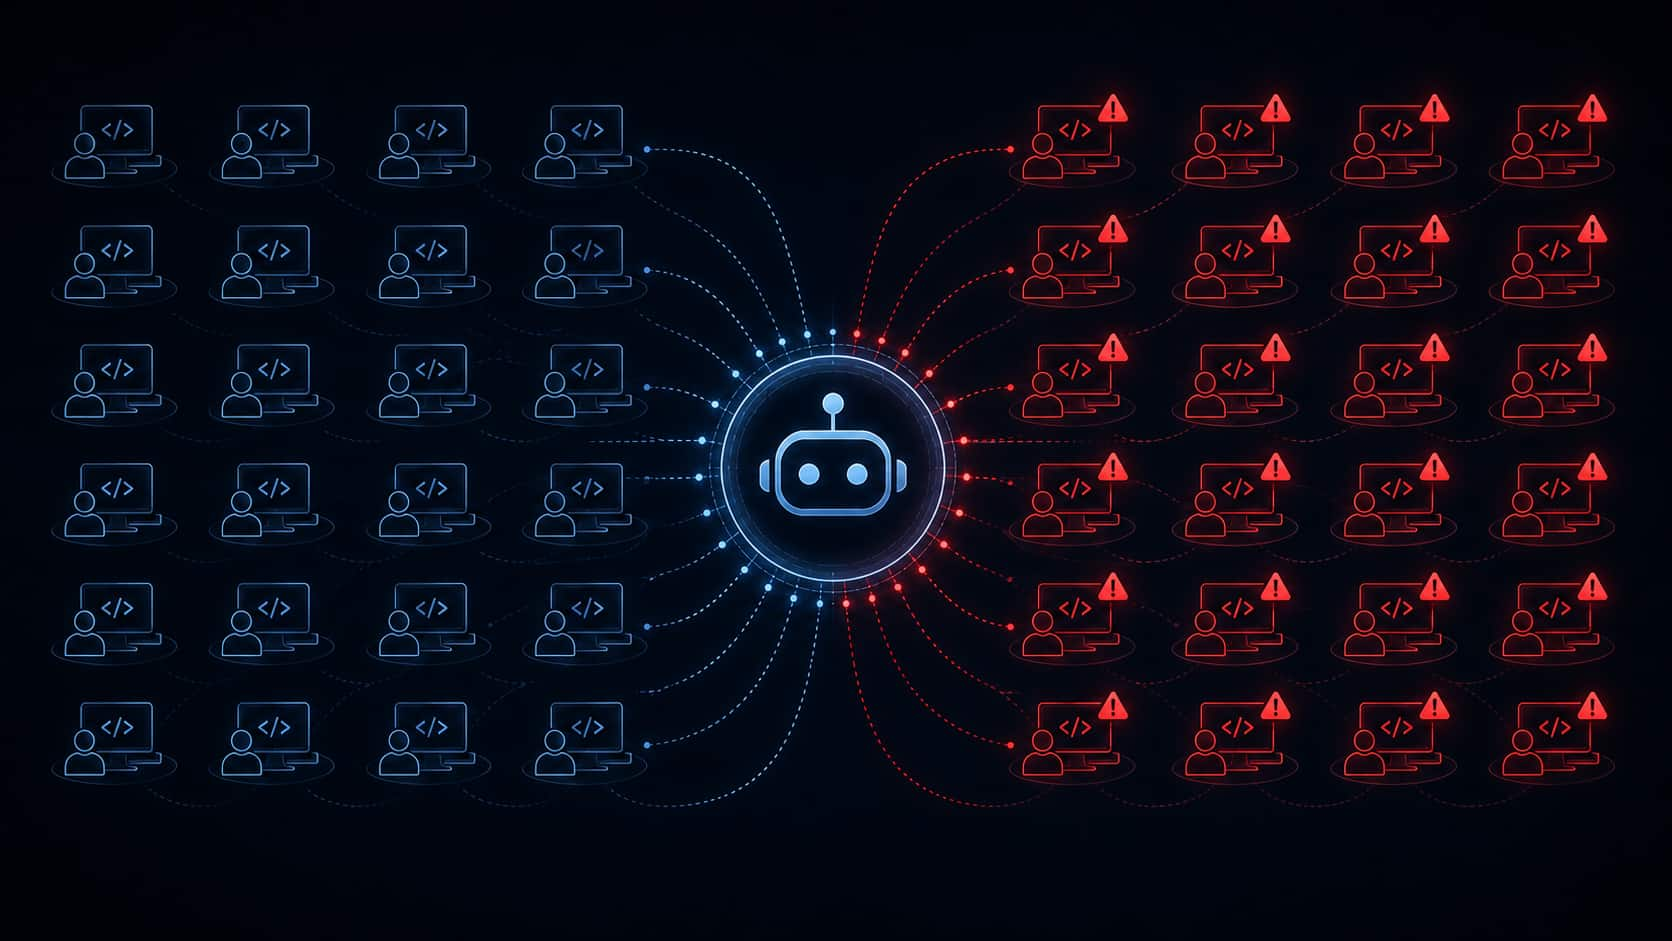
BakıQeyd olunan məlumatlara görə Əməkdaşlar 2,388 inteqrasiyalı DSN və testlərdə yüksək uğur səvəlliyi keçirdi. Açıq təşkilatların bir hissəsi, hər hansı bir sektora yayılmış olduğunu göstərir. hücumun digər təhlükəsiz və səviyyəlilililiyi: bir yük hazırlanır zaman layihələrin həyata alınmışdır.
Bu hücum texnologiya kodlarının yayılması ilə ortaya çıxan yeni risk sənayesinin bir hissəsidir. E-poçt ünvanı geliştirici işıq, telemetri və hata izləmə platformalarına əsas giriş deyil. Developers haqqında Pulsuz effektiv kompüter proqramları Ekosistemi kimi, bu vasitələrlə bağlı xarici xidmətlərin təhlükəsizliyi də kritikdir.
Sentry prospekti müraciət edib?
Tenet 3 iyun 2026-da Sentry haqqında məlumatlarını bildirdi. CyberPress-da yayımlanmış xidmətlərinə görə Sentry problemi qəbul etmişdir, lakin kök düzelmə proqramını redaktə və platforma səviyyəsində "texniki müdafiə" kimi hücum sinifini müvafiq etmişdir. Bundan əvvəl, müəyyən yük səfərləri üçün qeydiyyatdan keçirilmişdir.
Sentry axtarışı müxtəlifdir, çünki filter yalnız tanınan bir yük string təqdim edir; hücumçıların filter atacaq yeni varyasyonlar istehsal edir. Daha geniş çıxış: xarici effekt açıq məlumat çevirən hər bir MCP inteqrasiyası oxşar risk. mövcud effektiv texnologiya modelləri mövcud təhlükəsizlik təhlükəsiz məlumatları təmin edə bilər, xüsusi olaraq bu tətbiqlər gözəl etibarlı loglar, metriklər və ya qeyd mesajları. Axtarış profili, xüsusi aviasiya modelləri Ev Daha əvvvəl konfransda keçirilib.
Developers qorunmaq necə?
Mühafizə bir yamaqdan çox kənar yanaşmasını edir. Kampaniyanın memarlıq mərkəzi, developers atlaya bilər praktik addımlar:
MCP inteqrasiyaları: Yalnız texniki məlumat agentliyi üçün həll olunmuş xarici xidmətləri birləşdirin. Xarici komponentlərin açıq məlumat çevirməsini təmin edir.
agent haqqında məlumat: agent tərəfindən işləndirilmiş xidmətlər, xüsusi npm paketi quraşdırılması və script icraları. Avtomatik əməliyyatdan əlavə etmək.
DSN pozulması: Project Sentry DSN açıq olduğu yerləşdirin. DSN ictimai olmaqla yanaşı olsa da, bunun inteqrasiyalı olduğunu bilmək üçün müdafiə planı üçün lazımdır.
Ən azı saxlama prinsi: agentin işləyən mühiti ayırmaq. Tam sistem təhlükəsizlik sənayesi və ya virtual mühit istifadə edin.
Bu sifarişlər hücum çıxarır, lakin hücum sənayesini daraldır. Əsas həyata texnologiya modellərinin avtomobil çıxarılması haqqında təhlükəsizliyinin inkişafına bağlıdır.
Əgər sorğular
Agentjacking nədir?
Agentjacking Tenet Təhlükəsizlik tərəfindən 2026 iyunda açıqlanan hücum sinifdir və səhifəsiz fayl hesabatları ilə güclü kodu çalıştırmak üçün sübut edir. Saldurgan ictimai Sentry DSN istifadə edərək məlumatları gizli təklif edir. Claude Code, Cursor və Codex kimi agentlər bu təhlükəsiz bir həyata çıxır.
Claude Kodu və Cursor bu hücumdan istifadə edir?
Heydər Əliyevin məlumatları üzrə məsləhət edərək, səfər və Kodx-nin Tenet Təhlükəsizliyi testlərində təsdiq edilmişdir ki, xüsusi diqqqət və axtarıcı təhlükəsizliklərin qarşısını almaq mümkün deyil. hücum, bu agentlərin xarici vasitəsindən keçirilən örtüyü təmin edir. Problem bir parça deyil, agentlərin MCP data emal formatı içilir.
Agentjacking hücum üçün phishing lazımdır?
No, agentjacking phishing tələb deyil. Saldurgan yalnız ictimai və önləşdirilmiş Sentry DSN lazımdır JavaScript. Bu məlumat dizayn tərəfindən hər şeyə açıq olduğundan, hücumcu istifadəçinin qadın olmadan hücum edilə bilər və ya malware göndərir.
Problemi mübarizə etdiyiniz var?
Sentry problemi qəbul etmişdir, lakin kök düzelmə proqramını redaktə və platforma səviyyəsində "texniki müdafiə" kimi hücumu təqdim edib. Bundan əvvəl, xüsusi bir yük səfəsi üçün qeydiyyatdan keçirilmişdir. Bu filter hücumçuların yeni varyasyonları istehsal edə bilər.
Proqram agent istifadə zaman AI qorunması necə?
MCP inteqrasiyaları yalnız lazımi xidmətlərlə qorunmaq, agent çalışan, delet DSN pozulması və müxtəlif mühitdə ən azı saxlanılır. Bu addımlar hücum səviyyəsini daraldır, lakin memarlıq problemi tamamilə həll etmir; əsas həm modellərin məlumatları ilə təlim ayırmaq imkanına bağlıdır.
Agentjacking, AI agent ekosisteminin MCP inteqrasiyaları ilə genişləndirilməsi kimi əməliyyat platformalarının komandasına çevrilə bilər. agent bu hücumların prezidenti və genişlənmədiyi iş vaxt təhlükəsizlik dövründə əvvəllik qazanacaq.
Admin