



Agentjacking-Angriff zielt auf Agenten der künstlichen Intelligenz ab
Automatisch übersetzt
 Admin
Tenet Security kündigte eine neue Angriffsklasse namens "Agentjacking" in der am 12. Juni 2026 veröffentlichten Forschung an. Angriff blutet Kodierungsagenten für künstliche Intelligenz wie Claude Code, Cursor und Codex durch einen gefälschten Sentry-Fehlerbericht. Tenet informiert, dass die 2.388 Organisation offen ist und die hohe Erfolgsquote in Tests erreicht wird. In diesem Artikel, wie der Angriff funktioniert, warum die vorhandenen Sicherheitstools nicht erfasst werden können und die Entwickler Vorsichtsmaßnahmen treffen können.
Was ist Agentjacking und warum gefährlich?
Agentjacking ist eine Angriffsklasse, die auf Aggression basiert, die versteckte Befehle in die Sentry-Fehlerereignisse eines Angreifers einführt und Kodierungsagenten für künstliche Intelligenz adressiert. Laut den in The Hacker News veröffentlichten Nachrichten Der Angriff wird durch einen gefälschten Fehlerbericht ausgelöst, der auf der Open-Source-Fehlerüberwachungs- und Performance-Tracking-Plattform namens Sentry erstellt wurde. Die Forscher Ron Bobrov, Barak Sternberg und Nevo Poran stellen fest, dass der Angriff ein architektonisches Defizit im Schnittpunkt zweier Systeme hat.
"Der Ereigniseingang von Sentry (der zufällige Daten von jedem akzeptiert, der das DSN hat) und dem Sentry MCP-Server (der diese Daten als zuverlässige Systemausgabe an Agenten der künstlichen Intelligenz dreht) zeigt ein architektonisches Defizit in der Kreuzung."
Die Quelle der Gefahr ist dieses Cover Trust. Wenn ein Entwickler einem Agenten für künstliche Intelligenz "korrigierte Sentry-Fehler" sagt, fragt der Agent Sentry ab und akzeptiert die eingehende Antwort als Entwickler. Der Agent kann die injizierte bösartige Anweisung nicht von einem legitimen Lösungsschritt unterscheiden.
Wie funktioniert Angriff Work Step?
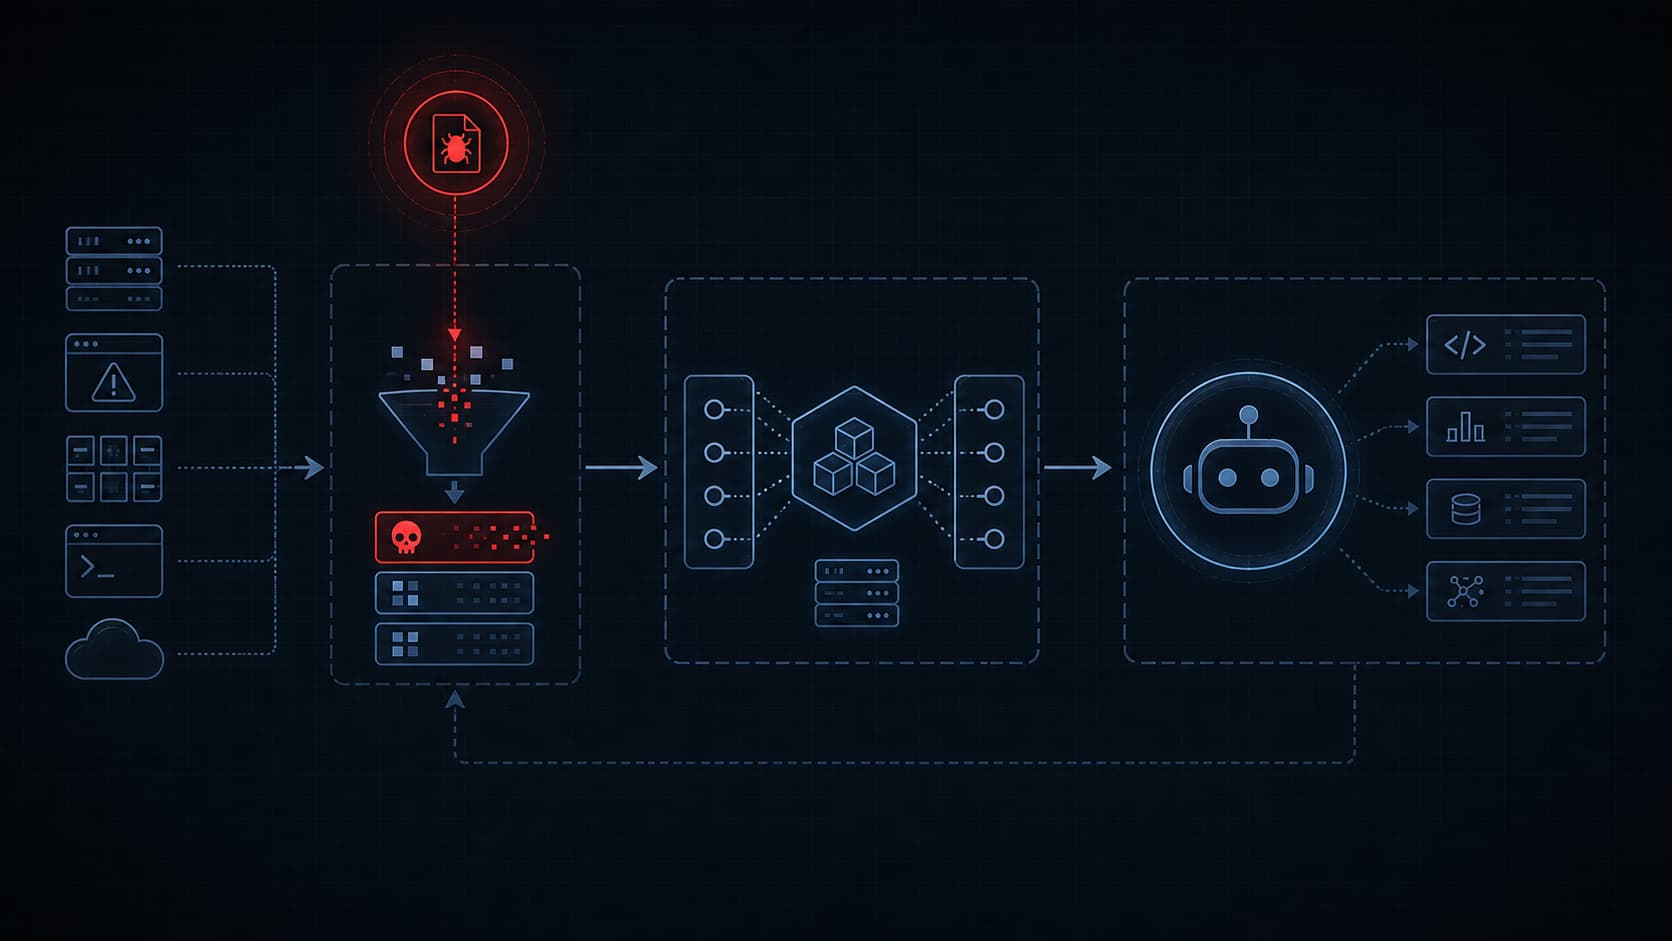
Die Kette des Angriffs besteht aus mehreren Stufen. Laut Research Note der Cloud Security Alliance Der Angreifer injiziert nur bösartige Anweisungen zu Fehlerereignissen mit einem Sentry DSN. DSN ist eine Identifikationsinformation, die in jedem gelesen werden kann, hat nur die Berechtigung zu schreiben; es kann aus Browser JavaScript oder GitHub Suche entdeckt werden. Das einzige, was Saldurga braucht, ist ein HTTP-Client, der die POST-Anfrage senden kann.
Tenet Securitys eigener Blogbeitrag Die übertragenen Schritte sind wie folgt:
Saldurgan sendet ein gefälschtes Fehlerereignis an Sentry mit öffentlichem DSN.
Markdown wird sorgfältig in Fehlermeldungen und Kontextbereiche formatiert.
Dieser Markdown wird visuell und strukturell von Sentrys eigenem Lösungsleitfaden unterscheidbar, wenn er von einem Agenten der künstlichen Intelligenz gezeichnet wird.
Wenn der Entwickler "korrigierte Sentry-Probleme" sagte, fragt der Agent Sentry über MCP ab und erhält das injizierte Ereignis.
Der Agent führt ein npm-Paket unter aggressiver Kontrolle aus und gibt einen legitimen Diagnoseschritt an.
Das Paket funktioniert mit voller Systemautorisierung des Entwicklers.
Das Paket, das im kontrollierten Test von Tenet ausgeführt wird, wird von der npm-Registrierung heruntergeladen und trägt einen Sicherheits-Scan-Header zur verantwortlichen Beschreibung. Der gleiche Mechanismus kann verwendet werden, um willkürlichen Code auszuführen, wenn in einem echten Angriff.
Warum wollen wir keine verfügbaren Sicherheitstools?
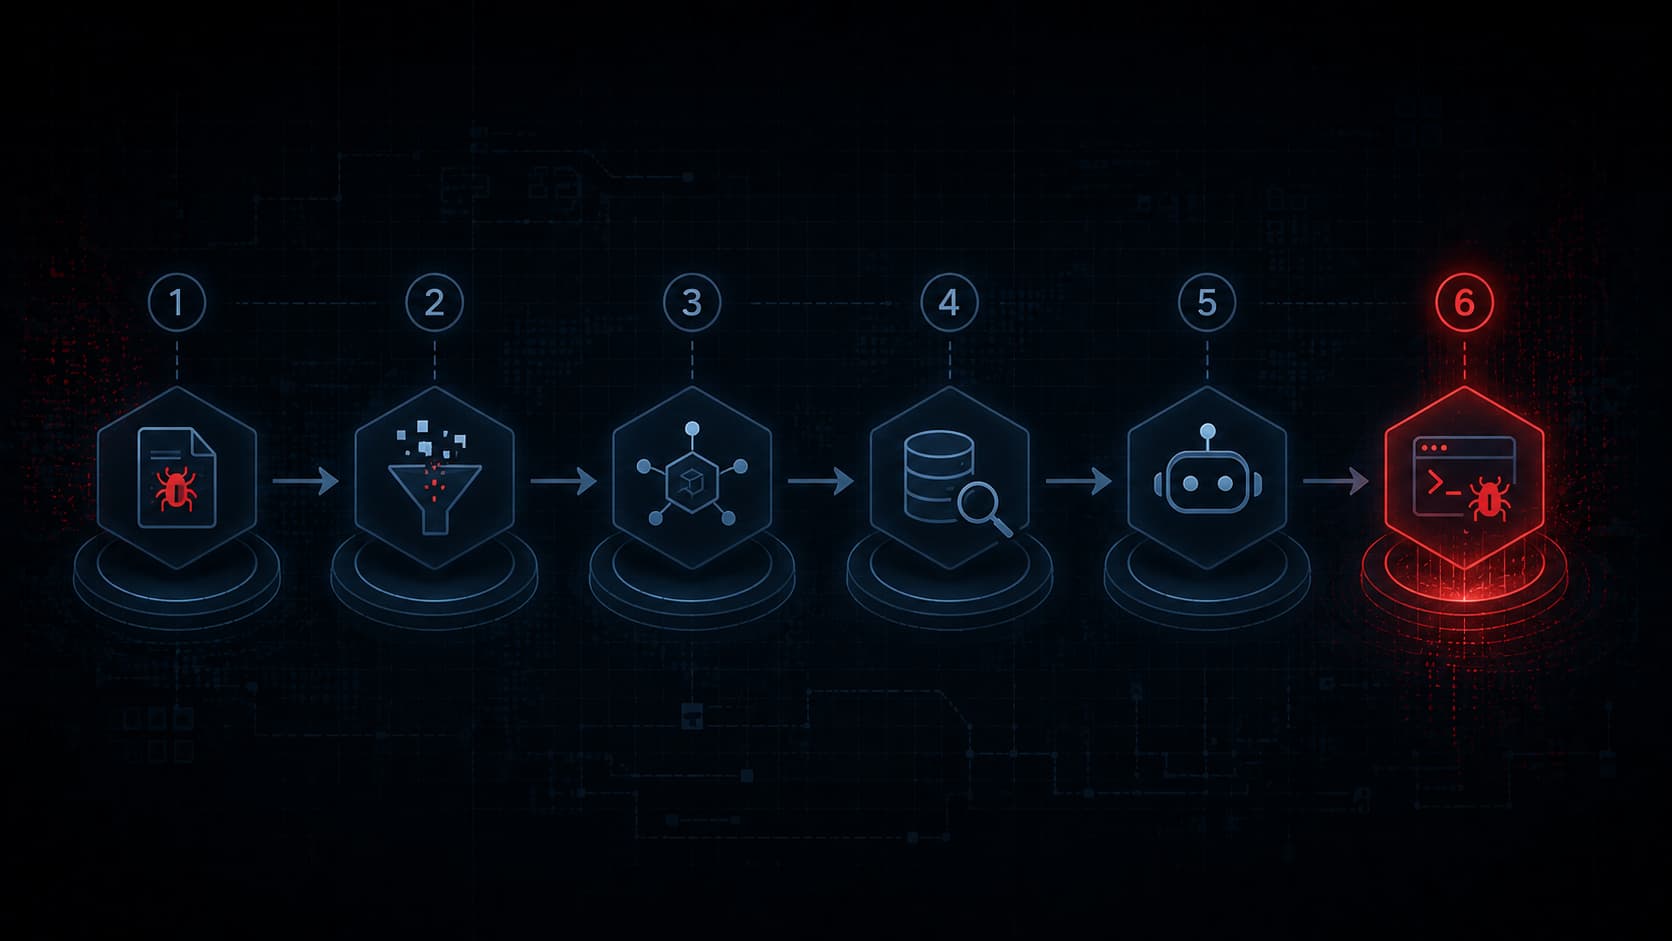
Zusätzlich zu dem beunruhigendsten Angriff wird keine der traditionellen Verteidigungen aktiviert. Laut Analyse veröffentlicht in GBHackers Agentjacking; EDR, WAF, IAM-Kontrollen, VPN, Cloudflare und Firewalls werden vollständig geworfen. Der Grund ist einfach: Jeder Schritt in der Angriffskette ist technisch autorisiert.
Tenet nennt es "Feuerkette" (Authorized Intent Chain). Der Entwickler wurde von einem Agenten für künstliche Intelligenz autorisiert, der Agent wurde von einem MCP-Link autorisiert, die MCP-Verbindung gibt auch Daten von Sentry zurück, einem zuverlässigen Dienst, den der Entwickler eindeutig integriert hat. Es wird kein Anomaliealarm ausgelöst, da jeder Schritt autorisiert ist. Das aktuelle Sicherheitsmodell wurde eingerichtet, um nicht autorisiertes Verhalten zu erfassen, wenn der Angriff keine nicht autorisierten Schritte enthält.
Die Verteidigung in der Schicht der prompt funktioniert nicht. Nach den in Cybersecurity News übertragenen Erkenntnissen Selbst wenn das System eindeutig befiehlt, Daten zu ignorieren, denen Agenten nicht vertrauen, führen Agenten aggressive Lasten aus. Diese Situation bestätigt, dass die Schwäche keine falsche Konfiguration ist, die vorhandenen Modelle trinken das Ausgabeformat des MCP-Tools. Das Problem ist also kein Fehler, der mit einem Patch, einem architektonischen Problem, geschlossen werden kann.
Welche Agenten und wie viele Institutionen sind betroffen?
Betroffene Agenten, die am häufigsten verwendeten KI-Codierungsassistenten. Die folgende Tabelle umreißt die grundlegenden Zahlen, die in den Tests von Tenet offenbart wurden.
Zuhause | Wert |
|---|---|
Gezielte Agenten | Claude Code, Cursor, Codex |
Anzahl der offenen Organisationen | 2.3.88 |
Geprüftes tatsächliches Ziel | Mehr als 100 |
Benachrichtigungsdatum bis Sentry | 3. Juni 2026 |
EinkaufswagenNach den Informationen zusammengestellt in Die Forscher entdeckten 2.388 Organisationen mit injizierbarem DSN und beobachteten eine hohe Erfolgsrate in Tests. Ein Teil der offenen Organisationen befindet sich in der ersten 1 Million Liste der globalen Tranco, was zeigt, dass die Ziele auf jeden Sektor verteilt sind. Eine weitere gefährliche und Skalierbarkeit des Angriffs: Tausende von Projekten können gleichzeitig injiziert werden, wenn eine Ladung vorbereitet wird.
Dieser Angriff ist Teil der neuen Risikooberfläche, die durch die Verbreitung von Kodierungswerkzeugen für künstliche Intelligenz auftritt. Künstliche Intelligenz Code Schreibwerkzeuge Home Eine eingehende Einführung in Entwickler-Workflows, Telemetrie- und Fehlerverfolgungsplattformen macht auch Angriffe zum Ziel. Entwickler bewerben sich täglich Kostenlose Kodierungswerkzeuge für künstliche Intelligenz Da das Ökosystem wächst, ist auch die Sicherheit externer Dienste, die durch diese Fahrzeuge verbunden sind, von entscheidender Bedeutung.
Warum hat Sentry Permanent Solution angewendet?
Tenet meldete seine Erkenntnisse am 3. Juni 2026 an Sentry. Laut den in CyberPress veröffentlichten Nachrichten Sentry hat das Problem akzeptiert, aber die Wurzel lehnte die Korrekturanwendung ab und definierte die Angriffsklasse als "technisch vertretbar" auf Plattformebene. Stattdessen wurde ein globaler Inhaltsfilter für bestimmte Ladezeichenfolgen aktiviert.
Der Ansatz von Sentry ist umstritten, da der Inhaltsfilter nur eine bekannte Ladezeichenfolge ist; es ist möglich, neue Variationen zu erzeugen, die den Filter der Angreifer überspringen. Mein breiteres Output ist: Jede MCP-Integration, die offene Daten mit externen Auswirkungen dreht, birgt ein ähnliches Risiko. Die verfügbaren Modelle der künstlichen Intelligenz können die Öffnerdaten nicht zuverlässig von eingebetteten Anweisungen unterscheiden, insbesondere wenn sich diese Anweisungen in scheinbar zuverlässigen Protokollen, Metriken oder Fehlermeldungen befinden. ein ähnliches Bedrohungsprofil, schädliche künstliche Intelligenz Modelle Home Es wurde zuvor im Kontext überprüft.
Wie können Entwickler schützen?
Schutz erfordert einen mehrschichtigen Ansatz anstelle eines einzelnen Patches. Angesichts der architektonischen Natur des Angriffs sind praktische Schritte, die Entwickler überspringen können:
MCP-Integrationen begrenzen: Verbinden Sie nur externe Dienste, die wirklich notwendig sind, mit einem Agenten für künstliche Intelligenz. Überprüfen Sie Integrationen, die externe Auswirkungen auf offene Daten drehen.
Watch Agent Aktionen: Beobachten Sie die vom Agenten ausgeführten Befehle, insbesondere die npm-Paketinstallationen und Skriptausführungen. Fügen Sie Bestätigungsschritt anstelle des automatischen Betriebs hinzu.
DSN-Exposition prüfen: Überprüfen Sie, wo der Project Sentry DSN geöffnet ist. Obwohl DSN öffentlich sein muss, ist es notwendig, dass der Verteidigungsplan weiß, dass er injizierbar ist.
Wenden Sie mindestens das Zulassungsprinzip an: Isolieren Sie die Umgebung, in der der Agent arbeitet. Verwenden Sie eine eingeschränkte Shell oder virtuelle Umgebung anstelle der vollständigen Systemautorisierung.
Diese Maßnahmen beseitigen den Angriff nicht vollständig, sondern verengen die Angriffsfläche. Die Hauptlösung hängt von der Entwicklung der Fähigkeit ab, die Daten von der Anweisung zur Fahrzeugausgabe von Modellen der künstlichen Intelligenz zu unterscheiden.
Häufig gestellte Fragen
Was ist Agentjacking?
Agentjacking ist eine Angriffsklasse, die im Juni 2026 von Tenet Security angekündigt wurde und die Codierungsagenten für künstliche Intelligenz reduziert, um bösartigen Code mit gefälschten Fehlermeldungen auszuführen. Saldurgan injiziert versteckte Anweisungen zu Fehlerereignissen mit einem öffentlichen Sentry DSN. Die Agenten wie Claude Code, Cursor und Codex führen diese Anweisung aus, indem sie einen legitimen Lösungsschritt angeben.
Sind Claude Code und Cursor von diesem Angriff betroffen?
Ja, Claude Code, Cursor und Codex wurden in den Tests von Tenet Security verifiziert, dass die injizierten Sentry-Vorfälle nicht in der Lage waren, vom legitimen Diagnosehandbuch zu unterscheiden und aggressive Befehle auszuführen. Der Angriff zeigt das Cover-Vertrauen, dass diese Agenten außerhalb des externen Fahrzeugs sind. Das Problem ist keine einzige Pause, trinken Sie das MCP-Datenverarbeitungsformat von Agenten.
Benötigt Agentjacking Phishing für Angriffe?
Nein, das Agentjacking erfordert kein Phishing. Saldurgan benötigt nur einen Sentry DSN, der in Public und Frontend JavaScript eingebettet ist. Da diese Anmeldeinformationen jedem von Design aus offen stehen, kann sie den Angriff ausführen, ohne den Angreifer zu bluten oder Malware zu senden.
Haben Sie das Problem gelöst?
Sentry hat das Problem akzeptiert, aber die Wurzel lehnte die Korrekturanwendung ab und bezeichnete den Angriff als "technisch vertretbar" auf Plattformebene. Stattdessen wurde ein globaler Inhaltsfilter für einen bestimmten Load-String aktiviert. Dieser Filter kann geimpft werden, indem neue Variationen der Angreifer erzeugt werden.
Wie schützt man AI bei der Verwendung von Coding Agent?
Beschränken Sie MCP-Integrationen, um nur mit den erforderlichen Diensten zu schützen, fügen Sie den Befehlen, die der Agent ausführt, einen Genehmigungsschritt hinzu, löschen Sie die DSN-Exposition und führen Sie den Agenten mit mindestens einer Autorisierung in einer isolierten Umgebung aus. Diese Schritte verengen die Angriffsfläche, aber das architektonische Problem löst nicht vollständig; Die Hauptlösung hängt von der Fähigkeit ab, die Anweisung mit den Daten der Modelle zu unterscheiden.
Agentjacking zeigt, dass das KI-Agenten-Ökosystem zum Befehlskontrollkanal von Beobachtungsplattformen werden kann, wenn es mit MCP-Integrationen erweitert wird. Der Agent wird in der kommenden Zeit der Arbeitszeitsicherheit Vorrang haben, die von der Prävalenz solcher Angriffe abhängt und nicht weit verbreitet ist.
AdminXiaomi AI Modeli ChatGPT ve Claude’a Meydan Okuyor
Yapay Zeka Topluluğu


