



AI Cyber Attack Threat Unternehmen halten Alarm
Automatisch übersetzt
 Admin
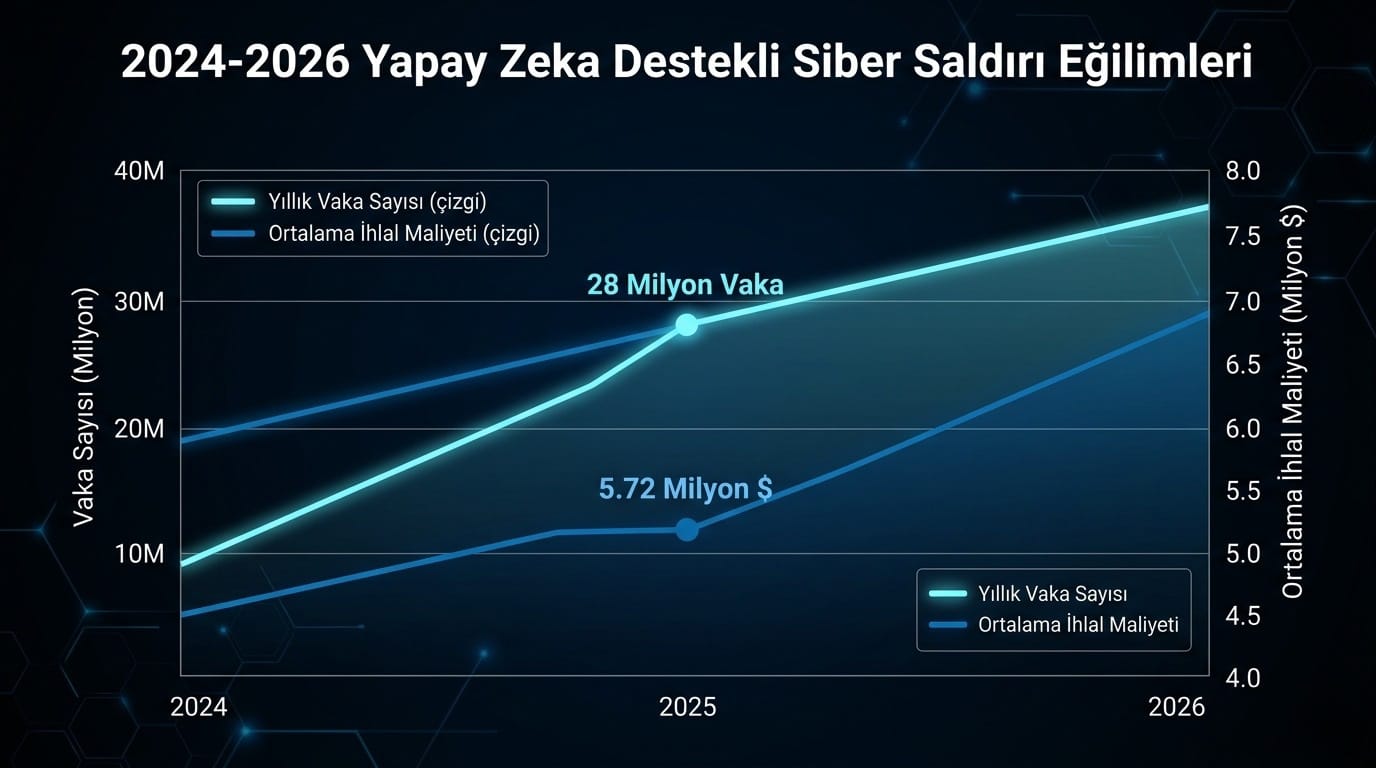
Ein Finanzangestellter von Arup überwies im Februar 2024 25 Millionen Dollar auf ausländische Konten des Unternehmens. Alle Manager auf dem Bildschirm wurden von AI geklont; es war nicht möglich, Stimme, Gesichtsausdruck und Mimik voneinander zu unterscheiden. Das ist keine einzige Ausnahme. Künstliche Intelligenz unterstützte Cyberangriffe erreichten mit einer Anzahl von 28 Millionen Fällen auf globaler Ebene eine neue Schwelle. Die Bedrohung durch KI-Cyberangriffe ist nicht mehr nur ein technisches Problem; sie ist zu einem Feld geworden, das die Authentifizierung von Unternehmen, finanzielle Genehmigungsprozesse und die Neuidentifizierung des menschlichen Vertrauens erfordert. In diesem Artikel befassen sich die aktuellsten Daten von 2026 mit konkreten Fällen und Methoden der Unternehmensverteidigung.
Künstliche Intelligenz Residual Attacks
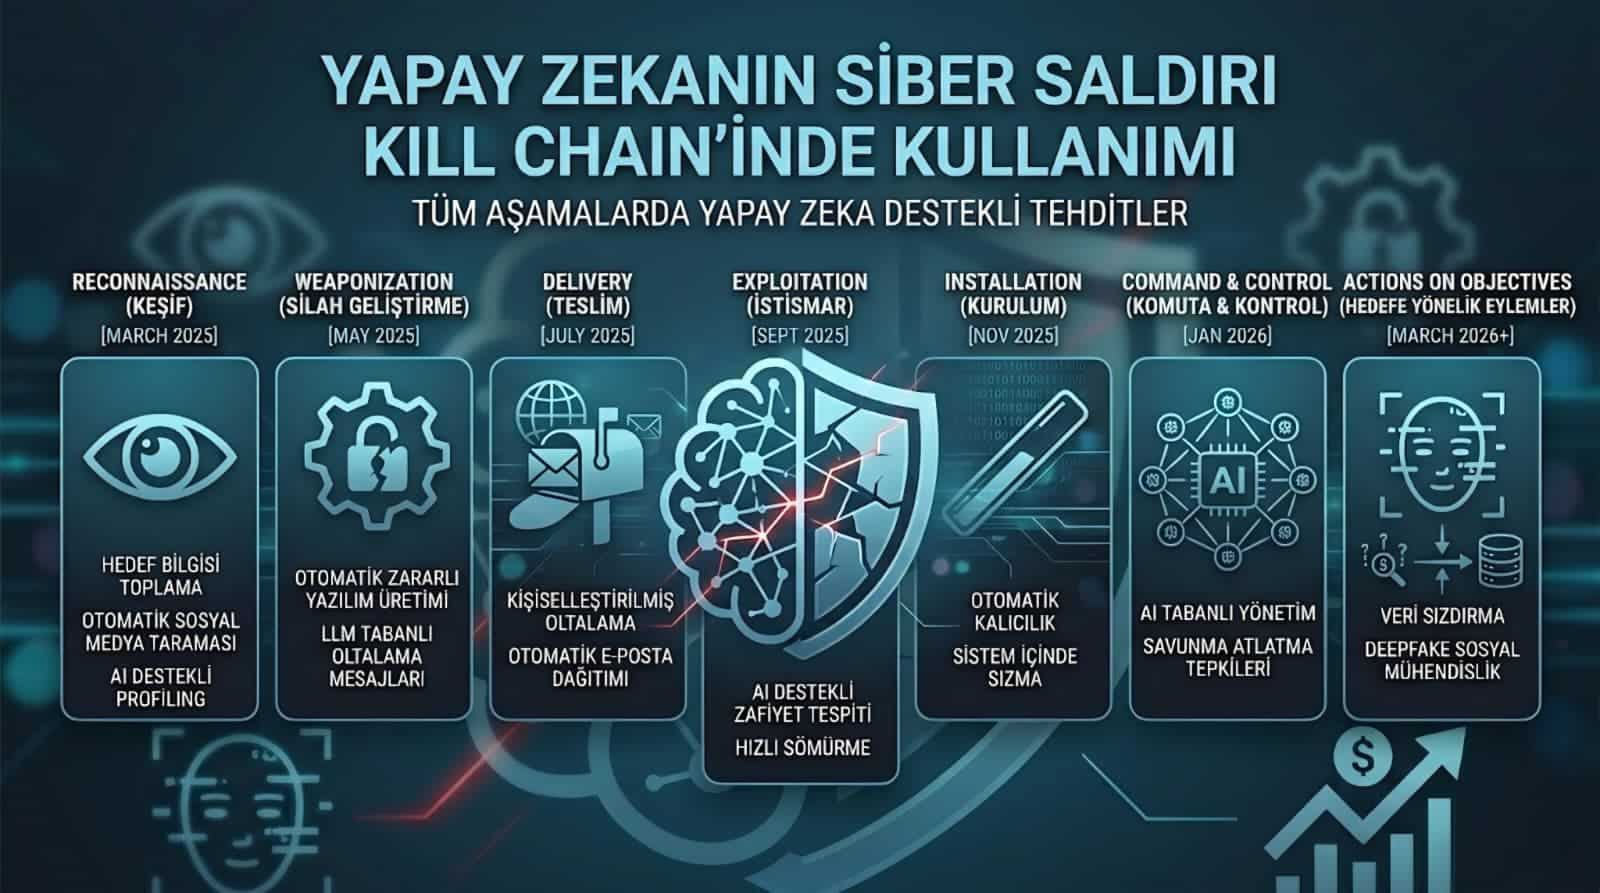
Cyberangriffe werden seit langem mit menschlicher Kraft durchgeführt, zeitaufwendige und fehleroffene Operationen. Um eine Phishing-Nachricht vorzubereiten, wäre es, dass Wochen damit verbracht werden, das Zielsystem zu erkunden und den Fehler zu beenden. Diese Tabelle hat sich geändert.
Der Leiter der Kaspersky-Forschungs- und Entwicklungsgruppe, Vladislav Tushkanov, verwendet derzeit Bedrohungsakteure für das Schreiben von Codes für wichtige Sprachmodelle (LLM), die Installation der Infrastruktur und die Automatisierung der Betriebsprozesse. Die Produktion von schädlichen Komponenten ab der Entdeckungsphase der Kill-Kette wird von KI bei jedem Schritt von schlechten Screenings bis hin zur Inbetriebnahme von Fahrzeugen unterstützt.
Verizons 2026 DBIR-Bericht Dieses Jahr wurde in einem detaillierten Bullen vorbereitet: Angreifer laden Zeit von Monaten zu Zeit zwischen Verwundbarkeit und Missbrauch mit KI herunter. Für Institutionen bedeutet dies, dass das Interventionsfenster erheblich verengt wird, unabhängig davon, wie schnell der Patching-Prozess ausgeführt wird.
Angriffe beginnen nicht nur mit der Wahl der Ziele. AI tritt auch in Aktion, um Spuren zu verbergen, die nach Abschluss des Angriffs verwendet werden. Diese Situation macht die gerichtlichen Überprüfungsprozesse erheblich.
Wie funktionieren Deepfake und Social Engineering?
Neben dem Hardware- oder Softwaredefizit hielt das menschliche Element immer einen wichtigen Platz unter den Cyberangriffsvektoren. Mit künstlicher Intelligenz ist dieses Element viel zuverlässiger und skalierbarer geworden.
Im Fall von Arup, der im Februar 2024 stattfand, klonten die Angreifer die Stimme und das Image des Unternehmens CFO und der Top-Manager durch öffentliches Material. Niemand auf dem Bildschirm war bei der Besprechung des beteiligten Mitarbeiters real. 25,6 Millionen Dollar Überweisungsauftrag wurde in keiner Frage sualless gegeben.
Dieser Fall ist keine Ausnahme. LastPass-DatenverletzungDanach haben wir in einem weiteren Angriff für das Unternehmen Social Engineering an einem Mitarbeiter durch geklonte Bedrohungsakteure von CEO Karim Toubbas Stimme über WhatsApp versucht. Die Studie wurde aufgrund übermäßiger Schwere und ungewöhnlicher Kommunikationskanäle bemerkt. Wiz CEO Assaf Rappaport TechCrunch Discrupt 2024Er gab der Öffentlichkeit bekannt, dass die Gruppe von Mitarbeitern auf Deepfake-Angriffe abzielt.
Im Jahr 2025 kündigte das FBI offiziell Phishing-Kampagnen an, die die obersten Behörden in den USA mit dem KI-Audioklonen nachahmen. Sprachnachrichten zielen darauf ab, ein gefühl der ivediness zu schaffen, indem sie vertrauen verwenden.
Laut der am Februar 2026 in SoSafe veröffentlichten Studie im Bereich Social Engineering sind die Institutionen immer noch unzureichend gegen diese Taktiken. Nur 39% der Unternehmen bewerten ihre Fähigkeit, sich gegen KI-unterstützte Angriffe zu identifizieren, als hoch oder sehr hoch.
2026 AI Cyber Threat Tabelle mit Zahlen
Zahlen jenseits von Fallbeispielen zeigen deutlich, wie groß der Tisch ist.
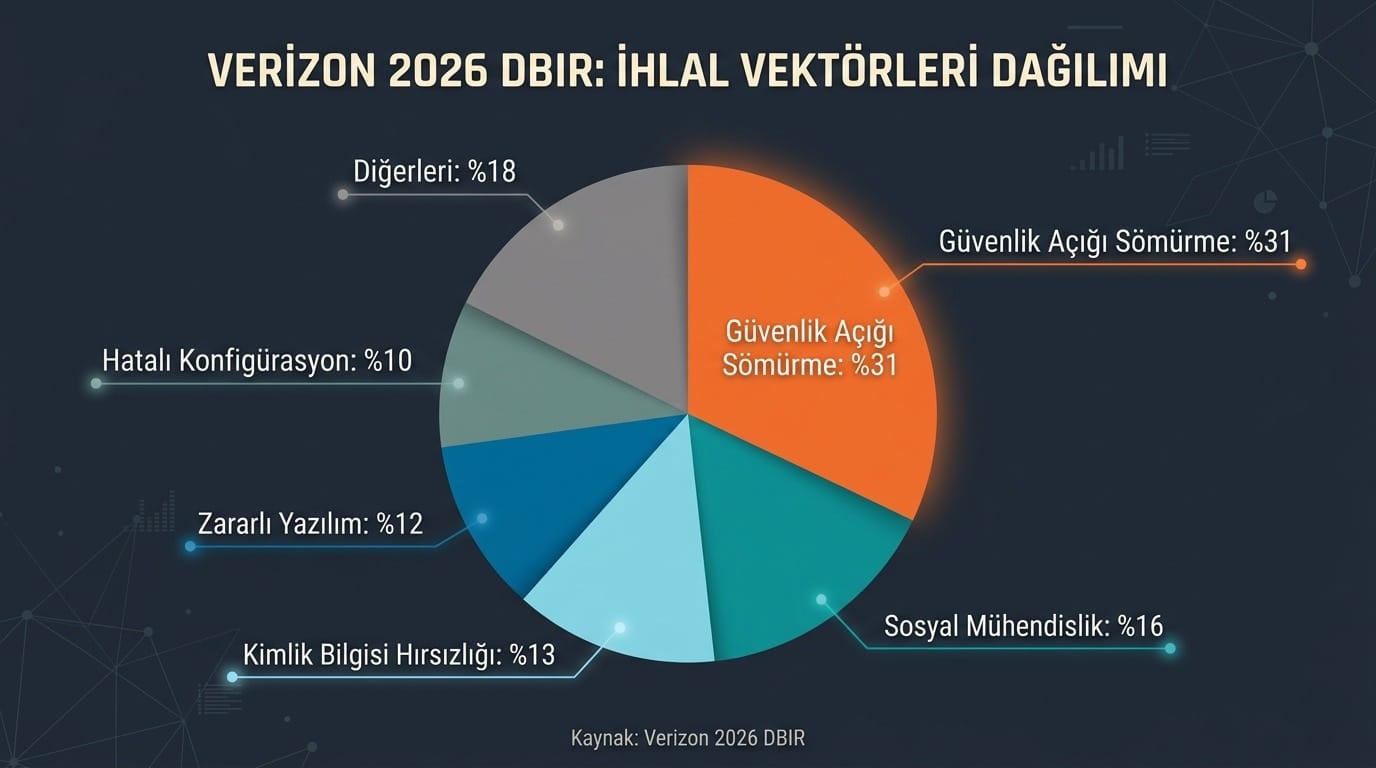
Laut dem 2026 DBIR-Bericht, den Verizon in diesem Jahr veröffentlicht hat Es wurden 31.000 Vorfälle in 145 Ländern analysiert und 22.000 verifizierte Verstöße überprüft. Das ist fast zweimal im letzten Jahr.
Metrisch | Wert | Quelle |
|---|---|---|
AI Phishing Klickrate | 54 % | DeepSafe / SoSafe 2025 |
Traditionelle Phishing Click Rate | %12 | DeepStrike 2025 |
AI-unterstützte durchschnittliche Verletzung Kosten Home | 5,72 Millionen Dollar | IBM 2025 |
Deepfactor Steigerungsrate (2022-2025) | %2.137 | McAfee / iProov 2025 |
Der Anteil von Ransomware an allen Verstößen | 48 % | Verizon DBIR 2026 |
KI-Angriff von Institutionen | 87 % | Cisco 2025 |
Die Situation auf der Phishing-Seite ist besonders bemerkenswert. Laut Microsoft Cyber Signals 2025 ist der von KI produzierte Phishing-Inhalt im Vergleich zu vor einem Jahr um 46% gestiegen. Die 82,6% der bestehenden Phishing-E-Mails werden jetzt mit KI erstellt; diese Rate lag vor einem Jahr bei rund 54%.
Eine andere Tabelle erscheint auf der Ransomware-Seite. Laut Verizon 2026 DBIR befinden sich Lösegeld-Software-Angriffe in 48% aller Verstöße, aber die durchschnittliche Auszahlung liegt 2025 wieder bei 139,975 von 177,614 Dollar im Jahr 2023. Die Opfer zahlen jetzt weniger oder weigern sich, anzubieten. Die Angriffe hörten jedoch nicht auf, die Ziele haben sich geändert.
Was sind die neuen Risiken, die Unternehmen erwarten?
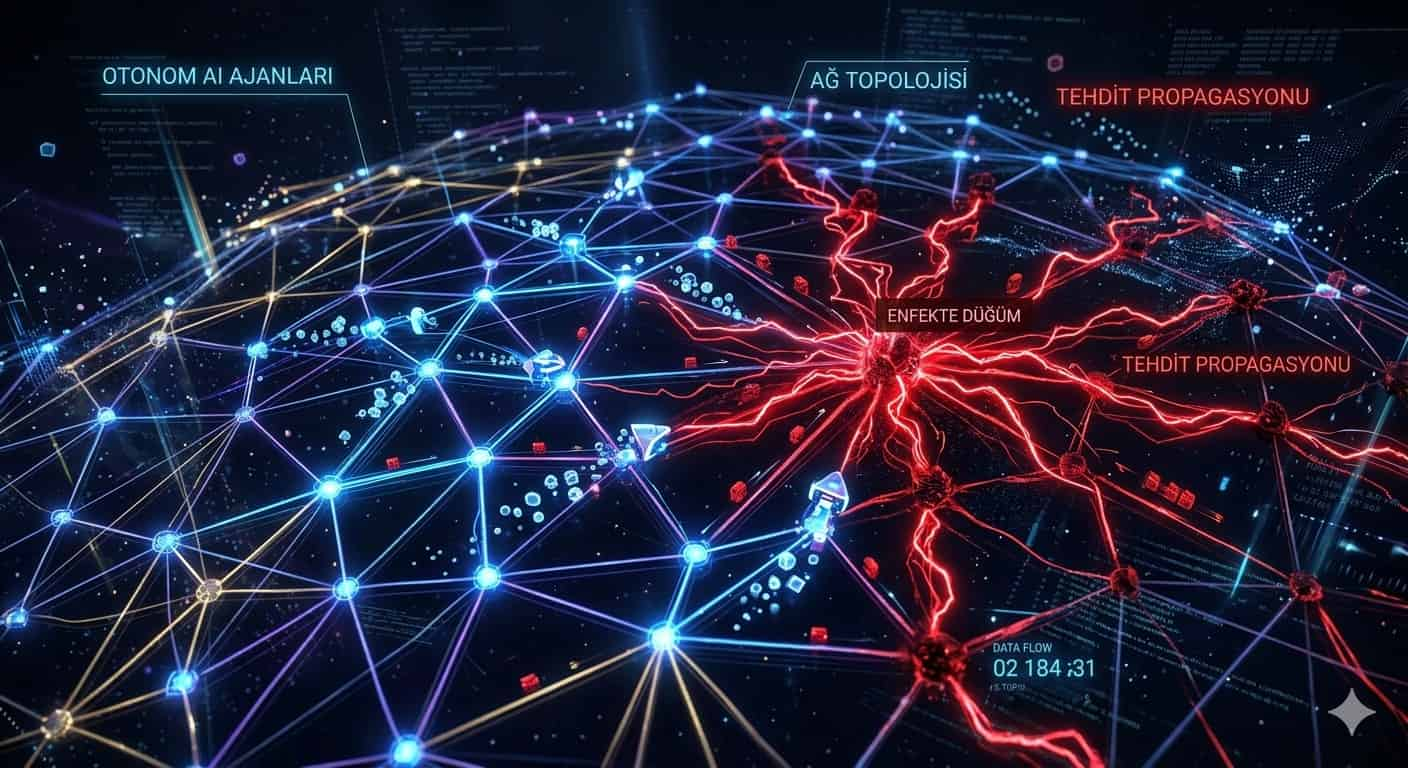
Deepfake und Phishing sind mittlerweile bekannte Bedrohungen. Es gibt drei weitere Domänen, die verstanden werden müssen: Agentur-KI-Angriffe, Schatten-KI und biometrisches Targeting.
Fortinets 2026 Cyber Threat Forecasts Report Als Übertragung der VersicherungszeitungEs wird angemerkt, dass viele basierende Agentur-KI beginnen werden, die Richtung zu ändern. Angriffsagenten in diesem Modell werden auf mehrere Ziele verteilt, passen sich den Reaktionen der Verteidiger an und koordinieren die Aufgabe autonom zur Hälfte.
Shadow AI wurde zu einem anderen Anliegen in der Branche. Praktischer DevSecOps 2026 AI Security Statistics Report Nach Angaben der Institutionen 68% der KI-Fahrzeug-Nutzung litt unter dem Leck von Daten, aber nur 23% haben eine formale Politik, die es verhindert. Dieses Problem wurde in Verizon 2025 DBIR als "Schatten-KI" definiert und 72% der Mitarbeiter des Unternehmens wurden berücksichtigt, um auf KI-Plattformen mit E-Mail-Konten von Unternehmen zuzugreifen.
Auch biometrisches Targeting wird der Tabelle hinzugefügt. In einer Zeit, in der der Fingerabdruck begann, die Passwörter der Gesichtserkennung und Netzhautdaten zu ersetzen, gab der Bitdefender Türkei-Distributor Laykon Informatics Operations Director Flame Akkoyunlu bekannt, dass dieser Bereich für 2026 zu einer Reihe von Zielen geworden ist.
OWASP LLM Top 10 prompte Injektion erreichte seine erste Position im Jahr 2025. NIST-Berichte zeigen, dass die KI-spezifische CVE-Zahl seit 2022 um über zweitausend Prozent gestiegen ist.
Was ist der Status auf der Verteidigungsseite?
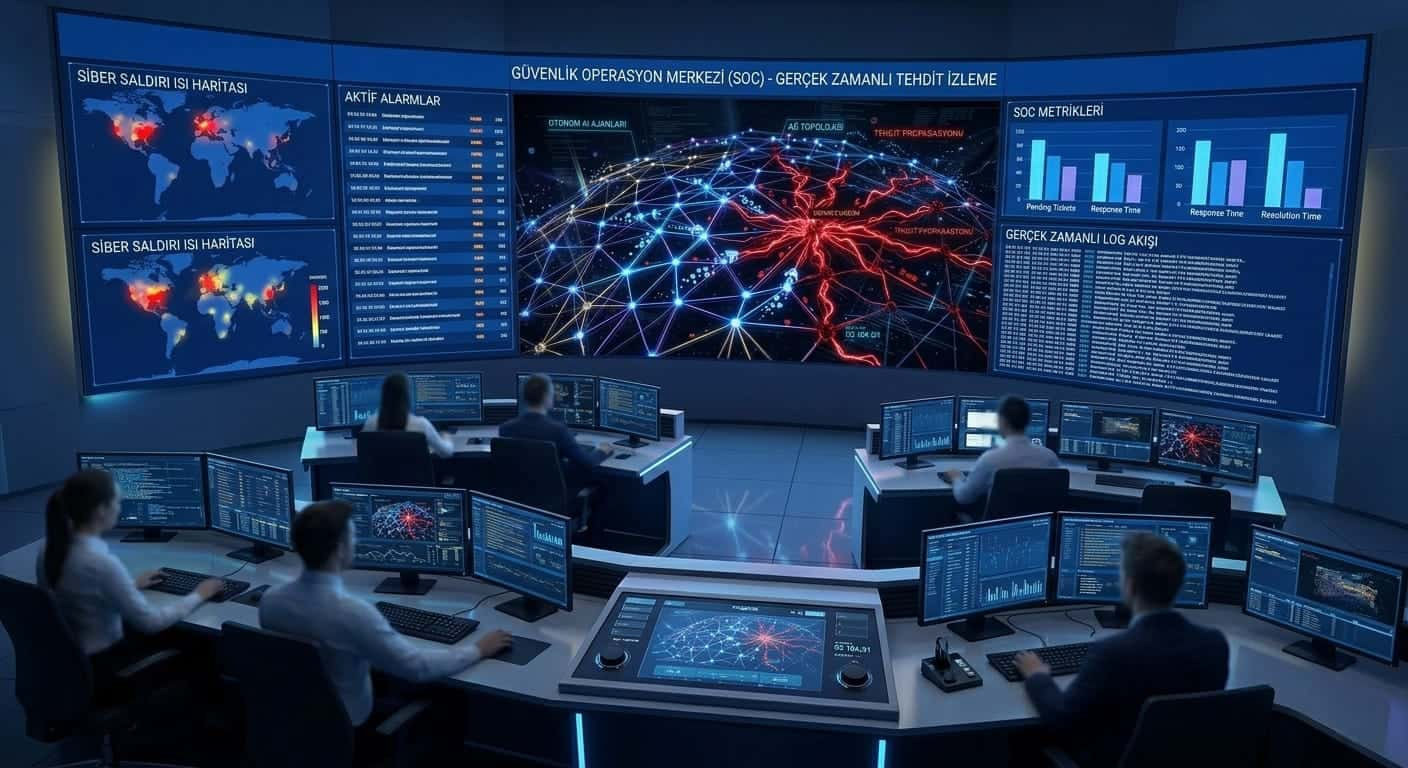
Wenn die KI auf der Angriffsseite stärker war, bietet sie auch konkrete Vorteile für Institutionen auf der Verteidigungsseite. Institutionen, die von diesem Vorteil profitieren, sind jedoch immer noch in der Minderheit.
Laut den Daten von IBM aus dem Jahr 2026 laden Unternehmen, die KI und Automatisierung einsetzen, die Verletzungskosten von 3,62 Millionen Dollar herunter. In Unternehmen, die keine KI einsetzen, sind es 5,52 Millionen Dollar. Der Unterschied zwischen 1,9 Millionen Dollar. Praktischer DevSecOps-Bericht Laut den von der KI unterstützten Sicherheitsteams reduziert die durchschnittliche Bedrohungserkennungszeit (MTTD) die manuelle Scanlast um 60%, wenn sie 50% verkürzt.
Indikator |
|---|
AI unterstützt Verteidigung
AI-freie Verteidigung
Durchschnittliche Verletzungskosten Home
3,62 Millionen Dollar
5,52 Millionen Dollar
Abschaltzeit für Verstöße
108 Tage schneller
Close Tags
Nachweiszeit (MTTD)
50% kürzer
Close Tags
Manuelles Scan-Laden
60% weniger Tags
Close Tags
Es bestehen jedoch weiterhin Mängel. Laut Verizon 2026 DBIR patchen Institutionen nur 26% des bekannten Katalogs der missbrauchten Sicherheitserklärungen (KEV); diese Rate lag vor einem Jahr bei 38%. Die Standard-Patchzeit beträgt 43 Tage nach 32 Tagen.
Was ist der Tisch in der Türkei?
Globale Daten sind ernst; aber eine spezielle Bewertung der Türkei ist auch notwendig, um die Tabelle zu verstehen.
Als Anadolu Agentur transferiert Ein Manager eines Cyber-Sicherheitsunternehmens drückt aus, dass die fortschrittliche Identifizierung die Auswirkungen von Methoden wie personalisierten Oltama-Nachrichten und automatisierter Malware-Entwicklung und dem "entscheidenden Trend 2025" erhöht hat. Corporate Security betont nun, dass es als ein Service definiert werden sollte, der 24/7 Überwachung erfordert, nicht als Softwarekauf.
Nach Schätzungen von Bitdefender Turkey vom Dezember 2025 wird Deepfake das Jahr der Live-Verhandlungen auf Plattformen wie Zoom und Teams sein. Die betrügereien können geldtransfer verlangen, indem sie das gesicht und die stimme von unternehmensleitern oder familienmitgliedern gleichzeitig nachahmen. Diese Tabelle beginnt eine neue Ära, die durch vordefinierte Sicherheitspasswörter aktiviert werden sollte, nicht nur in Finanzgenehmigungsprozessen "sehen".
Kasperskys Schätzungen vom Dezember 2025 zeigen, dass KI-Spuren auf der Angriffsseite die Analyse verstärken werden. Diese Situation in digitalen Volkswirtschaften wie der Türkei, Gefahren schädlicher künstlicher Intelligenzmodelle Die Sensibilisierung der Unternehmen ist wichtiger.
Für diejenigen, die sich über die technischen Dimensionen der Sicherheit künstlicher Intelligenz wundern Ein großer Rahmen wird in diesem Bereich vorgestellt; ob KI-Systeme hackbar sind und geschützte Schichten angesprochen werden.
Was denkt die Gemeinschaft?
Unterstützer
Sicherheitsforscher argumentieren, dass KI ein großer Fehler wäre, um den Wert zu ignorieren, den sie der verteidigenden Seite hinzufügt. Während SOC-Teams stark sind, um mit einem Durchschnitt von 4.484 pro Tag umzugehen, wurden sie beobachtet, dass die gefälschte positive Rate ernsthaft sinkt, wenn sie mit KI unterstützt werden. Es wird berichtet, dass diejenigen, die den Automatisierungsansatz anwenden, "mehr Bedrohung mit weniger Fahrzeugen" haben. Verizon und IBM liefern Daten zu diesem Ansatz.
Nachrichten
Die gegenteilige Meinung ist an dieser Stelle konzentriert: KI beseitigt keine Ungleichheiten, weil sie auch die gleichen Werkzeuge teilt, die so aggressiv sind wie für den Verteidiger nützlich. Selbst starke Angriffe von Akteuren mit geringen technischen Fähigkeiten werden eröffnet. Das Bedrohungsökosystem dieser Situation wird als "Demokratisierung" dargestellt. Die behördlichen KI-Angriffe sollen diese Runde konsolidieren.
Häufig gestellte Fragen
Was ist ein KI-Cyberangriff? KI-Cyberangriffe sind die Bezeichnung für die Arten von Angriffen, die für eine oder mehrere Phasen verwendet werden, wie das Entdecken der Werkzeuge der künstlichen Intelligenz, das Planen von Angriffen, das Erstellen von bösartiger Software oder die Manipulation von Fleisch durch Opfer. Der Unterschied zu herkömmlichen Angriffen ist der Automatisierungsgrad und die Anpassungsfähigkeit; KI ist erheblich schwer zu erkennen, da sie den Stecker entsprechend der Abwehrreaktion ändern kann.
Wie funktioniert Deepfake-Angriff? Saldurganlar erstellt einen Klon aus dem öffentlichen Audio- oder Bildmaterial der Zielperson. Dieser Klon kann in einem Videokonferenzteilnehmer, WhatsApp Stimme oder Telefonanruf verwendet werden. Das Opfer zögert nicht, die Anweisung zu befolgen, wenn es auf die Stimme und das Bild der vertrauten Person trifft. Arup und LastPass Fälle sind konkrete Beispiele für diesen Mechanismus.
Wie können Unternehmen vor KI-Cyberangriffen schützen? Multi-Faktor-Authentifizierung im ersten Schritt sollte nicht nur für Sound- oder Bild-basierte Transaktionen gezählt werden; vorher festgelegte Verifizierungspasswörter sollten angewendet werden. Im zweiten Schritt sollten SOC-Teams mit KI-gestützten Erkennungstools ausgestattet werden, sie sollten manuell mit Warnvolumina behandelt werden. Mitarbeiter im dritten Schritt sollten sich einer regelmäßigen Schulung zu Deepfake und AI-Phishing unterziehen.
Wie hoch sind die Kosten für KI-Cyberangriffe? Laut den Daten von IBM für das Jahr 2025 erreichten die durchschnittlichen Kosten einer KI-gestützten Datenschutzverletzung 5,72 Millionen Dollar; diese Zahl stieg um 13% im Vergleich zum Vorjahr. Die Schäden, die durch Cyberkriminalität verursacht wurden, überstiegen 2025 weltweit 30 Milliarden Dollar; 2026 werden die globalen Kosten voraussichtlich 15 Billionen Dollar erreichen.
Was ist die Beziehung zwischen Ransomware und AI? Basierend auf dem 2026-Bericht von Practical DevSecOps enthalten 41% der verfügbaren Ransomware-Familien KI-Komponenten für die Bereitstellung adaptiver Angriffe. Kritische Schritte wie Angriffs-Timing, Zielprioritäten und Verteidigungssprung werden mit KI optimiert. Verizon 2026 DBIR senkt die durchschnittliche Menge an Lösegeld und zeigt, dass alle Verstöße in 48% Ransomware sind; Die Opfer werden zunehmend bezahlt oder haben kein Ödem.
Was ist Shadow AI und warum ist es gefährlich? Shadow AI drückt Anwendungen aus, die Mitarbeiter über ihre persönlichen Konten oder unbeaufsichtigte Plattformen außerhalb der offiziellen Unternehmenspolitik auf KI-Tools zugreifen. Verizon 2025 DBIR stellte fest, dass Mitarbeiter, die KI in Unternehmensgeräten verwenden, es mit Unternehmens-E-Mail-Konten geschafft haben. Dies kann dazu führen, dass sensible Geschäftsdaten in unkontrollierte KI-Plattformen fließen.
Die offizielle Veröffentlichung von 2026 DBIR wird in der Branche als Dokument mit dem größten Durchmesser diskutiert, das vom KI-gestützten Angriffstrend veröffentlicht wird. Durch die Partnerschaft mit Anthropic des Verizon-Teams zeigt der KI-Einsatz von Bedrohungsakteuren, wie ernst der Tisch überwacht wird. Das mit alten Monaten gemessene Antwortfenster wird nun mit Stunden berechnet. Es ist notwendig, die Geschwindigkeit der Verteidigungsseite entsprechend anzupassen.
 Admin
AI Reklam Görselleri Güven Sorununu Büyütüyor
Reflex Robotics: Depodan Ev İşlerine Robotik Devrim


