Android Virus Removal: Symptome und Schritt-für-Schritt-Lösung
Automatisch übersetzt
 Autor:in
Kurze Antwort: Die wichtigsten Anzeichen dafür, dass der Virus (Software) auf dem Android-Handy sind; die schnellen Läuse des Akkus, das Aufwärmen, wenn das Telefon im Leerlauf ist, ursächliche Pop-up-Anzeigen, die plötzliche Nutzung mobiler Daten erhöhen und die Apps bestimmen, die Sie nicht installieren. Um das Telefon im abgesicherten Modus zum Neustarten zu entfernen und problematische Anwendungen zu finden, wenn Sie die Gerätemanagerautorität deinstallieren und die App löschen, überprüfen Sie, welcher Google Play Protect geöffnet ist, und aktualisieren Sie das System. Zurück zu den Werkseinstellungen, wenn das Problem anhält.
Letzte Aktualisierung: 14.10.2026
Android-Handys sind nicht nur Geräte, die wir kommunizieren. Wir tragen fast alle unsere Daten von Banktransaktionen über Social Media-Konten, digitale ID-Informationen bis hin zu persönlichen Fotos. Diese Situation, Cyberangriffe Auch drehte den Raum zu mobilen Geräten. Die Warnungen, die Sicherheitsexperten während der letzten Zeit machen, zeigen, dass Benutzer sich bewusster bewegen sollten, insbesondere bei der Entfernung von Android-Viren.
Basierend auf dem Sicherheitsrating von BGR Malware verlangsamt nicht mehr nur das Gerät, sondern kann Bankinformationen abspielen, Anzeigen im Hintergrund anzeigen, SMS-Verifizierungscodes verarbeiten und sogar das Telefon fernsteuern. Darüber hinaus bemerken viele Benutzer das Gerät wochen- oder monatelang nicht, wenn Malware übertragen wird.
Das Problem sind nicht nur unbekannte APK-Dateien. Zeitdauer Schadanwendungen, die in offizielle Anwendungsspeicher geleakt werden könnengefälschte Update-Bildschirme und ID Jagdangriffe gehört zu den größten Risiken im Android-Ökosystem. Daher ist das richtige Lesen der kleinen Signale des Telefons wichtig, um eine mögliche Sicherheitsverletzung frühzeitig zu bemerken.
Warum Android-Virus-Reinigung kommt wichtiger in der letzten Zeit?
Die alte mobile Malware-Software war bereit, mehr Werbung oder geringere Geräteleistung zu zeigen. Heute ist der Tisch ganz anders. Die Verbreitung von Mobile Banking ist in den Alltag digitaler Geldbörsen eingetreten und hat sensible Daten auf Telefonen erhöht, Android-Geräte haben wertvolle Ziele für Cyberkriminelle verwandelt. Speziell entwickelte Arten von Trojanern für das Spielen von Anmeldeinformationen haben in den letzten Jahren deutlich zugenommen.
Während die offene Struktur von Android Entwicklern eine große Flexibilität bietet, kann sie für bösartige Personen vorbereitet werden, um verschiedene Angriffsmethoden aufzudecken. Apps aus unbekannten Quellen, Piratenspiele oder modifizierte APK-Dateien gehören zu den häufigsten Beispielen für dieses Risiko. Google veröffentlicht regelmäßig Android-Sicherheits-Newsletter, während Play Protect Anwendungen installiert und in bestimmten Intervallen auf dem Gerät gesteuert wird. Obwohl die Angreifer ständig neue Methoden entwickeln, kann kein Schutzmechanismus nicht hundertprozentig Sicherheit pro Single bieten.
Schädliche Software funktioniert jetzt mehr versteckt
Die neue Generation mobiler Malware unterscheidet sich von alten Viren. Das Gerät aus dem alten gibt kontinuierliche Fehler, Anwendungen werden nicht geöffnet oder der Bildschirm wurde mit kontinuierlicher Werbung gefüllt. Heutzutage funktioniert viele bösartige Software so viel wie möglich. Weil der Zweck der Angreifer nicht darin besteht, das Gerät zu stören; Daten so lange wie möglich zu sammeln. Selbst wenn das Telefon wie normale Arbeit aussieht, können Bankinformationen, Passwörter oder persönliche Daten an Dritte gesendet werden.
Fake-Anwendungen Eines der größten Risiken
Viele Benutzer schauen beim Herunterladen von Apps nicht auf Entwicklerinformationen; auch Angreifer profitieren von dieser Gewohnheit. Gefälschte software, die das logo und den namen der ursprünglichen app nachahmt, wird oft in messaging, pdf-reader, dateimanager und kostenlosen vpn-kategorien gesehen. Die Anzahl der Downloads ist gering, der Entwickler kann ein ernstes Risiko für Anwendungen schaffen, die mehr als unbekannt und erforderlich zulassen möchten.
Anzeichen, dass Android Phone Virus gilt
Jedes Performance-Problem bedeutet nicht Viren. Die alte Batterie kann ähnliche Symptome wie die Zerstörung oder Systemaktualisierungen des Speicherplatzes verursachen. Wenn jedoch mehrere der folgenden Zeichen gleichzeitig betrachtet werden, ist es notwendig, das Gerät im Detail zu untersuchen.
Tags | Möglicher Grund | Sie müssen das erste tun |
|---|---|---|
Batterie schnell beendet | Continuous Employee Application im Hintergrund | Sehen Sie sich die am häufigsten verbrauchte Anwendung auf dem Batterienutzungsbildschirm in Einstellungen an |
Telefon beißt, wenn es leer ist | Hintergrundprozess, der den Prozessor einschaltet | Starten Sie im abgesicherten Modus neu und prüfen Sie, ob das Problem keine Tags verursacht |
Grundlose Vollbild-Anzeigen | Werbesoftware (Adware) | Überprüfen Sie die zuletzt hochgeladenen Apps, entfernen Sie die verdächtige |
Mobile Daten sind schnell erschöpft | Anwendung, die ständig Daten mit dem Server austauscht | Überprüfung des Verbrauchs auf Antragsbasis auf dem Datennutzungsbildschirm |
Anwendungen, die nicht installiert sind, werden bestimmt | Die vom Administrator autorisierte Schadsoftware | Entfernen Sie die Berechtigung des Gerätemanagers, löschen Sie die Anwendung, überprüfen Sie Play Protect e Tags |
Wenn die Batterie schneller beginnt
Wenn die Batterie des Telefons über eine sehr kurze Zeit als die alte ist, kann dies nicht nur die Akkulaufzeit sein. Einige bösartige Software greift den Prozessor kontinuierlich im Hintergrund arbeiten. Kontinuierliche Installationen von Internetverbindungen und Datenübermittlungen erhöhen den Batterieverbrauch erheblich. Wenn während der Nacht ein erheblicher Ladungsverlust auftritt, insbesondere wenn das Telefon nicht verwendet wird, sehen Sie sich an, welche Anwendung den Akku auf dem Batterienutzungsbildschirm in den Einstellungen verbraucht.
Wenn das Telefon ständig beißt
Lichtheizung ist ein erwarteter Zustand während des normalen Gebrauchs. Selbst wenn das Telefon auf dem Tisch stoppt, kann es jedoch zu ungewöhnlichen Operationen im Hintergrund kommen. Einige bösartige Software kann den Geräteprozessor für Kryptowährungs-Mining oder kontinuierliche Datenverarbeitungszwecke verwenden. Es reduziert sowohl die Leistung als auch die Lebensdauer der Batterie.
Reasonless Ads, wenn Sie vermissen
Eines der prominentesten Merkmale von Android-Schädlingen ist es, unerwünschte Werbung zu zeigen. Es ist eines der wichtigen Zeichen, dass die Vollbildanzeigen erscheinen, wenn keine Anwendung geöffnet ist, der Webbrowser selbst geöffnet ist oder kontinuierliche Werbung auf dem Startbildschirm angezeigt wird, zeigt oft, dass Werbesoftware übertragen wird. Das ist nicht nur beleidigend. Der Benutzer kann auch auf verschiedene Betrugsseiten umgeleitet werden, wenn die Anzeigen blockiert sind.
Mobile Datennutzung, wenn erhöht
Obwohl Sie die Gewohnheit einer ähnlichen Verwendung haben, haben Ihre Internet-Jeans begonnen, viel schneller zu laufen, weil es schädliche Software sein kann, die im Hintergrund funktioniert. Schadanwendungen kommunizieren ständig mit Servern, übertragen Daten oder laden Werbung herunter. Dies kann auch den mobilen Datenverbrauch als spürbar verbessern. Wie viel internet sollte die app vom datennutzungsbildschirm von android überprüft werden.
Wenn das Telefon seine App herunterlädt
Einige fortschrittliche Schadsoftware können neue Anwendungen laden, ohne den Benutzer nach Erhalt der Administratorautorität zu benachrichtigen. Wenn die Apps, die Sie noch nie zuvor auf Ihrem Telefon gesehen haben, erscheinen oder wenn eine von Ihnen deinstallierte Anwendung neu installiert wird, sollte diese Situation berücksichtigt werden. Solche Verhaltensweisen können oft der Indikator dafür sein, dass das Gerät ferngesteuert wird.
Wie man Android-Virus zu reinigen?
Wenn Sie einige der oben genannten Symptome auf Ihrem Telefon bemerkt haben, müssen Sie die Scheibe mit dem System ohne Tür überprüfen. Der große Teil der Malware wird vollständig aus dem Gerät entfernt, wenn genaue Schritte überwacht werden. Der erste Prozess sollte sein, die Quelle des Problems zu bestimmen, anstatt weiterhin zu verwenden, wenn das Telefon mit dem Internet verbunden ist. Es ist besonders wichtig, sicherzustellen, dass das Gerät sicher ist, bevor Sie Bankanwendungen verwenden.
Finden Sie die Quelle des Problems im abgesicherten Modus
Der abgesicherte Modus startet ohne Anwendungen, die Sie danach vom Telefon herunterladen. Die Methode, die Google vorschlägt, ist wie folgt: Starten Sie das Telefon im abgesicherten Modus neu, verwenden Sie es eine Weile normal. Wenn das Problem im abgesicherten Modus verloren geht, liegt es wahrscheinlich an einer Anwendung, die Sie heruntergeladen haben; Beginnend mit den neuesten Uploads deinstallieren Sie Apps einzeln und starten Sie das Telefon jedes Mal normal neu. Da sich die sicheren Modeübergangsschritte je nach Hersteller ändern, müssen Sie sich die Support-Seite des Telefonherstellers ansehen. Beachten Sie, dass der abgesicherte Modus einige Hauptbildschirm-Widgets entfernen kann; Sie können vorher einen Screenshot erstellen.
Überprüfen Sie die zuletzt hochgeladenen Apps
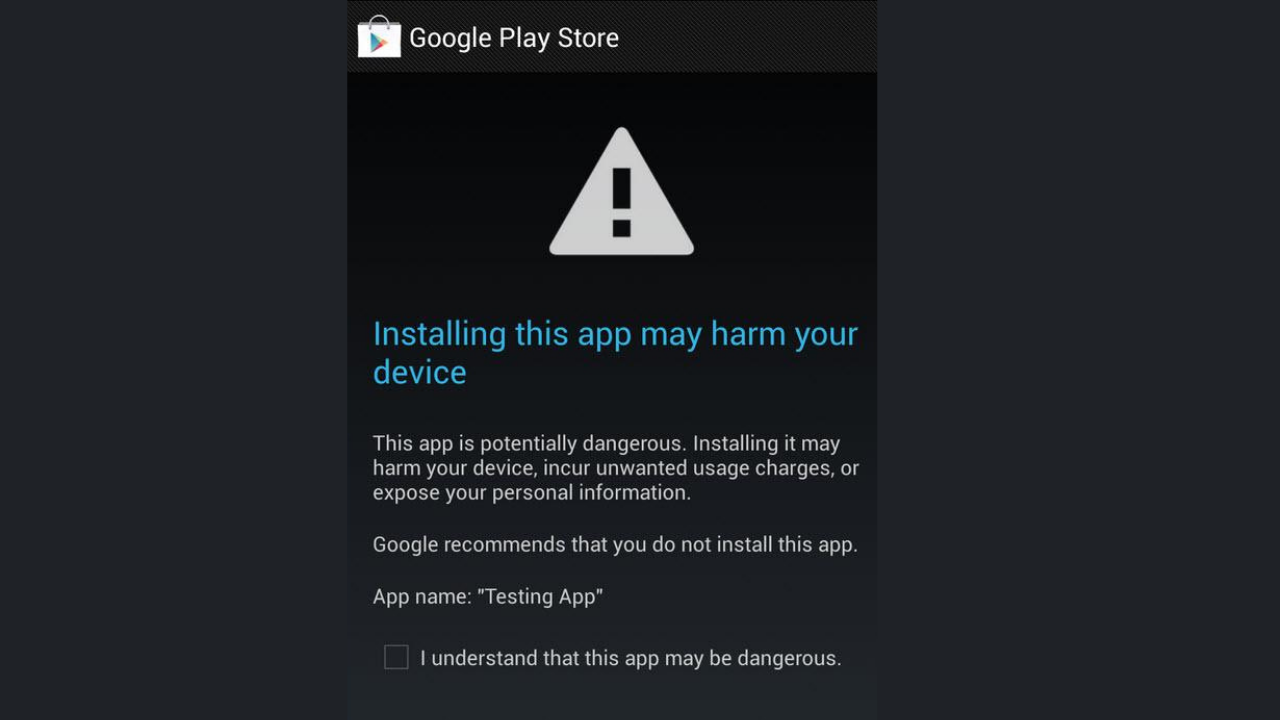
Eine der häufigsten Ursachen für eine Virusinfektion ist eine kurzzeitig installierte Anwendung.
Fragen Sie sich:
Habe ich diese App wirklich installiert?
Gehören Sie zum offiziellen Entwickler?
Google Habe ich von Play heruntergeladen?
Wollen Sie zu viel Erlaubnis?
Es wird nützlich sein, zu überprüfen, welche Berechtigungen sie haben, bevor Sie verdächtige Anwendungen entfernen.
Review Manager Berechtigungen
Einige bösartige Software wird vom Gerätemanager autorisiert, um das Löschen zu verhindern. Dieser Abschnitt befindet sich im Sicherheitsteil der Einstellungen auf den meisten Telefonen mit einem Namen wie "Cihaz Manager Apps"; Sie können den Menünamen auch finden, indem Sie "Gerätemanager" in das Suchfeld unter Einstellungen eingeben, da er sich auf die Hersteller- und Android-Version ändert. Entfernen Sie diese Autorisierung zuerst, wenn eine Administratorberechtigung für eine Anwendung vorhanden ist, die Sie nicht erkennen, und löschen Sie dann die Anwendung.
Erstellen Sie einen aktualisierten Sicherheitsscan
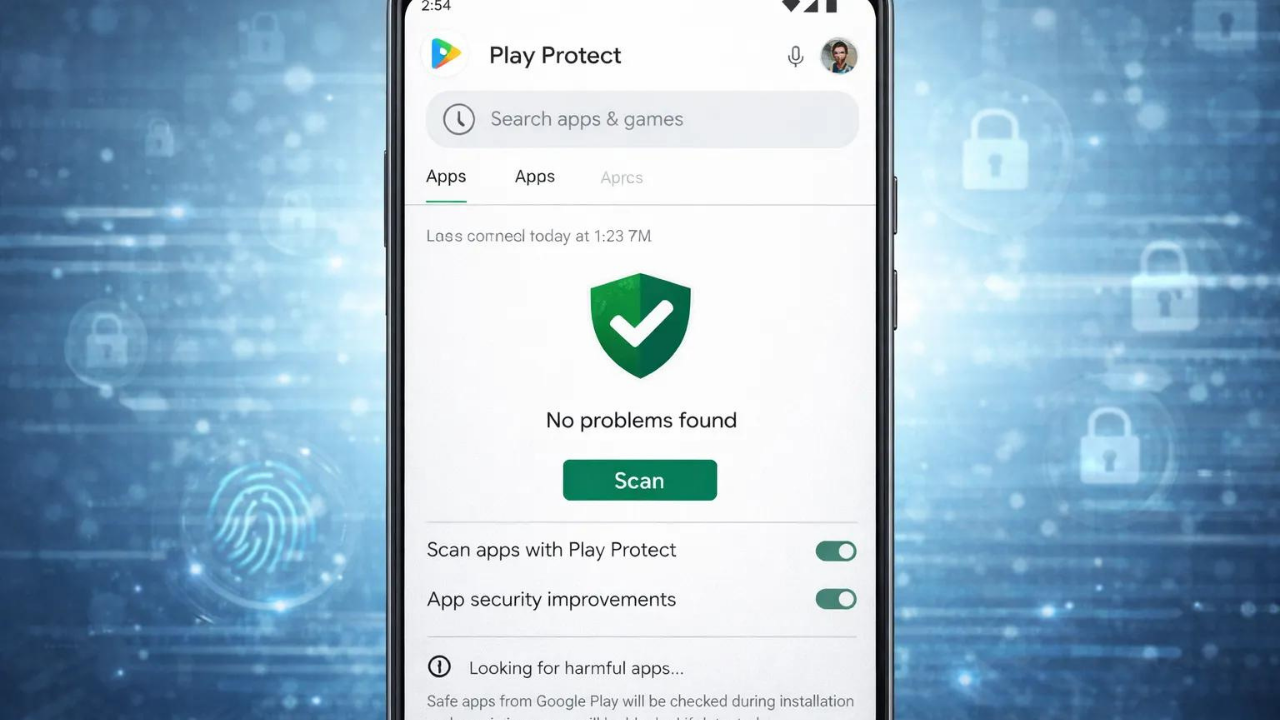
Google Play Protect ist die integrierte Sicherheitsebene von Android-Handys und ist standardmäßig geöffnet. Es steuert die Installation von Anwendungen, scannt in regelmäßigen Abständen auf dem Gerät; Google steuert Anwendungen von außerhalb von Play. Öffnen Sie den Google Play Store, um die Situation zu sehen, berühren Sie das Profilsymbol rechts oben, geben Sie Play Protect ein und stellen Sie sicher, dass die Option "Apps mit Play Protect" über das Einstellungssymbol geöffnet ist. Wenn sie eine bösartige app finden, stimuliert sie sie mit aufmerksamkeit, deaktiviert die anwendung oder entfernt sie in den meisten fällen automatisch. Wenn Sie eine Sicherheits-App für einen zweiten Scan verwenden möchten, laden Sie sie einfach von Google Play als App für einen bekannten Entwickler herunter.
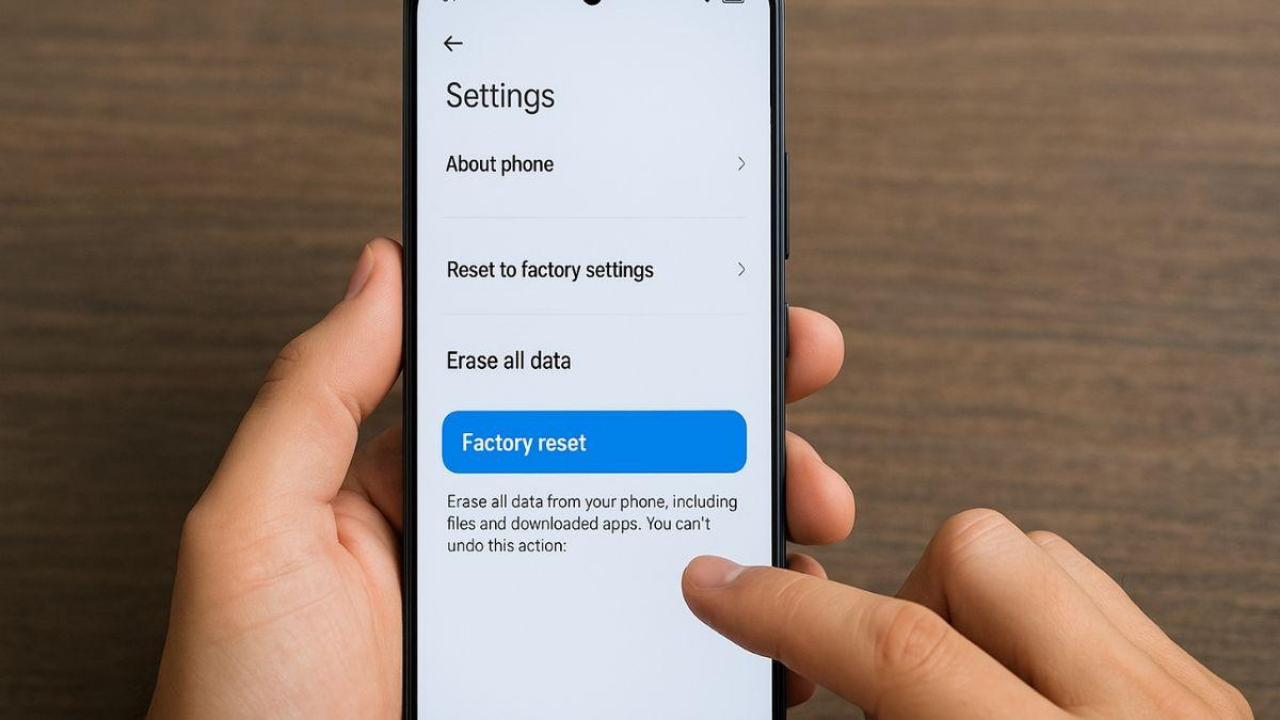
Wann müssen Sie zu den Fabrikeinstellungen zurückkehren?
Einige bösartige Software kann sich auf Systemdateien einstellen. Das Telefon zeigt kontinuierliche Werbung, Anwendungen sind selbst installiert oder verdächtige Bewegungen werden in Bankkonten gesehen, die Rückkehr in die Werkseinstellungen ist eine der sichersten Lösungen.
Vor diesem Vorgang müssen jedoch wichtige Daten wie Fotos, Kontakte, Dokumente, Notizen sicher gesichert werden. Nur persönliche Dateien sollten nicht gespeichert werden, verdächtige Anwendungen sollten nicht erneut hochgeladen werden.
Laut der Warnung von Google löschen sie alle Daten auf dem Zurücksetzen des Werkseinstellungstelefons, daher empfiehlt es sich, zuerst andere Lösungen auszuprobieren. Stellen Sie sicher, dass Sie den Benutzernamen und das Passwort des Google-Kontos auf dem Telefon kennen, bevor Sie die PIN oder das Muster zurücksetzen, sperren. Bei der nächsten installation nach dem zurücksetzen werden diese informationen gefragt; wenn sie es nicht wissen, können sie gezwungen werden, wieder auf das telefon zuzugreifen.
Wie erkennt man schädliche Anwendungen?
Schädliche software kommt oft in einer app, die unschuldig aussieht und der benutzer lädt sie mit seinen eigenen händen. Daher kann es vor dem Herunterladen der App die Hauptrisiken beseitigen, um ein paar einfache Kontrollen durchzuführen.
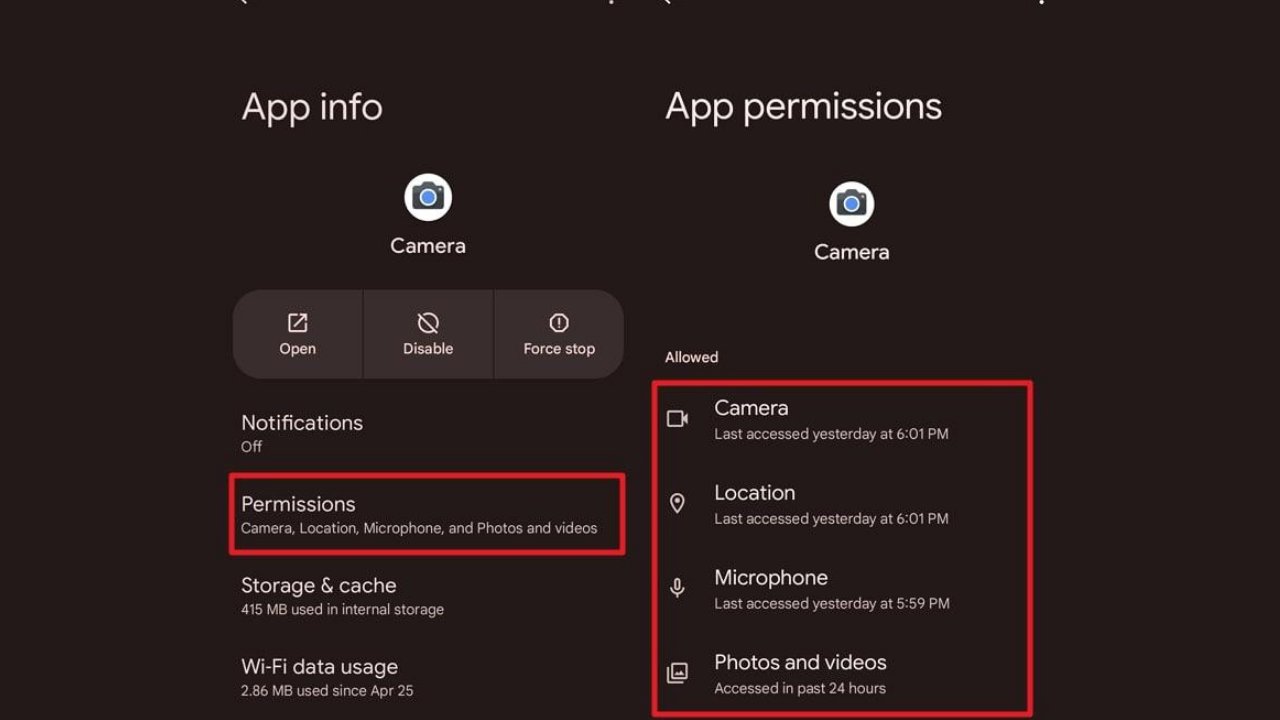
Das mikrofon, die kamera, die sms, die anleitung einer taschenlampenanwendung ist nicht normal, um standortberechtigungen anzufordern. Die Anforderungen der Anwendung, die dies nicht tun müssen, sollten als wichtiges Warnsignal angesehen werden.
Vertrauen Entwicklerinformationen?
Google bedeutet nicht, dass es nur im Play Store sicher ist. Vor dem Herunterladen; Es wird nützlich sein, die vergangenen Anwendungen des Entwicklers, Benutzerbewertungen, Aktualisierungshäufigkeit, Gesamtzahl der Downloads zu betrachten. Nur ein paar hundert download-bereiche und hunderte von negativen bewertungen anwendungen sollten sorgfältig überprüft werden.
Seien Sie vorsichtig bei APK-Dateien
Die Dateien, die mit Headern wie "Premium free", "Mod APK", "Crack-Version" geteilt werden, sind weiterhin eine der wichtigsten Verteilungsmethoden von Android-Schädlingen.
Diese Dateien sind nicht nur Werbesoftware; Banking-Trojaner, Spyware, Ransomware-Software können auch enthalten. Eine frei aussehende App kann kurzfristig zu ernsthaften Problemen führen, die sich langfristig auf die Adresse Ihres Bankkontos erstrecken.
Wie Power Android Sicherheitseinstellungen?
Das so wichtige Thema wie die Virusreinigung ist es, sicherzustellen, dass das gleiche Problem nicht wieder auftritt. Während der große Teil der Sicherheitsfunktionen Android standardmäßig aktiviert wurde, müssen Benutzer sie regelmäßig überprüfen.
Nicht verfolgen Updates
Google und Telefonhersteller verbinden nur neue Funktionen. Veröffentlicht in Sicherheitsupdates schalten Sie oft die Öffnung aus, die Cyber-Angreifer verwenden. Der Gedanke "Ich lade am Ende des Monats" kann dazu führen, dass das Gerät wochenlang anfällig bleibt.
Schließspiel schützen
Einige Benutzer deaktivieren Play Protect Denken, um die Leistung zu verbessern. Diese Funktion versucht jedoch, bösartiges Verhalten zu erkennen, indem die hochgeladenen Anwendungen regelmäßig analysiert werden. Obwohl nicht genug allein, gilt Android als eine der wichtigsten seiner Sicherheitsschichten.
Zweistufige Verifizierung aktivieren
Auch wenn das Telefon erfasst wird, ist der Schutz des Google-Kontos wichtig. Wenn die zweistufige Überprüfung im Google-Konto aktiviert ist, reichen die Angreifer nicht aus, um nur das Passwort zu kennen. Diese Funktion bietet zusätzlichen Schutz in Diensten wie Gmail, Drive und Google Photos.
Google Play Protect ist genug pro Single?
Google entwickelt seit Jahren das Play Protect-System, um das Android-Ökosystem sicherer zu machen. Diese Funktion scannt die heruntergeladenen Apps regelmäßig über den Google Play Store und warnt den Nutzer, wenn verdächtiges Verhalten erkannt wird. Es steuert auch nicht nur Anwendungen im Laden, sondern auch andere Anwendungen, die in bestimmten Intervallen auf dem Telefon installiert sind.
Play Protect bietet jedoch keinen vollständigen Schutz allein. Der wichtigste Grund dafür ist die kontinuierliche Entwicklung neuer Malware-Techniken. Während einige bösartige Apps in den ersten Bewertungen sicher erscheinen, können sie bösartige Codes durch Updates hinzufügen. Einige versuchen, Sicherheitsscans zu umgehen, indem sie ihr Verhalten verbergen.
Da es daher keine richtige Wahl ist, Play Protect zu schließen, reicht es nicht aus, sich nur durch Vertrauen in dieses System zu bewegen. Der Benutzer ist immer noch eines der effektivsten Verteidigungsmittel beim Herunterladen der Anwendung und bei der Aufrechterhaltung der Sicherheitsgewohnheiten.
Mächtige Seiten des Spiels Protect
Play Protect nimmt Anwendungen in Google Play von der Sicherheitskontrolle vor dem Herunterladen und scannt in regelmäßigen Abständen Apps auf dem Gerät. Google kann einen Scan einer Anwendung vorschlagen, die aus Play stammt und noch nie zuvor gebrannt wurde; Details der Anwendung werden zur Code-Evaluierung an Google gesendet. Es kann auch betrügerische Anwendungen verhindern, die häufig sensible Berechtigungen verwenden möchten. warnt Sie, wenn Sie bekannte bösartige Anwendungen erkennen, deaktivieren oder entfernen.
Was sind Einschränkungen?
Neue Angriffe, Zero Day genannt, können in der ersten Phase nicht erkannt werden, da sie von Sicherheitssystemen noch nicht erkannt werden. Es ignoriert auch bewusst Sicherheitswarnungen des Benutzers, wenn es unnötige Berechtigungen erlaubt, APK aus unbekannten Quellen oder Apps zu installieren, wird der Schutz, den Play Protect ebenfalls begrenzt sein.
Tägliche Prognosen für mobile Cyber-Sicherheit
Telefonische Sicherheit nur Antivirus nicht. Tägliche Nutzungsgewohnheiten spielen eine viel größere Rolle beim Schutz vor schädlicher Software.
Achten Sie auf offene Wi-Fi-Netzwerke
Kostenlose drahtlose Netzwerke, die in Cafés, Flughäfen oder Einkaufszentren angeboten werden, sind möglicherweise nicht immer sicher. Besonders sensible Transaktionen wie Banktransaktionen, E-State-Einträge oder Shopping-Zahlungen können das Risiko darstellen, über gemeinsame Netzwerke durchgeführt zu werden. Wenn möglich, mobile daten zu verwenden oder einen zuverlässigen vpn-dienst zu nutzen, ist eine sicherere wahl.
Keine SMS- und ID-Jagdangriffe anzünden
Ein wichtiger Teil der mobilen Angriffe wird jetzt mit Nachrichten durchgeführt, die nicht mit Virendateien, sondern um den Benutzer zu bluten.
"Sie können nicht geliefert werden."
"Ihr Bankkonto wurde gesperrt."
"Klicken Sie, um Ihre Rückerstattung zu erhalten."
Nachrichten können Benutzer auf gefälschte Websites umleiten. Nach einem Klick auf den Link können der eingegebene Benutzername, das Passwort und die Bankinformationen direkt an die Eline der Angreifer übergeben werden. Daher sollten die Absenderinformationen eingehender Nachrichten überprüft und verdächtige Links nicht geöffnet werden.
Überprüfen Sie regelmäßig App-Berechtigungen
Eine app, die vor monaten installiert wurde, kann neue berechtigungen mit updates anfordern. Mit dem Datenschutzbedienfeld (Einstellungen > Sicherheit und Privatsphäre oder Privatsphäre) auf Android 12 und neueren Versionen; Kamera, Mikrofon, Standort, Anleitung, Dateien können leicht gesehen werden, welche Anwendungen verwendet werden. Zugriffsberechtigungen sollten aus Anwendungen entfernt werden, die nicht mehr verwendet werden oder unnötige Berechtigungen benötigen.
Häufig gestellte Fragen
Wie verstehe ich, dass ich Viren auf Android-Handy finde?
Die schnelle Erschöpfung der Batterie vom Normalzustand gehört zu den häufigsten Symptomen, die ständige Erwärmung des Geräts, Selbstwerbung, das Laden unbekannter Anwendungen und die plötzliche Zunahme der Datennutzung.
Kann Android-Virus kostenlos reinigen?
Ja. Entfernen Sie verdächtige Apps, Scannen mit Google Play Protect ist völlig kostenlos. Zuverlässige kostenlose Sicherheitsanwendungen können bei Bedarf auch verwendet werden.
Löscht der Virus vollständig in die Fabrikeinstellungen?
Die meisten Schadsoftware wird entfernt, wenn sie in die Werkseinstellungen zurückkehrt. Wenn die beschädigten Anwendungen jedoch erneut geladen werden, ist das Problem wiederholbar.
Google Play Protect bietet ausreichend Schutz?
Play Protect reicht allein nicht aus, wenn es eine starke Sicherheitsschicht bietet. Sichere Anwendung sollte mit Download-Gewohnheiten und regelmäßigen Updates verwendet werden.
Sind APK-Dateien sicher?
Die Quelle ist nicht unsicher APK Dateien sicher. Laden Sie Apps von Google Play so weit wie möglich herunter; Stoppen Sie von "premium free", "mod" oder "crack" Versionen. Play Protect kann die gewünschten unbekannten Apps scannen, um sie von Play draußen zu laden und zu verhindern, dass sie riskant sind.
Warum öffnet das Telefon seine eigene Werbung?
Dies zeigt an, dass Werbesoftware (Adware) übertragen wird. Die zuletzt hochgeladenen Anwendungen sollten überprüft und der Sicherheitsscan durchgeführt werden.
Wie kann ich mein Android-Handy sicherer machen?
Installieren Sie rechtzeitig Updates, halten Sie Play Protect offen, ermöglichen Sie die Überprüfung in zwei Schritten, installieren Sie nur zuverlässige Apps und kontrollieren Sie regelmäßig App-Berechtigungen, was die Gerätesicherheit erheblich erhöht.
Wie öffnet man den Play Protect Scan?
Öffnen Sie den Google Play Store, berühren Sie das Profilsymbol oben rechts, geben Sie Play Protect ein und öffnen Sie die Option "Apps mit Play Protect" über das Einstellungssymbol. Play Protect ist standardmäßig geöffnet; Google empfiehlt immer, es offen zu halten.
Wie öffne ich einen sicheren Modus auf Android?
Sichere Mode-Übergangsschritte variieren je nach Telefonhersteller; Blick auf die Support-Seite des Herstellers für genaue Schritte. Nur Systemanwendungen arbeiten im abgesicherten Modus; Der Grund, warum, wenn das Problem verloren geht, ist wahrscheinlich eine Anwendung, die Sie heruntergeladen haben.
Wie überprüft man das Android-Sicherheitsupdate?
Einstellungen > Über das Telefon > Sie können das Datum des Android-Sicherheitsupdates im Abschnitt Android-Version sehen. Neue Updates Einstellungen > System > Sie können Software-Updates vom Bildschirm aus überprüfen; Menünamen können je nach Hersteller variieren.
Autor:inWeave Robotics Ev Robotu Isaac 1’i Tanıttı
Gemini Android Auto Kullanıcılarını Neden Kaybediyor?