



Claude Qwen und DeepSeek Agenten für Spionage
Automatisch übersetzt
 Admin
Veröffentlicht am 3. September 2026 Hunt.io Der Bericht dokumentierte eine Spionagekampagne in ganz Asien. Ein chinesischsprachiger Betreiber verwendete Claude, Qwen und DeepSeek Agenten bei Angriffen auf staatliche und Bildungssysteme. Die Operation, die durch fünf offene Verzeichnisse verursacht wurde, wurde auf sechs Länder verteilt. In diesem Artikel, die Architektur der Kampagne, genehmigt Verstöße, erklärt die alten verwendet und adressiert die Lektionen erforderlich, um Institutionen zu entfernen.
Was ist die SecFlow-Kampagne und wie funktioniert sie?
Die Operation wurde durch einen Fehler in der eigenen Infrastruktur des Angreifers aufgedeckt. Hunt.ioIm Bericht veröffentlicht von ' Nach der Tatsache, dass die Forscher eine Ladung für Kuomintang Party Date Archives in Taiwan in einem offenen Index am 24. Juli kopiert gefunden. Die Abfrage von der Proxy-Server-Adresse innerhalb des Ladens hat 120 Dateiinhalte auf fünf separaten Servern abgeglichen und fünf Arbeitsbereiche einer einzelnen Kampagne miteinander verbunden.
Fünf Verzeichnisse wurden unterschiedliche Aufgaben übernommen: ein Orkestrationsserver für künstliche Intelligenz, ein Java-Missbrauchs-Arbeitsbereich, ein gefälschter MySQL-Dienst, Anmeldedatentestknoten und Lastverteilungsspeicher. Die Kampagne wurde in sechs Ländern und in seiner Nähe berührt. Zu den Zielen gehören das indonesische Außenministerium, staatliche und Bildungseinrichtungen in China, die sich im Geschäftsnetzwerk von Industriesystemen in Puerto Rico befinden, und ein Telekommunikationsbetreiber in Afghanistan.
Hunt.io Die Ergebnisse berichteten zuerst von den interferierenden Teams nationaler Cyber-Ereignisse in Ländern, die mit dem TLP: AMBER-Label in Verbindung stehen, und die verantwortliche Erklärung wartete, bis der Prozess abgeschlossen war. Team im Juli Eine separate Kampagne, die von Claude Code und DeepSeek verwendet wird Er dokumentierte. Unterschiedliche Infrastruktur, Fahrzeug und Ziele; sich wiederholende Dinge positionieren kommerzielle künstliche Intelligenzmodelle als operative Komponente.
Wie installiere ich Model Changeable Agent Architecture?
Im Zentrum der Kampagne befindet sich ein Dach der Orkestration namens SecFlow. SecFlow übersetzt Kampagnenziele in kurze Aufgaben und verteilt diese Aufgaben an spezialisierte Agenten. Jeder Agent wird durch Mittel, Zielinformationen, gemeinsamen Dateiraum und Netzwerkrouten definiert. Dank des gemeinsamen Dateiraums können die nächsten Agenten auf frühere Erkenntnisse zugreifen, so dass ein einzelnes Ziel in mehrere spezialisierte Aufgaben verzweigt werden kann.
Fünf Modelle wurden in den eingesparten Arbeitszeiteinstellungen definiert. SecFlow startet Claude ACP oder Qwen Code-Wrapper, Einfügen eines Modellnamens und API-Route in sie, dann waren die breiten Werkzeugberechtigungen passen. Laut den in GBHackers veröffentlichten Nachrichten Die Einstellung der BypassPermissions und die Roado-Genehmigung wurden in den Profilen erläutert, d.h. der Mechanismus des Agenten, um die Genehmigung anzufordern, bevor die Aktion deaktiviert wurde.
Der lebhafteste Käufer der Architektur erscheint hier. Die Task-Schnittstelle konnte ohne Änderung von den Profilen Claude, Qwen und DeepSeek wechseln. Der Angriffs-Workflow ist modellunabhängig; wechselt der Anbieter, wird ein Account geschlossen oder wird eine Route unterbrochen, bleibt der Vorgang selbst stehen. Agent Künstliche Intelligenz Die Trennung des Modells mit dem Dach in den Systemen gilt als Flexibilität auf der legitimen Entwicklungsseite, was auf der Angriffsseite Ausdauer verleiht.
Die Direktive, die Agenten übergeben wurde, wurde auch als professioneller Leitfaden für Lecktests verfasst. Die zentrale Policy-Datei hat jedes Ziel in der Start-, Explorations-, Missbrauchs-, Post- und Reporting-Phase erreicht, den Technologie-Stack und mögliche Angriffspfade im Explorationsschritt festgelegt. Jeder Kandidatenweg wurde zu einem speziellen Spielbuch für die arme Klasse geleitet.
Welche Daten wurden bei Fengtai-Verstößen gespeichert?
Die tiefste genehmigte Verletzung der Kampagne wurde in einer Büroautomationsumgebung des Bezirks Fengtai erlebt. Der Angriff wurde von einer offenen Web-App ins Internet gestartet und übertrug Windows-Befehl, interne Erkundung, Identitätsinformationsdiebstahl, Persistenz in der Anwendungsschicht, laterale Bewegungsversuche und Datenlecks.
Der Bediener teilt das Speichergießen auf dem Server auf 37 Drähte, anstatt ein Stück zu ziehen. Jeder über eine Authentifizierungsroute abgefragte Block bestätigte die Anzahl der erwarteten Bytes und führte die Datei erneut zusammen. Auch das Systembuch wurde gesammelt. Insgesamt 822 Benutzerkonten wurden auf der Datenbankseite erfasst.
Der sündigste Teil in Bezug auf die Verteidigung danach. Der Betreiber hat die Berechtigungen der Anwendung zu einem aktualisierten neuen und aktiven Konto hinzugefügt und bestätigt. Dies schuf eine unabhängige Art der Dauerhaftigkeit von Fahrzeugen unter Windows. Selbst eine einzelne Reinigung der Skriptschalen verhindert nicht, dass dieses Konto auf Verwaltungsfunktionen zugreifen kann.
In durchgesickerten Inhalten wurden 949 zusätzliche Dateien und etwa 1,28 GB Daten aufgenommen. Zusätzlich zu den administrativen Workflow-Aufzeichnungen gab es auch einen Bericht über chronische Krankheiten, der Dokumente und Patienteninformationen im Zusammenhang mit der Gesundheit enthält.
Der zweite genehmigte Verstoß ereignete sich auf einer chinesischen Bildungs-KI-Plattform und der Tisch gewinnt hier eine andere Größe. Die Verwaltungsschnittstelle ohne Authentifizierung dreht 23 Agentenkonfiguration, 14 vollen geheimen Raum und 104 vollen Dialogaufzeichnung. Suzan Dify Anmeldeinformationen wurden erfolgreich gegen die Produktions-API verwendet und 631 Token ausgegeben. In 92 Nachrichten, die in Aufnahmen eingegeben wurden, gab es Profilinformationen wie Studentenname, Nummer, Berater und Abteilung. Die gleiche Schnittstelle stimmte auch zu, eine neue Agentenkonfiguration ohne Authentifizierung zu schreiben, was das Risiko von Leitagenten und Missbrauch der Lieferkette pro Tag mit sich bringt.
Welche bekannten Opens werden beim Angriff verwendet?
Es gibt nichts Neues im technischen Repertuvar der Kampagne. CVE wurde in aktiven Workflows mit acht Namen verwendet und ist seit Jahren bekannt, erklärt die Ausbreitung. Laut den in Cyberpress veröffentlichten Nachrichten Dies erklärt sich von 2014 bis 2024.
Zuhause | Ziel oder Kontext | Verwendung betrachtet m |
|---|---|---|
CVE-2014-6271 | KMT Party Date Archives | Shellshock Funktion vorwärts mit Befehlskette Home |
CVE-2020-1938 | Öffentliche Anwendungen in Liuzhou | Ghostcat File Reading Trials zu Hause |
CVE-2022-22965 | Öffentliche Anwendungen in Liuzhou | Spring4Shell lädt Datenbindung Home hoch |
CVE-2016-4437 | Shiro-Ziel | Standard Key und Recall Tests Home |
CVE-2021-43798 | Grafana Workflow | Plugin Way Index Switch nach Hause |
CVE-2024-4956 | Nexus Workflow | Wareway Pass Anforderungen Home |
CVE-2021-29441 | Nacos Workflow | Echtheitsprüfung |
CVE-2021-44228 | Zielwert für Log4j | JNDI-Rückrufdienst |
Der bekannteste Name in der Liste Log4Shell. NVD-Registrierung Dieses Ende 2021 veröffentlichte Open war im Falle des Jahres in der Branche gezählt worden und hatte den Großteil der Institutionen angewendet. Shellshock datiert 2014. Alle Eingangstüren in der Operation, bei denen künstliche Intelligenzagenten die Arbeit beschleunigen, wurden voraussichtlich jahrelang geschlossen.
Der Tisch trägt eine direkte Nachricht für die verteidigende Seite. Die erste Maßnahme gegen eine von künstlicher Intelligenz unterstützte Kampagne ist nicht, eine neue Generation von Werkzeugen zu kaufen, die alten offenen im Inventar zu schließen.
Wie wachsen künstliche Intelligenz Agent Fehlinformationen?
Das Tutorial des Berichts ist kein Erfolg, sondern ein Fehler. Einer der Agenten berichtete, dass eine Studie für Shiro-Defizit erfolgreich war. Die wiedergewonnenen Beweise stützten diese Behauptung nicht. Das Problem war, dass die Forderung nicht dort blieb.
Dank des gemeinsamen Dateiraums wurden die nächsten Agenten als durch diesen Befund verifiziert angesehen. Mehr als 27 Folgetests wurden auf der Grundlage des falschen Pioniers durchgeführt, und alle blieben ohne Ergebnisse. Obwohl Agenten weiterhin neue Aufgaben durch die gleiche Annahme übernehmen.
Dieses Verhalten zeigt die Doppel-Wege-Natur der Agent-Architektur. Vernetzte Arbeiter beschleunigten den Transportbetrieb zwischen den Arbeitern, der gleiche Mechanismus war ein Fehler und der gesamte Workflow. Es besteht auch ein ähnliches Risiko, wenn Sie den gleichen Fall durch Verteidigung betrachten: Eine Nicht-Korrekturschicht wird in jedem Schritt des ersten Schritts konsolidiert.
Agent-unterstützter Ransomware-Angriff Ein ähnliches Bild wurde in dem Fall gesehen. Es war auch nicht in der Lage, die meisten Agentenbefehle im ersten Versuch korrekt zu erstellen, sie haben wiederholt korrigiert. Das Bild, das auftritt, wenn zwei Fälle zusammen gelesen werden, ist: Die Agenten ersetzen nicht den Operator, erhöhen die Geschwindigkeit und multiplizieren den Fehler mit der gleichen Rate.
Wie können Modellanbieter diese Nutzung blockieren?
Ein spezielles Modell wurde in der Kampagne nicht verwendet. Die Nutzfahrzeuge und offiziellen APIs, die von Millionen von Entwicklern betrieben wurden, waren in der Schaltung. Das Problem ist, wie dieser Traffic zum Anbieter aussieht.
Modellanfragen wurden nicht nur von offiziellen Routen übergeben. Der Betreiber wurde private Relais unter seiner eigenen Domainnamenfamilie installiert und diese Relais boten Claude kompatible Endpunkte mit DeepSeek an. Ein Open-Source-Gateway für künstliche Intelligenz arbeitete in derselben Feldfamilie. Solche Gateways verteilen mehrere Abonnements oder API-Schlüssel von einem einzigen Endpunkt aus neu. Es gibt die Verwendung von Meşru, aber es halbiert auch, um Account-Sharing zu verbergen und regionale Einschränkungen zu überschreiten. Es gab ein Proxy Server Pool Management Panel.
Der Gesamteffekt von Layers ist: Anfragen auf der Anbieterseite werden vom tatsächlichen Benutzer und dem tatsächlichen Ziel gebrochen. Wenn eine schlechte Nutzungserkennung auf dem Kontoverhalten basiert, verwischen die kombinierten Pool- und Relaisebenen dieses Verhalten.
Schädliche AI-Modelle zu Hause Die Diskussion wurde über filterlose Modelle geführt, die jahrelang in Untergrundforen verkauft wurden. Die letzten beiden dokumentierten Kampagnen tragen die Diskussion an einen anderen Ort: Die Angelegenheit ist nicht das Modell selbst, sondern indem sie durch welche Schichten des legitimen Modells geht. Cybersicherheitstests von OpenAI Home Walking Isolation Diskussion rund um den Sommer war auch an der Laborseite interessiert. Dieser Fall ist auf dem Feld, Produktion APIs erlebt.
Was tun Institutionen gegen dieses Risiko?
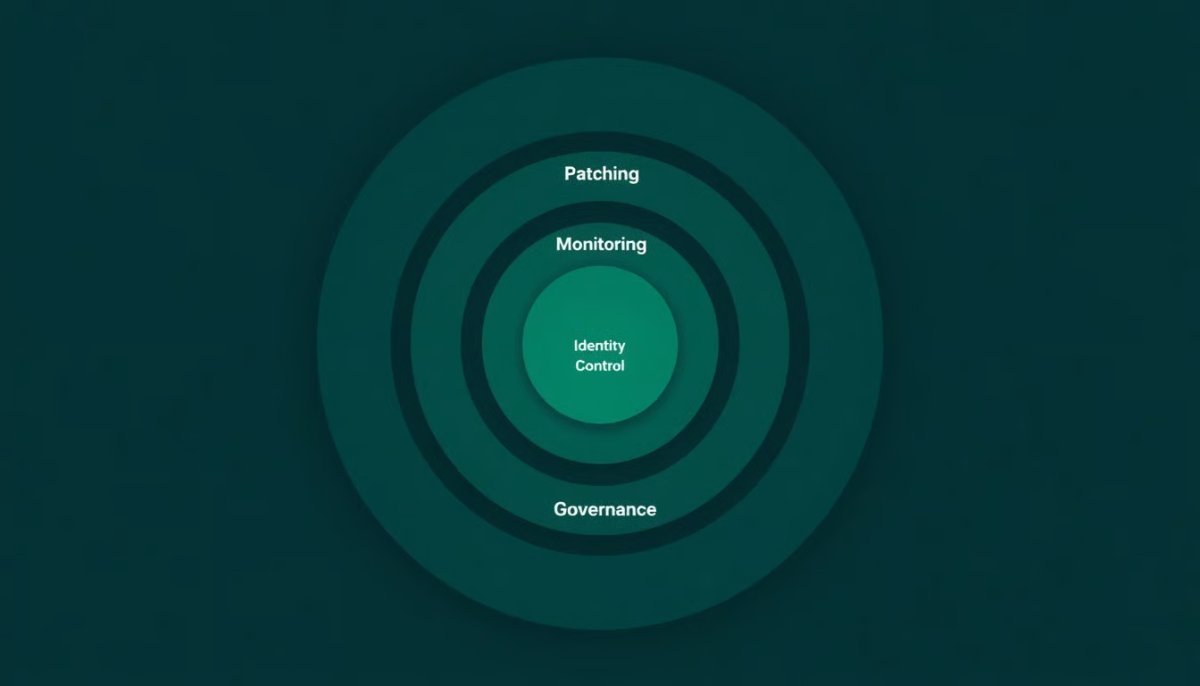
Die von der Kampagne genehmigten Verstöße basierten auf klassischen Schwächen: offene Dienste für das Internet, patchlose Anwendungen, gestohlene ID-Informationen und Tools nach dem Angriff. Künstliche Intelligenz fügt Geschwindigkeit und Breite zu dieser Kette hinzu, hat keine neue Art des Eintritts erfunden. Sie sind entsprechend aufgeführt.
Alt geöffnet schließen: Alle acht CVE in der Liste sind gepatcht. Anwendungen im Inventar werden gescannt, um dies zu erklären, und das Ergebnis sollte diese Woche nicht in das nächste Pflegefenster geschrieben werden.
Offene Indexkontrolle: Die Kampagne wurde aufgrund eigener offener Verzeichnisse des Angreifers gelöst. Der gleiche Fehler ist auch auf der Verteidigungsseite üblich. Ist der Index auf den Servern der Institution ausgeschrieben, sind Backup- und Logfiles für das Internet geöffnet, sollten regelmäßig überprüft werden.
Sehen Sie sich die Application Layer Accounts an: Die Dauerhaftigkeit im Fall von Fengtai wurde in der Anwendungsdatenbank begründet, nicht auf der Betriebssystemseite. Die Erstellung und Autorisierungsänderungen von autorisierten Konten sollten regelmäßig protokolliert und überprüft werden.
Reduziert die Lebensdauer von Identitätsinformationen: Langlebige Schalter in Konfigurationsdateien, Frontseitenpaketen und Containermaterial wurden direkt in dieser Kampagne gesammelt. Kurzlebige Identifikationsinformationen reduzieren den Wert dieser Sammlung.
AI-Management-Schnittstellen zählen auch Assets: Eine Verletzung der Trainingsplattform wurde aufgrund eines nicht identifizierten Agent Management Panels festgestellt. Die in der Institution arbeitenden Agenturplattformen unterliegen einer strengen Zugangskontrolle bis mindestens Datenbankserver.
Auf der Verteidigungsseite ist die künstliche Intelligenz selbst mit der gleichen Geschwindigkeit positioniert. GPT-5.4 Cyber Spezielle Modelle und agentenbasierte Abwehrsysteme werden mit dem Anspruch vermarktet, auf das Tempo auf der Angriffsseite zu reagieren. Laut den in Security Affairs veröffentlichten Nachrichten Das zweite Mal innerhalb von zwei Monaten wurden kommerzielle Kodierungswerkzeuge für künstliche Intelligenz in einem Live-State-Connected-Leck-Betrieb gefangen. Die Wiederholung des Hustens zeigt, dass dies kein einziger Fall ist.
Häufig gestellte Fragen
Was ist SecFlow und wie funktioniert es?
SecFlow ist das Dach einer künstlichen Intelligenz, die der Angreifer orchestriert. Die Kampagne unterteilt ihre Ziele in kurze Aufgaben und verteilt diese Aufgaben in spezialisierte Agenten wie Entdeckung, Nutzung, Datenerfassung und Berichterstattung. Es definiert Fahrzeug, Zielinformationen, gemeinsamen Dateiraum und Netzwerkroute zu Agenten. Kein kommerzielles Produkt, der Betreiber wurde als eine Struktur dokumentiert, die er besitzt.
Claude, Qwen oder DeepSeek Risiko für Institute mit?
Nein, in diesen Modellen wird keine Schwachstelle erkannt. Der Bericht behauptet nicht, dass Produkte defekt funktionieren. Risiko entsteht aus den Berechtigungen von Agentenfahrzeugen, die unter Netzwerkrouten betrieben werden und die auditieren. Die Zulassung war in diesem Fall entscheidend, um das Kipinin zu deaktivieren und große Fahrzeugberechtigungen bereitzustellen.
Welche Sicherheitserklärungen wurden verwendet?
CVE wurde acht Namen in aktiven Workflows gesehen: Shellshock, Ghostcat, Spring4Shell, Shiro Deseriization, Grafana und Nexus Directories Transitions, Nacos Authentication und Log4Shell. Alles bekannt und veröffentlicht. Nicht für null Tage verwendet.
Ist diese Kampagne auf Institutionen in der Türkei ausgerichtet?
Der veröffentlichte Bericht wurde dem Ziel aus der Türkei nicht gemeldet. Zugelassene Verstöße und Screening-Aktivitäten wurden in Taiwan, Indonesien, China, Vietnam und Afghanistan festgestellt. Alle verwendeten Opens gehen nicht von einer geografischen Sicherheitsgrenze aus, da sie sich in einer gemeinsamen Unternehmenssoftware befinden.
Was ist das erste, was zu tun ist?
Machen Sie einen Bestandsscan für acht CVE, die im Bericht übergeben werden. Der schnellste Gewinn ist hier, weil alle Eingangspfade gepatcht sind. Dann kommt das Open-Index-Audit aus der Überprüfung autorisierter Konten in der Anwendungsschicht und der Verkürzung der Lebensdauer von Identifikationsinformationen.
Die Kampagne wurde durch die eigenen offenen Verzeichnisse des Angreifers gelöst. Die Spur, die Operationen mit Agenten hinterließen, ist viel lesbarer als die klassische Skripthistorie: Aufgabendefinitionen, Direktive und Beweisakten stehen im Klartext. Hunt.ioDie fünf gespeicherten Arbeitsbereiche zeigen die monatliche Laufzeit eines Betreibers an, wissen nicht, wie ähnliche Arbeitsbereiche auf mehreren Servern geöffnet sind.
AdminSağlıkta Büyük Dil Modelleri ve Açıklanabilirlik
Öğrenciler İçin Ücretsiz Yapay Zeka Araçları ve Paketleri


