



Critical Security Alet im Hide My Email Feature von Apple
Automatisch übersetzt
 Autor:in
Die Datenschutzfunktion von Apple Verstecke meine E-Mail, seit mehr als einem Jahr bekannt, aber nicht abgedeckt mit Vulnerabilität Ich kam zu meinem Tag. Open arbeitete an allen Adressen, die in begrenzten Tests ausprobiert wurden, und führte dazu, dass die E-Mail-Adresse hinter der geheimen Adresse mit offenen Identifizierungs-Suchwerkzeugen für alle stand. Leak wurde in 550 5.7.1 und 552 5.7.0 gespeichert, die Codes ablehnten, die Server rotieren.
Die tatsächliche E-Mail-Adresse der Benutzer in bestimmten Szenarien wurde für Dritte offen. Nachdem das Ergebnis unabhängig verifiziert wurde, wurden die Datenschutzversprechen von Apple erneut bestätigt. Hide My Email ist eines der Datenschutz-Tools, mit denen sich Benutzer auf ihren Apps und Websites registrieren können, ohne echte Adressen im Apple-Ökosystem zu teilen.
Wie funktioniert das Verstecken meiner E-Mail-Funktion?
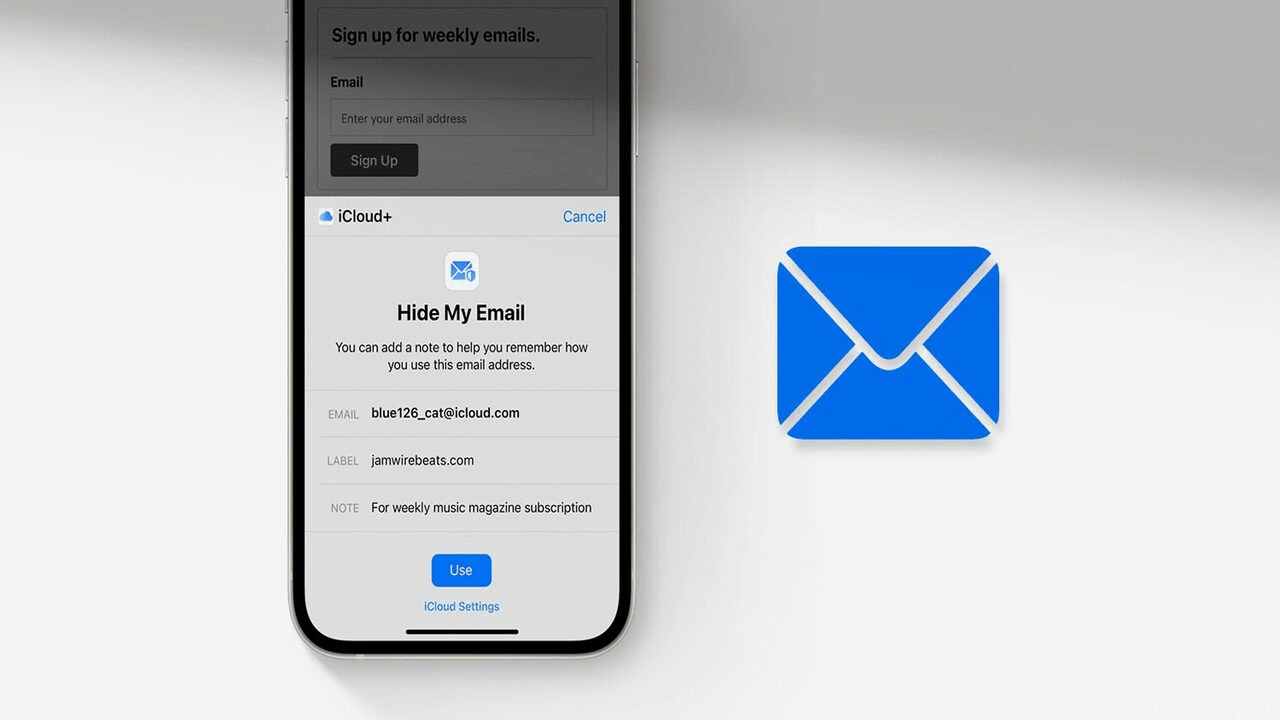
Hide My Email vom iCloud+-Abonnement erzeugt einen zufälligen Spitznamen auf dem Benutzernamen. Websites und Anwendungen sehen nur diese temporäre Adresse. Eingehende Nachrichten werden über die Server von Apple weitergeleitet und fallen auf die eigentliche Box des Benutzers. Der Benutzer kann die generierte Adresse mit einem Klick deaktivieren, die Nachrichten von dieser Adresse werden ebenfalls ausgeschnitten. Ziel ist es, zu verhindern, dass persönliche Informationen bei der Anmeldung zu Online-Diensten unnötige Standorte teilen.
Was deckt das Sicherheitsproblem ab?
Das System funktionierte nicht wie erwartet in bestimmten Nutzungsszenarien, und die tatsächliche E-Mail-Adresse des Benutzers ist sichtbar geworden. Name, der die Verbindung offenbart, EasyOptOuts Der Gründer der Firma Tyler Murphy war. Murphy meldete das Problem zum ersten Mal am 13. Juni 2025 an Apple und erzählte Schritt für Schritt, wie sich das Defizit regenerieren kann. Apple hat das Thema überprüft und berichtet, dass das Problem im März 2026 vollständig gelöst ist. Murphys erneute Tests waren noch nicht abgeschlossen. Murphy findet nach den Monaten eine Veränderung Mobile Medien Umzug in die Technologie-Publikation namens.
404 media bestätigte das thema durch tests an einer der hide my email-adressen. EasyOptOuts hat alle Sicherheitslücken mit Beispielfehlermeldungen freigegeben.
Das Problem wurde in Email Rejection Records versteckt
Eingeschaltet wurde das E-Mail-Routing-System des Apple durch die geheime Adresse veranlasst, es in diese Nachricht einzugeben, während in einigen Fällen eine Serverfehlermeldung zurückgegeben wurde. Wenn eine nachricht, die an den spitznamen gesendet wurde, abgelehnt wurde, konnte der datensatz die tatsächliche adresse dahinter enthüllen. Laut murphys transfer bat diese situation nutzer, die auf privatheit angewiesen sind, sich vor spammern oder datensammlern zu verstecken.
Apple Zwei-Stufen-Patch abgedeckt
Apple wurde verschoben, nachdem die Schwachstelle der Öffentlichkeit bekannt gegeben wurde. Eine teilweise Korrektur am 2. Juli 2026 veröffentlichte am 7. Juli einen zusätzlichen Fix. Die Schwachstelle des Unternehmens hat berichtet, dass sie zuvor am 3. März und 30. Juni 2026 abgedeckt wurde, aber auch zwei Studien erhielten Probleme. Apple Domainname von Hide My Email Adressen in einem separaten Schritt icloud.comvon private.icloud.comEr hatte gehört, dass er Domainnamen mit Sign In mit Apple im Jahr kombinieren würde.
Welche Risiken des Patches sind geschlossen, die sie nehmen:
Risiko | Wie man schafft | Stopp nach Patch m |
|---|---|---|
Auflösung der realen Adresse | Der Server, der den Datensatz ablehnte, drehte die tatsächliche Adresse mit dem Spitznamen um | 7 Tage nach Juli 2026, geschlossen in den produzierten Adressen |
Spuren alter Spitznamenadressen | Die tatsächliche Adresse kann mit dem Spitznamen übereinstimmen, der in Postüberweisungsaufzeichnungen eingefügt wird | 7 Tage Es dauert für Adressen vor Juli, diese Adressen sind nicht mehr anonym |
Bekämpfung von Datenschutzverletzungen | Anzahl der gelösten Adressen, die den Benutzer direkt in Verletzung des registrierten Dienstes markiert haben | Aktuell, solange alte Adressen nicht geändert werden |
Ausblenden von Datensammlern | Kann durch übereinstimmende Benutzer gefunden werden, die Adressen erstellen, indem sie der Eigenschaft vertrauen | Es braucht alte Adressen, geschlossen in neuen Adressen |
Missbrauch in der Vergangenheit | Offen blieb offen für eine lange Zeit als drei Monate, es gibt keine Registrierung, auf die es löst | Nicht wissend, Apple hat keine Daten darüber geteilt |
Bulk Case Prozess gestartet
Nach der Ankündigung des Winkels wurde das öffentliche Verfahren gegen Apple eröffnet. Anthony Alvarez 'Rückkehr zu iCloud + Abonnementgebühren in dem Fall wurde am 15. Juli 2026 eröffnet. Petition, obwohl Apple seit mehr als einem Jahr ohne Probleme informiert wird, wird vorgeschlagen, dass Benutzer gewarnt werden und ihre Datenschutzerklärung aktualisieren.
Wofür ändern sich Benutzer?
Hide My Email, das 2021 angekündigt wurde, wird als Funktion angeboten, die ein iCloud + -Abonnement erfordert. Es wurde erwartet, dass unerwünschte E-Mails und Datensammler blockiert werden. Nach dem letzten Patch wird berichtet, dass das Problem für die produzierten Spitznamen geschlossen ist. Es ist nicht bekannt, ob die zuvor erstellten Adressen in der Vergangenheit nicht missbraucht wurden.
Warum wichtig für iCloud Security User?
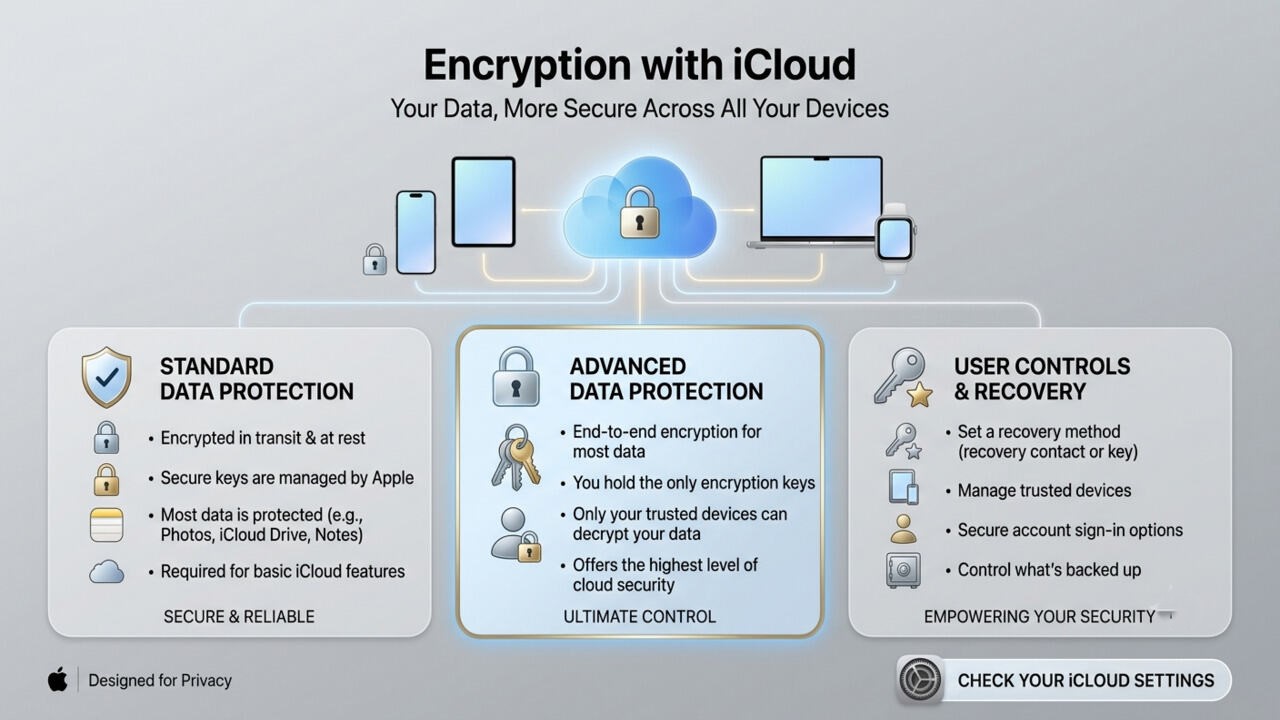
iCloud bietet nicht nur E-Mail-Dienste an. Fotos, Dokumente, Kontakte, Notizen und Geräte-Backups werden unter demselben Konto aufbewahrt. Folgende Schritte werden zur Kontosicherheit empfohlen:
Zwei-Faktor-Authentifizierung k aktivieren
Wählen Sie Apple ID-Passwort stark und einzigartig
Um die angeschlossenen Geräte regelmäßig zu überprüfen
Folgen Sie verdächtigen Login-Benachrichtigungen
Ungenutztes Hide deaktivieren Meine E-Mail-Adressen
iCloud-Kontoeinstellungen in regelmäßigen Abständen überprüfen
Apple wird berichtet, dass Leckage für Adressen geschlossen ist, die nach dem 7. Juli Patch produziert wurden. Die verbleibende frage ist, dass die verwundbarkeit von der adresse für zwölf monate gelöst wurde, wenn sie geöffnet ist. Der Verlauf des Falles Alvarez kann auch die ersten konkreten Daten zu diesem Zeitraum offenbaren.
Autor:inHindistan Kendi Yapay Zeka Yasası İçin Hazırlığa Başlıyor
WWII UFO Raporları Ortaya Çıktı


