Gefälschte ChatGPT Plus 5.6 Installiert Trojanisches Pferd auf Computern
Automatisch übersetzt
 Admin
Ein gesponserter Link in Google zu den Nutzern aus dem Aufruf "chatgpt" wurde in den letzten Septemberwochen 2026 zum Eingangstor einer Truva-Pferdekampagne. Die Cyber-Sicherheitsfirma Huntress kündigte die Nutzer mit einem gefälschten privaten GPT namens "Plus 5.6" der Angreifer am 28. September an. Mindestens 40 Ereignisse im Zusammenhang mit der Kampagne wurden erkannt. In diesem Artikel, wie der gefälschte ChatGPT Plus 5.6-Angriff funktioniert, was das etablierte Trova-Pferd tun kann und wie es mit Schutzmaßnahmen umgeht.
Was ist die gefälschte ChatGPT Plus 5.6 Kampagne?
Mark O'Halloran und Jonathan Semon unterzeichneten Bericht von Huntress Der Angriff begann mit einem gesponserten Link in den Google-Suchergebnissen. Der Link öffnete sich zu einem speziellen GPT namens "Plus 5.6", der auf chatgpt.com gehostet wurde, dem Namen der eigenen Domain von OpenAI. Da die echte ChatGPT-Adresse in der Adressleiste erscheint, hat die Seite auf den ersten Blick Zweifel geäußert.
Der Name wurde ebenfalls mitgeteilt. ChatGPT Plus ist der Name des echten kostenpflichtigen Abonnements von OpenAI. Der Anhang "5.6" ahmt die Modellnummerierung des Unternehmens nach. Als der gefälschte GPT geöffnet wurde, wurde eine "Service Accessibility Notice", die berichtete, dass der Dienst eingeschränkt ist, empfohlen, ein Upgrade durchzuführen oder an eine "yedek" -Adresse auf Google Sites zu übergeben.
Huntress hat mindestens 40 Ereignisse überprüft, die mit dieser Google-Seite verknüpft sind. Es wurde bestätigt, dass zwei von ihnen direkt durch die spezielle GPT beginnen. Nach den Nachrichten in BleepingComputer veröffentlicht Der erste gefälschte GPT wurde bis zum 25. September von OpenAI entfernt. Die zweite Kopie, die nach zwei Tagen verfügbar ist, wird noch veröffentlicht, leitet aber nicht mehr auf die Fallenseite um.
Wie funktioniert Attack Chain Step?
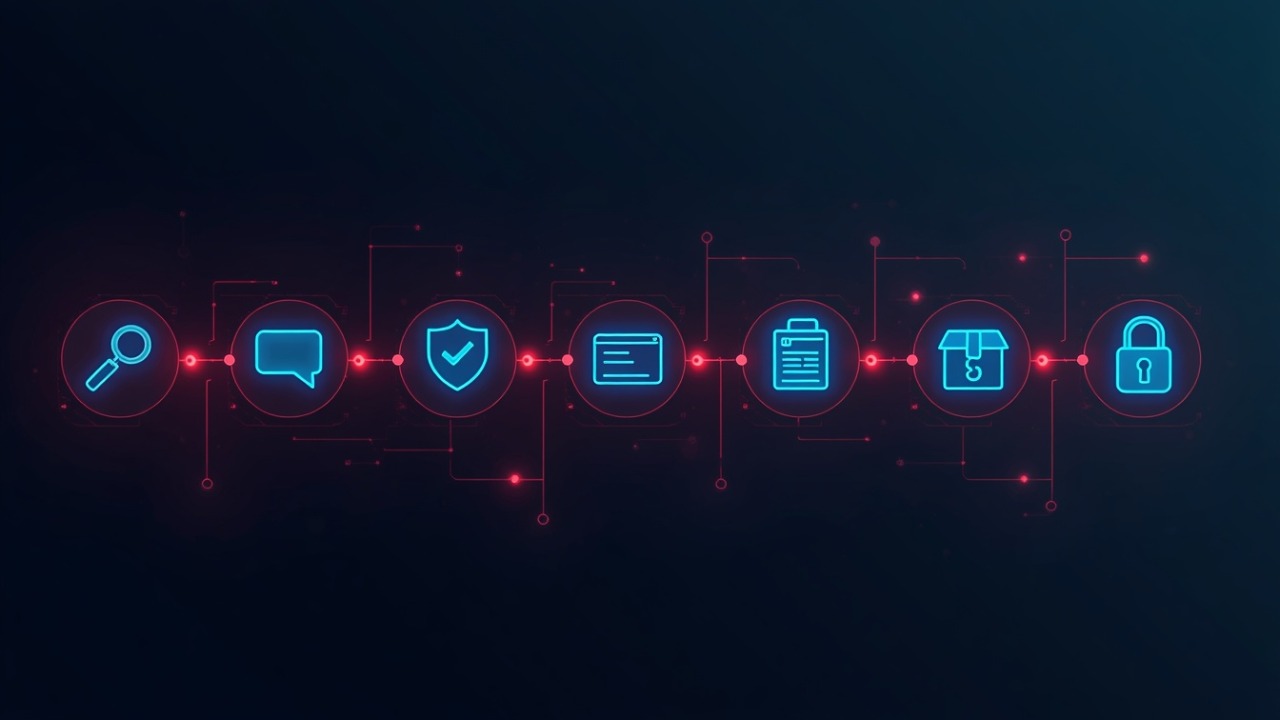
Huntress definiert Infektion als eine achtstufige Kette. Kopieren und Einfügen eines einzelnen Fehlerbefehls, den der Benutzer ausführt. Alles, was übrig bleibt, geschieht im Hintergrund ohne sichtbare Warnung.
Zuhause | Was er sagt | Methode |
|---|---|---|
Werbung | Fake Link in der Chatgpt-Suche | Google Sponsored Ergebnisse |
Fake GPT | Service-Begrenzung | chatgpt.com spezielle GPT |
Fake-Verifizierung | Cloudflare installierte Robotersteuerung | Google Website |
Home Tags | Das kopierte Skript wird zum Benutzer ausgeführt | Zuhause |
Installation | MSI-Paket landet, die Signaturanwendung öffnet sich | DLL Seitenbeladung |
Persistent | Troy Horse beginnt bei jeder Öffnung | Registrierungsbuch und timed based v |
Der größte Teil der Installationsphasenkette. Die digitale Signatur von Canon und Stardock wird mit gültigen legitimen Anwendungen gestartet. Diese Anwendungen führen bösartigen Code mit ihrer Identität aus, indem sie modifizierte DLL-Dateien hochladen, die auf ihren Seiten verbleiben. Die Hauptlast ist im Falle einer Audiodatei und NuGet-Paketen verborgen. Antivirensoftware, die eine signierte Canon-App blockiert, wird nicht erwartet.
Was ist ClickFix und warum ist es effektiv?
ClickFix ist eine Social-Engineering-Technik, die auf der Befehlskopie des Benutzers basiert und diese in das Play-Fenster oder PowerShell einfügt. Da datei-download-benachrichtigungen nicht aktiviert sind, sehen browser- und e-mail-filter diesen schritt oft nicht. Da die Person, die den Befehl ausführt, der Benutzer selbst ist, akzeptiert das System den Prozess als legitime Aktion.
Die Technik wurde in diesem Jahr schnell erweitert. Laut ClickFix-Analyse veröffentlicht am 23. September von Push Security ClickFix und seine Derivate haben 52% der Erkennungen bis zum zweiten Quartal des Unternehmens 2026 erstellt. Der Anteil von ClickFix auf Push Security Daten wurde im August 67% veröffentlicht. Von jeweils fünf erfassten ClickFix-Lasten wurde es über Suchmaschinen wie Google und Bing erreicht.
Künstliche Intelligenz-Themenfallen heben sich auch in dieser Tabelle ab. Push Security erkannte ChatGPT und Claude Chats, die mit bösartigen Anweisungen mit gefälschtem Claude Code und NotebookLM-Installationshandbüchern geteilt wurden. ESET 2026 erster halb bedrohlicher Bericht Es wird auch angemerkt, dass ClickFix über gefälschte CAPTCHA-Benachrichtigungen hinaus auf Hilfeseiten zum Thema künstliche Intelligenz verbreitet ist. Angriffe auf KI-Assistenten sind nicht nur durch diese Methode begrenzt: BragJack Scanner AI Attack Er zeigte, dass er den assistentenverkehr mit einem einzigen plugin bewältigen konnte.
Was kann Trojanisches Pferd am Computer tun?
Fernzugriff truva horse (RAT) gegründet nach Huntress technische Analyse, aggressiv gibt einen breiten Kontrollbereich auf dem Computer:
Remote-Desktop: Display-Bild kann remote auf dem Computer verwendet werden.
Kamera und Mikrofon: Bild- und Audioaufnahmen können durchgeführt werden.
Dateimanager: Inhaltssuche zwischen Dateien kann gemacht werden.
Systemerkennung: Antivirus sammelt Domainnamen, Netzwerk- und Board-Softwareinformationen.
Zusatzlasten: EXE kann neue Schädlinge wie DLL, MSI, PowerShell und VBScript ausführen.
Scannererkennung: 17 verschiedene Browserdiagnose und Start.
Die Kommunikation mit dem Kommandoserver erfolgt über DNS-over-HTTPS. Traffic ist schwer zwischen gewöhnlichen verschlüsselten DNS-Abfragen in Netzwerküberwachungstools zu unterscheiden. Es weist darauf hin, dass Browser erkannt werden können, registrierte Sitzungen und Passwörter auch anvisiert werden können. Ein einzelner Laptop, der mit dem Firmennetzwerk verbunden ist, ist infiziert, er kann einen Ausgangspunkt für den Rest des aggressiven Netzwerks bieten.
Warum sind spezielle GPTs Stein Sicherheitsrisiko?
Spezielle GPTs-Assistenten, die ChatGPT-Benutzer erstellen und mit einer Verbindung teilen können. Alle werden unter dem Domainnamen chatgpt.com ausgestrahlt, wodurch sie Kompromisse bei der Zuverlässigkeit der Plattform eingehen. Selbst ein Benutzer, der gewohnt ist, die Adressleiste zu überprüfen, entspannt sich, wenn er eine echte OpenAI-Adresse sieht. Der zweite Stopp des Angriffs ist auch ein bekannter Dienst wie Google Sites.
Betrug mit dem Thema Künstliche Intelligenz ist jetzt in einer organisierten Sektoransicht. Microsoft stürzt vor kurzem ab EvilTokens Künstliche IntelligenzÜber 10.000+ Organisationen, 12.000 E-Mail-Konten wurden diskutiert.
Die Lebensdauer von speziellen GPT wird verkürzt. Laut den in Virtualization Review veröffentlichten Nachrichten OpenAI gab bekannt, dass spezielle GPTs am 11. September 2026 in den Ruhestand gehen werden. Die Add-ons laufen auf ChatGPT und Codex, bestehend aus Fähigkeiten und MCP-Servern. Die Ankündigung enthält keine Sicherheitsgründe. Es ist noch nicht bekannt, ob geteilte Plugins nicht das gleiche Vertrauensproblem annehmen.
So schützen Sie gefälschte ChatGPT Fallen aus?
Die Warnung, die Huntress für die Kampagne gemacht hat, wird mit dem einzigen Satz zusammengefasst:
"Eine legitime Website möchte sie nicht kopieren und in das Play-Fenster, Terminal, PowerShell oder die Eingabeaufforderung einfügen." (Jagd)
Die Maßnahmen für einzelne Nutzer sind klar. Nicht von Suchanzeigen zu ChatGPT, die Adresse sollte direkt per schriftlicher oder offizieller Bewerbung eingegeben werden. Plus-abonnement wird von den kontoeinstellungen oder über die offizielle app erhalten, keine notwendigkeit, zu einer externen adresse für das upgrade zu gehen. Wenn der Befehl einer Site ausgeführt wurde, sollte der Computer vom Netzwerk getrennt werden, der Sicherheitsscan sollte durchgeführt werden und Passwörter müssen von einem sauberen Gerät ersetzt werden.
Technische Einschränkungen sind effektiver. Laut den in Help Net Security veröffentlichten Nachrichten Huntress schlägt die Einschränkung des Win + R Run-Fensters und des PowerShell-Zugangs für Standardbenutzer vor. Es wird empfohlen, das Verhalten anstelle der Signatur auf der Detektionsseite zu betrachten. PowerShell-Prozesse, die die MSI-Datei namens GUID aus temporären Ordnern und signierten Anwendungen von ungewöhnlichen Standorten ausführen, sollten überwacht werden. Zeitgesteuerte Task-Paare mit dem gleichen namentragenden Registry-Eingang werden ebenfalls als skeptisches Zeichen betrachtet. Wenn persönliche Daten von einem infizierten Gerät durchgesickert sind KVKK-Verpflichtungen bei der Nutzung von KI-Unternehmen auch.
Häufig gestellte Fragen
Was ist Fake ChatGPT Plus 5.6? Fake ChatGPT Plus 5.6 ist eine bösartige spezielle GPT, die auf chatgpt.com veröffentlicht wurde und Benutzer auf eine bösartige Seite umleitet. Google zeichnet sich durch gesponserte Verbindungen aus. Der benutzer sagte, dass der dienst eingeschränkt ist und schickte ihn an eine gefälschte verifizierungsseite, es gab ein skript, das truva horse erstellte.
ChatGPT Plus 5.6 heißt eine echte Version? Nein, OpenAI hat kein Produkt namens "Plus 5.6". ChatGPT Plus ist der Name eines Abonnementplans, der Anhang "5.6" wird zu den Modellnummern hinzugefügt. Abonnement-Upgrades werden von ChatGPT-Kontoeinstellungen oder offiziellen Anwendungen vorgenommen.
Wie kann man verstehen, dass ClickFix Angriffen ausgesetzt ist? Das deutlichste Zeichen ist, dass ein Befehl, den eine Website empfiehlt, an das Play-Fenster oder die PowerShell geklebt ist. In einem solchen Fall sollte das Gerät akzeptiert werden. Programme, die aus zeitgesteuerten Aufgaben und temporären Ordnern nicht bekannt sind, sind ebenfalls skeptisch; das Gerät sollte gescannt und aus dem Netzwerk gescannt werden, Passwörter sollten von einem anderen Gerät ersetzt werden.
Beeinflusst diese Kampagne Mac-Benutzer? Die von Huntress dokumentierte Kette ist spezifisch für Windows. Attack PowerShell bewegt sich durch MSI-Pakete und Windows-Registrierung. Klicken Die Fix-Technik muss bei Mac-Benutzern vorsichtig sein, da sie sich an verschiedene Systeme anpassen kann.
Wann spezielle GPTs entfernen? OpenAI wird spezielle GPTs am 11. Dezember 2026 ausscheiden. Plugins bestehend aus Skills und MCP-Servern an ihren Standort. Erstellen Sie neue benutzerdefinierte GPT in Unternehmensarbeitsbereichen endet am 26. Oktober, das letzte Datum für genehmigte Verschiebungen ist der 11. Februar 2027.
Die Technik hinter Fake Plus 5.6 ist nicht neu, aber der Carrier ist neu: seine Adresse der Plattform für künstliche Intelligenz, der die Benutzer am meisten vertrauen. Special gpts werden im dezember geschlossen, suchanzeigen und geteilte chats stehen an ort und stelle. Die nächste zuverlässige Adresse der Angreifer ist, wo sie anrufen sollen, das neue Plugin-Layout wird im ersten Monat erscheinen.
AdminOtonom Yapay Zeka Ajanları : Kurumsal Dönüşümün Yeni Yüzü
Türkiye'de Yapay Zeka Regülasyonu 2026