



Google eröffnet Netzwerk Case mit Gemini
Automatisch übersetzt
 Admin
Google führte zum Cyberkriminellen Netzwerk "Outsider Enterprise" vor dem Bundesgericht von New York am 12. Juni 2026. Das Unternehmen hebt hervor, dass die Gruppe große Phishing-Sites und eine Infrastruktur für gefälschte Nachrichten mit einem eigenen Gemini-Modell für künstliche Intelligenz erstellt. Dies ist der erste Fall eines Technologieriesen, der sein eigenes Modell der künstlichen Intelligenz für Betrug in den USA missbraucht. Die Details des Falls in diesem Artikel befassen sich mit dem Ausmaß des Angriffs und den Möglichkeiten des Schutzes der Benutzer vor durch künstliche Intelligenz unterstütztem Betrug.
Was ist der Fall von Google?
Das Ziel des Falles sind Softwareentwickler des Netzwerks namens Outsider Enterprise. Laut den in Help Net Security veröffentlichten Nachrichten Google gibt an, dass die Gruppe Phishing-Sites und Betrugsinfrastruktur mit künstlichen Intelligenz-Tools wie Gemini erstellt. Es wird gesagt, dass die Operation Hunderttausende von Opfern betrifft und die Verluste Millionen von Dollar betragen.
Der Fall ist breiter als ein traditioneller Urheberrechts- oder Markenverletzungsfall. Dataconomy basierend auf übertragenen Informationen Zu den Ansprüchen von Google gehören haraç (Racketering), Bankbetrug, Markenverletzung, Urheberrechtsverletzung und irreführende Werbung. Group, Google, YouTube und U.S. Mailing Service haben Benutzer dazu veranlasst, sensible Daten wie Passwort und Zahlungsinformationen offenzulegen.
Leute, die auf den Fall abzielen, Kernsoftwareentwickler des Netzwerks. Google übergab verschiedene Domainnamen, die mit den Aktivitäten von Outsider Enterprise in Zusammenarbeit mit dem FBI und unabhängigen Sicherheitsforschern verbunden waren. Die Prävalenz künstlicher Intelligenzmodelle im Alltag, Neue AI Business Titel Als positive Verbesserungen bringen die Missbrauchsszenarien zusammen.
Was ist Betrug mit künstlicher Intelligenz, wie funktioniert es?
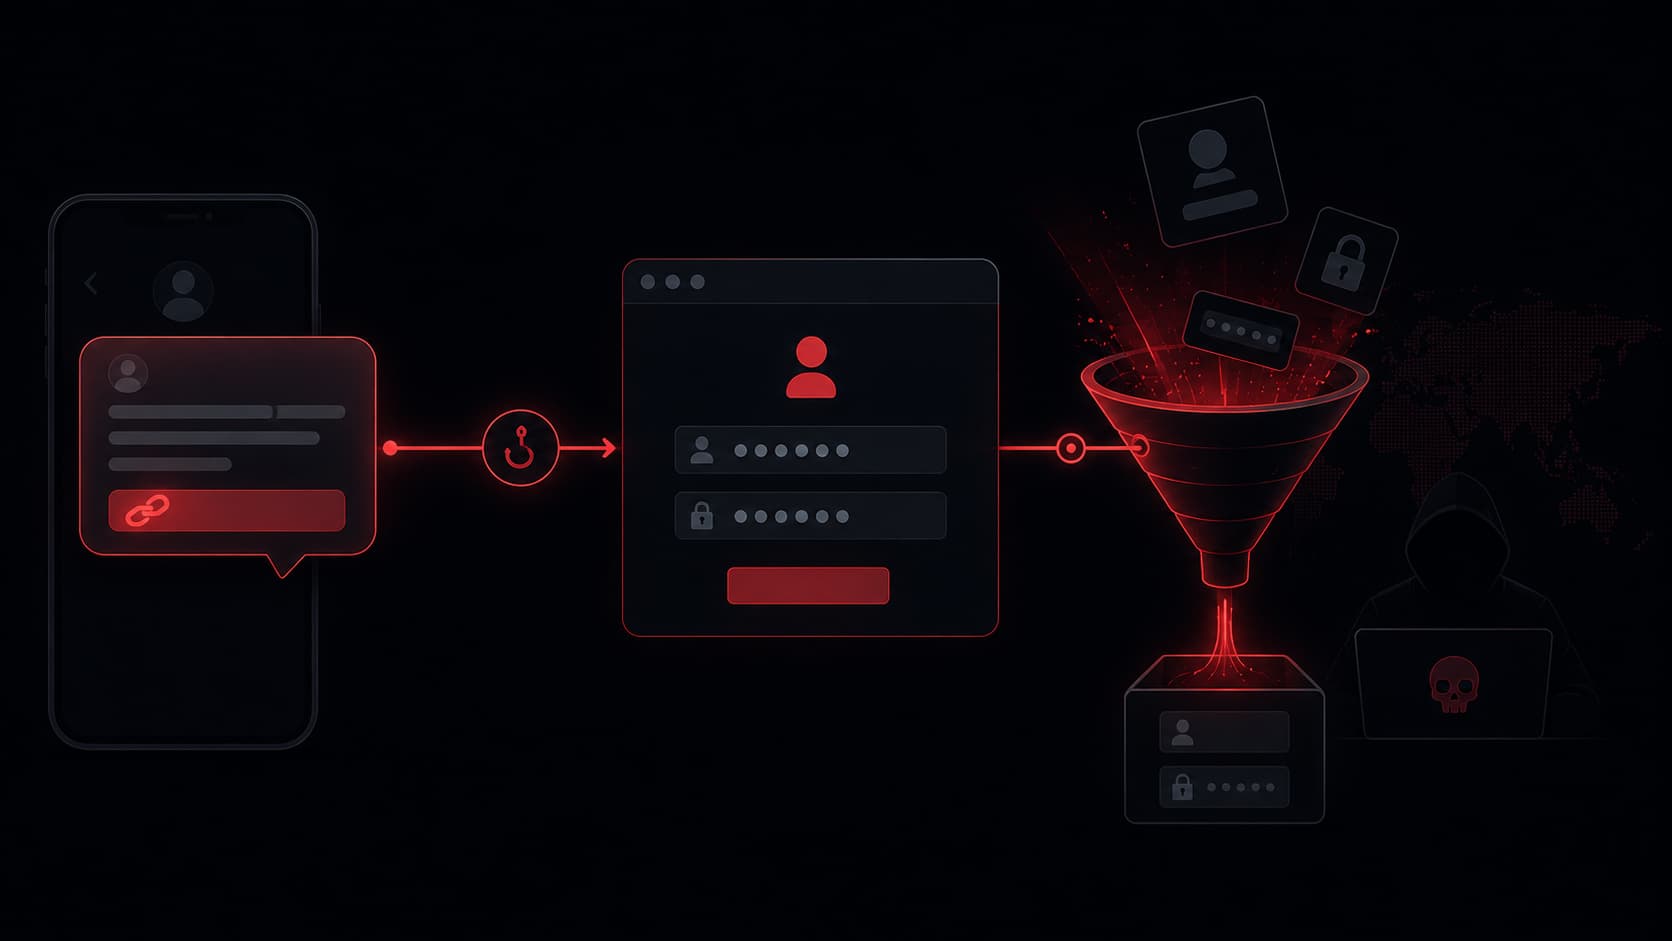
Mit künstlicher Intelligenz wird Betrug auf Massenbasis mit produktiven Modellen von gefälschten Websites und Shooter-Nachrichten vorbereitet. Laut den in Cybersecurity News veröffentlichten Nachrichten Outsider Enterprise arbeitet als Phishing-as-a-Service-Plattform (PhaaS), koordiniert den Betrieb über Telegrammkanäle und verteilt Phishing-Kits an kriminelle Partner.
Der Mechanismus funktioniert. Gruppenmitglieder sagen, dass Gemini speziellen Code für gefälschte Websites produziert. Der generierte Code wird direkt in das Outsider-Softwarepaket übertragen und in Live-Betrugsseiten umgewandelt. Nach den in ETV Bharat übermittelten Informationen Der mit Gemini produzierte HTML-Code wurde fast perfekte Kopien zuverlässiger Marken wie Google, YouTube, US Mail Service und E-ZPass Pass Zahlungsplattform erstellt. Google definiert dieses System als "Phishing für Einzahlungen": Eine ohne technische Kenntnisse kann sogar eine professionell aussehende gefälschte Website in wenigen Minuten senden.
Dieser Ansatz ist ein neues Beispiel für den Einsatz künstlicher Intelligenz für böswillige Zwecke. Die filterlosen Modelle, die über Dark Web verkauft wurden, boten zuvor ähnliche Funktionen an; schädliche künstliche Intelligenz Modelle Home Phishing-E-Mails wurden beim Schreiben und Erstellen einer gefälschten Website verwendet. Der Unterschied von Outsider besteht darin, das gleiche Ergebnis mit einem legitimen Modellmissbrauch zu erzielen.
Wie hoch ist die Angriffsskala?
Zahlen in Falldokumenten zeigen den Umfang der Operation. Die folgende Tabelle fasst die grundlegenden Zahlen von Google zusammen, die aus der Verschwörung zusammengestellt wurden.
Indikator | Wert |
|---|---|
Fake Website | Mehr als 9.000 |
Fake URL | Mehr als 1 Million |
Nachricht gesendet im Mai 2026 | 2,5 Millionen (zwei Wochen) |
Spam-Beschwerde | 55 000 |
Anzahl der Meldebögen | Mehr als 290 |
Laut den in Decrypt veröffentlichten Nachrichten Die Gerichtsdokumente zeigen, dass das Netzwerk schätzungsweise 3,87 Millionen Kreditkartennummern gespielt hat, und seit Juli 2023 führt es zu etwa 1,9 Milliarden Dollar. Basierend auf Informationen, die auf Free AI Tools übertragen wurden Der Zugang zum Phishing-Service wurde über ein Telegram-Boot gegen eine Gebühr ab 88 pro Woche angeboten. Im Rahmen des Dienstes wurden mehr als 290 fertige Vorlagen für Kriminelle, legitime Institutionen, bereitgestellt.
Gefälschte Nachrichten wurden oft mit Ausreden wie falschen Belohnungen gesendet, die durch gefälschte Broker-Kontoprobleme oder Mobilfunkbetreiber versprochen wurden. Die opfer, die auf den link klicken, wurden zu gefälschten websites geleitet, die sensible persönliche und finanzielle informationen sammeln sollten.
Warum ist dieser Fall ein Return Point?
Der symbolische Wert des Falles ist größer als die numerische Skala. Dies ist der erste Fall, dass Googles eigenes Modell für künstliche Intelligenz Gemini missbraucht wurde, um US-Verbraucher zu zirkulieren. Laut Analyse veröffentlicht in Tech Times Der fall entspricht einem zeitraum, in dem die gleichen betrüger die telefonbetreiber von gefälschter ladung überqueren und gebührenwarnungen weitergeben.
FBI Cyber Department half Direktor Brett Leatherman skizzierte das Thema:
"Die Verbindungselemente verwenden künstliche Intelligenz, um solchen Betrug einschüchternder und schwieriger zu erkennen zu machen."
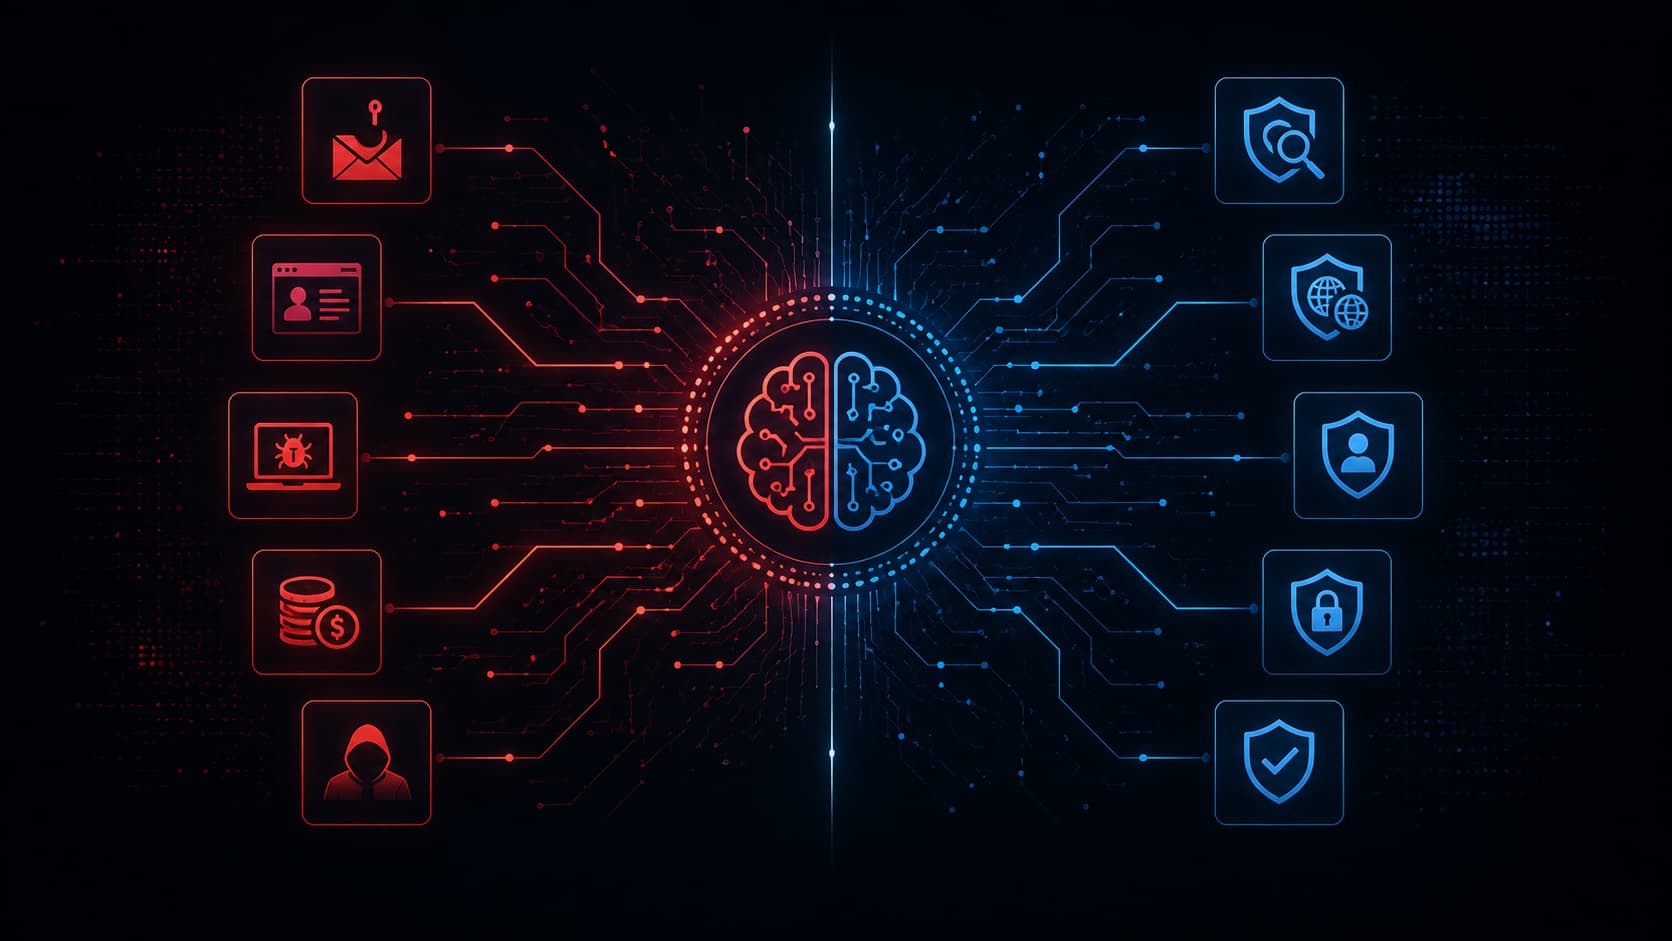
Der von Leatherman markierte Punkt ist: Künstliche Intelligenz reduziert die Barriere vor groß angelegten Betrugskampagnen, auch bei geringqualifizierten Betreibern. Google arbeitet mit großen Telekommunikationsunternehmen wie AT & T, T-Mobile und Verizon zusammen. Zweck der Blockierung des Betrugsverkehrs auf Betreiberebene. Das Unternehmen verwendet auch Systeme auf Basis künstlicher Intelligenz, um schädliche Nachrichten zu erkennen, ohne Geräte zu erreichen.
Künstliche Intelligenz ist ein doppelseitiges Werkzeug für Sicherheit. Die gleiche Technologie skaliert sowohl Angriff als auch wird in der Verteidigung verwendet. Künstliche Intelligenz Sicherheit und Hackability Die Diskussion zeigt, warum diese bidirektionale Dynamik immer wichtiger wird.
Wie schützt man künstliche Intelligenz vor unterstütztem Phishing?
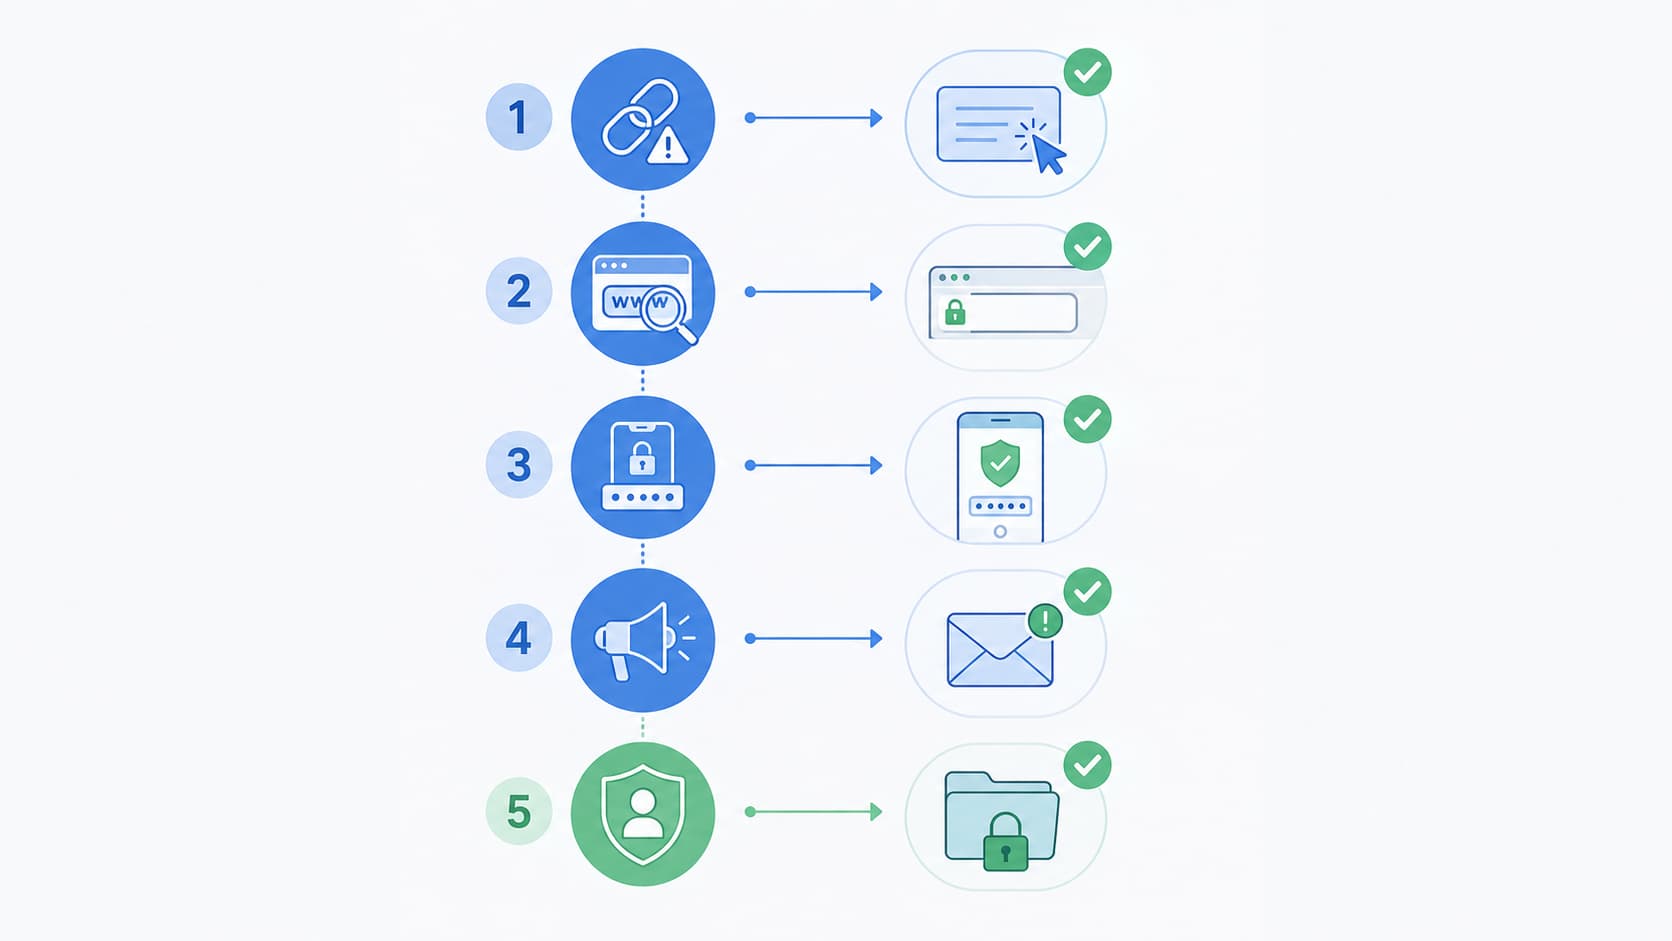
Schutz erfordert sowohl technische als auch verhaltensbezogene Maßnahmen. Da sich gefälschte Websites, die mit künstlicher Intelligenz produziert werden, intensiver als die alten verstärken, reicht der Ratschlag von traditionellen "em Aufmerksamkeit auf Fehler" nicht mehr aus. Praktische Schritte:
Direktklick auf Links: Anstatt in unerwarteten Nachrichten auf die Links zu klicken, einschließlich Versand-, Transit- oder Kontobenachrichtigung, öffnen Sie manuell die offizielle App der jeweiligen Institution oder Webadresse.
Überprüfen Sie die URL sorgfältig: Gefälschte Websites können fast perfekte Kopien von Marken sein, aber der Domainname unterscheidet sich oft von der offiziellen Adresse. Überprüfen Sie den vollständigen Domainnamen in der Adressleiste.
Zwei-Faktor-Authentifizierung: Selbst wenn das Passwort gestohlen wird, erschwert die zweite Verifizierungsschicht den Zugriff auf das Konto. Aktivieren Sie alle möglichen Konten.
Verdachtsmeldungen melden: Melden Sie gefälschte Nachrichten an den Betreiber oder den Spam der Nachrichten-App. Diese Benachrichtigungen helfen Betreibern, den Verkehr zu verhindern.
Teilen sensibler Informationen mit einer Nachricht: Keine legitime Institution möchte kein Passwort, keine Kartennummer oder keinen Bestätigungscode über einen Kurznachrichtenlink. Eine solche Forderung ist fast immer ein Zeichen von Betrug.
Obwohl diese Maßnahmen individuellen Schutz bieten, ist der Hauptkampf auf Plattform- und Betreiberebene zu gehen. Googles Fall und Telekommunikationskollaborationen, Schritte zur Lösung des Problems in der Quelle.
Was bedeutet Verständnis für Benutzer in der Türkei?
Obwohl die Operation auf US-amerikanische Opfer abzielte, ist die verwendete Methode unabhängig von der Geographie. Fake-Versandbenachrichtigung, Pass-Gebührenalarm und gefälschte Belohnungsnachrichten, Arten von Betrug, denen Benutzer in der Türkei oft begegnen. Da die Kosten für gefälschte Websites, die mit künstlicher Intelligenz produziert werden, niedrig sind und die Sprachbarriere reduziert wird, ist es möglich, die türkischen Variationen ähnlicher Kampagnen aufzudecken.
Der wichtigste Unterschied in praktischen Aspekten ist die Qualität von gefälschten Websites. Während das alte Zufalls- und Amateurdesign ein Betrugszeichen ist, können produktive Modelle jetzt fließend englischen Text und Firmenseiten produzieren. Bei Nachrichten, die im Frachtunternehmen, in der Bank oder im E-Government installiert sind, ist es notwendig, die visuelle Qualität, die Nummer des Absenders und die vollständige Domäne der Verbindung zu betrachten.
Auf der Unternehmensseite besteht ein Risiko. Fertige Phishing-Kits, die über Telegram verkauft werden, machen die Markenstecker zu einem Werkzeug, auf das jeder zugreifen kann. Türkische Marken verlangen auch solche Imitationskampagnen, um in Abwehrmaßnahmen wie Markenüberwachung und gefälschte Domain-Namenserkennung zu investieren.
Häufig gestellte Fragen
Was ist Betrug mit künstlicher Intelligenz?
Mit künstlicher Intelligenz wird Betrug massenhaft mit gefälschten Websites und Pronerator-Nachrichten produktive künstliche Intelligenzmodelle vorbereitet. Die Gruppe von Outsider Enterprise zum Beispiel produziert gefälschte Website-Codes mit einer Kopie von vertrauenswürdigen Marken zu Gemini und verwandelte sie in Betrugsseiten. Künstliche Intelligenz ermöglicht es Menschen, die keine technischen Kenntnisse haben, inkonsistente Betrugskampagnen zu erstellen.
Warum Google Outsider Enterprise führte?
Google hebt hervor, dass das chinesische Outsider Enterprise-Netzwerk einen groß angelegten Phishing-Betrieb mit dem Gemini-Modell für künstliche Intelligenz durchführt. Der Fall wurde am 12. Juni 2026 vor dem Bundesgericht von New York eröffnet und enthält Ansprüche wie Haraç, Bankbetrug, Markenverletzung und Urheberrechtsverletzung. Dies ist der erste Fall, dass Google eigene künstliche Intelligenz Modell gegen Missbrauch in den USA.
Wie viel Schaden das Outsider Enterprise?
Laut den Gerichtsdokumenten spielte das Netzwerk seit Juli 2023 schätzungsweise 3,87 Millionen Kreditkartennummern und führte zu rund 1,9 Milliarden Dollar. Die Gruppe erstellte mehr als 9.000 gefälschte Websites und mehr als 1 Million gefälschte URLs. Mai 2026 gesendet 2,5 Millionen Betrug Nachrichten in einem Zeitraum von zwei Wochen.
Was ist Phishing-as-a-Service?
Phishing-as-a-Service (PhaaS) ist ein Modell, bei dem Kriminelle gegen eine Gebühr von Phishing-Kits mieten. Outsider Enterprise bot diesen Service gegen eine Gebühr ab 88 Dollar wöchentlich über Telegram an und stellte über 290 fertige Vorlagen zur Verfügung. Dieses Modell ermöglicht es Menschen, denen es an technischen Fähigkeiten mangelt, Betrugskampagnen durchzuführen.
Wie schützt man künstliche Intelligenz vor Phishing?
Anstatt auf die Links in unerwarteten Nachrichten zu klicken, öffnen Sie die offizielle App der Institution, überprüfen Sie den genauen Domainnamen in der Adressleiste und verwenden Sie die Zwei-Faktor-Authentifizierung in jedem möglichen Konto. Keine legitime Institution möchte kein Passwort oder Karteninformationen über einen Kurznachrichtenlink. Es hilft auch, den Datenverkehr zu blockieren, um den Betreiber verdächtiger Nachrichten zu informieren.
Beeinflusst dieser Betrug die Nutzer in der Türkei?
Während die Operation von US-amerikanischen Opfern ins Visier genommen wird, ist die verwendete Methode unabhängig von der Geographie. Gefälschte Fracht, Passgebühren und Belohnungsnachrichten sind die Arten von Betrug, die in der Türkei oft zu sehen sind. Da gefälschte Websites, die mit künstlicher Intelligenz produziert werden, fließend türkischen Text und Firmenauftritt erzeugen können, ist es möglich, die türkischen Variationen ähnlicher Kampagnen aufzudecken. Daher ist es notwendig, die visuelle Qualität, die Absendernummer und den vollständigen Domainnamen zu betrachten.
Es wird immer schwieriger, von der Tatsache von gefälschten Websites zu unterscheiden, die mit künstlicher Intelligenz produziert werden. Der Fall von Google ist einer der ersten Versuche des rechtlichen Weges gegen den Missbrauch legitimer Modelle; wenn dieser Ansatz abschreckend ist, wird er vom Verlauf ähnlicher Operationen in der nächsten Periode abhängen.
AdminAmazon’dan 10 Milyar Euro’luk Yatırım ve Al İstihdam Hamlesi
Papa AI Uyarısı Teknoloji Dünyasında Yankı Uyandırdı


