



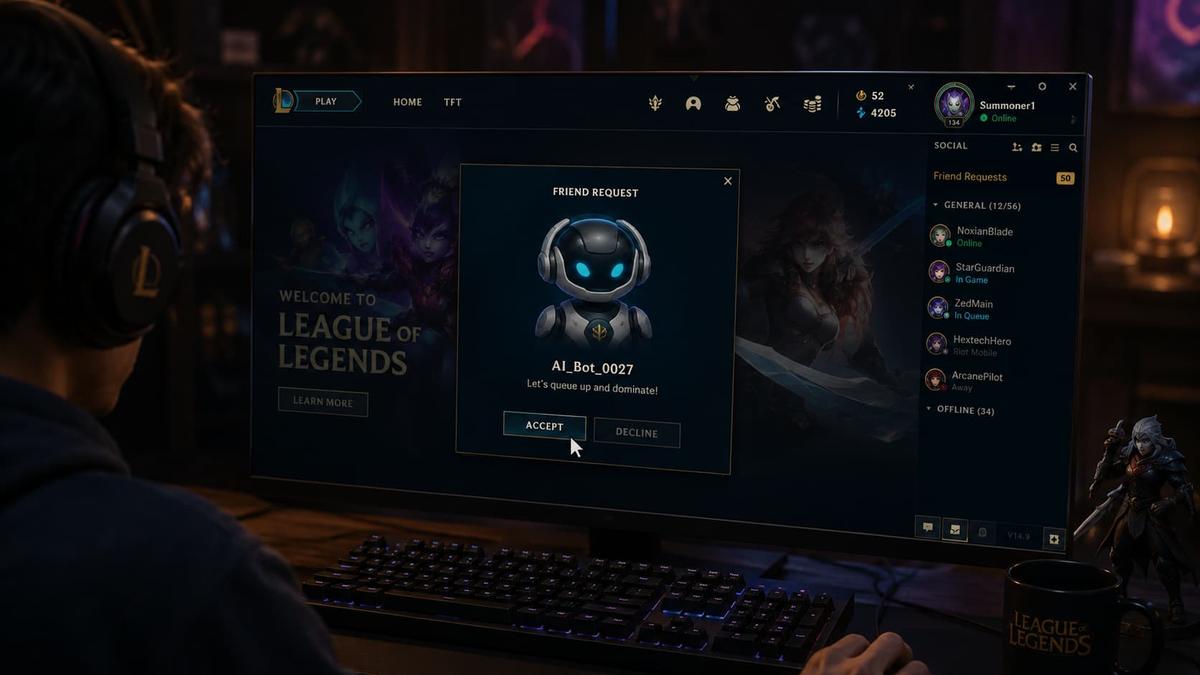
LoL Künstliche Intelligenz Botu Betrug in Riot Client
Automatisch übersetzt
 Admin
Eine dating-anfrage, die nach einer traktionsbegegnung für league of legends-spieler auf dem kundenbildschirm erscheint, ist oft das natürliche ergebnis eines schönen spiels oder eines harmonischen teamspiels. Aber während des letzten Zeitraums sind diese Anfragen, die oft in Riot Client-Benachrichtigungen zu sehen sind, eine ganz andere und organisierte Bedrohung als ein gewöhnliches Spielerinteresse. Die profile, die sagen, dass sie vom anderen team kamen, erwähnen mit generischen illustrationen und zeichnen den chat schnell auf externen plattformen auf, schaffen die neueste Öffentlichkeit im social engineering gaming-ökosystem.
Wie zielen LoL Artificial Intelligence Botu-Spieler ab?
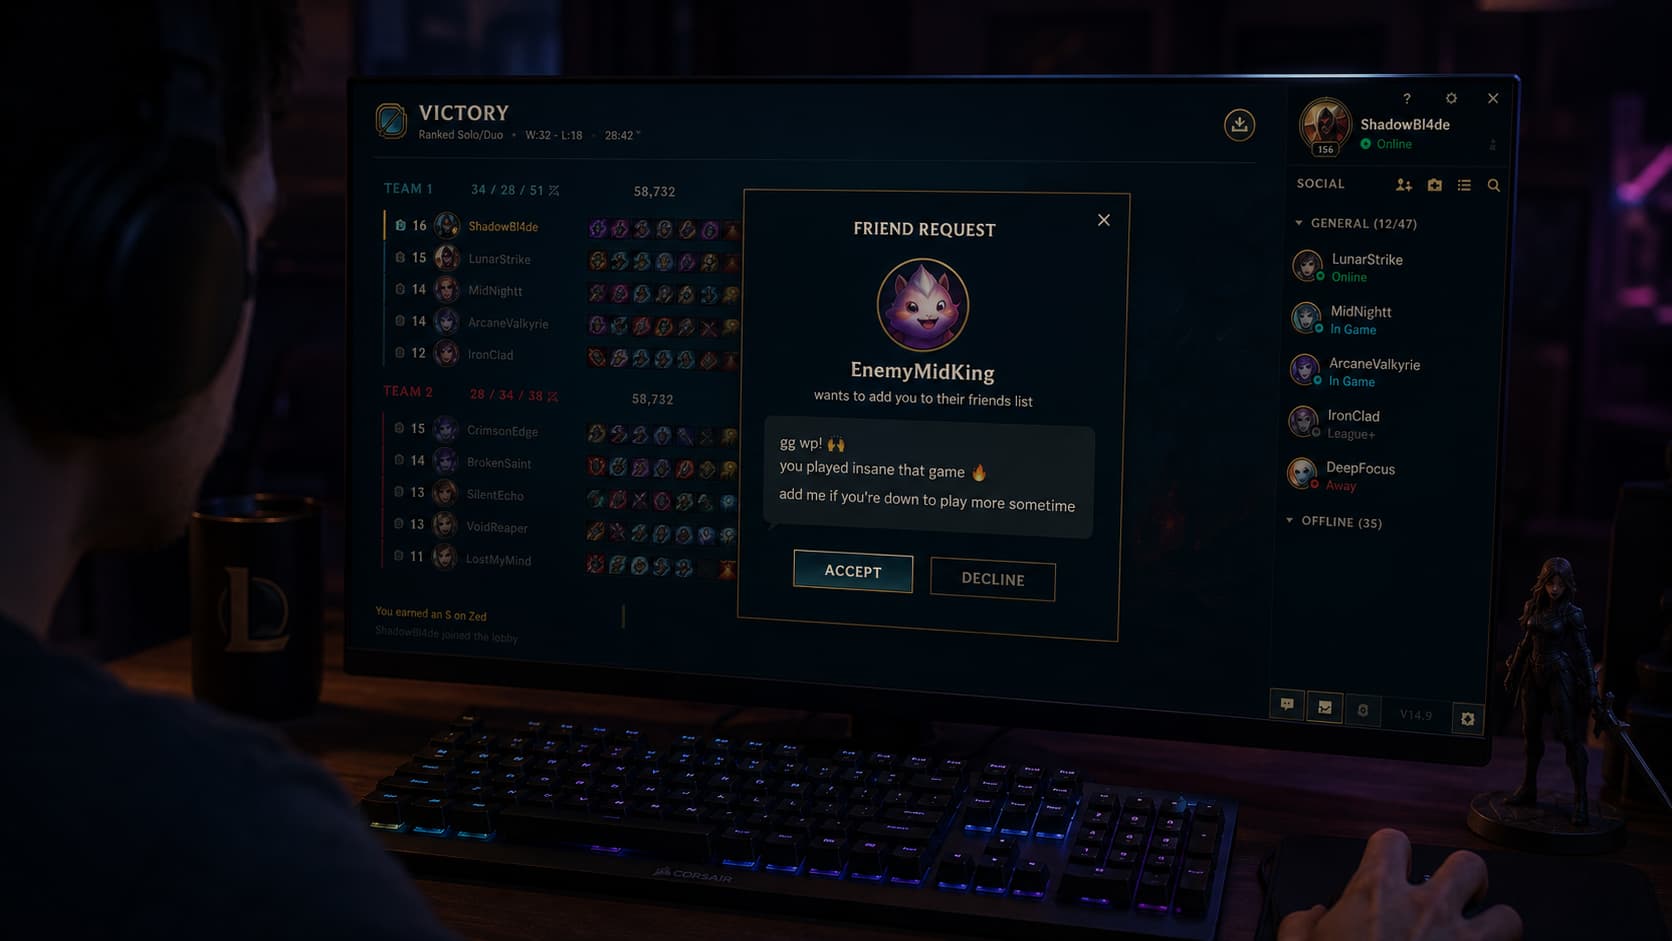
Das System arbeitet mit einer eher direkten und systematischen Fiktion. Eine begegnung endet, die dating-anfrage von riot client führt normalerweise zu einem konto, das im spiel nicht stattfindet. Wenn Sie die Anfrage annehmen, spricht das Boot über automatische, aber freundliche Nachrichten wie "Sie haben im letzten Spiel großartig gespielt" oder "Ich mag den Stil des Spiels".
Wenn Sie fragen, wer, heißt es oft, dass es einen Partner gibt, der mit dem Konkurrenzteam spielt. Wenn sie das profil durchsuchen, stoßen sie oft auf niedrige oder verlassene konten, die im spielverlauf nicht verfügbar sind. Spiel in der Welt schädliche künstliche Intelligenz Modelle und Methoden Home Bei der Überprüfung werden solche Konten in großen Mengen gekauft oder erfasst angesehen.
Wie funktioniert Riot Client Uzanan Salt von Chats zu Discord?
Bots sind nicht lange auf dem chat-bildschirm im spiel. Nach einer kurzen Begrüßung, "Ich gehe aus dem Spiel, füge meine Discord hinzu" geht die Kommunikation sofort aus. Dieser schritt ist eine strategische präferenz; weil die chat-audit-filter und berichtsmechanismen von riot games auf discord dysfunktionslos bleiben.
Das Szenario wird vertieft, wenn es an die Discord-Umgebung übergeben wird. Im Sicherheitsbericht von Malwarebytes veröffentlicht Wie bereits erwähnt, speichert das Boot eine natürliche Kommunikation, die stundenlang dauert. In diesem Prozess werden Visuals, die aus dem Internet gesammelt oder mit künstlicher Intelligenz erstellt wurden, nach und nach geteilt. Selbst in einem Szenario, in dem ein Spieler nicht auf Nachrichten antwortet, um den Bot zu testen, werden Sie die Nachricht "Sie werden nicht antworten" nicht beantworten, indem Sie den Gesichtsausdruck des Modells des Bots mit einem "erweiterten" Visual ändern. Diese Situation zeigt deutlich ein dynamisches KI-Routing im Hintergrund.
Warum können Bots mit künstlicher Intelligenz keine sofortigen Injektionsmethoden stören?
Spieler, die chat-boots erkennen wollen, beziehen sich oft auf die anweisung undicht (prompt-injektion) techniken wie offene systemanweisungen oder druckcodes. Diese methoden, die es aus der rolle grundlegender sprachmodelle unter normalen bedingungen schaffen, funktionieren nicht bei diesen bots, die auf league of legends-spieler ausgerichtet sind.
Wenn bots solche befehle erhalten, übergeben sie das thema und setzen den aktuellen chat-fluss fort. Cybersecurity-Experten bewerten, dass Bot-Entwickler eine spezielle Schutzschicht gegen solche Leckversuche (Guiderails) hinzufügen oder einen hybriden Befehlsfluss verwenden, der direkt mit Regeln anstelle eines flexiblen KI-Modells verbunden ist. Diese Situation, KI-Ethik und Cybersicherheitsrisiken Home zeigt, wie viele Bedrohungen ausgereift sind.
Was ist der ultimative Zweck dieser Social Engineering-Angriffe?
Zwei grundlegende finanzielle Ziele hinter dieser langfristigen Mitteilung:
Paid Content und Subscription Routing: Nach der Einrichtung der Treuhandanleihe erhalten die Benutzer spezielle Rabattlinks zu Plattformen wie OnlyFans. Diese Systeme verwalten echte Agenturmitarbeiter oder Agenten der künstlichen Intelligenz im Hintergrund und konzentrieren sich darauf, Spieler zum Abonnieren zu überzeugen.
Account Review und ID Hunt: In gefährlicheren Varianten des Prozesses leiten geteilte Links Discord-Konto- oder Riot-ID-Informationen, um Anmeldeinformationen zu stehlen.
Triggert Riot Games Datenlecks und API-Struktur diesen Prozess?
Die Übereinstimmung der bots endet, um die betroffenen spieler zu erreichen, was zeigt, dass diese systeme nicht zufällig sind. Riot Games Community-Diskussionen auf Reddit Wie bereits erwähnt, wird geschätzt, dass die Angreifer öffentliche Begegnungsdaten und lokale Client-API-Punkte überwachen.
Lokale Datenströme auf Riot Client machen das Spiel einfach, bestehende aktive Spieler zu erkennen. In der Tat berichten die Spieler, die die Funktion "Skill Mode" (Streamer-Modus) von Client-Anpassungen aktivieren, dass Boots-Anfragen deutlich reduziert sind, für diejenigen, die ihre Situation und Match-Informationen schließen.
Wie schützt man LoL-Spieler vor Bot-Betrug mit künstlicher Intelligenz?
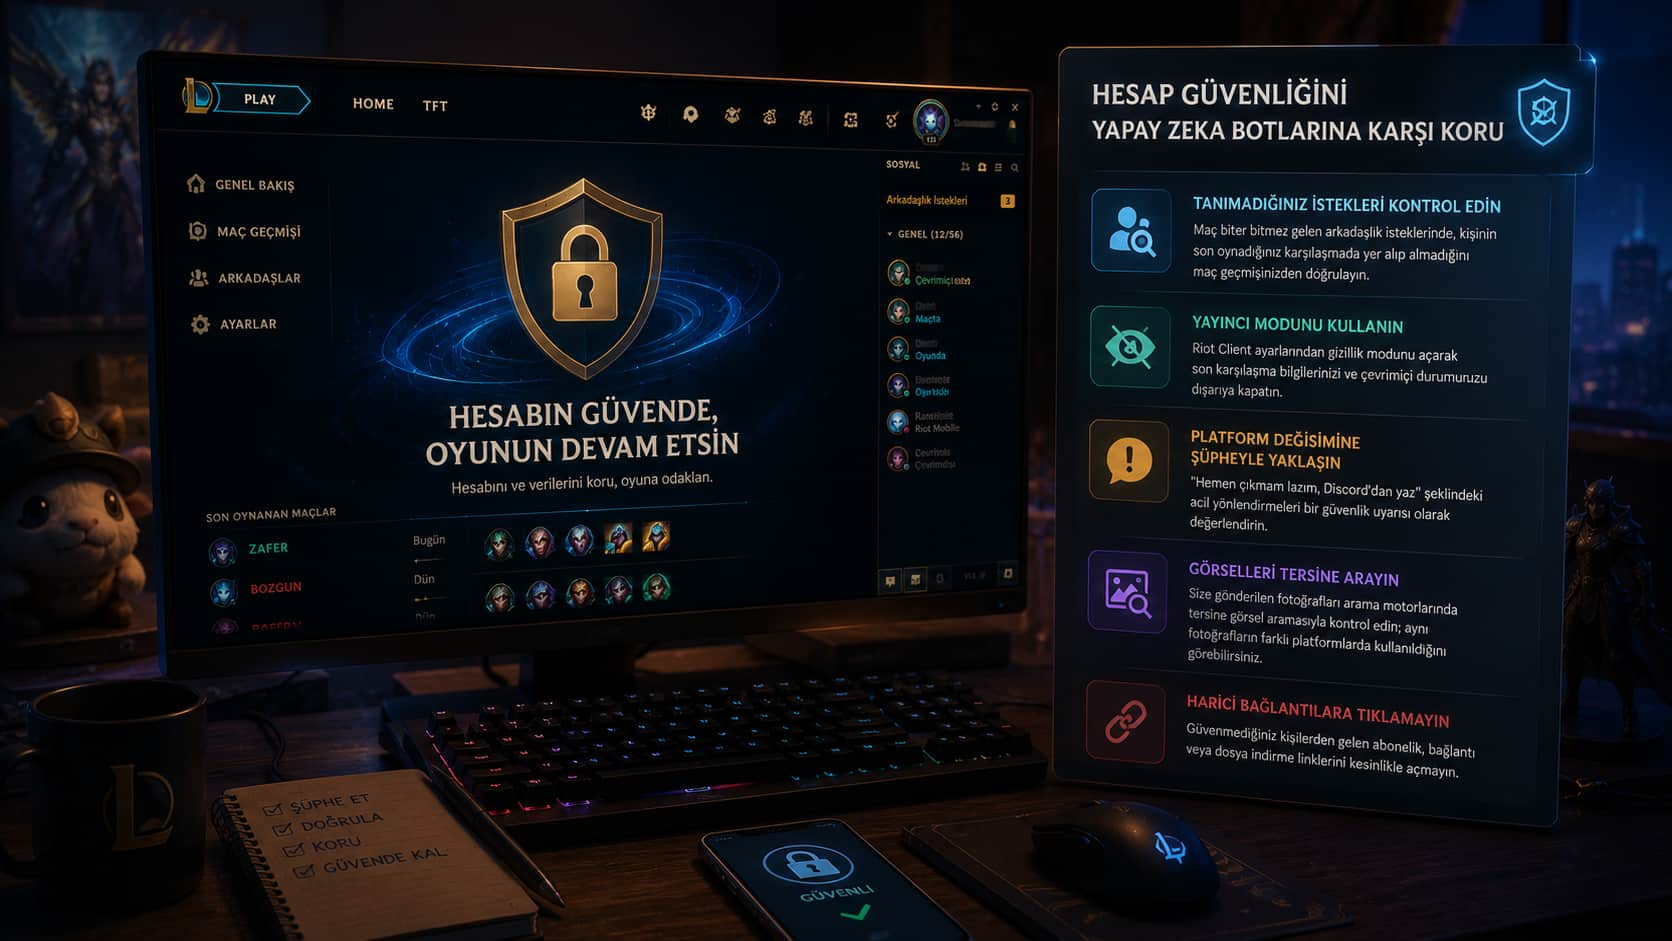
Die grundlegenden Maßnahmen, die Sie genießen das Spiel und halten Sie Ihr Konto Sicherheit sind:
Überprüfen Sie Ihren Wunsch, den Sie nicht wussten: In den Wünschen der Freundschaft, dass das Spiel endet, bestätigen Sie die Spielhistorie, in der die Person im Falle des letzten Spiels nicht stattfindet.
Verwenden Sie den Publisher-Modus: Schließen sie ihre letzten begegnungsinformationen und ihren online-status, indem sie den privatsphärenmodus in den riot-client-einstellungen öffnen.
Plattformwechsel stören: "Ich muss rausgehen und Notfall-Weiterleitungen von Discord als Sicherheitsalarm bewerten."
Suche nach Visuals: Überprüfen Sie die Fotos, die Ihnen in den Suchmaschinen mit umgekehrter visueller Suche gesendet werden; Sie können sehen, dass die gleichen Fotos auf verschiedenen Plattformen verwendet werden.
Klicken Sie nicht auf externe Links: Öffnen Sie niemals die Abonnement-, Link- oder Datei-Download-Links von Personen, denen Sie nicht vertrauen.
Was denkt die Gemeinschaft?
Spielgemeinschaften sind besorgt und neugierig auf diese Entwicklung. Reddit LoL Diskussionen Während einige der spieler finden, dass bots in der lage sein können, so natürlich zu chatten, argumentiert ein großer schnitt, dass riot games die client-api-sicherheitsmaßnahmen verschärfen muss.
Häufig gestellte Fragen
Ist mein Konto kompromittiert, um eine Freundschaftsanfrage von Riot Client anzunehmen?
Es führt nicht nur dazu, dass Ihr Konto direkt gestohlen wurde, um Freundschaftsanfrage zu akzeptieren. Klicken sie jedoch auf die verdächtigen links, die während des chats geteilt werden, geben sie das passwort ein oder öffnen sie die datei-download-links, die die sicherheit ihres kontos gefährden.
Wie können diese Bots geheim halten, dass AI ist?
Bots, die fortschrittliche Sprachmodelle und vorgefertigte Chat-Szenarien verwenden, stellen sich als echter Spieler vor, indem sie natürliche Phrasen und verbindliche Reaktionen liefern.
Blockiert Publisher Mode (Streamer Mode) Boots?
Ja, das Öffnen dieses Modus wird die Bot-Anfragen stark reduziert, indem Sie Ihren Endstatus und Ihre Kontobewegungen zwingen, durch externe Datenverfolgungssysteme zu verfolgen.
Wie kann ich ein Konto melden, das mir ein Bot aufgefallen ist?
Sie können das Profil über den In-Game-Client melden, wenn der Chat zu Discord gewechselt ist, können Sie das entsprechende Konto dem Discord Security-Team melden.
Da die Zugänglichkeit von Modellen der künstlichen Intelligenz zunimmt, wird die Verbreitung von Betrugsmethoden vom traditionellen E-Mail-Versand an die Kunden der Spieler unvermeidlich. An dieser Stelle scheint die effektivste Verteidigungslinie das digitale Bewusstsein der Benutzer als technische Maßnahmen hoch zu halten, um Plattformen anzubieten. Treten sie also auf solche verdächtigen dating-anfragen auf riot client, wie denken sie, sollten spieler vorsichtsmaßnahmen gegen diese bots der neuen generation treffen?.
AdminKurumsal Yapay Zekada Yeni Dönem: Artık Somut Sonuç Şart
Google ve Screwfix'ten Yapay Zeka Ortaklık Hamlesi
