



Nordkorea Deepfake Programmer Operation u
Automatisch übersetzt
 Admin
Ein Start-up in Atlanta verlor mehr als eine Million Dollar, und die Sache, die nach drei Jahren des Passes entsteht, war kein gewöhnlicher Diebstahl: eine globale Operation, die von der Staatshand durchgeführt wurde. Das gefälschte Software-Schema Nordkoreas betraf 309 US-Unternehmen durch eine einzige Laptop-Farm und mehr als 17 Millionen Dollar wurden an das Regime überwiesen. In diesem Artikel behandeln die fünfstufigen Mechanismen des Schemas einen konkreten Schutzleitfaden für Deepfake-Interviewtests und HR-Teams.
Inhalt
Der Artikel besteht aus neun Teilen. Der Anfängerleser kann direkt zum praktischen Leitfaden für HR gelangen.
Wie man ein Start-up in Atlanta eine Million Dollar Dampf
Die globale Größe der Operation und warum sie unsichtbar bleibt
Operatifler eigentlich wer: Kulturtest und Self-Hacking Operatif
Fünf-Schritt-Operation, von der Produktion von ID zu Leck von innen
Sie bluten nicht die Kamera, sie ändern die Kamera
KnowBe4-Beispiel: Die Sicherheitsfirma war sogar Blut
Pindrop-Probe: Die Detektionsfirma selbst wurde zum Ziel
Praktischer Deepfake-Schutzleitfaden für HR Home
Das lohnt sich nur Nordkorea Problem l
Ein Start-up in Atlanta Eine Million Dollar
Dezember 2020. Marlon Williams, Gründer von Starter Labs, einem kleinen Blockchain-Start-up in Atlanta, traf sich mit einem neuen in einer Telegram-Gruppe, in der Krypto-Entwickler installiert sind. Im Gegenteil, die Person hatte sich "Pembra Sherpa" vorgestellt. Das Profil war glatt, die Nachrichten wurden gestrafft, der gesendete Code wurde bereinigt. Sie war eine gewöhnliche datierung für williams mit mehr als zwanzig jahren branchenerfahrung. Tatsächlich war es der erste Schritt einer Falle.
Williams gab ein paar kleine Jobs, er war mit dem Ergebnis zufrieden. Mehr Verantwortung kam, dann ein bisschen mehr. Dieser Patient kletterte monatelang; am Ende des Entwicklers ein zuverlässiges Wasme, das auf die Smart Contracts von Starter Labs zugreifen kann, sogar die technische Führung. Williams verließ sich auf ihn.
Dann eines Tages, mit dem Zugang gibt es Vertrauen, der Quellcode von Smart Contracts verdampft $ 740.000.
Williams war immer noch online und weigerte sich, die partei gegen das telefon anzuklagen, sagte, es sei kein grund für ihn, gut zu bezahlen und zu spielen. Nach kurzer Zeit wurden Schüsse aus anderen Brieftaschen verstanden. Laut Williams eigener Aussage überstieg der Gesamtverlust eine Million Dollar in drei separaten Ereignissen. Münzen haben einen Mixer-Service namens Tornado Cash bestanden, der verwendet wurde, um kriminelle Krypto-Streams zu verbergen, und die Spur ging verloren. Die Entwickler und Berater stellten mit digitalen Spuren ein und verschwanden.
Sie wusste, dass sie ein betrug von ihr von per williams war. Aber wer, warum und wie, die Antwort auf diese Fragen blieb drei Jahre lang offen.
FBI im Jahr 2025 brachte die Tatsache zu Williams. "Pembra Sherpa" war noch nie. Vier Namen in Iddianame Kim Kwang Jin, Kang Tae Bok, Jong Pong Ju und Chang Nam Il. Das Team ging 2019 mit nordkoreanischen Reisedokumenten in die Vereinigten Arabischen Emirate, dort bereiteten sie gefälschte Ausweise vor. Alle waren Teil eines Remote-IT-Mitarbeiterprogramms, das von der staatlichen Hand unter der Kontrolle des Jong-Un-Regimes durchgeführt wurde.
Georgia North Regional Federal Court am 24. Juni 2025, Das US-Justizministerium kündigte an Im Rahmen eines Fünf-Faktor-Anspruchs werden Telekommunikationsbetrug und Schwarzgeldwäsche der Verschwörung beschuldigt. Der Betrag, der im Iddianame gestohlen wurde, betrug über 900.000 Dollar. Saver Theodore Hertzberg betonte, dass dieser Fall eine selbstbewusste Bedrohung für Unternehmen darstellt, die Remote-IT-Mitarbeiter betreiben. Sie war wie ein film, während sie ihr bestes nach williams sagte, sie sagte, du hast dinge nur auf dem bildschirm gesehen. Der Vorfall war eines der wenigen Opfer, die mit der Öffentlichkeit teilen; auf der Grundlage von Hypepotamus Anstatt hinter dem vorhang zu bleiben, war die wirkung der sprache schwerer bass von der persönlichen präferenz und teilte das beste als warnung.
Aber Williams Geschichte war kein Film. Es war Teil der Agenda eines Systems. Und dieses System ist mindestens einmal an fast die gesamte Fortune 500-Liste durchgesickert. Derzeit sitzen Tausende von Ingenieuren bei einem Zoom-Interview neben der Welt. Einige von ihnen hatten kein einseitiges Gesicht zur Kamera.
Die Größe der Operation kein Level
Williams mag wie ein isoliertes Unglück erscheinen. Die Zahlen sagen das Gegenteil.
Die Zahl der freigegebenen Unternehmen ist im letzten Jahr rasant gestiegen. Baro Union von New York Nach Mai 2026 Analyse Die Zahl der Opfer wird durch die Gesichter in der Strafverfolgung der US-Behörden ausgedrückt. Nach Schätzungen der Vereinten Nationen erhält das Regime Hunderte von Millionen Dollar pro Jahr. Ein echter Cashflow in einem einzigen Stift für ein Land, das unter Konstruktionen zerquetscht wird.
Aber das ist nicht nur ein Gewinn, der aus Gehältern besteht. Im Februar 2025 erlitt die Kryptobörse Bybit einen Hack von 1,5 Milliarden Dollar auf einmal. Laut dem Bericht von TRM Labs spielte Nordkorea in der ersten Hälfte des Jahres 2025 nur 1,6 Milliarden Dollar, was etwa 70 Prozent der globalen Kryptowährung entspricht. Ein großer Teil dieser Einbrecher fand von innen statt und platzierte Agenten, die in einem anderen Land leben.
Williams 'Geschichte ist also nicht nur ein schlechter Zufall. Ein kleiner Teil einer ganzen Wirtschaftsstruktur.
Erstaunlich, welche Unternehmen betroffen sind. Charles Carmakal, der Head-Tech-Controller von Mandiant, fasste die Situation auf einer Pressekonferenz im Jahr 2025 klar zusammen:
"Sie sind buchstäblich in den Händen jedes Fortune-500-Unternehmens, wenn nicht Hunderte, gibt es Dutzende von Anwendungen von nordkoreanischen IT-Mitarbeitern." Charles Carmakal, Mandiant
Der lebensraubendere Teil, den Carmakal hinzufügte, war: Fast alle Informationstechnologien, die er mit ihm sprach, hatten zugestimmt, dass sie fast ein paar Dutzend Leute eingestellt hatten.
Das bekannteste Beispiel für eine Schere ist Christina Chapmans Laptop-Farm, die vom Haus in Arizona aus betrieben wird. Ein Ball-5 unter den Agenten, die durch diese Operation eingesetzt werden, gemäß der Beschreibung des US-amerikanischen Justizministeriums TV-Netzwerk, eines Silicon Valley-Technologieunternehmens, eines Luft- und Raumfahrtherstellers, eines US-Automobilherstellers, eines Luxusgeschäfts und eines US-Medien- und Unterhaltungsunternehmens. Der einzige Name für die Öffentlichkeit ist Nike; Nach der Entdeckung des Fortune-Magazins zahlte das Unternehmen etwa 75.000 Dollar an ein Operatif mit gestohlener Identität.
Wenn Gartner nach einer Schätzung bis 2028 kommt, kann eine der vier Geschäftsanwendungen weltweit gefälscht sein. Als diese Zahl zum ersten Mal gehört wurde, waren die meisten Menschen übertrieben. Wenn wir uns heute ansehen, wird Mandiants Hand gelernt, Hunderte von Anwendungen von jedem Fortune 500-Unternehmen zu sein, es steht bescheiden.
Warum? Die Antwort ist nicht kompliziert. Die Sanktionen der Vereinten Nationen haben das Tor des globalen Finanzsystems zum Regime geschlossen. Operatifler überträgt den größten Teil des Gehalts, das sie erhalten, nach Pjöngjang, einige stehlen den Ressourcencode, Kundendaten und Krypto-Wallets von Unternehmen, die sie einen tieferen Schritt überspringen. Das US-Finanzministerium hat eine klare Botschaft des Foreign Assets Control Office (OFAC): Die Zahlung eines nordkoreanischen Operatife-Gehalts, auch ohne es zu wissen, wird der Verstoß gegen die Sanktion in Betracht gezogen. Unternehmen wie Williams verlieren also zweimal: zuerst ihr Geld, dann ihre Rechtssicherheit.
Deshalb ist es unsichtbar: Scham. Die meisten betroffenen Unternehmen können das Ereignis nicht der Öffentlichkeit zugänglich machen. Die Erklärungen schützen nicht nur ihren Ruf, sondern schmilzt auch das Risiko von Bundesuntersuchungen. Deshalb ist es wichtig, die geschichte von ein paar leuten wie williams klar zu teilen, weil der rest still ist und schweigen die größten verbündeten dieser operation sind.
Hinter Vorhängen: Wer ist eigentlich Operatifler?
Wenn die Anzahl der Operationen diskutiert wird, stellt sich die Frage: Wer sind Tausende von Menschen? Die Antwort passt weder zum Stereotyp des Staatsagenten noch zu einer einfachen kriminellen Organisation.
Stimson Center auf 38 North Plattformen veröffentlicht Basierend auf der AnalyseIm Falle von qualifizierten Computeringenieuren und kleinen Teams, die durch Operatifler-Regime gewachsen sind, wird es hauptsächlich in Russland mit China platziert. Es gibt Internetzugang an Orten, an denen sie sich aufhalten, im Gegensatz zu den meisten ihrer Bürger. Dies wird als Privileg für das Regime angeboten; wenn es in Wirklichkeit Teil der Arbeit eifersüchtig ist. Der Verkauf von Maklerunternehmen, gefälschten kontogenerierenden Brokern und vorab genehmigten freiberuflichen Konten ist der Fall, in dem diese Siedlung in einen Sektor verwandelt wurde.
US-Außenministerium Bericht über menschliche Leckagen Nordkoreanische Arbeiter, die ins Ausland geschickt werden, werden unter Zwangsbetriebsbedingungen gehalten, der größte Teil ihres Gehalts (nach Angaben der Therapeuten im Durchschnitt 70 Prozent) wird direkt auf Konten unter staatlicher Kontrolle überwiesen und sie werden bestraft, wenn sie ihre Einkommensziele nicht einhalten können. Die übrigen Familien sind ein Druckwerkzeug. Die gleiche Person ist also der Täter sowohl der globalen Cyberkriminalität als auch ein Bürger, den der Staat gequetscht hat.
Paradoks: Die einzige Größe schlechte Mann Bild aus dem Kopf, wenn es nordkoreanische Operatif genannt wird, spiegelt die Tatsache nicht voll. Ist Operatiflers mit eigener Zustimmung böse oder ist es Teil einer Arbeit, die erzwungen wurde? Antwort zwei: verantwortlich für das Gesetz, ethisch greifbar, menschliche Größe trajik.
Kim Jong unfairer Test
Diese doppelte Falle von Operatifs eine interessante Erkennungsmöglichkeit, um die verteidigende Seite zu verteidigen. Man Meyers, Chief Intelligence Officer von Crowd Konferansı, sprach über eine kulturelle Testtechnik, die in der RSA-Konferenz 2025 zirkuliert: Er bat ihn, Kim Jong Un zu beleidigen, um zu verstehen, ob ein Kandidat wirklich Nordkoreaner ist. Denn beleidigen den Manager in Nordkorea, ein Verbrechen, das zu einer schweren Bestrafung der Familie führen kann. Operatif kann diesen Satz nicht aus dem Mund entfernen.
Im April 2026 zog dieser Test in einem Interview-Clip viral in den sozialen Medien in die reale Welt. Sie möchte einen satz sagen, der kim jong un vom interviewer-kandidaten auf dem clip beleidigt; der kandidat pausiert, kuchen und beendet schließlich das interview. Obwohl der Vorfall zu einem Pantomime wird, ist die Technik dahinter ernst: Selbst das fortschrittlichste Echtzeit-Deepfake-Tool, dieses kulturelle Ende, inszeniert nicht. Weil es visuelle und auditorische Synthesizer gibt, aber der Mann, der Deepfake verwendet, ist Nordkoreaner, und er kann diesen Satz nicht in den Mund bekommen.
Operatif selbst gehackt
Die menschliche Größe zeigte sich mehr als ein anderer Rand der Szene. Dezember 2025 bedrohte Geheimdienstfirma Flashpoint, Aufdeckung eines Falls mit der Öffentlichkeit geteilt. Ironischerweise: ein Operatif, das viele Jahre lang Malware verschmiert hat, wurde mit einer eigenen Maschine mit einem allgemein bekannten Schadprogramm (Infostealer vom Typ LumaC2) infiziert. Entwickelt, um Passwörter von normalen Benutzern zu stehlen, war es schädlich, dass Zeit ein staatlicher Akteur in alle digitalen Fußabdruck Analysten gegossen.
Die Person, die Flashpoint als "Trevor Greer" sah, war eine Werkzeugtasche, keine Person. Logs, die kamen, zeigen ein GitHub-Konto mit einer gefälschten Commit-Historie, die auf Jahre zurückgeht, eine Vielzahl von freiberuflichen Plattformkonten, unabhängige gefälschte IDs voneinander, "BlockBounce". Alle eine einzelne Operation, die parallele Leben auf mehreren Plattformen dauert, kehrte zu einer einzigen unbestimmten.
Trevor Greer Fall ist klein, aber symbolisch. An dem Punkt, an dem die Operation technisch entwickelt wurde und sie fehlschlägt, war ein staatlicher Akteur ein gewöhnlicher Verbraucherschädling, der auf seiner eigenen Maschine lief.
Wie funktioniert Fünf-Schritt-Operation?
Auf der Rückseite eines Falles wie Williams werden mehr als ein einziger Lebenslauf gesendet. Dies ist nicht die Arbeit einer Person, einer Produktionslinie: Jeder Schritt wird von der Produktion von ID standardisiert, um Pjöngjang zu erreichen. Der "Jasper Sleet"-Bericht, der im Juni 2025 von Microsoft Threat Intelligence, Palo Alto Unit 42s April 2025-Forschung und die Wagemole-Arbeit von Okta Threat Intelligence im September 2025 veröffentlicht wurde, dokumentiert jeden Ring dieser Linie.
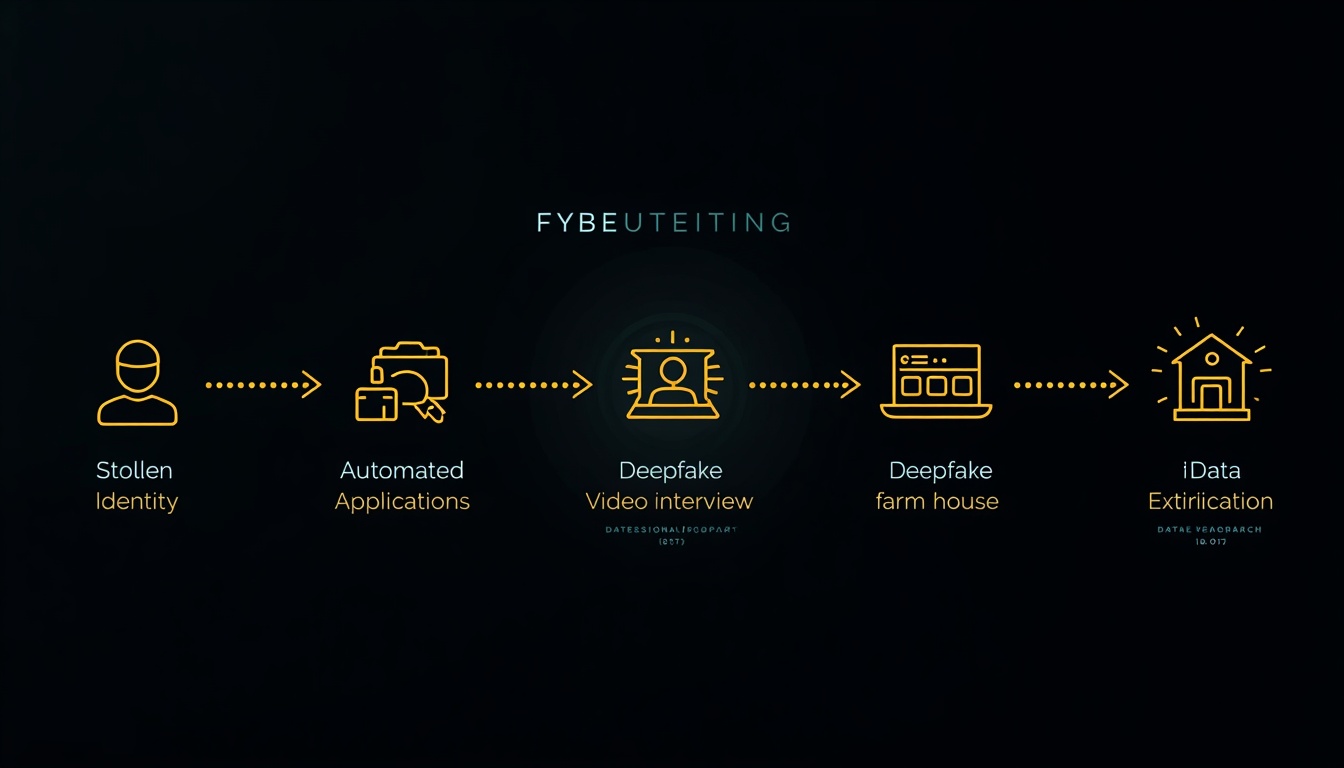
1. Schritt, Identitätsproduktion: Alles beginnt mit den persönlichen Daten eines gestohlenen amerikanischen Bürgers: Sozialversicherungsnummer, Führerscheininformationen, Adressgeschichte. Diese werden bereits seit Jahren auf dem Schwarzmarkt verkauft, das Regime nutzt den aktuellen Dunkelmarkt. Dann wird das eigentliche Foto des Operatifin mit künstlichen Intelligenz-Tools anstelle des Fotos der gestohlenen ID platziert; Das gleiche Foto wird zum visuellen eines LinkedIn-Profils. Danach gibt es eine Reputationsarchitektur: gefälschte Commit-Vergangenheiten, die sich vor Jahren in GitHub, der verifizierten Freelancer-Geschäftsgeschichte, zu erstrecken scheinen. Mehr als 130 Akteure in Oktas Forschung dokumentierten etwa 6.500 Interviews mit 500 verschiedenen Unternehmen. Das System ist also kein einmaliger Trick, eine Fabrik, die eine unbegrenzte Anzahl realistischer Anwendungen produziert.
2. 2. Schritt, Spiegel Minister Mirror: Das überraschendste Detail der Operation in diesem Schritt. Gewöhnliche Erwartung war es, die Stellenanzeigen von Operatifs zu scannen und Lebensläufe mit künstlicher Intelligenz zu produzieren. Alle sind korrekt. Aber die wichtigsten mechanischen ausgeklügelter, dass Okta verrät: Operatifler veröffentlicht gefälschte Anzeigen ähnlich wie die realen Job-Profis von Zielunternehmen durch Bargeldunternehmen, Sammeln von Bewerbungen von echten Kandidaten. Durch die Analyse dieser echten Lebensläufe stammt die Anwendung von den Tracking-Systemen (ATS), die erfahren, welche Formate passieren, und ihre gefälschten Materialien werden entsprechend eingestellt. So ist ein ATS-System, das auf der Verteidigungsseite einen Filter für künstliche Intelligenz ausführt, aggressiv, ohne ihre tatsächliche Testfahrt zu erkennen. Der Bericht von Microsoft Threat Intelligence vom März 2026 nennt diesen Zyklus als künstliche Intelligenz in jedem Ring des Angriffslebenszyklus. Der Spiegel, der auf den Spiegel schaut, ist vorhanden: eine Verteidigung, die mit künstlicher Intelligenz eingerichtet wurde, ein trainierter Angriff mit künstlicher Intelligenz.
3. Schritt, Deepfake Interview: Sobald Sie die CV-Front passiert haben, kommt die Sequenz zum Videointerview, und hier arbeiten drei Technologien gleichzeitig: Gesichtsveränderung in Echtzeit, Klangmaskierung und ein Suflektor für künstliche Intelligenz. Der Bericht des Stimson Center vom Februar 2026 ist eine bemerkenswerte Entdeckung auf der Audioseite: Es wurde beobachtet, dass die Operatifs aus dem dritten Quartal 2025 in großem Umfang Noise-Blocking-Software einsetzten, die die Tools und Mediengeräusche unterdrückt, die das Audio in das weibliche Profil konvertieren. Zuhause AI Sound Klon Technologie Home zeigt den Punkt, den es erreicht. Live-Unterstützung, wenn zumindest auffällig Schicht. Operatif ist nicht allein: Auf einem Bildschirm, der nicht im Bild erscheint, wird die Frage des Interviewers in Echtzeit-Untertitel übersetzt, ein Sprachmodell liest diese Frage und produziert die entsprechende Antwort und schlägt Operatife vor. Wenn also die Person auf die Frage antwortet, drückt eine andere künstliche Intelligenz die Antwort auf das Ohr.
4. Schritt, Laptop Farm: Das Interview wurde bestanden, der Kandidat eingestellt. Das Unternehmen befördert den Firmen-Laptop des neuen Mitarbeiters nach Arizona. Er war das Haus der 50-jährigen Christina Marie Chapman in einem ruhigen Vorort namens Litchfield Park. Chapman stimmte einem zu, der sich als US-Gesicht auf LinkedIn im Jahr 2020 empfiehlt. Im Jahr 2023, als das FBI suchte, übergab er 90 Unternehmen in seinem Laptop; Es gab kleine Notizen, von denen jede zu der Firma neben gehört und die mit gestohlener Identität in Verbindung gebracht wurden. Chapman hielt diese Laptops drei Jahre lang offen und stellte gegebenenfalls eine Verbindung zum lokalen Internet her, die ins Ausland befördert wurde (mindestens 49 Personen wurden in eine Stadt an der nordkoreanischen Grenze zu China geschickt), wobei Zahlungen mit gestohlenen Ausweisen aufbewahrt und übertragen wurden.
Basierend auf der Offenlegung des US-Justizministeriums Urteil Randolph D am 24. Juli 2025. Moss verurteilte Chapman für 102 Monate (8,5 Jahre). Die Zahlen in der Entscheidung sind klar: 309 US-Unternehmen waren beeindruckt, 68 Amerikaner wurden gestohlen und über 17 Millionen Dollar Einnahmen wurden an das nordkoreanische Regime transferiert. Chapmans verteidigung erklärte, dass er zunächst die illegalität von ihm verstand und die kosten seiner mutter, die sich einer krebsbehandlung unterzogen hatte, behielt; der richter lehnte diese nuance vollständig ab, aber das ergebnis wurde nicht geändert. Chapman war nicht allein. Im Februar 2026 erhielt der Ukrainer Oleksandr Didenko im April 2026 eine Gefängnisstrafe für die Brüder Wang mit New Jersey. Im Falle der "DPRK RevGen"-Initiative des Justizministeriums wurde die koordinierte Strafverfolgung für das Moderator-Netzwerk auf US-Territorium seit März 2024 durchgeführt.
5. Schritt, Zugang von innen: Hier ist alles vorbereitet. Das Geschäft beginnt jetzt. Operatif verbindet sich mit dem laptop aus der ferne, typischerweise über ein vpn, eine verschiebung, die zu ihrer lokalen zeit passt. Arbeitsform zwei Schichten. Der erste sichtbare Job: den Slack des Teams zu beantworten, kleine Aufgaben zu erledigen, einen guten Remote-Mitarbeitereindruck zu erhalten; hier hilft auch die künstliche Intelligenz. Zweite unsichtbare Ebene: Einrichtung von Remote-Management-Tools wie AnyDesk und RustDesk leise, Durchsickern von Kundendaten, Quellcode und geistigem Eigentum durch SharePoint und Git-Warehouses. Insbesondere das Operatif in der Krypto-Industrie wartet darauf, die Wallet-Schlüssel sicher zu berühren, dann ist Williams eine Art Bewegung, die lebt. Der Bericht von Microsoft vom April 2026 lenkt die Aufmerksamkeit besonders auf ein Telemetriesignal: Wenn ein neuer Mitarbeiter in den ersten zwei Monaten häufig Alarme wegen "unstimmiger Reisen" ausgelöst wird, dh wenn der Morgen von Texas aus verbunden ist, am Nachmittag von Peking IP, ist dies kein vernachlässigbarer Indikator mehr.
Hier sind fünf Schichten, koordinierte mechanische, die unter dem Prozess sind, den Williams 'Film sagte. Im nächsten Kapitel betrachtet diese Mechanik das technische Herz, nämlich was die Kamera macht.
Sie bluten nicht die Kamera, sie verändern die Kamera
Der klassische Ratschlag, Deepfake sofort zu stoppen, war jahrelang derselbe: Bitten Sie um eine plötzliche Bewegung des Kandidaten. Entfernen Sie drei Finger vor dem Gesicht, drehen Sie sich auf den Kopf, stehen Sie auf. Da die frühe Deepfake-Software ein gefälschtes Gesichtssystem auf einem echten Kamerabild war; Der Gesichtsverfolgungsalgorithmus in plötzlicher Bewegung ist gebrochen, die Pixelierung erscheint an den Rändern des falschen Gesichts und enthüllt den Stich zwischen dem echten Gesicht und dem falschen Gesicht.
Es gab eine Zeit, in der dieser Test funktioniert. Es ist im Laufe der Zeit, und weil die meisten Interviewer immer noch keine architektonische Veränderung kennen.
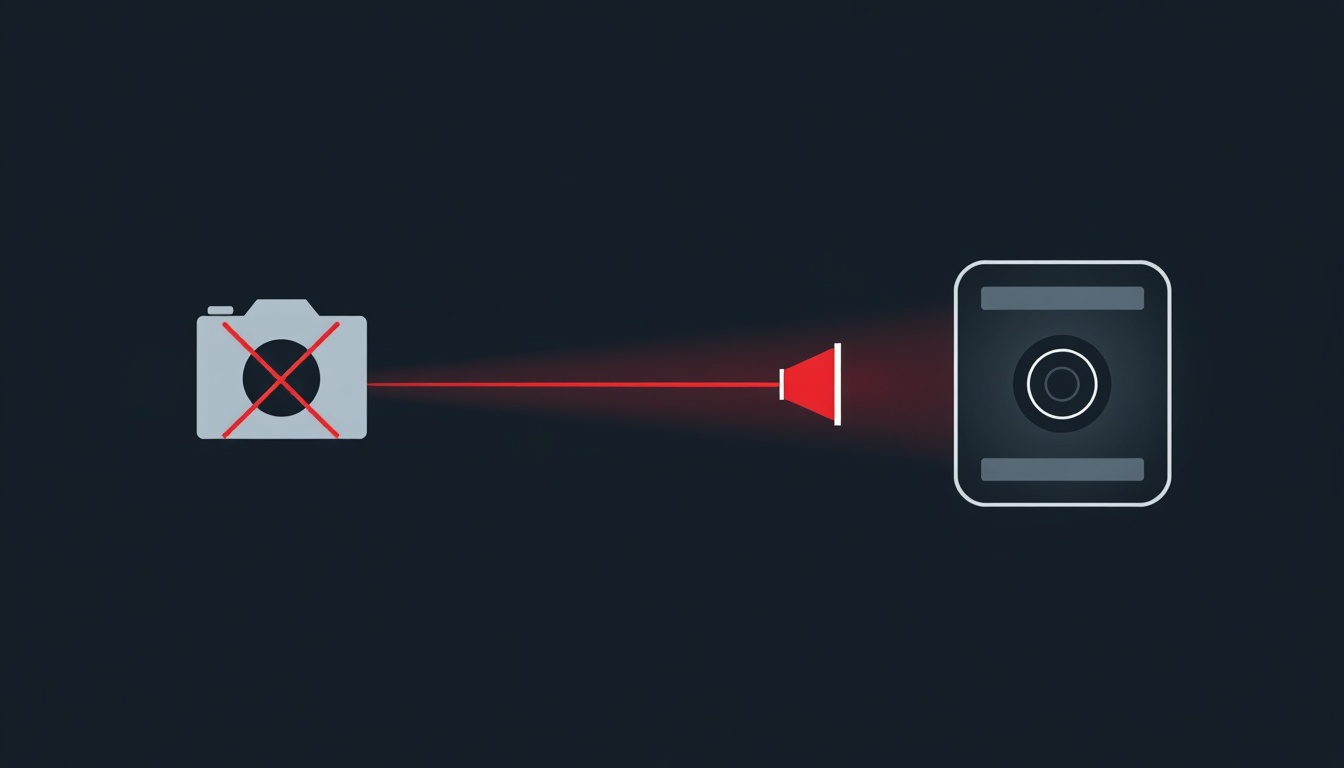
Die alte Logik war: Die Kamera zieht das echte Gesicht an, die Software nimmt dieses Bild auf, über das ein anderes Gesicht die Maske bekommt, und reflektiert dann Zoom. Der zerbrechliche Ring dieser Kette war der Moment der Gefangennahme; die Gesichtsverfolgung der plötzlichen Bewegung verzögert sich, die Maske ging verloren. Drei-Finger-Test wurde volle Sprödigkeit ausgenutzt.
Heutige Angriffe arbeiten mit einer anderen Architektur. Die Grundidee ist: Anstatt die von der realen Kamera gesendeten Daten zu ändern, ändern sie die Kamera selbst. Der Name der Technik Injektion Angriff (Injektion Angriff). Ein virtuelles Kameragerät wird über kostenlose Broadcast-Software oder virtuelle Kamera-Add-Ons wie OBS Studio in das Betriebssystem eingeführt. Zoom oder Teams werden gefragt, welche Kamera verwendet wird. Saldurgan wählt seine virtuelle kamera, nicht die echte kamera aus dieser liste. Wenn der Ausgang der virtuellen Kamera vorgefertigt oder in Echtzeit produziert Deepfake-Videostream ist.
Das Ergebnis ist: Das System sieht nicht mehr das Signal, dass die Kamera nicht funktioniert, weil die Kamera wirklich funktioniert, nicht nur eine echte Kamera. Bewegungstests funktionieren auch nicht, da die Bewegung auch in den Deepfactor-Flow hergestellt wird. Drei Finger kommen aus dem Gesicht, aber diese drei Finger sind auch synthetisch.
Biometrisches Authentifizierungsunternehmen iProov Basierend auf dem Bedrohungsbericht 2025 2.665 Prozent der virtuellen Kameraangriffe in einem Jahr, die Gesichtsveränderung (Face-Swap) Angriffe stiegen um 300 Prozent. Virtuelle Kameraangriffe sind zum primären Bedrohungsvektor geworden und aufgrund von Tools, die teilweise in Anwendungsspeicher durchgesickert sind, auf mobile Geräte verlagert worden.
Was ist die Lösung?
Wenn der plötzliche Bewegungstest abstürzt, was geht zurück? Die Antwort von IProov zur Messung der körperlichen Reaktion. Die patentierte Flashmark-Technologie arbeitet mit Logik: Der Bildschirm des Geräts reflektiert eine zufällige Farbsequenz für kurze Zeit auf das Gesicht des Benutzers, so dass die Farbpaterni des zurückreflektierten Lichts an die Cloud gesendet wird und das System steuert, dass der Pater mit dem erwarteten Ranking übereinstimmt. Die Farbsequenz kann nicht jedes Mal einmalig und vorhersagbar sein; es ist nicht möglich zu wissen, dass ein Angreifer erwartet wird.
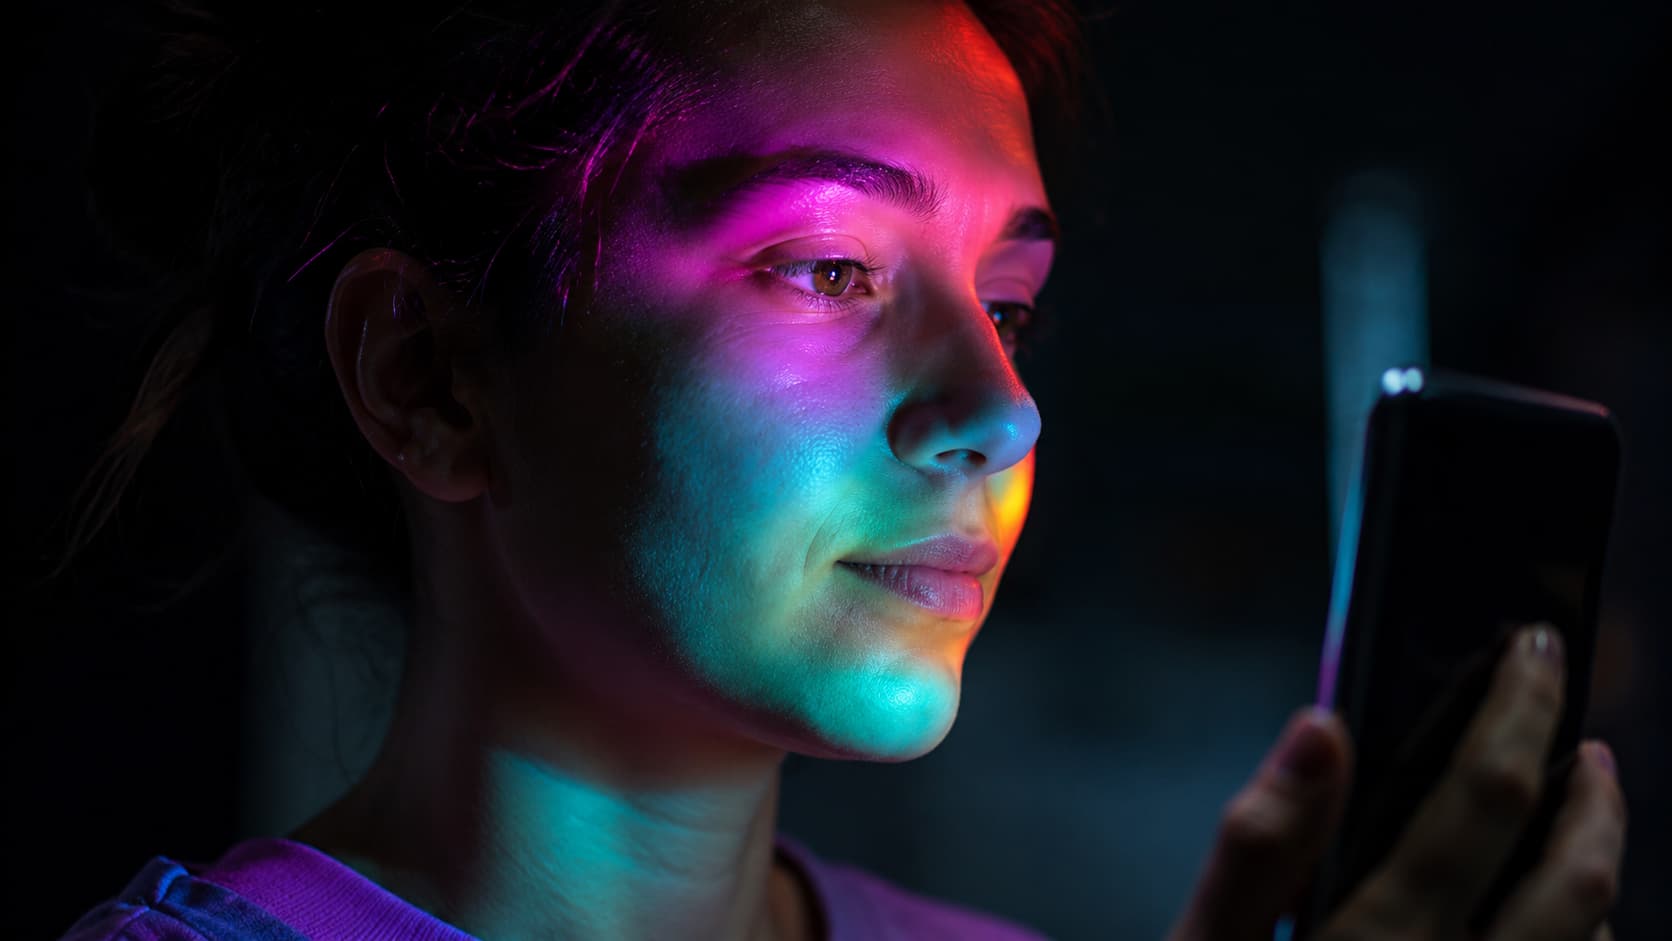
Manik basiert auf: körperliche Reaktion auf das Licht auf einem echten Bildschirm, Hautfarbe und Blendung Veränderung. Ein virtueller Kamera-Stream kann es nicht erzeugen, weil es ein bereits vorgefertigtes Bild des Flusses ist; Es hat nicht die Fähigkeit, die Reaktion des momentanen Gesichts zu synthetisieren. Methode passiv: Der Benutzer tut nichts, schaut nur auf den Bildschirm.
Hier benötigen Sie eine Warnung. Technologien wie Flashmark schieben Injektionsangriffe ernsthaft, sind aber nicht fertig. Operatifler und Schauspieler, die sie nachahmen, untersuchen und passen jede neue Verteidigungsschicht in kurzer Zeit an. Es gibt eine Tatsache, die die erfahrenen Forscher des Feldes wiederholen: Wie viel Investitionen gemacht werden, um zu verteidigen, gehen die Herstellermodelle immer voran.
Die Zusammenfassung dieses Abschnitts ist: Drei-Finger-Test gestorben, der virtuelle Kameraangriff ist üblich geworden, die neue Generation von Lösungen, die Licht-Thepki messen, kommen. Aber selbst diese Lösungen reichen ihnen nicht aus. Die Kamera ist jetzt ein unzuverlässiger Zeuge; es ist notwendig, andere Zeugen anzurufen. Zuhause Schutz vor Deepfake von videobasierten AuthentifizierungsprozessenEs ist heute keine einzelne Schicht, aber es wird mit einem sehr modellhaften Ansatz angegangen.
KnowBe4 Fall: Sicherheitsfirma bekannt
Wenn sie das höchste unternehmen auswählen müssen, das wahrscheinlich das nordkoreanische deepfake-interview-schema erfassen wird, dann wäre es knowbe4 einer der ersten zukünftigen namen. Das in Florida ansässige Unternehmen hat den einzigen Job: Mitarbeitern beizubringen, ihre Social-Engineering-Angriffe zu erkennen. Das ist es, was das unternehmen täglich verkauft, sie möchten wissen, dass man wie williams bereits gelernt hat.
KnowBe4 wurde ebenfalls geblutet.
Die Person, die den Vorfall im Juli 2024 mit der Öffentlichkeit teilte, war Stu Sjouwerman, CEO von KnowBe4. Dein eigener Blog Ich entschied mich zu sagen, dass die Entscheidung in der Cybersicherheitswelt nicht ungewöhnlich war: Die meisten Unternehmen verstecken solche Ereignisse, KnowBe4 hat sich umgekehrt.
Das Unternehmen hat für einen Software-Ingenieur Position angekündigt und verarbeitet einen Standard-Prozess: CV-Review, Referenzkontrolle, Vergangenheit Überprüfung und vier separate Video-Interviews. Der Kandidat hat jede Etappe bestanden. Fake U.S. ID wurde in einem Foto platziert, das von künstlicher Intelligenz in den Hintergrund eines gestohlenen amerikanischen Bürgers gestellt wurde. Dann wandte er die Firmenregel an: Ein Mac-Laptop wurde in das Haus des neuen Mitarbeiters verschifft. Die Adresse war eine Laptop-Farm, die in Christina Chapman Fall gesehen wurde.
Laptop ungeöffnet KnowBe4 Endpunkterkennung und Interferenz (EDR) Software ausgelöst Alarm. Das Gerät begann, einen informationsunglücklichen Schadcode zu installieren; Die Methode wurde von einem Raspberry Pi (Kreditkartengröße, billiger und programmierbarer Minicomputer) durchgeführt, der physisch mit dem Laptop verbunden ist. Die EDR-Software erfasst das Ereignis etwa 25 Minuten nach dem Öffnen des Laptops und isoliert das Sicherheitsteamgerät.
KnowBe4-Ergebnisse mit Mandiant und FBI geteilt; der Kandidat wurde überprüft, um ein nordkoreanisches Operatif zu haben. Das Unternehmen hat keine Daten an seine Systeme weitergegeben, da die Erkennung im ersten realen Satz des Operatifs stattfand. Der Schlusssatz von Sjouwermans Blogpost wurde seit dieser Zeit wiederholt zitiert:
"Wenn du zu unserem Kopf kommen kannst, kannst du fast zu jedem kommen." (Stu Sjouwerman, CEO von KnowBe4)
Cümle stoppt an der Oberfläche als feuchte Warnung. Die wirkliche Gang im Gold: KnowBe4 blockierte die Rekrutierung nicht, weil jedes der vier Videointerviews bestanden wurde, die vergangene Verifizierung sauber wurde, die gefälschte Identität so gut vorbereitet war, dass die Standard-HR-Prozesse keinen Schritt signalisierten. Das Unternehmen gespeichert etwas ist nicht eine Interview-Kontrolle, die nächste Schicht; nämlich EDR. Die Auktion kann bestanden werden, die ID kann verifiziert werden, die Referenzen können genehmigt werden. Und der Angreifer kann immer noch drinnen sein. Das Wichtige wird innerhalb weniger Minuten bemerkt, wenn es hineinkommt. Im Fall von KnowBe4 waren es 25 Minuten; Monate im Fall von Williams. Der Unterschied ist, wie fortschrittlich das Unternehmen ist, nicht wie viele Schichten der Verteidigungsarchitektur.
Pindrop Beispiel: Das Selbst-Targeting von Detection Company
Im Fall von KnowBe4 war ein Sicherheitstrainingsunternehmen ironisch. Fast philosophisch: ein Unternehmen, das Deepfake Capture verkauft, konfrontiert mit einem Deepfake, der sich auf Deepfake Capture Team beworben hat. Pindrop ist eine solide Biometrie- und Betrugserkennungsfirma mit Sitz in Atlanta; Seit Jahren arbeitet sie daran, ob die Stimme am Telefon wirklich behauptet. In den letzten Jahren wurde das Produktportfolio um Deepfake Detection erweitert. Das Produkt namens Pindrop Pulse for Meetings erkennt Deepfake-Kandidaten in Echtzeit in Zoom, Teams und Webex-Meetings. So verkauft Pindrop die Antwort auf die Frage, wie man Deepfake-Interviews an andere Unternehmen festhält.
Im April 2025 hat Pindrop eine Engineering-Stelle für sein Unternehmen und über 800 Anwendungen in mehreren Tagen eröffnet. Die Zahl selbst war verdächtig. Das Unternehmen stellte fest, dass mehr als 100 Kandidaten im Detail völlig gefälscht sind: Lebensläufe, manipulierte Referenzen und Live-Interviews mit künstlicher Intelligenz, Deepfake-Technologie.
Einer von ihnen ist besonders interessiert. Kandidaten sagten "Ivan X", Nach der Übertragung von Computer Weekly Das Interview gab drei klassische Signale: Die Gesichtsausdrücke wurden nicht mit Worten synchronisiert, der Klang saß nicht mit der Lippenbewegung und war eine nicht natürliche Verzögerung in einer technischen Frage, die vorher nicht vorbereitet wurde, als ob die Antwort vorher bezahlt und dann gespielt wurde. Pindrop lehnte den Kandidaten ab. CEO Vijay Balasubramaniyan, CEO der bizarren Partei, fasste zusammen: Der Kandidat bezog sich auf eine Position als Software-Ingenieur im Deepfake-Detection-Team.
Nach acht Tagen, mit ähnlichen Referenzen, wurde ein zweiter Kandidat mit einem anderen Gesicht angewendet. Pindrop-Sicherheitsassistent markierte dieses Interview sofort und sah, dass der zweite Kandidat fortgeschrittener ist: höhere Auflösung Gesichtsänderung, klarere Stimme, fließendere Antworten. Am Ende der IP-Analyse dokumentierten beide eindeutig nordkoreanische Proxy-Transfers. Das ist kein gewöhnlicher Identitätsbetrug, aber die staatliche Handoperation basiert auf dem Tor der Erkennungsfirma.
Ein weiterer Fall zur gleichen Zeit zeigte, dass die Regelung das Tor der kleinen Unternehmen erreicht. Jason Rebholz ist Gründungspartner und CEO einer Sicherheitsfirma für künstliche Intelligenz namens Evoke Security; Einer, der in seiner früheren Karriere als Zwischenfallintervention gearbeitet hat und als CISO arbeitete, wurde seit Jahren zu Deepfakes erforscht. Also von Menschen, die theoretisch das schwierigste Blut sind. Im Januar 2026 kam ein Kandidat durch einen Link, der weiß, wann die Position des Sicherheitsforschers; CV sauber, Vergangenheit ordentlich, Verbindung ist zuverlässig. Es gab ein Gefühl im Inneren während des Interviews: dieses Deepfake. Aber es gibt etwas, das ihn aufhält: Wenn es zu einem Prozentsatz kommt und sich schlecht anfühlt, wenn es einem echten Kandidaten gegenübersteht? Rebholz stand dem Kandidaten nicht gegenüber, beendete das Interview und schickte die Aufzeichnungen an einen Bekannten und kreuzte die Deepfake-Detection-Technologie. Bestätigt: Deepfake.
KnowBe4, Pindrop, Evoke. Die aufmerksamsten Unternehmen des Sektors waren alle blutig oder fast blutig. Die gemeinsame Sache unter ihnen ist nicht technologische Schwäche, sondern eine Schwäche in der menschlichen und Prozessgröße. Eine Person musste sich entscheiden, ein Prozess musste einen Schritt machen, und damals bot sie einen Boden an, um jederzeit "die Wahrscheinlichkeit einer Irreführung auf der Erde" zurückzuziehen. Deshalb ist der Teil in der Zeile keine individuelle Warnung, das System.
Praktischer Deepfactor Protection Guide für HR
Diejenigen, die hier sehen, passen zu einem einzigen Satz: Was eine einzelne Person diesen Angriff stoppen kann, was ein einziges Werkzeug ist. KnowBe4 war nicht in der Lage, vier Interviews zu erfassen, Pindrop mit der Warnung der Technologie gefangen, Williams konnte nie erfassen. Der Unterschied lag nicht in der Wachsamkeit, sondern im Prozessdesign. Dieser Abschnitt bietet dieses Design: Signale, die zuerst erscheinen, dann geschichtetes Verteidigungsmodell, dann Low-Tech-, aber effektive Maßnahmen, dann das Fahrzeug-Ökosystem und schließlich die Grenzen dieser Fahrzeuge.
Manuelle rote Flaggen
Vor dem Eintritt in die Technologie gibt es eine Checkliste, die jedes HR-Team heute ohne zusätzliches Budget beantragen kann. Alle folgenden sind FBI, Microsoft, Okta und Mandiant Signale, die wieder in öffentlichen Berichten passieren.
Die Kontaktnummer des Kandidaten ist kein echter Mobilfunkbetreiber, aber es ist notwendig, darauf zu achten, ob die VoIP- oder virtuelle Nummer registriert ist. Wenn die adresse im lebenslauf nicht mit der laptop-lieferadresse übereinstimmt, ist es notwendig zu vermuten; wenn der kandidat sagte, dass er in texas lebte und eine andere adresse in arizona für den laptop gibt, ist diese art von christina chapman ein laptop-farmzeichen. Ein Mitarbeiter, der die grundlegenden Konzepte nicht erklären kann, um im Interview beeindruckende Antworten zu erhalten, kann Live-AI-Suflor verwenden. Der gleiche Verdacht gilt für einen Kandidaten, der in GitHub stark aussieht, aber nicht Schritt für Schritt sagen kann.
Es gibt auch visuelle Signale. Wenn der Hintergrund fest und künstlich ist, wird der Kandidat vor einer Wand geboren, die einzelne Pixel für eine Minute nicht bewegt; Das meiste Deepfake-Tool funktioniert besser mit festem Hintergrund. Es ist notwendig, darauf zu achten, wenn das gleiche Foto in verschiedenen Lebensläufen unterschiedlichen Hintergründen ausgesetzt ist; Reverse Visual Search kann diese Übereinstimmungen erfassen. Schließlich, wenn das Gehalt über ein Krypto- oder Broker-Konto gefragt wird, ist es notwendig, in Alarm zu sein; Die Arbeit sieht legal aus, aber wenn die Zahlungsanweisung aus der Warteschlange ist, beginnt der Geldfluss zum Regime hier. Keiner von ihnen ist kein Beweis allein. Aber das Erscheinen von zwei oder drei gleichzeitig ist ein tiefer Kontrollboden.
Fünfschichtiges Verteidigungsmodell
Der schwächste Verteidigungszustand, um einem einzigen Kontrollpunkt zu vertrauen. Der Fall KnowBe4 zeigte es deutlich: Vier Interviews wurden bestanden, die frühere Überprüfung war klar, die Identität wurde genehmigt, der Angreifer trat immer noch ein und nahm ihn fest EDR. Also nicht zu verhindern, dass die Funktion der Verteidigung eintritt, die Schaffung der Chance, in jeder Phase zu erfassen.
Zuhause | Zuhause | Was zu tun ist |
|---|---|---|
1 | Anwendungsfilter | IP-Analyse (sie stammt aus dem deklarierten Land), VoIP-Erkennung, Cross-CV-Verifizierung (LinkedIn, GitHub und frühere Arbeitgeber bestätigen sich gegenseitig) |
2 | Authentifizierung | Biometrischer ID- und Vitalitätstest vor der Kontraktion; kein einfacher Fotoabgleich, ein System, das gegen Injektionsangriffe resistent ist |
3 | Interviewmoment | Deepfake-Erkennungssoftware in Echtzeit und unvorhersehbare Fragen; Software kann umgangen werden, kulturell nicht durchsetzbar |
4 | Einstellungsmoment | Physische Überprüfung der Laptop-Lieferungsadresse, das Mindestzugriffsprinzip für die ersten 30 Tage, automatische Zuweisung von Bordro-Änderungen |
5 | Ständige Überwachung | Re-Authentifizierung in Critical access, geographischer Anomaliealarm (importloses Reisen), Markierung des üblichen Verhaltens in den ersten zwei Monaten des neuen Mitarbeiters |
Niedrige Technologie, hohe Wirkung
Die meisten der oben genannten Schichten erfordern Budget. Aber ein großer Teil des Angriffs ist empfindlich auf Reibung (Reibung). Kleine Schritte, die intelligent gestaltet wurden, können effektiver sein als teure Fahrzeuge. Der Rat von Jason Rebholz ist einfach und kostenlos: Führen Sie die erste Woche, auch wenn die Position entfernt ist. Eine Woche, ein einziger physischer Kontakt, und das Operatifin kann nicht von Pjöngjang aus fliegen. Für den Fall, dass ein CISO-Kollege übertragen wurde, war die Person vom ersten Tag an nicht das Interview; ein lokaler Schauspieler wurde eingestellt, um einen Operatif-Laptop zu bekommen. Aber der schauspieler ist ein tag, operatif permanent. FBI Empfehlende Unternehmen Es schlägt vor, dass der Rekrutierungs- und Onboarding-Prozess abgeschlossen ist, um so viel wie möglich zu bewältigen.
Es gibt andere Low-Tech-Tests, die im Interview angewendet werden können. Vom Kandidaten, um die Kamera aufzurufen, um 90 Grad zu drehen oder aus einer anderen Ecke des Tisches zu ziehen; der virtuelle Kamerafluss ist gezwungen, diesen neuen Winkel zu synthetisieren. Es ist auch effektiv, ein Objekt (Buch, Glas, Papier) vom Kandidaten auf den Hintergrund zu nehmen und es nah am Gesicht zu halten; Deepfake-Tool kann nicht realistisch definiert werden Objekt. Eine andere methode, um fragen über spontane über die lokalen details der stadt zu stellen, sagte er. Wenn der alte Handshake-Test nicht mehr stoppt, ist das immer noch eine effektive, erwartete Bewegung der zuvor vorbereiteten spontanen Bewegung. Einige große Unternehmen sind auf diesen Weg zurückgekehrt: Google, wie im Bericht der Baro Union of New York vom Mai 2026 erwähnt, wurde selbst für entfernte Rollen die erzwungene persönliche Interview-Tour reaktiviert.
Open Source und Nutzfahrzeugvergleich
Die meisten Fahrzeuge auf dem Markt behaupten 99 Prozent Genauigkeit. Die Zuverlässigkeit dieser Zahlen in einem Untertitel. Zuerst müssen Sie die Antwort auf zwei Fragen klären: Was macht ein Werkzeug und wer hat seine Ansprüche getestet. Aufgrund der gleichen Kategorie machen die Werkzeuge tatsächlich sehr unterschiedliche Aufgaben. Einige arbeiten live während des Interviews, treten dem Treffen als Boot bei. Einige analysieren das aufgezeichnete Video nach dem Interview. Ein Teil ist in den Authentifizierungsstrom eingebettet. Teil ist die Developer API. Einige von ihnen sind eine andere Sache; zum Beispiel erkennt C2PA kein Deepfake, signiert die Originalität des Inhalts.
Diese Unterschiede können in den folgenden beiden Tabellen nachgelesen werden. "Vendor-claim" in der unabhängigen Verifizierungsspalte ist der eigene Anspruch des Unternehmens; Referenzen wie TEM Journal, NPR und iBeta sind Tests von Drittanbietern.
Mietwagen | Home p | Arbeitsmodus | Zielskript | Unabhängige Überprüfung |
|---|---|---|---|---|
Deepware Scanner | Open Source Core, Freemium (Türkische Firma Zemana, Ankara/Bilkent) | Web-Upload und API; max. 10 min Video, nur Gesichtsmanipulation u | Post-exklusive Datensatzanalyse, Inhaltsmoderation; Live Zoom bot w l |
EfficientNet-B7, GitHub open source; Deepfake-Forschung seit 2018
Bio-ID
Kommerziell (Deutsch, Herkunft Fraunhofer IIS)
API und SDK, kostenloser Browser-Spielplatz
KYC, Authentifizierungsstreams (kein freundliches Interview-Tool)
TÜV- und iBeta-PAD-Zertifikate; hohe Punktzahl bei akademischen Benchmark-Tests
SBI (Selbstverblendte Bilder)
Open Source (akademisch, GitHub)
Python-Bibliothek; Sie müssen es in Ihr eigenes System integrieren
Forschung, Unternehmensintegration, akademischer Vergleich
Akademische Literatur ist eine der stärksten Open-Source-Stiftungen Home
DeepFake-O-Meter
Offene Plattform (UB Media Forensics Lab, akademisch)
Video-URL oder -Datei auf die Website hochladen
Einzelvideoanalyse, akademische Nutzung, Mehrfachalgorithmusvergleich
Universitätsgarantie; transparenter Cross-Test mit mehreren Algorithmen
C2PA / Content Credentials
Offener Standard (Adobe, Microsoft, BBC, Intel installiert)
Hinzufügen kryptographischer Signaturen zu Metadaten von Inhalten
Originalität und Herkunft des Inhalts; erkennt kein Deepfake
Offener, gebührenfreier Standard; große Mitgliederbasis
Deepware Scanner, der erste Platz in der Tabelle, ist ein türkisches Cybersicherheitsunternehmen namens Bilkent Cyberpark mit Sitz in Ankara. Wichtiger Unterschied: Deepware ist kein Zoom Plugin, ein Video Forensic Tool. Nach der Aufzeichnung des Vertrags, den Sie hochladen und analysieren, funktioniert es nicht in Echtzeit. Webbrowser browser.deepware.ai freier Zugang. Ein schneller und kostenloser inländischer Ausgangspunkt, um das Team zu trainieren.
Mietwagen | Arbeitsmodus | Zielskript | Unabhängige Überprüfung |
|---|---|---|---|
iProov Dynamische Liveness | API und SDK spiegeln zufälliges Farbarray vom Bildschirm bis zum Gesicht mit Mobile und Web wider; Flashmark | Authentifizierung und KYC vor Vertragsabschluss, hohe Sicherheit | NIST SP 800-63-4 konform; iBeta PAD; CEN/TS 18099 High und Ingenium Level 4 Injektionstests Home |
Pindrop Pulse für Meetings |
AdminOpenAI Yapay Zekanın Yönetiminde Üç Adımlı Plan Sundu
Yapay Zeka Çağında Kamu Siber Güvenliği Alarm Veriyor


