



Public Cyber Security Alarmdaten zum Zeitalter der künstlichen Intelligenz
Automatisch übersetzt
 Admin
726 Cyber Security Veranstaltungen. Taiwans Regierungsbehörden meldeten diesen Vorfall im vergangenen Jahr und ihre 68,6 Prozent waren unbefugte Zugriffsversuche. Der Tisch steht wie das Problem eines einzelnen Landes auf den ersten Blick. Doch in einer Zeit, in der KI-unterstützte Angriffe beschleunigt werden, verwandelt sich die Bedrohung durch öffentliche Institutionen in eine globale Sichtweise. In diesem Artikel werden Taiwan-Daten, autonome Angriffsfälle, Verteidigungsmethoden und die Tabelle in der Türkei angesprochen.
Was ist Taiwans 726 Event Table?
Laut den in der Taipei Times veröffentlichten Nachrichten Taiwans staatliche Institutionen meldeten im vergangenen Jahr 726 Cyber-Sicherheitsereignisse. Diese Zahl zeigt einen leichten Rückgang im Vergleich zu 755 Ereignissen im Jahr 2024. Die Datenquelle, die Cyber Security Administration des Landes.
Ereignisse werden von 1 bis 4 nach der Schwere ihrer Auswirkungen klassifiziert. Die Ebene 1, Prozent 9,78 Prozent Ebene 2 und 2,89 Prozent Ebene wurde als 3 Prozent aufgezeichnet. Kein Ereignis in 4 der schwersten Kategorie.
Die Tabelle in Bezug auf Ereignistypen sagt mehr. Unbefugte Zugriffsversuche am Anfang der Liste mit 68,6 Prozent. Dann die Geräteausfälle mit 15,43 Prozent, Serviceunterbrechungen mit 4,96 Prozent und Webseitenangriffe mit 2,48 Prozent. Zwei der Ereignisse haben unbefugten Zugriff, was darauf hindeutet, dass die Angreifer zu einem dominanteren Risiko geworden sind als die technischen Ausfälle.
Level-Verteilung trägt auch eine Nachricht für sich. Es zeigt, dass Ereignisse in der leichtesten Kategorie bleiben und kein Fall in der Ebene 4 erscheint nicht, Institutionen haben keine verheerende Verletzung in kritischen Systemen. Die Gesamtzahl der Vorfälle bedeutet nicht, dass die Bedrohung in 755 auf 726 in einem Jahr ihre Richtung ändert, aber das Attribut hebt sich nicht in einer Tabelle ab, in der der Angriffstyp im Fokus des Leckens verloren geht.
Öffentliche Einrichtungen Zielgebiet Vier große Tehdi-Tags
Taiwans Cyber Security Administration definierte auch vier grundlegende Bedrohungen, denen öffentliche Institutionen ausgesetzt sind. Diese Liste bietet eine konkrete Karte, um zu sehen, woher die Öffnungen im öffentlichen Sektor kommen.
Fake Messaging Apps: Im Falle des Herunterladens der neu empfangenen Unternehmenscomputer, Benutzer bösartig imitierte Messaging-Apps, können die Backdoor-Programme platziert werden.
Bring-your-own-driver-Technik: Saldurganlar kann unbefugten Zugriff auf das Hauptsystem vermeiden und durch eine Treiberinstallationsmethode erkannt werden, die den Sicherheitsschutz deaktiviert.
Infiltration durch Wartungsunternehmen: Wenn Auftragnehmer, die die Systemwartung durchgeführt haben, eine Fernzugriffssoftware auf den Webserver installiert haben, können die Angreifer mittels Passworttest auf die Website der Institution zugreifen.
Netzwerkendgerätefehler: Es erklärt auf Netzwerkendgeräten oder das Risiko einer falschen Konfiguration kann auf böswillige Verbindungsereignisse zurückzuführen sein.
Die Empfehlungen des Arzneimittels sind auch nach diesen Bedrohungen gestaltet: die obligatorische Zulassung für alle Software- und Hardwareinstallationen, regelmäßige schlechte Screenings und Patch-Anwendungen, Web-Anwendungs-Firewalls und aktueller Endpunktschutz. Technischer Hintergrund dieser Vektoren, KI-Sicherheit direkte Schnitte mit Daten und Zugangskontrollprinzipien in Diskussionen.
Wie viel beschleunigte künstliche Intelligenz Angriffe?
Die Tabelle von Taiwan zeigt, dass öffentliche Institutionen bereits unter einer dichten Bedrohung sind. Künstliche Intelligenz bringt diesen Tisch auf eine neue Geschwindigkeit. Veröffentlicht auf Business Wire Crowd Threat 2026 Global Threat Repor Tags Den Daten zufolge stiegen KI-gestützte Angriffe jährlich um 89 Prozent.
Im selben Bericht sank die durchschnittliche Leckzeit vom ersten Zugriff auf ein Netzwerk von Angreifern auf 29 Minuten im Jahr 2025. Die schnellste Leckage dauert nur 27 Sekunden. Der Bericht dokumentiert auch, dass die Angreifer produktiven KI-Tools in mehr als 90 Institutionen bösartige Aufforderungen injizieren.
IBM-Seite weist auch auf eine ähnliche Beschleunigung hin. Veröffentlicht in Infosecurity Magazine IBM X-Force 2026 Threat Intelligence Index Dem Bericht zufolge stiegen die Angriffe auf öffentliche Anwendungen um 44 Prozent. Zafiyet Missbrauch war die häufigste erste Methode des Zugangs zu 40% der beobachteten Ereignisse. Aktive Ransomware- und Erpressungsgruppen wuchsen jährlich um 49 Prozent. Im selben Bericht wurden mehr als 300 Tausend ChatGPT-Anmeldeinformationen erwähnt.
Der gemeinsame Punkt in der Tabelle ist klar: Die Angreifer erfinden keine neuen Taktiken, die vorhandenen Taktiken beschleunigen sich mit künstlicher Intelligenz. Wenn die Prozesse Discovery, Passwortwiedergabe und Exploit automatisiert werden, wird die Zeit zwischen der Offenlegung einer Invasion aktiv genutzt.
Der IBM-Bericht zeigt, dass sich diese Beschleunigung auf die Lieferkette ausbreitet. Da die Software-Assemblerumgebungen Cloud-basierte Anwendungen und Versionsverteilung automatisch automatisieren, gab es seit 2020 etwa vier Mal große Verstöße gegen die Lieferkette. Im selben Bericht war das verarbeitende Gewerbe im fünften Jahr mit 27,7 Prozent das am stärksten anvisierte Gebiet; Nordamerika wurde zur Region, gefolgt von 29 Prozent der beobachteten Fälle. Die Verwechslung der Grenze zwischen Kriminellen bei der Suche nach finanziellen Vorteilen mit staatlich unterstützten Akteuren erleichtert den Einsatz von Techniken in Untergrundforen und die Wiederverwendung in kleinen Gruppen.
Otonom Angriffsrisiko und Anthropic Fall
Der auffälligste Punkt kam Ende 2025. Bericht von Anthropic Die erste groß angelegte Spout-Kampagne für künstliche Intelligenz wurde identifiziert und gestoppt. Das Unternehmen verbindet die Operation mit einer Gruppe mit hohem Vertrauen, die chinesische staatlich unterstützte und Code GTG-1002 bewertet.
Die Operation wurde Mitte September 2025 erkannt. Saldurganlar Anthropic Claude Das Code-Tool hat die Sicherheitsfilter des Modells übertroffen, indem es es davon überzeugt hat, als Unternehmen zu handeln, das Sicherheitstests für Verteidigungszwecke durchführt. Nach Einschätzung des Unternehmens führte künstliche Intelligenz 80 bis 90 Prozent der taktischen Operationen in physisch unmöglichen Anforderungsgeschwindigkeiten aus, ohne menschliches Eingreifen.
Die Kampagne zielte auf etwa 30 Ziele. Zu den Zielen gehörten große Technologieunternehmen, Finanzinstitute, Chemieproduzenten und Regierungsinstitutionen. Mehrere Leckversuche wurden erfolgreich abgeschlossen.
Nach der Erkennung zeigt der Prozess auch, wie öffentliche Institutionen einen Threat Intelligence Reflex benötigen. Anthropic hat den Umfang der Operation für das nächste Jahrzehnt nach dem Ereignis erfasst, die entdeckten Konten gesperrt, die betroffenen Institutionen gemeldet und mit den Behörden koordiniert. Sicherheitsforscher bewerten den Fall als erstes öffentliches Beispiel, das sehr stufenweise Angriffe gegen gute Verteidigungsziele durchführt. Die Wahrscheinlichkeit, autonome Angriffskapazität auf weniger talentierte Akteure zu verteilen, die verteidigende Seite des Gleichgewichts übersetzt zugunsten des Angreifers, bis sie diese Fähigkeiten skalieren.
"Die Menschen waren nur in wenigen kritischen Zeiten." (Jacob Klein, Anthropic Threat Intelligence)
Sie müssen die Worte von Klein richtig verstehen. Kastedilen ist das Gegenteil, nicht der Angriff ist schwach. Selbst wenn der menschliche Bediener nur bei laufenden Entscheidungen und auf wenigen Hektar aktiviert wird, arbeitete der Rest des Systems autonom. Diese Situation schafft eine neue Risikoschwelle für öffentliche Institutionen, um die Eintrittsbarriere von anspruchsvollen Angriffen zu reduzieren. Wie man die gefilterten Modelle angreift, schädliche künstliche Intelligenz Modelle Home Mit Diskussionen auf der gleichen Etage.
Unterschied zwischen klassischer und künstlicher Intelligenz Age Defense
Autonome Angriffe sind gezwungen, die verteidigende Seite zu überdenken. Der Unterschied zwischen traditionellen Angriffen und von künstlicher Intelligenz unterstützten Angriffen ist in mehreren Größen, vor allem in Geschwindigkeit und Umfang, ausgeprägt.
Abmessungen Tags | Traditioneller Angriff | Künstliche Intelligenz unterstützt Angriff |
|---|---|---|
Verarbeitungszeit | Uhren oder Tage | Bis zu 29 Minuten |
Automatisierung | Meistens manuell | 80-90 autonom |
Tags | Begrenztes Ziel | 30+ Ziele gleichzeitig |
Nachrichten | Langsam, von Hand | Echtzeit, automatisch |
Zuhause | Allgemeines Muster | Personalisierte, Deepfake-unterstützte |
Bemerkenswerte Schritte auf der Verteidigungsseite werden auch von den Empfehlungen der taiwanesischen Regierung abgedeckt. Der Genehmigungsprozess für alle Installationen gilt als Basisschicht für regelmäßige Schwachstellenscans, Webanwendungs-Firewalls und den aktuellen Endpunktschutz. Die Verwendung von Whitelist für externe Links ist auch bei der Schließung unnötiger Ports und der regelmäßigen Aktualisierung der Endgerätesoftware aufgeführt.
Auf der Datenseite regelmäßige Arbeitskontinuitätsempfehlungen mit Backup-, Backup- und Wiederherstellungskapazität. Das taiwanesische Ministerium für digitale Unternehmen fördert verschlüsseltes verteiltes Backup in mehreren Cloud-Umgebungen für kritische öffentliche Infrastruktursysteme. Der Zweck hier ist es, das Risiko eines Single-Point-Ausfalls zu reduzieren und die Ausdauer zu verbessern.
Da die Angriffsfläche durch Lieferanten wächst, gehen die Empfehlungen der Verwaltung über die Grenzen der Institution hinaus. Zutrittskontrolle wird mit Lieferantensicherheitsmanagement, regelmäßigen Audit- und Compliance-Kontrollen zu Datenschutz, schlechtem Management und Ereignisberichterstattung empfohlen. Das Blockieren von bösartigen Anhängen und Verbindungen mit E-Mail-Filterung und Sandpool-Systemen wird der Liste hinzugefügt, wodurch die Berechtigungen für die gemeinsame Nutzung der Cloud und das Scannen hochgeladener Dateien eingeschränkt werden. Da die Social-Engineering-Initiativen, die Klang und Bild imitieren, Deepfake und künstliche Intelligenz Diskussionen bilden auch den rechtlichen Fuß dieses Verteidigungsplans.
Wo stoppt die öffentliche Cyber-Sicherheit in der Türkei?
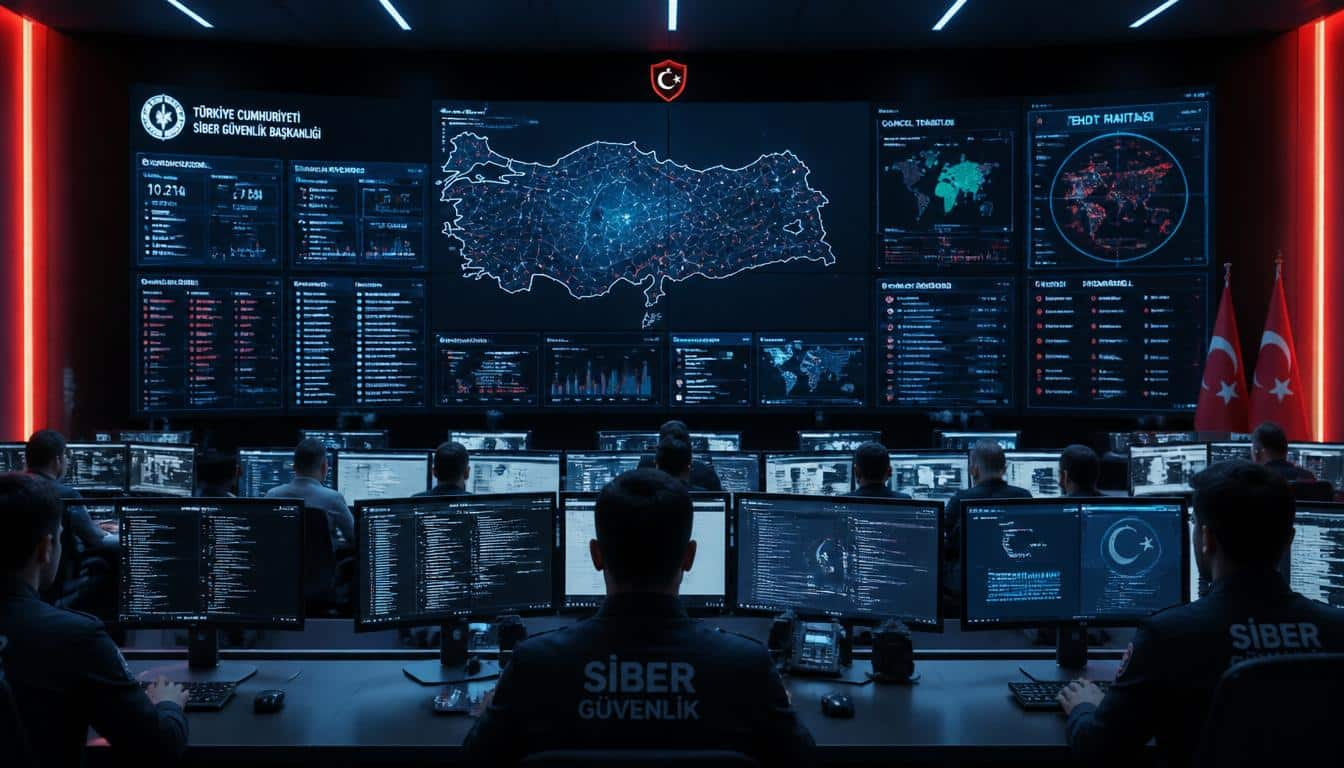
Der Tisch an der Seite der Türkei ist sowohl in Bezug auf Bedrohung als auch auf Vorbereitung intensiv. Laut Aussage spiegelt sich in Anadolu Agency Minister für Verkehr und Infrastruktur Abdulkadir Uraloglu erklärte, dass 2025 gemeldet und blockiert Cyber-Angriffe auf 182 Tausend in den ersten zehn Monaten. Im gleichen Zeitraum wurden 74 Tausend 594 bösartige Verbindungen geschlossen, um auf die Infrastrukturebene zuzugreifen.
Die Rolle der heimischen KI in der öffentlichen Sicherheit wächst ebenfalls. Die von USOM entwickelte KI-Technologie hat ihren 74 Tausend 205 Domainnamen identifiziert und blockiert, der zum Zweck der Übertragung von Bürgern eingerichtet wurde. Uraloğlu übertrug auch die türkische International Telecommunication Association im Global Cyber Security Index 2024 mit 100 vollen Punkten im „Rol Model Country. Das Cyber Security Gesetz ist im März 1925 in Kraft getreten.
Die Struktur wird auf der Seite der Organisation erweitert. Das Team von Eingriffen in 14 sektorale und 2 Tausend Corporate Cyber-Events bei USOM Koordination arbeitet mit Tausenden von Experten. Einheimische Projekte, die mit internen Quellen wie "Avcı", "Azad" und "Karga" entwickelt wurden, stärken die Störkapazität auf nationaler Ebene. Künstliche Intelligenz unterstützte Analysesysteme werden auch bei der Verbrennung kritischer Webseiten eingesetzt.
Das Risiko auf der Bedrohungsseite wird nicht verringert. Laut Nachrichten der Agentur Anadolu basierend auf Kaspersky-Daten Im ersten Quartal 2025 waren 26 Prozent der Nutzer in der Türkei von Online-Bedrohungen betroffen. Demnach wurde die Türkei zum Land mit dem höchsten Risiko im Nahen Osten, in der Türkei und in Afrika. In den gleichen Nachrichten wurden die APT-Gruppen, die auf Regierungsinstitutionen abzielten, dem Streben nach strategischem Wissen gewidmet. Die Ressource des wichtigen Teils der Angriffe durch menschliches Versagen zeigt, dass das Bewusstsein des Personals auch ein grundlegender Bestandteil der öffentlichen Sicherheit ist.
Was denkt die Gemeinschaft?
Unterstützer
Einige der Sicherheitsforscher verteidigen, dass KI auch auf der Verteidigungsseite die gleiche Geschwindigkeit bieten kann. Automatische Bedrohungserkennung, schlechte Echtzeitanalyse und schnelles Eingreifen können den Geschwindigkeitsvorteil der Hand des Angreifers ausgleichen. Wie im Fall Anthropic waren es auf künstlicher Intelligenz basierende Überwachungssysteme, die den Angriff erkennen. Nach dieser Meinung sollten öffentliche Institutionen den Einsatz von künstlicher Intelligenz in der Verteidigung frühzeitig versuchen, anstatt sie zu verschieben. Frühe Erfahrungen in Bereichen wie Sicherheitsoperationen, Bedrohungsjagd und Zwischenfallintervention beschleunigen die Lernkurve von Institutionen.
Nachrichten
Die andere Seite denkt, dass das Geschwindigkeitsrennen strukturell zugunsten des Angreifers funktioniert. Durch die Bestimmung der Zeit zwischen der Offenlegung einer Schwachstelle und der Ausnutzung verlangsamt der Patch-Zyklus öffentliche Institutionen. Da Daten zeigen, dass der Großteil der Angriffe durch menschliches Versagen verursacht wird, reicht die technische Investition allein nicht aus. Qualifiziertes Personaldefizit und unsichere Governance-Verantwortlichkeiten stehen am Anfang dieser Bedenken. In öffentlichen Institutionen mit langen Budget- und Einkaufsprozessen wird der Schutz der aktuellen Verteidigungsinstrumente auch als separate Herausforderung ausgedrückt.
Häufig gestellte Fragen
Was ist der Cyberangriff, der durch künstliche Intelligenz unterstützt wird?
Künstliche Intelligenz-unterstützter Cyberangriff ist eine Art von Angriff, bei dem Schritte wie Entdeckung, Passwortwiedergabe, Ausnutzung und Datenlecks mit künstlichen Intelligenzmodellen automatisiert werden. In dem von Anthropic gemeldeten Fall führte künstliche Intelligenz 80 bis 90 Prozent der Operation durch. Diese Methode beschleunigt sowohl Angriffe als auch Skalen.
Wie viele unbefugte Zugriffe auf Taiwans 726-Veranstaltung?
68,6 Prozent der Ereignisse waren unbefugte Zugriffsversuche. Dann funktioniert das Gerät mit 15,43 Prozent aus, Serviceunterbrechungen mit 4,96 Prozent und Webseitenangriffe mit 2,48 Prozent. Diese Verteilung zeigt, dass leckorientierte Bedrohungen dominanter sind als technische Ausfälle.
Wie sehr beschleunigten die KI-unterstützten Angriffe?
Laut dem Bericht Crowd. 2026 stiegen diese Angriffe um 89 Prozent pro Jahr und die durchschnittliche Leckzeit fiel auf 29 Minuten. Die schnellste Leckage dauerte 27 Sekunden. IBM X-Force berichtete, dass Angriffe auf öffentliche Anwendungen um 44 Prozent zugenommen haben.
Was tun türkische öffentliche Institutionen gegen diese Bedrohungen?
Die USOM koordiniert sektorale und unternehmerische Interventionsteams arbeiten, bösartige Verbindungen werden auf Infrastrukturebene blockiert. Die native KI-Technologie erkennt Domainnamen und trat im März 2025 in Kraft. Die Türkei befindet sich in einer 100-Punkte-Rollenmodellkategorie im ITU-Index.
Wie können öffentliche Institutionen im Zeitalter der künstlichen Intelligenz schützen?
Die Genehmigungspflicht für alle Installationen liegt zwischen den grundlegenden Schritten des regelmäßigen Fehlerscans, der Webanwendungs-Firewall und des aktuellen Endpunktschutzes. Dazu kommen Whitelist, E-Mail-Filterung, verschlüsseltes verteiltes Backup und regelmäßige Arbeitskontinuität für externe Verbindungen. Auch das Supplier Security Management sticht in der Liste heraus.
Taiwans 726-Veranstaltungstisch bietet einen ersten Eindruck davon, wohin die öffentliche Sicherheit in der Ära der künstlichen Intelligenz geht, die zu einem Jahresbericht eines einzelnen Landes wird. Wenn die Angriffsseite automatisiert und schnell ist, wird die verteidigende Seite in den nächsten Monaten gelöscht, dass die verteidigende Seite nicht das gleiche Tempo erfassen und erfassen kann. Öffentliche Institutionen werden keine Patch-Schleifen im Minutenmaßstab herunterladen und herunterladen, was als Hauptfrage steht, die die Richtung dieses Rennens bestimmt.
AdminKuzey Kore Deepfake Yazılımcı Sızma Operasyonu
ChatGPT Finans Yönetimi Özelliği Kullanıma Açıldı


