Sind öffentliche USB-Ladestationen sicher? Choicejacking!
Automatisch übersetzt
 Admin
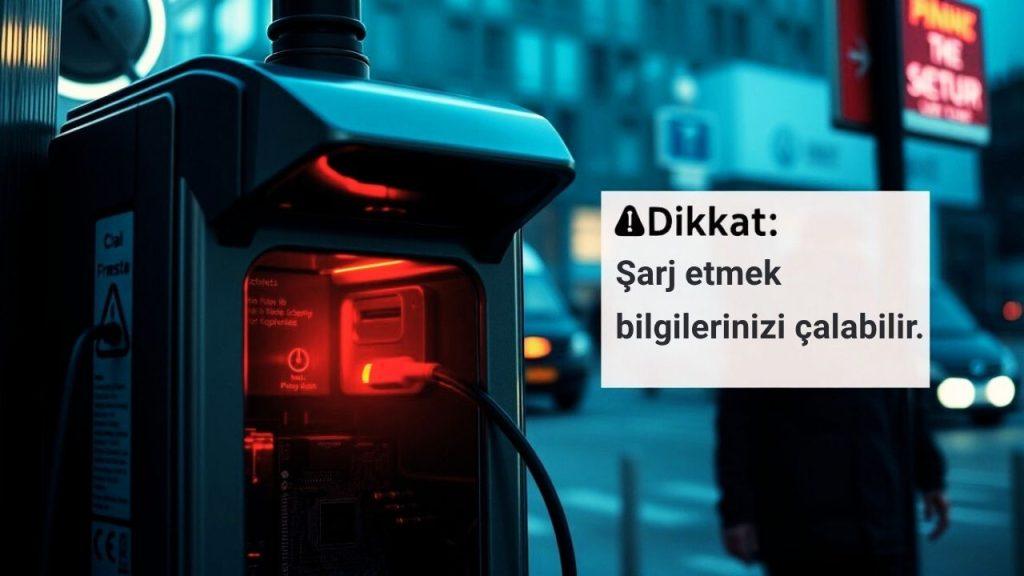
Heutzutage werden unsere Smartphones zu einem festen Bestandteil unseres Lebens. Vor allem, wenn unsere Gebühren reduziert werden, in Flughäfen, Cafés oder öffentlichen Verkehrsmitteln öffentliche USB-Ladestationen kann gerettet werden.
Zuhause Cyber Security ExpertenEs sieht unschuldig aus LadestationenEs zeigt, dass der Vers eine größere Bedrohung gehostet hat, als wir denken: "Choicejacking" -Angriff.
Was ist Choicejacking? Wie ist eine Bedrohung?
Seit vielen Jahren bekannt.Saftjackin gSmartphone-Hersteller gegen Angriffe entwickelten Sicherheitsmaßnahmen. Diese Angriffe, bösartige LadestationenNin basierte auf Malware-Infektion oder Datenwiedergabe auf Telefonen. Dank der neu entwickelten Sicherheitsmaßnahmen würde jedoch bei einer Verbindung mit einem Gerät, das eine Smartphone-Datenübertragung unterstützt, eine Warnmeldung angezeigt, wenn der Benutzer keine Daten übertragen kann. Auf diese Weise konnten die Benutzer ihre Daten schützen, indem sie sich für "nur aufladen" entschieden.
Forscher der Technischen Universität Graz in Österreich entdeckten jedoch einen neuen Weg, um diese Maßnahmen zu überwinden: Home g Angriff. Home ga böswillig Ladestation uNun soll das Gerät manipuliert werden, um sicherzustellen, dass der Benutzer ohne Erlaubnis oder Informationen in den Datenübertragungsmodus des Telefons übergeht. Ihr Telefon verhält sich also so, als hätten Sie die Datenübertragung genehmigt, ohne Fragen zu stellen oder ohne Ihre Zustimmung. Dies bedeutet, dass Ihre Fotos, Dokumente, Kontakte und andere sensible Daten durch bösartige Geräte zugänglich sind.
Warum Risiko in öffentlichen USB-Ladestationen haben?
Öffentliche USB-LadepunkteEs kann nicht nur Strom liefern, sondern auch als geheimer Computer fungieren. Home g Der Angriff nutzt dieses Übel voll aus. Saldurganlar kann sich mit Ihrem Smartphone über Datenübertragungsprotokolle wie Media Transfer Protocol (MTP) oder Image Transfer Protocol (PTP) verbinden und Ihre Daten zurückziehen.
NordVPN Cybersecurity Berater Adrianus Warmenhoven, Home g„insbesondere ist gefährlichChoicejacking manipuliert ein Gerät, mit dem Benutzer Entscheidungen treffen können, die sie nie beabsichtigt haben - und ohne sich dessen bewusst zu sein. Egal, ob Sie Zugriff auf Daten gewähren oder Malware herunterladen, diese Angriffe missbrauchen das Vertrauen, das wir in unsere täglichen Interaktionen mit unseren Smartphones gehört haben.
Dieser Angriff kann so schnell passieren, dass die Erkennung des menschlichen Auges fast unmöglich ist. Der gesamte Prozess kann in weniger als 133 Millisekunden (kurz als eine menschliche Augenfrucht) abgeschlossen werden, was dafür sorgt, dass der Angriff fast nicht nachweisbar ist.
Wie funktioniert Hack Attack?
Forscher der Technischen Universität Graz, Home g drei verschiedene Varianten des Angriffs definiert:
Komplexeste Methode (iOS und Android): Ein bösartiger Mikrocomputer erscheint wie eine Ladestation und verbindet sich mit dem Smartphone als USB-Tastatur, USB-Host (Computer) und Bluetooth-Tastatur. Wenn das Telefon eingesetzt wird, ahmt die bösartige Station eine USB-Tastatur nach und öffnet Bluetooth und sendet dann Befehle zur Verbindung mit einem Bluetooth-Gerät. Nach der Simulation der Bluetooth-Tastatur wird das System über USB wieder angeschlossen und fungiert diesmal als Computer. Wenn das Smartphone auffordert, dass der Benutzer keine Datenübertragung zulässt, bestätigt das bösartige Gerät diese Anfrage automatisch über Bluetooth "Schlaganfall".
Spezifische Methode für Android (Bluetooth nicht erforderlich): Das bösartige Ladegerät verhält sich wie eine USB-Tastatur und bewegt den Eingangspuffer, indem es mit Smartphone-Tastaturanschlägen gefüllt wird. Während das Betriebssystem mit der Verarbeitung dieser unbestrittenen Eingabe beschäftigt ist, wird der Anschluss des Ladegeräts abgeschnitten und wieder angeschlossen (als Computer einmal). Wenn eine Warnmeldung angezeigt wird, die fragt, welcher Modus auf dem Bildschirm angeschlossen werden soll, wird der letzte Teil des Tastatureingabe-Caches abgespielt. In diesem Teil gibt es ein Tastendruck-Array, das den Datenübertragungsmodus (MTP, PTP oder sogar ADB-Debugging-Modus) bestätigt.
Spezielle Methode für Android (AOAP Ausnahme): Diese Methode verwendet das Android Open Access Protocol (AOAP) falsche Anwendung aller getesteten Smartphones. Das Schadgerät wird sofort als Computer verbunden und wenn der Bestätigungsbildschirm angezeigt wird, sendet es die notwendigen Tastendruckereignisse über AOAP. Laut Protokoll ist das gleichzeitige Arbeiten im USB-Host und im AOAP-Modus zwar verboten, diese Einschränkung wird jedoch in der Praxis oft ignoriert.
Diese Angriffe enthalten keine Malware, wie Hackread hervorhebt, und ermöglichen es Telefonen, den Debugging- oder Datenübertragungsmodus in weniger als 133 Millisekunden zu passieren.
Wie ernst ist der Zustand des realen Lebens?
Zeit der Streitkräfte USB-Ladestationen Obwohl Daten Warnungen über die Angriffe von Diebstahl, Home g Es gibt keinen Fall, dass Angriffe im wirklichen Leben für die Öffentlichkeit zugänglich sind. Dies bedeutet, dass es derzeit keine gemeinsame Bedrohung gibt, obwohl Angriffe überhaupt nicht stattfinden.
Zuhause Englisch Es betont auch, dass solche Untersuchungen und Warnungen ein sich ständig weiterentwickelnder Bereich der digitalen Sicherheit sind und jederzeit neue Bedrohungen auftreten können.
Wie schützt man sich selbst? Praktische Vorschläge
Öffentliche USB-LadestationenHier sind einige praktische Maßnahmen, die Sie vor potenziellen Risiken schützen können:
Verwenden Sie Ihr eigenes zuverlässiges Ladegerät: Laden Sie Ihre Geräte nur mit Ihrem eigenen zuverlässigen Ladegerätadapter und Kabel.
Holen Sie sich Portable Power Bank: Eine Powerbank ist die sicherste und bequemste Ladeoption, wenn Sie unterwegs sind. Beseitigen Sie Risiken, indem Sie Ihre eigene Energie mit sich tragen.
Lieber Wall Sockets: Wenn Sie Ihren eigenen Adapter und Kabel haben, Hotels oder Flughäfen Home LadestationenVerwenden Sie direkt Wandsteckdosen anstelle von USB-Ports.
Verwenden Sie USB-Datenblocker ("USB-Kondom"): Diese Adapter verhindern die Datenübertragung und ermöglichen nur den Stromfluss vom Kabel. Es kann jedoch das Laden auf neuen Smartphones verlangsamen, da es auch notwendige Datensignale für Schnelllademodi blockiert.
Verwenden Sie ein Kabel ohne Datenübertragung: Sie können billig und nur ein Kabel zum Aufladen bekommen. Bevor Sie es jedoch verwenden, stellen Sie sicher, dass keine Datenübertragungswarnung auf dem Bildschirm angezeigt wird, indem Sie eine Verbindung zu einem vertrauenswürdigen Computer herstellen.
Sie kennen keine Software-Updates: Behalten Sie immer die Software Ihres Smartphones (iOS/iPadOS 18.4 und Android 15 oder höher). Apple und Google haben diese Angriffsmethoden in neuen Updates blockiert. Android-Nutzer sollten prüfen, ob sie ein Passwort oder eine biometrische Verifizierung benötigen, indem sie ihre Telefone auch in der aktuellen Version mit einem vertrauenswürdigen Computer verbinden. Falls nicht erforderlich, öffentlich geöffnet LadestationenEs ist am besten, sich von .
Verwenden Sie den "Only Charge"-Modus: Sie können eine zusätzliche Kontrollebene hinzufügen, indem Sie den auf einigen Android-Geräten verfügbaren Modus "nur aufladen" aktivieren.
Vorsicht: Wenn Sie dringend für die Öffentlichkeit zugänglich sind USB-Ladestation u Wenn Sie es verwenden müssen, achten Sie bei der Installation Ihres Geräts auf den Bildschirm. Wenn Sie mit dem Laden beginnen und die Art der Verbindung auswählen möchten, wählen Sie "Nur aufladen". Wenn Sie Bedenken bezüglich Ihrer Daten haben, ist es sicherer, den Stecker zu überprüfen und einen weniger "intelligenten" Port anzurufen.
Home g Cyberbedrohungen der neuen Generation, Digitale Sicherheit Erinnert noch einmal an die Bedeutung. Bewusst und vorsichtig zu sein ist der effektivste Weg, um unsere persönlichen Daten zu schützen.
Zuhause öffentliche USB-LadestationenVerwenden Sie es? Denken Sie daran, Ihre Gewohnheiten im Lichte dieser Informationen zu ändern?
AdminClaude Jupiter Sızdı: Anthropic’ten Dev Hamle Geliyor!
Google Devri Kapandı mı? Reklamın Yeni Patronu: Advantage+