



US-Spezialunternehmen erteilen Genehmigung für Cyberoperationen
Automatisch übersetzt
 Admin
Der Boden des Weißen Hauses basiert auf einer einzigen Zahl: 2025,8 Milliarden US-Dollar, in denen US-Bürger Cyberkriminalität abdecken. Am 12. August 2026 genehmigte der in den geprüften privaten Unternehmen unterzeichnete Präsidentschaftskonflikt die aggressive Cyberoperation gegen ausländische Kriminalitätsnetzwerke. In diesem Artikel geht es um den Umfang, die Auditstruktur, die völkerrechtliche Diskussion und den unterschiedlichen Weg, den die Türkei einschlägt.
Was verändert das Weiße Haus?
Muhtıra ist die Mission, ein neues Programm für das National Coordination Centre (NCC) einzurichten. Im offiziellen Text veröffentlicht von White Saray Die Politik wird in Form der Nutzung aller nationalen Macht definiert, einschließlich der Innovationsfähigkeit des Privatsektors im Kampf gegen Cyberkriminalität. Die in das Programm aufgenommenen Unternehmen werden unter dem Titel "Kreative Unternehmen" gesammelt und können sich nur unter der Leitung, Kontrolle und Aufsicht der Bundesregierung bewegen.
Zieldefinition wird eng gehalten: Cyber-unterstützte nationale Verbrechensorganisationen, die aus dem Ausland operieren. Laut Mayer Browns Gesetzesbewertung Das Dokument wird von einem Informationsvermerk des Weißen Hauses und einer geheimen Ergänzung begleitet. Die Grundlage der Vereinbarung ist das Präsidialdekret vom 6. März 2026.
Die wichtigste brechende Autorität. Ein nicht-staatlicher Akteur ist erstmals mit einem offiziellen Programm zur Durchführung aggressiver Cyber-Aktionen am Staat und jenseits der Grenze verbunden.
Was ist Hack Back und warum wiegt es?
Hackback bedeutet, dass die angegriffene Partei nicht verteidigt wird, sondern der Angreifer sich in Richtung Infrastruktur bewegt. Die Vorschriften, die unbefugten Computerzugang im amerikanischen Recht beschuldigen, haben den Bereich seit mehr als zehn Jahren für den privaten Sektor geschlossen. Unternehmen können den Angreifer beobachten, sich als spielend erweisen, aber das gegenüberliegende Seitensystem nicht berühren.
Der Grund für dieses Verbot liegt in den Kosten dieses Verbots. Laut den in Tech Times veröffentlichten Nachrichten Die verlorenen 20,8 Milliarden Dollar, die die Amerikaner im Jahr 2025 cybergestützten Verbrechen gegeben haben, und die These der Verwaltung können nicht aus den unerreichbaren Gerichtsbarkeiten der Strafverfolgungskräfte erwachsen.
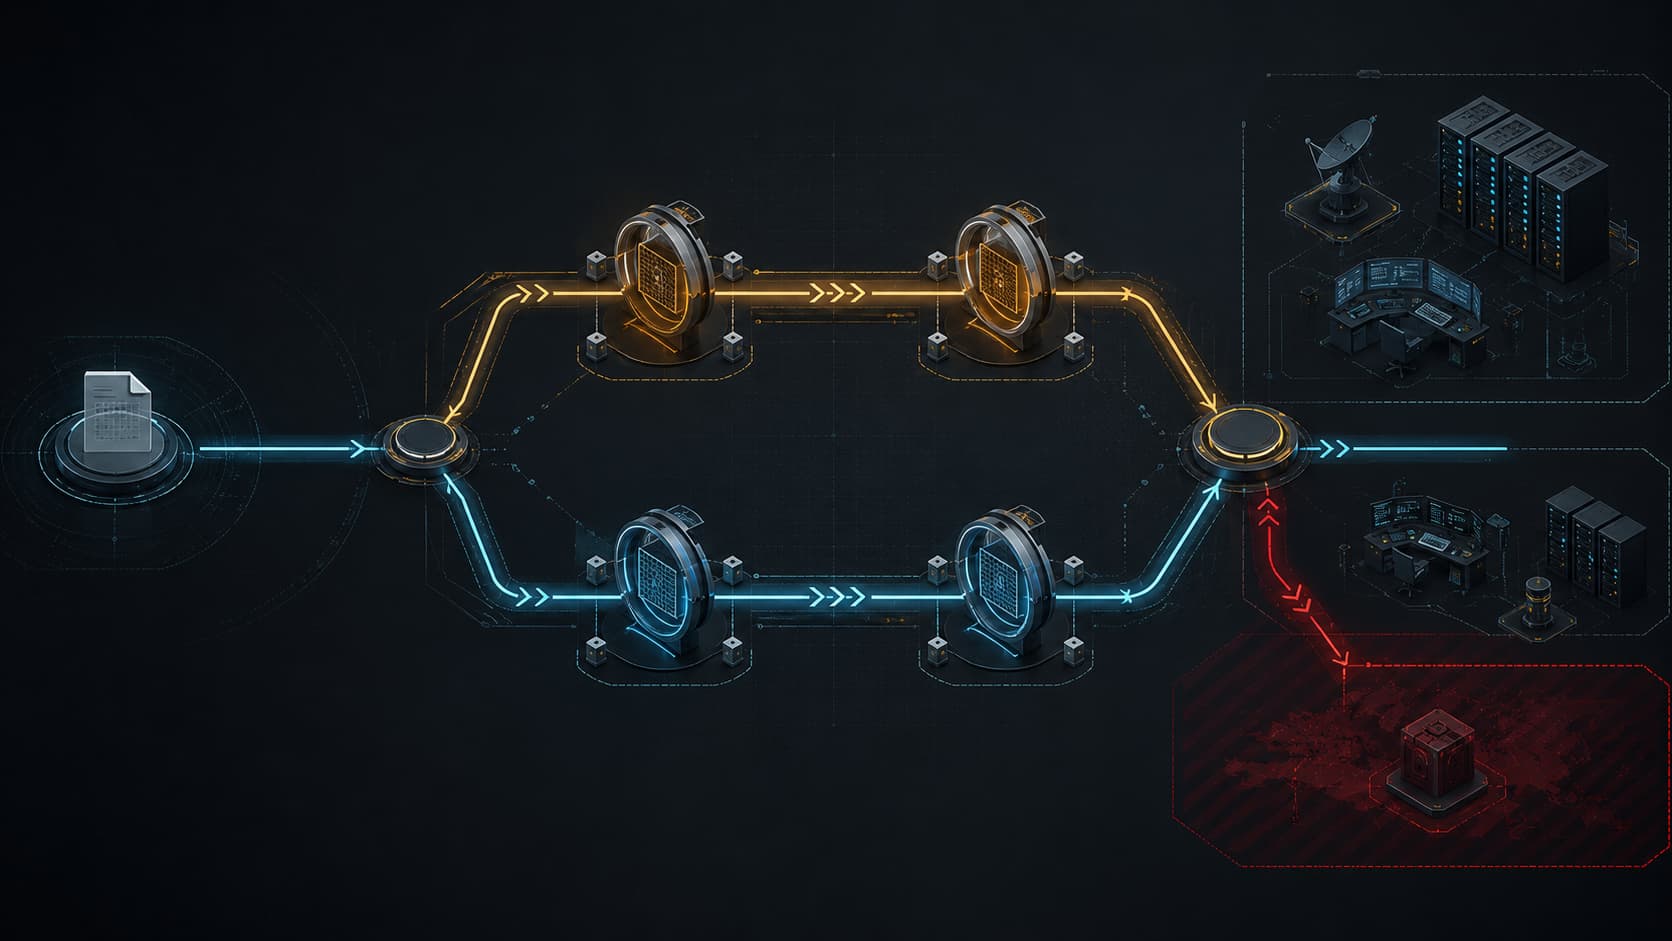
Es kommt vom selben Ort. Saldurgans arbeiten oft auf Servern von Drittanbietern, die sie gehandhabt haben. Ein Unternehmen, das zur entgegengesetzten Bewegung geht, kann die Infrastruktur eines Krankenhauses oder einer Logistikfirma beschädigen, nicht die kriminelle Organisation. Das Risiko eines falschen Pferdes ist kein technisches Detail, sondern eine Möglichkeit, die direkt die rechtliche Verantwortung gibt.
Welches Programm ist mit dem Audit-Mechanismus verbunden?
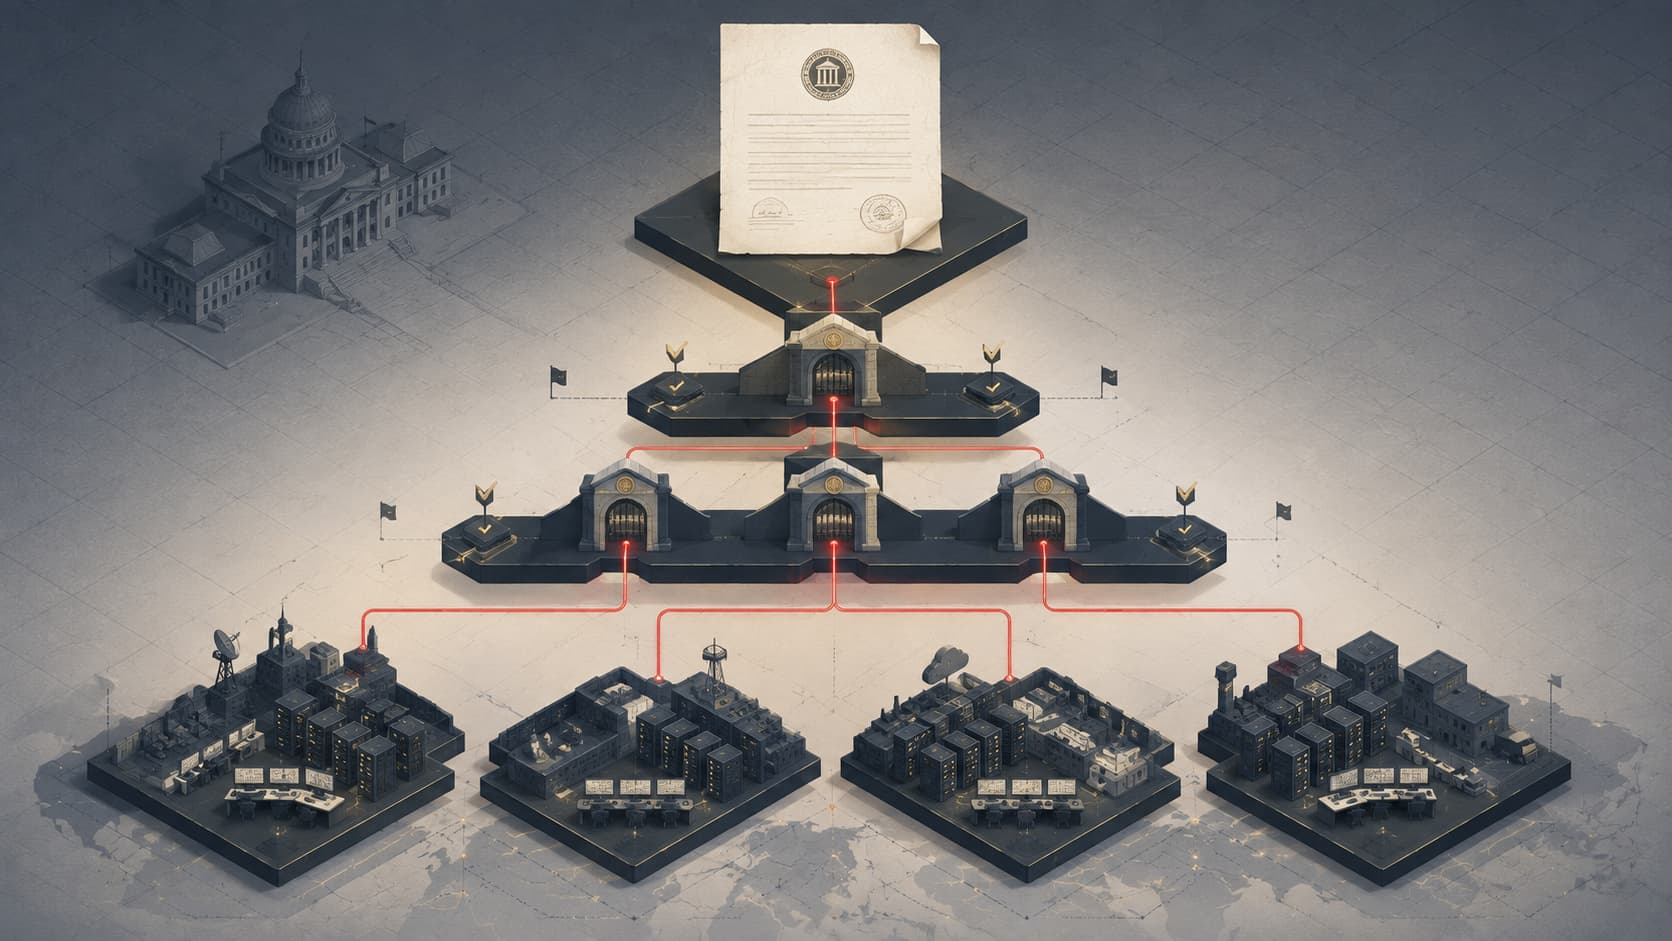
Die Autorisierung ist nicht freigestellt, sondern mit einer geschichteten Genehmigungskette verbunden. Basierend auf der Zusammenstellung des Benton Institute Das Programm wird vom Nationalen Koordinierungszentrum der Task Power Innere Sicherheit installiert und vom Exekutivdirektor des Innenministeriums mit dem Justizministerium verwaltet.
Das Ranking funktioniert wie folgt: Der Betriebsvorschlag kommt vom Unternehmen, die Genehmigung kommt vom Staat. Die teilnehmenden Unternehmen werden ermutigt, bedrohliche Informationen über kriminelle Organisationen im Einvernehmen mit anderen privaten Organisationen und Institutionen auf Bundes-, Landes-, lokaler, Stammes- und Regionsebene zu sammeln.
Das Vorhandensein der geheimen Ergänzung lässt eine Lücke auf der Transparenzseite. Welches Unternehmen wird in das Programm aufgenommen, welche Operation wird genehmigt und die Grenzen sind für die Öffentlichkeit geschlossen, wo es gezogen wird. Sie wird in einem Nichtgenehmigungsbereich nachgewiesen, in dem das Audit nicht verarbeitet und verarbeitet wird.
Ist der Cyber-Piratenbrief genau?
Die am häufigsten etablierte Benzoisierung in der Diskussion erstreckt sich auf Piratenbriefe, in denen Regierungen erlaubten, den feindlichen Handel zu treffen. Bewertung veröffentlicht in Control Systems Security Der Begriff wird als erste Anwendung für ein aktives Zustandsprogramm gelesen. Im selben Artikel wurde der Senator des ursprünglichen legalen Fahrzeugs, das auf dem Kongress wartete, darauf hingewiesen, dass Mike Lee der Cyber Letters of Marque and Reprisal Act am 15. Juli 2026 war, während das Gegenteil von Vertretern in der Versammlung Tim Burchett war.
Es gibt auch die Grenze des Benzoismus. Wiley analysieren Der Herausforderungs- und Genehmigungsprozess von NSPM-13, der für aggressive Cyber-Operationen erstellt wurde, wird von vielen Wegen übertragen. Der Unterschied in der Öffnung von kommerziellen Sicherheitsfirmen, nicht in der militärischen Befehlskette der Autorität.
Der Status des Betreibers im Piratenbrief wurde durch das Kriegsrecht definiert. Es gibt keine solche Definition im Cyber-Bereich. Die Frage nach dem Mitarbeiter des Teilnehmers, der im Konfliktfall in die rechtliche Kategorie eintritt, steht nun unverantwortlich.
Was ist der Unterschied zwischen dem Modell der USA und der Türkei?
Die Türkei ging in der gleichen Sommerperiode in die entgegengesetzte Richtung. Basierend auf dem Rating von KS Law Der Vorschlag, der der TBMM-Präsidentschaft am 3. Juli 2026 unterbreitet wurde, wurde in der Kombination der Generalversammlung vom 24. Juli 2026 angenommen. Das Internet-Domain-Namen-Management wurde unter dem Dach der Cyber Security Präsidentschaft mit Änderungen in Gesetz Nr. 5809, 7545, 5651 und 2559 gesammelt.
Dayanak, das Cyber Security Law Nr. 7545 in Kraft im März 1925. Dem Gesetz wird vorgeworfen, Cyber-Sicherheitsaktivitäten ohne die notwendige Genehmigung und Genehmigung durchzuführen, und es wird eine Gefängnisstrafe von einem Jahr auf fünfzehn Jahre prognostiziert. Organisationen im Rahmen kritischer Infrastrukturen können nur Cybersicherheitsprodukte und -dienstleistungen von sağlayıcılar-Anbietern des Präsidenten anbieten.
Der Abstand zwischen zwei Ansätzen wird auf den Tisch geklärt.
Messtags | US-Programm | Türkei-Modell |
|---|---|---|
Betrieb | Privatunternehmen aus dem Audit | Cyber Security Manager |
Genehmigungsbehörde | NCC, Justiz und innere Sicherheit | Cyber Security Manager |
Besondere Rolle des Sektors | Betätigungsaktuator | Konformer Lieferant |
Richtungen | Grenzüberschreitende Kriminalitätsorganisationen Home | Inländische Infrastrukturverteidigung |
Rechtsgrundlage | 12. August 2026 | Gesetz Nr. 7545 |
Die Suche nach Bearbeitung auf der Seite der künstlichen Intelligenz trägt ebenfalls einen ähnlichen zentralen Reflex. Deepfake und künstliche Intelligenz In der Diskussion werden nur Autorisierungs- und Notfallinterventionswerkzeuge gesammelt.
Was sind Somut-Risiken für Institutionen?
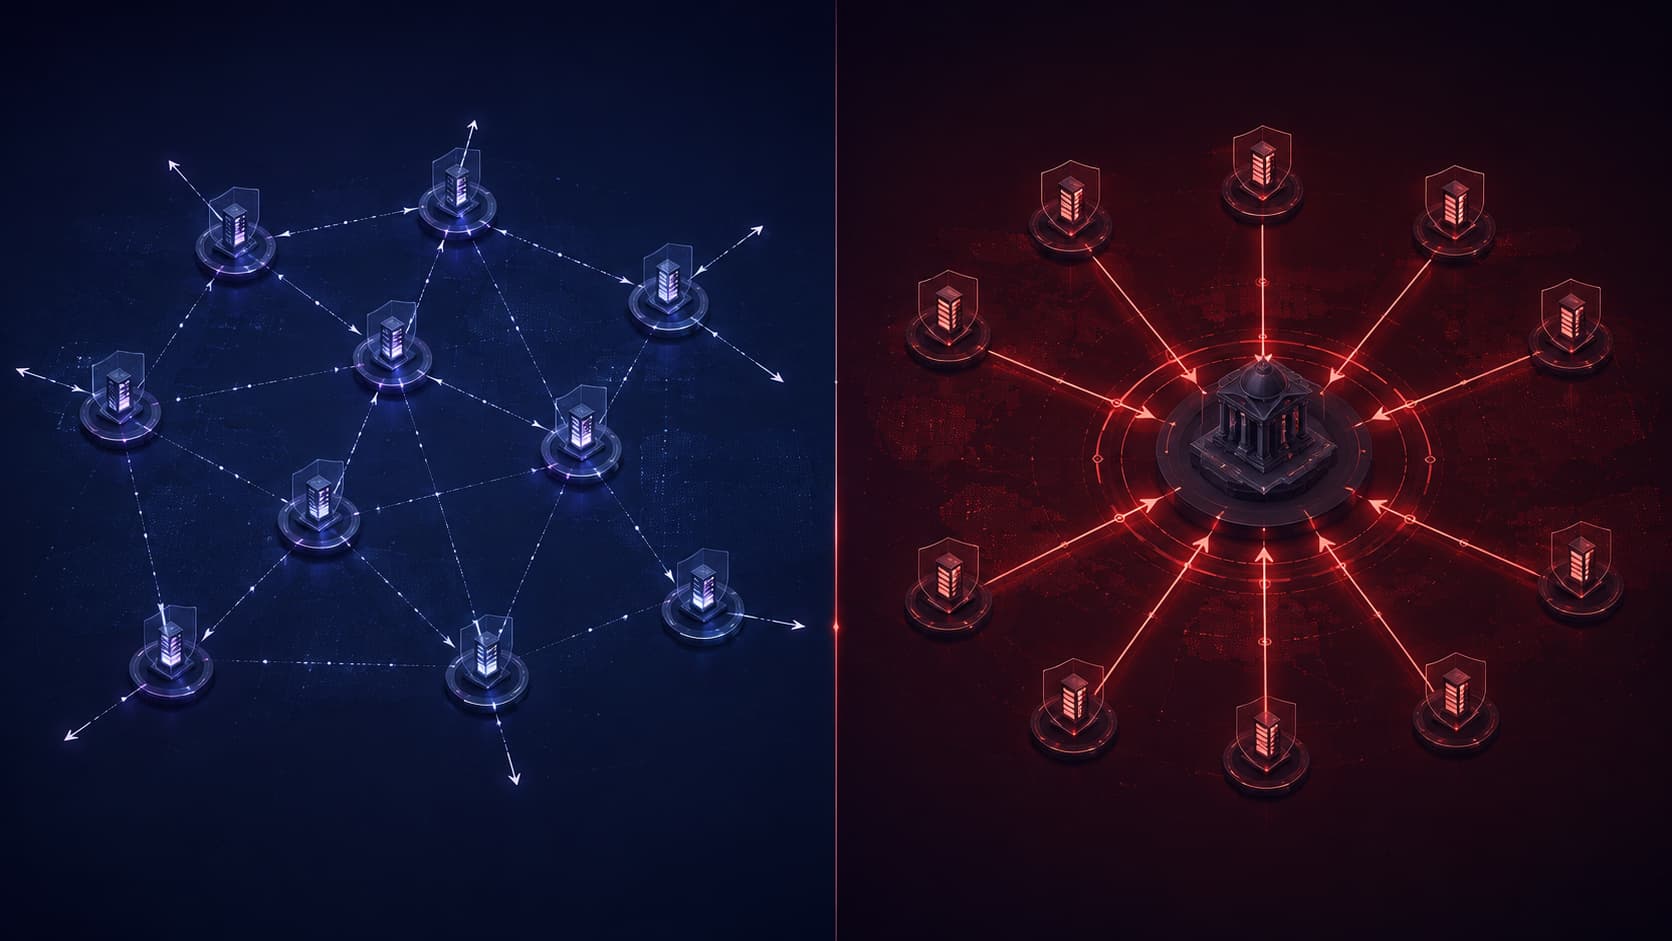
Während das Programm in den USA erscheint, bleibt der Effekt nicht in nationalen Grenzen. Wenn der Server eines in der Türkei tätigen Unternehmens Teil der Infrastrukturkette ist, die eine kriminelle Organisation außerhalb des Landes angesprochen hat, kann der Nebeneffekt einer genehmigten Operation direkt an dieses Unternehmen reflektiert werden. Wer wird für eine solche Situation verantwortlich gemacht, die unsicher ist, wie das Gericht autorisiert wird und wie die Entschädigung zu verarbeiten ist.
Das zweite Risiko besteht in Verträgen. Cybersecurity Service ist ein Zeitraum, um zu fragen, ob die Unternehmen an einem solchen Programm teilnehmen. Ein im Programm enthaltener Anbieter kann eine sichtbare Oberfläche eines Zustandsbetriebs erstellen, ohne die Infrastruktur des Kunden anzufordern.
Eine separate Schicht wächst, wenn auf der Angriffsfläche. Entfernen von ethischen Filtern Tags schädliche künstliche Intelligenz Modelle Home Während kriminelle Organisationen die Betriebsgeschwindigkeit erhöhen, werden ähnliche Fahrzeuge auf der Verteidigungsseite aktiviert. OpenAIs Cybersicherheitstests Home Während der Erkennung von Modellen aus der isolierten Umgebung war das Steuerungsproblem des automatisierten Betriebs bereits sichtbar. Unternehmensseite KI-Sicherheit Der Header deckt nun nicht nur Modellschutz ab, wer sich in den Autoritätsgrenzen befindet.
Was denkt die Gemeinschaft?
Review veröffentlicht im Digital Journal Die cyber-sicherheitsgemeinschaft der person wird sowohl auf interesse als auch auf anliegen übertragen. Diskussion geht auf zwei Linien.
Unterstützung: Sie verteidigen, dass die Streitkräfte die Schere zwischen der Geschwindigkeit der Verbrechensorganisationen heruntergefahren werden. Laut ihnen sehen die Incident-Interventionsteams, dass die Infrastruktur vom Boden verschoben wurde, bis der Gerichtsprozess abgeschlossen ist. Die technische Kapazität und Reaktionszeit des privaten Sektors kann diesen Hohlraum füllen.
Kritisch: Sie sagen, dass die Unbefugten die Ermutigungsstruktur der Öffnung für Automobilorganisationen stören. Ein Programm mit der Anzahl der Maßnahmen von Operationen wird belohnt, nicht aggressiv zu handeln. Misilisierung verpackt und Autorisierung der eigenen privaten Betreiber des Staates ist das Ergebnis, das oft in die Sprache gebracht wird.
Zwei Seiten lesen die gleiche Wahrheit auch anders: Sie verstehen, dass der Staat nicht allein wachsen kann, sie sind unterteilt in die, wer die Lösung ist.
Häufig gestellte Fragen
Wer hat das Recht, das System anzugreifen? Nicht nur im Ausland tätig, Cyber-unterstützte Nation Kriminalitätsorganisationen. Die Zieldefinition beschränkt sich auf ausländische Kriminalitätsnetzwerke und umfasst staatliche Akteure. Operationen laufen unter der Leitung, Kontrolle und Aufsicht der Bundesregierung.
Welche Unternehmen können am Programm teilnehmen? US-Auftragnehmer können von der Inspektion teilnehmen. Der Auswahl- und Genehmigungsprozess wird vom Nationalen Koordinierungszentrum verwaltet, die Operationen hängen von der Genehmigung des Ministeriums für innere Sicherheit beim Justizministerium ab. Die Details der Zulassungskriterien sind in der geheimen Ergänzung enthalten, begleitet von der Notwendigkeit.
Betrifft diese Regelung Unternehmen in der Türkei? Das kann indirekt wirken. Da kriminelle Organisationen oft über Server von Drittanbietern arbeiten, die sie angesprochen haben, kann sich der Nebeneffekt einer genehmigten Operation in der Infrastruktur eines türkischen Unternehmens widerspiegeln, das an dieser Kette beteiligt ist. Haftungs- und Entschädigungsregelung noch nicht festgelegt.
Was bedeutet der Cyber-Piratenbrief? Eine historische Benzacy, die den Staat zu einem privaten Akteur bedeutet, gegen feindliche Ziele zu handeln. S. 5000, die im Kongress erwartet, zielt darauf ab, nicht auf dem rechtlichen Boden zu sitzen. Die Wahrheit ist, das Programm zu starten, ohne auf die Rechnung zu warten.
Kann ein Unternehmen in der Türkei gegen sich selbst angreifen? Nicht. Das Cyber-Sicherheitsgesetz Nr. 7545 beschreibt die erforderlichen Genehmigungen und Genehmigungen als Verbrechen, um Cyber-Sicherheitsaktivitäten durchzuführen, ohne erhalten zu werden, und prognostiziert eine Gefängnisstrafe von einem Jahr bis fünfzehn Jahren. In dem Fall, der in der zuständigen Cybersicherheitspräsidentschaft gesammelt wurde.
Es ist nicht klar, wann die ersten Operationen des Programms laufen werden und wie viel die Ergebnisse für die Öffentlichkeit zugänglich sind. Das Vorhandensein von versteckten Anhängen zeigt, dass die Auswertung mit fehlenden Daten für eine lange Zeit erfolgt. S. 5000 im Kongress wird bestimmen, ob der Gesetzentwurf in einen dauerhaften Rahmen umgewandelt oder mit dem Managementwechsel zurückgenommen wird.
AdminReuters: Üretken Yapay Zeka Gazeteciliği Tehdit Ediyor
MoE Modellerinde Derinlik Odaklı Hassasiyet Analizi


