



Wie hat VS Code Cyber Attack GitHub Relive?
Automatisch übersetzt
 Admin
acht Minuten. Eine harmlose Erweiterung, wenn ein Entwickler auf VS Code installiert ist, hat in so kurzer Zeit etwa 3.800 GitHub den inneren Tank angesprochen. Dieser von der TeamPCP-Gruppe im Mai 2026 durchgeführte Angriff bewies mit konkreten Zahlen, dass Entwicklerwerkzeuge ein blinder Punkt für die Sicherheit sind. Die Chronologie des Angriffs in diesem Artikel, die verwendeten technischen Methoden befassen sich damit, wer die Gruppe für 2026 anvisiert und was die Entwickler gegen diese Bedrohung tun können.
3.800 Warehouse in 18 Minuten: Was ist Alter?
18. Mai 2026, Uhr 12:30 UTC. Die 18.95.0 Version der Nx Console Visual Studio Code Erweiterung wurde auf dem offiziellen VS Code Marketplace veröffentlicht. Die Erweiterung war in 2,2 Millionen Installation und verifiziert Broadcast-Status. Nach acht Minuten, um 12:48 Uhr, erkannte und entfernte das Nx-Team die bösartige Version.
Es mag wie eine späte Antwort erscheinen. Diese 18 Minuten waren jedoch sehr spät, da ein GitHub-Mitarbeiter genug hatte, um die Erweiterung zu bauen. GitHub erkannte einen internen Verstoß am 19. Mai und fand am 20. Mai News veröffentlicht in Tom's Hardware verkündete die Öffentlichkeit. Das Unternehmen stellte fest, dass der Verstoß gegen die offizielle Erklärung zu X korrigiert wird, das betroffene Gerät isoliert und die kritischen Anmeldeinformationen sofort rotiert.
Die Hacker-Gruppe namens TeamPCP wurde zuvor verschoben. Das Breached Cyber Crime Forum wurde angeblich bei etwa 4.000 privaten GitHub Store zugegriffen werden und fragte mindestens 50.000 Dollar für den besagten Quellcode gestohlen. Die Beschreibung der Gruppe wurde eine klare Linie gezogen: "Dies ist keine Lösegeldanforderung." Objective GitHub wurde nicht direkt gequetscht und verkaufte gestohlene Daten.
GitHub bestätigt auch seine Behauptungen. Es wurde festgestellt, dass Saldurgans eine "direkt konsistente" von 3.800 Lagernummern haben. Da große Technologieunternehmen Infrastruktur, Fahrzeugtechnik, CI/CD-Prozesse und interne APIs in Tausende von kleinen Lagerhäusern aufteilen, bezieht sich der Begriff "3.800 Lager" auf einen riesigen Datenblog.
Wie behebt man Nx Console Attachment?
Um die Technik des Angriffs zu verstehen, müssen Sie wissen, was Nx Console ist. Nx ist eine Reihe von Tools, mit denen große JavaScript- und TypeScript-Monorepo-Projekte verwaltet werden. Mit der Erweiterung können Benutzer von Visual Studio Code Aufgaben direkt vom Editor ausführen, z. B. Aufgabenausführung, Visualisierung der Abhängigkeit und Verwaltung der Projektstruktur. 2,2 Millionen Installationen machen es zu einem der Standard-Tools in der Entwickler-Community.
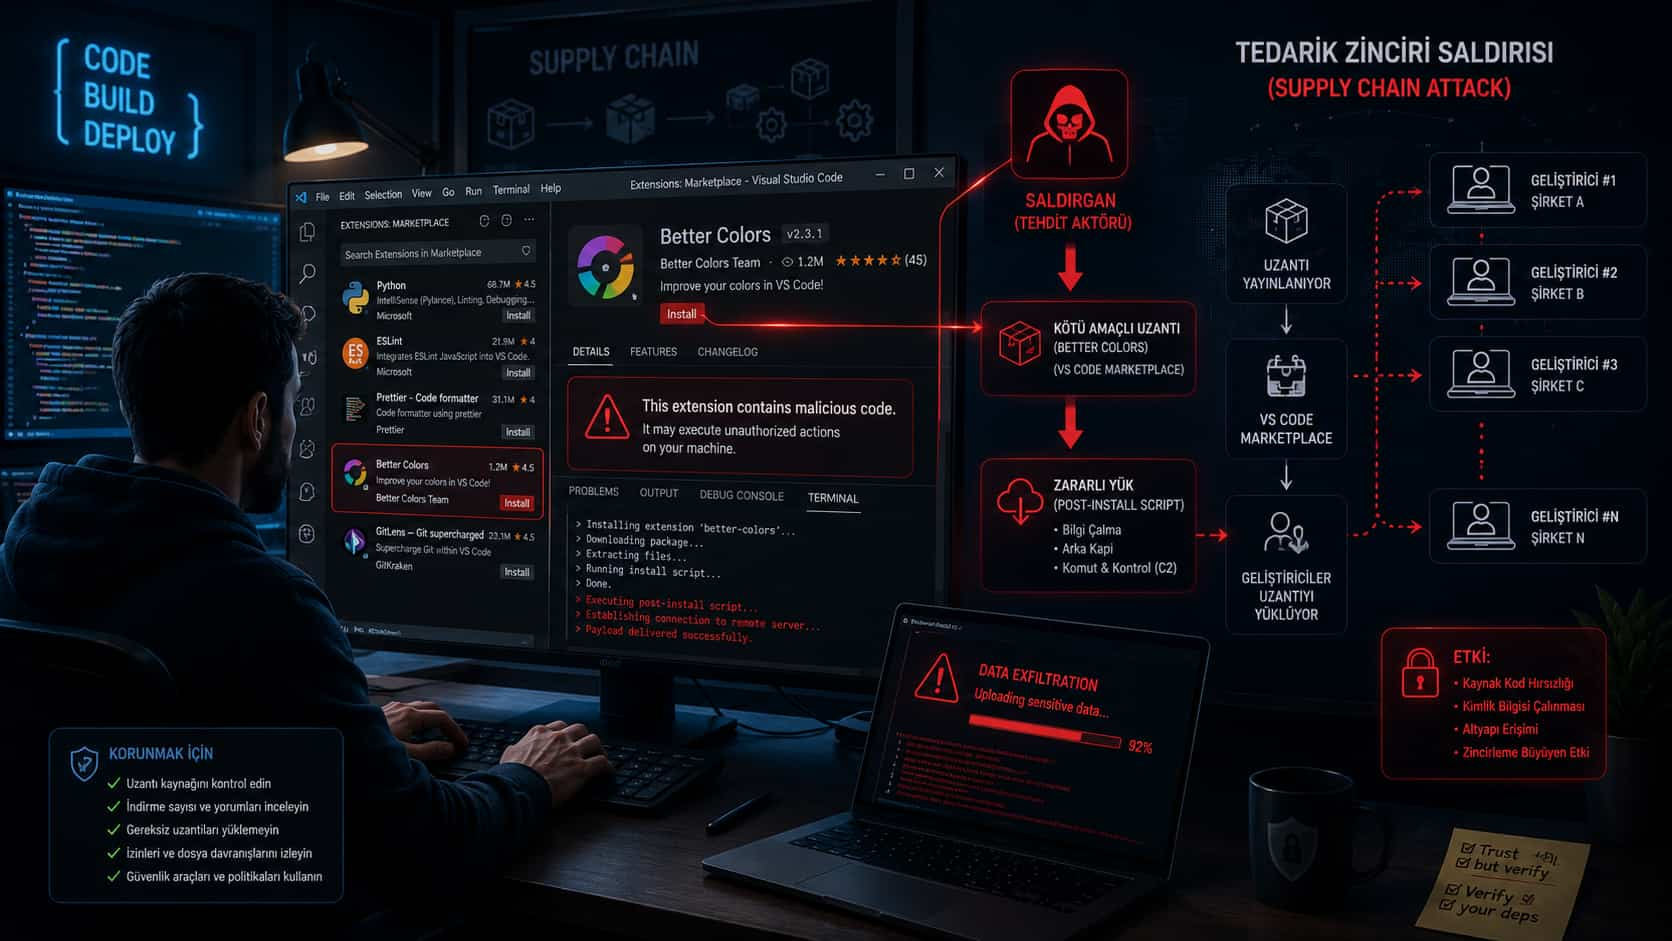
Basierend auf den Hacker News Angriffe begannen mit dem gestohlenen GitHub-Token eines Mitwirkenden. Dieses Token wurde verwendet, um einen bösartigen Waisen-Commit zu senden und die Version 18.95.0 auf den offiziellen Markt hochzuladen. Shareload innerhalb der veröffentlichten Version begann von dem Moment an, als es auf dem Gerät installiert wurde, leise zu arbeiten.
Die gesammelten Daten waren extrem groß. Aikido Sicherheit und Zuhause Schadcode nach ihrer Analyse zielte auf die folgende Liste:
Home 1Password Fälle
Home Anthropic Claude Codekonfigurationen
• npm ID Informationen Home
Startseite GitHub Personal Access Token
Home Amazon Web Services Zugriffsschalter
Home CI/CD-System-Identifizierungsinformationen Home
Der permanente Zugriff auf macOS-Systeme wurde ebenfalls gemeldet. Als die Maschine eines kurzen Entwicklers gehandhabt wurde, wurde die Tür zur gesamten Cloud-Infrastruktur und zu den Code-Lagerhäusern dieser Person geöffnet.
Warum sind VS Code-Erweiterungen ein gefährlicher Vektor? Denn eine Erweiterung funktioniert auf der gleichen Autorisierungsebene mit dem Benutzer. Es gibt Zugriff auf lokale Dateien, Terminal, Authentifizierungstoken und Cloud-Tools. Microsoft implementiert verschiedene Sicherheitsmaßnahmen, aber Entwickler installieren routinemäßig Erweiterungen von Drittanbietern für Debugging, Automatisierung, Kodierungshilfe für künstliche Intelligenz und Workflow-Integration. Diese Gewohnheit bietet Angreifern eine offene Passage.
Wer ist TeamPCP und was ist Mini Shai-Hulud?
Bericht von Help Net Security TeamPCP ist definiert als eine Cyberkriminalitätsgruppe, gefolgt von UNC6780-Code von Google Threat Intelligence, der von Open-Source-Sicherheitstools und künstlicher Intelligenz-Interlayer-Software finanziert wird. Schlüsselwerkzeug, mit dem die Gruppe Operationen skalieren kann: Mini Shai-Hulud.
Mini Shai-Hulud ist die Version von Shai-Hulud, einem selbstproduzierenden Wurm, der erstmals im Jahr 2025 dokumentiert wurde. Die Funktion des Wurms besteht darin, die Lieferkettenangriffe stark zu automatisieren. CI / CD sendet infizierte Versionen anderer Pakete, die andere Ziele von einem Ziel umgehen können. Hunt.ioNach der Infrastrukturanalyse der Gruppe C2 (Comuta und Kontrolle) scheinen Server im Subnetzwerk von 83,142.209,0/24 seit März 2026 konsistent zu sein.
Bericht von Trend Micro Die Gruppe wurde festgestellt, dass mindestens sieben verifizierte Wellen im Jahr 2026. Der Betrieb wird fortgesetzt, ohne anzuhalten; sowohl Kompressions- als auch Datenverkaufsstrategien werden gleichzeitig verwendet.
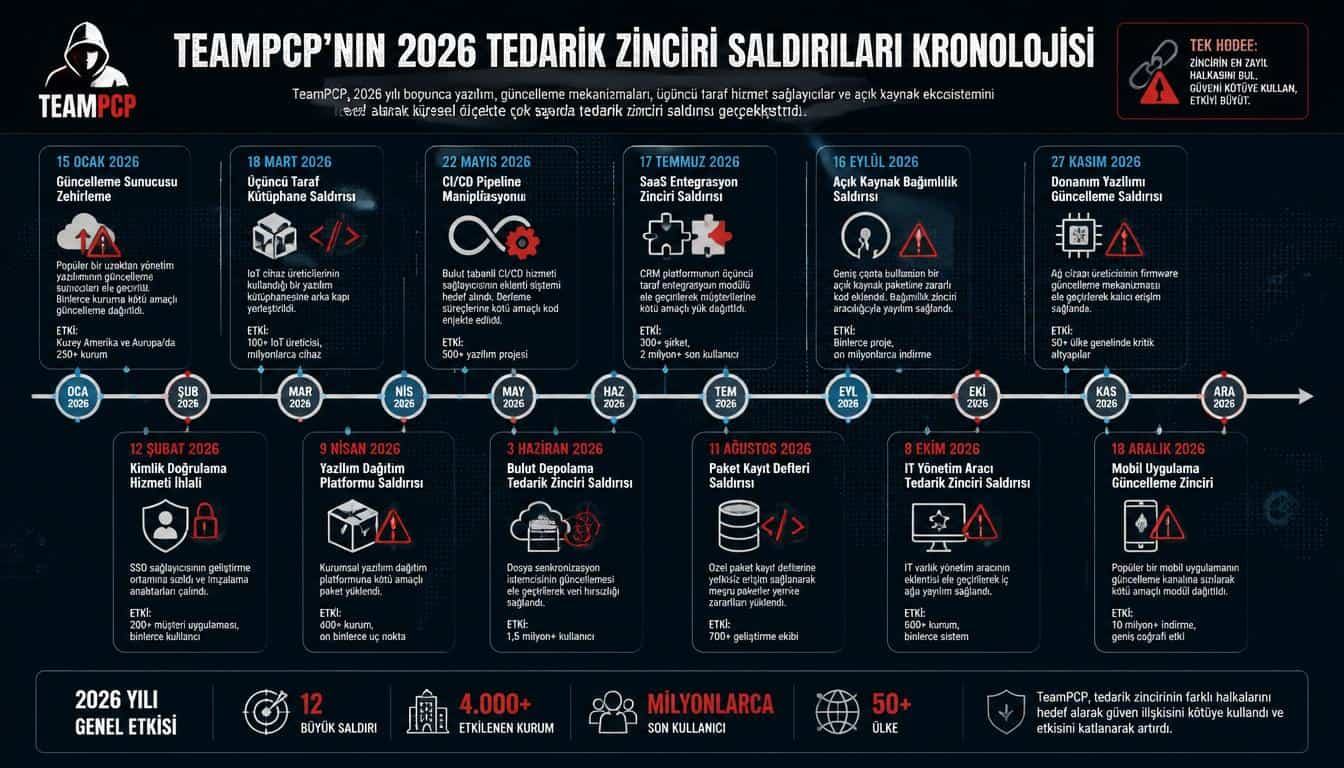
2026 Froschliste von TeamPCP
GitHub ist nicht das erste große Ziel dieser Gruppe. Laut den Nachrichten von VentureBeat Fünf separate Lieferkettenoberflächen wurden in einem Zeitrahmen von nur 48 Stunden erfolgreich bearbeitet. Die korrigierten Operationen, die die Gruppe 2026 übernommen hat, sind klar zu verstehen, wenn die Größe des Tisches in den Tisch gegossen wird.
Zuhause | Datum | Wirkung | Fidye/Talep |
|---|---|---|---|
Wassertrinken | März 2026 | Sicherheitsscanner erfasst | Nicht bekannt |
Checkmarx KICS | März 2026 | CI/CD gestohlene Zugangsdaten | Nicht bekannt |
LiteLLM / Telnyx SDK | April 2026 | Künstliche Intelligenz interlayer infiziert | Nicht bekannt |
Bitwarden CLI | Mai 2026 | Password Manager Vektor | Nicht bekannt |
OpenAI | 11. Mai 2026 | OpenAI 2 Geräte- und Codesignaturzertifikate gedreht | Nicht bekannt |
Mistral | 12. Mai 2026 | 1 Gerät, 5 GB Quellcode | 25.000 $ |
GitHub (Nx Konsole) | 18-20 Mai 2026 | 3.800 Innenlager | 50.000 Dollar |
Der TanStack-Angriff von OpenAI ist besonders bemerkenswert. Zwei Mitarbeiter wurden gefangen genommen und iOS musste Windows-Codesignierungszertifikate mit macOS drehen. Mistral AI stößt auf eine Lösegeldmeldung, die 25.000 US-Dollar verlangt.
Warum sind Entwickler-Tools es wert?
Aikido SicherheitEntwickler-Relations-Spezialist Mackenzie Jackson fasst den blinden Punkt der Sicherheitsteams in der Beschreibung als Hackread klar zusammen:
"Die zukünftigen Workstations sind derzeit das erste Ziel von Supply Chain-Angriffen und genau deshalb." TeamPCP traf Trivy, Checkmarx, Bitwarden CLI, TanStack und jetzt GitHub; alle durch Entwickler-Tools. Eine einzige VS-Code-Erweiterung in der Maschine eines Mitarbeiters reichte aus, um auf den 3800 internen GitHub-Store zuzugreifen. Die meisten Sicherheitsteams haben keinen Überblick darüber, welche Erweiterungen auf den Maschinen der Entwickler installiert sind oder wann sie veröffentlicht werden. Angriffe nutzen diesen blinden Fleck.
Frag Jackson beschrieben. Die Business-Station eines Entwicklers beherbergt in der Regel eine große Anzahl von hoch autorisierten Tools: CLI-Tools für Cloud-Umgebungen, persönliche Zugriffs-Token, die Zugriff auf CI / CD-Pipelines bieten. Die Autorisierung zum Schreiben in diese Quellcode-Warehouses und der direkte Zugriff auf die Produktionsinfrastruktur wird hinzugefügt. All dies funktioniert auf der gleichen Autorisierungsebene mit einer VS-Code-Erweiterung.
Künstliche Intelligenz Agenten und Automatisierung Lebenszyklus von Erweiterungen ähnlich wie Diskussionen, viel schneller als herkömmliche Software-Review-Prozesse. Ein Paket kann mehrere Versionen pro Tag senden; Sicherheitsscans können dieses Tempo nicht einhalten. Die bösartige Version im Fall Nx Console war nur 11-18 Minuten aktiv, aber dieses Fenster reichte aus, um Tausende von Benutzern zu erreichen.
Künstliche Intelligenz Sicherheitsrisiken Home Die Situation ist sogar klar, wenn sie im Rahmen bewertet wird. Das Mindestautorisierungsprinzip in der Lieferkettensicherheit öffnet sich seit langem diskutiert, die Notwendigkeit unabhängiger Audit- und Überwachungsmechanismen. GitHub Ereignis sitzt auf einem konkreten Fall.
Ist es möglich, die Umwelt der Entwickler zu schützen?
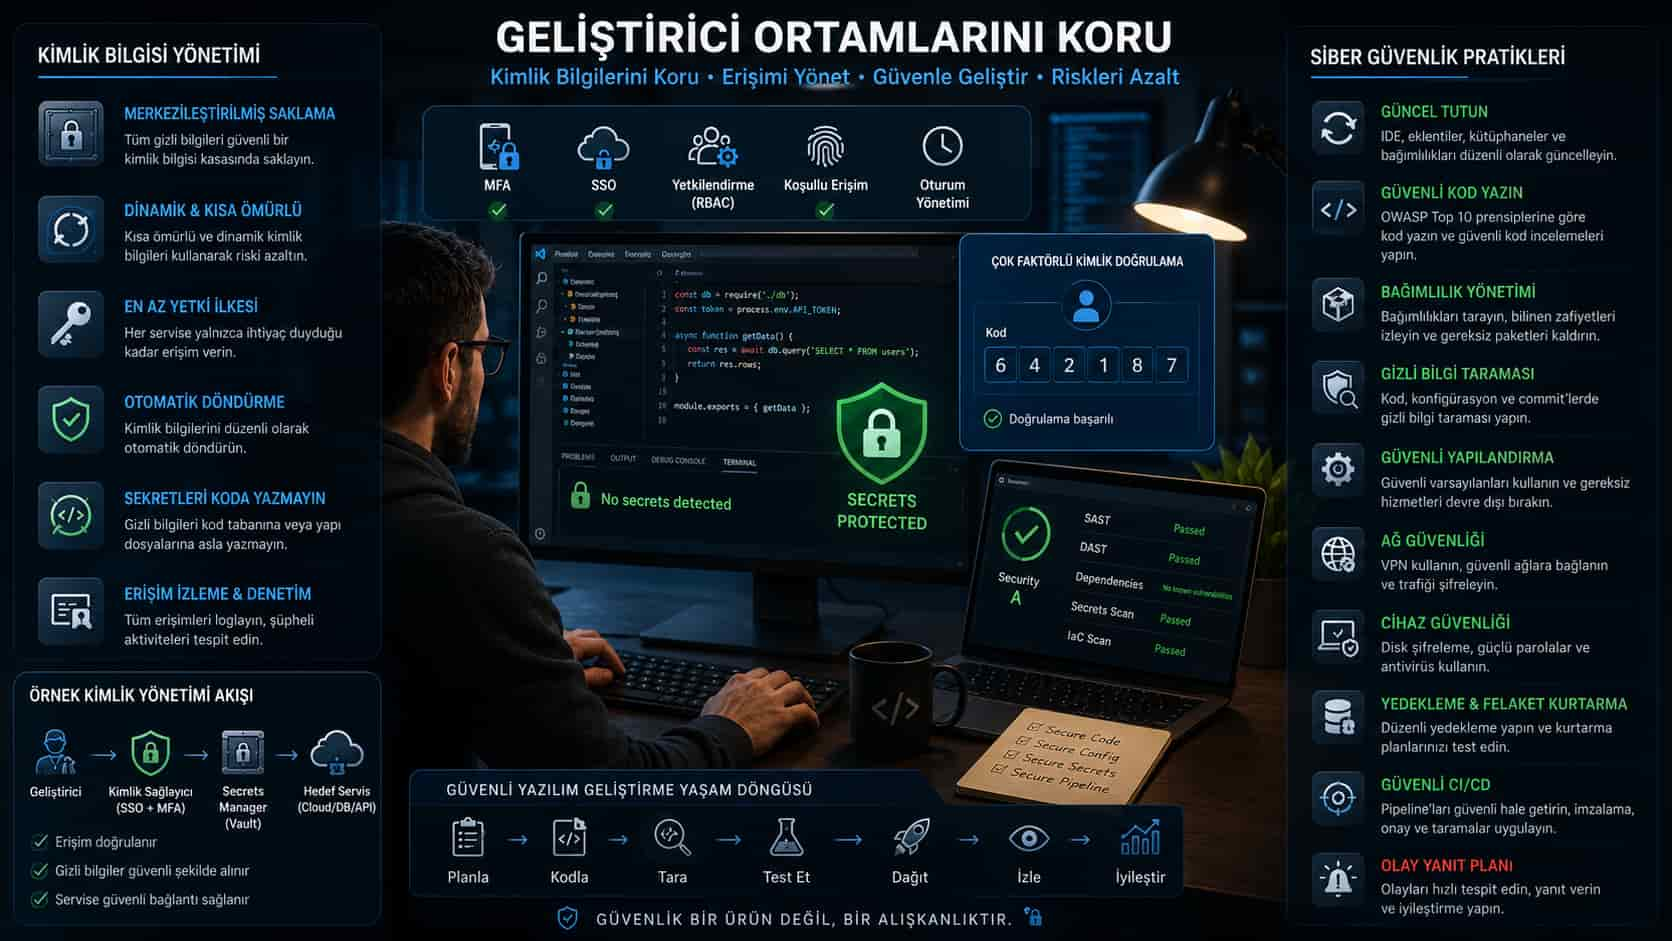
GitHub Ereignis kann unvermeidlich erscheinen. Nicht. Mehrere praktische Schritte erhöhen die Widerstandsfähigkeit gegen Angriffe in dieser Kategorie deutlich.
Der erste Schritt, um die Erweiterung zu überprüfen. Zu wissen, welche VS-Code-Erweiterungen auf dem Computer der Entwickler in der Institution installiert sind, ist der grundlegendste Weg, um Sichtbarkeit zu bieten. Künstliche Intelligenz Codierungswerkzeuge und Integrationen große Bequemlichkeit; aber jede neue Erweiterung bedeutet eine Oberflächenerweiterung. Führen Sie eine Liste der genehmigten Erweiterungen in der gesamten Institution, hält es die Oberfläche unter Kontrolle.
Der zweite kritische Bereich des Identifikationsinformationsmanagements. GitHub zeigte eine Antwort auf die Verletzung: die Rückkehrkapazität ist die höchste Priorität der überlebenden Institutionen. Persönlicher Zugang Token ist eine kurze Lebensdauer von API-Switches und Cloud-Identifikationsinformationen und begrenzt den Schaden nach einem Verstoß. Lange Lebensdauer, hohe autorisierte Token bleiben als Ein-Punkt-Fehler.
CI/CD Isolation dritte Größe. Trennung von Pipeline-ID-Informationen von Entwicklergeräten, Isolierung von Runner-Umgebungen und Implementierung mindestens Autorisierungsprinzip auf Pipeline-Ebene, dem Bereich, in dem der Angreifer navigieren kann, wenn ein Gerät erfasst wird.
Schließlich die Erweiterung Publisher Verifizierung und Signaturkontrolle. Microsoft fügt dem VS Code Marketplace Signaturverifizierungsmechanismen hinzu, aber wenn ein Beitrag gestohlen wird, können diese Mechanismen übersprungen werden. Sehen Sie, wie zuverlässig der verifizierte Broadcast-Status erscheint, kein Label-Endbeweis wird in der Zero-Trust-Architektur gezählt.
Was denkt die Gemeinschaft?
Unterstützer
Die Sicherheitsgemeinschaft gibt an, dass die GitHub auf die Veranstaltung positiv auf den Industriestandard der Unternehmenserklärung reagiert hat. Das betroffene Gerät wurde vereinbart, den gleichen Tag zu isolieren und die Anmeldeinformationen für die Nacht zu drehen. Die Tatsache, dass die Kundendaten nicht betroffen sind, wird eindeutig berichtet, dass viele große Unternehmen eine Transparenz haben, die sie auch Tage nach dem Vorfall vermeiden. Toms Hardware schätzt auch den Kopf eines Lesers: Es heißt, dass der Lieferkettenangriff des Ereignisses von einer großen Anzahl von Benutzern verwirrt wird.
Nachrichten
Kritische Sounds hingegen sind ebenfalls stark. Der häufigste Punkt von Sicherheitsforschern ist: Der Mitarbeiter einer Plattform, die im Zentrum der Softwareentwicklungsinfrastruktur der Welt gezählt werden kann, konnte auf 3.800 interne Lager zugreifen, indem er eine Erweiterung einrichtete, die nicht die kleinste Rolle spielt. Das ist ein strukturelles Problem. Die Vertrauenskette von Endpoint bis zur internen Infrastruktur sollte nicht so zerbrechlich sein. Darüber hinaus war die Angriffssequenz von Trivy zu GitHub für 2026 an diesem Tag, aber das Interesse an Entwickler-Tools sollte sich in diesen Denial-Betonschaden verwandeln. Einige Voice-Making-Sicherheitskonten heben hervor, dass große Technologieunternehmen immer noch keine systematischen Mechanismen zur Steuerung installierter Tools für Entwicklermaschinen sind.
Häufig gestellte Fragen
Wer ist die TeamPCP-Gruppe und wer hat zuvor gezielt?
TeamPCP ist definiert als eine Cyberkriminalitätsgruppe, gefolgt vom UNC6780-Code von Google Threat Intelligence. Group zielt auf Open-Source-Sicherheitstools und künstliche Intelligenz-Interlayer-Software. Aqua Trivy im Jahr 2026, Checkmarx KICS, LiteLLM, Bitwarden CLI, TanStack, Mistral AI und GitHub erschossen. Mini Shai-Hulud skaliert seine Operationen mit seinem Verkaufswurm-Tool.
Welche Version der Nx Console war betroffen und wann wurde sie entfernt?
Die 18.95.0-Version der Nx Console Visual Studio Code-Erweiterung war am 18. Mai 2026 um 12:30-12:48 UTC VS Code Marketplace aktiv. Die bösartige Version wurde vom Nx-Team in 11-18 Minuten entfernt. Das Nx-Team ging zu 18.100.0 und späteren Versionen.
Beeinflusst GitHub, dass Kunden durch Angriffe gestohlen werden?
GitHub gab den Benutzer bekannt und die Daten des Kunden sind nicht betroffen. Der Angriff zielte nur auf die interne Infrastruktur, Distributionstools, interne APIs und Lager von unveröffentlichten Produktfunktionen ab. Öffentliche GitHub-Lager oder Privatlager von Kunden waren von diesem Verstoß nicht betroffen.
Warum sind VS Code-Erweiterungen ein gefährlicher Angriffsvektor?
VS Code-Erweiterungen arbeiten auf der gleichen Autorisierungsebene mit dem Benutzer. Es gibt Zugriff auf lokales Dateisystem, Terminal, Authentifizierungstoken und Cloud-Tools. Da Entwickler routinemäßig Erweiterungen von Drittanbietern für Debugging, Automatisierung und Kodierung künstlicher Intelligenz erstellen, schafft dieses Ökosystem eine ständig wachsende Angriffsfläche.
Was können Entwickler tun, um sich vor solchen Angriffen zu schützen?
Der erste Schritt, um eine Liste der genehmigten VS-Code-Erweiterungen in der gesamten Institution zu führen. Persönliche Access-Token und API-Switches sind kurzlebig und am wenigsten autorisiert und spielen eine entscheidende Rolle bei der Schadensbegrenzung. CI / CD-Identifikationsinformationen sind in den Entwicklergeräten enthalten und die Sicherheit der Konten, in denen die Erweiterungsherausgeber registriert sind, gehört ebenfalls zu den praktischen Maßnahmen.
Ab Mai 2026 fiel die Geschwindigkeit von TeamPCP nicht. Die Gruppe teilte den Schweißcode des Mini Shai-Hulud-Wurms, indem sie einen 1.000 Monero preisgekrönten Supply-Chain-Angriffswettbewerb in BreachForums nach Tagen nach GitHub-Verstoß organisierte. Die neuen Akteure werden in den nächsten Wochen markiert, dass sie ihre Angriffe nicht mit den gleichen Mitteln durchführen werden.
AdminGoogle ve Samsung’dan Yeni Nesil Akıllı Gözlük Devrimi
Nvidia AI Hissesi İçin Kritik Kazanç Günü Yaklaşıyor


