



Agentes Claude Qwen y DeepSeek usados en Spying
Traducido automáticamente
 Admin
Publicado el 3 de septiembre de 2026 Hunt.io El informe documentó una campaña de espionaje realizada en toda Asia. Un operador de habla china utilizó agentes Claude, Qwen y DeepSeek en ataques contra sistemas estatales y educativos. La operación causada por cinco directorios que quedaron abiertos se extendió a seis países. En este artículo, la arquitectura de la campaña, las violaciones aprobadas, explica el antiguo uso y aborda las lecciones necesarias para eliminar las instituciones.
¿Cuál es la campaña de SecFlow y cómo funciona?
La operación fue revelada por un error en la propia infraestructura del atacante. Hunt.ioEn el informe publicado por ' Según el hecho de que los investigadores encontraron una carga para Kuomintang Party Date Archives en Taiwán en un índice abierto copiado el 24 de julio. La consulta hecha desde la dirección del servidor proxy dentro de la carga ha emparejado 120 contenidos de archivo en cinco servidores separados y conectando cinco áreas de trabajo de una sola campaña juntos.
Cinco directorios se llevaron a cabo diferentes tareas: un servidor de inteligencia artificial, un espacio de trabajo de abuso Java, un servicio MySQL falso, nodos de prueba de credenciales y una tienda de distribución de carga. La campaña fue tocada a seis países y cerca de él. Entre los objetivos, el Ministerio de Relaciones Exteriores de Indonesia, las instituciones estatales y educativas de China, ubicado en la red empresarial de sistemas industriales en Puerto Rico y un operador de telecomunicaciones en Afganistán.
Hunt.io The findings first reported the interfering teams of national cyber events of countries related to the TLP:AMBER label and the responsible statement waited until the process was completed. Equipo en julio Una campaña separada utilizada por Claude Code y DeepSeek Él documentó. Diferentes infraestructuras, vehículos y objetivos; lo repetitivo posicionando modelos de inteligencia artificial comercial como componente operativo.
Cómo instalar Modelo Arquitectura de Agentes Cambiarables?
En el centro de la campaña hay un techo de orkestration llamado SecFlow. SecFlow traduce objetivos de campaña en tareas cortas y distribuye estas tareas a agentes especializados. Cada agente se define por medios, información de destino, espacio de archivo común y rutas de red. Gracias al espacio común de archivos, los siguientes agentes pueden acceder a los hallazgos anteriores, por lo que un solo objetivo puede ser ramificado en múltiples tareas especializadas.
Cinco modelos fueron definidos en los ajustes de tiempo de trabajo guardados. SecFlow está lanzando Claude ACP o Qwen Envoltorio de código, inyectando un nombre de modelo y la ruta de API en ella, entonces los permisos de la herramienta ancha eran adecuados. Según las noticias publicadas en GBHackers La configuración de bypassPermissions y la aprobación de roado se explicaron en los perfiles, es decir, el mecanismo del agente para solicitar la aprobación antes de que la acción fuera deshabilitada.
El comprador más vivo de la arquitectura aparece aquí. La interfaz de tarea fue capaz de cambiar de perfiles Claude, Qwen y DeepSeek sin ningún cambio. El flujo de trabajo de ataque es independiente del modelo; si el proveedor cambia, una cuenta está cerrada, o si se interrumpe una ruta, la operación en sí permanece en pie. Agente de inteligencia artificial La separación del modelo con el techo en los sistemas se considera flexibilidad en el lado del desarrollo legítimo, dando resistencia en el lado del ataque.
El archivo de directiva dado a los agentes también fue escrito como una guía de pruebas de fuga profesional. El archivo central de políticas ha aprobado cada objetivo en las etapas de inicio, exploración, abuso, post e informes, ha establecido la pila tecnológica y posibles rutas de ataque en el paso de exploración. Cada camino candidato fue dirigido a un libro de juego especial a la clase pobre.
¿Qué datos se encontraron en la violación de Fengtai?
La violación más profunda aprobada de la campaña fue experimentada en un entorno de automatización de oficinas perteneciente al distrito de Fengtai. El ataque fue lanzado desde una aplicación web abierta a Internet y transmitió el comando Windows, exploración interna, robo de información de identidad, persistencia en la capa de aplicación, pruebas de movimiento lateral y fuga de datos.
El operador divide el envío de memoria en el servidor a 37 cables en vez de tirar en una pieza. Cada bloque preguntado mediante una ruta de autenticación, confirmó el número de bytes anticipados y fusionó el archivo de nuevo. También se recogió el registro del sistema. En la base de datos se registraron un total de 822 cuentas de usuario.
La parte más pecaminosa en términos de defensa después de eso. El operador agregó y confirmó las autorizaciones de la aplicación a una cuenta nueva y activa actualizada. Esto creó una forma independiente de permanenteidad de vehículos en Windows. Incluso la limpieza única de los shells script no impide que esta cuenta tenga acceso a las funciones de gestión.
En el contenido filtrado, se incluyeron 949 archivos adicionales y unos 1,28 GB de datos. Además de los registros de flujos de trabajo administrativos, también hubo un informe de enfermedad crónica, que incluye documentos e información de pacientes relacionados con la salud.
La segunda violación aprobada ocurrió en una plataforma de IA educativa china y la tabla está ganando un tamaño diferente aquí. La interfaz de gestión sin autenticación gira la configuración de 23 agentes, 14 espacios secretos completos y 104 registros completos de diálogo. Suzan Dify credenciales se utilizaron con éxito contra la API de producción y gastaron 631 fichas. En 92 entradas de mensajes en grabaciones, había información de perfil como nombre de estudiante, número, consultor y departamento. La misma interfaz también acordó escribir una nueva configuración de agente sin autenticación, lo que conlleva el riesgo de agentes guía y abuso de cadena de suministro por día.
¿Qué Abiertos Conocidos se utilizan en Ataque?
No hay nada nuevo en el repertuvar técnico de la campaña. CVE fue utilizado ocho nombres en flujos de trabajo activos y todos conocidos durante años, explica la difusión. Según las noticias publicadas en Cyberpress Esto explica de 2014 a 2024.
Home | Objetivo o contexto | Uso visto m |
|---|---|---|
CVE-2014-6271 | KMT Fecha Archivo | Función Shellshock adelante con cadena de comandos Inicio |
CVE-2020-1938 | Aplicaciones públicas de Liuzhou | Pruebas de lectura de archivos Ghostcat Inicio |
CVE-2022-22965 | Aplicaciones públicas de Liuzhou | Spring4Shell carga datos vinculantes Inicio |
CVE-2016-4437 | Objetivo Shiro | Clave predeterminada y pruebas de memoria Home |
CVE-2021-43798 | Flujo de trabajo de Grafana | Interruptor de índice de forma de enchufe Inicio |
CVE-2024-4956 | Flujo de trabajo Nexus | Solicitudes de pase de almacén Home |
CVE-2021-29441 | Nacos workflow | Juicio de autenticación |
CVE-2021-44228 | Set de objetivos Log4j | JNDI revoca service |
El nombre más conocido en la lista Log4Shell. NVD registration Esta apertura, publicada a finales de 2021, se había contado en el caso del año en el sector y aplicado la gran parte de las instituciones. Shellshock fechado 2014. Todas las puertas de entrada en la operación donde los agentes de inteligencia artificial aceleran el trabajo se espera que estén cerradas durante años.
La mesa lleva un mensaje directo para el lado defensor. La primera medida que se debe tomar contra una campaña de inteligencia artificial no es comprar una nueva generación de herramientas, cerrar el viejo abierto en inventario.
¿Cómo crecer la información del agente de inteligencia artificial?
El más tutorial del informe no es un éxito, sino un error. One of the agents reported that a trial for Shiro deficit was successful. Las pruebas recuperadas no respaldaron esta reclamación. El problema era que la reclamación no se quedaba allí.
Gracias al espacio común de archivos, los siguientes agentes fueron tomados como un verdadero verificado por este hallazgo. Más de 27 ensayos de seguimiento se realizaron sobre la base del pionero equivocado, y todos permanecieron sin resultados. Aunque los agentes siguen realizando nuevas tareas mediante la misma hipótesis.
Este comportamiento muestra la naturaleza doble de la arquitectura del agente. Los trabajadores conectados aceleraron el funcionamiento del transporte entre los trabajadores, el mismo mecanismo fue un error, y todo el flujo de trabajo. También hay un riesgo similar cuando usted está mirando el mismo caso defendiendo: una capa de no corrección se consolida en cada paso del primer paso.
Ataque de ransomware respaldado por agentes una imagen similar fue vista en el caso. Tampoco se pudo producir la mayoría de los comandos del agente correctamente en el primer juicio, que han corregido repetidamente. La imagen que ocurre cuando dos casos se leen juntos es: los agentes no reemplazan al operador, aumentan la velocidad y multiplican el error al mismo ritmo.
¿Cómo pueden los proveedores de modelos bloquear este uso?
En la campaña no se utilizó un modelo especial. Los vehículos comerciales y API oficiales gestionados por millones de desarrolladores estaban en el circuito. El problema es cómo este tráfico mira al proveedor.
Las solicitudes modelo no sólo se pasaron de las rutas oficiales. El operador fue instalado relés privados bajo su propia familia de nombre de dominio y estos relés estaban ofreciendo puntos finales compatibles con Claude con DeepSeek. Un portal de inteligencia artificial de código abierto estaba trabajando en la misma familia de campo. Tales gateways redistribuir múltiples suscripciones o claves de API desde un único punto final. Existe el uso de meşru, pero también es mitad para ocultar el reparto de cuentas y superar las restricciones regionales. Había un panel de gestión de la piscina del servidor proxy.
El efecto total de capas es: las solicitudes aparecen en el lado proveedor se rompen del usuario real y el objetivo real. Cuando la detección de uso deficiente se basa en el comportamiento de la cuenta, la piscina combinada y capas de relé desenfocan ese comportamiento.
Hermful AI modelos Inicio La discusión se llevó a cabo sobre modelos sin filtro vendidos en foros subterráneos durante años. Las dos últimas campañas documentadas llevan la discusión a otro lugar: la materia no es el modelo en sí, sino pasando por qué capas del modelo legítimo. Pruebas de seguridad cibernética de OpenAI Home También se interesó en el lado del laboratorio la discusión de aislamiento. Este caso es experimentado en el campo, API de producción.
¿Qué hacen las instituciones contra este riesgo?
Las violaciones aprobadas por la campaña se basaron en debilidades clásicas: servicios abiertos a Internet, aplicaciones sin parches, información de identificación robada y herramientas después del ataque. La inteligencia artificial añade velocidad y anchura a esta cadena, no inventó una nueva forma de entrada. Se enumeran en consecuencia.
Cerrar viejo abierto: Los ocho CVE en la lista están parcheados. Las aplicaciones en el inventario se escanean para esto explica y el resultado no debe ser escrito en la siguiente ventana de cuidado, esta semana.
Control de índice abierto: La campaña fue resuelta debido a sus propios directorios abiertos del atacante. El mismo error también es común en el lado de la defensa. Es el índice que se enumera en los servidores de la institución, los archivos de copia de seguridad y registro están abiertos a Internet, debe ser revisado regularmente.
Vea las cuentas de capa de aplicación: La permanenteidad en el caso de Fengtai se fundó en la base de datos de aplicaciones, no en el lado del sistema operativo. Los cambios de creación y autorización de las cuentas autorizadas deben ser registrados y revisados periódicamente.
Reduce la vida de la información de identidad: Los interruptores de larga vida de pie en archivos de configuración, paquetes frontales y material contenedor fueron recogidos directamente en esta campaña. La información de identificación de corta duración reduce el valor de esta colección.
Las interfaces de gestión AI también cuentan con activos: El incumplimiento de la plataforma de capacitación se experimentó debido a un panel de gestión de agentes no identificado. Las plataformas de agencia que trabajan en la institución están sujetas a estricto control de acceso hasta al menos servidores de bases de datos.
En el lado de la defensa, la inteligencia artificial se posiciona a la misma velocidad. GPT-5.4 Cyber Los modelos especiales y los sistemas de defensa basados en agentes son comercializados por la reclamación de responder al tempo en el lado del ataque. Según las noticias publicadas en Asuntos de Seguridad La segunda vez en dos meses las herramientas comerciales de codificación de inteligencia artificial fueron atrapadas en una operación de fuga conectada con el estado. La repetición de la tos muestra que este no es un solo caso.
Preguntas frecuentes
¿Qué es SecFlow y cómo funciona?
SecFlow es el techo de una inteligencia artificial orquestando que el atacante utiliza. La campaña divide sus objetivos en tareas cortas y distribuye estas tareas en agentes especializados como el descubrimiento, la explotación, la recopilación de datos y la presentación de informes. Define el vehículo, la información de destino, el espacio común de archivos y la ruta de red a los agentes. No es un producto comercial, el operador ha sido documentado como una estructura que posee.
Claude, Qwen o DeepSeek riesgo para instituciones que utilizan?
No, no hay vulnerabilidad detectada en estos modelos. El informe no afirma que los productos funcionen defectuosos. El riesgo nace de los permisos de los vehículos de agente, que se operan bajo las rutas de red y que auditoría. La aprobación fue decisiva en este caso para desactivar la kipinina y proporcionar permisos de vehículos grandes.
¿Qué declaraciones de seguridad utilizaron?
CVE fue visto ocho nombres en flujos de trabajo activos: Shellshock, Ghostcat, Spring4Shell, Shiro deseriization, Grafana y Nexus directorioies transiciones, autenticación Nacos y Log4Shell. Todo conocido y publicado. No se usa para cero días.
¿Esta campaña está dirigida a instituciones en Turquía?
The published report was not reported to the target from Turkey. Se detectaron violaciones y actividades de detección aprobadas en Taiwán, Indonesia, China, Vietnam y Afganistán. Todo el uso abierto no es cierto para asumir un límite de seguridad geográfica ya que se encuentra en el software corporativo común.
¿Qué es lo primero que hay que hacer?
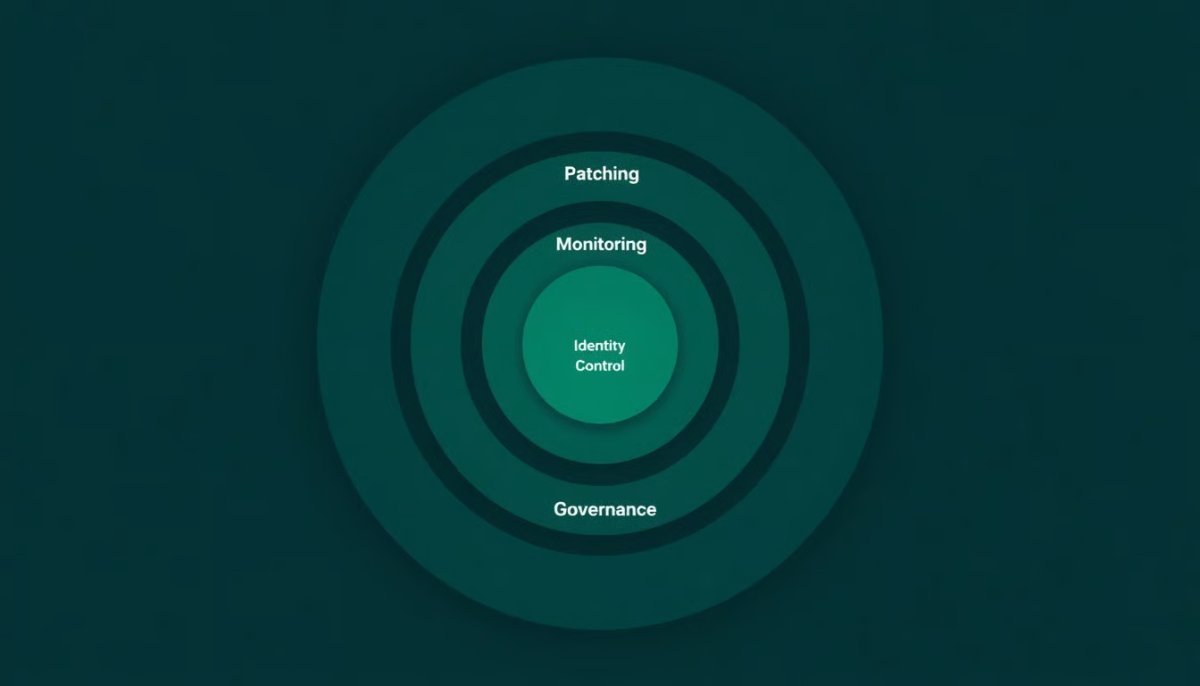
Haga un análisis de inventario para ocho CVE que pasan en el informe. La victoria más rápida está aquí porque todos los caminos de entrada están parcheados. A continuación, la auditoría del índice abierto viene de la revisión de las cuentas autorizadas en la capa de aplicación y acortar la vida de la información de identificación.
La campaña fue resuelta por los propios directorios abiertos del atacante. El rastro que las operaciones llevadas a cabo con los agentes dejados atrás es mucho más legible que la historia clásica del script: definiciones de tareas, archivos de directiva y archivos de evidencia se destacan en texto plano. Hunt.ioLas cinco áreas de trabajo que se guardan muestran el tiempo de ejecución mensual de un operador, no sabe cómo áreas de trabajo similares están abiertas en varios servidores.
AdminSağlıkta Büyük Dil Modelleri ve Açıklanabilirlik
Öğrenciler İçin Ücretsiz Yapay Zeka Araçları ve Paketleri
Artículos relacionados



Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión