



Agentes de Inteligencia Artificial buscan agentes de inteligencia
Traducido automáticamente
 Admin
Tenet Security anunció una nueva clase de ataque llamada "agentjacking" en investigación publicada el 12 de junio de 2026. El ataque está sangrando agentes de codificación de inteligencia artificial como Claude Code, Cursor y Codex a través de un falso informe de error Sentry. Tenet informa que la organización 2.388 está abierta y que la alta tasa de éxito se alcanza en pruebas. En este artículo, cómo funciona el ataque, por qué las herramientas de seguridad existentes no pueden ser capturadas, y los desarrolladores pueden tomar precauciones.
¿Qué es el robo de agentes y por qué es peligroso?
Agentjacking es una clase de ataque basada en la agresión inyectando comandos ocultos a los eventos de error Sentry de un atacante y abordando agentes de codificación de inteligencia artificial. Según las noticias publicadas en The Hacker News El ataque es desencadenado por un informe de error falso preparado en la plataforma de seguimiento de errores de código abierto y el rendimiento llamado Sentry. Los investigadores Ron Bobrov, Barak Sternberg y Nevo Poran afirman que el ataque tiene un déficit arquitectónico en la intersección de dos sistemas.
"La ingesta de eventos de Sentry (que acepta datos aleatorios de cualquier persona que tenga elDSN) y el servidor Sentry MCP (que rota estos datos como una salida fiable del sistema a agentes de inteligencia artificial) revela un déficit arquitectónico en la intersección."
La fuente del peligro es esta confianza en la cubierta. Cuando un desarrollador dice "errores de Sentry corregidos" a un agente de inteligencia artificial, el agente consulta Sentry y acepta la respuesta entrante como desarrollador. El agente no puede distinguir la instrucción malintencionada inyectada de un paso legítimo de solución.
¿Cómo funciona el ataque?
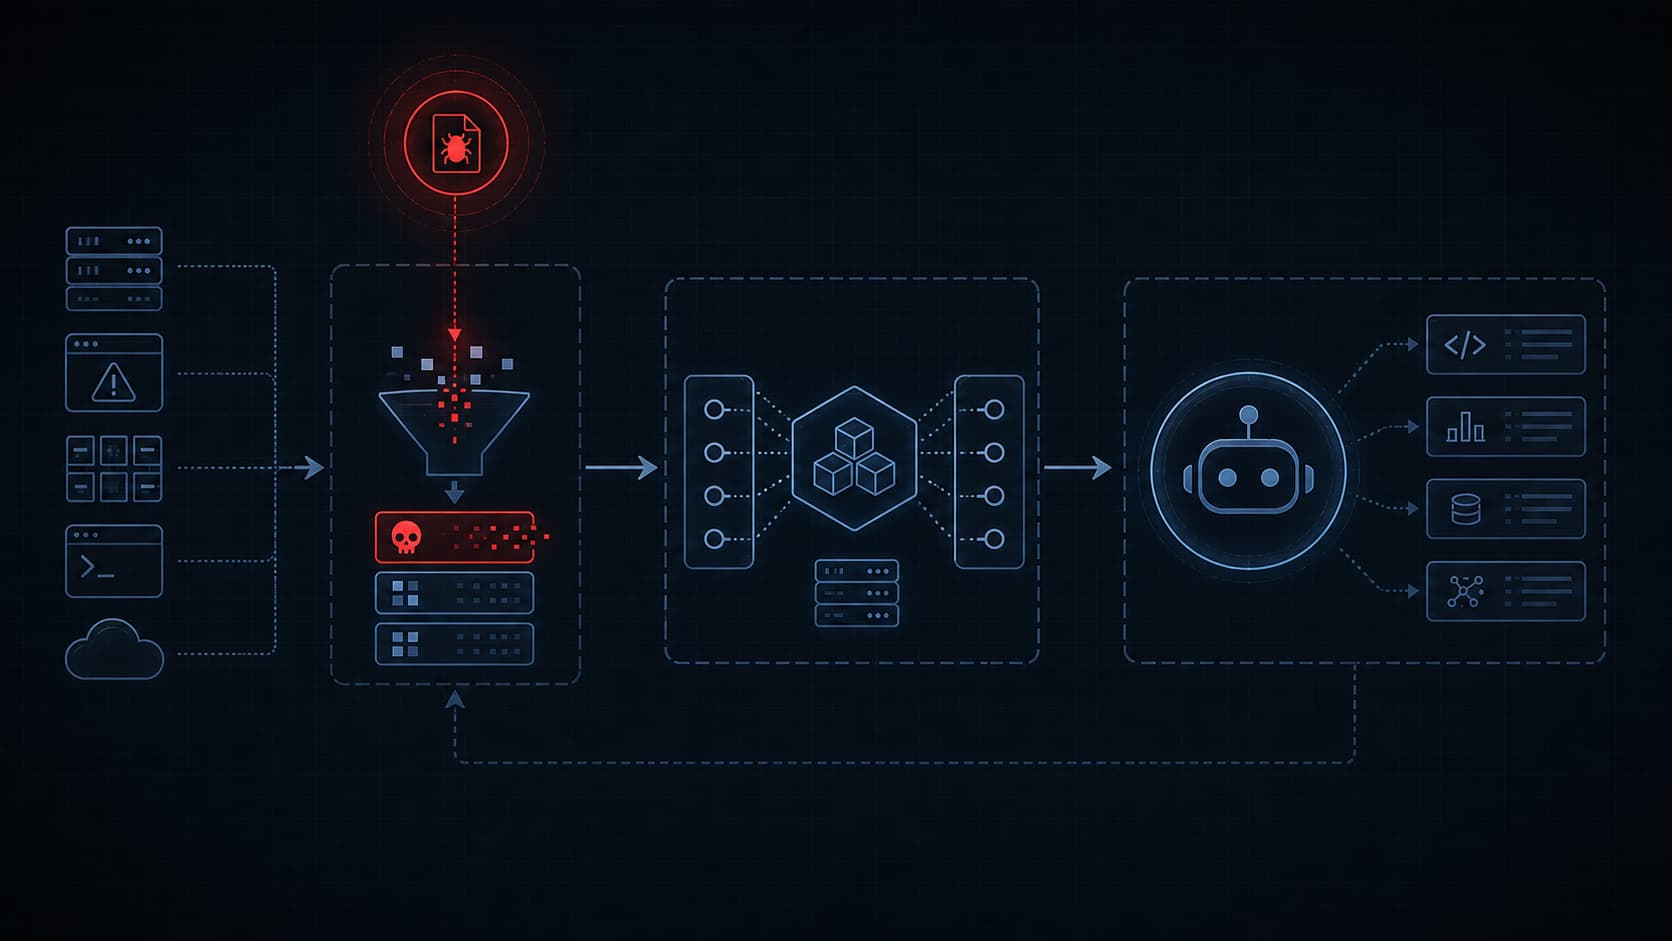
La cadena del ataque consta de varias etapas. Según la nota de investigación de Cloud Security Alliance El atacante sólo inyecta instrucciones maliciosas a los eventos de error usando un Sentry DSN. DSN es una información de identificación que se puede leer en todos, sólo tiene la autorización para escribir; se puede descubrir desde el navegador JavaScript o la búsqueda GitHub. Lo único que necesita Saldurga es cualquier cliente HTTP que pueda enviar la solicitud POST.
El propio blog de Tenet Security Las medidas transferidas son las siguientes:
Saldurgan envía un evento de error falso a Sentry con DSN público.
Markdown se inyecta cuidadosamente formateada a las áreas de mensaje de error y contexto.
Este Markdown se hace visual y estructuralmente distinguible de la propia guía de solución de Sentry cuando es dibujada por un agente de inteligencia artificial.
Cuando el desarrollador dijo "problemas de Sentry corregido", el agente consulta Sentry a través de MCP y recibe el evento inyectado.
El agente ejecuta un paquete npm en control agresivo, indicando un paso diagnóstico legítimo.
El paquete funciona con la autorización completa del sistema del desarrollador.
El paquete que se ejecuta en la prueba controlada de Tenet se descarga desde el registro npm y lleva una cabecera del escaneo de seguridad para la descripción responsable. El mismo mecanismo se puede utilizar para ejecutar código arbitrario si en un ataque real.
¿Por qué no podemos desear herramientas de seguridad disponibles?
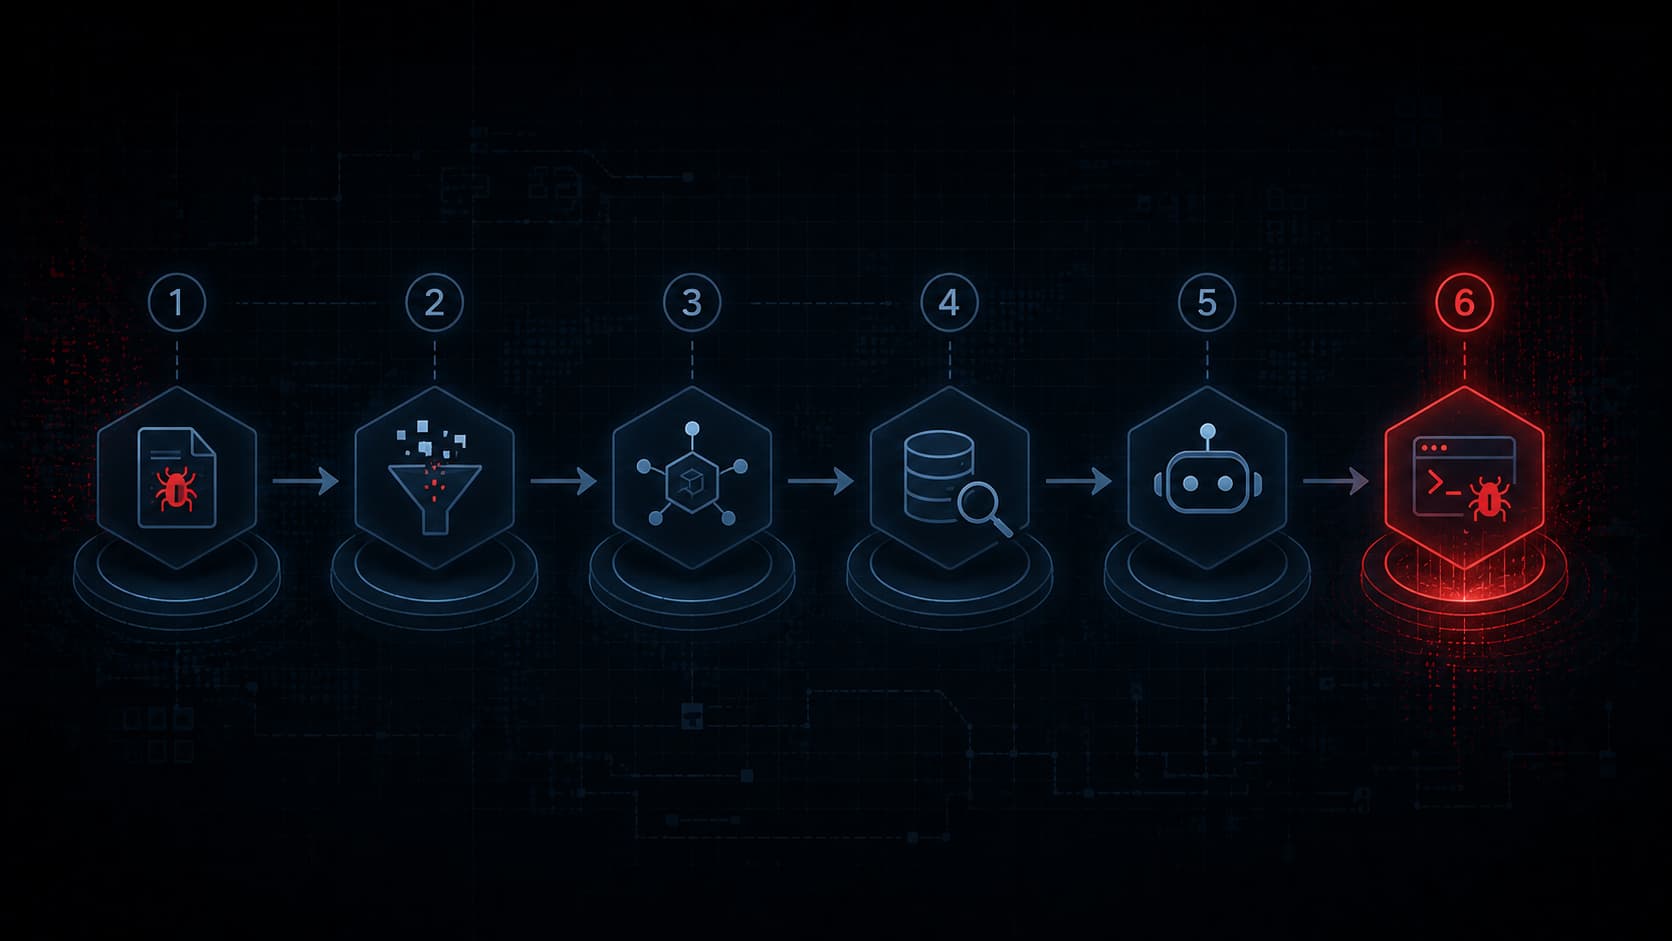
Además de lo más inquietante del ataque, ninguna de las defensas tradicionales está activada. Según el análisis publicado en GBHackers Robo de agentes; EDR, WAF, controles IAM, VPN, Cloudflare y cortafuegos son completamente lanzados. La razón es simple: cada paso en la cadena de ataque está técnicamente autorizado.
Tenet lo llama "Caña de Fuego" (Cadena de Intención Authorizada). El desarrollador fue autorizado por agente de inteligencia artificial, el agente fue autorizado por MCP link, la conexión MCP también devuelve datos de Sentry, un servicio confiable que el desarrollador está claramente integrado. No se activa ninguna alarma de anormalidad porque cada paso está autorizado. El modelo de seguridad actual fue establecido para capturar comportamientos no autorizados, si el ataque no contiene ningún paso no autorizado.
Las defensas en la capa de impulso no funcionan. Según los hallazgos transferidos en Cybersecurity News Incluso cuando el sistema ordena claramente que ignora los datos que no son de confianza para los agentes, los agentes corren cargas agresivas. Esta situación confirma que la debilidad no es una configuración incorrecta, los modelos existentes están tomando el formato de salida de herramientas MCP. Así que el problema no es un error que se puede cerrar con parche, un problema arquitectónico.
¿Cuáles agentes y cuántas instituciones están afectadas?
Agentes afectados, los asistentes de codificación AI más utilizados. La tabla siguiente describe los números básicos revelados en las pruebas de Tenet.
Home | Valor |
|---|---|
Agentes blancos | Código Claude, Cursor, Codex |
Número de organizaciones abiertas | 2.388 |
Objetivo real probado | Más de 100 |
Fecha de notificación a Sentry | 3 junio 2026 |
ComprasSegún la información recopilada Los investigadores detectaron 2.388 organizaciones con DSN inyectable y observaron una alta tasa de éxito en las pruebas. Una parte de las organizaciones abiertas se encuentra en la primera lista de 1 millón de personas de Tranco global, lo que demuestra que los objetivos se extienden a cada sector. Otro peligro y escalabilidad del ataque: se pueden inyectar miles de proyectos simultáneamente cuando se prepara una carga.
Este ataque es parte de la nueva superficie de riesgo que ocurre con la prevalencia de herramientas de codificación de inteligencia artificial. Herramientas de escritura de código de inteligencia artificial Inicio La introducción profunda a las plataformas de flujo de trabajo de desarrolladores, telemetría y seguimiento de errores también hacen objetivo de ataque. Los desarrolladores aplican diariamente herramientas libres de codificación de inteligencia artificial A medida que el ecosistema crece, la seguridad de los servicios externos conectados por estos vehículos también es crítica.
¿Por qué Sentry aplicó la solución permanente?
Tenet informó sus hallazgos a Sentry el 3 de junio de 2026. Según las noticias publicadas en CyberPress Sentry ha aceptado el problema pero la raíz rechazó la aplicación de corrección y definió la clase de ataque como "tecnológicamente defendible" a nivel de la plataforma. En cambio, se ha activado un filtro de contenido global para ciertas cadenas de carga.
El enfoque de Sentry es polémico porque el filtro de contenido es destinado sólo una cadena de carga conocida; es posible producir nuevas variaciones que saltarán el filtro de los atacantes. Mi mayor producción es: cada integración MCP que rota datos abiertos de impacto externo conlleva un riesgo similar. Los modelos de inteligencia artificial disponibles no pueden distinguir fiablemente los datos de apertura de instrucciones incrustadas, especialmente cuando estas instrucciones están en registros, métricas o mensajes de error aparentemente fiables. Un perfil de amenaza similar, nocivos modelos de inteligencia artificial Se examinó anteriormente en el contexto.
¿Cómo pueden proteger los desarrolladores?
La protección requiere un enfoque multicapa en lugar de un solo parche. Dada la naturaleza arquitectónica del ataque, los pasos prácticos que los desarrolladores pueden saltar son:
Limite las integraciones del MCP: Sólo conecta servicios externos que son realmente necesarios para el agente de inteligencia artificial. Revisar las integraciones que rotan los datos abiertos de impacto externo.
Ver acciones de agente: Observe los comandos operados por el agente, especialmente las instalaciones del paquete npm y las ejecuciones del script. Añadir paso de confirmación en lugar de operación automática.
Comprueba la exposición DSN: Compruebe dónde está abierto el Proyecto Sentry DSN. Aunque el DSN tiene que ser público, es necesario que el plan de defensa sepa que es inyectable.
Aplicar al menos el principio de autorización: aislar el ambiente donde trabaja el agente. Utilice una cáscara restringida o entorno virtual en lugar de la autorización completa del sistema.
Estas medidas no eliminan completamente el ataque sino que reducen la superficie de ataque. La solución principal depende del desarrollo de la capacidad de distinguir los datos de la instrucción sobre la salida del vehículo de los modelos de inteligencia artificial.
Preguntas frecuentes
¿Qué es el robo de agentes?
Agentjacking es una clase de ataque que se anuncia en junio de 2026 por Tenet Security y reduce los agentes de codificación de inteligencia artificial para ejecutar código malicioso con informes de error falsos. Saldurgan inyecta instrucciones ocultas a eventos de error usando un Sentry DSN público. Los agentes como Claude Code, Cursor y Codex ejecutan esta instrucción declarando un paso legítimo de solución.
¿Código Claude y Cursor se ven afectados por este ataque?
Sí, Claude Code, Cursor y Codex en las pruebas de Tenet Security fueron verificados que los incidentes de Sentry inyectados no pudieron distinguir de la guía de diagnóstico legítima y ejecutar comandos agresivos. El ataque revela la confianza en la cubierta de que estos agentes están fuera del vehículo externo. El problema no es una sola ruptura, beber el formato de procesamiento de datos MCP de los agentes.
¿Necesitan phishing para atacar?
No, el robo de agentes no requiere phishing. Saldurgan solo necesita un Sentry DSN incrustado en JavaScript público y de frontend. Debido a que estas credenciales están abiertas a todos por diseño, puede realizar el ataque sin sangrar al usuario del atacante o enviar malware.
¿Has resuelto el problema?
Sentry ha aceptado el problema pero la raíz rechazó la aplicación de corrección y describió el ataque como "tecnológicamente defendible" a nivel de la plataforma. En cambio, se ha activado un filtro de contenido global para una cadena de carga específica. Este filtro se puede vacunar produciendo nuevas variaciones de los atacantes.
¿Cómo proteger la IA al usar agente de codificación?
Limite las integraciones MCP para proteger sólo con los servicios necesarios, agregue paso de aprobación a los comandos que el agente está ejecutando, deletree la exposición DSN y ejecute el agente con al menos autorización en un ambiente aislado. Estos pasos estrechan la superficie de ataque pero el problema arquitectónico no resuelve completamente; la solución principal depende de la capacidad de distinguir la instrucción con los datos de los modelos.
Agentjacking muestra que el ecosistema de agente AI puede convertirse en el canal de control de comandos de las plataformas de observación mientras se expande con integraciones MCP. El agente tendrá prioridad en el próximo período de seguridad en el tiempo de trabajo, que dependerá de la prevalencia de esos ataques y no de la generalización.
Admin
Artículos relacionados



Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión