



Cuentas AI lanza el Objetivo de nuevos ataques cibernéticos
Traducido automáticamente
 Autor
Las herramientas de inteligencia artificial se han convertido en la base central de nuestros flujos de trabajo, procesos de desarrollo de software y memoria digital en el último período. ChatGPT añade eficiencia operativa con la velocidad que ofrecen modelos de lenguaje grandes como Claude y Gemini, mientras que el enorme grupo de datos que estos vehículos recogen comenzó a ser el objetivo principal de los actores ciberdelincuentes. La investigación de ciberseguridad muestra que el software malicioso en la categoría infostealer (los ladrones de información) ahora apunta a sesiones de usuario en plataformas de inteligencia artificial directamente.
Sólo aquellas plagas que recogen información de tarjetas de crédito, contraseñas de correo electrónico o claves de billetera criptográficas de los navegadores pre-web, rápidamente convirtieron la ruta a las fallas de seguridad de la cuenta AI. Debido a que filtramos en una cuenta de AI, el atacante no sólo tiene acceso a una sola plataforma; la víctima ofrece todos los proyectos internos, correspondencia y planes estratégicos en la bandeja de oro.
¿Qué aumenta Saldurganlar en cuentas de inteligencia artificial?
Mantener una sesión de inteligencia artificial da riesgos corporativos e individuales mucho más pesados para robar una cuenta común de redes sociales. Para los usuarios ver el sistema en la cara como asistente mecánico, la mayor parte del tiempo se transmiten datos críticos sin dudar en estas conversaciones. Estas huellas digitales que quedan en el campo de solicitud (prompt) se convierten en un objetivo único para los atacantes:
Pasados de Chat Estratégicos y Ocultos: A menudo se confían a la inteligencia artificial tablas financieras internas, abstracts de reunión de juntas, ideas o contratos de privacidad en fase de aplicación de patentes. Estos datos se están preparando directamente para la intrusión y los ataques de espionaje corporativo de actores maliciosos.
Interruptores de API e integraciones de infraestructura: Los desarrolladores y administradores de sistemas pueden pegar los conmutadores de API y los parámetros de conexión del servidor de nube a menudo sin filtrar. Esto abre graves agujeros de seguridad en las infraestructuras cloud de las instituciones.
Códigos fuente registrados: Los códigos fuente de la empresa, que se instalan en el sistema para aumentar el rendimiento de los softwareers o errores de extracción, están al comienzo de los datos de propiedad intelectual, que está dirigido a plagas infostealer.
Cookies de sesión (Tokens de sesión): Saldurgans atrae tokens de sesión directamente en el caché del navegador en lugar de romper la contraseña. Este método proporciona acceso directo al sistema con ID de usuario autorizado, dejando autenticación de dos factores (2FA).
¿Cómo funciona Infostealer en el Plan trasero?
Información común como Lumma, RedLine y Vidar son software malicioso; los archivos de software pirata se filtran en el sistema operativo a través de extensiones de navegador falsos o correos electrónicos de búsqueda de identificación (phishing) que se han confiado la vista. El software colocado en el dispositivo sigue los siguientes pasos en el fondo:
Cache y Local Memory Scan: Las carpetas de datos del usuario y las tiendas de cookies de los navegadores web populares basados en Chromium.
Recolecting of AI Spectacles: Se separa estas cookies al instante añadiendo filtros especiales que buscan parámetros de sesión de plataformas ChatGPT, Claude o Gemini.
Transferencia externa de los datos: Las sesiones asignadas se cifran y se transmiten a servidores de comando-control (C2).
Las cuentas de inteligencia artificial y los datos de sesión están disponibles en la venta en mercados web oscuros o utilizados como apalancamiento en operaciones cibernéticas específicas. Detalles técnicos sobre estos nuevos objetivos y mecanismos de ataque de agentes de amenazas Informaciones publicadas en Análisis de relaciones de seguridad u en caso documentado. Cómo convertir la inteligencia artificial y los filtros en el arma de actores maliciosos ü Revisión de los modelos dañinos de inteligencia artificial de Masqot revela con todos los tamaños.
Medidas para la seguridad de la cuenta AI
Al producir inteligencia artificial sin sacrificar la velocidad que proporciona, es necesario implementar las reglas básicas de higiene cibernética meticulosamente:
1. Gestionar la historia y el entrenamiento modelo de chat
Cerrar la opción para grabar la historia del chat desde la configuración de la plataforma al trabajar con datos críticos y ocultos. Así, las conversaciones pasadas no se indexan en servidores y se bloquean para pasar un gran archivo de los atacantes en un posible ladrón de sesiones.
2. Máscara de datos sensibles y interruptores ocultos
No introduzca los conmutadores de API, datos de cliente, contraseñas de servidor e información de identificación personal directamente en el campo rápido. Use variables ambientales (variables de entorno) o conjuntos de datos anónimos en fase de desarrollo de códigos.
3. Proteger las cookies de sesión y fortalecer las contraseñas
Establecer contraseñas únicas y complejas para cada servicio de inteligencia artificial. Capa de verificación multietapa (MFA) con aplicaciones de autenticación para limitar una posible fuga de contraseña. Invalide las cookies activas de sesión con la opción "Cerrar todas las sesiones" cuando sienta movilidad sospechosa.
4. Hacerse un recomendado contra los complementos de terceros
Complementos de IA basados en navegadores pueden tener la capacidad de leer todo el tráfico de datos del navegador. Simplemente elija los plugins ofrecidos por desarrolladores verificados y confiables; termine la sesión manualmente si está en dispositivos compartidos.
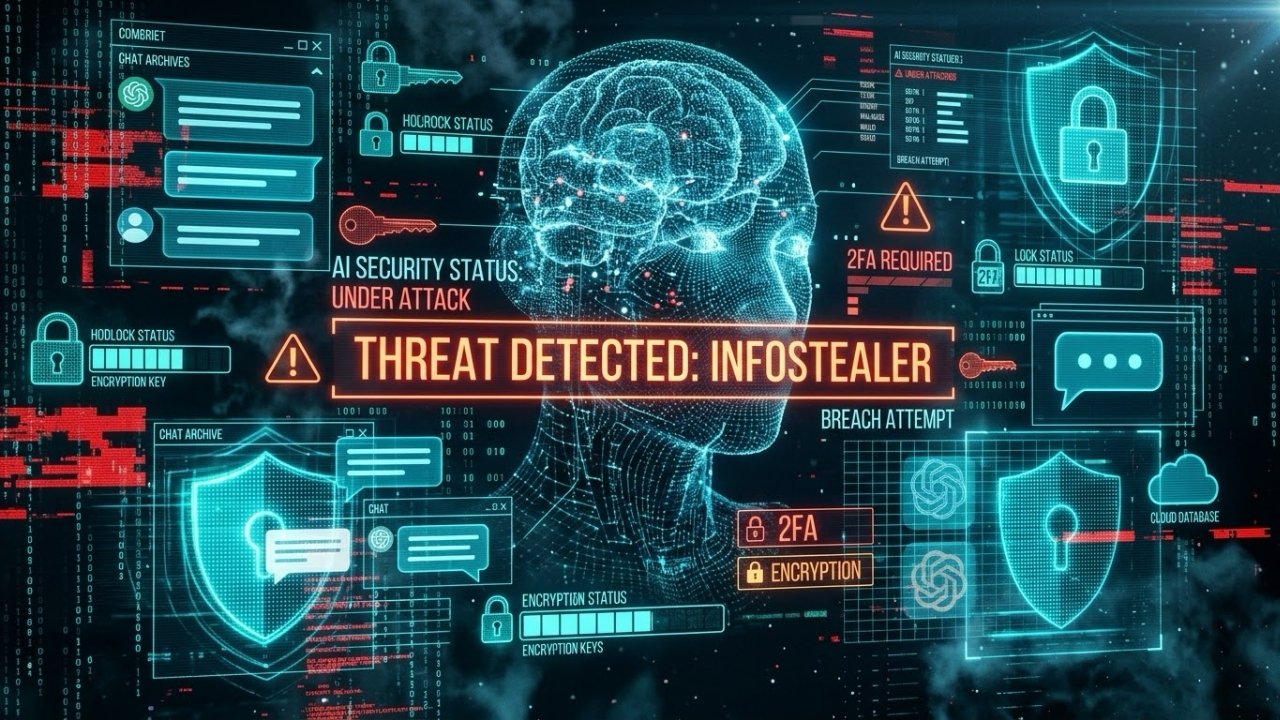
New Term in AI Cyber Security Approach
La seguridad de la inteligencia artificial se discutió sólo bajo encabezados teóricos como la inyección "prompt" o el envenenamiento de modelos. Pero el gráfico de amenazas actualizado muestra que los atacantes prefieren tomar sus sesiones directamente, en lugar de romper códigos de inteligencia artificial complejos.
En particular, si la seguridad ChatGPT y las reglas de uso de herramientas de inteligencia artificial productiva no están conectadas a un protocolo de seguridad de TI claro, estas fugas continuarán sin velocidad de corte. Mantener un seguimiento de las amenazas emergentes vectores y la nueva defensa cibernética abierta al día Alertas de ciberseguridad publicadas por CISA Es una guía básica para las instituciones y los entusiastas de la tecnología.
No es necesario renunciar a la velocidad operacional de la inteligencia artificial; pero olvidar que cada frase que entra en la línea de chat dejó una huella digital en el fondo es el paso más básico de la seguridad digital.
Autor
Artículos relacionados
Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión