



¿Cómo revivió GitHub el código VS?
Traducido automáticamente
 Admin
ocho minutos. Una extensión inofensiva cuando un desarrollador se instala en el código VS, en tan poco tiempo, alrededor de 3.800 GitHub ha abordado el tanque interior. Este ataque realizado por el grupo TeamPCP en mayo de 2026 demostró con cifras concretas cómo las herramientas del desarrollador son un punto ciego de seguridad. La cronología del ataque en este artículo, los métodos técnicos utilizados están abordando quién apunta al grupo para 2026 y qué pueden hacer los desarrolladores contra esta amenaza.
3.800 Almacén en 18 minutos: ¿Qué es la edad?
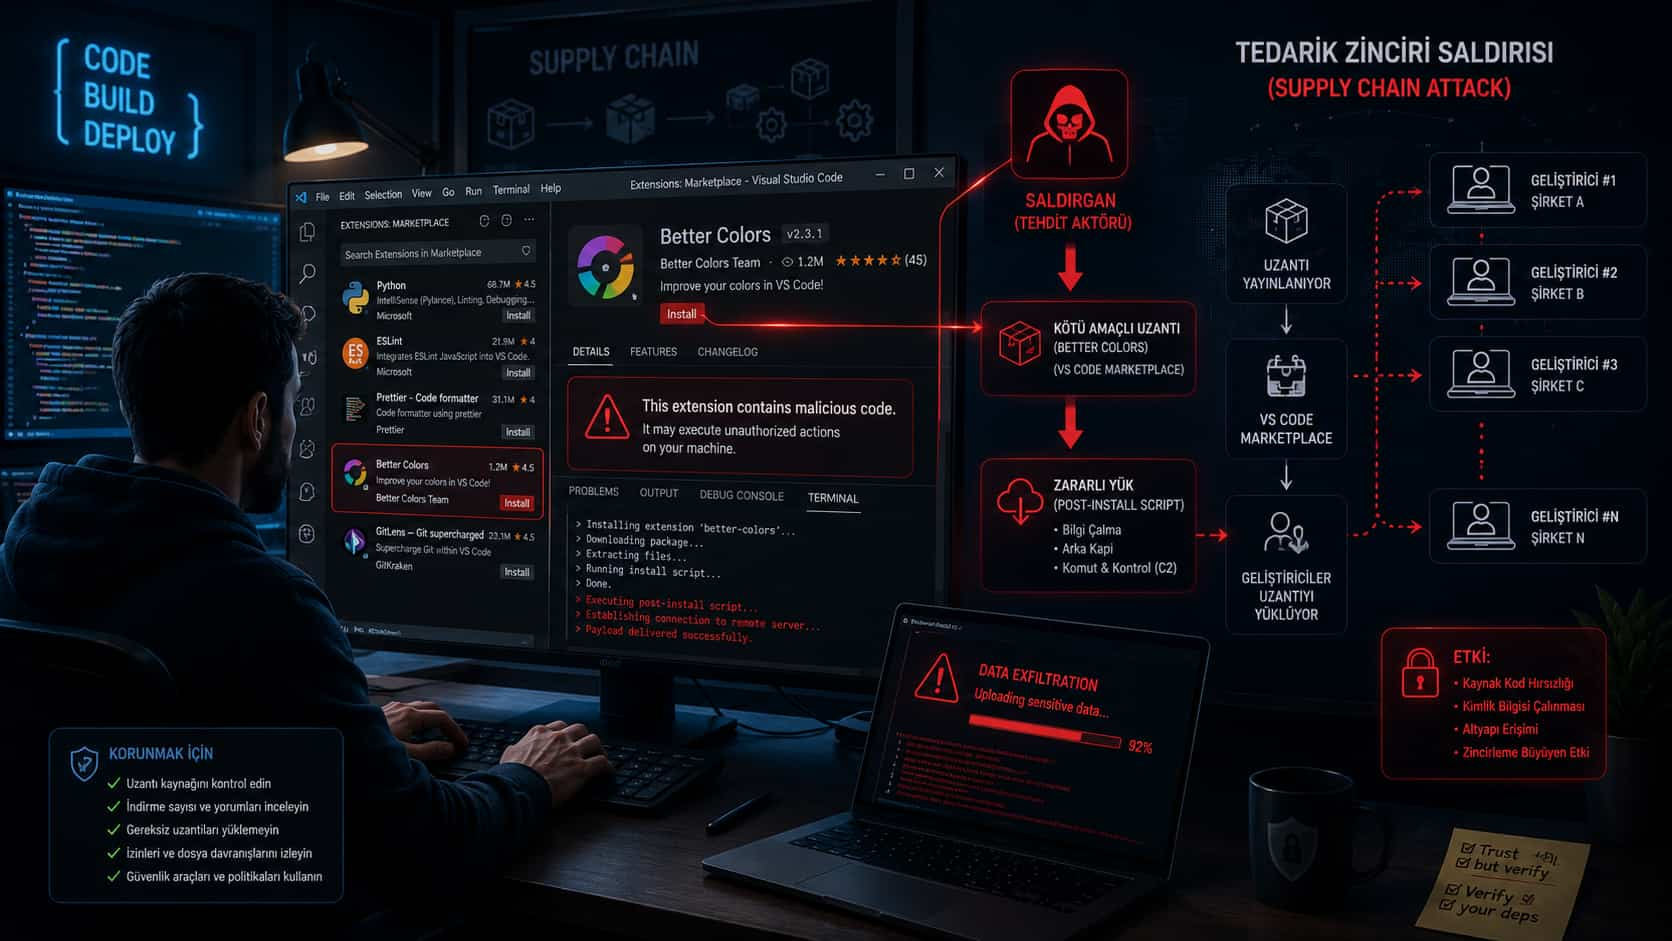
18 mayo 2026, reloj 12:30 UTC. La versión 18.95.0 de la extensión Nx Console Visual Studio Code fue publicada en el mercado oficial del código VS. La extensión fue en 2,2 millones de instalación y estado de emisión verificado. Después de ocho minutos, a las 12:48, el equipo Nx detectó y removió la versión maliciosa.
Puede parecer una respuesta tardía. Sin embargo, estos 18 minutos fue muy tarde ya que un empleado de GitHub tenía suficiente para construir la extensión. GitHub detectó una brecha interna el 19 de mayo y se encontró el 20 de mayo Noticias publicadas en Hardware de Tom anunció al público. La empresa señaló que la violación de la declaración oficial sobre X se corrige, aisla el dispositivo afectado e inmediatamente rota las credenciales críticas.
El grupo hacker llamado TeamPCP fue previamente movido. The Breached cyber crime forum was claimed to be accessed at about 4,000 private GitHub store and asked at least 50,000 dollars for the said source code stolen. La descripción del grupo fue dibujada una línea clara: "Esto no es una solicitud de rescate". Objetivo GitHub no fue exprimido directamente, vendiendo datos robados.
GitHub también confirma sus reclamaciones. Se observó que los Saldurgans tienen un "directamente consistente" de 3.800 números de almacén. Es necesario no considerar como productos distribuidos; porque las grandes empresas tecnológicas dividen infraestructura, vehículos, procesos CI/CD y API internas en miles de pequeños almacenes, la expresión "3.800 almacén" se refiere a un blog de datos gigante.
¿Cómo arreglar el acceso a la consola Nx?
Para entender la técnica del ataque, necesita saber qué es Nx Console. Nx es un conjunto de herramientas utilizadas para gestionar proyectos de JavaScript a gran escala y monorepo TipoScript. La extensión permite a los usuarios de Visual Studio Code realizar tareas directamente desde el editor, como ejecución de tareas, visualización de dependencia y gestión de la estructura de proyectos. 2,2 millones de instalaciones lo convierten en una de las herramientas estándar en la comunidad de desarrolladores.
Basado en The Hacker News Los ataques comenzaron con la señal robada de GitHub de un contribuyente. Este token se utilizó para enviar un commit malicioso huérfano y subir la versión 18.95.0 al mercado oficial. Shareload in the published version started to work quietly from the moment it was installed on the device.
Los datos recogidos eran extremadamente grandes. Aikido Security y Home el código malicioso según su análisis estaba dirigido a la siguiente lista:
Home 1Password cases
Inicio Anthropic Claude Configuración del código
• Npm ID information Inicio
Inicio GitHub Acceso Personal Token
Inicio Interruptores de acceso Amazon Web Services
Inicio CI/CD información de identificación del sistema
También se informó de acceso permanente a sistemas macOS. Cuando la máquina de un desarrollador corto fue manejada, la puerta se abrió a toda la infraestructura de la nube y los almacenes de código de esa persona fue discutido.
¿Por qué es el código VS un vector peligroso? Debido a que una extensión funciona al mismo nivel de autorización con el usuario. Hay acceso a archivos locales, terminales, fichas de autentificación y herramientas de nube. Microsoft implementa varias medidas de seguridad, pero los desarrolladores instalan extensiones de terceros rutina para depurar, automatización, ayuda de codificación de inteligencia artificial e integración de flujo de trabajo. Este hábito ofrece un pasaje abierto a los atacantes.
¿Quién es TeamPCP y qué es Mini Shai-Hulud?
Informe de Ayuda Net Security TeamPCP se define como un grupo de cibercrimen seguido por el código UNC6780 por Google Threat Intelligence, que se financia con herramientas de seguridad de código abierto y software de intercapas de inteligencia artificial. Herramienta clave que permite al grupo escalar operaciones: Mini Shai-Hulud.
Mini Shai-Hulud es la versión de Shai-Hulud, un gusano autoproductivo documentado por primera vez en 2025. La función del gusano es automatizar grandemente los ataques de cadena de suministro. CI/CD transmite versiones infectadas de otros paquetes, que pueden evitar otros objetivos de un objetivo. Hunt.ioSegún el análisis de infraestructura del grupo C2 (comuta y control) los servidores parecen consistentes en la subred de 83.142.209.0/24 desde marzo de 2026.
Informe de Trend Micro El grupo se determinó que al menos siete olas verificadas en 2026. Las operaciones continúan sin parar; las estrategias de compresión y venta de datos están utilizando simultáneamente.
2026 Lista de Ranas de EquipoPCP
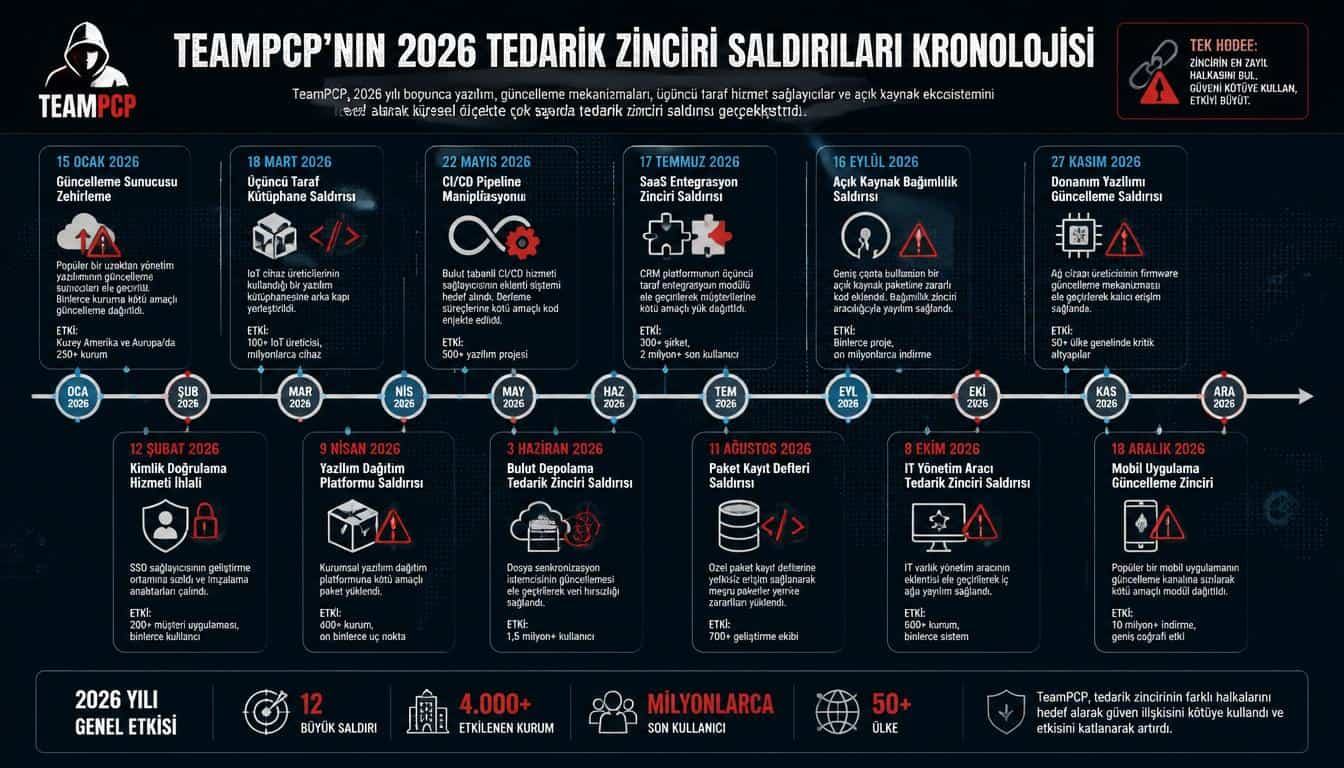
GitHub no es el primer gran objetivo de este grupo. Según las noticias de VentureBeat Cinco superficies separadas de cadena de suministro se manejaron con éxito en un plazo de sólo 48 horas. Las operaciones corregidas que el grupo tomó más de 2026 se entienden claramente cuando el tamaño de la tabla se vierte en la tabla.
Home | Fecha | Efecto | Fidye/Talep |
|---|---|---|---|
Aqua Trivy | Marzo 2026 | Escáner de seguridad capturado | No se sabe |
Checkmarx KICS | Marzo 2026 | CI/CD credenciales robadas | No se sabe |
LiteLLM / Telnyx SDK | Abril 2026 | Intercapa de inteligencia artificial infectado | No se sabe |
Bitwarden CLI | Mayo 2026 | Password Manager | No se sabe |
OpenAI | 11 de mayo de 2026 | Certificados de firma de código OpenAI 2 rotados | No se sabe |
Mistral AI | 12 de mayo de 2026 | 1 dispositivo, 5 GB código fuente | 25.000 dólares |
GitHub (Consola Nx) | 18 a 20 de mayo de 2026 | 3.800 depósito interno | 50.000 dólares |
El ataque TanStack de OpenAI es particularmente notable. Dos empleados fueron capturados y iOS tuvo que rotar certificados de firma de códigos de Windows con macOS. Mistral AI encuentra un mensaje de rescate que demanda $25,000.
¿Por qué las herramientas de desarrollo lo valoran?
Aikido SecurityEl especialista en Relaciones para Desarrolladores Mackenzie Jackson resume claramente el punto ciego de los equipos de seguridad en la descripción dada Hackread:
"Las futuras estaciones de trabajo son actualmente el primer objetivo de ataques de cadena de suministro y exactamente por eso. TeamPCP golpeó Trivy, Checkmarx, Bitwarden CLI, TanStack y ahora GitHub; todo a través de herramientas de desarrollador. Una sola extensión de código VS en la máquina de un empleado fue suficiente para acceder a la tienda interna de 3800 GitHub. La mayoría de los equipos de seguridad tienen cero visibilidad en qué extensiones se instalan en las máquinas de desarrolladores o cuando se liberan. Los ataques están usando este punto ciego."
Pregúntale a Jackson. La estación de negocios de un desarrollador suele albergar un gran número de herramientas altamente autorizadas: herramientas CLI para entornos en la nube, fichas de acceso personal que proporcionan acceso a tuberías CI/CD. Se añade la autorización para escribir a estos almacenes de código fuente y el acceso directo a la infraestructura de producción. Todo esto funciona al mismo nivel de autorización con una extensión de código VS.
Agentes de inteligencia artificial y automatización ciclo de vida de extensiones similares a los debates, mucho más rápido que los procesos tradicionales de examen de software. Un paquete puede transmitir múltiples versiones por día; los escaneos de seguridad no pueden mantenerse al pie de este tempo. La versión maliciosa en el caso Nx Console fue sólo de 11-18 minutos activa, pero esta ventana fue suficiente para llegar a miles de usuarios.
Riesgos de seguridad de la inteligencia artificial Inicio La situación es incluso clara cuando se evalúa en el marco. El principio de autorización mínima en la seguridad de la cadena de suministro se abre durante mucho tiempo, la necesidad de mecanismos independientes de auditoría y vigilancia. El evento GitHub se encuentra en un caso concreto.
¿Es posible proteger el entorno de desarrolladores?
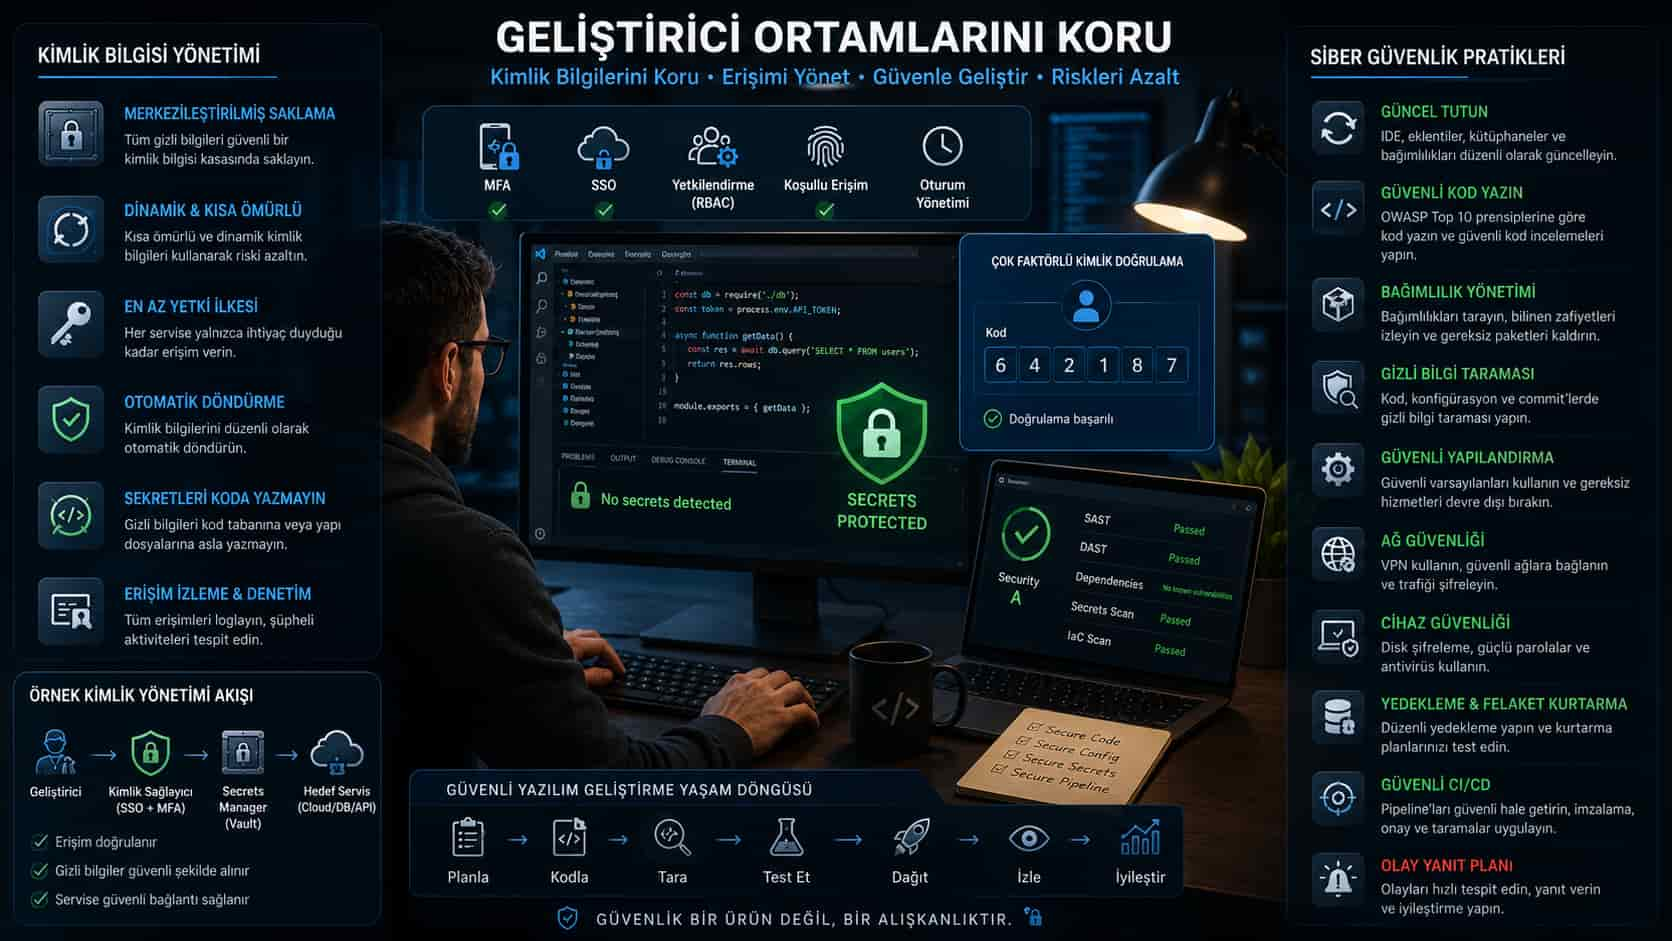
El evento GitHub puede parecer inevitable. No. Varios pasos prácticos aumentan significativamente la resistencia a los ataques en esta categoría.
El primer paso para comprobar la extensión. Saber qué extensiones de código VS se instalan en la máquina de desarrolladores de la institución, la forma más básica de proporcionar visibilidad. Herramientas e integraciones de codificación de inteligencia artificial gran conveniencia; pero cada nueva extensión significa una expansión superficial. Manteniendo una lista de extensiones aprobadas en toda la institución, mantiene la superficie bajo control.
El segundo campo crítico de la gestión de la información de identificación. GitHub reveló una respuesta al incumplimiento: la capacidad de retorno es la prioridad más de las instituciones sobrevivientes. Acceso personal Token es la vida corta de los conmutadores de API e información de identificación de la nube, limita el daño después de una brecha. Larga vida, altas fichas autorizadas permanecen como un punto de culpa.
Aislamiento CI/CD de tercer tamaño. Separation Pipeline ID information from developer devices, isolate runner environments and implement at least authorization principle at pipeline level, the area where the attacker can navigate when a device is captured.
Por último, la verificación del editor de extensión y el control de firmas. Microsoft añade mecanismos de verificación de firmas a VS Code Marketplace, pero cuando se roba una contribución, estos mecanismos pueden ser saltados. Vea lo confiable que aparece el estado de emisión verificado, ninguna evidencia final de etiqueta se cuenta en la arquitectura de confianza cero.
¿Qué piensa la comunidad?
Supporters
La comunidad de seguridad afirma que el GitHub respondió al evento está positivamente en el estándar de la industria de la declaración de la empresa. El dispositivo afectado fue acordado para aislar el mismo día y rotar las credenciales para la noche. El hecho de que los datos del cliente no se vean afectados es claramente reportado que muchas grandes empresas tienen una transparencia que están evitando incluso días después del incidente. Tom’s Hardware también aprecia la cabeza de un lector: afirma que el ataque de cadena de suministro del evento se está deshaciendo de confusión por un gran número de usuarios.
Noticias
Los sonidos críticos por otro lado también son fuertes. El punto más común de los investigadores de seguridad es: el empleado de una plataforma, que se puede contar en el centro de la infraestructura de desarrollo de software en el mundo, fue capaz de acceder a 3.800 almacenes internos estableciendo una extensión que no importa lo más pequeño. Este es un problema estructural. La cadena de confianza de Endpoint a la infraestructura interna no debe ser tan frágil. Además, la secuencia de ataque de Trivy a GitHub para 2026 fue el día, pero se esperaba que el interés por herramientas de desarrollador se convertira en este daño concreto de negación. Algunas cuentas de seguridad que hacen voz ponen de relieve que las empresas de gran tecnología todavía no son un mecanismo sistemático para controlar las herramientas instaladas para las máquinas de desarrolladores.
Preguntas frecuentes
¿Quién es el grupo TeamPCP y quién ha apuntado anteriormente?
TeamPCP se define como un grupo de cibercrimen seguido del código UNC6780 por Google Threat Intelligence. Group targets open source security tools and artificial intelligence interlayer software. Aqua Trivy en 2026, Checkmarx KICS, LiteLLM, Bitwarden CLI, TanStack, Mistral AI y GitHub disparo. Mini Shai-Hulud escala sus operaciones con su herramienta de gusano vending.
¿Qué versión de la Consola Nx fue afectada y al retirarse?
La versión 18.95.0 de la extensión Nx Console Visual Studio Code estuvo activa el 18 de mayo de 2026, a las 12:30-12:48 UTC gama VS Code Marketplace. La versión maliciosa fue eliminada por el equipo Nx en 11-18 minutos. El equipo Nx fue a 18.100.0 y versiones posteriores.
¿GitHub afecta a los clientes a ser robados de ataques?
GitHub anunció que los datos del usuario y del cliente no están afectados. El ataque sólo ha apuntado a la infraestructura interna, herramientas de distribución, API internas y almacenes de características de producto no publicadas. Los almacenes públicos GitHub o los almacenes privados de los clientes no se vieron afectados por esta brecha.
¿Por qué es el código VS un vector de ataque peligroso?
Las extensiones de código VS funcionan al mismo nivel de autorización con el usuario. Hay acceso al sistema de archivos locales, terminal, fichas de autentificación y herramientas de nube. Dado que los desarrolladores construyen extensiones de terceros rutinariamente para la ayuda de depuración, automatización y codificación de inteligencia artificial, este ecosistema crea una superficie de ataque cada vez mayor.
¿Qué pueden hacer los desarrolladores para protegerse de tales ataques?
El primer paso para mantener una lista de extensiones aprobadas de código VS en toda la institución. Los conmutadores de acceso personal Token y API son de corta duración y menos autorizados, desempeñan un papel decisivo en la limitación de los daños. La información de identificación CI/CD se incluye en los dispositivos de desarrolladores y la seguridad de las cuentas en las que se registran los editores de extensión también es una de las medidas prácticas.
Hasta mayo de 2026, la velocidad del TeamPCP no cayó. El grupo compartió el código de soldadura del gusano Mini Shai-Hulud organizando un concurso de ataque de cadena de suministro premiado con 1.000 Monero en BreachForums después de días de la brecha GitHub. Los nuevos actores serán marcados en las próximas semanas que no realizarán sus ataques con los mismos medios.
AdminGoogle ve Samsung’dan Yeni Nesil Akıllı Gözlük Devrimi
Nvidia AI Hissesi İçin Kritik Kazanç Günü Yaklaşıyor
Artículos relacionados



Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión