



Corea del Norte Programador de Deepfake Operación u
Traducido automáticamente
 Admin
Una start-up de Atlanta perdió más de un millón de dólares, y la cosa que surge después de tres años de paso no fue un robo común: una operación global llevada a cabo por la mano estatal. El falso esquema de software de Corea del Norte afectó a 309 compañía estadounidense a través de una sola granja portátil y más de 17 millones de dólares fueron transferidos al régimen. En este artículo, los cinco pasos mecánicos del esquema están abordando una guía de protección concreta para las pruebas de entrevistas y equipos de RRH.
Índice
El artículo consta de nueve partes. El lector principiante puede pasar a guía práctica para RRH directamente.
Cómo vaporizar una puesta en marcha en Atlanta un millón de dólares
El tamaño global de la operación y por qué sigue siendo invisible
Operatifler en realidad quién: prueba cultural y auto-escuchando óperatif
Operación de cinco pasos, desde la producción de identificación para filtrar desde dentro
No sangran la cámara, cambian la cámara
KnowBe4 ejemplo: la firma de seguridad era incluso sangre
Muestra de pindrop: La compañía de detección se convirtió en el objetivo
Guía práctica para la protección de hongos en HR Home
Esto vale la pena problema de Corea del Norte
Un comienzo en Atlanta un millón de dólares
Diciembre 2020. Marlon Williams, fundador de Starter Labs, una pequeña cadena de bloques en Atlanta, se reunió con una nueva en un grupo Telegram donde se instalan desarrolladores criptográficos. Por el contrario, la persona se había introducido "Pembra Sherpa". El perfil era suave, los mensajes se simplificaron, el código enviado fue limpiado. Era una cita ordinaria para Williams con más de veinte años de experiencia en el sector. De hecho, fue el primer paso de una trampa.
Williams dio algunos trabajos pequeños, estaba satisfecho con el resultado. Llegaron más responsabilidades, luego un poco más. Este paciente subió durante meses; al final del desarrollador, un wasme confiable, que puede acceder a los contratos inteligentes de Laboratorios de Starter, incluso el liderazgo técnico. Williams dependió de él.
Luego un día, con el acceso que da confianza, el código fuente de contratos inteligentes se evaporaron $740.000.
Williams todavía estaba en línea y se negó a acusar a la fiesta contra el teléfono, dijo que no era una razón para que pagara bien y jugara. Después de poco tiempo, se entendieron disparos de otras carteras. Según la propia declaración de Williams, la pérdida total superó un millón de dólares en tres eventos separados. Las monedas han pasado un servicio de mezclador llamado Tornado Cash, utilizado para ocultar corrientes de cripto criminal y el rastro se perdió. Los desarrolladores y asesores contratados con trazas digitales y desaparecidos.
Sabía que era una estafa de ella de Per Williams. Pero quién, por qué y cómo, la respuesta a estas preguntas permaneció abierta durante tres años.
El FBI en 2025 trajo el hecho a Williams. "Pembra Sherpa" nunca ha sido. Cuatro nombres en Iddianame Kim Kwang Jin, Kang Tae Bok, Jong Pong Ju y Chang Nam Il. El equipo fue a los Emiratos Árabes Unidos en 2019 con documentos de viaje norcoreanos, allí prepararon identificaciones falsas. Todos ellos formaban parte de un programa remoto de trabajadores de TI realizado por la mano estatal en el control del régimen de Jong Un.
Georgia North Regional Federal Court on June 24, 2025, El Departamento de Justicia de EE.UU. anunció En el ámbito de una reclamación de cinco factores, la estafa de telecomunicaciones y el blanqueo de dinero negro acusados de conspiración. La cantidad que fue robada en el nombre de iddia fue de más de 900.000 dólares. Saver Theodore Hertzberg destacó que este caso crea una amenaza de autoconfianza para las empresas que dirigen trabajadores remotos de TI. Era como una película mientras le decía lo mejor por Williams, dijo que sólo has visto cosas en la pantalla. The incident was one of the few victims who share with the public; Basado en Hypepotamus En lugar de permanecer detrás de la cortina, el efecto del discurso fue bajo pesado de la preferencia personal y compartió lo mejor como una advertencia.
Pero la historia de Williams no era una película. Fue parte de la agenda de un sistema. Y ese sistema es al menos una vez filtrado a casi toda la lista Fortune 500. Actualmente, miles de ingenieros están sentados en una entrevista Zoom al lado del mundo. Algunos no tenían cara lateral a la cámara.
El tamaño de la operación no es un nivel
Williams puede parecer un desgraciado aislado. Los números dicen lo contrario.
El número de empresas liberadas ha aumentado rápidamente en el último año. Unión de Abogados de Nueva York Según el análisis de mayo de 2026 El número de víctimas se expresa por las caras en el enjuiciamiento de las autoridades estadounidenses. Según las estimaciones de las Naciones Unidas, el régimen recibe cientos de millones de dólares anuales. Un flujo de efectivo real en un solo bolígrafo para un país aplastado bajo construcciones.
Pero esto no es sólo una victoria que consiste en salarios. En febrero de 2025, el intercambio criptográfico Bybit sufrió un hack de 1.500 millones de dólares a la vez. Según el informe de TRM Labs, Corea del Norte sólo jugó 1.600 millones de dólares en la primera mitad de 2025, lo que coincide con el 70% de la criptomoneda mundial. Gran parte de estos ladrones se llevaron a cabo desde adentro, colocando agentes que actúan como viven en otro país.
Así que la historia de Williams no es sólo una mala coincidencia. Una pequeña parte de toda una estructura económica.
Impresionante, que las empresas son afectadas. Charles Carmakal, el responsable de tecnología de Mandiant, resumió claramente la situación en una conferencia de prensa en 2025:
"Estás literalmente en manos de cada compañía Fortune 500, si no cientos de, hay docenas de aplicaciones de trabajadores de TI norcoreanos". (Charles Carmakal, Mandiant)
La parte más consumida por la vida que añade Carmakal fue: casi todas las tecnologías de la información que habló con él, habían acordado que contrataron a casi unas pocas docenas de personas.
El ejemplo más conocido de tijera es la granja portátil de Christina Chapman corre desde la casa en Arizona. Un balón-5 entre los operativos empleados a través de esta operación según la descripción de la red del Ministerio de Justicia de EE.UU., una firma de tecnología Silicon Valley, un fabricante aeroespacial, un fabricante de automóviles estadounidenses, una tienda minorista de lujo y una empresa estadounidense de medios y entretenimiento. El único nombre para el público es Nike; Según la detección de la revista Fortune, la compañía pagó alrededor de 75.000 dólares a un operativo usando identidad robada.
Cuando Gartner llega a 2028 según una estimación, una de las cuatro aplicaciones empresariales de todo el mundo puede ser falsa. Cuando esta figura fue escuchada por primera vez, la mayoría de la gente fue exagerada. Cuando miramos hoy, la mano de Mandiant se aprende a ser cientos de aplicaciones de cada compañía Fortune 500, se mantiene modestamente.
¿Por qué? La respuesta no es complicada. Las sanciones de las Naciones Unidas han cerrado la puerta del sistema financiero mundial al régimen. Operatifler está transfiriendo la gran parte del salario que reciben, a Pyongyang, algunos roban el código de recursos, datos de los clientes y carteras criptográficas de empresas que saltan un paso más profundo. El Tesoro de Estados Unidos tiene un claro mensaje de la Oficina de Control de Activos Extranjeros (OFAC): pagar un salario de ópera norcoreano, incluso sin saber nada, se considera la violación de la sanción. Así que las empresas como Williams pierden dos veces: su dinero primero, luego su seguridad legal.
Por eso es invisible: la vergüenza. La mayoría de las empresas afectadas no pueden revelar el evento al público. Las explicaciones no sólo protegen su reputación, sino que también derriten el riesgo de investigación federal. Es por eso que es importante compartir claramente la historia de algunas personas como Williams: porque el resto es silencioso, y el silencio son los mayores aliados de esta operación.
¿Quién es Operatifler?
Cuando se discute el número de operaciones, se plantea la pregunta: ¿quiénes son miles de personas? La respuesta no se ajusta al estereotipo del agente estatal ni a una simple organización criminal.
Stimson Center lanzado en 38 plataformas norte basado en el análisisEn caso de ingenieros informáticos calificados y pequeños equipos cultivados por el régimen de la óperatifler, se coloca principalmente en Rusia con China. Hay acceso a Internet en lugares donde se quedan, a diferencia de la mayoría de sus ciudadanos. Esto se ofrece como un privilegio para el régimen; si en realidad, es parte de la obra celosa. La venta de compañías de corredores, corredores falsos que generan cuentas y cuentas independientes aprobadas previamente es en el caso de que este acuerdo se convierta en un sector.
U.S. Department of Foreign Affairs Human Leakage Report abiertamente mencionando la cuestión: los trabajadores norcoreanos que son enviados al extranjero se mantienen bajo condiciones de operación forzadas, la gran parte de su salario (el promedio del 70% según los terapors) se transfiere directamente a cuentas de control estatal y son castigados si no pueden mantener sus metas de ingresos. Las familias restantes son una herramienta de impresión. Así que la misma persona es el autor de la economía mundial de cibercrimen, y un ciudadano que el Estado apretó.
Paradoks: La única imagen del hombre malo de tamaño de la mente cuando se llama óperatif norcoreano, el hecho no refleja completo. ¿Es malo Operatiflers con su propio consentimiento, o es parte de un trabajo que ha sido forzado? Respuesta dos: responsable de la ley, éticamente tangible, trajik de tamaño humano.
Prueba de Kim Jong Unfair
Esta doble trampa de Operatifs es una interesante oportunidad de detección para defender el lado defensor. Man Meyers, Jefe de Inteligencia de Crowd Konferansı, habló sobre una técnica de prueba cultural que circula en la Conferencia RSA 2025: pidiéndole que insulte a Kim Jong Un para entender si un candidato es realmente norcoreano. Porque insultar al gerente en Corea del Norte, un crimen que puede resultar en un castigo severo de la familia. Operatif no puede quitar esta frase de la boca.
En abril de 2026, esta prueba se trasladó al mundo real en un vídeo de entrevista viral en las redes sociales. Quiere decir una frase que insulta a Kim Jong Un del candidato entrevistador en el clip; el candidato pausa, tortas y finalmente termina la entrevista. Aunque el incidente se convierte en un mimo, la técnica detrás es seria: incluso la herramienta más avanzada en tiempo real, este cierre cultural no escenifica. Porque hay sintetizadores visuales y de auditores, pero el hombre que usa Deepfake es norcoreano, y no puede meter esta frase en la boca.
Operatif Self Hacked
El tamaño humano se mostró más que otro borde de la escena. Diciembre 2025 amenazó a la firma de inteligencia Flashpoint, revelando un caso compartido con el público. Ironically: an operatif, who smeared malware for many years, was infected with its own machine with a common knowledge-unique malicious (LummaC2 type infostealer). Diseñado para robar contraseñas de usuarios comunes, fue dañino, esa vez un actor estatal se vierte en todos los analistas de huella digital.
El personaje que vio Flashpoint como "Trevor Greer" era una bolsa de herramientas, no una persona. Logs that came into show a GitHub account with a fake commit history that dates back to years ago, a variety of freelance platform accounts, independent fake IDs from each other, "BlockBounce". Toda una operación única, que dura vidas paralelas en múltiples plataformas, se volvió a una sola indefinida.
El caso Trevor Greer es pequeño pero simbólico. En el punto en que la operación se desarrolla técnicamente, lo que lo hace fracasar, un actor estatal era una plaga de consumo corriente, corriendo en su propia máquina.
¿Cómo funciona la operación de cinco pasos?
En el fondo de un caso como Williams, hay más de un solo CV enviado. Este no es el trabajo de una persona, una línea de producción: cada paso se estandariza de la producción de ID para llegar a Pyongyang. El informe "Jasper Sleet", publicado en junio de 2025 de Microsoft Threat Intelligence, la investigación de Palo Alto Unit 42 de abril de 2025 y el trabajo Wagemole de Okta Threat Intelligence en septiembre de 2025, documentan cada anillo de esta línea.
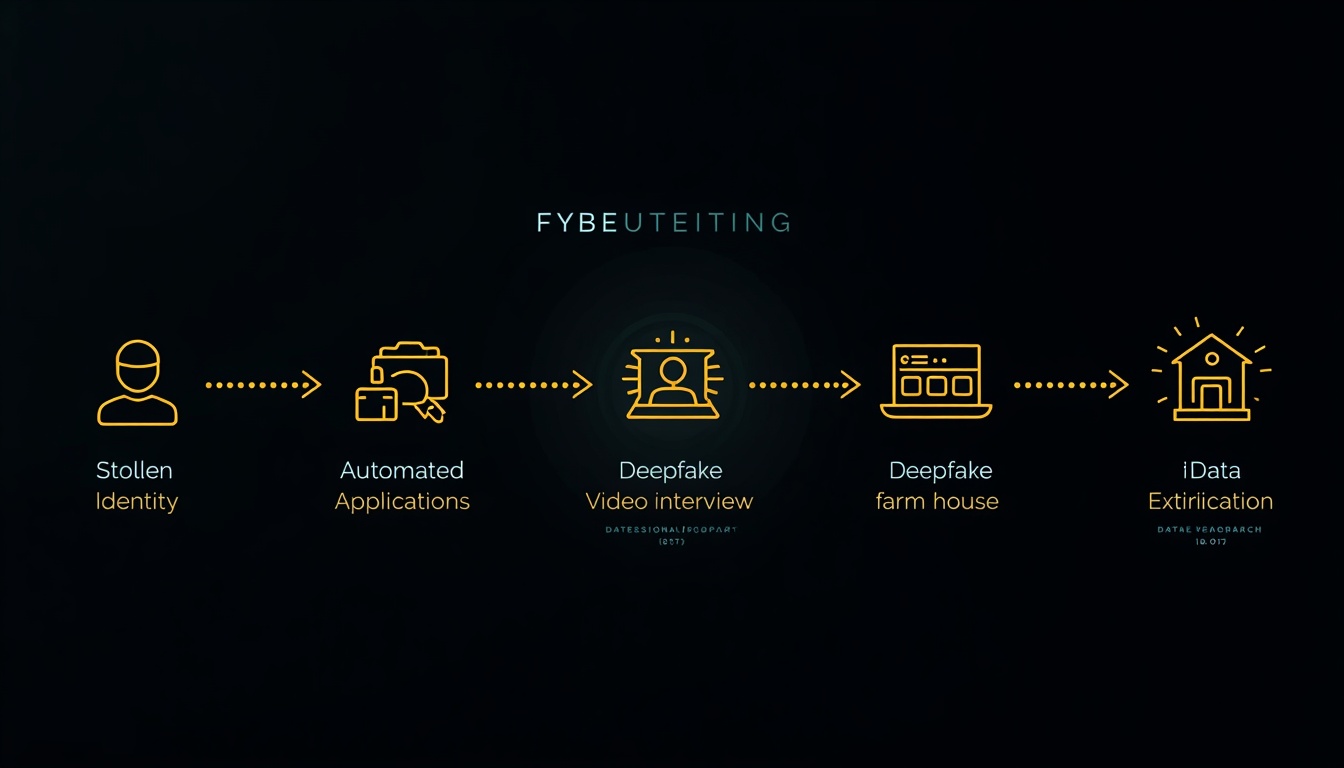
1. Paso, Producción de identidad: Todo comienza con datos personales de un ciudadano americano robado: número de seguridad social, información de conducir, historial de direcciones. Estos ya se venden en el mercado negro durante años, el régimen utiliza el mercado oscuro actual. Luego la foto real de la óperatifina se coloca con herramientas de inteligencia artificial en lugar de la foto del ID robado; la misma foto se convierte en la imagen de un perfil LinkedIn. Después de aquí es una arquitectura de reputación: falsos pasados de compromiso, que parecen extender hace años en GitHub, la historia comercial independiente verificada, referencia a uno al otro. Más de 130 actores de la investigación de Okta documentaron cerca de 6.500 entrevistas con 500 empresas diferentes. Así que el sistema no es un truco de una vez, una fábrica que produce un número ilimitado de aplicaciones realistas.
2. Step, Mirror Minister Mirror: El detalle más sorprendente de la operación en este paso. La expectativa ordinaria era escanear los anuncios de trabajo de los objetos de ópera y producir CV con inteligencia artificial. Todos son correctos. Pero la principal mecánica más sofisticada que Okta revela: operatifler publica anuncios falsos similares a los verdaderos profesionales de las empresas de destino a través de compañías de efectivo, recolectando aplicaciones de candidatos reales. Luego analizando estos CV reales, la aplicación es de los sistemas de seguimiento (ATS), que las palabras aprenden qué formatos pasan, y sus materiales falsos se establecen en consecuencia. Así que un sistema ATS que ejecuta filtro de inteligencia artificial en el lado de defensa es agresivo sin realizar su conducción de prueba real. El informe de marzo de 2026 de Microsoft Threat Intelligence llama este ciclo como inteligencia artificial en cada anillo del ciclo de vida de ataque. El espejo que mira el espejo está en su lugar: una defensa establecida con inteligencia artificial, un ataque entrenado con inteligencia artificial.
3. Step, Deepfake Interview: Una vez que haya pasado el frente CV, la secuencia viene a la entrevista de vídeo, y aquí tres tecnologías funcionan simultáneamente: cambio facial en tiempo real, enmascaramiento de sonido y un suflector de inteligencia artificial. El informe de Stimson Center de febrero de 2026 es una detección notable en el lado del audio: se observó que los objetos de ópera del tercer trimestre de 2025 comenzaron a utilizar ampliamente el software de bloqueo de ruido que suprime las herramientas y sonidos multimedia que convierten el audio al perfil femenino. Home Tecnología de clones de sonido AI Home muestra el punto que alcanza. Soporte en vivo si por lo menos notable capa. Operatif no está solo: en una pantalla que no aparece en la imagen, la cuestión del entrevistador se traduce en subtítulo en tiempo real, un modelo de lenguaje leerá esta pregunta y producirá la respuesta adecuada y propone la óperatife. Así que cuando la persona responde a la pregunta, otra inteligencia artificial empuja la respuesta al oído.
4. Paso, Laptop Farm: La entrevista fue aprobada, el candidato fue contratado. La compañía carga el portátil corporativo a Arizona del nuevo empleado. Era la casa de la Christina Marie Chapman de 50 años en un barrio tranquilo llamado Parque Litchfield. Chapman estuvo de acuerdo con uno que se recomienda como cara estadounidense en LinkedIn en 2020. En 2023, cuando el FBI estaba buscando, entregó 90 compañías en su portátil; había pocas notas que cada una de ellas pertenecen a la empresa al lado y que se habían asociado con identidad robada. Chapman mantuvo estos portátiles abiertos durante tres años, conectando a Internet local, de ser necesario, cargados en el extranjero (al menos 49 enviados a una ciudad en la frontera norcoreana con China), realizando y transfiriendo pagos con identificaciones robadas.
Sobre la base de la divulgación del Ministerio de Justicia de EE.UU. Juicio Randolph D el 24 de julio de 2025. Moss condenó a Chapman por 102 meses (8,5 años). Las cifras de la decisión son claras: 309 empresas estadounidenses quedaron impresionadas, 68 estadounidenses fueron robados, y más de 17 millones de dólares fueron transferidos al régimen norcoreano. La defensa de Chapman afirmó que entendió inicialmente la ilegalidad de él y mantuvo para cubrir los costos de su madre que había sufrido tratamiento del cáncer; el juez rechazó este matiz completamente, pero el resultado no fue cambiado. Chapman no estaba solo. En febrero de 2026, el ucraniano Oleksandr Didenko recibió una sentencia de prisión de hermanos Wang con Nueva Jersey en abril de 2026. En caso de la iniciativa "DPRK RevGen" del Ministerio de Justicia, la fiscalía coordinada para la red de facilitadores en el territorio estadounidense desde marzo de 2024.
5. Paso, Acceso desde el interior: Todo está preparado aquí. El negocio comienza ahora. Operatif se conecta a la computadora portátil de forma remota, típicamente a través de una VPN, un cambio que se ajusta a su hora local. Forma de trabajo dos capas. El primer trabajo visible: responder al Slack del equipo, completar pequeñas tareas, mantener una buena impresión de empleado remoto; aquí también ayuda la inteligencia artificial. Segunda capa invisible: Establecimiento de herramientas de gestión remota como AnyDesk y RustDesk en silencio, filtrando datos de clientes, código fuente y propiedad intelectual a través de almacenes SharePoint y Git. En particular, la óperatif en la industria del criptográfico está esperando poder tocar las llaves de la cartera con seguridad obtenidas, entonces Williams es una especie de movimiento que vive. El informe de abril de 2026 de Microsoft señala especialmente la atención a una señal de telemetría: si un nuevo empleado a menudo activa las alarmas de "viaje único" en los dos primeros meses, es decir, si la mañana está conectada desde Texas, por la tarde desde Pekín IP, este indicador ya no es descuidable.
Aquí hay cinco capas, mecánica coordinada que están bajo el proceso que la película de Williams estaba diciendo. En el próximo capítulo, esta mecánica mira el corazón técnico, es decir, lo que hace la cámara.
No sangran la cámara, cambian la cámara
El consejo clásico para parar a fondo instantáneamente fue el mismo durante años: pedir un movimiento repentino del candidato. Quitar tres dedos delante de la cara, encender la cabeza, levantarse. Debido a que el software a largo plazo era un falso sistema facial en una imagen de cámara real; el algoritmo de rastreo facial en movimiento repentino se rompe, la pixelación aparece en los bordes de la cara falsa, revelando el punto entre la cara real y la cara falsa.
Hubo un período que esta prueba funciona. Es con el tiempo, y porque la mayoría de los entrevistadores todavía no conocen un cambio arquitectónico.
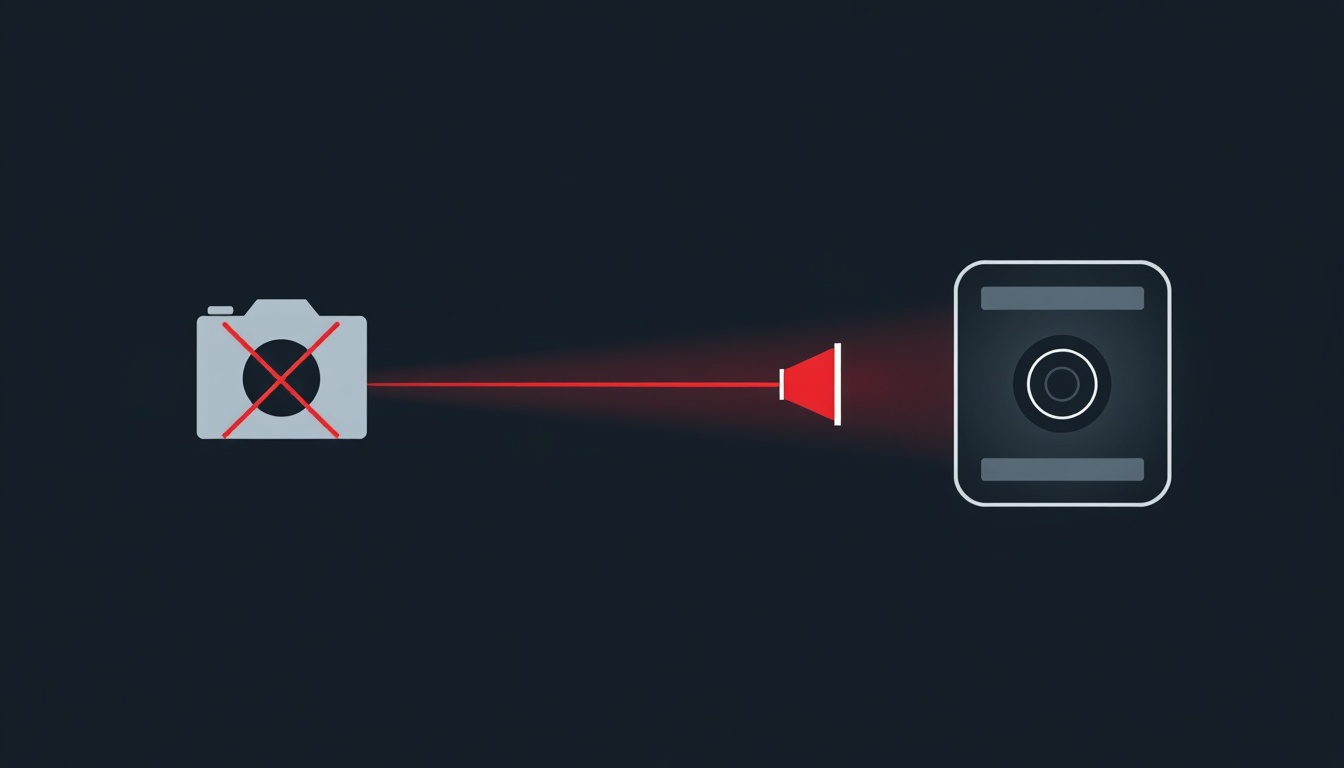
La vieja lógica era: la cámara atrae la cara real, el software captura esta imagen, sobre la cual otra cara recibe la máscara, luego refleja Zoom. El frágil anillo de esta cadena fue el momento de captura; el seguimiento facial del movimiento repentino se retrasa, la máscara se perdió. La prueba de tres niveles fue explotada con toda fragilidad.
Los ataques de hoy funcionan con una arquitectura diferente. La idea principal es: en lugar de cambiar los datos enviados por la cámara real, cambian la cámara misma. El nombre del ataque de inyección técnica (ataque de inyección). Un dispositivo de cámara virtual se introduce en el sistema operativo a través de software de transmisión gratuita o complementos de cámara virtual como OBS Studio. Se pregunta Zoom o Equipos qué cámara se utilizará. Saldurgan elige su cámara virtual, no la cámara real de esa lista. Si la salida de la cámara virtual es pre-hecha o en tiempo real producido flujo de vídeo profundo.
El resultado es: el sistema ya no ve la señal de que la cámara no funciona, porque la cámara realmente funciona, no sólo una cámara real. Las pruebas de movimiento tampoco funcionan, porque el movimiento también se fabrica en el flujo del factor profundo. Tres dedos están saliendo de la cara, pero que tres dedos también son sintéticos.
Empresa de autenticación biométrica iProov Sobre la base del informe sobre amenazas de 2025 El 2,665 por ciento de los ataques de cámara virtual en un año, los ataques de cambio facial aumentaron el 300 por ciento. Los ataques de cámara virtual se han convertido en el vector de amenaza principal y se han trasladado a dispositivos móviles debido a herramientas que se filtran parcialmente en tiendas de aplicaciones.
¿Cuál es la solución?
Si la prueba de movimiento repentina se bloquea, ¿qué está volviendo? Respuesta de IProov para medir la respuesta física. La tecnología Patented Flashmark funciona con lógica: la pantalla del dispositivo refleja una secuencia aleatoria de color durante un corto tiempo en la cara del usuario, por lo que el color paterni de la luz reflejada en la espalda se envía a la nube y el sistema controla que el paterno coincide y coincide con el ranking esperado. La secuencia de color no puede ser de uso único y pre-predicible cada vez; no es posible saber que se espera un atacante.
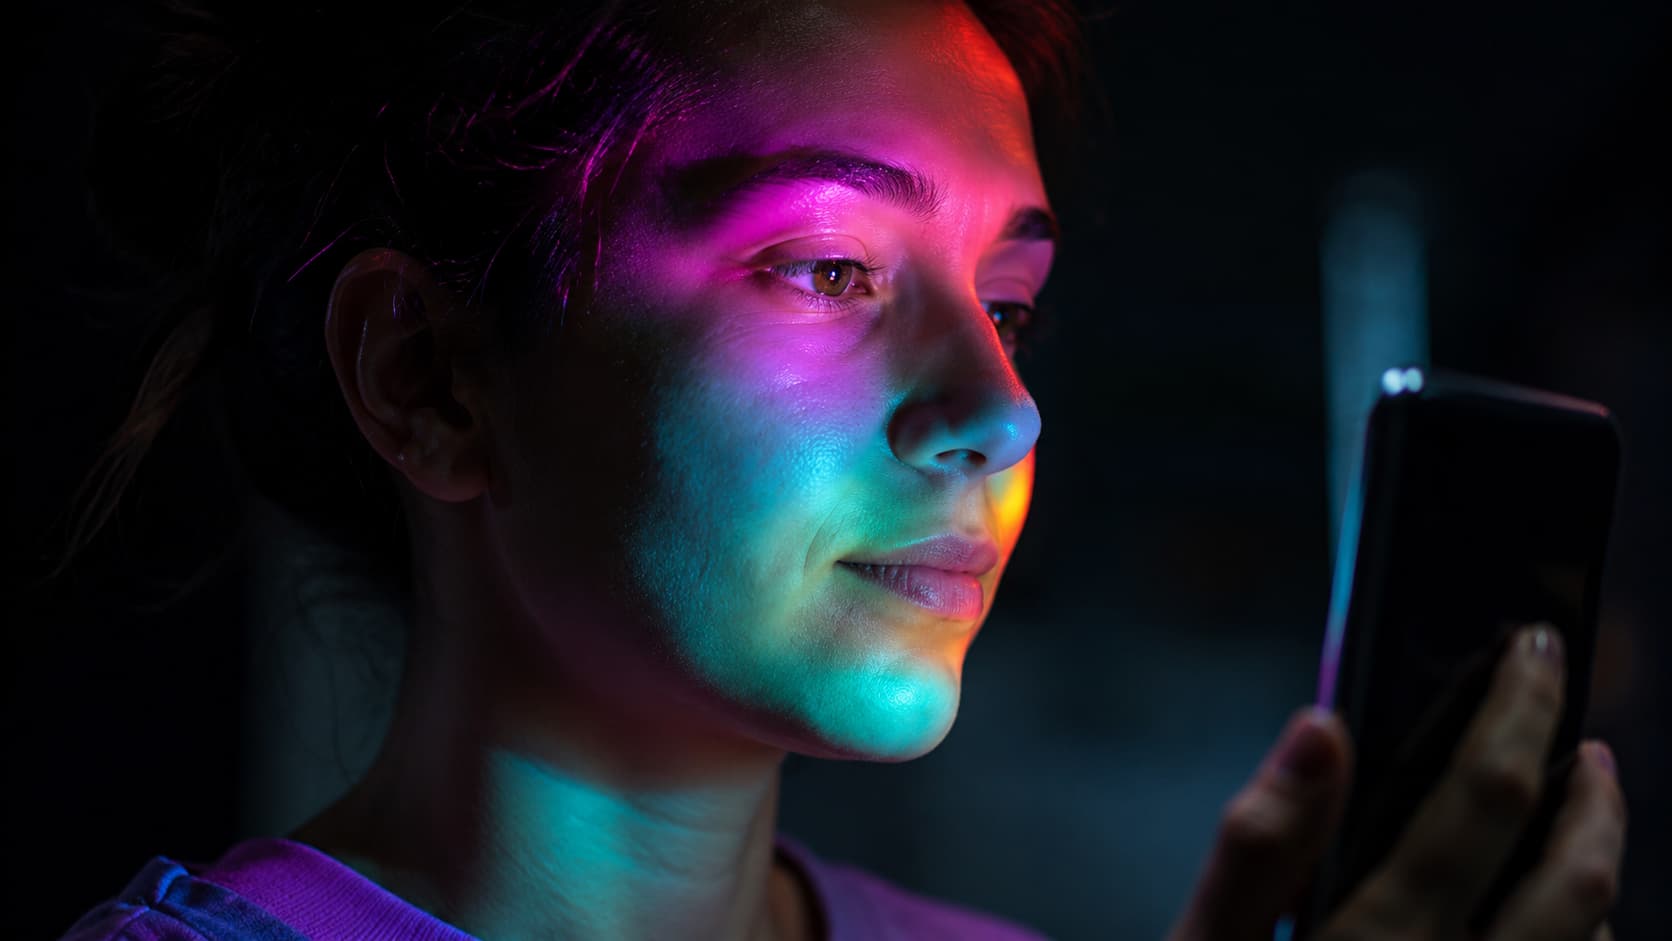
Manik se basa en: respuesta física a la luz en una pantalla facial real, color de la piel y cambio de brillo. Un flujo de cámara virtual no puede producirlo, ya que es una imagen ya hecha previamente del flujo; no tiene la capacidad de sintetizar la respuesta de la cara momentánea. Método pasivo: el usuario no hace nada, sólo mirando la pantalla.
Aquí necesitas una advertencia. Tecnologías como Flashmark empujan seriamente los ataques de inyección, pero no terminan. Operatifler y actores que los imitan, examinan y adaptan cada nueva capa de defensa en poco tiempo. Hay un hecho de que los investigadores experimentados del campo repiten: cuánto se hace la inversión para defender, los modelos del fabricante siempre van adelante.
El resumen de esta sección es: tres dedos fallecieron, el ataque de cámara virtual se ha vuelto común, las soluciones de nueva generación que miden luz-thepki vienen. Pero incluso estas soluciones no son suficientes en ellas. La cámara es ahora testigo poco confiable; es necesario llamar a otros testigos. Home protección contra la eliminación profunda de los procesos de autenticación basados en vídeoNo es una sola capa hoy, pero se trata con un enfoque muy modelo.
KnowBe4 Case: Safety Company Known
Si usted necesita elegir la compañía más alta que es probable que capturar el esquema de entrevista a fondo norcoreano, entonces sería KnowBe4 uno de los primeros nombres futuros a la mente. La empresa de Florida tiene el único trabajo: enseñar a los empleados a reconocer sus ataques de ingeniería social. Eso es lo que la compañía vende diariamente, te gustaría saber que uno como Williams ya ha aprendido.
KnowBe4 también estaba sangrando.
La persona que compartió el incidente con el público en julio de 2024 fue Stu Sjouwerman, CEO de KnowBe4. Tu propio blog Elegí decir, que la decisión no era inusual en el mundo de la ciberseguridad: la mayoría de las empresas esconden tales eventos, KnowBe4 invertido.
La empresa ha anunciado para una posición de ingeniero de software y procesado un proceso estándar: revisión CV, control de referencia, verificación pasada y cuatro entrevistas de vídeo separadas. El candidato pasó cada etapa. Fake U.S. ID fue colocado en una foto desarrollada por inteligencia artificial al fondo de un ciudadano americano robado. Luego aplicó la regla de la empresa: un portátil Mac fue enviado a la casa del nuevo empleado. La dirección era una granja portátil, que se vio en el caso Christina Chapman.
El software de detección de endpoints y interferencia (EDR) de KnowBe4 de portátil no abierto activa la alarma. El dispositivo comenzó a instalar un malintencionado infortunado de información; el método se llevó a cabo desde un Raspberry Pi (tamaño de tarjeta de crédito, mini ordenador barato y programable) que está conectado físicamente al portátil. El software EDR captura el evento unos 25 minutos después de la apertura del portátil y aisló el dispositivo del equipo de seguridad.
KnowBe4 hallazgos compartidos con Mandiant y el FBI; el candidato fue verificado para tener un operativo norcoreano. La empresa no filtró datos a sus sistemas, porque la detección ocurrió en el primer movimiento real del operativismo. La frase final del blog de Sjouwerman ha sido citada repetidamente desde ese período:
"Si puedes venir a nuestra cabeza, casi puedes venir a todos." (Stu Sjouwerman, KnowBe4 CEO)
Cümle se detiene en la superficie como una advertencia de humedad. La verdadera banda más en el oro: KnowBe4 no bloqueó el reclutamiento, porque cada una de las cuatro entrevistas de vídeo fue pasada, la verificación pasada resultó limpia, la identidad falsa estaba tan bien preparada que los procesos estándar de RRHH no indicaban ningún paso. La compañía salvó algo no es un control de entrevistas, la siguiente capa; es decir, EDR. Se puede aprobar la subasta, se puede verificar el ID, se pueden aprobar las referencias. Y el atacante todavía puede estar dentro. Lo importante será notado en pocos minutos cuando llegue dentro. En el caso de KnowBe4, fue de 25 minutos; meses en el caso de Williams. La diferencia entre lo avanzado que es la empresa, no cuántas capas de arquitectura de defensa.
Ejemplo de Pindrop: El auto-objetivo de la Compañía de Detección
En el caso de KnowBe4, una compañía de entrenamiento de seguridad era irónica. Casi filosófico: una empresa que vende captura de profundidad, frente a una profunda farsa, que se aplicó al equipo de captura de profundidad. Pindrop es una empresa de detección de biometría y fraude de sonido con sede en Atlanta; durante años está trabajando en si la voz del teléfono realmente reclama. En los últimos años, la cartera de productos se amplió a la detección de problemas profundos. El producto llamado Pindrop Pulse for Meetings detecta candidatos en tiempo real en Zoom, Teams y reuniones Webex. Así que Pindrop vende la respuesta de la pregunta cómo capturar entrevista a otras empresas.
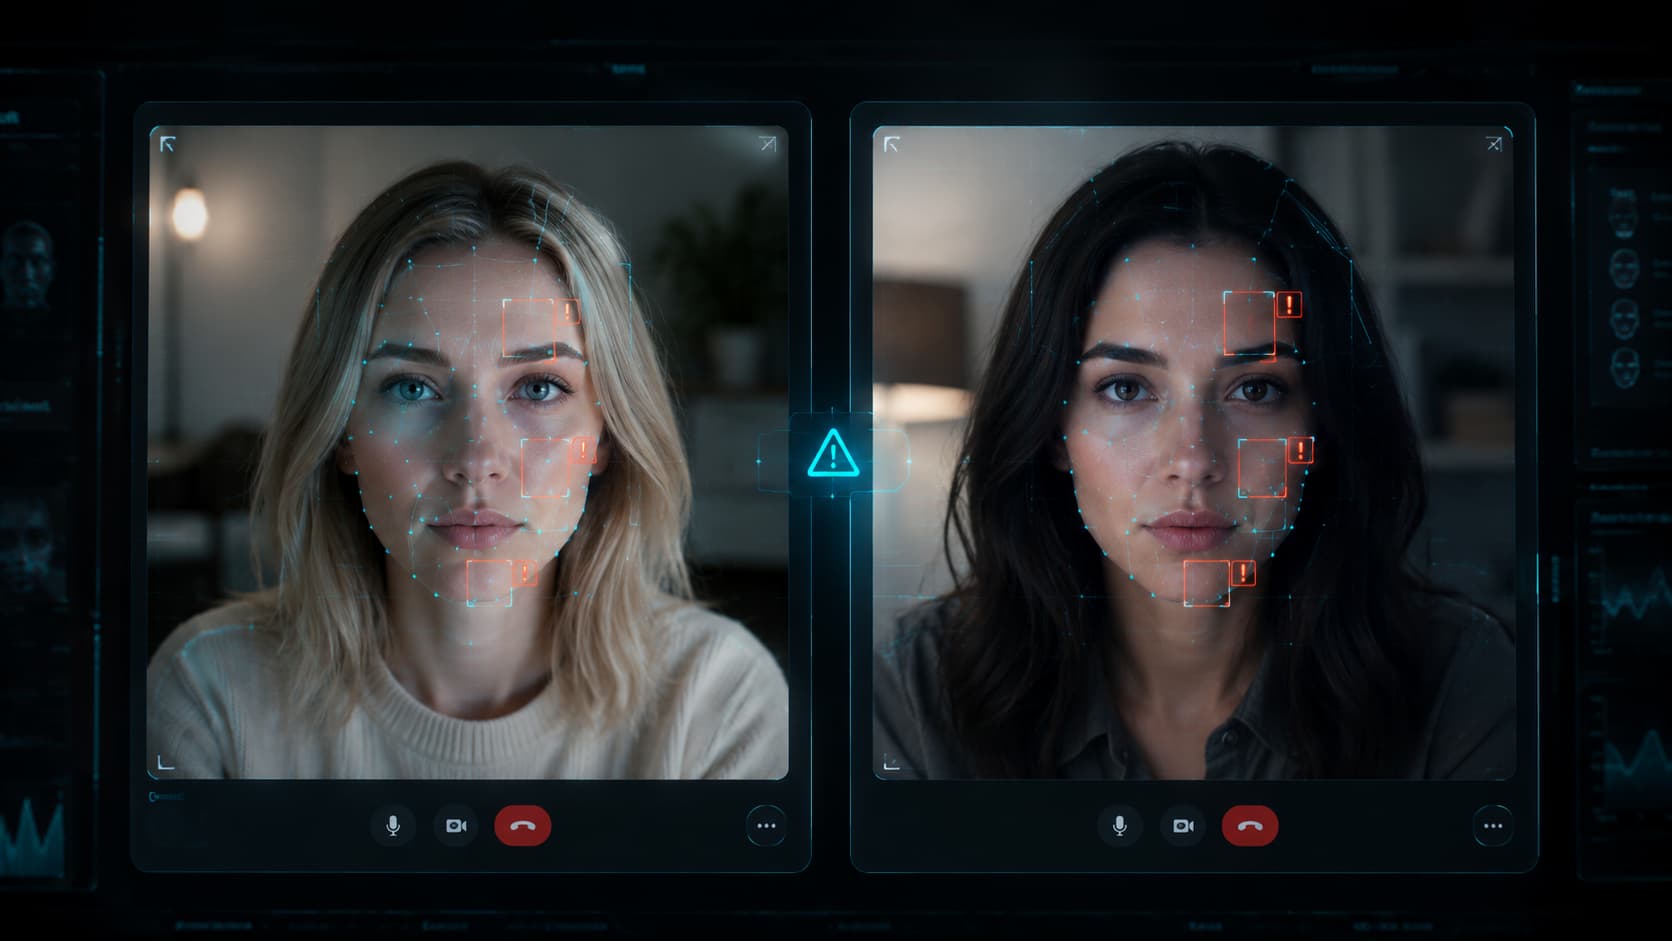
En abril de 2025, Pindrop ha abierto una posición de ingeniería para su empresa y más de 800 aplicaciones en varios días. El número en sí era sospechoso. La empresa encontró que más de 100 candidatos son completamente falsos en detalle: CVs, referencias manipuladas y entrevistas en vivo realizadas con inteligencia artificial, tecnología de profunda fama.
Uno de ellos está particularmente interesado. Los candidatos dijeron "Ivan X", Según el traslado de Computer Weekly La entrevista dio tres señales clásicas: las expresiones faciales no se sincronizaron con palabras, el sonido no estaba sentado con el movimiento de labios y era un retraso no natural en una pregunta técnica que no se había preparado previamente, como si la respuesta se pagaba antes y luego se tocaba. Pindrop rechazó al candidato. El CEO Vijay Balasubramaniyan, CEO del partido extraño, resumió: el candidato se refería a una posición de ingeniero de software en el equipo de detección de profundas dificultades.
Después de ocho días, con credenciales similares, se aplicó un segundo candidato con una cara diferente. El asistente de seguridad Pindrop marcó esta entrevista al instante y vio que el segundo candidato es más avanzado: cambio de cara de resolución superior, voz más clara, respuestas más fluidas. Al final del análisis de IP, ambos documentaron claramente transferencias proxy norcoreanas. Esa no es una estafa de identidad ordinaria, pero la operación de mano estatal se basa en la puerta de la firma de detección.
Otro caso al mismo tiempo mostró que el esquema alcanza la puerta de las pequeñas empresas. Jason Rebholz es un socio fundador y CEO de una firma de seguridad de inteligencia artificial llamada Evoke Security; uno que trabajó como una intervención de incidentes en su carrera anterior y trabajó como CISO, ha sido investigado durante años en profundos enfrentamientos. Así que de personas que son teóricamente la sangre más difícil. En enero de 2026, un candidato llegó a través de un enlace que sabe cuándo la posición del investigador de seguridad; CV limpio, pasado limpio, conexión es confiable. Hubo un sentimiento dentro de toda la entrevista: este profundo. Pero hay algo que lo detiene: si se trata de un porcentaje y se siente mal si se enfrenta a un candidato real? Rebholz no se enfrentó al candidato, terminó la entrevista y envió los registros a un conocido, y cruzó la tecnología de detección de afecciones profundas. Confirmado: profundo.
KnowBe4, Pindrop, Evoke. Las empresas más alertas del sector estaban ensangrentadas o casi sangrientas. Lo común entre ellos no es la debilidad tecnológica, sino una debilidad del tamaño humano y del proceso. Una persona tenía que decidir, un proceso tenía que dar un paso, y en ese momento ella ofreció un terreno para retirarse en todo momento "la probabilidad de un error en la tierra." Por eso la parte en la fila no es una alerta individual, el sistema.
Guía práctica de protección de los factores profundos
Aquellos que ven aquí encajan para una sola frase: lo que una persona puede detener este ataque, lo que es una sola herramienta. KnowBe4 no fue capaz de capturar cuatro entrevistas, Pindrop atrapado con la advertencia de la tecnología, Williams nunca pudo capturar. La diferencia no estaba en alerta, sino en diseño de procesos. Esta sección ofrece ese diseño: señales que aparecen primero, luego modelo de defensa capa, luego medidas de baja tecnología pero efectivas, luego el ecosistema del vehículo y finalmente los límites de estos vehículos.
Banderas rojas manuales
Antes de introducir tecnología, hay una lista de verificación que cualquier equipo de RRH puede aplicar sin presupuesto adicional hoy. Todo lo siguiente son las señales del FBI, Microsoft, Okta y Mandiant que pasan de nuevo en informes públicos.
El número de contacto del candidato no es un operador móvil real, pero es necesario prestar atención si el VoIP o número virtual está registrado. Si la dirección en CV no coincide con la dirección de entrega de la computadora portátil, es necesario sospechar; si el candidato dijo que vivía en Texas y da otra dirección en Arizona para el portátil, este tipo de Christina Chapman es un signo de granja portátil. Un empleado que no puede explicar los conceptos básicos en la tarea de garantizar respuestas impresionantes en la entrevista puede utilizar suflor AI vivo. La misma sospecha se aplica a un candidato que se ve fuerte en GitHub pero no puede decir paso a paso.
También hay señales visuales. Si el fondo es fijo y artificial, el candidato nace frente a una pared que no mueve píxeles individuales por un minuto; la herramienta más profunda funciona mejor con fondo fijo. Es necesario prestar atención si la misma foto se enfrenta a diferentes antecedentes en diferentes CVs; la búsqueda visual inversa puede capturar estos partidos. Por último, si el salario se pide a través de una cuenta de cripto o corredor, es necesario estar en alarma; el trabajo parece legal, pero si la instrucción de pago está fuera de cola, el flujo de dinero al régimen comienza aquí. Ninguno de ellos no es evidencia sola. Pero la apariencia de dos o tres al mismo tiempo es tierra de control profundo.
Five Layer Defense Model
El estado de defensa más débil para confiar en un solo punto de control. El caso KnowBe4 mostró claramente: se aprobaron cuatro entrevistas, la verificación anterior fue clara, la identidad fue aprobada, el atacante entró y lo capturó EDR. Así que no evitar que la función de la defensa entre, creando la oportunidad de capturar en cada etapa.
Home | Home | Qué hacer |
|---|---|---|
1 | Filtro de aplicación | Análisis IP (viene del país declarado), detección de VoIP, verificación de CV cruzado (LinkedIn, GitHub y empleadores anteriores se confirman mutuamente) |
2 | Autenticación | Identificación biométrica y prueba de vitalidad antes de contraer; no simple coincidencia de fotos, un sistema resistente a ataques de inyección |
3 | Momento de entrevista | Software de detección en tiempo real y preguntas impredecibles; el software puede ser superado, culturalmente inaplicable |
4 | Hora de contratación | Verificación física de la dirección de entrega de portátiles, el principio de acceso mínimo para los primeros 30 días, asignaciones automáticas que solicitan cambio de bordro m |
5 | Supervisión continua | autenticación en acceso crítico, alarma de anomalía geográfica ( viajes sin importancia), marcando el comportamiento habitual en los dos primeros meses del nuevo empleado |
Tecnología baja, efecto alto
La mayoría de las capas anteriores requieren presupuesto. Pero una gran parte del ataque es sensible a la fricción (fricción). Los pequeños pasos diseñados inteligentemente pueden ser más eficaces que los vehículos caros. El consejo de Jason Rebholz es simple y sin costo: ejecutar la primera semana, incluso si la posición es remota. Una semana, un solo contacto físico, y la óperatifina no es capaz de volar desde Pyongyang. En el caso de que se transfiriera a un colega de la CISO, la persona del primer día no era la entrevista; un actor local fue contratado para conseguir ordenador portátil de ópera. Pero el actor es permanente de un día. FBI Recomendar empresas Sugiere que el proceso de contratación y a bordo se complete para hacer frente a todo lo posible.
Hay otras pruebas de baja tecnología que se pueden aplicar en la entrevista. Desde el candidato a llamar a la cámara para girar 90 grados o tirar de otro rincón de la mesa; el flujo de cámara virtual se ve obligado a sintetizar este nuevo ángulo. También es eficaz tomar un objeto (libro, vidrio, papel) en el fondo del candidato y querer mantenerlo cerca de la cara; herramienta de la difamación profunda no puede ser objeto definido realistamente. Otro método para hacer preguntas sobre espontane acerca de los detalles locales de la ciudad que dijo. Si la vieja prueba del batido de mano ya no detiene la mayor parte del abismo; eso es todavía un movimiento eficaz y esperado del movimiento espontane previamente preparado. Algunas empresas importantes han regresado a esta carretera: Google, como se señala en el informe de mayo de 2026 de la Unión Baro de Nueva York, incluso para funciones remotas, se reactivaron las entrevistas cara a cara.
Comparación de vehículos de código abierto y comerciales
La mayoría de los vehículos del mercado reclaman una precisión del 99 por ciento. La confiabilidad de estas figuras en un subtítulo. Primero necesitas aclarar la respuesta a dos preguntas: ¿qué hace una herramienta, y quién probó sus afirmaciones. Debido a la misma categoría, las herramientas están haciendo trabajos muy diferentes. Algunos trabajan en directo durante la entrevista, se unen a la reunión como un barco. Algunos analizan el vídeo grabado después de la entrevista. Una parte está incrustada en el flujo de autenticación. Parte es API de desarrollador. Algunos de ellos son otra cosa; por ejemplo, la C2PA no detecta a fondo, firma la originalidad del contenido.
Estas diferencias se pueden leer en las dos tablas siguientes. "reclamación de proveedores" en la columna de verificación independiente es la propia reclamación de la empresa; referencias como TEM Journal, NPR e iBeta son pruebas de terceros.
Alquiler de coches | Home p | Modo de trabajo | Objetivo Script | Verificación independiente |
|---|---|---|---|---|
Deepware Scanner | Core de código abierto, freemium (Turkish firm Zemana, Ankara/Bilkent) | Subir web y API; max. 10 min de vídeo, sólo la manipulación facial u | Análisis de registro post-exclusivo, moderación de contenido; Zoom bot w l |
EfficientNet-B7, GitHub open source; investigación profunda desde 2018
Bio-ID
Commercial (German, Fraunhofer IIS origin)
API y SDK, parque infantil de navegador libre
KYC, secuencias de autenticación (no una herramienta de entrevista amigable)
Certificados TUV y iBeta PAD; alta puntuación en pruebas académicas de referencia
OSE (Imágenes autofinanciadas)
Fuente abierta (akademic, GitHub)
Python biblioteca; usted necesita integrarlo en su propio sistema
Investigación, integración corporativa, comparación académica
La literatura académica es una de las bases de código abierto más fuertes
DeepFake-o-meter
Plataforma abierta (UB Media Forensics Lab, académico)
Subir URL o archivo de vídeo al sitio web
Análisis de vídeo único, uso académico, comparación de múltiples algoritmos
Garantía universitaria; prueba transversal transparente con múltiples algoritmos
C2PA / Credenciales de Contenido
estándar abierto (Adobe, Microsoft, BBC, Intel instalado)
Añade firmas criptográficas a metadatos de contenido
Originalidad y procedencia del contenido; no detecta profundo
estándar abierto, libre de regalías; base miembro grande
Deepware Scanner, el primer lugar en la mesa, es una empresa turca de ciberseguridad llamada Bilkent Cyberpark con sede en Zemana en Ankara. Distinción importante: Deepware no es un plugin Zoom, una herramienta forense de vídeo. Después del registro del contrato que subes y analizas, no funciona en tiempo real. Web browser browser.deepware.ai acceso libre. Un punto de partida rápido y sin costo para entrenar al equipo.
Alquiler de coches | Modo de trabajo | Objetivo Script | Verificación independiente |
|---|---|---|---|
iProov Dynamic Liveness | API y SDK refleja el array de color aleatorio de pantalla a cara con móvil y web; Flashmark | Autenticación y KYC antes de contratar, alta seguridad | NIST SP 800-63-4 compatible; iBeta PAD; CEN/TS 18099 Pruebas de inyección de nivel alto e ingenio 4 Inicio |
Pulso Pindrop para Reuniones |
AdminOpenAI Yapay Zekanın Yönetiminde Üç Adımlı Plan Sundu
Yapay Zeka Çağında Kamu Siber Güvenliği Alarm Veriyor
Artículos relacionados



Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión