



Empresas Especiales de EE.UU. da autorización de operaciones cibernéticas
Traducido automáticamente
 Admin
El terreno de la Casa Blanca se basa en una sola cifra: $ 2025.8 billones en los que los ciudadanos estadounidenses cubren el cibercrimen. El 12 de agosto de 2026, el conflicto presidencial firmado en las empresas privadas auditadas autorizó la operación cibernética agresiva contra las redes de delincuencia extranjera. En este artículo, el alcance, la estructura de auditoría, el debate sobre el derecho internacional y la forma en que Turquía sigue.
¿Qué cambia la Casa Blanca?
Muhtıra es la misión de establecer un nuevo programa para el Centro Nacional de Coordinación (NCC). En el texto oficial publicado por White Saray La política se define en forma de uso de todo poder nacional, incluida la capacidad innovadora del sector privado en la lucha contra el delito cibernético. Las empresas aceptadas al programa se recogen bajo el título de "Empresas Creativas" y sólo pueden moverse bajo la dirección, control y supervisión del gobierno federal.
La definición de los objetivos se mantiene estrechamente: las organizaciones delictivas nacionales que operan desde el extranjero. Según la evaluación legal de Mayer Brown El documento está acompañado por una nota informativa de la Casa Blanca y un suplemento secreto. La base del acuerdo se muestra como el Decreto Presidencial de 6 de marzo de 2026.
La autoridad principal. Un actor no gubernamental está conectado a un programa oficial por primera vez la ejecución de acciones cibernéticas agresivas en el estado y más allá de la frontera.
¿Qué es Hack Back y por qué pesa?
Hack back significa que el partido atacado no es defendido, pero el atacante se mueve hacia la infraestructura. Las regulaciones que acusan el acceso no autorizado a la computadora en la legislación estadounidense han mantenido la zona cerrada al sector privado durante más de diez años. Las empresas pueden ver al atacante, probar jugar, pero no tocar el sistema lateral opuesto.
La razón de esta prohibición se instala sobre el costo de esta prohibición. Según las noticias publicadas en Tech Times Los 20.8 milliardes de dólares perdidos que los estadounidenses han dado delitos ciberapoyo en 2025, y la tesis de la administración no puede ser cultivada de las jurisdicciones inalcanzables de las fuerzas del orden.
Viene del mismo lugar. Los saldurgans suelen trabajar en servidores de terceros que han manejado. Una empresa que va al movimiento opuesto puede dañar la infraestructura de un hospital o empresa logística, no la organización criminal. El riesgo de caballo equivocado no es un detalle técnico, sino una posibilidad que directamente da responsabilidad legal.
¿Qué programa está conectado al Mecanismo de Auditoría?
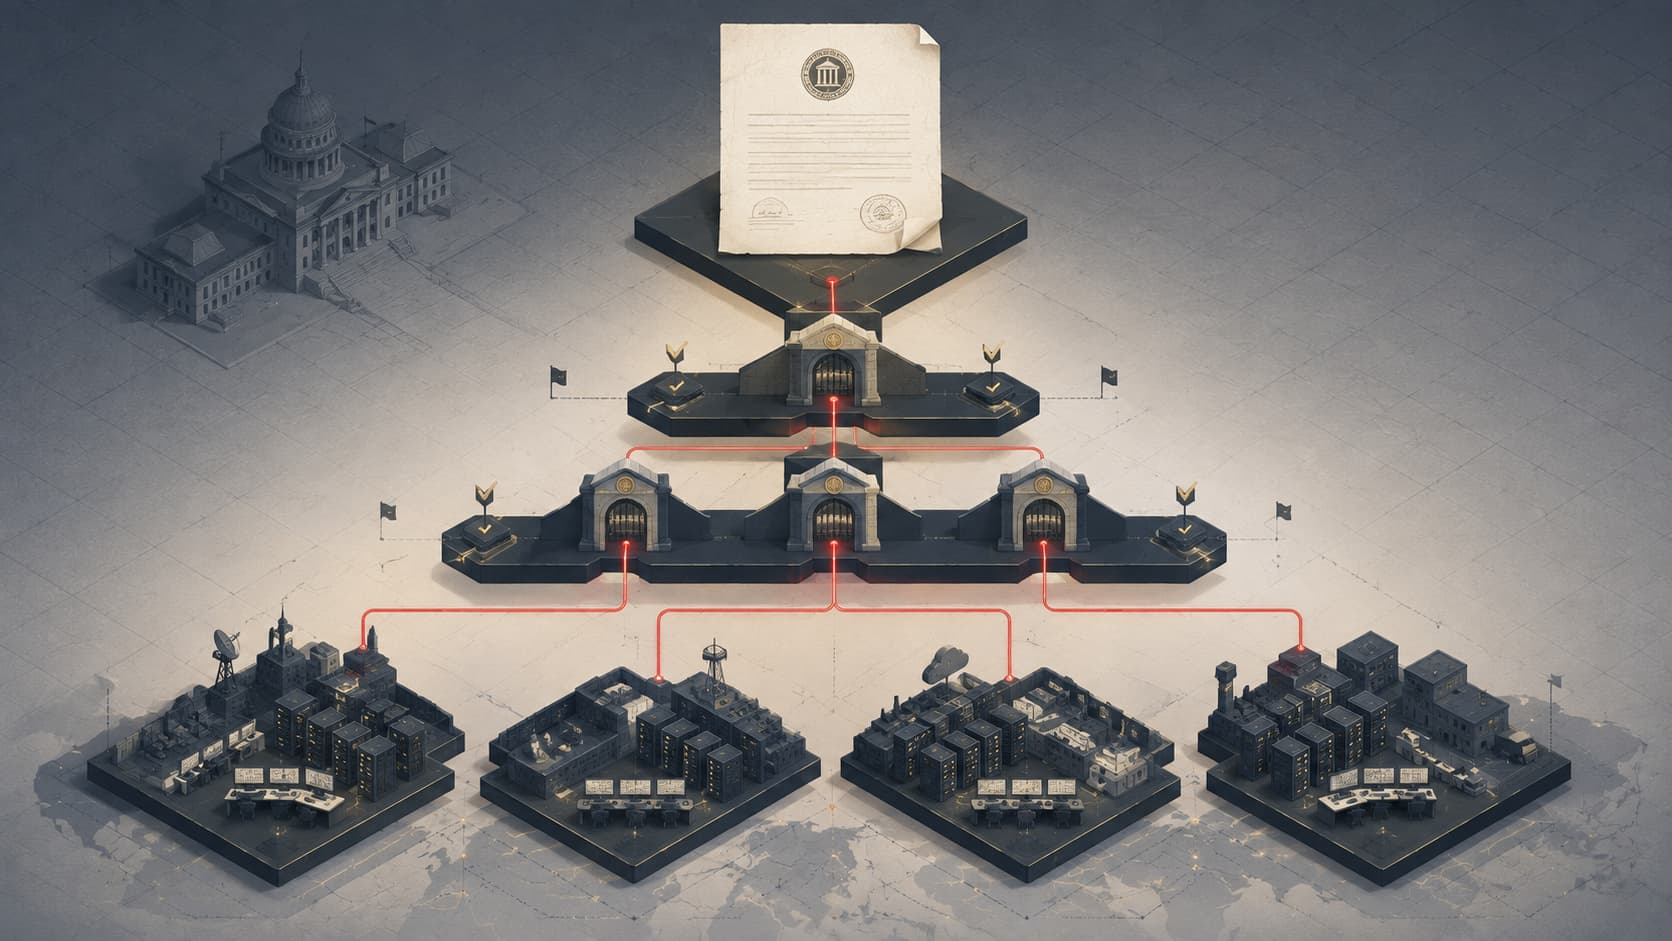
La autorización no es gratuita, pero está conectada a una cadena de aprobación con capas. Basado en la recopilación del Instituto Benton El programa es instalado por el Centro Nacional de Coordinación del Poder de Tareas de Seguridad Interna y gestionado por el Director Ejecutivo del Ministerio de Seguridad Interior con el Ministerio de Justicia.
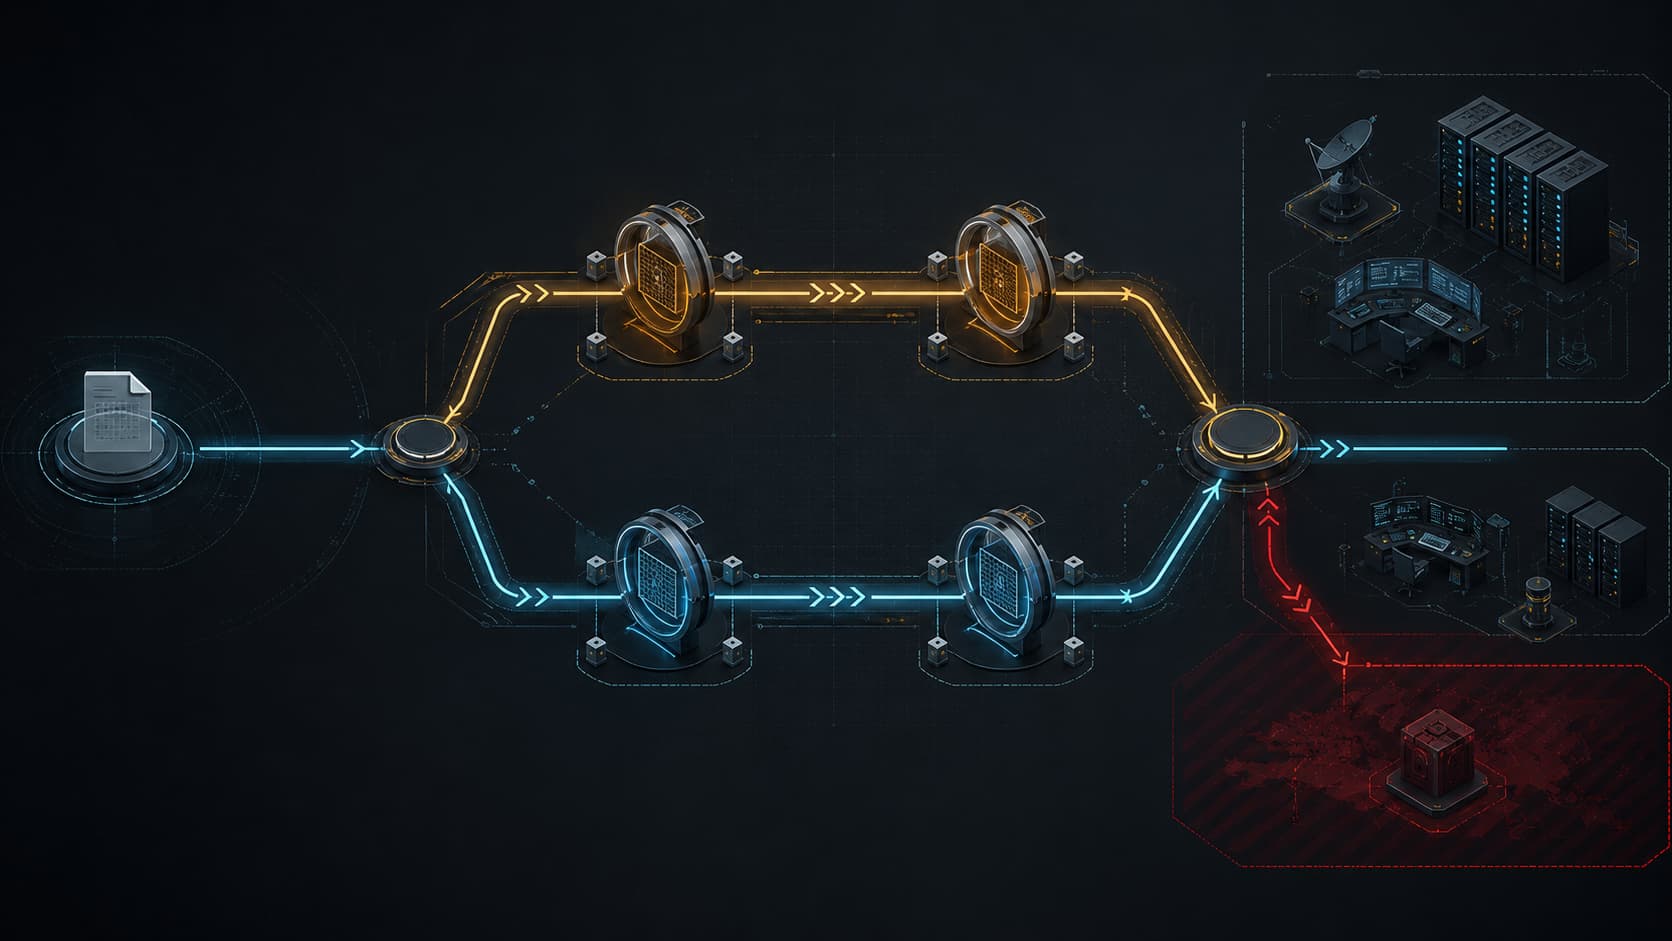
El ranking funciona como sigue: la propuesta de operación viene de la empresa, la aprobación viene del estado. Se alienta a las empresas participantes a recopilar información amenazante sobre las organizaciones delictivas por acuerdo con otras organizaciones e instituciones privadas a nivel federal, estatal, local, tribu y regional.
La presencia del suplemento secreto deja una brecha en el lado de la transparencia. Que compañía es aceptada al programa, que la operación es aprobada y los límites se cierran al público donde se dibuja. Se pondrá de manifiesto en una zona no de aprobación en la que no se tramita y procesa la auditoría.
¿Es precisa la carta ciber pirata?
La benzoización más comúnmente establecida en la discusión se extiende a las cartas piratas, donde los gobiernos permitieron golpear el comercio enemigo. Evaluación publicada en Control Systems Security el término se lee como la primera aplicación para un programa estatal activo. En el mismo artículo, el senador del vehículo legal original que esperaba en el Congreso se señaló que Mike Lee era la Ley de Cartas Cibernéticas de Marque y Reprisal el 15 de julio de 2026, mientras que lo contrario de los Representantes en la Asamblea, Tim Burchett.
También existe el límite del benzoismo. Analyze Wiley El proceso de impugnación y aprobación del NSPM-13, creado para operaciones cibernéticas agresivas, se transfiere de muchas maneras. La diferencia en la apertura de las empresas de seguridad comercial, no en la cadena de mando militar.
El estado del operador en la carta pirata fue definido por la ley marcial. No existe tal definición en el campo cibernético. La cuestión del empleado del participante, que entrará en la categoría jurídica en el caso de un conflicto, ahora es inresponsable.
¿Cuál es la diferencia entre el modelo de Estados Unidos y Turquía?
Turquía fue en la dirección opuesta durante el mismo período de verano. Basado en la calificación de KS Law La propuesta presentada a la Presidencia del TBMM el 3 de julio de 2026 fue aprobada en combinación con la Asamblea General de fecha 24 de julio de 2026. La gestión del nombre de dominio de Internet se recogió bajo el techo de la Presidencia de Seguridad Cibernética con cambios en la ley No 5809, 7545, 5651 y 2559.
Dayanak, la Ley de Seguridad Cibernética No 7545 vigente en marzo de 1925. The law is accused of having ciber security activities without the necessary approval and authorizations, and predicts a prison sentence from one year to quince years. Las organizaciones dentro del ámbito de la infraestructura crítica sólo pueden suministrar productos y servicios de seguridad cibernética de proveedores de sağlayıcılar presidenciales.
La distancia entre dos enfoques se aclara a la tabla.
Medición | US Program | Turkey Model |
|---|---|---|
Operaciones | Empresas privadas de auditoría | Cyber Security Manager |
Autoridad de aprobación | NCC, Justice and Interior Security | Cyber Security Manager |
Función del sector especial | Actuador de operaciones | proveedor compatible |
Instrucciones | Cross-border crime organizations Home | Defensa de la infraestructura nacional |
Base jurídica | 12 de agosto de 2026 | Ley No 7545 |
La búsqueda de edición en el lado de inteligencia artificial también lleva un reflejo central similar. Deepfake y la ley de inteligencia artificial u En el debate, se recogen únicamente instrumentos de autorización e intervención de emergencia.
¿Qué son los riesgos de Somut para las instituciones?
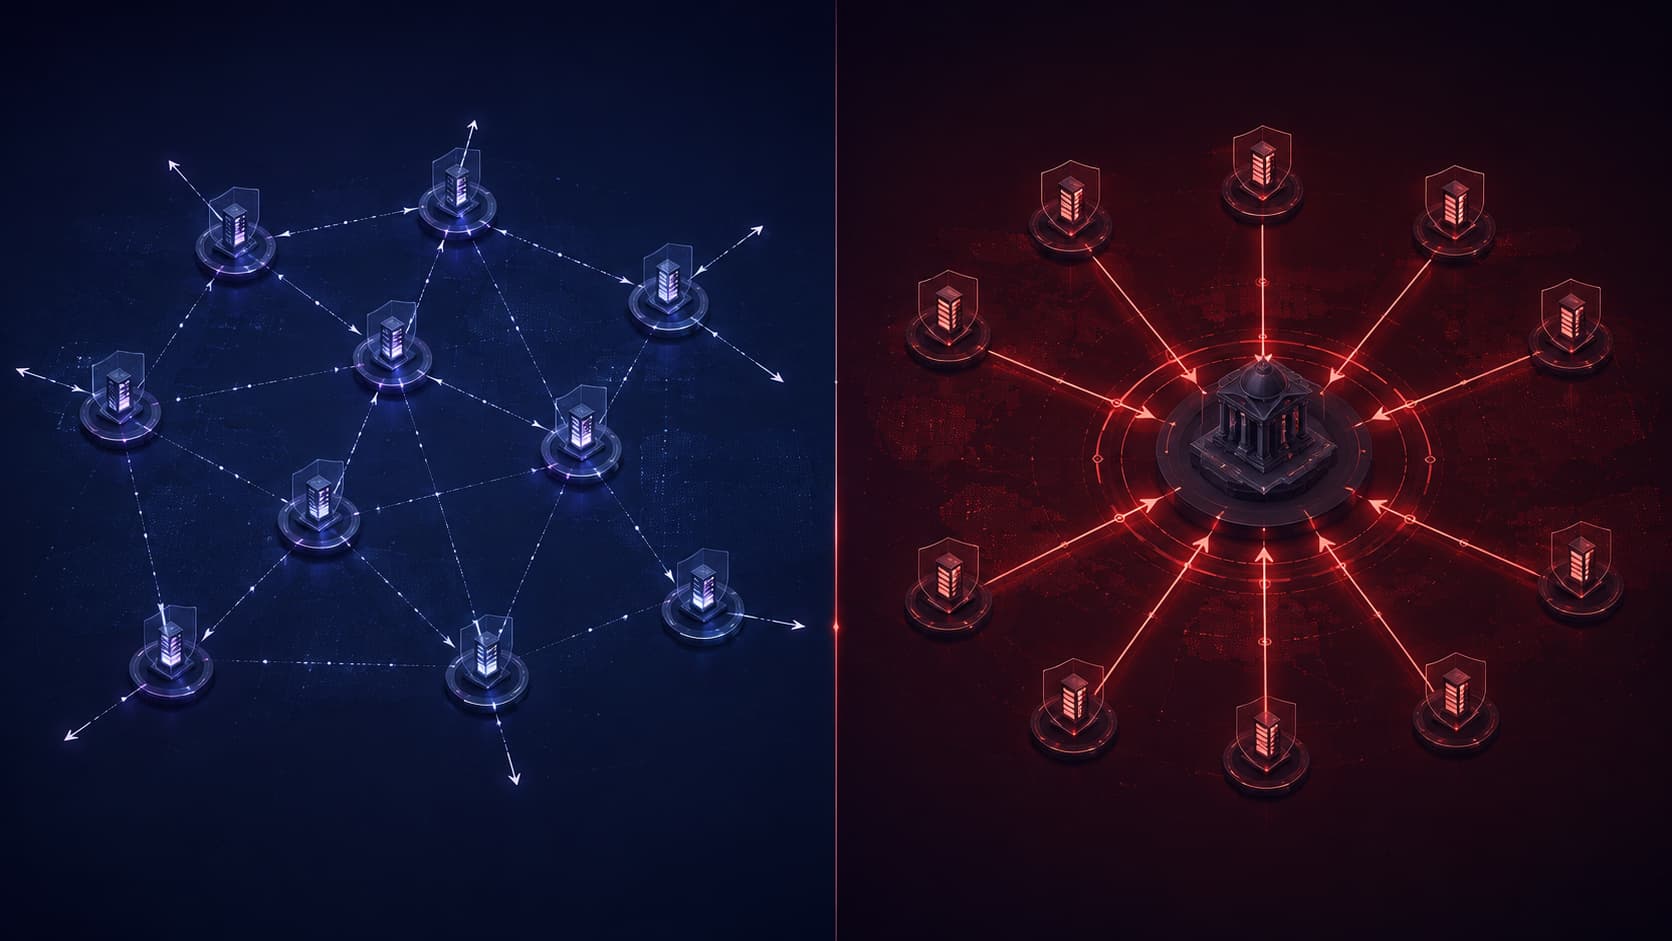
Mientras el programa aparece en EE.UU., el efecto no permanece en los límites nacionales. Si el servidor de una empresa que opera en Turquía es parte de la cadena de infraestructura, que ha dirigido a una organización criminal fuera del país, el efecto secundario de una operación aprobada puede reflejarse directamente a esa empresa. Quién será responsable de tal situación, lo cual es incierto cómo se autorizará el tribunal y cómo procesar la indemnización.
El segundo riesgo está implicado en contratos. El servicio de ciberseguridad es un período de tiempo para preguntar si las empresas participan en dicho programa. Un proveedor incluido en el programa puede hacer una superficie visible de una operación estatal sin solicitar la infraestructura del cliente.
Una capa separada está creciendo si en la superficie de ataque. Eliminación de filtros éticos Etiquetas nocivos modelos de inteligencia artificial Mientras que las organizaciones del crimen aumentan la velocidad de operación, vehículos similares se activan en el lado de defensa. Pruebas de ciberseguridad de OpenAI Inicio Durante la detección de modelos desde el entorno aislado, el problema de control de las operaciones automatizadas ya era visible. Parte corporativa Seguridad AI El encabezado ahora cubre no sólo la protección modelo, que está en los límites de autoridad.
¿Qué piensa la comunidad?
Revista publicada en Digital Journal la comunidad de seguridad cibernética de la persona es transferida tanto a interés como a preocupación. La discusión camina en dos líneas.
Apoyo: Ellos defienden que las fuerzas del brazo están cerradas las tijeras entre la velocidad de las organizaciones del crimen. Según ellos, los equipos de intervención de incidentes ven que la infraestructura se ha movido desde el terreno hasta que se termine el proceso judicial. La capacidad técnica y el tiempo de reacción del sector privado pueden llenar esta cavidad.
Crítico: Dicen que el no autorizado está perturbando la estructura de aliento de apertura a organizaciones con fines de automóvil. Un programa con el número de medidas de operaciones es recompensado sin actuar agresivamente. La misilización envuelta y la autorización de los propios operadores privados del estado es el resultado que a menudo se lleva al idioma.
Dos lados también leen la misma verdad de manera diferente: entienden que el estado no puede ser crecido solo, están divididos en quién es la solución.
Preguntas frecuentes
¿Quién tiene derecho a atacar el sistema? No sólo opera en el extranjero, organizaciones delictivas nacionales apoyadas por el cibernético. La definición objetivo se limita a las redes de delincuencia extranjera y abarca a los agentes estatales. Las operaciones se ejecutan bajo la dirección, control y supervisión del gobierno federal.
¿Qué compañías pueden participar en el programa? Los contratistas estadounidenses pueden unirse a la inspección. El proceso de selección y autorización es gestionado por el Centro Nacional de Coordinación, las operaciones dependen de la aprobación del Ministerio de Seguridad Interna con el Ministerio de Justicia. Los detalles de los criterios de admisión están incluidos en el suplemento secreto, acompañados por la necesidad.
¿Este arreglo afecta a las empresas de Turquía? Puede afectar indirectamente. Dado que las organizaciones delictivas suelen trabajar a través de servidores de terceros que se han abordado, el efecto secundario de una operación aprobada puede reflejarse en la infraestructura de una empresa turca involucrada en esta cadena. El régimen de responsabilidad e indemnización aún no está definido.
¿Qué significa la carta pirata cibernético? Un legado histórico que significa que el Estado a un actor privado actúe contra objetivos enemigos. S. 5000, que espera en el Congreso, pretende no sentarse en el terreno legal. La verdad es comenzar el programa sin esperar la cuenta.
¿Puede una empresa atacarse en Turquía? No. La Ley de seguridad cibernética No 7545 describe la aprobación y las autorizaciones necesarias como delito para realizar actividades de seguridad cibernética sin ser recibidas y prevé una pena de prisión de un año a quince años. In the case collected in the competent Cyber Security Presidency.
No está claro cuándo se ejecutarán las primeras operaciones del programa y cuánto abrirán los resultados al público. La presencia de apego oculto muestra que la evaluación se hace con datos perdidos durante mucho tiempo. S. 5000 en el Congreso determinará si el proyecto de ley se convertirá en un marco permanente o se recuperará con el cambio de gestión.
AdminReuters: Üretken Yapay Zeka Gazeteciliği Tehdit Ediyor
MoE Modellerinde Derinlik Odaklı Hassasiyet Analizi
Artículos relacionados



Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión