



Fijación de seguridad LiteLLM Añadido a la lista CISA
Traducido automáticamente
 Admin
En el 2 de septiembre de 2026, tres de los siete déficits añadidos al catálogo de inteligencia conocido de CISA están dirigidos directamente a la infraestructura de inteligencia artificial. Junto con LiteLLM, Starlette y Kestra, el primer caso que los componentes de inteligencia artificial crearon casi la mitad en una fiesta KEV. La estructura técnica de lo abierto en este artículo sigue a los atacantes dejados en los pasajes de red que tratan, y los pasos para tomar hasta el 16 de septiembre.
¿Qué anuncia a la Lista CISA?
Según el anuncio de CISA el 2 de septiembre de 2026 agregó siete zaffiliaciones al catabol. El fundamento del apego se resume con una sola frase: hay una evidencia activa de abuso.
Según el análisis publicado en Yahoo Finance Los componentes de IA se han experimentado por primera vez en una fiesta KEV. Los nombres de la lista caen en diferentes capas de una pila de inteligencia artificial. Puerta modelo LiteLLM, Starlette es el techo ASGI que se encuentra debajo de los servidores VLLM y MCP. Kestra editor de flujo de trabajo, JFrog Artifactory está situado en el centro de los almacenes modelo y adictivo.
Home | Componente | CVSS | Última fecha |
|---|---|---|---|
CVE-2026-59822 | Lite | 8. 8 | 16 de septiembre |
CVE-2026-48710 | Kludex Starlette | 6. 5 | 16 de septiembre |
CVE-2026-49869 | OSS | No especificado | 5 de septiembre |
CVE-2026-82329 | JFrog Artifactory | 9. 8 | 5 de septiembre |
CVE-2026-9586 | Sangoma Switchvox | No especificado | 5 de septiembre |
CVE-2026-83548 | SonicWall SMA 1000 | 10. 0 | 5 de septiembre |
CVE-2026-83549 | SonicWall SMA 1000 | No especificado | 5 de septiembre |
Las fechas recientes son determinadas por la directiva BOD 26-04. Se removió el antiguo período de un solo tipo de 21 días; en lugar de ventanas de 3, 14 o 60 días frente a la apertura de Internet de la presencia, el grado de automatización del abuso y efecto técnico. El tiempo reconocido para LiteLLM y Starlette expira el 16 de septiembre de 2026.
¿Qué es la boquilla LiteLLM y cómo funciona?
CVE-2026-59822 se debe a un error de autenticación en los extremos del flujo de protocolo modelo de BerriAI LiteLLM. Según las noticias publicadas en The Hacker News ofensivas no cifradas pueden iniciar sesión en la identificación verificada con un token Bearer que es apropiado.
El origen del error se encuentra en el pasaje OAuth2. Cuando la verificación clave falla, el código produce un objeto de autorización en blanco en lugar de actualizar el error. Los siguientes cheques de autorización son válidos para este objeto vacío. Así, sin un interruptor LiteLLM válido, puede acceder a las herramientas MCP conectadas a la puerta de entrada.
Afecta todas las versiones antes de 1.84.0 y fue con 1.84.0. Debido a que a menudo hay múltiples proveedores de modelos y vehículos conectados detrás de la puerta de entrada en instalaciones corporativas, el acceso desde un extremo se puede ampliar horizontalmente. Agente de inteligencia artificial La puerta de entrada en arquitecturas ya se encuentra en un punto privilegiado.
¿Por qué el riesgo de Starlette es una superficie más amplia?
CVE-2026-48710 está abierto con la puntuación CVSS más baja en la lista. La puntuación es 6.5. El ancho de la superficie es grande que otros.
Starlette no es un producto que está delante de un usuario. vLLM se basa en LiteLLM y muchos servidores MCP. El resultado no ve estos componentes de equipos en las listas de compra. El componente viene como dependencia indirecta y no entra en inventario de activos.
El ángulo en sí es simple: una inyección al encabezado Host permite el salto de la capa de autenticación basada en la carretera. Horizon3.ai se mostró encadenado con otro déficit de LiteLLM (CVE-2026-42271, CVSS 8.7) en junio de 2026 análisis. Al final de la cadena, se salta la autenticación y se consigue un código remoto.
El punto de que la exposición a los puntos ha medido cosas diferentes es exactamente esto. Como la entrada del catálogo es una sola línea, no lleva esta separación.
¿Qué hace Saldurganlar en los pases de red?
En el informe de 26 de agosto de Microsoft, los ataques reales fueron documentados para instalaciones de LiteLLM, RAGFlow y Kestra. Basado en las noticias publicadas en eSecurity Planet En estos ataques, se observan juntos la recopilación de información sobre identificación, el establecimiento persistente, la apertura inversa de los proyectiles y la extracción de criptográficos.
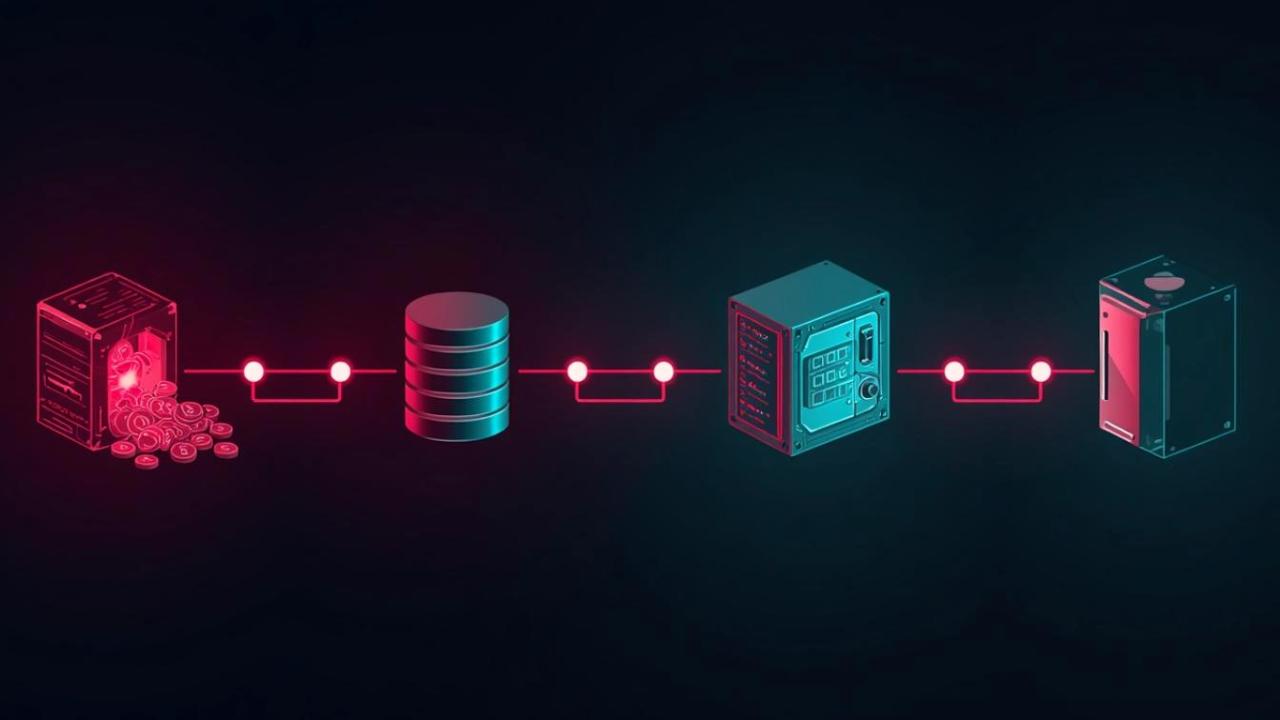
LiteLLM se transfiere de la siguiente manera a los atacantes que entran en las puertas:
Miner Placement: CVE-2026-42271 y CVE-2026-48710 son liberados minero XMRig a través de un archivo dual ELF. La máquina principal antes de la instalación está recibiendo huellas dactilares y los procesos mineros competidores se terminan.
Cierre de llave: Con la información de base de datos previamente recogida, se accede a la capa PostgreSQL detrás de LiteLLM. Cuadros de objetivos LiteLLM_ProxyModelTable y LiteLLM_VerificationToken. Desde aquí, configuración de modelos, interruptores de proveedores de corriente superior, bits de proveedores y claves virtuales generadas por proxy.
Persistencia: ~/.ssh/authorized_keys El acceso se cambia permanentemente. También se añaden a la cadena canales de control de mandos y mecanismos de detección de explosiones.
Según las conclusiones de Wiz, hay un grupo de ransomware de Qilin (Agenda) entre los actores que utilizan esta cadena. La misma empresa también observó pruebas de abuso para CVE-2026-59822 en su propia red de cubos de bola, pruebas destruidas modelo listado extremos. La dirección de los interruptores de gateway hace que la factura y los datos de múltiples cuentas de proveedores en una institución se abra simultáneamente. Una imagen similar, ataque de ransomware respaldado por agentes Me vieron en el caso.
¿Por qué los parches son diferentes después de 56 días?
Además de tres componentes de inteligencia artificial, el parche ha sido publicado muy primero sin catalogar. Análisis KEV de P.K. La diferencia entre la publicación de registro y la entrada del catálogo se midió: 99 días para Starlette, 68 días para Kestra, 56 días para LiteLLM.
No había nada que cambiar en el código el 2 de septiembre. Lo único cambiante fue que el CISA ha declarado que estos abiertos fueron abusados. Los dos componentes de los encabezados del catálogo en el mismo análisis se mencionan incorrectamente; el encabezado se toma de un CWE que contradice la definición del registro con su propia definición.
El problema principal para los equipos no es detectado, inventario. Estos componentes no se compran, viene de un árbol adictivo. Las listas de activos basadas en los registros de compras no las muestran en absoluto. No significa ser desconocido para el Katalo, pero sólo significa que no ha sido declarado aún.
¿Qué hacen los equipos hasta el 16 de septiembre?
El catálogo está conectado a instituciones federales, el sector privado está contextualizando directamente. La declaración de abuso activo es una señal válida para todos.
Actualización de la versión: LiteLLM 1.84.0 y más tarde. En el lado Starlette y Kestra, las correcciones preliminares están listas.
Escaneo adictivo Dolayed: Starlette trabaja bajo los cuales los servicios, deben ser eliminados del árbol adictivo, no de las listas de compra. vLLM y servidores MCP serán vistos primero.
Reducción de la apertura de Internet: Los pasajes de red, bits MCP, plataformas de flujo de trabajo y interfaces de gestión deben cerrarse o tomarse detrás de una capa con autenticación.
Rotación clave: En las instalaciones que se pueden instalar, el proveedor cambia y las teclas virtuales generadas por proxy deben renovarse. El interruptor de lodos protege la validez después del parche.
Búsqueda de rastros: ~/.ssh/authorized_keys Deben revisarse los cambios inesperados en el uso de procesadores sin abrir y las consultas inusuales para las tablas de bases de datos LiteLLM.
En la misma semana también hubo movimientos en el lado SonicWall. En septiembre 4, la Agencia de Seguridad Cibernética de Singapur llama a actualizar las organizaciones utilizando SMA 1000. Seguridad de la inteligencia artificial El privilegio más pequeño y las recomendaciones de auditoría periódicas de la parte protegen la validez en este caso.
Preguntas frecuentes
¿Qué permite exactamente el déficit de seguridad LiteLLM?
CVE-2026-59822 le permite abrir una sesión de MCP verificada sin una clave válida. Cuando un Fitting se envía a un token Bearer, OAuth2 pasa la copia de seguridad del interruptor y pone un objeto de autorización en blanco en lugar de verificación del fallo. Este objeto puede llegar a vehículos conectados a la pasarela agresiva porque pasa a través de los próximos controles.
¿Qué versión LiteLLM es segura?
1.84.0 y las próximas versiones son seguras. Open afecta todas las versiones antes de 1.84.0. Si la actualización no está abierta a Internet y la limitación del MCP termina con la lista de acceso proporciona una reducción temporal.
No estoy usando Starlette, ¿puedo seguir siendo afectado?
Alta probabilidad de influencia. Starlette no es un producto establecido directamente, sino un techo que se ejecuta bajo los servidores VLLM, LiteLLM y MCP. No aparece en inventario de activos porque se encuentra indirectamente en el árbol adictivo. Versión de la Junta pip list o necesita comprobar a través del archivo de bloqueo.
¿La lista CISA conecta empresas en Turquía?
Contexto jurídico. El catálogo da la obligación de parche para las organizaciones no gubernamentales federales en los Estados Unidos. El significado de entrar en la lista es universal: hay evidencia de que las declaraciones son abusadas en la naturaleza salvaje. Es por eso que es una referencia útil para el ranking de prioridades.
¿Cómo puedo entender que mi puerta de entrada es capturada?
Microsoft tiene varias pistas repetitivas en ataques documentados. ~/.ssh/authorized_keys interruptores inesperados en el archivo, uso continuo de procesador alto y LiteLLM_ProxyModelTable con LiteLLM_VerificationToken Las consultas inusuales para las mesas están al principio de ellas. Las conexiones de shell invertidas y el tráfico a los extremos que no sabes también deben ser controlados.
El tiempo reconocido para LiteLLM y Starlette expira el 16 de septiembre de 2026. Si se piensa que los parches están listos durante meses, no está claro qué estará cerca de la fecha, la cuestión de que la vulnerabilidad nunca ha entrado en inventario en varias instituciones.
AdminÖğrenciler İçin Ücretsiz Yapay Zeka Araçları ve Paketleri
Yapay Zeka Öğrenmeye Nereden Başlanır?
Artículos relacionados



Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión