



Google Caja de red abierta con Gemini
Traducido automáticamente
 Admin
Google condujo a la red ciberdelincuente llamada "Outsider Enterprise" en la corte federal de Nueva York el 12 de junio de 2026. La empresa destaca que el grupo construye sitios de phishing a gran escala e infraestructura de mensajes falsos utilizando su propio modelo de inteligencia artificial Gemini. Este es el primer caso de un gigante tecnológico para abusar de su propio modelo de inteligencia artificial por fraude en los Estados Unidos. Los detalles del caso en este artículo abordan la escala del ataque y las formas de protección de los usuarios contra el fraude respaldado por inteligencia artificial.
¿Cuál es el caso de Google?
El objetivo del caso es desarrolladores de software de la red llamada Outsider Enterprise. Según las noticias publicadas en Help Net Security Google afirma que el grupo construye sitios de phishing e infraestructura de fraude utilizando herramientas de inteligencia artificial incluyendo Gemini. Se expresa que la operación afecta a cientos de miles de víctimas y las pérdidas son millones de dólares.
El caso es más amplio que un caso tradicional de violación de derechos de autor o marca. Dataconomy based on information transferred Las reclamaciones de Google incluyen haraç (racketeering), estafa bancaria, brecha de marca, violación de derechos de autor y publicidad engañosa. Group, Google, YouTube y U.S. Mailing Service han llevado a los usuarios a revelar datos sensibles como contraseña y información de pago.
Personas que están apuntando al caso, desarrolladores de software básico de la red. Google entregó varios nombres de dominio asociados con las actividades de Outsider Enterprise cooperando con el FBI e investigadores independientes de seguridad. La prevalencia de modelos de inteligencia artificial en la vida cotidiana, nuevos títulos de negocios AI Como mejoras positivas, los escenarios de abuso se reúnen.
¿Cómo funciona?
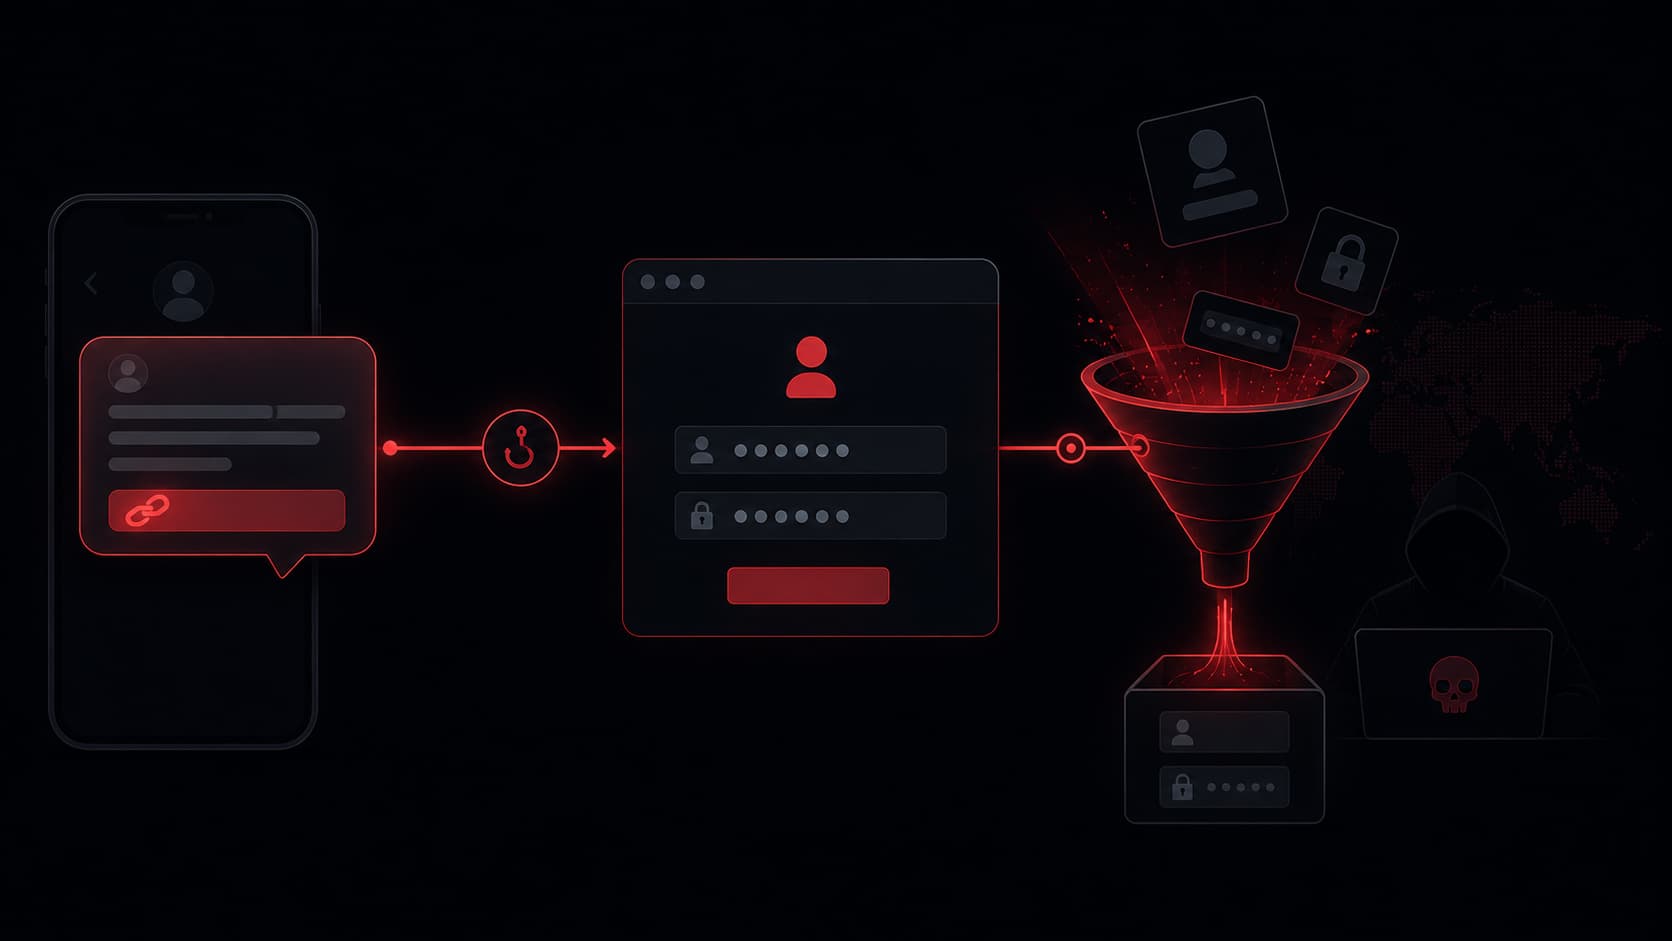
Con inteligencia artificial, el fraude se prepara en forma masiva utilizando modelos productivos de sitios web falsos y mensajes de tiradores. Según las noticias publicadas en Cybersecurity News Externalr Enterprise trabaja como una plataforma de phishing-as-a-service (PhaaS); coordina las operaciones a través de canales de Telegram y distribuye kits de phishing listos para los socios del crimen.
El mecanismo funciona. Los miembros del grupo dicen que Gemini produce código especial para sitios web falsos. El código generado se transfiere directamente al paquete de software de Outsider y se convierte en páginas de estafa en vivo. Según la información transmitida en ETV Bharat El código HTML producido con Gemini fue creado copias casi perfectas de marcas confiables como Google, YouTube, US Mail Service y E-ZPass plataforma de pago. Google define este sistema como " phishing for deposits": uno sin conocimiento técnico puede incluso emitir un sitio falso profesional en minutos.
Este enfoque es un nuevo ejemplo del uso de inteligencia artificial con fines maliciosos. Los modelos sin filtro vendidos a través de web oscura anteriormente ofrecían funciones similares; nocivos modelos de inteligencia artificial Los correos electrónicos falsos se utilizaron por escrito y haciendo sitio web falso. La diferencia de Outsider es lograr el mismo resultado utilizando un abuso modelo legítimo.
¿Cuánto es la escala de ataque?
Los números en los documentos de caso muestran el tamaño de la operación. La siguiente tabla resume las cifras básicas conspiración de Google.
Indicador | Valor |
|---|---|
Sitio web falso | Más de 9.000 |
URL falsa | Más de 1 millón |
Mensaje enviado en mayo de 2026 | 2,5 millones (dos semanas) |
Reclamación por Spam | 55. 000 |
Número de plantillas | Más de 290 |
Según las noticias publicadas en Decrypt Los documentos de la corte muestran que la red ha jugado números estimados de 3.87 millones de tarjetas de crédito, y desde julio de 2023, conduce a alrededor de 1.900 millones de dólares. Basado en la información transferida a Free AI Tools El acceso al servicio de phishing se ofreció a través de un barco Telegram con un cargo a partir de 88 por semana. En el ámbito del servicio, se proporcionaron más de 290 plantillas listas a delincuentes, instituciones legítimas.
Los mensajes falsos fueron enviados a menudo con excusas tales como recompensas falsas que se prometieron a través de problemas falsos de cuenta de corredor o operadores móviles. Las víctimas que hicieron clic en el enlace fueron dirigidas a sitios falsos diseñados para recopilar información personal y financiera sensible.
¿Por qué es este caso un punto de retorno?
El valor simbólico del caso es mayor que la escala numérica. Este es el primer caso de que el propio modelo de inteligencia artificial de Google es contra el abuso de los consumidores estadounidenses de Gemini. Según el análisis publicado en Tech Times El caso corresponde a un período en el que los mismos estafadores cruzan los operadores telefónicos de carga falsa y pasan alertas de tarifas.
El FBI Cyber Department ayudó al director Brett Leatherman a esbozar el tema:
"Los sujetadores utilizan inteligencia artificial para hacer que este fraude sea más intimidante y más difícil de detectar".
El punto marcado por Leatherman es: la inteligencia artificial reduce la barrera frente a campañas de fraude a gran escala, incluso de operadores de baja cualificación. Google colabora con grandes compañías de telecomunicaciones, como AT DueT, T-Mobile y Verizon en respuesta. El propósito de bloquear el tráfico de fraude a nivel de operador. La empresa también utiliza sistemas basados en inteligencia artificial para detectar mensajes nocivos sin llegar a dispositivos.
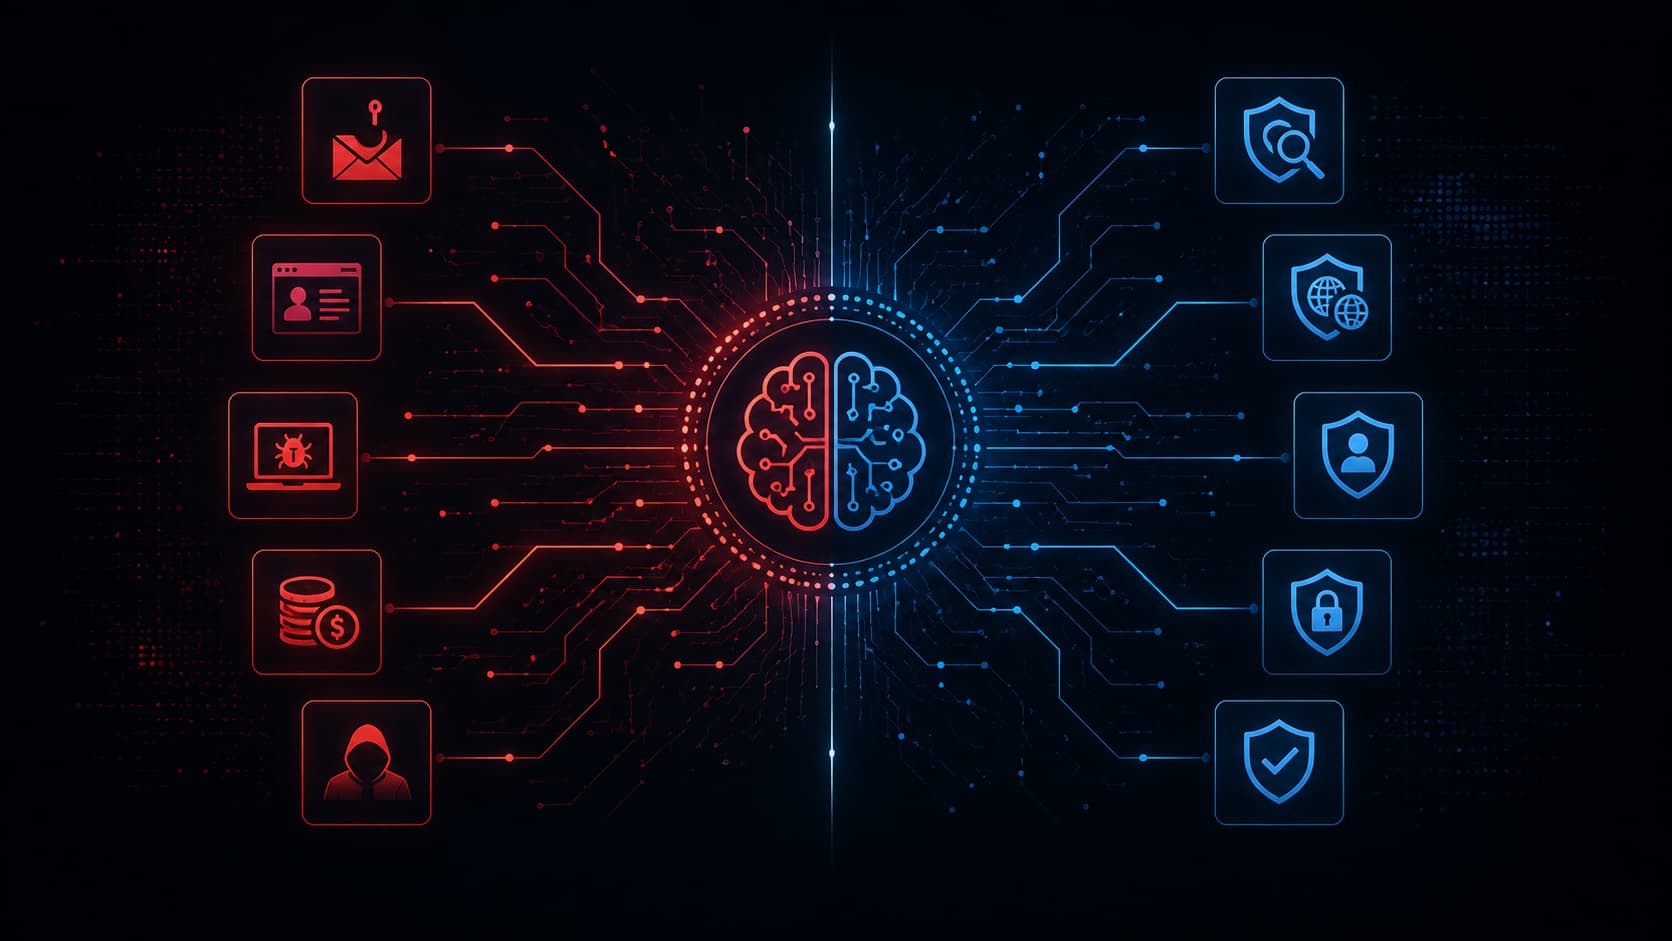
La inteligencia artificial es una herramienta doble cara para la seguridad. La misma tecnología escala el ataque y se utiliza en defensa. Seguridad de la inteligencia artificial y hackability La discusión muestra por qué este dinamismo bidireccional es cada vez más importante.
Cómo proteger la inteligencia artificial de Phishing apoyado?
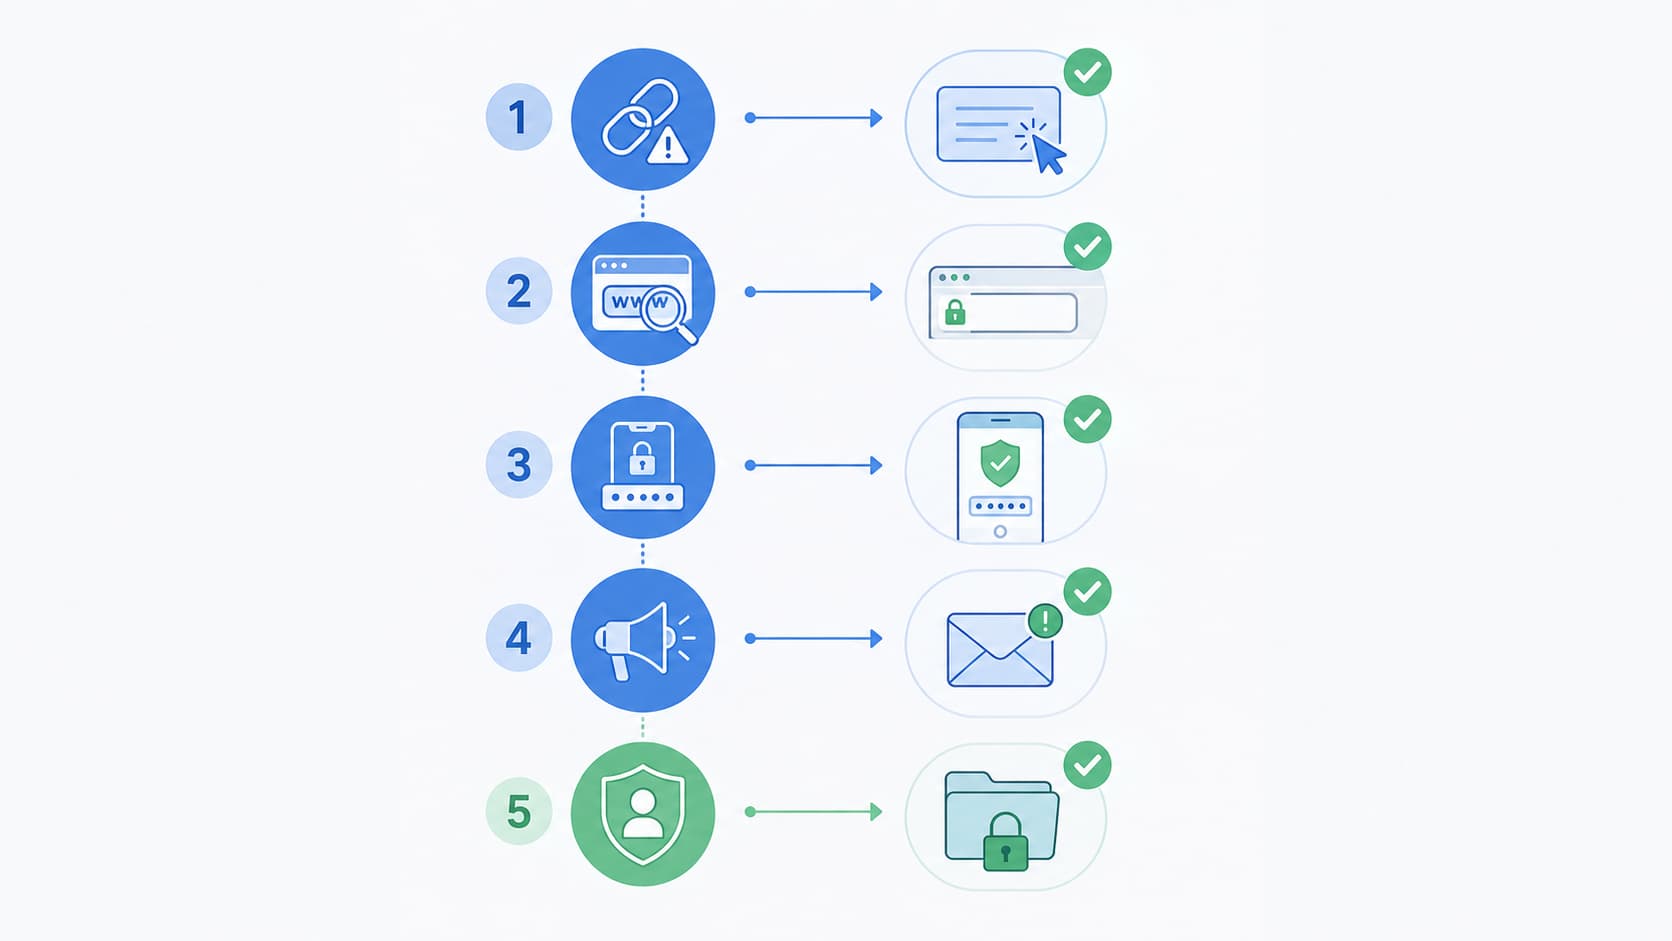
La protección requiere tanto medidas técnicas como conductuales. Debido a que los sitios falsos producidos con inteligencia artificial son más intensificadores que los viejos, el consejo de "atención de errores" tradicionales ya no es suficiente. Medidas prácticas:
Haga clic directamente en los enlaces: En lugar de hacer clic en los enlaces en mensajes inesperados, incluyendo envío, cuota de tránsito o alerta de cuenta, abrir la aplicación oficial de la institución o dirección web respectiva manualmente.
Revise cuidadosamente la URL: Los sitios falsos pueden ser copias casi perfectas de marcas, pero el nombre de dominio es a menudo diferente de la dirección oficial. Compruebe el nombre de dominio completo en la barra de direcciones.
Use autenticación de dos factores: Incluso si la contraseña es robada, la segunda capa de verificación hace difícil acceder a la cuenta. Activar todas las cuentas posibles.
Reportar mensajes sospechosos: Informe mensajes falsos al operador o el spam de la aplicación del mensaje. Estas notificaciones ayudan a los operadores a prevenir el tráfico.
Compartir información confidencial con mensaje: Ninguna institución legítima no quiere contraseña, número de tarjeta o código de verificación a través de un enlace de mensaje corto. Tal demanda es casi siempre un signo de fraude.
Aunque estas medidas proporcionan protección individual, la lucha principal es caminar sobre la plataforma y el nivel de operador. Google's case and telecom collaborations, steps to solve the problem in source.
¿Qué significa entender a los usuarios en Turquía?
Aunque la operación ha dirigido a víctimas estadounidenses, el método utilizado es independiente de la geografía. Fake aviso de envío, pasar alerta de honorarios y falsos mensajes de recompensa, tipos de fraude que los usuarios en Turquía a menudo encuentran. Debido a que el costo de sitios falsos producidos con inteligencia artificial es bajo y la barrera del lenguaje se reduce, es posible revelar las variaciones turcas de campañas similares.
La diferencia más crítica en aspectos prácticos es la calidad de sitios falsos. Mientras que la vieja coincidencia y el diseño amateur es un signo de estafa, los modelos productivos ahora pueden producir texto inglés fluido y páginas de apariencia corporativa. En los mensajes instalados en la empresa de carga, banco o gobierno electrónico, es necesario examinar la calidad visual, el número del remitente y el dominio completo de la conexión.
Hay un riesgo en el lado corporativo. Los kits de phishing listos para vender a través de Telegram hacen que la marca enchufe una herramienta que cualquiera puede acceder. Las marcas turcas también requieren campañas de imitación para invertir en defensas como monitoreo de marca y detección de nombres de dominio falsos.
Preguntas frecuentes
¿Qué es el fraude con inteligencia artificial?
Con inteligencia artificial, el fraude se prepara a escala masiva utilizando sitios web falsos y mensajes proneradores modelos productivos de inteligencia artificial. El grupo de Outsider Enterprise, por ejemplo, produce códigos de sitios falsos con una copia de marcas de confianza a Gemini y los transforma en páginas de estafa. La inteligencia artificial permite a las personas que no son conocimientos técnicos construir campañas de fraude inconsistentes.
¿Por qué Google lideró la empresa de exterior?
Google destaca que la red externar Enterprise de base china lleva una operación de phishing a gran escala utilizando el modelo de inteligencia artificial Gemini. El caso fue abierto en el tribunal federal de Nueva York el 12 de junio de 2026 y contiene reclamaciones como haraç, estafa bancaria, brecha de marca y violación de derechos de autor. Este es el primer caso de que el propio modelo de inteligencia artificial de Google contra el abuso en Estados Unidos.
¿Cuánto daño ha sufrido el Enterprise?
Según los documentos de la corte, la red jugó un número estimado de 3.87 millones de tarjetas de crédito desde julio de 2023 y dio lugar a alrededor de 1.900 millones de dólares. El grupo creó más de 9.000 sitios web falsos y más de 1 millón de URL falsas. Mayo 2026 envió 2,5 millones de mensajes de fraude en un período de dos semanas.
¿Qué es Phishing-as-a-service?
Phishing-as-a-service (PhaaS) es un modelo en el que los criminales alquilan listo para una cuota de kits de phishing. Outsider Enterprise ofreció este servicio con una cuota a partir de 88 dólares semanales a través de Telegram y proporcionó más de 290 plantillas listas. Este modelo permite a las personas que carecen de habilidades técnicas para realizar campaña de fraude.
¿Cómo proteger la inteligencia artificial contra el phishing?
En lugar de hacer clic en los enlaces en mensajes inesperados para proteger, abrir la aplicación oficial de la institución, comprobar el nombre de dominio exacto en la barra de direcciones y utilizar la autenticación de dos factores en cada cuenta posible. Ninguna institución legítima no quiere información de contraseña o tarjeta a través de un enlace de mensaje corto. También ayuda a bloquear el tráfico para informar al operador de mensajes sospechosos.
¿Este fraude afecta a los usuarios de Turquía?
Si bien la operación está dirigida por víctimas estadounidenses, el método utilizado es independiente de la geografía. Los mensajes falsos de carga, honorarios y recompensa son los tipos de fraude que a menudo se ven en Turquía. Debido a que sitios falsos producidos con inteligencia artificial pueden producir texto turco fluido y apariencia corporativa, es posible revelar las variaciones turcas de campañas similares. Por lo tanto es necesario mirar la calidad visual, el número de remitente y el nombre de dominio completo.
Cada vez es más difícil distinguir el hecho de sitios falsos producidos con inteligencia artificial. El caso de Google es uno de los primeros juicios de la manera legal contra el abuso de modelos legítimos; si este enfoque es disuasivo, dependerá del curso de operaciones similares en el próximo período.
AdminAmazon’dan 10 Milyar Euro’luk Yatırım ve Al İstihdam Hamlesi
Papa AI Uyarısı Teknoloji Dünyasında Yankı Uyandırdı
Artículos relacionados



Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión