



Google Mandiant AVDH Encuentra 100 al aire libre Dos días
Traducido automáticamente
 Admin
Dos días. La vulnerabilidad crítica verificada sobre la cara. El material escaneado era los almacenes de código corporativo que los atacantes estaban jugando. Google Threat Intelligence Group compartió la arquitectura de AVDH, que utilizó Mandiant durante diez meses en 18 de agosto de 2026. Cómo funciona el vehículo, que los números CVE producen y lo que significa en el lado de defensa se discuten a continuación.
¿Qué es AVDH y qué hace?
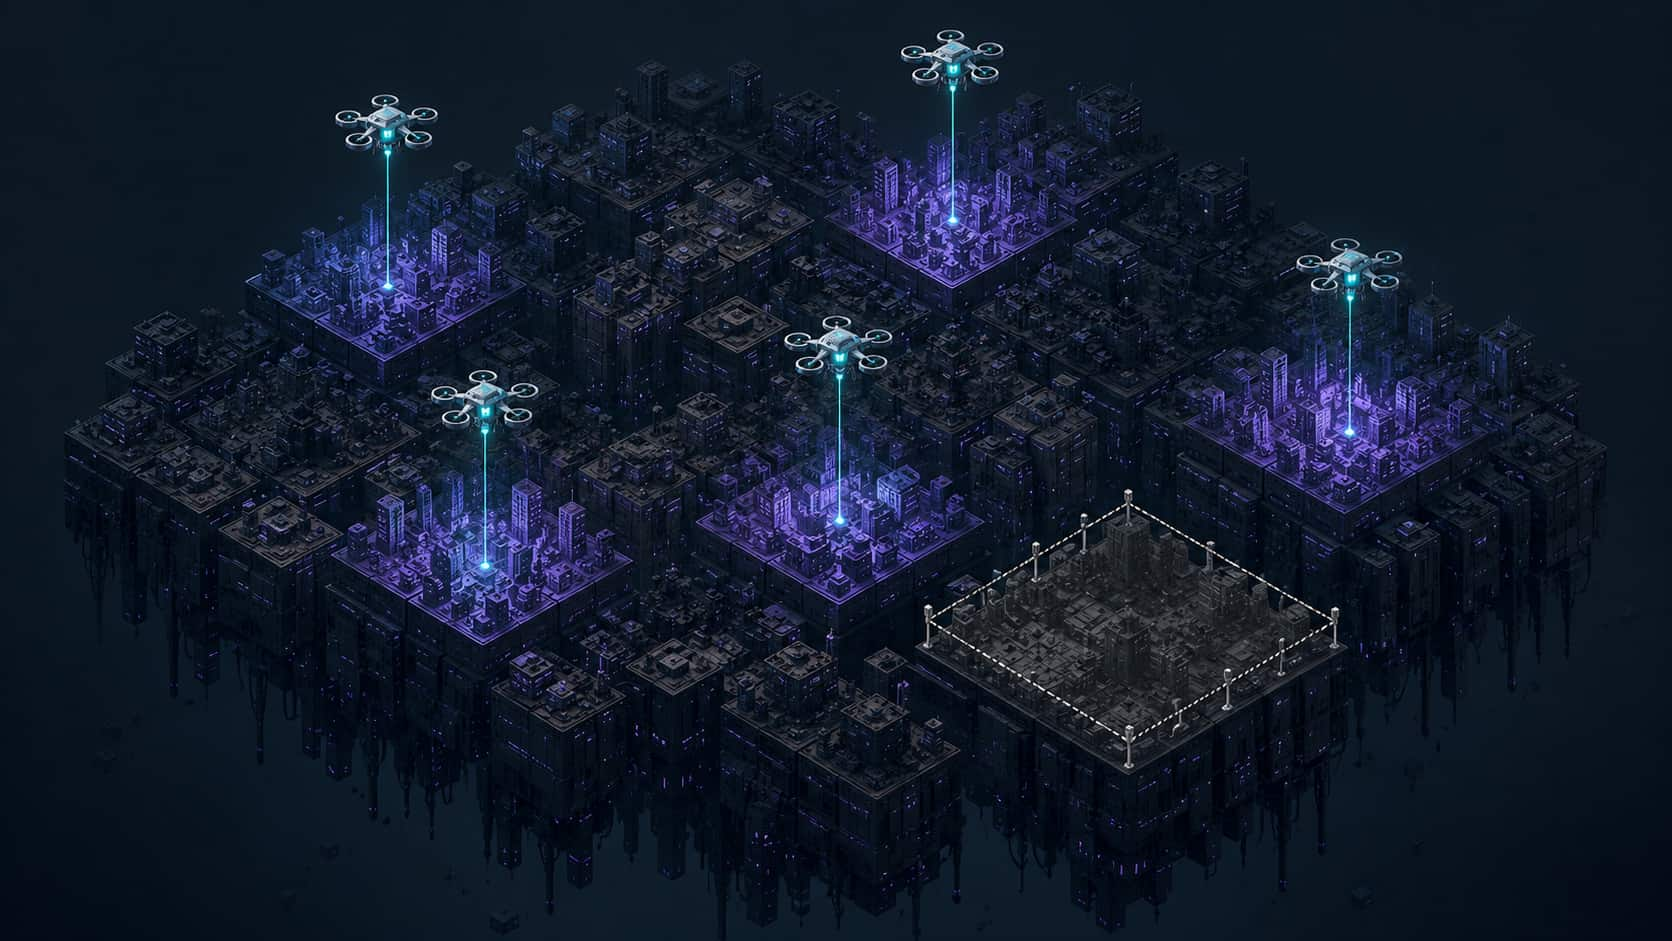
Con ángulo AVDH, Agentic Vulnerability Discovery Harness es una herramienta interna que los consultores Mandiant utilizan en los comentarios de código fuente. La base de código consiste en expertos agentes de inteligencia artificial que están encadenados juntos para escanear y eliminar los caminos de apertura y ataque explotables.
La arquitectura del vehículo Google Cloud Threat Intelligence blog post abierta al público por primera vez. Bajo el artículo Alex Tselevich y Michael Maturi firma. Según Google, la arquitectura fue compartida para guiar a los defensores que quieren construir enfoques similares en su entorno.
Infraestructura Kit de desarrollo del agente Google a bordo. Los agentes no son aleatorios, incluso son secuenciados como en el modelo de cascada: cada etapa no puede comenzar el siguiente sin ser completado. Esta estructura es preferida para limitar el comportamiento impredecible de los modelos de lenguaje grandes. En lugar de decir "encontrar en este almacén" a un solo modelo, sistemas multifactoriales Una tarea estrecha y definida se da a cada agente con lógica.
No sólo usan áreas. Circuito AVDH en revisiones de código proactivo, pruebas de fuga, operaciones de herramientas rojas y trabajo de intervención de incidentes.
¿Cómo sacar 100 Bulgus por dos días?
La salida más notable del vehículo fue tomada durante una intervención de incidentes. Al examinar los almacenes de código corporativo jugados por los saldurgans, el arnés tomó el control críticamente así que en dos días. Con la expresión de Google, el mismo trabajo se realizó a mano, el suelo dura más tiempo.
La escala en los diez meses de uso es más grande. El vehículo se ejecutó en entornos con decenas de millones de líneas de código, miles de líneas de análisis fueron ejecutadas y miles de hallazgos. Según las noticias publicadas en Help Net Security En caso de que 12 de estos hallazgos hayan recibido el número CVE, una docena también está en proceso de divulgación.
Dos vulnerabilidades Drupal destacan entre los números asignados. Una casa CVE-2026-13242 en la versión del módulo aditivoOther Home CVE-2026-55803 en la versión central publicado. Los plugins web de uso amplio y los proyectos de código abierto se consideran entre las áreas más eficientes del vehículo.
Se observa que trabaja en operaciones específicas. Un déficit de ejecución de código remoto que hace posible el primer acceso cuando la aplicación web de un cliente se pasa del arnés de código fuente encontrado en poco tiempo.
¿Qué fases pasa el agente Cadena?
La línea comienza a eliminar el modelo de amenaza. El agente llamado Explorador determina lo que funciona la base de código: Es la aplicación web de campo de software, escritorio, lo que la documentación contiene, qué carpetas como pruebas de unidad deben dejar fuera del escaneo. Luego los subagentes Specialist Explorer se activan y se separan en áreas tales como autenticación, autorización, enrutamiento. Los productos se combinan en el agente de síntesis del modelo de amenaza y se transforman en un único modelo de amenaza.
Aquí el hombre entra en acción. El modelo de amenaza se presenta tanto a texto como a consultor visual y no llama líneas sin aprobación. El objetivo es evitar que las etapas restantes funcionen en un terreno defectuoso.
Después de la aprobación, cada archivo en el contexto de los agentes Discovery que trabajan en paralelo. En este momento se utiliza el modelo ligero Gemini Flash Lite, ya que la escala de trabajo requiere: las rutas HTTP, los oyentes de comunicación interprocesos y puntos de entrada similares se eliminan de las entradas del usuario alcanzando estos puntos.
Cada punto de entrada seleccionado se da a un agente de Enriquecimiento. Los limpiadores, los controles de permiso y las condiciones de enrutamiento en aplicaciones corporativas se distribuyen a diferentes lugares del código. El agente de enriquecimiento los complementa y el contexto, decide si es el agente de control de acceso o el agente de análisis de flujo de datos.
Hipotesis de producción trabaja de estos dos agentes. El agente de control de acceso está realmente protegido de un punto de entrada y buscando defectos tales como autorización faltante, actualización de autorización, falsificación de solicitudes de sitio a sitio. El agente de análisis de flujo de datos sigue la forma en que el usuario monitorea durante toda la aplicación. Parece claro si la entrada alcanza un punto peligroso: inyección SQL, operación de script entre sitios, inyección de script, navegación de directorios.
¿Por qué es la verificación humana?
El problema que los escáneres de código automático llevan durante mucho tiempo es el ruido: hallazgos que son razonablemente visibles en papel pero no de pie cuando se controlan. AVDH trata de resolver este problema con dos capas.
En el lado de la máquina de primera capa. Cada hipótesis producida se envía a múltiples agentes de validación que se estructuran con alto valor de temperatura. La alta temperatura permite al modelo probar una gama más amplia de posibilidades, lo que significa que los agentes discuten el resultado entre sí. Luego un único agente de Sintesis de Validación leerá y decidirá por los terrenos. Uno de los tres resultados sale: el hallazgo verificado es rechazado hipótesis, ya que no coincide con la hipótesis decaída o modelo de amenaza.
La segunda capa del lado humano. Los resultados corregidos son expulsados e ir a consultor de Mandiant después de que se otorgó el grado de riesgo. El consultor regenera la explotación, el concepto ejecuta el código de prueba, y la revisión se apaga y cierra el camino de ataque de unos pocos control compensado. Esta prueba se libera directamente al hallazgo invisible. Google recomienda la verificación manual de las conclusiones a los defensores que instalarán una línea similar.
Hay una solución separada para los negativos equivocados. La acumulación de consultores se convierte en conjuntos de reglas, que se dividen en categorías de lenguaje, marco y tipo abierto, de modo que el área de software estará en la parte superior, y se inyecta directamente. Seguridad de la inteligencia artificial La respuesta al problema de la fiabilidad modelo que se discute a menudo en el lado se establece aquí a nivel arquitectónico.
Diferencias entre AVDH, CodeMender y MDASH
Las líneas de agente ya no han estado intentando una sola compañía. En el lado Google, análisis profundo del pulso AVDH, CodeMender está escaneando y reparando continuamente la capa. El uso de dos juntos se describe como dos capas de defensa y empresas listas para instalar Google AI Threat Defense Plataforma de visualización.
La fachada Microsoft tiene una arquitectura similar. Microsoft anunció en el blog de seguridad El sistema llamado código MDASH se ejecuta sobre múltiples modelos de agentes más especializados. La red de Windows y la pila de autenticación era 16 abierta. Dördu estaba en la clase crítica de código remoto. Cloudflare arquitectura de su propio arnés de vulnerabilidad Home publicando la misma dirección: el modelo de producto no es, la línea misma.
Característica | AVDH (Mandiant) | CodeMender (Google) | MDASH (Microsoft) |
|---|---|---|---|
Formato de trabajo Inicio | Análisis profundo | Supervisión continua | Escáner en escala de producción |
Estructura del agente | Inline expert chain Home | Línea de proyección continua | 100+ agentes, múltiples modelos |
Aprobación humana | Modelo de amenaza y encontrar | En el flujo de parche | En el estadio de la anemia |
Salida abierta | 100+ toro / 2 días, 12 CVE | Escaneo y parche | 16 déficit de Windows |
Área de uso | Intervención del evento, prueba de fugas | Ciclo de vida para el desarrollo | Base de código interno |
¿Dónde está Defensa contra la Inteligencia Artificial Saldurgan?
Google resume la preocupación del lado de defensa del marco elegido para el artículo. Cuando se filtra el código fuente, los defensores se están moviendo a la velocidad de la máquina en el mismo código cuando corren para encontrar y parchear el abierto. Los dos lados de la carrera también se hacen rápidamente a mano, la revisión del código es insuficiente solo.
El estado concreto de la amenaza comenzó a ser visto. Hermful AI modelos Inicio discusión alrededor, los filtros registran marcos de ataque multi-tarea de modelos eliminados. En el lado de la defensa hay un riesgo diferente: emergencia de agentes autónomos del ambiente de prueba aislado Como los casos mostraron que los sistemas establecidos para la seguridad son la única superficie de ataque.
La parte a leer para los equipos de seguridad en Turquía en el lado arquitectónico. La estructura compartida por Google no es un producto listo, la receta de instalación. Se instala una línea de cuatro piezas en lugar de conectar un modelo directamente a la base de código: modelo de amenaza, agentes de servicio estrecho, verificación contradictoria y puerta humana obligatoria. El mismo enfoque se repite en la institución. Modelo de codificación autónoma Los acontecimientos en el lado también facilitan que la inspección de seguridad se retire del ciclo de vida del software.
Preguntas frecuentes
¿Qué es AVDH y quién está usando? AVDH es una línea de descubrimiento de vulnerabilidad multifactorial que el equipo de Mandiant utiliza en revisiones de códigos de recursos en Google. El vehículo es de diez meses en uso interno y exámenes proactivos, pruebas de fuga, operaciones de equipo rojo con intervenciones de incidentes. La arquitectura se abrió el 18 de agosto de 2026, pero el vehículo en sí no se distribuye como un producto descargable.
¿Cuántas vulnerabilidades han encontrado? El resultado más concreto explicado es críticomente claro, que es más verificado, por lo que se encuentra en dos días en almacenes de código corporativo robados. Más de decenas de millones de líneas de códigos fueron escaneados en total uso de diez meses y miles de hallazgos fueron producidos. El número de CVE fue nombrado de estos hallazgos a 12, avanzando en el proceso de revelar hasta una docena.
¿Cómo garantizar la exactitud de los hallazgos? La verificación funciona dos etapas. Varios agentes que están estructurados con alta temperatura son hipótesis separadas, y decide si evaluar y juzgar un agente de síntesis. Luego el consultor de Mandiant regenera la explotación y ejecuta el código de prueba de concepto; la prueba se elimina.
¿Cuál es la diferencia entre AVDH y CodeMender? AVDH está diseñado para el análisis profundo de un maestro particular, mientras que CodeMender está constantemente navegando y reparando trabajo. Google define el uso de dos juntos como defensas de dos capas: revisión de punta para cadenas complejas, visibilidad sin costuras mientras que en el ciclo de vida del desarrollo.
¿Pueden las empresas construir una línea similar en sí? Sí, la arquitectura Google ha sido publicada con este propósito. Se requiere la producción modelo de amenaza para la instalación, agentes de servicio estrecho, capa de verificación contradictoria y revisión humana obligatoria. Google AI Threat Defense se presenta como una alternativa para las empresas que buscan listos para la plataforma.
La prueba real del vehículo será segura con cuán rápido es común en el lado del ataque del mismo enfoque. El equipo de Mandiant anunció que las opiniones en vivo de la línea serán compartidas en la sesión de la Cumbre de Defensa Cibernética, que se celebrará en Washington los días 15 y 16 de septiembre de 2026. La única medida descrita hasta esa fecha es la cara que viene en dos días.
AdminOpenAI Model Eğitimini Durdurdu: Güvenlik Sınırı Aşıldı
OpenAI Siber Savunmada ReliaQuest ile Güçlerini Birleştirdi
Artículos relacionados



Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión