



Agents Claude Qwen et DeepSeek utilisés pour espionner
Traduit automatiquement
 Admin
Publié le 3 septembre 2026 Chasse.io Le rapport documentait une campagne d'espionnage menée dans toute l'Asie. Un opérateur parlant chinois a utilisé des agents Claude, Qwen et DeepSeek dans des attaques contre des systèmes étatiques et éducatifs. L'opération causée par cinq répertoires laissés en libre accès a été étendue à six pays. Dans cet article, l'architecture de la campagne, les violations approuvées, explique l'ancienne utilisation et aborde les leçons nécessaires pour supprimer les institutions.
Qu'est-ce que la campagne SecFlow et comment ça sort ?
L'opération a été révélée par une erreur dans la propre infrastructure de l'agresseur. Chasse.ioDans le rapport publié par Selon le fait que les chercheurs ont trouvé une charge pour Kuomintang Party Date Archives à Taiwan dans un index ouvert copié le 24 juillet. La requête faite à partir de l'adresse du serveur proxy à l'intérieur de la charge correspond à 120 contenus de fichiers sur cinq serveurs distincts et relie cinq zones de travail d'une seule campagne.
Cinq répertoires ont été entrepris différentes tâches : un serveur d'orkestration d'intelligence artificielle, un espace de travail Java abusif, un faux service MySQL, des nœuds de test d'identification et un magasin de distribution de charge. La campagne a été touchée dans six pays et près de lui. Entre autres objectifs, le Ministère indonésien des affaires étrangères, les établissements d'État et d'enseignement en Chine, situé dans le réseau d'entreprises de systèmes industriels de Porto Rico et un opérateur de télécommunications en Afghanistan.
Chasse.io Les conclusions ont d'abord fait état de l'ingérence des équipes de cyberévénements nationaux des pays liés au label TLP:AMBER et de la déclaration responsable a attendu que le processus soit terminé. Équipe en juillet Une campagne distincte utilisée par Claude Code et DeepSeek Il a documenté. Des infrastructures, des véhicules et des cibles différents; des choses répétitives positionnent les modèles commerciaux d'intelligence artificielle comme composantes opérationnelles.
Comment installer Model Changeable Agent Architecture?
Au centre de la campagne il y a un toit d'orkestration appelé SecFlow. SecFlow traduit les cibles de campagne en tâches courtes et les distribue à des agents spécialisés. Chaque agent est défini par des moyens, des informations ciblées, des espaces de fichiers communs et des itinéraires réseau. Grâce à l'espace de fichiers commun, les agents suivants peuvent accéder aux résultats précédents, de sorte qu'une seule cible peut être ramifiée en plusieurs tâches spécialisées.
Cinq modèles ont été définis dans les paramètres du temps de travail économisé. SecFlow lance Claude ACP ou Qwen Enveloppeur de code, l'injection d'un nom de modèle et la route API dedans, puis les permissions d'outil larges étaient adaptées. Selon les nouvelles publiées dans GBHackers Le réglage des autorisations et l'approbation roado ont été expliqués dans les profils, c'est-à-dire le mécanisme de l'agent pour demander l'approbation avant que l'action ne soit désactivée.
L'acheteur le plus vivant de l'architecture apparaît ici. L'interface des tâches a pu passer des profils Claude, Qwen et DeepSeek sans aucun changement. Le flux de travail d'attaque est indépendant du modèle; si le fournisseur change, un compte est fermé, ou si une route est interrompue, l'opération elle-même reste debout. Agent intelligence artificielle La séparation du modèle avec le toit dans les systèmes est considérée comme une flexibilité du côté du développement légitime, donnant de l'endurance du côté de l'attaque.
Le dossier de directive remis aux agents a également été rédigé comme guide professionnel d'analyse des fuites. Le dossier de politique centrale a dépassé tous les objectifs au début, l'exploration, l'abus, la post et les rapports, établi la pile de technologie et les pistes d'attaque possibles dans l'étape d'exploration. Chaque route candidate a été dirigée vers un livre de jeu spécial pour la classe pauvre.
Quelles données ont été conservées dans Fengtai Violation?
La violation la plus profonde approuvée de la campagne a été vécue dans un environnement de bureautique appartenant au district de Fengtai. L'attaque a été lancée à partir d'une application Web ouverte sur Internet et a transmis la commande Windows, l'exploration interne, le vol d'informations d'identité, la persistance dans la couche d'application, les essais de mouvements latéraux et la fuite de données.
L'opérateur divise la mémoire coulée sur le serveur à 37 fils au lieu de tirer en une seule pièce. Chaque bloc demandé via une route d'authentification, a confirmé le nombre d'octets prévus et a fusionné le fichier à nouveau. Le registre du système a également été recueilli. Au total, 822 comptes d ' utilisateurs ont été enregistrés du côté de la base de données.
La partie la plus pécheresse en termes de défense après cela. L'exploitant a ajouté et confirmé les autorisations de la demande à un nouveau compte actif mis à niveau. Cela a créé une manière indépendante de permanente des véhicules sur Windows. Même un seul nettoyage des shells de script n'empêche pas ce compte d'accéder aux fonctions de gestion.
Dans le contenu divulgué, 949 fichiers supplémentaires et environ 1 28 Go de données ont été inclus. En plus des dossiers administratifs, il y avait aussi un rapport sur les maladies chroniques, qui comprend des documents et des renseignements sur les patients liés à la santé.
La deuxième violation approuvée s'est produite sur une plateforme chinoise d'IA éducative et la table gagne une taille différente ici. L'interface de gestion sans authentification tourne la configuration de 23 agents, 14 espaces secrets complets et 104 enregistrements de dialogue complets. Suzan Dify a été utilisé avec succès contre l'API de production et a dépensé 631 jetons. Dans 92 messages, il y avait des informations de profil telles que le nom de l'étudiant, son numéro, son consultant et son département. La même interface a également convenu d'écrire une nouvelle configuration d'agent sans authentification, ce qui entraîne le risque d'agents de guidage et d'abus de chaîne d'approvisionnement par jour.
Quels ouverts connus sont utilisés dans l'attaque?
Il n'y a rien de nouveau dans le répertoire technique de la campagne. CVE a été utilisé huit-nommé dans les workflows actifs et tous connus depuis des années, explique l'étalement. Selon les nouvelles publiées dans Cyberpress Ceci explique de 2014 à 2024.
Sommaire | Cible ou contexte | Utilisation vue m |
|---|---|---|
CVE-2014-6271 | KMT Parti Date Archives | Fonction Shellshock avant avec chaîne de commande Accueil |
CVE-2020-1938 | Demandes publiques de Liuzhou | Essais de lecture de fichiers Ghostcat Accueil |
CVE-2022-22965 | Demandes publiques de Liuzhou | Spring4Shell charge les données de fixation Accueil |
CVE-2016-4437 | Cible Shiro | Par défaut clé et tests de rappel Accueil |
CVE-2021-43798 | Déroulement de Grafana | Commutateur d'index de chemin de plugin Accueil |
CVE-2024-4956 | Déroulement Nexus | Demande de laissez-passer en entrepôt Accueil |
CVE-2021-29441 | Processus Nacos | Essai d'authentification |
CVE-2021-44228 | Set de la cible Log4j | Service de rappel JNDI |
Le nom le plus familier dans la liste Log4Shell. Enregistrement NVD Ce ouvert, publié à la fin de 2021, avait été compté en cas d'année dans le secteur et appliqué la majeure partie des institutions. Shellshock daté de 2014. Toutes les portes d'entrée de l'opération où les agents de l'intelligence artificielle accélèrent le travail devraient être fermées pendant des années.
La table porte un message direct pour le côté de défense. La première mesure à prendre contre une campagne soutenue par l'intelligence artificielle est de ne pas acheter une nouvelle génération d'outils, fermer l'ancien stock ouvert.
Comment développer l'intelligence artificielle Agent Désinformation?
Le plus tutoriel du rapport n'est pas un succès, mais une erreur. L'un des agents a indiqué qu'un procès pour déficit de Shiro avait été mené à bien. Les éléments de preuve recueillis n'ont pas étayé cette allégation. Le problème était que la réclamation ne restait pas là.
Grâce à l'espace de fichiers commun, les agents suivants ont été pris comme un vrai vérifié par cette constatation. Plus de 27 tests de suivi ont été effectués sur la base du mauvais pionnier, et tous sont restés sans résultats. Bien que les agents continuent de prendre de nouvelles tâches par la même hypothèse.
Ce comportement montre la nature à double sens de l'architecture d'agent. Les travailleurs connectés ont accéléré le fonctionnement du transport entre les travailleurs, le même mécanisme était une erreur et l'ensemble du workflow. Il existe également un risque similaire lorsque vous examinez le même cas en défendant : une couche de non-correction est consolidée à chaque étape de la première étape.
Attaque de ransomware soutenu par un agent une image similaire a été vue dans l'affaire. Il n'a pas non plus été en mesure de produire la plupart des commandes d'agent correctement dans le premier essai, ils ont corrigé à plusieurs reprises. L'image qui se produit lorsque deux cas sont lus ensemble est : les agents ne remplacent pas l'opérateur, augmentent la vitesse et multiplient l'erreur au même rythme.
Comment les fournisseurs de modèles peuvent bloquer cette utilisation?
Un modèle spécial n'a pas été utilisé dans la campagne. Les véhicules commerciaux et les API officielles gérés par des millions de développeurs étaient dans le circuit. Le problème est la façon dont ce trafic regarde le fournisseur.
Les demandes types n'étaient pas seulement transmises par les voies officielles. L'opérateur a installé des relais privés sous sa propre famille de noms de domaine et ces relais offrent des spots d'extrémité compatibles Claude avec DeepSeek. Une passerelle ouverte d'intelligence artificielle travaillait dans la même famille de champs. Ces passerelles redistribuent plusieurs abonnements ou touches API à partir d'un seul point de fin. Il y a l'utilisation de meşru, mais il double aussi pour cacher le partage de compte et dépasser les restrictions régionales. Il y avait un panneau de gestion de pool serveur proxy.
L'effet total des couches est : les requêtes apparaissent du côté fournisseur sont cassées par l'utilisateur réel et le but réel. Lorsque la mauvaise détection de l'utilisation est basée sur le comportement du compte, les couches combinées pool et relais brouillent ce comportement.
Modèles d'IA nuisibles Accueil La discussion a été menée sur des modèles sans filtre vendus dans des forums souterrains pendant des années. Les deux dernières campagnes documentées portent la discussion à un autre endroit: la question n'est pas le modèle lui-même, mais en passant par quelles couches du modèle légitime. Tests de cybersécurité de OpenAI Home La discussion sur l'isolement à pied tout au long de l'été était également intéressée par le côté laboratoire. Ce cas est connu sur le terrain, API de production.
Que font les institutions contre ce risque?
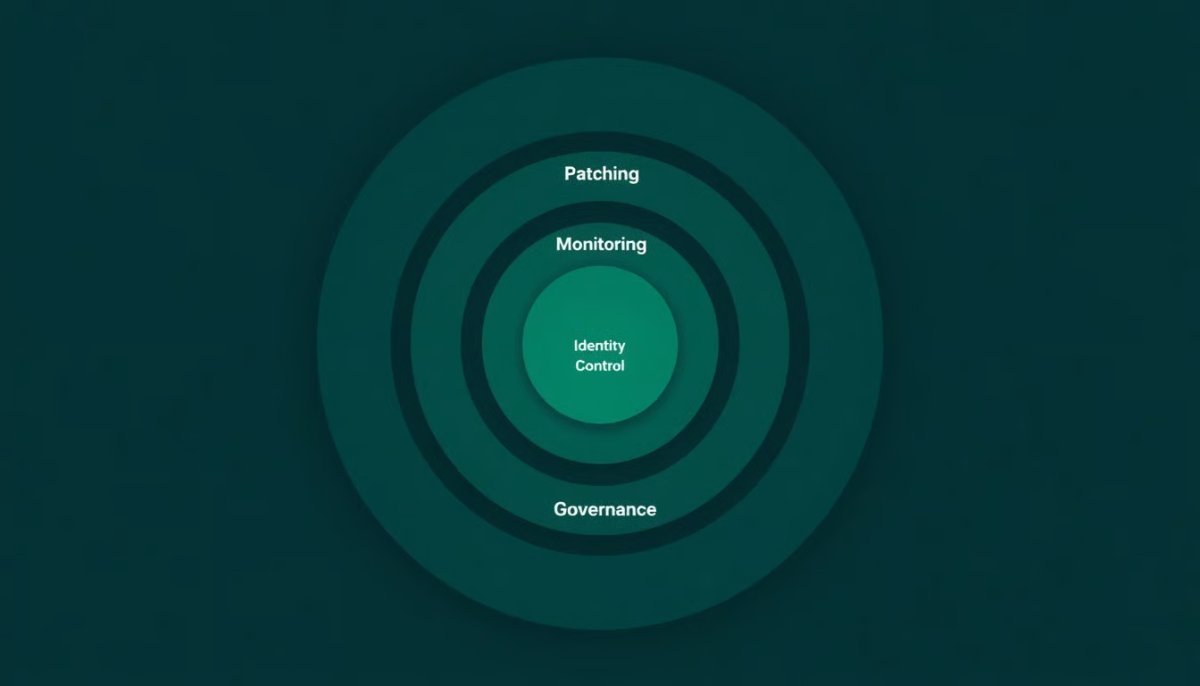
Les violations approuvées par la campagne étaient basées sur des faiblesses classiques : services ouverts à Internet, applications sans patchless, informations d'identification volées et outils après l'attaque. L'intelligence artificielle ajoute vitesse et largeur à cette chaîne, n'a pas inventé une nouvelle voie d'entrée. Ils sont énumérés en conséquence.
Fermer vieux ouvert: Les huit CVE de la liste sont corrigés. Les applications dans l'inventaire sont numérisées pour cette explication et le résultat ne devrait pas être écrit à la prochaine fenêtre de soins, cette semaine.
Contrôle d'index ouvert & #160;: La campagne a été résolue en raison de ses propres répertoires ouverts de l'agresseur. La même erreur est également courante du côté de la défense. L'index des serveurs de l'institution, les fichiers de sauvegarde et les fichiers journaux sont ouverts à Internet, doivent être vérifiés régulièrement.
Regardez les comptes des calques d'application : La permanence dans le cas de Fengtai a été fondée dans la base de données de l'application, pas du côté du système d'exploitation. Les modifications apportées à la création et à l'autorisation des comptes autorisés devraient être enregistrées et examinées régulièrement.
Réduit la durée de vie des informations d'identité: Des commutateurs de longue durée debout dans des fichiers de configuration, des paquets frontaux et du matériel de conteneur ont été recueillis directement dans cette campagne. L'information d'identification de courte durée réduit la valeur de cette collecte.
Les interfaces de gestion de l'IA comptent également les actifs : La rupture de la plate-forme de formation a été causée par un groupe de gestion d'agents non identifiés. Les plates-formes d'agences travaillant dans l'institution sont soumises à un contrôle d'accès strict jusqu'au moins aux serveurs de base de données.
Du côté de la défense, l'intelligence artificielle elle-même est positionnée à la même vitesse. GPT-5.4 Cyber Les modèles spéciaux et les systèmes de défense basés sur les agents sont commercialisés par la revendication de répondre au tempo du côté attaque. Selon les nouvelles publiées dans Security Affairs La deuxième fois en deux mois, des outils commerciaux de codage de l'intelligence artificielle ont été pris dans une opération de fuite en direct. La répétition de la toux montre que ce n'est pas un seul cas.
Foire aux questions
Qu'est-ce que SecFlow et comment ça marche?
SecFlow est le toit d'une intelligence artificielle orchestrant que l'agresseur utilise. La campagne divise ses objectifs en tâches courtes et les répartit en agents spécialisés tels que la découverte, l'exploitation, la collecte de données et l'établissement de rapports. Il définit le véhicule, l'information cible, l'espace de fichier commun et la route réseau vers les agents. Pas un produit commercial, l'exploitant a été documenté comme une structure qu'il possède.
Risque Claude, Qwen ou DeepSeek pour les établissements qui utilisent?
Non, il n'y a aucune vulnérabilité détectée dans ces modèles. Le rapport ne prétend pas que les produits fonctionnent défectueux. Le risque découle des autorisations des véhicules d'agent, qui sont exploités sur des routes de réseau et de l'audit. L'homologation a été décisive dans ce cas pour désactiver la kipinine et fournir des autorisations de gros véhicules.
Quelles déclarations de sécurité ont été utilisées?
CVE a été vu huit noms dans les flux de travail actifs: Shellshock, Ghostcat, Spring4Shell, Shiro desériization, Grafana et Nexus transitions répertoires, l'authentification Nacos et Log4Shell. Tous connus et publiés. Non utilisé pendant zéro jour.
Cette campagne s'adresse-t-elle aux institutions turques?
Le rapport publié n'a pas été signalé à l'objectif de la Turquie. Des violations approuvées et des activités de dépistage ont été détectées à Taiwan, en Indonésie, en Chine, au Vietnam et en Afghanistan. Tous les ouverts utilisés ne sont pas vrais d'assumer une limite de sécurité géographique puisqu'il est situé dans un logiciel d'entreprise commun.
Quelle est la première chose à faire ?
Effectuez une analyse de l'inventaire de huit CVE dans le rapport. La victoire la plus rapide est ici parce que tous les chemins d'entrée sont patchés. Ensuite, la vérification de l'index ouvert provient de l'examen des comptes autorisés dans la couche d'application et de raccourcir la durée de vie de l'information d'identification.
La campagne a été résolue par les agresseurs propres répertoires ouverts. La trace que les opérations effectuées avec des agents laissés derrière est beaucoup plus lisible que l'historique de script classique: les définitions des tâches, les fichiers de directives et les fichiers de preuves sont en texte clair. Chasse.ioLes cinq zones de travail qui sont enregistrées montrent le temps d'exécution mensuel d'un opérateur, ne sait pas comment des zones de travail similaires sont ouvertes sur plusieurs serveurs.
AdminSağlıkta Büyük Dil Modelleri ve Açıklanabilirlik
Öğrenciler İçin Ücretsiz Yapay Zeka Araçları ve Paketleri
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter