



AI Cyber Attack Menace Les entreprises gardent en alerte
Traduit automatiquement
 Admin
Un employé financier d'Arup en février 2024 transféré sur des comptes étrangers de 25 millions de dollars appartenant à l'entreprise. Tous les gestionnaires à l'écran ont été clonés par l'IA; il n'a pas été possible de distinguer la voix, l'expression faciale et les mimétiques. Ce n'est pas une seule exception. Les cyberattaques artificielles soutenues par l'intelligence ont atteint un nouveau seuil avec un nombre de 28 millions de cas à l'échelle mondiale. La menace de cyberattaque d'IA n'est plus seulement un problème technique; elle est devenue un domaine qui nécessite l'authentification de l'entreprise, les processus d'approbation financière et la réidentification de la confiance humaine. Dans cet article, les données les plus récentes de 2026 traitent des cas concrets et des méthodes de défense des entreprises.
Intelligence artificielle Attaques résiduelles
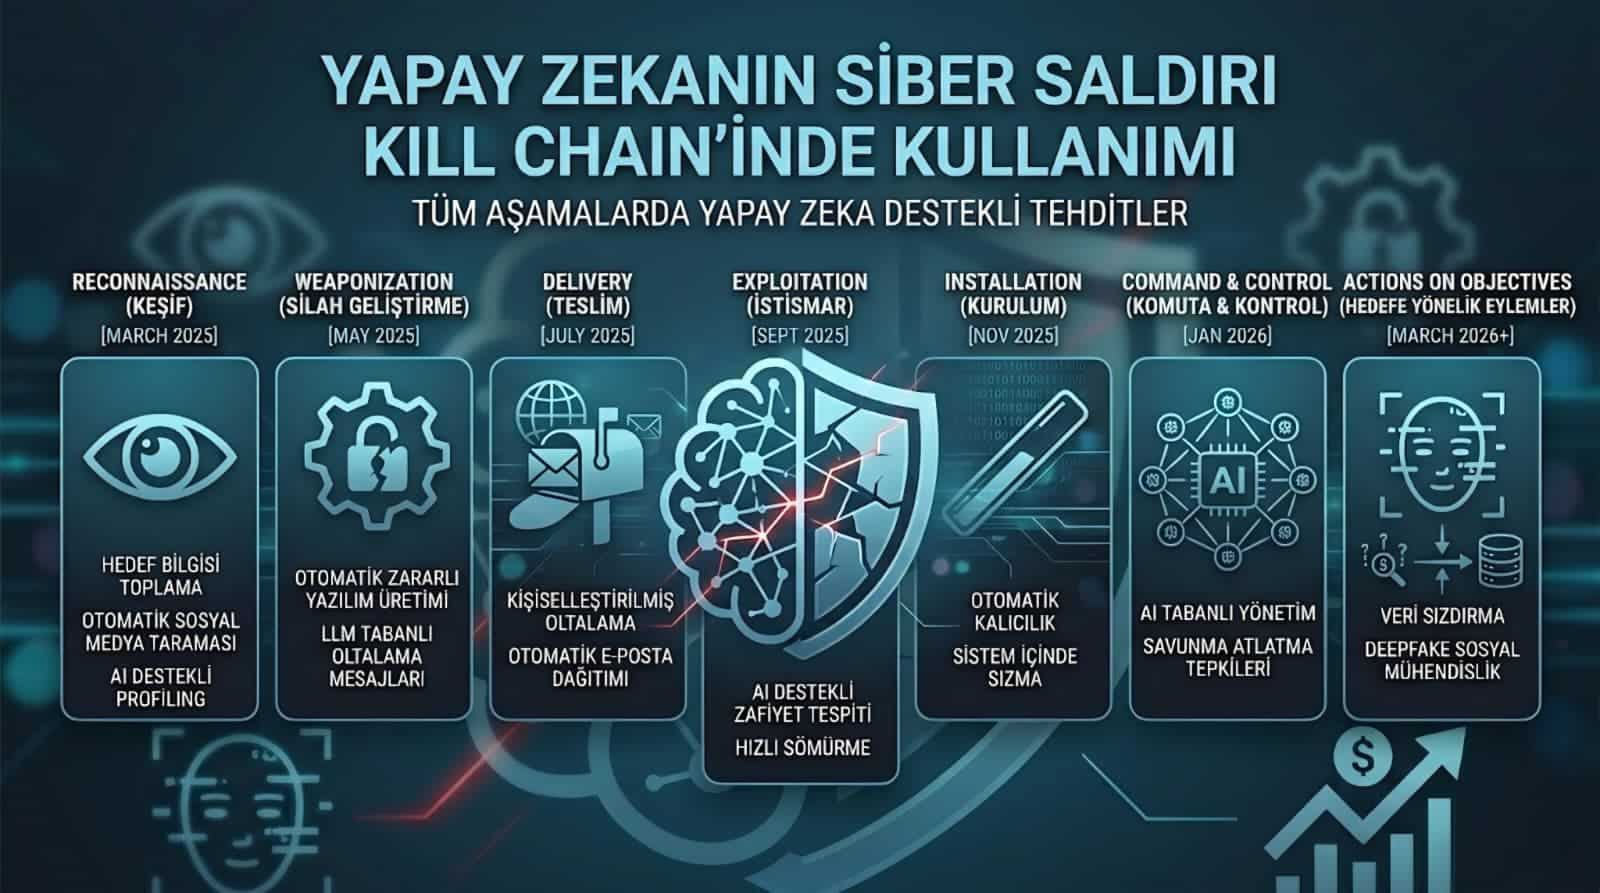
Les cyberattaques sont effectuées avec la puissance humaine depuis longtemps, des opérations longues et ouvertes aux erreurs. Pour préparer un message d'hameçonnage, il faudrait passer des semaines à explorer le système cible et à mettre fin à l'échec. Cette table a changé.
Kaspersky Research and Development Group Manager Vladislav Tushkanov utilise actuellement des acteurs de menaces pour la rédaction de codes de grands modèles linguistiques (LLM), l'installation d'infrastructures et l'automatisation des processus opérationnels. La production de composants nocifs à partir du stade de la découverte de la chaîne Kill est soutenue par l'IA à chaque étape, des mauvais dépistages aux véhicules de mise en service.
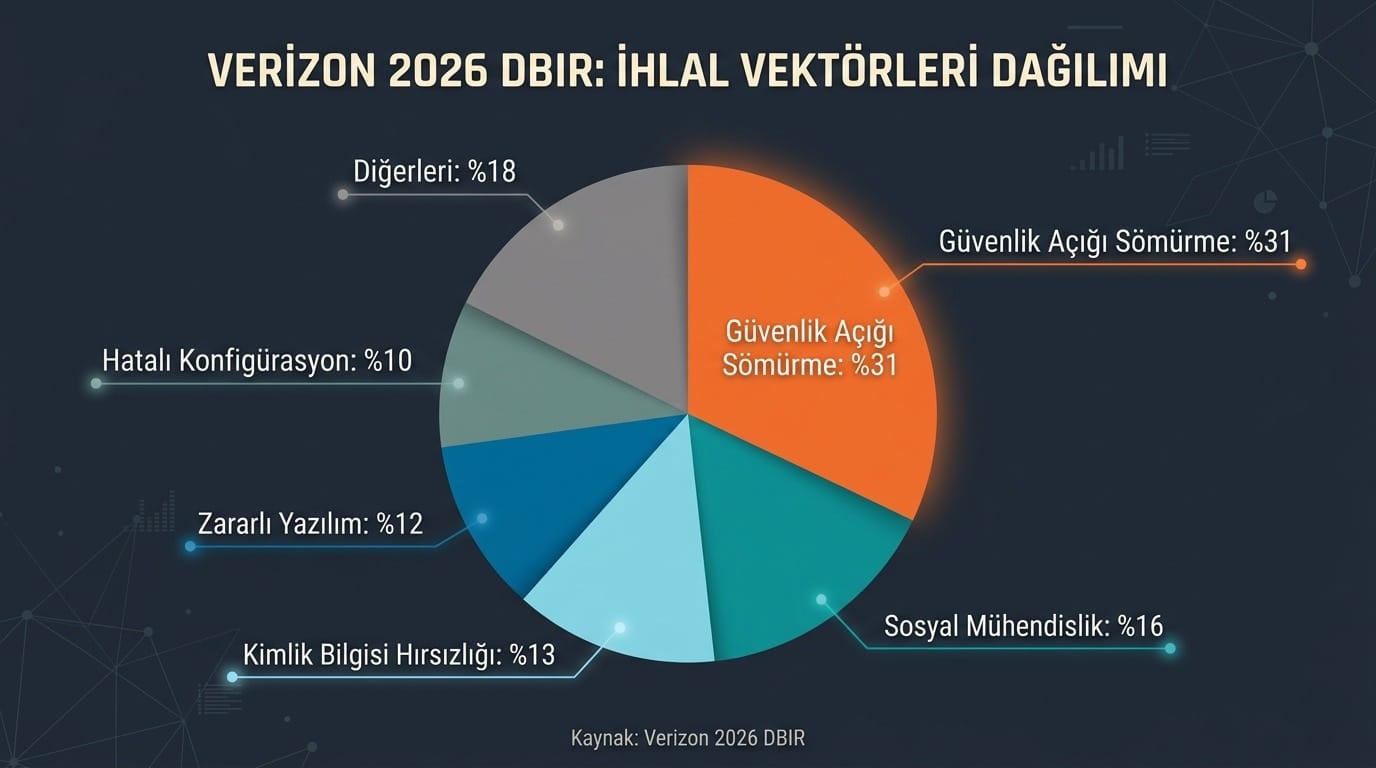
Vérizones 2026 Rapport DBIR Cette année, préparé a été placé dans un taureau détaillé: les attaquants téléchargent de mois en mois entre vulnérabilité et abus en utilisant l'IA. Pour les institutions, cela signifie que la fenêtre d'intervention est sérieusement réduite, indépendamment de la rapidité avec laquelle le processus de patching est exécuté.
Les attaques ne commencent pas seulement par le choix des objectifs. L'IA entre également en action pour cacher les traces qui sont utilisées après la fin de l'attaque. Cette situation entraîne des processus de contrôle judiciaire importants.
Comment fonctionne Deepfake et le génie social?
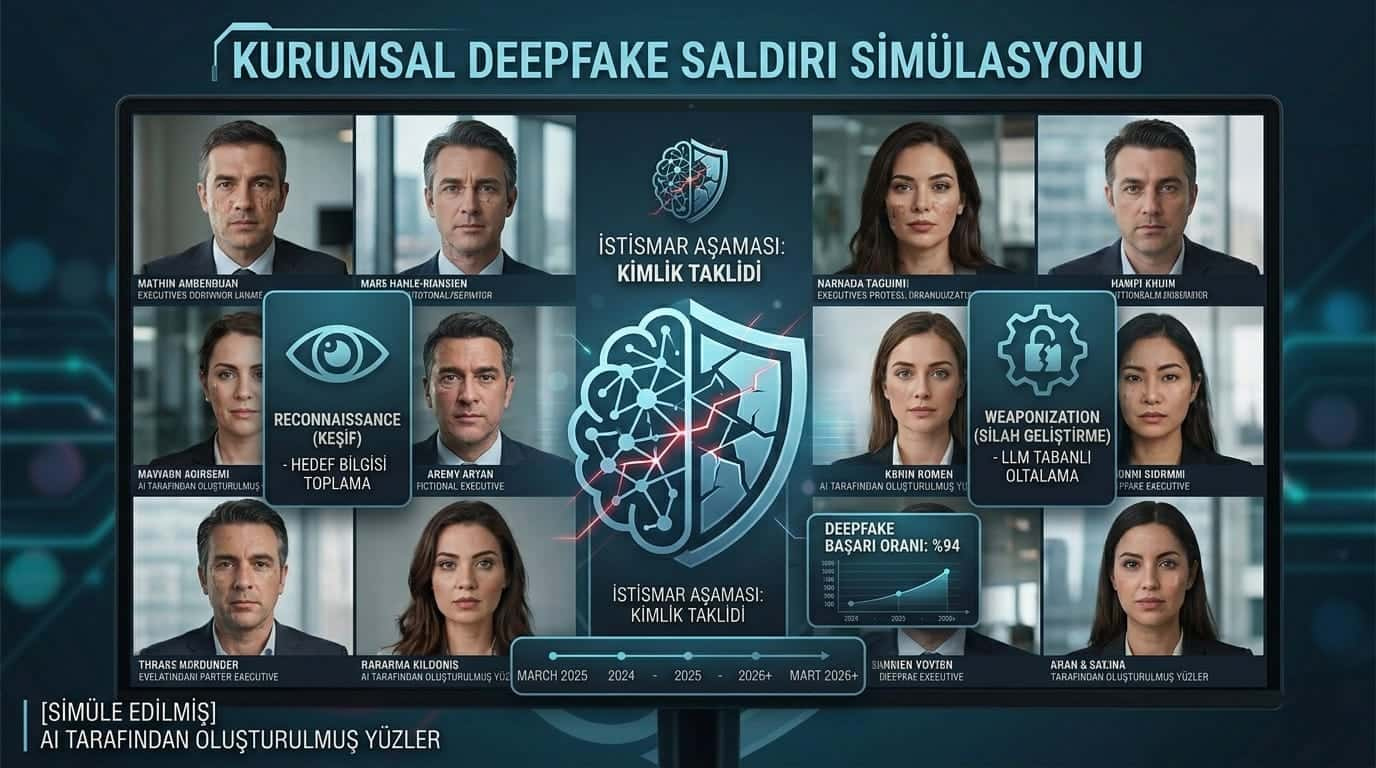
En plus du manque de matériel ou de logiciels, l'élément humain a toujours gardé une place importante parmi les vecteurs de cyberattaque. Avec l'intelligence artificielle, cet élément est devenu beaucoup plus fiable et évolutif.
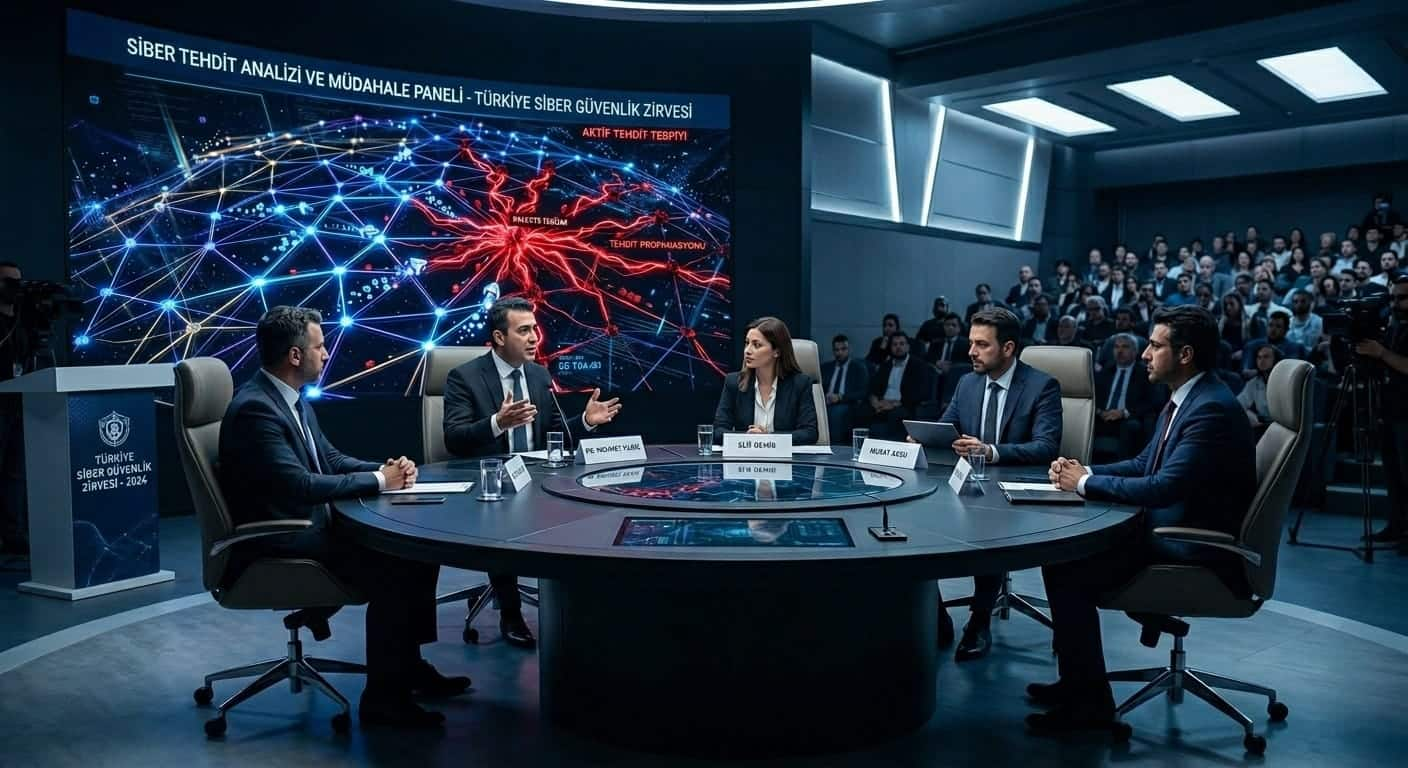
Dans le cas d'Arup, qui a eu lieu en février 2024, les agresseurs ont cloné la voix et l'image de la société CFO et des meilleurs dirigeants à travers du matériel public. Personne à l'écran n'était réel à la réunion de l'employé concerné. Un ordre de transfert de 25,6 millions de dollars n'a pas été remis en question.
Cette affaire ne fait pas exception. Erreur de données LastPassAprès cela, dans une autre attaque pour l'entreprise, nous avons essayé l'ingénierie sociale sur un employé par des acteurs de menaces clonées du PDG Karim Toubba , voix sur WhatsApp. L'essai a été remarqué en raison d'une sévérité excessive et d'un canal de communication inhabituel. Wiz PDG Assaf Rapport TechCrunch Disrupt 2024Il a annoncé au public que le groupe d'employés s'attaque à de graves attaques.
En 2025, le FBI a annoncé officiellement des campagnes d'hameçonnage qui imitent les autorités de haut niveau aux États-Unis avec le clonage audio AI. Les messages vocaux visent à créer un sentiment d'ivresse, en utilisant la confiance.
Selon les recherches publiées dans SoSafe en février 2026 en génie social, les institutions restent encore insuffisantes contre ces tactiques. Seulement 39 % des entreprises évaluent leur capacité à identifier les attaques soutenues par l'IA comme étant élevées ou très élevées.
Tableau de la cybermenace de l'IA avec chiffres
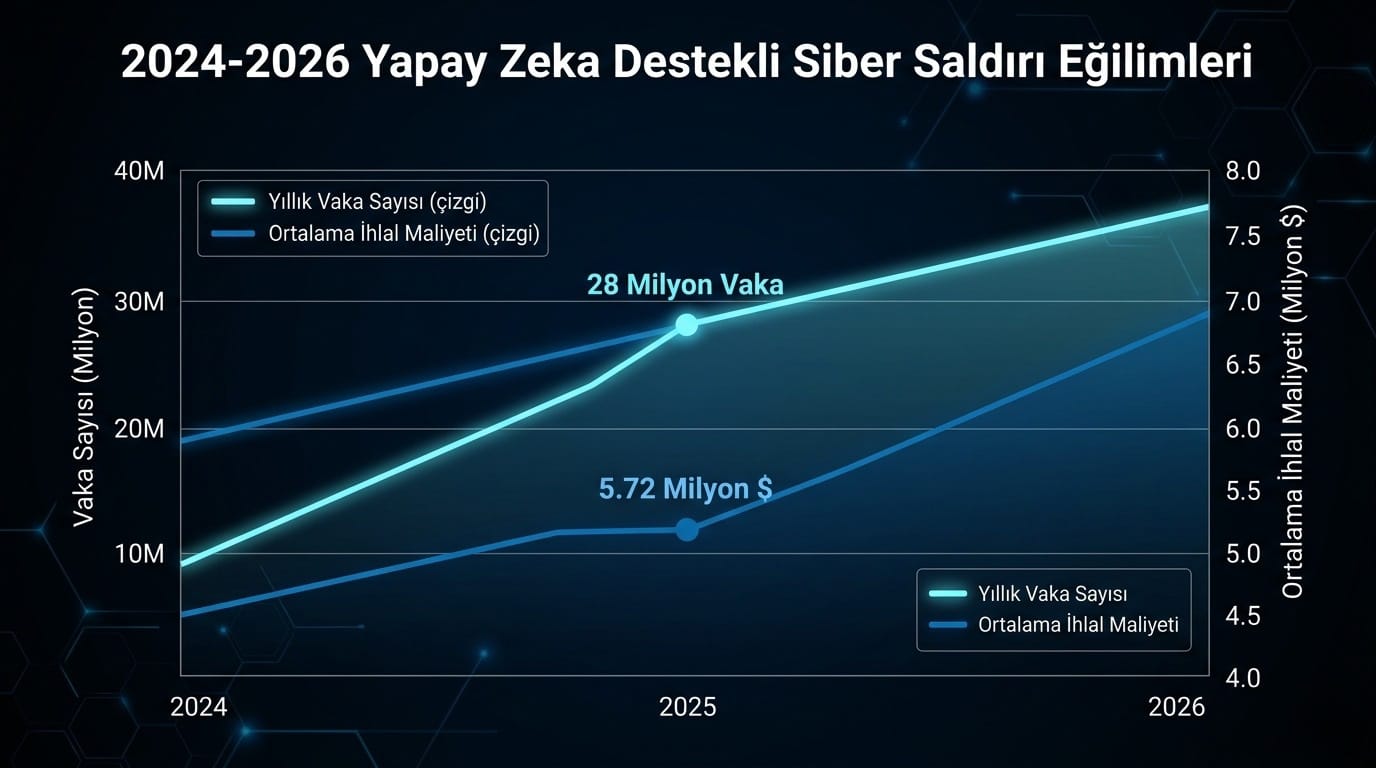
Les nombres au-delà des échantillons de cas révèlent clairement la taille de la table.
Selon le rapport DBIR 2026 que Verizon a publié cette année 31 000 incidents analysés dans 145 pays et 22 000 violations vérifiées ont été examinés. Cela arrive presque deux fois l'année dernière.
métrique | Valeur | Source |
|---|---|---|
AI taux de clic d'hameçonnage | %54 | DeepSafe / SoSafe 2025 |
Taux de clic d'hameçonnage traditionnel | %12 | DeepStrike 2025 |
Coût moyen d'atteinte à l'IA | 5,72 millions de dollars | IBM 2025 |
Taux d'augmentation des facteurs profonds (2022-2025) | %2.137 | McAfee / iProov 2025 |
La part des ransomwares dans toutes les violations | %48 | Verizon DBIR 2026 |
AI attaque des institutions | %87 | Cisco 2025 |
La situation du côté de l'hameçonnage est particulièrement remarquable. Selon le rapport Microsoft Cyber Signals 2025, le contenu d'hameçonnage produit par l'IA a augmenté de 46% par rapport à il y a un an. Les 82,6 % des courriels d'hameçonnage existants sont maintenant créés en utilisant l'IA; ce taux était d'environ 54 % il y a un an.
Une table différente apparaît du côté Ransomware. Selon Verizon 2026 DBIR, les attaques de logiciels de rançon sont situées dans 48% de toutes les violations, mais le paiement moyen est de retour à 139.975 en 2025 de 177,614 dollars en 2023. Les victimes paient maintenant moins ou refusent d'offrir. Cependant, les attaques n'ont pas cessé, les cibles ont changé.
Quels sont les nouveaux risques auxquels sont confrontées les entreprises?
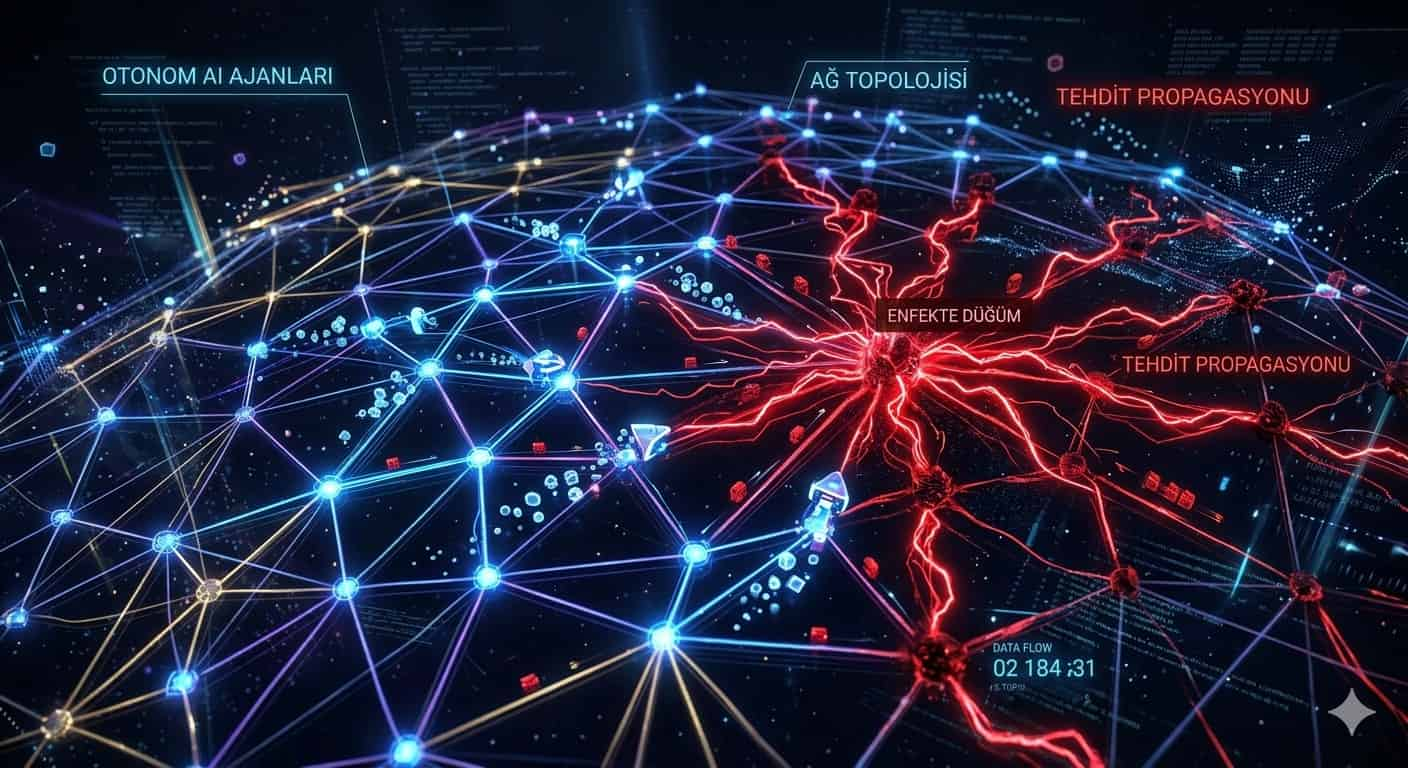
Deepfake et phishing sont maintenant des menaces connues. Il y a trois autres domaines à comprendre : les attaques de l'IA agence, l'IA ombre et le ciblage biométrique.
Fortinet 2026 Rapport sur les prévisions de cybermenace Comme le transfert de journal d'assuranceIl est à noter qu'un grand nombre d'IA d'agences basées commenceront à changer d'orientation. Les agents d'attaque de ce modèle sont distribués à de multiples objectifs, s'adaptent aux réactions des défenseurs et coordonnent la tâche de façon semi-autonome.
Shadow AI est devenu une préoccupation différente dans l'industrie. Rapport de Statistiques de Sécurité AI 2026 de DevSecOps Selon les institutions, 68% de l'utilisation de véhicules AI a souffert de la fuite de données, mais seulement 23% ont une politique formelle qui l'empêche. Ce problème a été défini comme "l'ombre de l'IA" dans Verizon 2025 DBIR et 72% des employés de l'entreprise ont été pris en compte pour accéder aux plateformes d'IA avec des comptes de courriels d'entreprise.
Le ciblage biométrique est également ajouté au tableau. Dans une période où l'empreinte digitale a commencé à remplacer les mots de passe de la reconnaissance faciale et des données de rétine, le distributeur Laykon Informatics Operations Director Flame Akkoyunlu a annoncé que cette zone est devenue un certain nombre de cibles pour 2026.
OWASP LLM Top 10 de l'injection rapide a atteint sa première position en 2025. Les rapports du NIST montrent que le nombre de CVE spécifiques à l'IA a augmenté de plus de deux mille pour cent depuis 2022.
Quel est le statut du côté de la défense ?
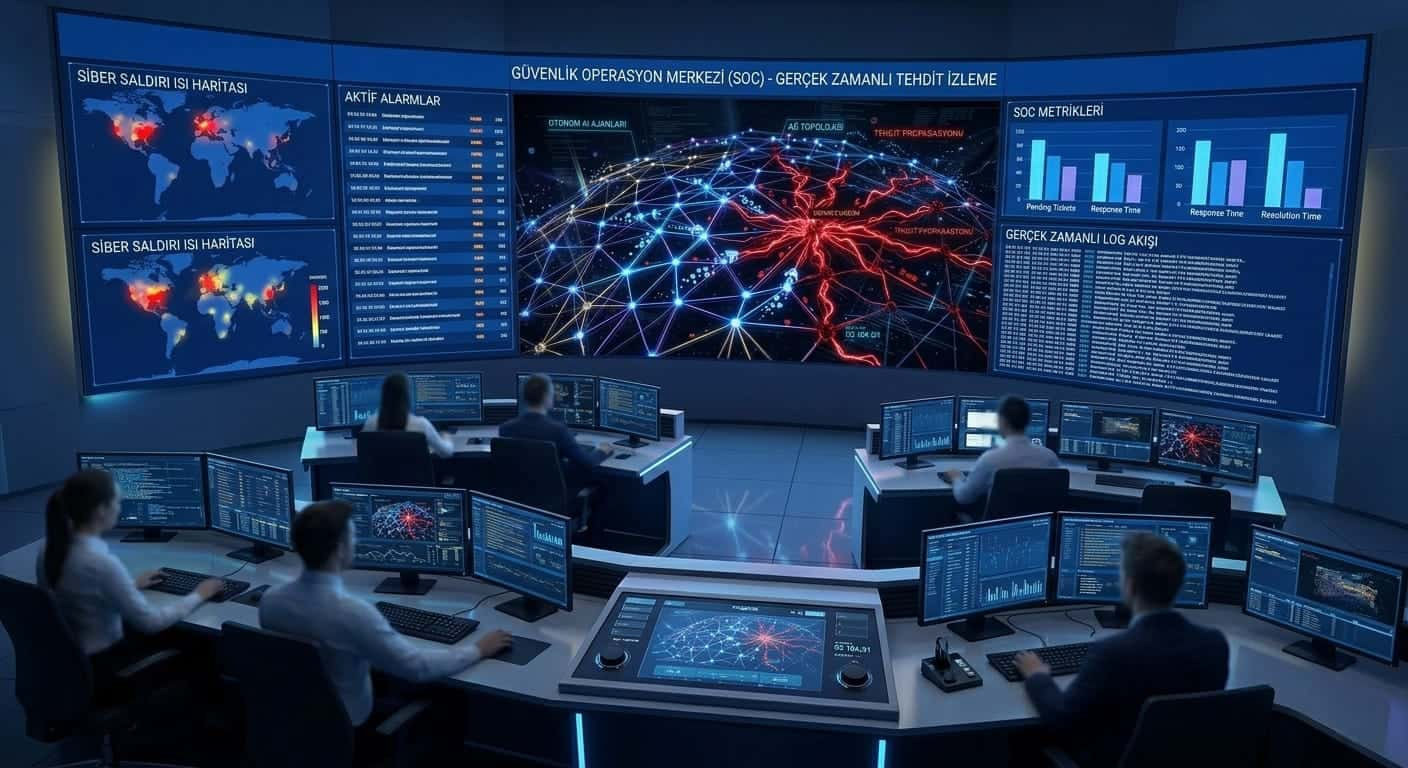
Si l'IA était plus forte du côté de l'attaque, elle procure également des avantages concrets aux institutions du côté de la défense. Toutefois, les institutions qui bénéficient de cet avantage sont encore minoritaires.
Selon IBM 2026 données, les entreprises utilisant l'IA et l'automatisation téléchargent le coût de violation de 3.62 millions de dollars. Dans les entreprises qui n'utilisent pas l'IA, ce chiffre est de 5,52 millions de dollars. La différence entre 1,9 million de dollars. Rapport pratique DevSecOps Selon les équipes de sécurité soutenues par l'IA, le temps moyen de détection de la menace (MTTD) réduit la charge manuelle de balayage de 60 % lorsque la réduction de 50 %.
Indicateur |
|---|
AI soutient la défense
Défense sans AI
Coût moyen de la brèche
3,62 millions de dollars
5,52 millions de dollars
Heure d'arrêt de la violation
108 jours plus vite
Fermer les étiquettes
Temps de détection (MTTD)
50% moins
Fermer les étiquettes
Chargement manuel
60% de moins Étiquettes
Fermer les étiquettes
Toutefois, les lacunes persistent. Selon Verizon 2026 DBIR, les institutions ne patchent que 26 % du catalogue connu des déclarations de sécurité abusives (KEV) ; ce taux était de 38 % il y a un an. Le temps standard de patching est de 43 jours après 32 jours.
Quelle est la table en Turquie?
Les données mondiales sont sérieuses, mais une évaluation spéciale pour la Turquie est également nécessaire pour comprendre le tableau.
Transferts de l'Agence Anadolu Un gestionnaire d'entreprise de cybersécurité exprime que l'identification avancée a augmenté l'impact de méthodes telles que les messages d'oltama personnalisés et le développement automatisé de logiciels malveillants et « la tendance décisive de 2025 ». La sécurité de l'entreprise souligne maintenant qu'elle devrait être définie comme un service qui nécessite une surveillance 24/7 et non comme un achat de logiciels.
D'après les estimations de décembre 2025 de Bitdefender Turquie, 2026, le dérapage sera l'année des négociations en direct sur des plateformes telles que Zoom et Teams. Les escroqueries peuvent demander un transfert d'argent en imitant les gestionnaires d'entreprise ou les membres de la famille. Ce tableau commence une nouvelle ère, qui devrait être activée par des mots de passe de sécurité prédéfinis, et pas seulement "voir" dans les processus d'approbation financière.
Les estimations de Kaspersky de décembre 2025 révèlent que les traces d'IA du côté de l'attaque vont renforcer l'analyse. Cette situation dans les économies numériques comme la Turquie, dangers des modèles nocifs d'intelligence artificielle Il est plus important de sensibiliser les entreprises.
Pour ceux qui se demandent les dimensions techniques de la sécurité de l'intelligence artificielle Un grand cadre est présenté dans ce domaine; si les systèmes d'IA sont hacker et les couches protégées sont abordés.
Que pense la communauté?
Supporteurs
Les chercheurs en sécurité soutiennent que l'IA serait un gros bug pour ignorer la valeur qu'elle ajoute au côté de la défense. Bien que les équipes SOC soient fortes pour faire face à une moyenne de 4.484 par jour, on a observé que le taux de faux positifs diminue sérieusement lorsqu'il est soutenu par l'IA. On signale que ceux qui adoptent une approche d'automatisation ont « plus de menace avec moins de véhicules ». Verizon et IBM fournissent des données sur cette approche.
Nouvelles
L'opinion opposée est concentrée à ce stade : l'IA n'élimine pas les inégalités, car elle partage aussi les mêmes outils agressifs qu'utile pour le défenseur. Même de fortes attaques d'acteurs peu qualifiés sont ouvertes. L'écosystème de menace de cette situation présentée comme «démocratisation». Les attaques de l'AI devraient consolider ce cycle.
Foire aux questions
Qu'est-ce que la cyberattaque ? La cyberattaque de l'IA est le nom donné aux types d'attaques utilisées pour une ou plusieurs étapes, comme la découverte des outils de l'intelligence artificielle, l'attaque planifiée, la création de logiciels malveillants ou la manipulation de la viande par la victime. La différence par rapport aux attaques traditionnelles est le niveau d'automatisation et la capacité d'adaptation; l'IA est significativement difficile à détecter car elle peut changer le plug en fonction de la réponse de la défense.
Comment fonctionne l'attaque Deepfake? Saldurganlar crée un clone à partir du matériel audio ou d'image public de la personne cible. Ce clone peut être utilisé dans une vidéoconférence, WhatsApp voix ou appel téléphonique. La victime n'hésite pas à se conformer à l'instruction lorsqu'elle rencontre la voix et l'image de la personne familière. Les cas Arup et LastPass sont des exemples concrets de ce mécanisme.
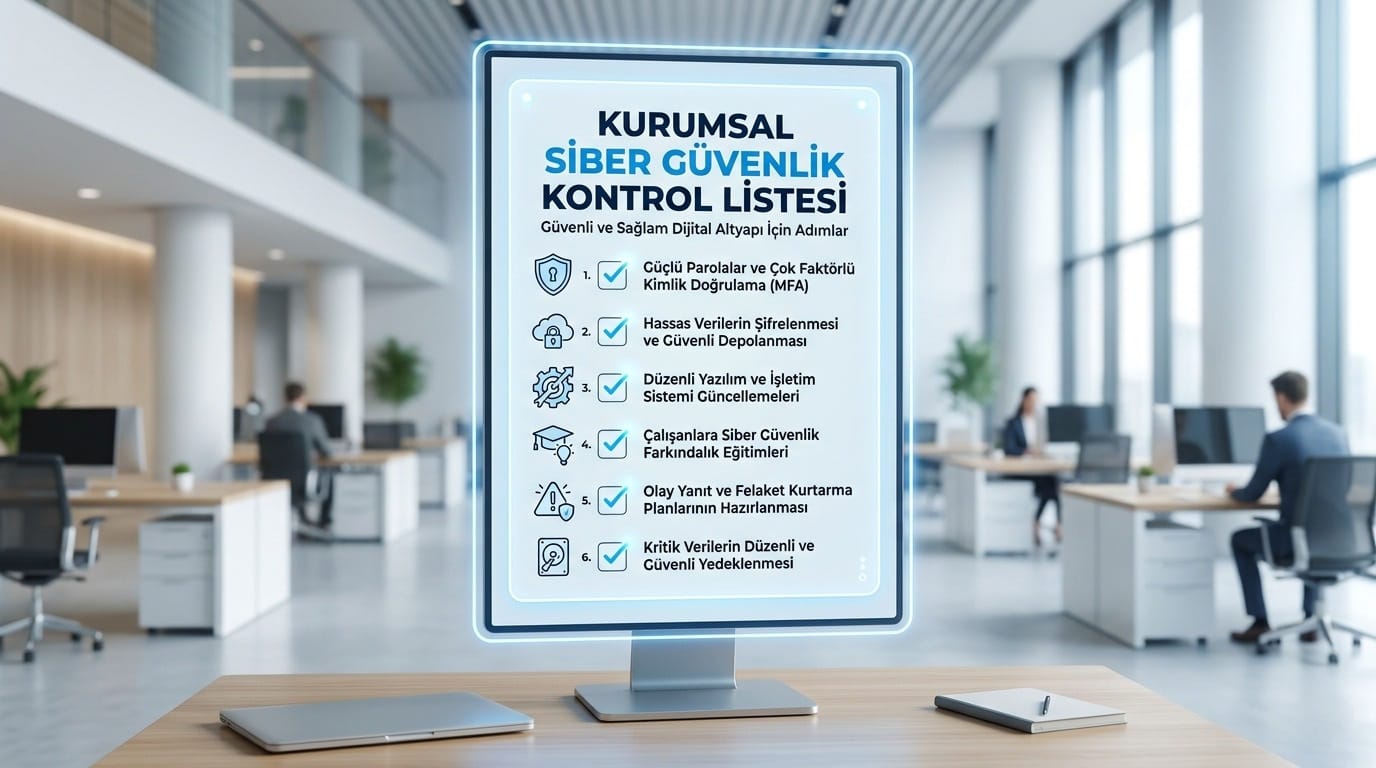
Comment les entreprises peuvent-elles se protéger des cyberattaques de l'IA? Lors de la première étape, l'authentification multifacteurs ne devrait pas être comptée uniquement pour les transactions fondées sur le son ou l'image; des mots de passe de vérification prédéterminés devraient être appliqués. Dans la deuxième étape, les équipes SOC devraient être équipées d'outils de détection soutenus par l'IA, elles devraient être abandonnées manuellement pour traiter les volumes d'avertissement. Les employés de la troisième étape devraient suivre une formation régulière sur le faucon profond et le phishing de l'IA.
Combien coûte la cyberattaque de l'IA ? D'après les données d'IBM de 2025, le coût moyen d'une violation de données appuyée par l'IA a atteint 5,72 millions de dollars; ce chiffre a augmenté de 13 % par année précédente. Les dommages causés par la cybercriminalité dans le monde ont dépassé 30 milliards de dollars en 2025; en 2026, le coût global devrait approcher 15 billions de dollars.
Quelle est la relation entre Ransomware et AI ? Sur la base du rapport 2026 de Practical DevSecOps, 41 % des familles de ransomwares disponibles contiennent des composants AI pour la livraison d'attaques adaptatives. Les étapes critiques telles que le calendrier d'attaque, les priorités de la cible et le saut de défense sont optimisés avec l'IA. Verizon 2026 DBIR baisse le montant moyen de la rançon tout en montrant que toutes les violations sont ransomware dans 48%; les victimes sont de plus en plus payées ou n'ont pas d'oedème.
Qu'est-ce que Shadow AI et pourquoi est-il dangereux? Shadow AI exprime les applications que les employés accèdent aux outils d'IA à travers leurs comptes personnels ou des plateformes non supervisées en dehors de la politique d'entreprise officielle. Verizon 2025 DBIR a déterminé que les employés utilisant l'IA dans les appareils d'entreprise l'ont fait avec des comptes de courriel d'entreprise. Il peut en résulter un flux de données commerciales sensibles vers des plates-formes d'IA non contrôlées.
La publication officielle de 2026 DBIR est discutée dans l'industrie comme le plus grand document de diamètre, qui est publié par la tendance d'attaque soutenue par AI. En s'associant à Anthropic de l'équipe Verizon, l'utilisation de l'IA par les acteurs de la menace montre à quel point la table est surveillée sérieusement. La fenêtre de réponse mesurée avec les vieux mois est maintenant calculée avec les heures. Il est nécessaire de régler la vitesse du côté de défense en conséquence.
 Admin
AI Reklam Görselleri Güven Sorununu Büyütüyor
Reflex Robotics: Depodan Ev İşlerine Robotik Devrim
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter