



Alet de sécurité critique dans la fonctionnalité Cacher mon courriel de Apple
Traduit automatiquement
 Auteur
La fonction de confidentialité de Apple Cacher mon courriel, connue depuis plus d'un an, mais non couverte avec vulnérabilité Je suis venu à mon époque. Open a travaillé sur toutes les adresses qui sont essayées dans des tests limités et a conduit à l'adresse e-mail de fait derrière l'adresse secrète avec des outils de recherche d'identification ouverte à tous. La fuite a été stockée dans 550 5.7.1 et 552 5.7.0 rejetant les codes que les serveurs tournent.
L'adresse électronique réelle des utilisateurs dans des scénarios spécifiques devenait ouverte à des tiers. Une fois la recherche vérifiée indépendamment, les promesses de confidentialité de Apple ont été recontroversées. Hide My Email est l'un des outils de confidentialité qui permettent aux utilisateurs de s'inscrire sur leurs applications et sites Web sans partager d'adresses réelles dans l'écosystème Apple.
Comment ça marche ?
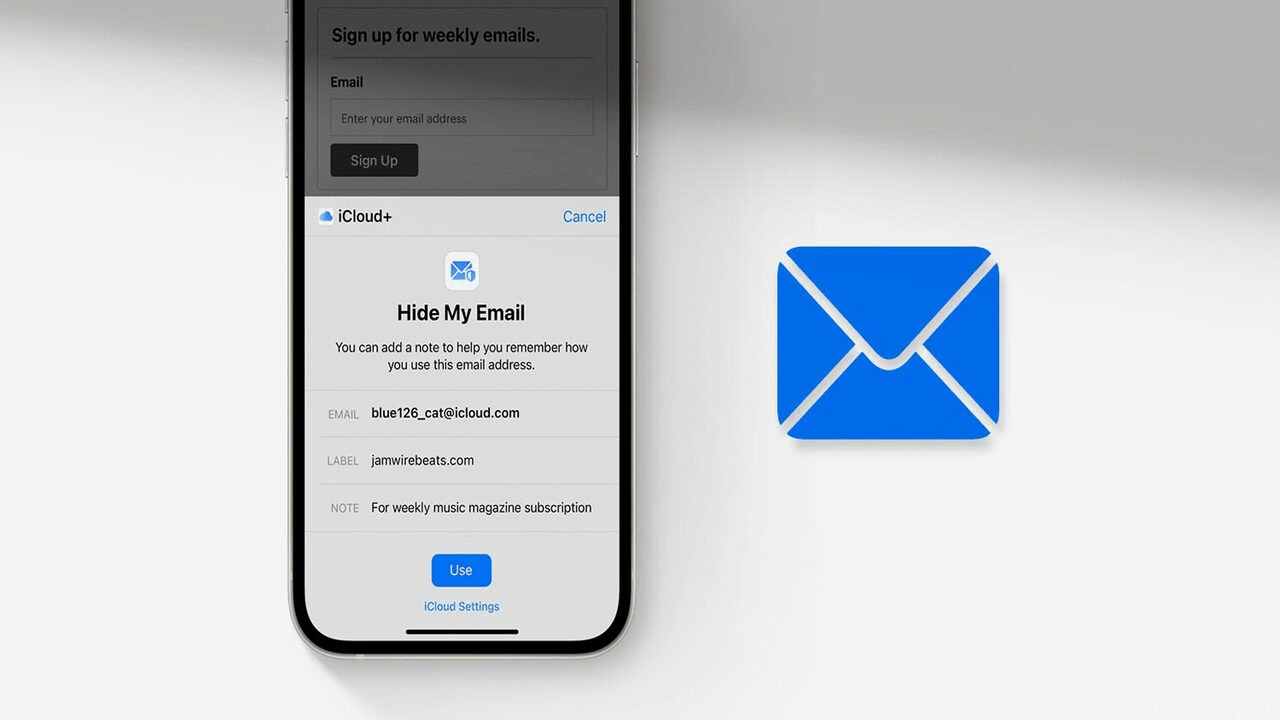
Cacher Mon Email de l'abonnement iCloud+ produit un surnom aléatoire sur le nom de l'utilisateur. Les sites et les applications ne voient que cette adresse temporaire. Les messages entrants sont redirigés à travers les serveurs Apple. L'utilisateur peut désactiver l'adresse générée par un clic, les messages de cette adresse sont également coupés. L'objectif est d'empêcher les renseignements personnels de partager un emplacement inutile lors de l'inscription aux services en ligne.
Que couvre le problème de sécurité?
Le système ne fonctionnait pas comme prévu dans des scénarios d'utilisation spécifiques, et l'adresse courriel réelle de l'utilisateur est devenue visible. Nom qui révèle la connexion, EasyOptOuts Le fondateur de la société Tyler Murphy était. Murphy a signalé le problème à Apple pour la première fois le 13 juin 2025, a dit étape par étape comment le déficit peut se régénérer. Apple a examiné le sujet et a signalé qu'en mars 2026 le problème est complètement résolu. Murphys re-tests étaient toujours non fermés. Les conclusions de Murphy après les mois pour être un changement Médias mobiles a été transféré à la publication technologique appelée.
404 Médias ont confirmé le sujet en testant sur l'une des adresses Hide My Email. EasyOptOuts a libéré toutes les vulnérabilités avec des messages d'erreur.
Le problème était caché dans les dossiers de rejet par courriel
Sur, le système de routage des e-mails Apple="s a été causé par l'adresse secrète pour le mettre dans ce message tout en renvoyant le message d'erreur du serveur dans certains cas. Lorsqu'un message envoyé au surnom a été rejeté, le dossier a pu révéler l'adresse réelle derrière. Selon le transfert de Murphy, cette situation demandait aux utilisateurs qui comptent sur la confidentialité de se cacher des spammers ou des collecteurs de données.
Apple Alet Deux étapes Couvert
Apple a été déplacé après l'annonce de la vulnérabilité au public. Une correction partielle du 2 juillet 2026 a publié une correction supplémentaire le 7 juillet. La vulnérabilité de l'entreprise a indiqué qu'elle avait déjà été couverte le 3 mars et le 30 juin 2026, mais deux essais ont également eu des problèmes. Nom de domaine Apple de Hide My Email adresses dans une étape séparée icloud.comDe private.yloud.comIl avait appris qu'il combinerait les noms de domaine avec Sign In avec Apple en année.
Quels sont les risques de fermeture du dispositif transdermique, qu'ils prennent:
Risque | Comment créer | Arrêter après le patch m |
|---|---|---|
Dissolution de l'adresse réelle | Le serveur rejetant l'enregistrement a tourné l'adresse réelle avec le surnom | 7 jours Après juillet 2026, fermé dans les adresses produites |
Trace des anciennes adresses de surnom | L'adresse réelle peut être jumelée avec le surnom inséré dans les enregistrements de transfert de courrier | 7 jours Il faut pour les adresses avant juillet, ces adresses ne sont plus anonymes |
Ciblage des violations des données | Nombre d'adresses résolues marquées directement par l'utilisateur en violation du service enregistré | Courant aussi longtemps que les anciennes adresses ne sont pas changées |
Cacher des collecteurs de données | Peut être trouvé en comparant les utilisateurs qui produisent des adresses en faisant confiance à la propriété | Il faut pour les anciennes adresses, fermé dans de nouvelles adresses |
Abus dans le passé | Ouvert est resté ouvert pendant une longue période de trois mois, il n'y a pas d'enregistrement sur lequel il résout | Sans savoir, Apple n'a pas partagé de données sur ce |
Début de la procédure en vrac
Après l'annonce de l'angle, l'affaire publique contre Apple a été ouverte. Anthony Alvarez est revenu aux frais d'abonnement iCloud+ dans l'affaire ouverte le 15 juillet 2026. Pétition, bien que Apple soit informé depuis plus d'un an sans problème, il est suggéré que les utilisateurs soient avertis et mettent à jour leur déclaration de confidentialité.
Pourquoi les utilisateurs changent-ils?
Cacher Mon courriel annoncé en 2021 est offert comme une fonctionnalité qui nécessite l'abonnement iCloud+. Il était prévu de bloquer les courriels indésirables et les collecteurs de données. Après le dernier patch, il est rapporté que le problème est fermé pour les surnoms produits. On ne sait pas si les adresses précédemment créées ne sont pas utilisées abusivement par le passé.
Pourquoi important pour les utilisateurs de sécurité iCloud?
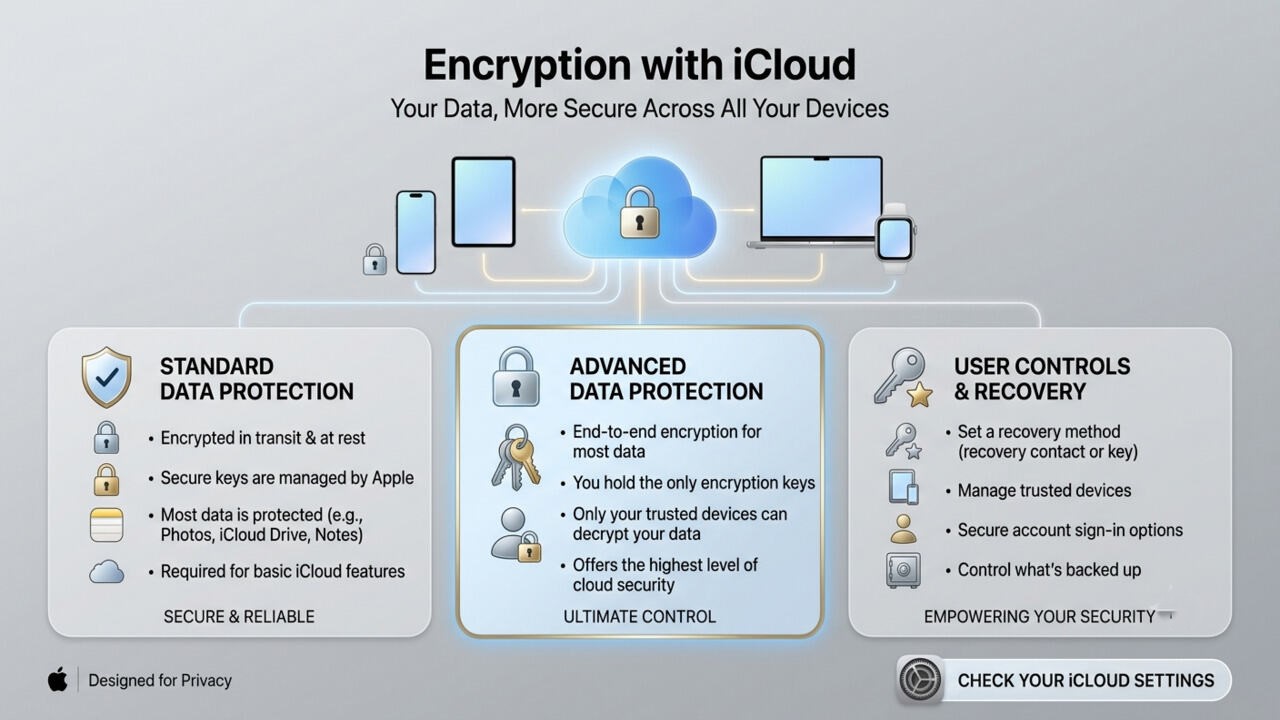
iCloud ne fournit pas seulement un service d'email. Les photos, documents, contacts, notes et sauvegardes d'appareils sont conservés sous le même compte. Les étapes suivantes sont recommandées pour la sécurité du compte :
Activer l'authentification à deux facteurs k
Choisir Apple ID mot de passe fort et unique
Pour vérifier régulièrement les appareils connectés
Suivre les notifications de connexion suspectes
Non utilisé Masquer désactiver Mes adresses email
Examiner les paramètres du compte iCloud à intervalles réguliers
Apple est signalé que la fuite est fermée pour les adresses produites après le 7 juillet patch. La question qui reste est que la vulnérabilité a été résolue par qui de ces adresses depuis douze mois quand elle est ouverte. Le déroulement de l'affaire Alvarez peut également révéler les premières données concrètes sur cette période.
AuteurHindistan Kendi Yapay Zeka Yasası İçin Hazırlığa Başlıyor
WWII UFO Raporları Ortaya Çıktı
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter