



Cas réseau ouvert Google avec Gemini
Traduit automatiquement
 Admin
Google a mené au réseau cybercriminel appelé "Outsider Enterprise" devant la cour fédérale de New York en juin 12, 2026. La société se distingue par le fait que le groupe construit des sites d'hameçonnage à grande échelle et une infrastructure de faux messages en utilisant son propre modèle d'intelligence artificielle Gemini. C'est le premier cas d'un géant de la technologie à abuser de son propre modèle d'intelligence artificielle pour fraude aux États-Unis. Les détails de l'affaire dans cet article traitent de l'ampleur de l'attaque et des moyens de protection des utilisateurs contre la fraude fondée sur l'intelligence artificielle.
Quel est le cas de Google?
Le but de l'affaire est les développeurs de logiciels du réseau appelé Outsider Enterprise. Selon les nouvelles publiées dans Help Net Security Google déclare que le groupe construit des sites d'hameçonnage et une infrastructure de fraude à l'aide d'outils d'intelligence artificielle, y compris Gemini. On dit que l'opération touche des centaines de milliers de victimes et que les pertes sont des millions de dollars.
Le cas est plus large qu'un cas traditionnel de violation du droit d'auteur ou de la marque. Données fondées sur les informations transférées Les réclamations Google's incluent haraç (racketering), escroquerie bancaire, violation de marque, violation de droit d'auteur et publicité trompeuse. Groupe, Google, YouTube et U.S. Mailing Service ont conduit les utilisateurs à divulguer des données sensibles telles que les mots de passe et les informations de paiement.
Les personnes qui ciblent le cas, les développeurs de logiciels de base du réseau. Google a remis divers noms de domaine associés aux activités de Outsider Enterprise en coopérant avec le FBI et des chercheurs indépendants en sécurité. La prévalence des modèles d'intelligence artificielle dans la vie quotidienne, nouveaux titres d'entreprise AI À titre d'amélioration positive, les scénarios d'abus se réunissent.
Qu'est-ce que la fraude avec l'intelligence artificielle, comment fonctionne-t-elle?
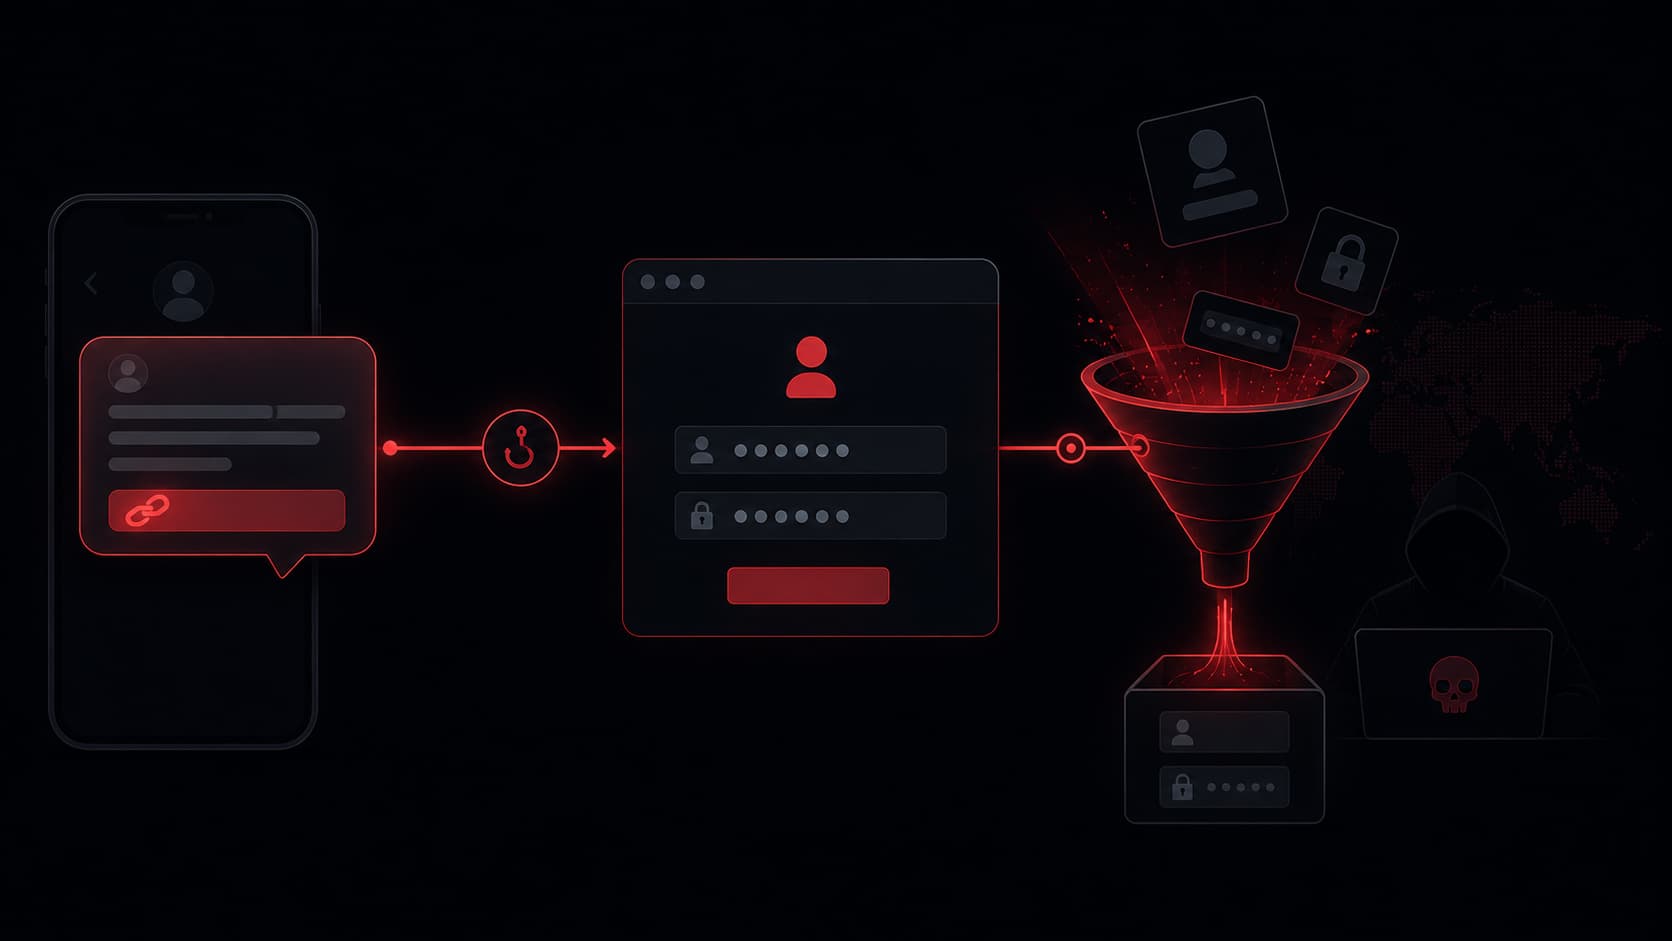
Avec l'intelligence artificielle, la fraude est préparée en masse en utilisant des modèles productifs de faux sites Web et des messages de tireur. Selon les nouvelles publiées dans Cybersecurity News Outsider Enterprise fonctionne comme une plate-forme de phishing-as-a-service (PhaaS); coordonne les opérations par les canaux Telegram et distribue des trousses de phishing prêtes aux partenaires criminels.
Le mécanisme fonctionne. Les membres du groupe disent que Gemini produit un code spécial pour les sites web faux. Le code généré est directement transféré au logiciel externe et convertit en pages d'escroquerie en direct. Selon les informations transmises dans ETV Bharat Le code HTML produit avec Gemini a été créé des copies presque parfaites de marques fiables telles que Google, YouTube, US Mail Service et E-ZPass. Google définit ce système comme « phishing for deposits » : celui qui n'a pas de connaissances techniques peut même diffuser un site professionnel falsifié en quelques minutes.
Cette approche est un nouvel exemple de l'utilisation de l'intelligence artificielle à des fins malveillantes. Les modèles sans filtre vendus sur toile noire offraient auparavant des fonctions similaires; modèles d'intelligence artificielle nuisibles Accueil phishing emails ont été utilisés dans l'écriture et la fabrication de faux site Web. La différence de Outsider est d'atteindre le même résultat en utilisant un modèle d'abus légitime.
Combien est l'échelle d'attaque?
Les numéros dans le cas où les documents indiquent la taille de l'opération. Le tableau suivant résume les figures de base de la conspiration Google.
Indicateur | Valeur |
|---|---|
Faux site Web | Plus de 9 000 |
Faux URL | Plus d'un million |
Message envoyé en mai 2026 | 2,5 millions (deux semaines) |
Plainte pour Spam | 55 000 |
Nombre de modèles | Plus de 290 |
Selon les nouvelles publiées dans Decrypt Les documents judiciaires montrent que le réseau a joué environ 387 millions de numéros de cartes de crédit, et depuis juillet 2023, il mène à environ 1,9 milliard de dollars. D'après des informations transférées sur Free AI Tools L'accès au service d'hameçonnage était offert par un bateau Telegram avec des frais à partir de 88 par semaine. Dans le cadre du service, plus de 290 modèles prêts ont été fournis aux criminels et aux institutions légitimes.
De faux messages ont souvent été envoyés avec des excuses telles que de fausses récompenses qui ont été promises par des problèmes de compte de faux courtiers ou des opérateurs mobiles. Les victimes qui ont cliqué sur le lien ont été dirigées vers de faux sites conçus pour recueillir des renseignements personnels et financiers sensibles.
Pourquoi ce cas est-il un point de retour?
La valeur symbolique du cas est supérieure à l'échelle numérique. C'est le premier cas que Google propre modèle d'intelligence artificielle est contre l'abus des consommateurs américains Gemini. Selon l'analyse publiée dans Tech Times Le cas correspond à une période où les mêmes arnaqueurs traversent les opérateurs téléphoniques de faux fret et passent les alertes de frais.
Le FBI Cyber Department a aidé le directeur Brett Leatherman à exposer le sujet :
"Les attaches utilisent l'intelligence artificielle pour rendre cette fraude plus intimidante et plus difficile à détecter."
Le point marqué par Leatherman est: l'intelligence artificielle réduit la barrière devant les campagnes de fraude à grande échelle, même des opérateurs peu qualifiés. Google collabore avec de grandes entreprises de télécommunications comme AT&T, T-Mobile et Verizon en réponse. L'objectif de bloquer le trafic frauduleux au niveau des opérateurs. La société utilise également des systèmes d'intelligence artificielle pour détecter les messages nuisibles sans atteindre les appareils.
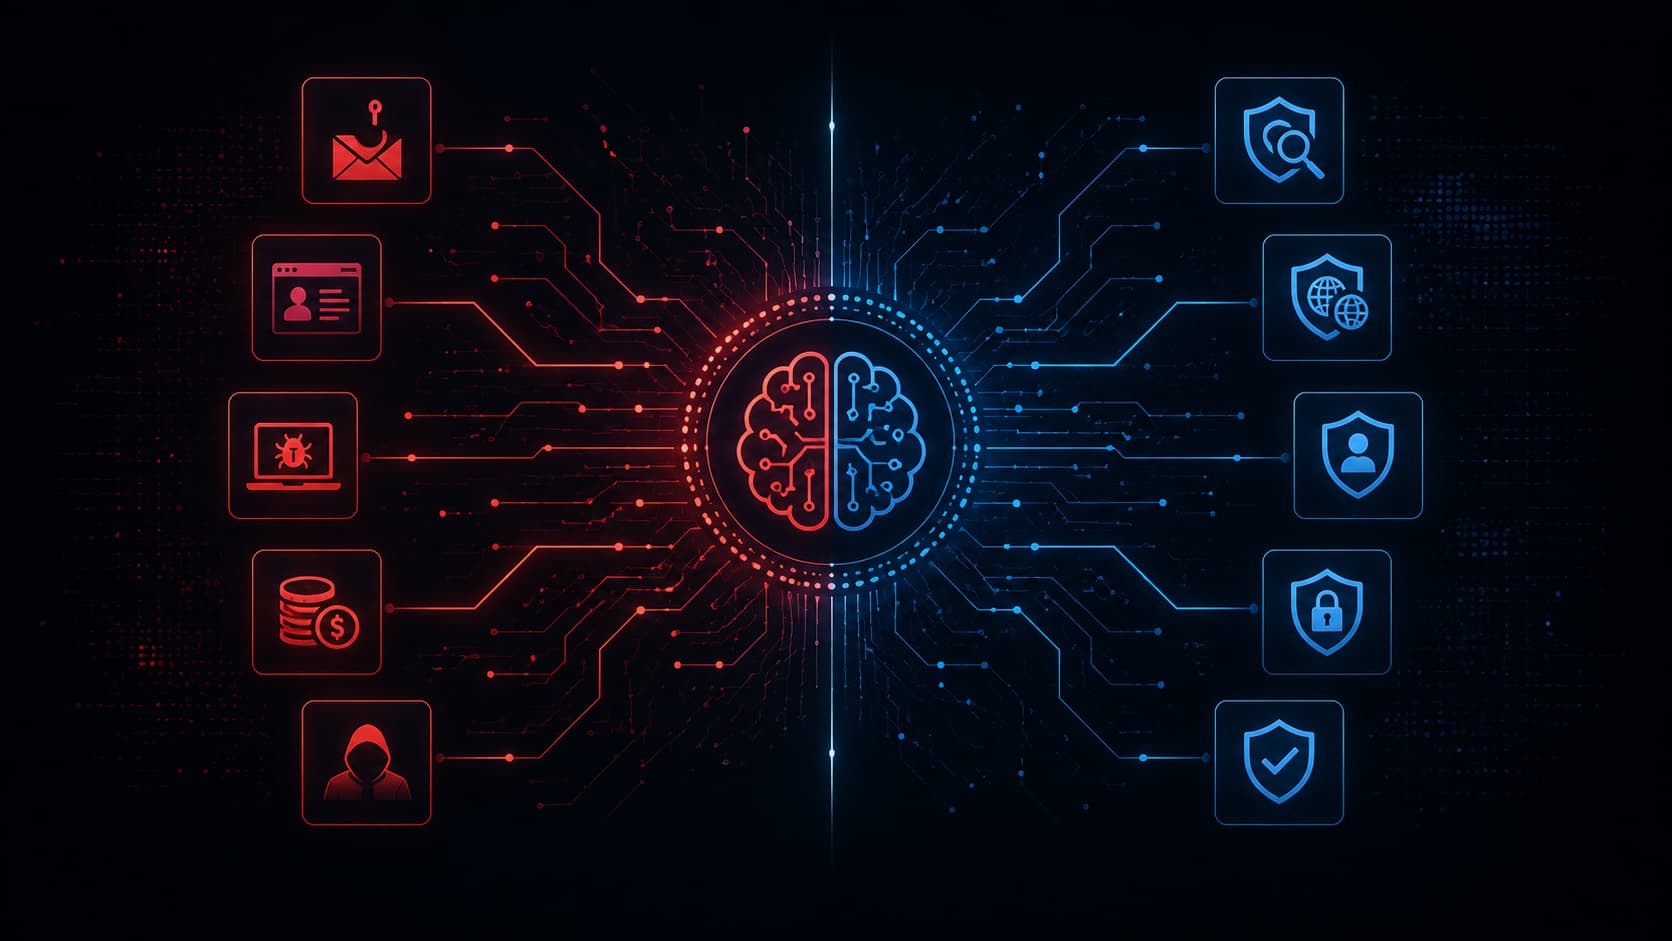
L'intelligence artificielle est un outil double face pour la sécurité. La même technologie s'applique à la fois à l'attaque et à la défense. Sécurité artificielle du renseignement et piratage La discussion montre pourquoi ce dynamisme bidirectionnel devient de plus en plus important.
Comment protéger l'intelligence artificielle de l'hameçonnage soutenu?
La protection nécessite des mesures techniques et comportementales. Comme les faux sites produits avec l'intelligence artificielle s'intensifient plus que les anciens, l'avis de la traditionnelle "attention aux erreurs" ne suffit plus. Étapes pratiques:
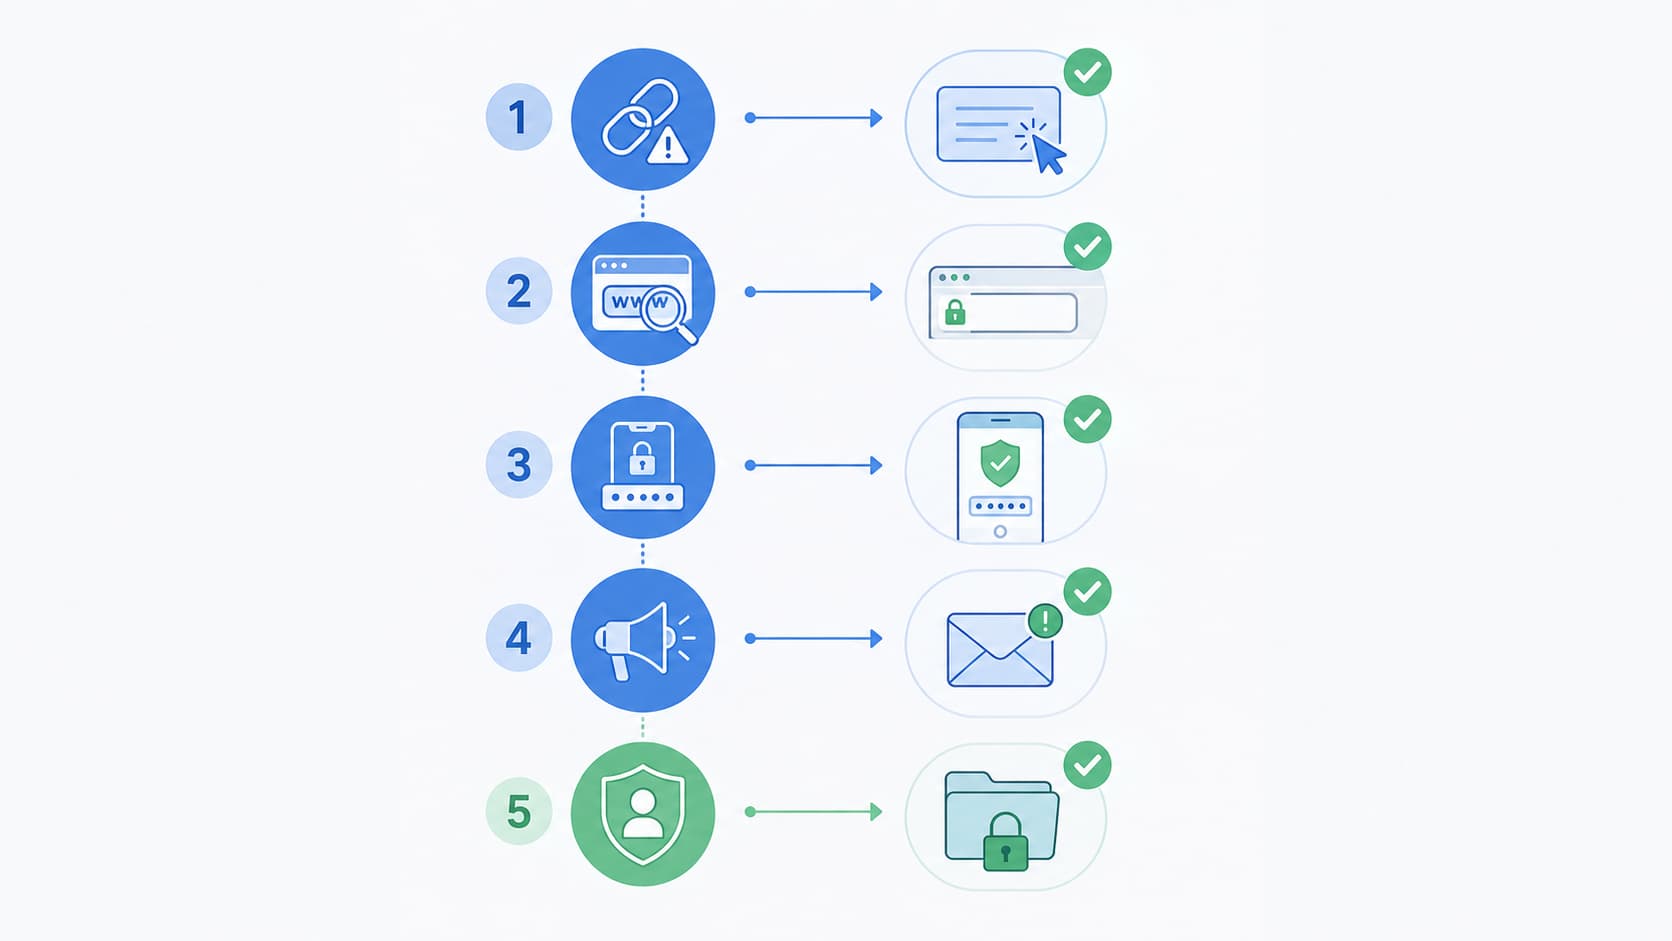
Cliquez directement sur les liens : Au lieu de cliquer sur les liens dans les messages inattendus, y compris l'expédition, les frais de transit ou l'alerte de compte, ouvrez l'application officielle de l'institution ou adresse web respective manuellement.
Vérifiez attentivement l'URL : De faux sites peuvent être des copies presque parfaites des marques, mais le nom de domaine est souvent différent de l'adresse officielle. Vérifiez le nom de domaine complet dans la barre d'adresses.
Utiliser l'authentification à deux facteurs : Même si le mot de passe est volé, la deuxième couche de vérification rend difficile l'accès au compte. Activez tous les comptes possibles.
Signaler les messages suspects : Signaler les faux messages à l'opérateur ou le spam de l'application de message. Ces notifications aident les opérateurs à prévenir le trafic.
Partager des informations sensibles avec le message: Aucune institution légitime ne veut de mot de passe, de numéro de carte ou de code de vérification via un lien de message court. Une telle demande est presque toujours un signe de fraude.
Bien que ces mesures offrent une protection individuelle, la principale lutte est de marcher sur la plate-forme et au niveau des opérateurs. Les collaborations cas et télécommunications de Google, étapes pour résoudre le problème dans la source.
Qu'est-ce que la compréhension vient pour les utilisateurs en Turquie?
Bien que l'opération ait ciblé les victimes américaines, la méthode utilisée est indépendante de la géographie. Faux avis d'expédition, alerte de frais de passage et faux messages de récompense, types de fraude que les utilisateurs en Turquie rencontrent souvent. Comme le coût des faux sites produits avec l'intelligence artificielle est faible et que la barrière linguistique est réduite, il est possible de révéler les variations turques de campagnes similaires.
La différence la plus critique dans les aspects pratiques est dans la qualité des sites faux. Alors que l'ancienne coïncidence et le design amateur est un signe d'escroquerie, les modèles productifs peuvent maintenant produire couramment du texte anglais et des pages d'entreprise. Dans les messages qui sont installés dans la compagnie de fret, banque ou e-gouvernement, il est nécessaire de regarder la qualité visuelle, le numéro de l'expéditeur et le domaine complet de la connexion.
Il y a un risque du côté de l'entreprise. Les kits d'hameçonnage prêts à l'emploi vendus via Telegram font de la marque un outil auquel tout le monde peut accéder. Les marques turques exigent également de telles campagnes d'imitation pour investir dans des défenses telles que la surveillance de la marque et la détection de faux noms de domaine.
Foire aux questions
Qu'est-ce que la fraude avec l'intelligence artificielle?
Avec l'intelligence artificielle, la fraude est préparée à l'échelle de masse à l'aide de faux sites Web et de messages d'incitatifs qui produisent des modèles d'intelligence artificielle. Le groupe Outsider Enterprise par exemple produit de faux codes de site avec une copie de marques de confiance en Gemini et les a transformés en pages d'escroquerie. L'intelligence artificielle permet aux personnes qui ne sont pas des connaissances techniques de construire des campagnes de fraude incohérentes.
Pourquoi Google a mené Outsider Enterprise ?
Google se distingue par le fait que le réseau Outsider Enterprise basé en Chine effectue des opérations de phishing à grande échelle à l'aide du modèle d'intelligence artificielle Gemini. L'affaire a été ouverte devant la Cour fédérale de New York le 12 juin 2026 et contient des réclamations comme le haraç, l'escroquerie bancaire, la violation de marque et la violation du droit d'auteur. C'est le premier cas où Google est son propre modèle d'intelligence artificielle contre les abus aux États-Unis.
Combien endommage l'entreprise extérieure ?
Selon les documents judiciaires, le réseau a joué environ 3 87 millions de numéros de carte de crédit depuis juillet 2023 et a mené à environ 1,9 milliard de dollars. Le groupe a créé plus de 9 000 sites web faux et plus d'un million d'URL fausses. Mai 2026 a envoyé 2,5 millions de messages de fraude en une période de deux semaines.
Qu'est-ce que Phishing-as-a-service?
Phishing-as-a-service (PhaaS) est un modèle où les criminels louent prêts à payer des trousses d'hameçonnage. Outsider Enterprise a offert ce service avec des frais à partir de 88 dollars par semaine via Telegram et fourni plus de 290 modèles prêts. Ce modèle permet aux personnes qui manquent de compétences techniques de mener une campagne de fraude.
Comment protéger l'intelligence artificielle contre le phishing ?
Au lieu de cliquer sur les liens dans les messages inattendus pour protéger, ouvrez l'application officielle de l'institution, vérifiez le nom de domaine exact dans la barre d'adresse et utilisez l'authentification à deux facteurs dans chaque compte possible. Aucune institution légitime ne veut de mot de passe ou d'information de carte via un lien de message court. Il aide également à bloquer le trafic pour informer l'opérateur de messages suspects.
Cette fraude affecte-t-elle les utilisateurs en Turquie?
Bien que l'opération soit ciblée par des victimes basées aux États-Unis, la méthode utilisée est indépendante de la géographie. Faux fret, frais de passage et messages de récompense sont les types de fraude qui sont souvent vus en Turquie. Parce que de faux sites produits avec l'intelligence artificielle peuvent produire du texte turc couramment et l'apparence d'entreprise, il est possible de révéler les variations turques de campagnes similaires. Il est donc nécessaire de regarder la qualité visuelle, le numéro de l'expéditeur et le nom de domaine complet.
Il est de plus en plus difficile de distinguer du fait de sites de contrefaçon produits avec l'intelligence artificielle. Le cas de Google est l'un des premiers procès juridiques contre l'abus de modèles légitimes; si cette approche est dissuasive, elle dépendra du déroulement d'opérations similaires au cours de la prochaine période.
AdminAmazon’dan 10 Milyar Euro’luk Yatırım ve Al İstihdam Hamlesi
Papa AI Uyarısı Teknoloji Dünyasında Yankı Uyandırdı
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter