



Comment VS Code Cyber Attack Revive GitHub ?
Traduit automatiquement
 Admin
huit minutes. Une extension inoffensive lorsqu'un développeur est installé sur VS Code, en si peu de temps, environ 3.800 GitHub a abordé le réservoir intérieur. Cette attaque menée par le groupe TeamPCP en mai 2026 a prouvé avec des chiffres concrets comment les outils de développement sont un point aveugle de sécurité. La chronologie de l'attaque dans cet article, les méthodes techniques utilisées visent qui cible le groupe pour 2026 et ce que les développeurs peuvent faire contre cette menace.
3.800 Entrepôt en 18 minutes: quel âge?
18 mai 2026, horloge 12:30 UTC. La version 18.95.0 de l'extension Nx Console Visual Studio Code est sortie sur le marché officiel du code VS. L'extension était en installation de 2,2 millions et l'état de diffusion vérifié. Après huit minutes, à 12h48, l'équipe Nx a détecté et retiré la version malveillante.
Ça peut sembler une réponse tardive. Cependant, ces 18 minutes étaient vraiment en retard depuis qu'un employé de GitHub avait assez pour construire l'extension. GitHub a détecté une brèche interne le 19 mai et trouvé le 20 mai Nouvelles publiées dans Tom's Hardware a annoncé le public. La compagnie a noté que la violation de la déclaration officielle sur X est corrigée, isole l'appareil touché et fait immédiatement pivoter les références critiques.
Le groupe de hackers appelé TeamPCP a été précédemment déplacé. Le forum de cybercriminalité a été déclaré accessible à environ 4 000 magasins privés GitHub et demandé au moins 50 000 dollars pour ce code source volé. La description du groupe a été tracée clairement : « Ce n'est pas une demande de rançon ». Objectif GitHub n'a pas été directement pressé, vendant des données volées.
GitHub confirme également ses revendications. Il a été noté que les Saldurgans avaient un nombre «directement cohérent» de 3 800 numéros d'entrepôt. Il est nécessaire de ne pas considérer comme des produits distribués; parce que les grandes entreprises technologiques divisent l'infrastructure, le véhicule, les processus CI/CD et les API internes en milliers de petits entrepôts, l'expression « 3,80 entrepôt » fait référence à un blog de données géant.
Comment réparer la console Nx?
Pour comprendre la technique de l'attaque, vous devez savoir ce qu'est Nx Console. Nx est un ensemble d'outils utilisés pour gérer les grands projets JavaScript et TypeScript monorepo. L'extension permet aux utilisateurs de Visual Studio Code d'effectuer des tâches directement depuis l'éditeur, telles que l'exécution des tâches, la visualisation de la dépendance et la gestion de la structure du projet. 2,2 millions d'installations en font l'un des outils standard de la communauté des développeurs.
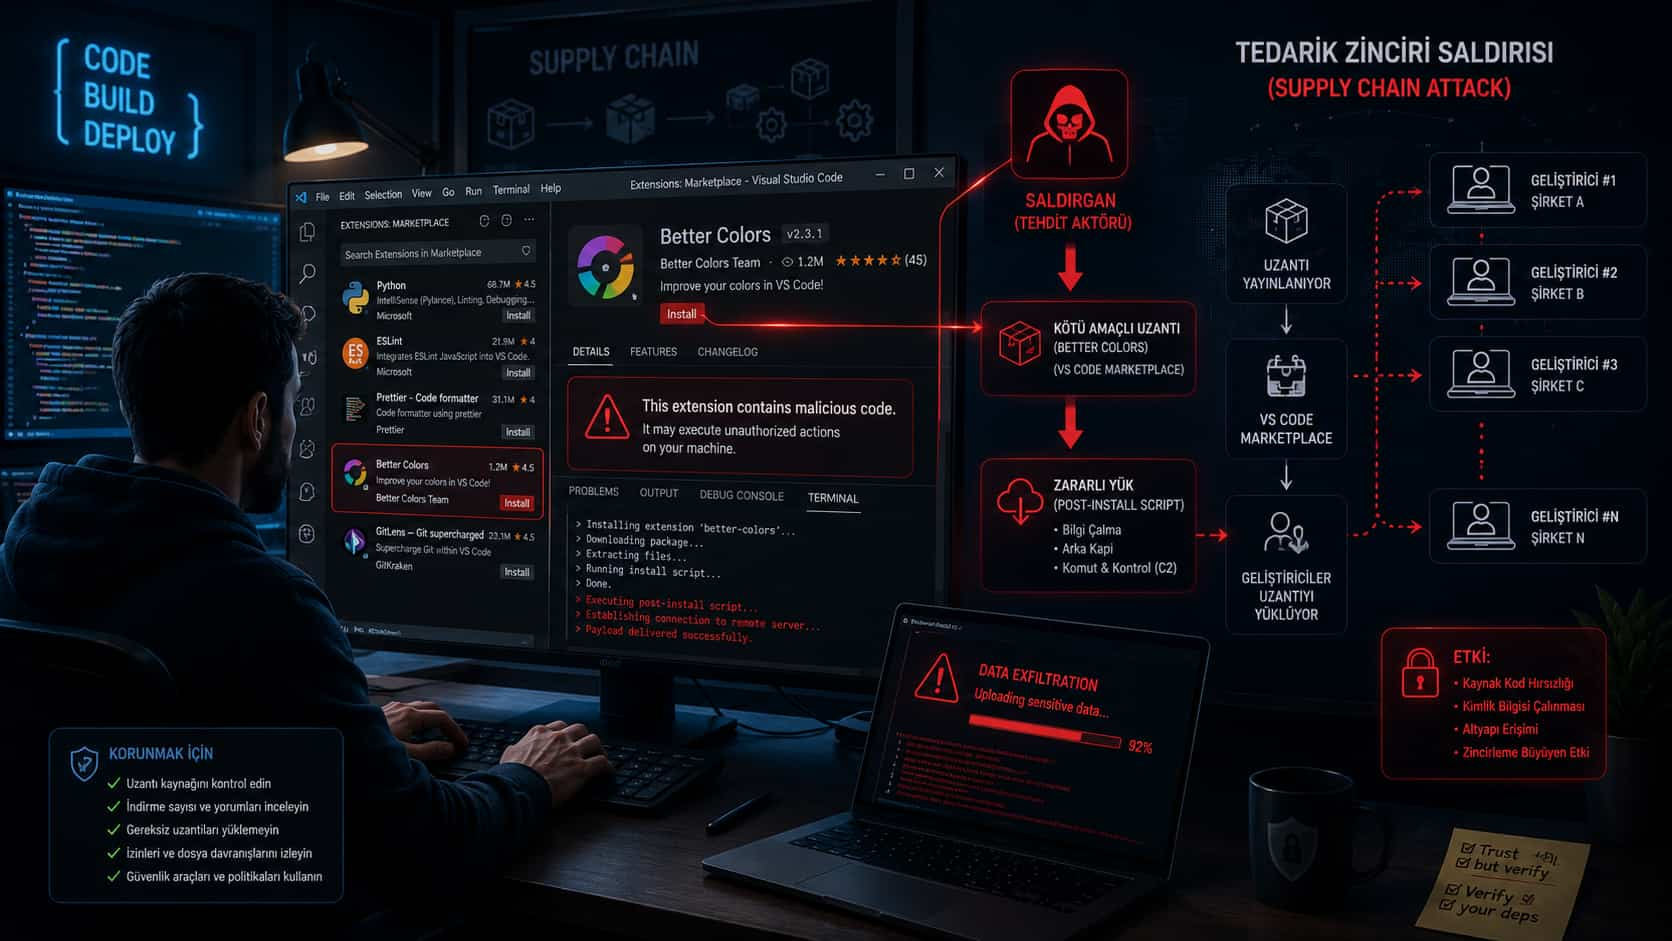
Basé sur The Hacker News les attaques ont commencé avec le jeton GitHub volé d'un contributeur. Ce jeton a été utilisé pour envoyer un commit orphelin malveillant et télécharger la version 18.95.0 sur le marché officiel. Shareload à l'intérieur de la version publiée a commencé à travailler tranquillement à partir du moment où il a été installé sur l'appareil.
Les données recueillies étaient extrêmement importantes. Sécurité de l'aikido et Sommaire code malveillant selon leur analyse était destiné à la liste suivante:
Accueil 1Mot de passe
Accueil Anthropic Claude Configurations des codes
• npm ID information Accueil
Accueil GitHub Jeton d'accès personnel
Home Interrupteurs d'accès aux services Web Amazon
Accueil Information sur l'identification du système CI/CD Accueil
Un accès permanent aux systèmes macOS a également été signalé. Lorsque la machine d'un développeur court a été manipulée, la porte s'est ouverte à toute l'infrastructure nuageuse et les entrepôts de code de cette personne ont été discutés.
Pourquoi les extensions de code VS sont-elles un vecteur dangereux ? Parce qu'une extension fonctionne au même niveau d'autorisation que l'utilisateur. Il y a accès aux fichiers locaux, terminal, jetons d'authentification et outils cloud. Microsoft met en œuvre diverses mesures de sécurité, mais les développeurs installent régulièrement des extensions tierces pour le débogage, l'automatisation, l'aide au codage de l'intelligence artificielle et l'intégration des flux de travail. Cette habitude offre un passage ouvert aux attaquants.
Qui est TeamPCP et Qu'est-ce que Mini Shai-Hulud?
Rapport d'aide Net Security TeamPCP est défini comme un groupe de cybercriminalité qui est suivi du code UNC6780 par Google Threat Intelligence, qui est financé par des outils de sécurité open source et des logiciels intercouches d'intelligence artificielle. Outil clé qui permet au groupe d'évaluer les opérations : Mini Shai-Hulud.
Mini Shai-Hulud est la version de Shai-Hulud, un ver autoproducteur documenté pour la première fois en 2025. La fonction du ver est d'automatiser grandement les attaques de la chaîne d'approvisionnement. IC/CD diffuse des versions infectées d'autres paquets, qui peuvent contourner d'autres objectifs d'un objectif. Chasse.ioSelon l'analyse de l'infrastructure des serveurs du groupe C2 (comuta et control) semblent cohérents dans le sous-réseau de 83.142.209.0/24 depuis mars 2026.
Tendance Rapport sur les micros Le groupe a déterminé qu'au moins sept vagues vérifiées en 2026. Les opérations se poursuivent sans arrêt; les stratégies de compression et de vente de données sont utilisées simultanément.
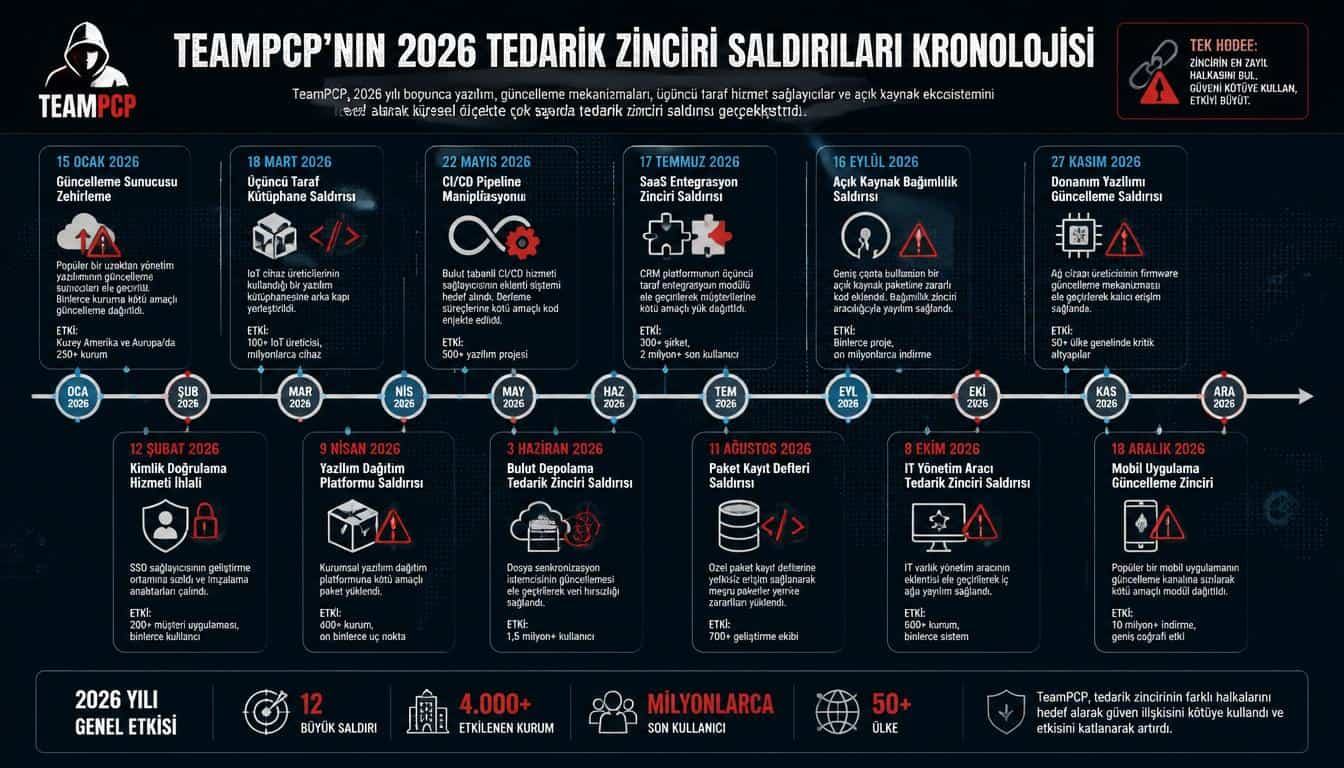
2026 Liste des grenouilles de l'équipePCP
GitHub n'est pas le premier grand objectif de ce groupe. Selon les nouvelles de VentureBeat Cinq surfaces distinctes de la chaîne d'approvisionnement ont été manipulées avec succès dans un délai de 48 heures seulement. Les opérations corrigées que le groupe a prises en 2026 sont clairement comprises lorsque la taille du tableau est versée dans le tableau.
Sommaire | Date | Effet | Fidye/Talep |
|---|---|---|---|
Aqua Trivy | Mars 2026 | Scanner de sécurité capturé | Ne sait pas |
KICS de Checkmarx | Mars 2026 | Titres de créance volés IC/CD | Ne sait pas |
LiteLLM / Telnyx SDK | Avril 2026 | Intelligence artificielle intercouche infectée | Ne sait pas |
Bitwarden CLI | Mai 2026 | Vecteur de gestionnaire de mot de passe | Ne sait pas |
TanStack | 11 mai 2026 | OpenAI 2 tourne les certificats de signature de périphérique et de code | Ne sait pas |
Autres | 12 mai 2026 | 1 appareil, 5 Go de code source | 25 000 $ |
GitHub (Nx Console) | 18-20 mai 2026 | 3.800 entrepôt interne | 50 000 dollars |
L'attaque de TanStack est particulièrement remarquable. Deux employés ont été capturés et iOS a dû faire pivoter les certificats de signature de code Windows avec macOS. Mistral AI rencontre un message de rançon qui demandait 25 000 $.
Pourquoi les outils de développement en valent-ils la peine?
Sécurité de l'aikidoLe spécialiste des relations avec les développeurs Mackenzie Jackson résume clairement le point aveugle des équipes de sécurité dans la description donnée Hackread :
« Les futurs postes de travail sont actuellement le premier objectif des attaques de la chaîne d'approvisionnement et c'est exactement pour cela. TeamPCP a frappé Trivy, Checkmarx, Bitwarden CLI, TanStack et maintenant GitHub; tous les outils de développement. Une seule extension de code VS dans une machine d'un employé était suffisante pour accéder au magasin interne 3800 GitHub. La plupart des équipes de sécurité n'ont aucune visibilité sur les extensions installées dans les machines de développement ou lorsqu'elles sont libérées. Les attaques utilisent ce point mort. "
Demande à Jackson de le décrire. Une station d'affaires de développeur abrite généralement un grand nombre d'outils hautement autorisés : des outils CLI pour les environnements nuageux, des jetons d'accès personnels qui permettent d'accéder aux pipelines CI/CD. L'autorisation d'écrire à ces entrepôts de code source et d'accéder directement à l'infrastructure de production est ajoutée. Tout cela fonctionne au même niveau d'autorisation avec une extension de code VS.
Agents d'intelligence artificielle et automatisation cycle de vie des extensions semblables aux discussions, beaucoup plus rapide que les processus traditionnels d'examen des logiciels. Un paquet peut diffuser plusieurs versions par jour; les scans de sécurité ne peuvent pas garder le pied à ce tempo. La version malveillante du boîtier Nx Console n'était active que de 11 à 18 minutes, mais cette fenêtre était suffisante pour atteindre des milliers d'utilisateurs.
Risques de sécurité du renseignement artificiel Accueil La situation est même claire lorsqu'on l'évalue dans le cadre. Le principe de l'autorisation minimale en matière de sécurité de la chaîne d'approvisionnement est longuement discuté, la nécessité de mécanismes indépendants d'audit et de suivi. L'événement GitHub se trouve sur un boîtier concret.
Est-il possible de protéger l'environnement des développeurs?
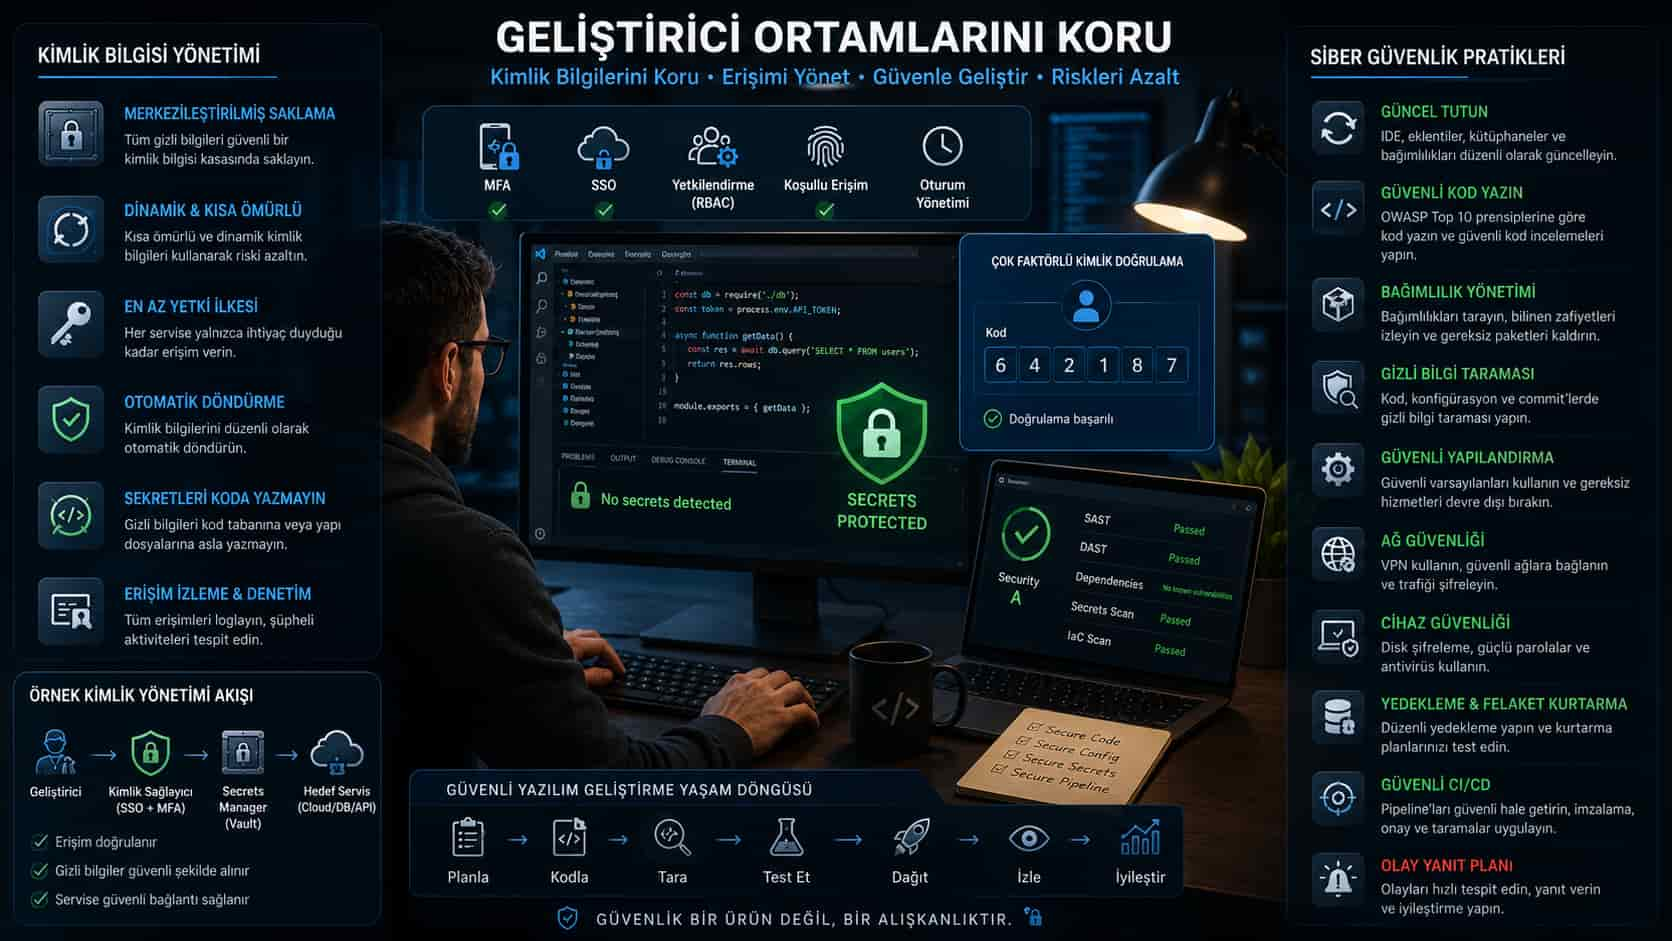
L'événement GitHub peut sembler inévitable. Pas. Plusieurs mesures pratiques augmentent considérablement la résistance aux attaques dans cette catégorie.
La première étape pour vérifier l'extension. Savoir quelles extensions VS Code sont installées sur la machine des développeurs dans l'institution, la manière la plus fondamentale pour fournir la visibilité. Outils de codage de l'intelligence artificielle et intégrations grande commodité; mais chaque nouvelle extension signifie une expansion de surface. Tenir une liste des extensions approuvées dans l'ensemble de l'établissement, il garde la surface sous contrôle.
Deuxième domaine critique de la gestion de l'information d'identification. GitHub a révélé une réponse à une violation : la capacité de retour est la priorité des institutions survivantes. Accès personnel Le jeton est une courte durée de vie des commutateurs API et des informations d'identification du nuage, il limite les dommages après une brèche. Longue durée de vie, les hauts jetons autorisés restent comme un point défaut.
Isolation CI/CD troisième taille. L'information d'identification du pipeline de séparation des dispositifs de développement, isoler les environnements de coureur et mettre en œuvre au moins le principe d'autorisation au niveau du pipeline, la zone où l'agresseur peut naviguer lorsqu'un dispositif est capturé.
Enfin, la vérification de l'éditeur d'extension et le contrôle de la signature. Microsoft ajoute des mécanismes de vérification de signature à VS Code Marketplace, mais lorsqu'une contribution est volée, ces mécanismes peuvent être ignorés. Voyez à quel point le statut de diffusion vérifié apparaît fiable, aucune preuve finale d'étiquette n'est comptée dans l'architecture de confiance zéro.
Que pense la communauté?
Supporteurs
La communauté de la sécurité déclare que le GitHub a répondu à l'événement est positivement sur la norme de l'industrie de la déclaration de la société. L'appareil touché a été convenu d'isoler le même jour et de faire pivoter les références pour la nuit. Le fait que les données des clients ne soient pas affectées est clairement rapporté que de nombreuses grandes entreprises ont une transparence qu'elles évitent même des jours après l'incident. L'attaque de la chaîne d'approvisionnement de l'événement se débarrasse de la confusion par un grand nombre d'utilisateurs.
Nouvelles
Les sons critiques sont aussi forts. Le point le plus commun des chercheurs en sécurité est: l'employé d'une plateforme, qui peut être compté au centre de l'infrastructure de développement de logiciels dans le monde, a pu accéder à 3800 entrepôts internes en établissant une extension qui n'a pas d'importance le plus petit. C'est un problème structurel. La chaîne de confiance depuis Endpoint jusqu'à l'infrastructure interne ne devrait pas être si fragile. En outre, la séquence d'attaque de Trivy à GitHub pour 2026 était le jour, mais l'intérêt pour les outils de développement devait se transformer en ce déni de dommages concrets. Certains comptes de sécurité vocaux soulignent que les grandes entreprises technologiques ne sont toujours pas un mécanisme systématique pour contrôler les outils installés pour les machines de développement.
Foire aux questions
Qui est le groupe TeamPCP et qui a déjà visé?
TeamPCP est défini comme un groupe de cybercriminalité suivi du code UNC6780 par Google Threat Intelligence. Groupe cible les outils de sécurité open source et le logiciel intercouche d'intelligence artificielle. Aqua Trivy en 2026, Checkmarx KICS, LiteLLM, Bitwarden CLI, TanStack, Mistral AI et GitHub. Mini Shai-Hulud écaille ses opérations avec son outil de ver orientable.
Quelle version de la console Nx a été touchée et quand elle a été retirée?
La version 18.95.0 de l'extension Nx Console Visual Studio Code était active le 18 mai 2026, à 12:30-12:48 UTC gamme VS Code Marketplace. La version malveillante a été retirée par l'équipe Nx en 11-18 minutes. L'équipe de Nx est passée à 18.100.0 et versions ultérieures.
GitHub affecte-t-il les clients à être volés des attaques?
GitHub a annoncé que les données de l'utilisateur et du client ne sont pas affectées. L'attaque vise uniquement l'infrastructure interne, les outils de distribution, les API internes et les entrepôts de caractéristiques de produits inédits. Les entrepôts publics ou les clients GitHub n'ont pas été touchés par cette violation.
Pourquoi les extensions de code VS sont-elles un vecteur d'attaque dangereux ?
Les extensions de code VS fonctionnent au même niveau d'autorisation que l'utilisateur. Il y a accès au système de fichiers local, terminal, jetons d'authentification et outils cloud. Puisque les développeurs construisent des extensions tierces régulièrement pour l'aide du débogage, l'automatisation et le codage de l'intelligence artificielle, cet écosystème crée une surface d'attaque en constante croissance.
Que peuvent faire les développeurs pour se protéger de telles attaques ?
La première étape consiste à tenir une liste des prorogations approuvées du Code VS dans l'ensemble de l'institution. Le jeton d'accès personnel et les commutateurs API sont de courte durée et moins autorisés, jouant un rôle décisif dans la limitation des dommages. Les informations d'identification CI/CD sont incluses dans les dispositifs de développement et la sécurité des comptes où les éditeurs de vulgarisation sont enregistrés fait également partie des mesures pratiques.
En mai 2026, la vitesse de TeamPCP n'était pas tombée. Le groupe a partagé le code de soudage du ver Mini Shai-Hulud en organisant une compétition d'attaque de la chaîne d'approvisionnement primée de 1 000 Monero à BreachForums après des jours de rupture GitHub. Les nouveaux acteurs seront marqués dans les prochaines semaines qu'ils n'effectueront pas leurs attaques avec les mêmes moyens.
AdminGoogle ve Samsung’dan Yeni Nesil Akıllı Gözlük Devrimi
Nvidia AI Hissesi İçin Kritik Kazanç Günü Yaklaşıyor
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter