



Corée du Nord Deepfake Programmeur Opération u
Traduit automatiquement
 Admin
Une start-up d'Atlanta a perdu plus d'un million de dollars, et la chose qui surgit après trois ans de passage n'était pas un vol ordinaire : une opération globale menée par la main d'État. Le système de faux logiciels de la Corée du Nord a affecté 309 entreprises américaines par le biais d'une seule ferme d'ordinateurs portables et plus de 17 millions de dollars ont été transférés au régime. Dans cet article, la mécanique en cinq étapes du système traite d'un guide de protection concret pour les tests d'entrevues en profondeur et les équipes RH.
Sommaire
L'article se compose de neuf parties. Le lecteur débutant peut passer directement au guide pratique pour les RH.
Comment lancer une start-up à Atlanta un million de dollars
La taille globale de l'opération et pourquoi elle reste invisible
Operatifler en fait qui: test culturel et auto-piratage opératif
Fonctionnement en cinq étapes, de la production d'identification à la fuite de l'intérieur
Ils ne sanglent pas la caméra, ils changent la caméra
Exemple de KnowBe4 : la société de sécurité était même du sang
Échantillon Pindrop : La société de détection elle-même est devenue la cible
Guide pratique de protection des faux-fils pour HR Home
Cela vaut le coup de la Corée du Nord problème l
Une start-up à Atlanta Un million de dollars
Décembre 2020. Marlon Williams, fondateur de Starter Labs, une petite start-up blockchain à Atlanta, a rencontré une nouvelle dans un groupe Telegram où des développeurs de crypto sont installés. Au contraire, la personne s'était présentée "Pembra Sherpa". Le profil était lisse, les messages rationalisés, le code envoyé a été nettoyé. Elle était une rencontre ordinaire pour Williams avec plus de vingt ans d'expérience dans le secteur. En fait, c'était la première étape d'un piège.
Williams a donné quelques petits emplois, il était satisfait du résultat. Plus de responsabilités sont venues, puis un peu plus. Ce patient a grimpé pendant des mois ; à la fin du développeur, un wasme fiable, qui peut accéder aux contrats intelligents de Starter Labs, même le leadership technique. Williams comptait sur lui.
Puis un jour, avec l'accès il donne confiance, le code source des contrats intelligents s'est évaporé $740.000.
Williams était toujours en ligne et a refusé d'accuser le parti contre le téléphone, a dit que ce n'était pas une raison pour lui de bien payer et de jouer. Après un court laps de temps, les tirs d'autres portefeuilles ont été compris. Selon sa propre déclaration, la perte totale a dépassé un million de dollars lors de trois événements distincts. Les pièces ont passé un service de mixage appelé Tornado Cash, utilisé pour cacher les flux criminels crypto et la trace a été perdue. Les développeurs et conseillers engagés avec des traces numériques et disparu.
Elle savait qu'elle était une escroquerie de per Williams. Mais qui, pourquoi et comment, la réponse à ces questions est restée ouverte pendant trois ans.
Le FBI en 2025 a apporté le fait à Williams. "Pembra Sherpa" n'a jamais été. Quatre noms dans Iddianame Kim Kwang Jin, Kang Tae Bok, Jong Pong Ju et Chang Nam Il. L'équipe s'est rendue aux Émirats arabes unis en 2019 avec des documents de voyage nord-coréens, ils y ont préparé de fausses cartes d'identité. Tous faisaient partie d'un programme de travailleurs de l'informatique à distance mené par l'État sous le contrôle du régime Jong Un.
Géorgie Tribunal fédéral régional du Nord le 24 juin 2025, Le ministère américain de la Justice a annoncé Dans le cadre d'une réclamation à cinq facteurs, l'escroquerie de télécommunications et le blanchiment d'argent noir sont accusés de complot. Le montant volé dans l'iddianame était de plus de 900.000 dollars. Saver Theodore Hertzberg a souligné que cette affaire crée une menace d'auto-confidentialité pour les entreprises qui exploitent des travailleurs informatiques à distance. Elle était comme un film tout en disant son meilleur par Williams, elle a dit que vous avez vu des choses sur l'écran seulement. L ' incident a été l ' une des rares victimes à partager avec le public; D'après Hypepotamus Au lieu de rester derrière le rideau, l'effet de la parole était basse lourde de la préférence personnelle et partagé le meilleur comme un avertissement.
Mais l'histoire de Williams n'était pas un film. Elle faisait partie de l'ordre du jour d'un système. Et ce système est au moins une fois divulgué à presque toute la liste de Fortune 500. Actuellement, des milliers d'ingénieurs siègent à un entretien Zoom à côté du monde. Certains d'entre eux n'avaient pas de face à la caméra.
La taille de l'opération pas un niveau
Williams peut sembler un malheur isolé. Les chiffres disent le contraire.
Le nombre d'entreprises libérées a augmenté rapidement l'année dernière. Baro Union de New York Selon l'analyse de mai 2026 Le nombre de victimes est exprimé par les visages dans les poursuites contre les autorités américaines. Selon les estimations de l'ONU, le régime reçoit des centaines de millions de dollars par an. Un flux de trésorerie réel en un seul stylo pour un pays écrasé sous les constructions.
Mais ce n'est pas seulement une victoire qui consiste en salaires. En février 2025, l'échange de crypto Bybit a subi un hack de 1,5 milliard de dollars à la fois. Selon le rapport de TRM Labs, la Corée du Nord n'a joué que 1,6 milliard de dollars dans la première moitié de 2025, ce qui coïncide avec environ 70 pour cent de la cryptomonnaie mondiale. Une grande partie de ces cambrioleurs ont eu lieu de l'intérieur, plaçant des agents qui agissent comme ils vivent dans un autre pays.
Donc l'histoire de Williams n'est pas seulement une mauvaise coïncidence. Une petite partie de toute une structure économique.
Impressionnant, quelles entreprises sont touchées. Charles Carmakal, le contrôleur en chef de la technologie de Mandiant, a clairement résumé la situation lors d'une conférence de presse en 2025 :
"Vous êtes littéralement entre les mains de chaque entreprise Fortune 500, sinon des centaines, il y a des dizaines d'applications de travailleurs nord-coréens de l'informatique." (Charles Carmakal, Mandiant)
Carmakal ajoute que la plupart des technologies de l'information qu'il a parlées avec lui avaient convenu d'engager près de quelques dizaines de personnes.
L'exemple le plus connu de ciseaux est la ferme d'ordinateur portable de Christina Chapman sortie de la maison en Arizona. Une balle-5 parmi les opérateurs employés dans le cadre de cette opération selon la description du réseau de télévision du ministère américain de la Justice, une société de technologie Silicon Valley, un fabricant aérospatial, un constructeur automobile américain, un magasin de luxe et une société américaine de médias et de divertissement. Le seul nom du public est Nike; Selon la détection de Fortune magazine, la compagnie a payé environ 75 000 dollars à un opératif utilisant une identité volée.
Lorsque Gartner arrive à 2028 selon une estimation, l'une des quatre applications commerciales dans le monde peut être fausse. Quand ce chiffre a été entendu pour la première fois, la plupart des gens étaient exagérés. Quand nous regardons aujourd'hui, la main de Mandiant est apprise à être des centaines d'applications de chaque entreprise Fortune 500, il se tient modestement.
Pourquoi ? La réponse n'est pas compliquée. Les sanctions de l'ONU ont fermé la porte du système financier mondial au régime. Operatifler transfère la grande partie du salaire qu'ils reçoivent, à Pyongyang, certains volent le code des ressources, les données des clients et les portefeuilles crypto des entreprises qu'ils sautent une étape plus profonde. Le Trésor américain a un message clair du Foreign Assets Control Office (OFAC) : payer un salaire d'opératrice nord-coréenne, même sans le savoir du tout, la violation de la sanction est envisagée. Donc des compagnies comme Williams perdent deux fois : leur argent d'abord, puis leur sécurité juridique.
C'est pourquoi il est invisible: honte. La plupart des entreprises concernées ne peuvent pas divulguer l'événement au public. Les explications non seulement protègent leur réputation, mais elles fondent également le risque d'une enquête fédérale. C'est pourquoi il est important de partager clairement l'histoire de quelques personnes comme Williams: parce que les repos sont silencieux, et le silence sont les plus grands alliés de cette opération.
Derrière les rideaux: Qui est Opérateur En fait?
Lorsque le nombre d'opérations est discuté, la question se pose : qui sont des milliers de personnes ? La réponse ne correspond ni au stéréotype de l'agent d'État ni à une simple organisation criminelle.
Stimson Center sorti sur 38 plateformes Nord sur la base de l'analyseDans le cas d'ingénieurs en informatique qualifiés et de petites équipes cultivées par le régime opératif, il est principalement placé en Russie avec la Chine. Il y a un accès Internet dans les endroits où ils séjournent, contrairement à la plupart de leurs citoyens. Ceci est offert comme un privilège pour le régime; si en réalité, il fait partie de l'œuvre jalouse. La vente de sociétés de courtage, de faux courtiers générateurs de comptes et de comptes indépendants préapprouvés est dans le cas où il a transformé ce règlement en un secteur.
Département des affaires étrangères des États-Unis Rapport sur les fuites humaines en évoquant ouvertement la question: les travailleurs nord-coréens qui sont envoyés à l'étranger sont maintenus dans des conditions d'exploitation forcée, la grande partie de leur salaire (la moyenne de 70 pour cent selon les thérapeutes) est transférée directement aux comptes sous contrôle de l'État et ils sont punis s'ils ne peuvent pas maintenir leurs objectifs de rémunération. Les familles restantes sont un outil d'impression. Donc la même personne est l'auteur de l'économie mondiale de la cybercriminalité, et un citoyen que l'État a serré.
Paradoks: La seule image de mauvais homme de taille de l'esprit quand il est appelé opératif nord-coréen, le fait ne reflète pas plein. Est-ce que Operatiflers mal avec leur propre consentement, ou fait partie d'une œuvre qui a été forcée? Réponse deux: responsable du droit, éthiquement tangible, taille humaine trajik.
Kim Jong Test injuste
Ce double piège d'opératifs est une opportunité intéressante de détection pour défendre le côté défenseur. Man Meyers, chef du renseignement de Crowd Konferansı, a parlé d'une technique de test culturel qui circule lors de la conférence RSA 2025 : lui demander d'insulter Kim Jong Un pour comprendre si un candidat est vraiment nord-coréen. Parce qu'insulter le manager en Corée du Nord, un crime qui peut entraîner une punition sévère de la famille. L'opératif ne peut pas enlever cette phrase de la bouche.
En avril 2026, ce test s'est déplacé vers le monde réel dans un clip d'interview viral sur les médias sociaux. Elle veut dire une phrase qui insulte Kim Jong Un de la candidate à l'entrevue sur le clip; la candidate s'arrête, cakes et finit par terminer l'entrevue. Bien que l'incident se transforme en mime, la technique derrière est sérieuse : même l'outil le plus avancé en temps réel, cette clôture culturelle ne se met pas en scène. Parce qu'il y a des synthétiseurs visuels et d'auditeurs, mais l'homme qui utilise le faux-sang est nord-coréen, et il ne peut pas mettre cette phrase dans la bouche.
Operatif Self Hacked
La taille humaine s'est montrée plus qu'un autre bord de la scène. Décembre 2025 menacé entreprise de renseignement Flashpoint, révélant un cas partagé avec le public. Ironiquement: un opératif, qui a balayé les logiciels malveillants pendant de nombreuses années, a été infecté par sa propre machine avec un commun savoir-unique malveillant (LummaC2 type infostealer). Conçu pour voler les mots de passe des utilisateurs ordinaires, il était nuisible, cette fois-ci un acteur d'État versé dans tous les analystes de l'empreinte numérique.
La personne qui a regardé Flashpoint comme "Trevor Greer" était un sac à outils, pas une personne. Les journaux qui sont arrivés dans montrer un compte GitHub avec un faux historique de commit qui remonte à il y a des années, une variété de comptes de plate-forme freelance, des faux ID indépendants les uns des autres, "BlockBounce". Toute une opération, qui dure des vies parallèles sur plusieurs plates-formes, est revenue à une seule indéfinie.
L'affaire Trevor Greer est petite mais symbolique. Au moment où l'opération est techniquement développée, ce qui fait qu'elle échoue, un acteur d'État était un ravageur de consommation ordinaire, fonctionnant sur sa propre machine.
Comment fonctionne l'opération en cinq étapes?
Au dos d'une affaire comme Williams, il y a plus d'un CV envoyé. Ce n'est pas le travail d'une personne, d'une chaîne de production : chaque étape est normalisée depuis la production de ID jusqu'à Pyongyang. Le rapport "Jasper Sleet", publié en juin 2025 de Microsoft Threat Intelligence, la recherche de Palo Alto Unit 42 d'avril 2025 et le travail de Wagemole de Okta Threat Intelligence en septembre 2025, documentent chaque anneau de cette ligne.
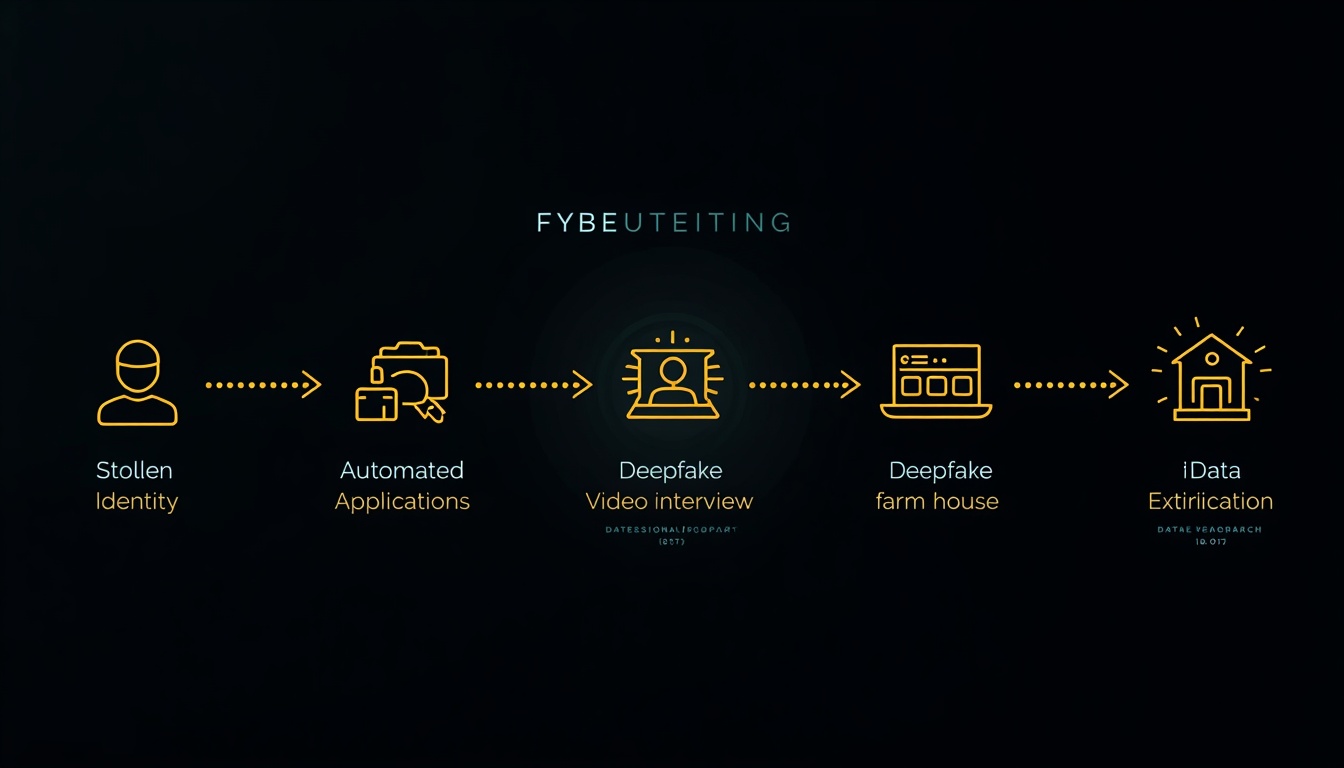
1. Étape, production d'identité: Tout commence par les données personnelles d'un citoyen américain volé : numéro de sécurité sociale, informations sur le permis de conduire, historique de l'adresse. Ils sont déjà vendus sur le marché noir depuis des années, le régime utilise le marché noir actuel. Puis la photo de l'opératifin est placée avec des outils d'intelligence artificielle au lieu de la photo de l'identité volée; la même photo se transforme en visuel d'un profil LinkedIn. Après cela est une architecture de réputation: faux passé de commit, qui semblent s'étendre il y a des années dans GitHub, l'historique d'affaires freelance vérifié, référencé l'un à l'autre. Plus de 130 acteurs de la recherche d'Okta ont documenté environ 6.500 entretiens avec 500 entreprises différentes. Donc, le système n'est pas un astuce une fois, une usine qui produit un nombre illimité d'applications réalistes.
2. Étape, miroir ministre miroir: Le détail le plus surprenant de l'opération dans cette étape. L'attente ordinaire était de scanner les annonces de travail des opératifs et de produire des CV avec l'intelligence artificielle. Tous sont corrects. Mais la principale mécanique plus sophistiquée que Okta révèle: opératifler publie de fausses annonces similaires aux vrais avantages de l'emploi des entreprises cibles par le biais de sociétés de trésorerie, recueillant des applications de vrais candidats. Ensuite, en analysant ces vrais CV, l'application provient des systèmes de suivi (ATS), quels mots apprennent quels formats passent, et leurs faux matériaux sont définis en conséquence. Donc un système ATS utilisant un filtre d'intelligence artificielle du côté de la défense est agressif sans réaliser leur véritable conduite d'essai. Le rapport de mars 2026 de Microsoft Threat Intelligence qualifie ce cycle d'intelligence artificielle dans chaque cycle de vie d'attaque. Le miroir qui regarde le miroir est en place : une défense installée avec l'intelligence artificielle, une attaque entraînée avec l'intelligence artificielle.
3. Étape, entretien avec Deepfake : Une fois que vous avez passé le front CV, la séquence vient à l'interview vidéo, et ici trois technologies fonctionnent simultanément: le changement de visage en temps réel, le masquage sonore et un sufflector d'intelligence artificielle. Le rapport de Stimson Center de février 2026 est une détection remarquable du côté audio: on a observé que les opératifs du troisième trimestre de 2025 ont commencé à utiliser largement le logiciel de blocage du bruit qui supprime les outils et les sons médiatiques qui convertissent l'audio au profil féminin. Sommaire Technologie de clone son AI Accueil montre le point qu'il atteint. Support vivant si au moins une couche visible. L'opératif n'est pas le seul : sur un écran qui n'apparaît pas dans l'image, la question de l'intervieweur est traduite en sous-titre en temps réel, un modèle de langue va lire cette question et produire la réponse appropriée et propose opératif. Donc, quand la personne répond à la question, une autre intelligence artificielle pousse la réponse à l'oreille.
4. Étape, Ferme d'ordinateurs portables : L'entrevue a été réussi, le candidat a été embauché. La société charge l'ordinateur portable de l'entreprise vers l'Arizona du nouvel employé. Il était la maison de Christina Marie Chapman, 50 ans, dans une banlieue tranquille appelée Litchfield Park. Chapman est d'accord avec celui qui se recommande comme un visage américain sur LinkedIn en 2020. En 2023, à la recherche du FBI, il a remis 90 sociétés dans son ordinateur portable; il y avait peu de notes que chacune d'elles appartenait à la société voisine et qui avait été associée à l'identité volée. Chapman a maintenu ces ordinateurs portables ouverts pendant trois ans, en se connectant à Internet local, si nécessaire, cargo à l'étranger (au moins 49 envoyés dans une ville à la frontière nord-coréenne avec la Chine), en tenant et en transférant des paiements avec des cartes d'identité volées.
D'après la communication du ministère américain de la Justice Arrêt Randolph D le 24 juillet 2025. Moss a condamné Chapman pour 102 mois (8,5 ans). Les chiffres sont clairs : 309 entreprises américaines ont été impressionnées, 68 Américains ont été volés et plus de 17 millions de dollars ont été transférés au régime nord-coréen. La défense de Chapman a déclaré qu'il avait d'abord compris l'illégalité de lui et maintenu pour couvrir les coûts de sa mère qui avait subi un traitement contre le cancer; le juge a rejeté complètement cette nuance, mais le résultat n'a pas été changé. Chapman n'était pas seul. En février 2026, l'Ukrainien Oleksandr Didenko a été condamné à la prison de frères Wang avec le New Jersey en avril 2026. Dans le cas de l'initiative « DPRK RevGen » du ministère de la Justice, les poursuites coordonnées pour le réseau de facilitateurs sur le territoire américain depuis mars 2024.
5. Étape, Accès de l'intérieur: Tout est prêt ici. Les affaires commencent maintenant. Operatif se connecte à l'ordinateur portable à distance, généralement par le biais d'un VPN, un changement qui correspond à votre heure locale. Forme de travail deux couches. Le premier travail visible : répondre à l'équipe Slack, accomplir de petites tâches, maintenir une bonne impression distante des employés ; ici aussi aide l'intelligence artificielle. Deuxième couche invisible : Mettre en place des outils de gestion à distance comme AnyDesk et RustDesk tranquillement, en laissant échapper les données des clients, le code source et la propriété intellectuelle à travers les entrepôts SharePoint et Git. En particulier, l'opératif dans l'industrie du crypto attend d'être en mesure de toucher les clés de portefeuille en toute sécurité gagné, puis Williams est une sorte de mouvement qui vit. Le rapport d'avril 2026 de Microsoft's attire particulièrement l'attention sur un signal de télémétrie: si un nouvel employé est souvent déclenché les alarmes de "voyage unique" dans les deux premiers mois, c'est-à-dire si le matin est relié du Texas, dans l'après-midi de Pékin IP, ce n'est plus un indicateur négligent.
Voici cinq couches, mécanique coordonnée qui sont sous le processus que le film de Williams est dit. Dans le chapitre suivant, cette mécanique regarde le cœur technique, à savoir ce que fait la caméra.
Ils font le sang de la caméra, ils changent la caméra
Le conseil classique d'arrêter le faux-saut instantanément a été le même pendant des années : demander un mouvement soudain au candidat. Enlevez trois doigts devant le visage, allumez sa tête, levez-vous. Parce que le logiciel de flagellation était un faux système facial sur une vraie image de caméra; l'algorithme de suivi facial en mouvement soudain est cassé, la pixelation apparaît sur les bords du faux visage, révélant le point entre le vrai visage et le faux visage.
Il y avait une période que ce test fonctionne. C'est avec le temps, et parce que la plupart des intervieweurs ne connaissent toujours pas un changement architectural.
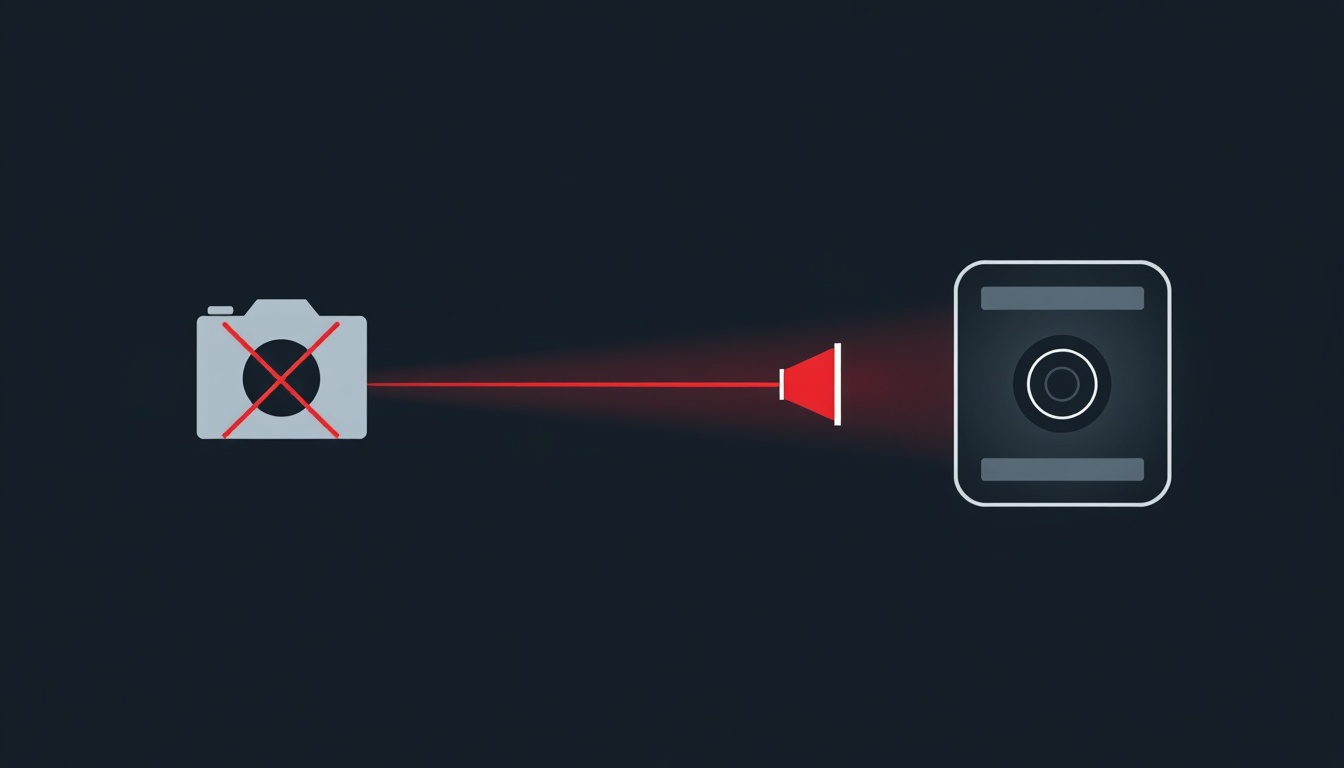
L'ancienne logique était : la caméra attire le vrai visage, le logiciel capture cette image, sur laquelle un autre visage obtient le masque, puis reflète Zoom. L'anneau fragile de cette chaîne était le moment de la capture; le suivi du visage sur le mouvement soudain est retardé, le masque a été perdu. L'essai à trois doigts a été exploité en pleine fragilité.
Aujourd'hui, les attaques fonctionnent avec une architecture différente. L'idée principale est : au lieu de changer les données envoyées par la caméra réelle, elles changent la caméra elle-même. Le nom de l'attaque par injection technique (attaque par injection). Un appareil photo virtuel est introduit dans le système d'exploitation par le biais de logiciels de radiodiffusion gratuits ou d'extensions de caméras virtuelles comme OBS Studio. Zoom ou Teams sont demandé quelle caméra sera utilisée. Saldurgan choisit sa caméra virtuelle, pas la vraie caméra de cette liste. Si la sortie de la caméra virtuelle est pré-faite ou produite en temps réel flux vidéo profond faux.
Le résultat est : le système ne voit plus le signal que la caméra ne fonctionne pas, parce que la caméra fonctionne vraiment, pas seulement une vraie caméra. Les tests de mouvement ne fonctionnent pas non plus, car le mouvement est également fabriqué dans le flux de facteurs profonds. Trois doigts sortent du visage, mais ces trois doigts sont aussi synthétiques.
Société d'authentification biométrique iProov D'après le rapport de menace 2025 2 665 pour cent des attaques de caméras virtuelles en un an, les attaques de changement de visage (face-swap) ont augmenté de 300 pour cent. Les attaques de caméras virtuelles sont devenues le principal vecteur de menace et se sont déplacées vers les appareils mobiles en raison d'outils qui sont partiellement divulgués dans les magasins d'applications.
Quelle est la solution?
Si le test de mouvement s'écrase, qu'est-ce qui se passe ? Réponse IProov pour mesurer la réponse physique. La technologie brevetée Flashmark fonctionne avec la logique : l'écran de l'appareil reflète une séquence de couleur aléatoire pour un court laps de temps à l'utilisateur, de sorte que la couleur paterni de la lumière réfléchie du dos est envoyée au nuage et le système contrôle que le pater correspond au classement prévu. La séquence de couleur ne peut pas être à usage unique et prédictible à chaque fois; il n'est pas possible de savoir qu'un attaquant est attendu.
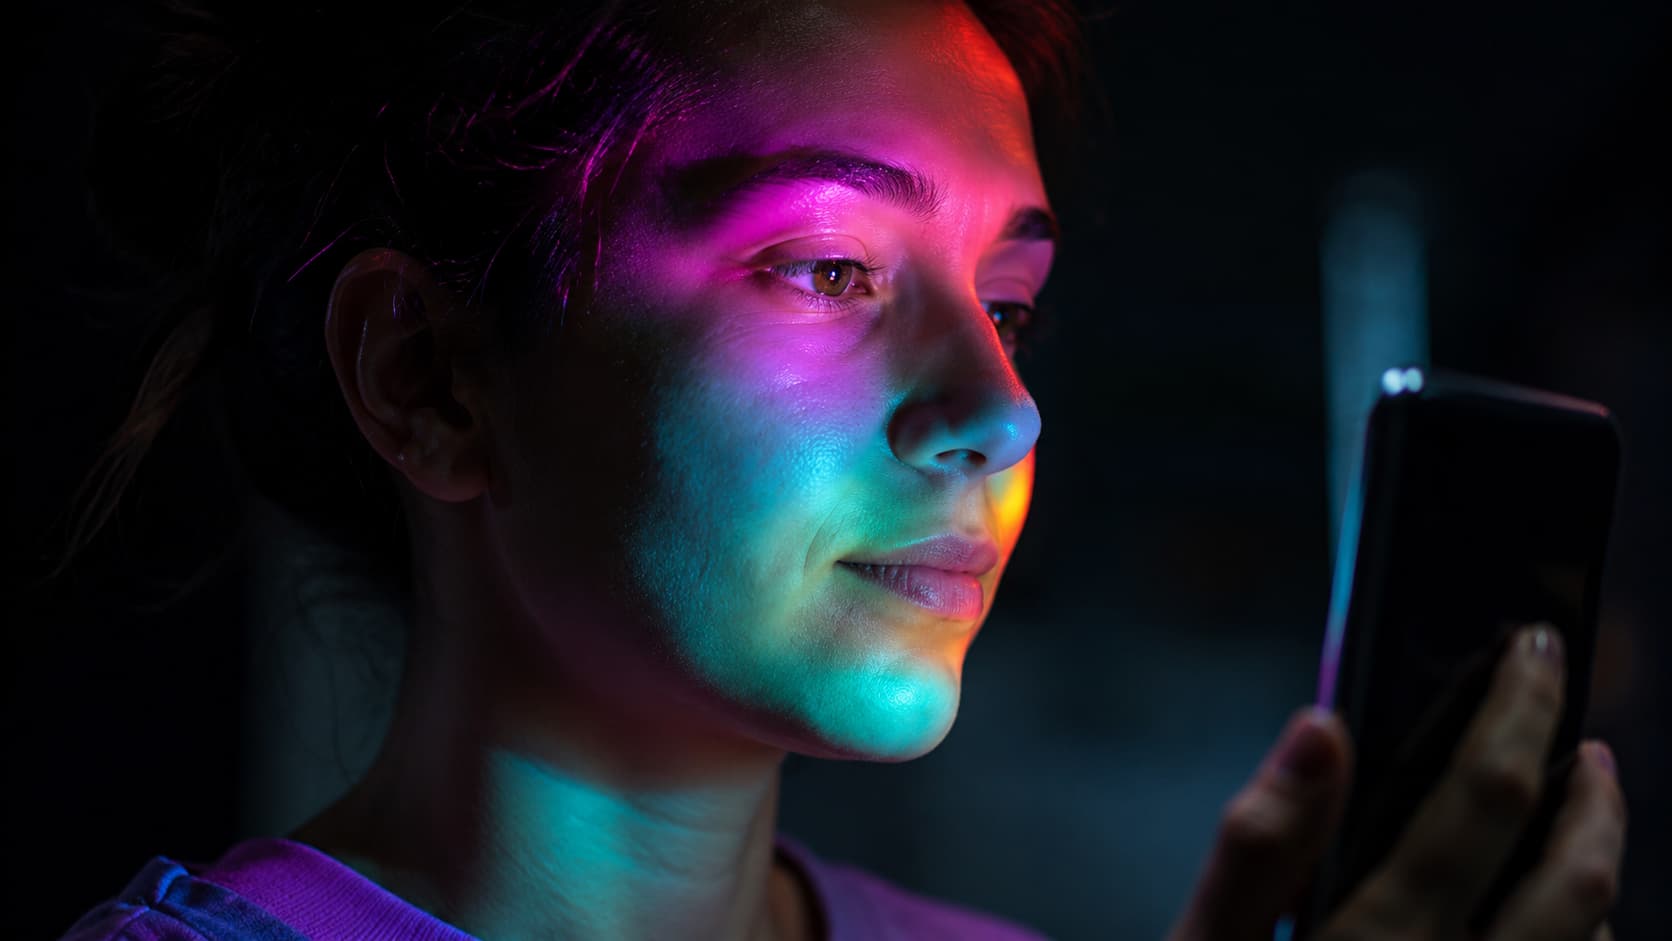
Manik est basé sur : la réponse physique à la lumière sur un écran de visage réel, la couleur de la peau et le changement d'éblouissement. Un flux de caméra virtuelle ne peut pas le produire, parce qu'il est une image déjà pré-fabriquée du flux; il n'a pas la capacité de synthétiser la réponse du visage momentané. Méthode passive : l'utilisateur ne fait rien, il suffit de regarder l'écran.
Ici vous avez besoin d'un avertissement. Des technologies telles que Flashmark poussent sérieusement les attaques par injection, mais ne finissent pas. Opérateur et acteurs qui les imitent, examinent et adaptent en peu de temps chaque nouvelle couche de défense. Il est un fait que les chercheurs expérimentés du domaine répètent: combien d'investissement est fait pour défendre, les modèles de fabricant vont toujours de l'avant.
Le résumé de cette section est : trois doigts ont été testés, l'attaque de la caméra virtuelle est devenue commune, les solutions de nouvelle génération qui mesurent la lumière-thepki viennent. Mais même ces solutions ne sont pas assez sur eux. La caméra est maintenant un témoin peu fiable; il est nécessaire d'appeler d'autres témoins. Sommaire Protection contre les fauxprocessus d'authentification vidéoIl ne s'agit pas d'une seule couche aujourd'hui, mais il est traité avec une approche très modèle.
Cas KnowBe4 : Société de sécurité connue
Si vous avez besoin de choisir la plus haute entreprise qui est susceptible de capturer le plan d'entrevue nord-coréen, alors ce serait KnowBe4 un des premiers noms futurs à l'esprit. L'entreprise basée en Floride a le seul emploi : enseigner aux employés à reconnaître leurs attaques d'ingénierie sociale. C'est ce que la société vend tous les jours, vous aimeriez savoir que celui comme Williams a déjà appris.
KnowBe4 a aussi été saigné.
La personne qui a partagé l'incident avec le public en juillet 2024 était Stu Sjouwerman, PDG de KnowBe4. Votre propre blog J'ai choisi de dire, que la décision n'était pas inhabituelle dans le monde de la cybersécurité: la plupart des entreprises cachent de tels événements, KnowBe4 inversé.
La société a annoncé un poste d'ingénieur en logiciel et a traité un processus standard : examen des CV, contrôle des références, vérification passée et quatre entrevues vidéo distinctes. Le candidat a passé toutes les étapes. La fausse carte d'identité américaine a été placée sur une photo développée par l'intelligence artificielle à l'arrière-plan d'un citoyen américain volé. Puis il a appliqué la règle de l'entreprise : un ordinateur portable Mac a été expédié à la maison du nouvel employé. L'adresse était une ferme d'ordinateurs portables, qui a été vue dans l'affaire Christina Chapman.
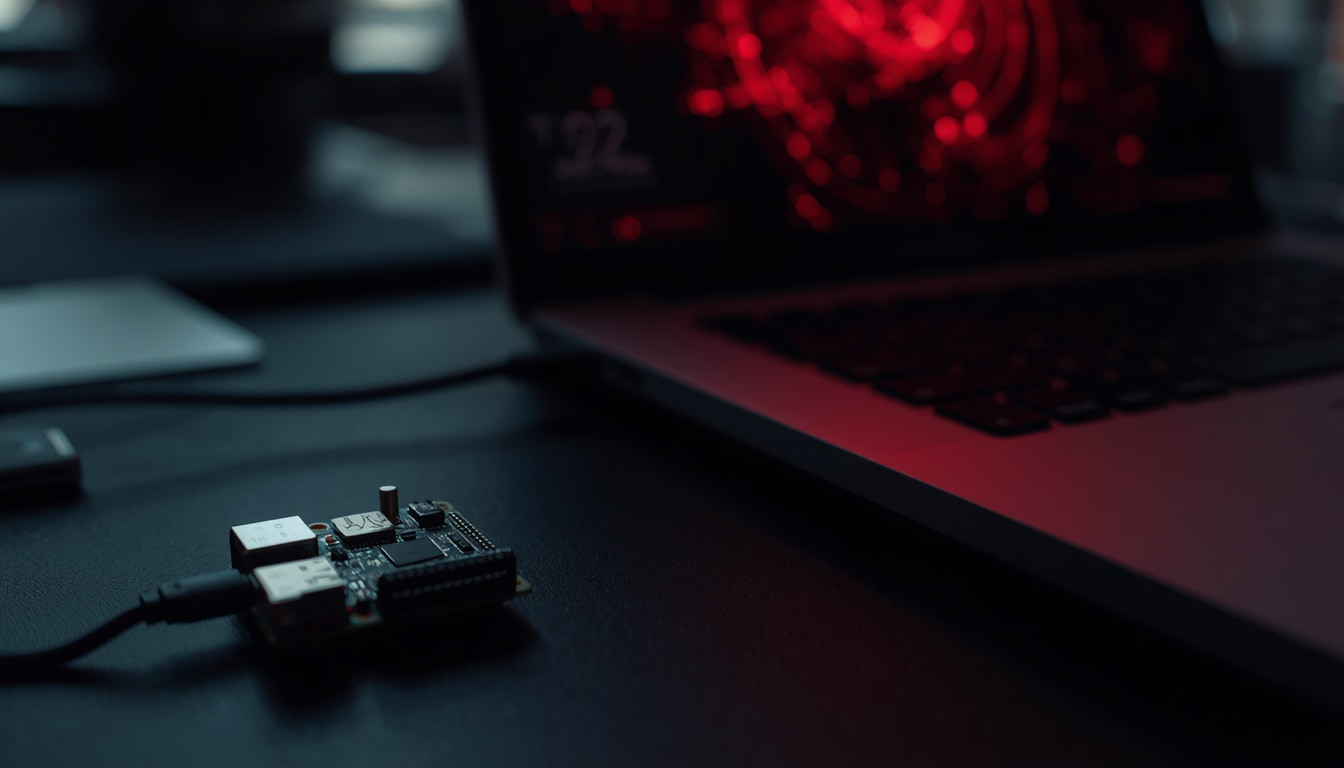
L'alarme déclenchée par le logiciel de détection et de brouillage (EDR) de l'ordinateur portable KnowBe4. L'appareil a commencé à installer un malicieux information-fortunate; la méthode a été réalisée à partir d'un Raspberry Pi (taille de carte de crédit, mini-ordinateur bon marché et programmable) qui est physiquement connecté à l'ordinateur portable. Le logiciel EDR capture l'événement environ 25 minutes après l'ouverture de l'ordinateur portable et a isolé l'appareil de l'équipe de sécurité.
KnowBe4 conclusions partagées avec Mandiant et le FBI; le candidat a été vérifié pour avoir un opératif nord-coréen. La société n'a pas divulgué les données à ses systèmes, parce que la détection a eu lieu dans le premier mouvement réel de l'opératif. La phrase de clôture du blog Sjouwermans a été citée à plusieurs reprises depuis cette période:
"Si vous pouvez venir à notre tête, vous pouvez presque venir à tout le monde." (Stu Sjouwerman, PDG de KnowBe4)
Cümle s'arrête sur la surface comme un avertissement humide. Le vrai plus gang dans l'or: KnowBe4 n'a pas bloqué le recrutement, parce que chacune des quatre interviews vidéo a été passée, la vérification passée s'est révélée propre, la fausse identité était si bien préparée que les processus RH standard ne signalaient aucune étape. La société a sauvé quelque chose n'est pas un contrôle d'entrevue, la couche suivante, à savoir EDR. Les enchères peuvent être passées, l'ID peut être vérifié, les références peuvent être approuvées. Et l'agresseur peut encore être à l'intérieur. L'important sera remarqué dans quelques minutes quand il viendra à l'intérieur. Dans le cas de KnowBe4, c'était 25 minutes; des mois dans le cas de Williams. La différence entre la façon dont l'entreprise est avancée, pas combien de couches d'architecture de défense.
Exemple de Pindrop: L'auto-ciblage de la société de détection
Dans le cas de KnowBe4, une entreprise de formation à la sécurité était ironique. Presque philosophique: une entreprise qui vend de la capture de faux, face à un faux profond, qui a appliqué à l'équipe de capture de faux profonds. Pindrop est une société de biométrie sonore et de détection de fraude basée à Atlanta; pendant des années, il travaille sur la question de savoir si la voix au téléphone prétend vraiment. Au cours des dernières années, le portefeuille de produits a été étendu à la détection de faux-semblants profonds. Le produit appelé Pindrop Pulse for Meetings détecte les candidats en temps réel aux réunions Zoom, Teams et Webex. Pindrop vend donc la réponse de la question comment capturer l'entrevue de faux-sœurs à d'autres entreprises.
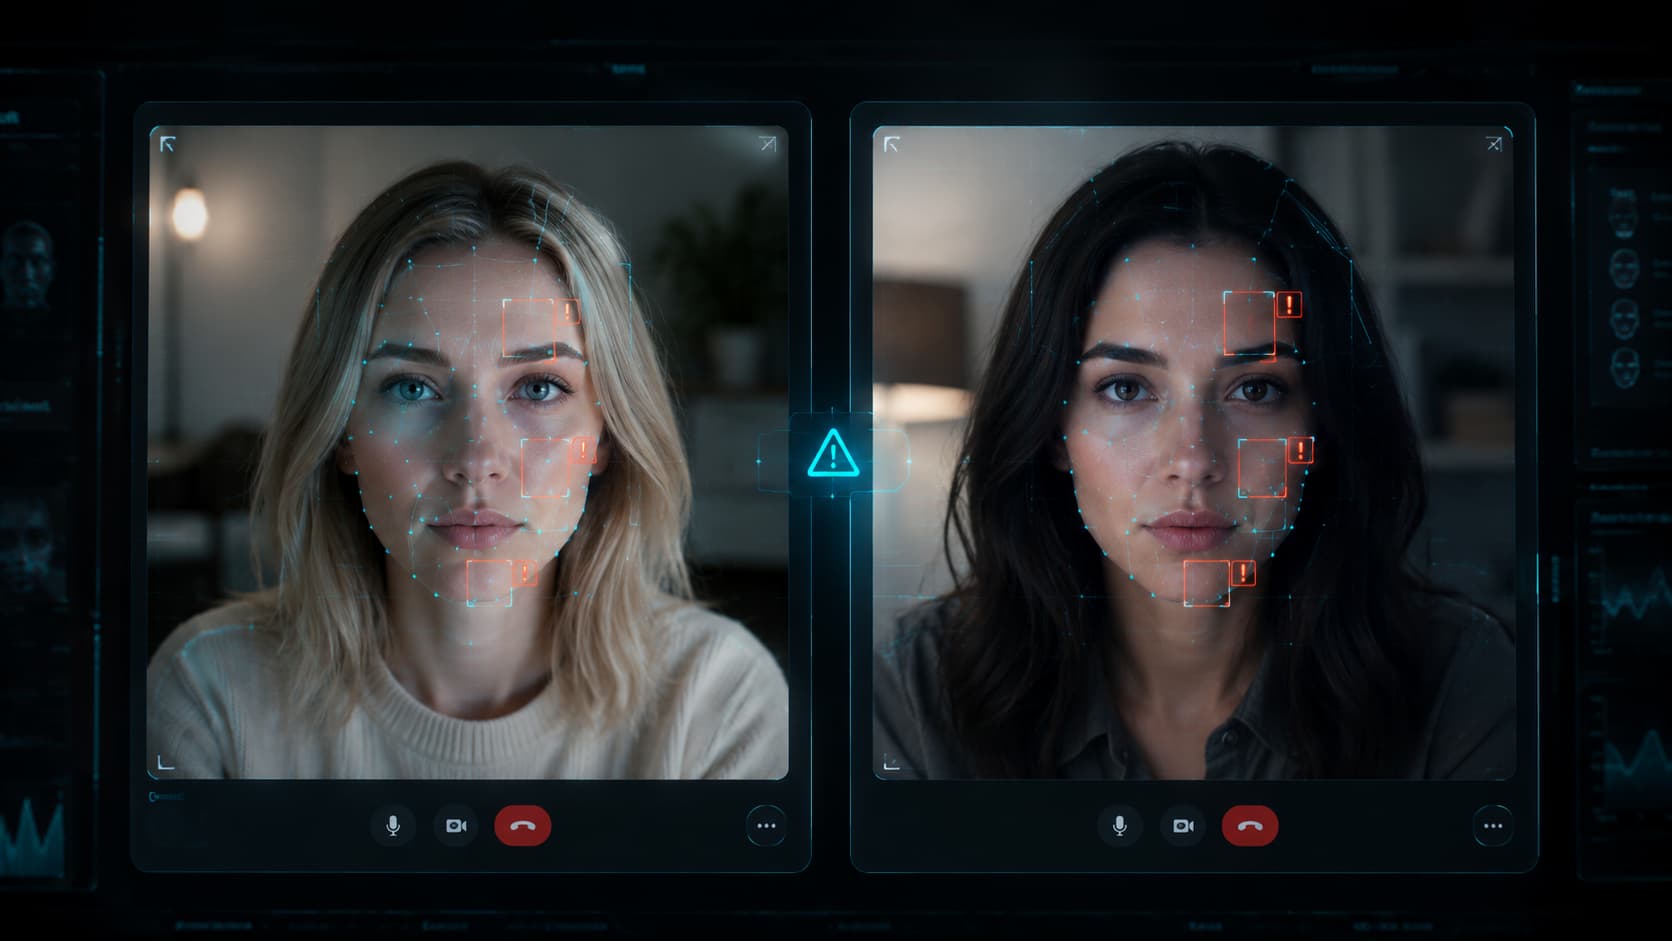
En avril 2025, Pindrop a ouvert un poste d'ingénieur pour son entreprise et plus de 800 applications en plusieurs jours. Le nombre lui-même était suspect. L'entreprise a constaté que plus de 100 candidats sont complètement faux en détail: CV, références manipulées et entretiens en direct faits avec l'intelligence artificielle, technologie de faux-sang.
L'un d'eux est particulièrement intéressé. Les candidats ont dit "Ivan X", Selon le transfert de Computer Weekly L'interview a donné trois signaux classiques: les expressions faciales n'étaient pas synchronisées avec les mots, le son n'était pas assis avec le mouvement des lèvres et était un retard non naturel dans une question technique qui n'était pas préparée auparavant, comme si la réponse était payée avant puis jouée. Pindrop a refusé le candidat. Le CEO Vijay Balasubramaniyan, CEO du parti bizarre, a résumé : le candidat faisait référence à un poste d'ingénieur logiciel dans l'équipe de détection de faux profonds.
Après huit jours, avec des titres de compétence semblables, un deuxième candidat ayant un visage différent a été retenu. L'assistant de sécurité Pindrop a marqué cette entrevue instantanément et a vu que le deuxième candidat est plus avancé : changement de visage à haute résolution, voix plus claire, réponses plus fluides. À la fin de l'analyse de PI, les deux transferts par procuration nord-coréens ont été clairement documentés. Ce n'est pas une arnaque d'identité ordinaire, mais l'opération de l'État est basée sur la porte de la société de détection.
Un autre cas a montré en même temps que le régime atteint la porte des petites entreprises. Jason Rebholz est un partenaire fondateur et directeur général d'une société de sécurité du renseignement artificiel appelée Evoke Security; celui qui a travaillé comme intervention incidente dans sa carrière précédente et a travaillé comme CISO, a fait des recherches depuis des années sur les fakes profonds. Donc de gens qui sont théoriquement le sang le plus difficile. En janvier 2026, un candidat est passé par un lien qui sait quand le poste de chercheur en sécurité; CV propre, passé soigné, connexion est fiable. Il y avait un sentiment à l'intérieur tout au long de l'interview: ce faux profond. Mais il y a quelque chose qui l'arrête: s'il s'agit d'un pourcentage et se sent mal s'il fait face à un vrai candidat? Rebholz n'a pas fait face au candidat, a terminé l'entrevue et envoyé les dossiers à une connaissance, et a traversé la technologie de détection de faux profonds. Confirmé: faux profond.
SavoirBe4, Pindrop, Evoke. Les entreprises les plus alertées du secteur étaient toutes sanglantes ou presque. La chose commune parmi eux n'est pas la faiblesse technologique, mais une faiblesse de la taille humaine et du processus. Une personne devait décider, un processus devait faire un pas, et à ce moment-là elle offrait un terrain pour se retirer en tout temps « la probabilité d'une erreur sur la terre ». C'est pourquoi la partie de la rangée n'est pas une alerte individuelle, le système.
Guide pratique de protection des facteurs profonds pour les RH
Ceux qui voient ici correspondent à une seule phrase: ce qu'une seule personne peut arrêter cette attaque, ce qui est un outil unique. KnowBe4 n'a pas été en mesure de capturer quatre entrevues, Pindrop pris avec l'avertissement de la technologie, Williams ne pouvait jamais capturer. La différence n'était pas dans la vigilance, mais dans la conception du processus. Cette section offre cette conception : des signaux qui apparaissent d'abord, puis un modèle de défense stratifié, puis des mesures peu technologiques mais efficaces, puis l'écosystème du véhicule et enfin les limites de ces véhicules.
Drapeaux rouges manuels
Avant d'entrer dans la technologie, il existe une liste de contrôle que toute équipe des RH peut appliquer sans budget supplémentaire aujourd'hui. Tout ce qui suit sont les signaux du FBI, Microsoft, Okta et Mandiant.
Le numéro de contact du candidat n'est pas un véritable opérateur mobile, mais il est nécessaire de faire attention si le numéro VoIP ou virtuel est enregistré. Si l'adresse au CV ne correspond pas à l'adresse de livraison de l'ordinateur portable, il faut soupçonner; si le candidat a dit qu'il vivait au Texas et donne une autre adresse en Arizona pour l'ordinateur portable, ce type de Christina Chapman est un panneau de ferme d'ordinateur portable. Un employé qui ne peut pas expliquer les concepts de base dans la tâche de garantir des réponses impressionnantes dans l'entrevue peut utiliser live AI suflor. La même suspicion s'applique à un candidat qui semble fort dans GitHub mais ne peut pas dire étape par étape.
Il y a aussi des signaux visuels. Si l'arrière-plan est fixe et artificiel, le candidat est né devant un mur qui ne bouge pas un seul pixels pendant une minute; la plupart des outils de faux-plans fonctionnent mieux avec l'arrière-plan fixe. Il est nécessaire de faire attention si la même photo fait face à différents milieux dans différents CV; la recherche visuelle inverse peut capturer ces correspondances. Enfin, si le salaire est demandé via un compte crypto ou courtier, il faut être en alerte ; le travail semble légal, mais si l'instruction de paiement est hors de la file d'attente, le flux d'argent au régime commence ici. Aucun d'entre eux n'est la seule preuve. Mais l'apparition de deux ou trois en même temps est un terrain de contrôle profond.
Modèle de défense à cinq couches
L'état de défense le plus faible pour faire confiance à un seul point de contrôle. L'affaire KnowBe4 a montré qu'il était clair : quatre entretiens ont été passés, la vérification passée a été claire, l'identité a été approuvée, l'agresseur est toujours entré et l'a capturé EDR. Donc, ne pas empêcher la fonction de la défense d'entrer, créant la chance de capturer à chaque étape.
Sommaire | Sommaire | Que faire |
|---|---|---|
1 | Filtre d'application | Analyse IP (elle provient du pays déclaré), détection VoIP, vérification croisée CV (LinkedIn, GitHub et les employeurs précédents se confirment) |
2 | Authentification | Test d'identification biométrique et de vitalité avant la contraction; pas de photo simple, un système résistant aux crises d'injection |
3 | Heure de l'entretien | Logiciel de détection en temps réel et questions imprévisibles; logiciel peut être contourné, culturellement inapplicable |
4 | Délai de recrutement | Vérification physique de l'adresse de livraison de l'ordinateur portable, principe d'accès minimum pour les 30 premiers jours, attribution automatique de demandes de changement de bordro m |
5 | Surveillance continue | Re authentification dans Accès critique, alarme d'anomalie géographique (voyage sans importation), marquant le comportement habituel dans les deux premiers mois du nouvel employé |
Faible technologie, effet élevé
La plupart des couches ci-dessus nécessitent un budget. Mais une grande partie de l'attaque est sensible au frottement (friction). Les petites étapes conçues intelligemment peuvent être plus efficaces que les véhicules coûteux. Le conseil de Jason Rebholz est simple et gratuit : lancez la première semaine même si le poste est éloigné. Une semaine, un seul contact physique, et l'opératifin ne peut pas voler de Pyongyang. Dans le cas où un collègue du CISO a été transféré, la personne à partir du premier jour de l'entrevue n'était pas l'entrevue; un acteur local a été embauché pour obtenir un ordinateur portable d'opéra. Mais l'acteur est un jour, opératif permanent. FBI Conseils aux entreprises Il suggère que le processus de recrutement et d'embarquement soit mené à bien dans la mesure du possible.
D'autres tests de faible technologie peuvent être appliqués lors de l'entrevue. Du candidat pour appeler la caméra pour faire pivoter 90 degrés ou tirer d'un autre coin de la table; le flux de la caméra virtuelle est forcé de synthétiser ce nouvel angle. Il est également efficace de prendre un objet (livre, verre, papier) sur l'arrière-plan du candidat et de vouloir le garder près du visage; l'outil de faucon profond ne peut pas être défini de manière réaliste objet. Une autre méthode pour poser des questions sur le spontane sur les détails locaux de la ville qu'il a dit. Si l'ancien test de tremblement de main n'est plus arrêter le plus profond faux; qui est encore un mouvement efficace, attendu du mouvement spontane préalablement préparé. Quelques grandes entreprises sont revenues sur cette route : Google, comme le signale le rapport de mai 2026 de l'Union Baro de New York, même pour des rôles éloignés, la tournée d'entrevue forcée a été réactivée.
Comparaison entre les sources ouvertes et les véhicules commerciaux
La plupart des véhicules sur le marché revendiquent une précision de 99 %. La fiabilité de ces chiffres dans une sous-tête. D'abord, vous devez clarifier la réponse à deux questions: ce qui fait un outil, et qui a testé leurs revendications. En raison de la même catégorie, les outils font en fait des travaux très différents. Certains travaillent en direct pendant l'entrevue, se joignent à la réunion comme un bateau. Certains analysent la vidéo enregistrée après l'entrevue. Une partie est intégrée dans le flux d'authentification. Part est l'API développeur. Certains d'entre eux sont une autre chose; par exemple, C2PA ne détecte pas de faux profonds, signe l'originalité du contenu.
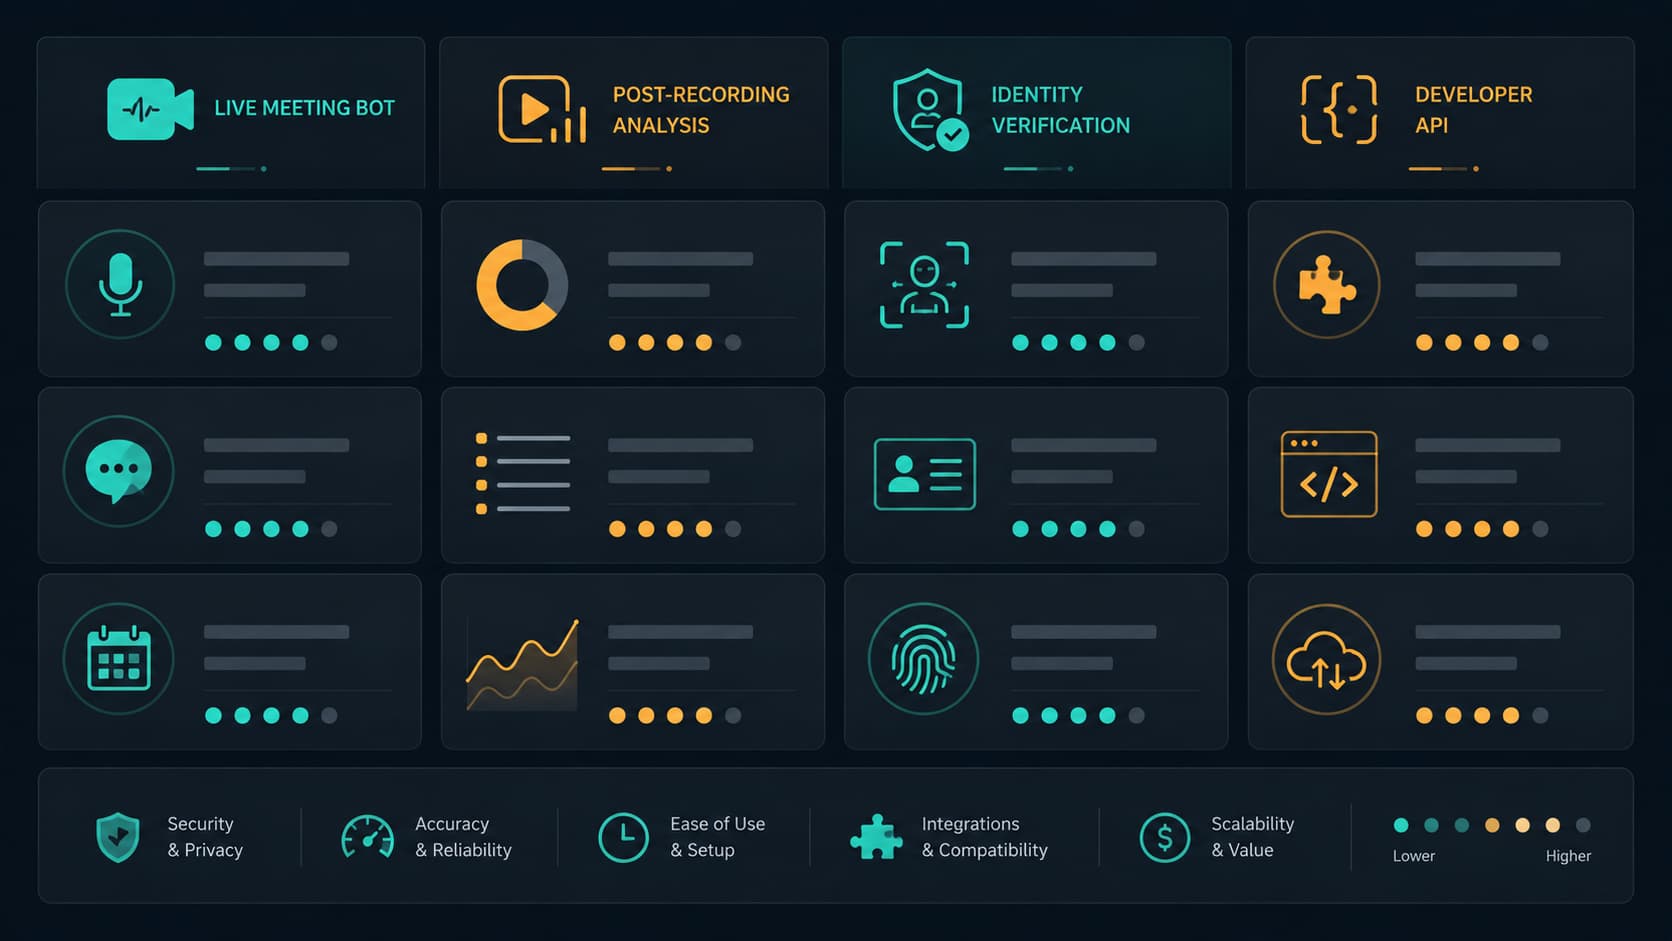
Ces différences peuvent être lues dans les deux tableaux suivants. "demande de vendor" dans la colonne de vérification indépendante est la propre demande de la société; les références telles que TEM Journal, NPR et iBeta sont des tests de tiers.
Location de voitures | Sommaire p | Mode de travail | Scénario cible | Vérification indépendante |
|---|---|---|---|---|
Scanner de Deepware | Noyau libre source, freemium (entreprise turque Zemana, Ankara/Bilkent) | Téléchargement Web et API; max. 10 min vidéo, seule manipulation faciale u | Analyse post-exclusive des enregistrements, modération du contenu; bot en direct Zoom w l |
EfficientNet-B7, GitHub open source; recherche en profondeur depuis 2018
Bio-ID
Commercial (origine allemande, Fraunhofer IIS)
API et SDK, aire de jeux de navigateur gratuit
KYC, flux d'authentification (pas un outil d'entrevue amical)
Certificats TUV et iBeta PAD; score élevé dans les tests universitaires de référence
SBI (images autonomes)
Source ouverte (adémique, GitHub)
Bibliothèque Python ; vous devez l'intégrer à votre propre système
Recherche, intégration des entreprises, comparaison académique
La littérature universitaire est l'une des fondations ouvertes les plus fortes.
DeepFake-o-mètre
Plateforme ouverte (UB Media Forensics Lab, académique)
Télécharger URL vidéo ou fichier sur le site Web
Analyse vidéo unique, utilisation académique, comparaison de plusieurs algorithmes
Garantie universitaire; test croisé transparent avec plusieurs algorithmes
C2PA / Vérification du contenu
Open standard (Adobe, Microsoft, BBC, Intel installé)
Ajoute des signatures cryptographiques aux métadonnées du contenu
L'originalité et la provenance du contenu; ne détecte pas les fauxprofondeurs
Standard ouvert et sans redevances; grande base de membres
Deepware Scanner, la première place dans la table, est une société turque de cybersécurité appelée Bilkent Cyberpark basé Zemana à Ankara. Importante distinction : Deepware n'est pas un plugin Zoom, un outil médico-légal vidéo. Après l'enregistrement du contrat que vous téléchargez et analysez, il ne fonctionne pas en temps réel. Navigateur Web navigateur.deepware.ai accès gratuit. Un point de départ domestique rapide et gratuit pour former l'équipe.
Location de voitures | Mode de travail | Scénario cible | Vérification indépendante |
|---|---|---|---|
Vie dynamique iProov | API et SDK reflète le tableau de couleurs aléatoires de l'écran au visage avec mobile et web; Flashmark | Authentification et KYC avant la passation des marchés, haute sécurité | NIST SP 800-63-4 conforme; iBeta PAD; CEN/TS 18099 Essais d'injection de niveau élevé et d'ingénium 4 Accueil |
Pindrop Pulse pour les réunions |
AdminOpenAI Yapay Zekanın Yönetiminde Üç Adımlı Plan Sundu
Yapay Zeka Çağında Kamu Siber Güvenliği Alarm Veriyor
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter