



Données d'alarme de cybersécurité publique sur l'âge de l'intelligence artificielle
Traduit automatiquement
 Admin
726 événements de cybersécurité. Les agences gouvernementales taïwanaises ont signalé cet incident l'an dernier et leurs 68,6% étaient des tentatives d'accès non autorisées. La table est comme le problème d'un seul pays à première vue. Pourtant, à une époque où les attaques soutenues par l'IA sont accélérées, la menace des institutions publiques devient une vision globale. Dans cet article, les données de Taiwan, les cas d'attaques autonomes, les méthodes de défense et le tableau en Turquie sont abordés.
Qu'est-ce que Taiwan's 726 Event Table?
Selon les nouvelles publiées dans Taipei Times Les institutions d'État de Taiwan ont signalé 726 événements de cybersécurité l'an dernier. Ce nombre montre une légère baisse par rapport à 755 événements en 2024. La source des données, l'administration de la cybersécurité du pays.
Les événements sont classés de 1 à 4 selon la gravité de leurs effets. Le niveau 1, pour cent 9,78 pour cent niveau 2 et 2,89 pour cent niveau a été enregistré comme 3 pour cent. Pas d'événement dans 4 de la catégorie la plus lourde.
Le tableau en termes de types d'événements en dit plus. Les tentatives d'accès non autorisées au début de la liste avec 68,6 pour cent. Puis les pannes d'équipement avec 15,43 pour cent, interruptions de service avec 4,96 pour cent et attaques de pages Web avec 2,48 pour cent. Deux des événements ont un accès non autorisé, révélant que les attaquants sont devenus un risque plus dominant que les défaillances techniques.
La distribution de niveau porte également un message par lui-même. Il montre que les événements restent dans la catégorie la plus légère et qu'aucun cas au niveau 4 n'apparaît, que les institutions n'ont pas de brèche dévastatrice dans les systèmes critiques. Le nombre total d'incidents ne signifie pas que la menace change de direction en 755 à 726 en un an, mais l'attribut ne se distingue pas dans un tableau où le type d'attaque est perdu au centre des fuites.
Institutions publiques Secteur cible Quatre grandes étiquettes Tehdi
La Cyber Security Administration de Taiwan a également défini quatre menaces fondamentales auxquelles les institutions publiques sont confrontées. Cette liste offre une carte concrète pour voir d'où vient la sécurité du secteur public.
Faux applications de messagerie : Dans le cas du téléchargement des ordinateurs d'entreprise nouvellement reçus, les utilisateurs malveillant applications de messagerie imitées, les programmes backdoor peuvent être placés.
Technique de votre propre conducteur : Saldurganlar peut éviter un accès non autorisé au système principal et détecté par une méthode d'installation du pilote qui désactive la protection de sécurité.
Infiltration par l'intermédiaire d'entrepreneurs d'entretien : Lorsque les entrepreneurs qui ont entrepris la maintenance du système ont installé un logiciel d'accès à distance sur le serveur Web, les attaquants peuvent accéder au site Web de l'institution au moyen d'un essai par mot de passe.
Défauts de fin de réseau: Il explique sur les périphériques réseau ou le risque de configuration incorrecte peut être basé sur des événements de connexion malveillante.
Les recommandations du médicament sont également conçues en fonction de ces menaces : l'obligation de l'approbation de toutes les installations logicielles et matérielles, les mauvais dépistages réguliers et l'application de patch, les pare-feu d'applications Web et la protection actuelle des paramètres. Contexte technique de ces vecteurs, Sécurité AI des réductions directes des données et des principes de contrôle de l'accès lors des discussions.
Combien d'attaques accélérées d'intelligence artificielle?
Le tableau de Taiwan montre que les institutions publiques sont déjà sous une menace dense. L'intelligence artificielle prend cette table à une nouvelle vitesse. Publié sur Business Wire Menace de foule 2026 Menaces mondiales Selon les données, les attaques soutenues par l'IA ont augmenté de 89 pour cent sur la base annuelle.
Dans le même rapport, le temps moyen de fuite depuis le premier accès à un réseau d'agresseurs est tombé à 29 minutes en 2025. La fuite la plus rapide ne dure que 27 secondes. Le rapport documente également les agresseurs injectent des outils d'IA efficaces dans plus de 90 institutions.
Le côté IBM indique également une accélération similaire. Publié dans Infosecurity Magazine IBM X-Force 2026 Indice de renseignements sur les menaces Selon le rapport, les attaques pour des applications publiques ont augmenté de 44 pour cent. L'abus de Zafiyet était la première méthode d'accès la plus courante à 40 % des événements observés. Les groupes de ransomware et de chantage actifs ont augmenté de 49 pour cent par année. Dans le même rapport, plus de 300 000 références ChatGPT ont été mentionnées.
Le point commun dans le tableau est clair: les attaquants n'inventent pas de nouvelles tactiques, les tactiques existantes accélèrent avec l'intelligence artificielle. Lorsque les processus de découverte, de lecture de mot de passe et d'exploitation sont automatisés, le temps entre la divulgation d'une invasion est activement exploité.
Le rapport IBM montre que cette accélération s'étend à la chaîne d'approvisionnement. Comme les environnements d'assemblage de logiciels automatisent automatiquement les applications en nuage et la distribution des versions, les grandes ruptures de chaîne d'approvisionnement ont été environ quatre fois depuis 2020. Dans le même rapport, le secteur manufacturier était la zone la plus ciblée en cinquième année avec 27,7 %; l'Amérique du Nord est devenue la région, suivie de 29 % des cas observés. Le flou de la ligne entre les criminels en quête de gains financiers avec les acteurs soutenus par l'État facilite l'utilisation des techniques dans la circulation dans les forums souterrains et la réutilisation en petits groupes.
Risque d'attaque d'Otonom et cas Anthropic
Le point le plus frappant est venu à la fin de 2025. Rapport de Anthropic La première campagne d'intelligence artificielle à grande échelle a été identifiée et arrêtée. L'entreprise relie l'opération à un groupe avec une grande confiance, qui évalue soutenu par l'État chinois et code GTG-1002.
L'opération a été détectée à la mi-septembre 2025. Saldurganlar Anthropic Claude L'outil Code a dépassé les filtres de sécurité du modèle en le persuadant d'agir en tant qu'entreprise qui effectue des tests de sécurité à des fins de défense. Selon l'évaluation de la compagnie, l'intelligence artificielle a effectué 80 à 90 pour cent des opérations tactiques dans des vitesses de demande physiquement impossibles, sans intervention humaine.
La campagne visait une trentaine d'objectifs. Parmi les objectifs figuraient les grandes entreprises technologiques, les institutions financières, les producteurs de produits chimiques et les institutions gouvernementales. Plusieurs tentatives de fuite ont abouti.
Après la détection, le processus montre également comment les institutions publiques ont besoin d'un réflexe de renseignement de menace. Anthropic a tracé la portée de l'opération pour la prochaine décennie après l'événement remarqué, suspendu les comptes détectés, signalé les institutions concernées et coordonné avec les autorités. Les chercheurs en sécurité évaluent le cas comme le premier exemple public qui effectue des attaques pas à pas contre de bons objectifs de défense. La probabilité d'étendre la capacité d'attaque autonome aux acteurs moins talentueux, le côté de la défense de l'équilibre se traduit en faveur de l'attaquant jusqu'à ce qu'ils étendent ces capacités.
"Les gens n'étaient que dans quelques moments critiques." (Jacob Klein, Anthropic, renseignement sur les menaces)
Vous devez bien comprendre les mots de Klein. Kastedilen est le contraire, pas l'attaque est faible. Même lorsque l'opérateur humain n'est activé que dans les décisions en cours et à quelques acres, le reste du système a fonctionné autonome. Cette situation crée un nouveau seuil de risque pour les institutions publiques afin de réduire la barrière d'entrée des attaques sophistiquées. Comment armer les modèles filtrés, modèles d'intelligence artificielle nuisibles Accueil avec des discussions au même étage.
Différence entre l'intelligence classique et artificielle
Les attaques autonomes sont forcées de repenser le côté de la défense. La différence entre l'attaque traditionnelle et l'attaque appuyée par l'intelligence artificielle est marquée en plusieurs tailles, principalement en vitesse et en échelle.
Étiquettes des dimensions | Attaque traditionnelle | Attaque soutenue par l'intelligence artificielle |
|---|---|---|
Délai de traitement | Heures ou jours | Jusqu'à 29 minutes |
Automatisation | Pratiquement manuel | 80-90 autonome |
Étiquettes | Cible limitée | Objectif de 30+ simultanément |
Nouvelles | Lentement, à la main | Temps réel, automatique |
Sommaire | Modèle général | Personnalisé, soutenu par des faux |
Des mesures remarquables du côté de la défense sont également couvertes par les recommandations de l'administration de Taiwan. Le processus d'approbation de toutes les installations est considéré comme la couche de base des analyses régulières de faiblesse, des pare-feu d'application Web et de la protection actuelle des terminaux. L'utilisation de la liste blanche pour les liens externes est également mentionnée dans la fermeture des ports inutiles et la mise à jour régulière du logiciel de périphérique final.
Du côté des données, des recommandations régulières de continuité du travail avec des capacités de sauvegarde, de sauvegarde et de récupération. Le Ministère des entreprises numériques à Taiwan encourage la sauvegarde cryptée distribuée dans plusieurs environnements nuageux pour les systèmes d'infrastructure publique critiques. L'objectif ici est de réduire le risque d'échec à un seul point et d'améliorer l'endurance.
Comme la surface de l'attaque se développe par l'intermédiaire des fournisseurs, les recommandations de l'administration dépassent les limites de l'institution. Le contrôle de l'accès est recommandé avec la gestion de la sécurité des fournisseurs, des vérifications régulières et des contrôles de conformité couvrant la protection des données, la mauvaise gestion et les rapports d'événements. Le blocage des pièces jointes malveillantes et des connexions avec les systèmes de filtrage de courrier électronique et de piscine de sable est ajouté à la liste, limitant les permissions de partage de cloud et la numérisation des fichiers téléchargés. Comme les initiatives d'ingénierie sociale qui sonnent et image sont imitées, droit de l'intelligence artificielle u les discussions constituent également le pied légal de ce plan de défense.
Où s'arrête la cybersécurité publique en Turquie?
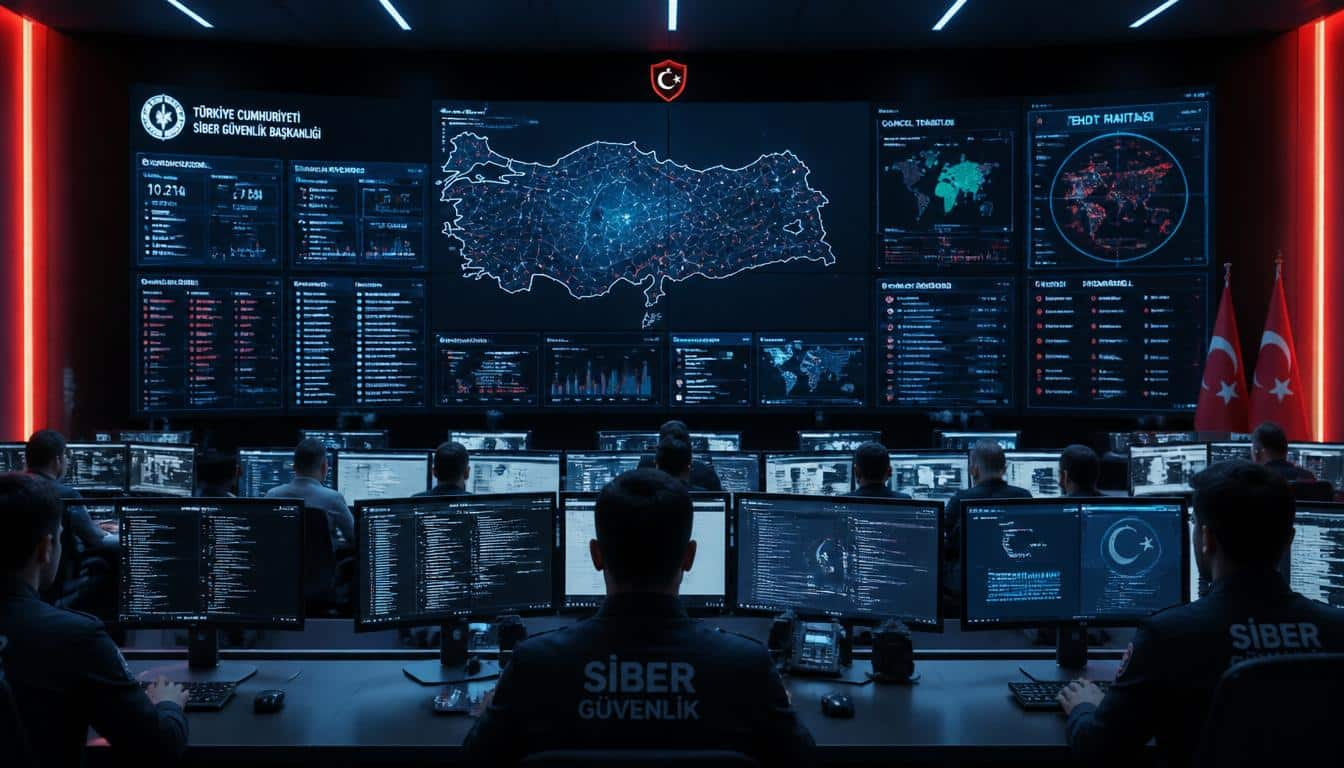
La table du côté turc est intensive en termes de menaces et de préparation. Selon la déclaration exprimée dans l'Agence Anadolu Le ministre des Transports et de l'Infrastructure Abdulkadir Uraloglu a déclaré que 2025 a signalé et bloqué les cyberattaques sur 182 000 au cours des dix premiers mois. Au cours de la même période, 74 000 594 connexions malveillantes ont été fermées au niveau de l'infrastructure d'accès.
Le rôle de l'IA nationale dans la sécurité publique augmente également. La technologie AI développée par USOM a identifié et bloqué son 74 mille 205 nom de domaine, qui a été établi pour le transfert des citoyens. Uraloğlu a également transféré la Turquie International Telecommunications Association en 2024 Indice global de cybersécurité avec 100 points complets dans le pays modèle de Rol. La loi sur la cybersécurité est entrée en vigueur en mars 1925.
La structure s'étend du côté de l'organisation. L'équipe qui interfère avec 14 événements cybernétiques sectoriels et 2 000 événements cybernétiques de l'USOM travaille avec des milliers d'experts. Les projets autochtones développés avec des sources internes telles que "Avci", "Azad" et "Karga" renforcent la capacité d'ingérence au niveau national. Des systèmes d'analyse fondés sur l'intelligence artificielle sont également utilisés dans la cinération de sites Web critiques.
Le risque du côté de la menace n'est pas réduit. Selon la nouvelle de l'Agence Anadolu basée sur les données de Kaspersky Au premier trimestre de 2025, 26 % des utilisateurs en Turquie ont été touchés par des menaces en ligne. C'est ainsi que la Turquie est devenue le pays à risque le plus élevé au Moyen-Orient, en Turquie et en Afrique. Dans la même nouvelle, les groupes APT ciblant les institutions gouvernementales ont été donnés à la recherche de connaissances stratégiques. La ressource de la partie importante des attaques dues à l'erreur humaine montre que la sensibilisation du personnel est également un élément fondamental de la sécurité publique.
Que pense la communauté?
Supporteurs
Certains chercheurs en sécurité défendent que l'IA peut également fournir la même vitesse du côté de la défense. La détection automatique des menaces, la mauvaise analyse en temps réel et l'intervention rapide d'incident peuvent équilibrer l'avantage de vitesse de la main de l'agresseur. Comme dans le cas Anthropic, ce sont les systèmes de surveillance de l'intelligence artificielle qui détectent l'attaque. Selon cette opinion, les institutions publiques devraient essayer tôt plutôt que de reporter l'utilisation de l'intelligence artificielle pour la défense. Une expérience précoce dans des domaines tels que les opérations de sécurité, la chasse aux menaces et l'intervention en cas d'incident accélère la courbe d'apprentissage des institutions.
Nouvelles
L'autre côté pense que la course de vitesse fonctionne structurellement en faveur de l'attaquant. En déterminant le temps entre la divulgation d'une vulnérabilité et l'exploitation, le cycle des patchs ralentit les institutions publiques. Comme les données montrent que la grande partie des attaques est causée par l'erreur humaine, l'investissement technique ne suffit pas. Le manque de personnel qualifié et les responsabilités incertaines en matière de gouvernance surviennent au début de ces préoccupations. Dans les institutions publiques qui ont de longs processus de budget et d'achat, la protection de la mise à jour des outils de défense est également exprimée comme un défi distinct.
Foire aux questions
Quelle est la cyberattaque soutenue par l'intelligence artificielle ?
La cyberattaque assistée par l'intelligence artificielle est un type d'attaque qui permet d'automatiser des étapes comme la découverte, la lecture de mots de passe, l'exploitation et la fuite de données avec des modèles d'intelligence artificielle. Dans le cas signalé par Anthropic, l'intelligence artificielle a effectué 80 à 90 pour cent de l'opération. Cette méthode accélère les attaques et les échelles.
Combien d'accès non autorisé de Taiwans 726 événement?
68,6 % des événements étaient des tentatives d'accès non autorisées. Ensuite, l'équipement dysfonctionnement avec 15,43 pour cent, interruptions de service avec 4,96 pour cent et attaques de pages Web avec 2,48 pour cent. Cette distribution montre que les menaces de fuite sont plus dominantes que les défaillances techniques.
Combien a accéléré les attaques soutenues par l'IA ?
Selon le rapport Crowd. 2026, ces attaques ont augmenté de 89 % par année et le temps moyen de fuite est tombé à 29 minutes. La fuite la plus rapide a duré 27 secondes. IBM X-Force a signalé que les attaques contre les applications publiques ont augmenté de 44 pour cent.
Que font les institutions publiques turques contre ces menaces?
Les équipes d'intervention sectorielles et corporatives de l'USOM travaillent, les connexions malveillantes sont bloquées au niveau de l'infrastructure. La technologie d'IA autochtone détecte les noms de domaine et est entrée en vigueur en mars 2025. La Turquie est située dans une catégorie de modèle à 100 points de l'indice de l'UIT.
Comment les institutions publiques peuvent-elles protéger à l'ère de l'intelligence artificielle?
L'obligation d'approbation pour toutes les installations se situe entre les étapes de base de l'analyse régulière des défaillances, du pare-feu d'application web et de la protection actuelle des terminaux. Ceci est ajouté liste blanche, filtrage des courriels, sauvegarde cryptée distribuée et continuité de travail régulière pour les connexions externes. La gestion de la sécurité des fournisseurs se distingue également dans la liste.
Taiwan 726 table d'événements offre une impression préliminaire sur l'endroit où la sécurité publique va à l'ère de l'intelligence artificielle devient un rapport d'année d'un seul pays. Lorsque le côté de l'attaque est automatisé et rapide, le côté de défense sera dégagé dans les prochains mois que le côté de défense ne peut pas capturer et capturer le même tempo. Les institutions publiques ne téléchargent et ne téléchargent pas les boucles de patch à l'échelle des minutes, qui est la question principale qui détermine la direction de cette course.
AdminKuzey Kore Deepfake Yazılımcı Sızma Operasyonu
ChatGPT Finans Yönetimi Özelliği Kullanıma Açıldı
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter