



Le détournement d'agents vise les agents d'intelligence artificielle
Traduit automatiquement
 Admin
Tenet Security a annoncé une nouvelle classe d'attaque appelée « vol d'agent » dans la recherche publiée le 12 juin 2026. Attack est le sang des agents de codage de l'intelligence artificielle tels que Claude Code, Cursor et Codex à travers un faux rapport d'erreur Sentry. Tenet informe que l'organisation 2.388 est ouverte et que le taux de réussite élevé est atteint dans les tests. Dans cet article, comment fonctionne l'attaque, pourquoi les outils de sécurité existants ne peuvent pas être capturés, et les développeurs peuvent prendre des précautions.
Qu'est-ce que le détournement d'agents et pourquoi dangereux?
Agentjacking est une classe d'attaque basée sur l'agression injectant des commandes cachées aux événements d'erreur de Sentry d'un attaquant et s'adressant aux agents de codage d'intelligence artificielle. Selon les nouvelles publiées dans The Hacker News L'attaque est déclenchée par un faux rapport d'erreur préparé sur la plate-forme ouverte de surveillance des erreurs et de suivi des performances appelée Sentry. Les chercheurs Ron Bobrov, Barak Sternberg et Nevo Poran déclarent que l'attaque a un déficit architectural dans l'intersection de deux systèmes.
"L'entrée d'événement de Sentry (qui accepte les données aléatoires de toute personne ayant le DSN) et le serveur MCP de Sentry (qui fait tourner ces données comme une sortie fiable du système vers des agents d'intelligence artificielle) révèle un déficit architectural dans l'intersection."
La source de danger est cette couverture de confiance. Lorsqu'un développeur dit "corrigé erreurs Sentry" à un agent d'intelligence artificielle, l'agent interroge Sentry et accepte la réponse entrante en tant que développeur. L'agent ne peut pas distinguer l'instruction malveillante injectée d'une étape de solution légitime.
Comment fonctionne l'attaque?
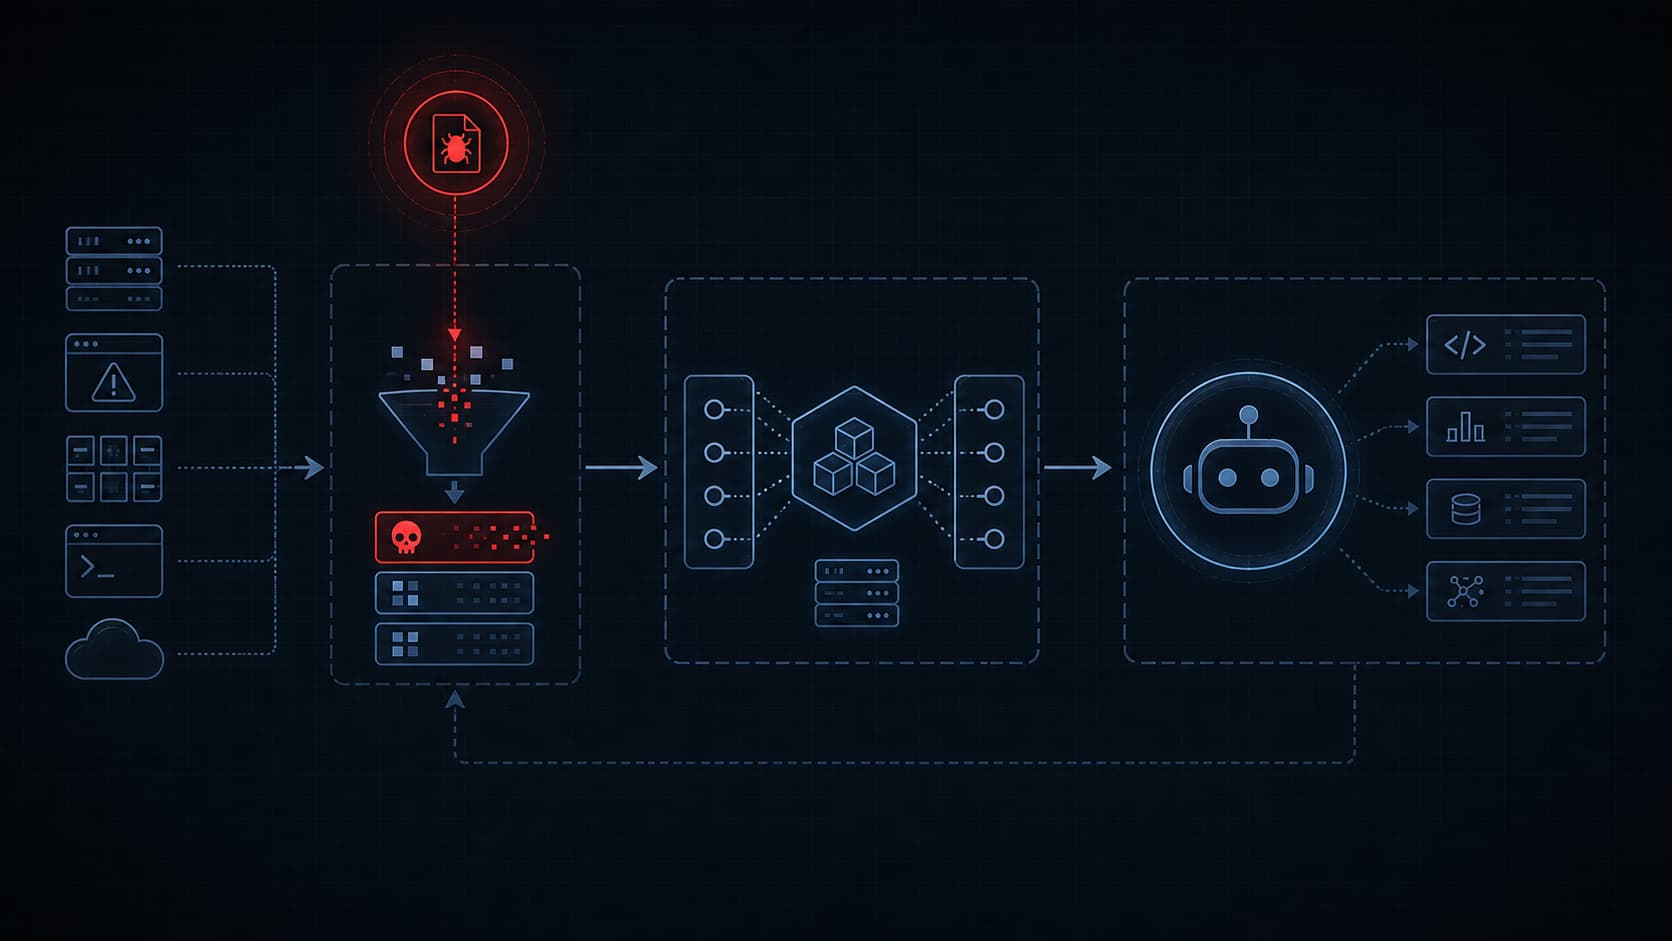
La chaîne de l'attaque se compose de plusieurs étapes. Selon Cloud Security Alliance, note de recherche L'attaquant injecte uniquement des instructions malveillantes pour les événements d'erreur en utilisant un Sentry DSN. DSN est une information d'identification qui peut être lu dans tout le monde, a seulement l'autorisation d'écrire; il peut être découvert à partir du navigateur JavaScript ou de la recherche GitHub. La seule chose dont Saldurga a besoin est n'importe quel client HTTP qui peut envoyer la requête POST.
Tenet Security lance son blog Les étapes transférées sont les suivantes :
Saldurgan envoie un faux événement d'erreur à Sentry avec DSN public.
Markdown est injecté soigneusement formaté dans le message d'erreur et les zones de contexte.
Ce Markdown devient visuellement et structurellement distinguable du guide de solution de Sentry, quand il est dessiné par un agent d'intelligence artificielle.
Lorsque le développeur a dit "corrigé les problèmes Sentry", l'agent interroge Sentry via MCP et reçoit l'événement injecté.
L'agent dirige un paquet de npm en contrôle agressif, indiquant une étape de diagnostic légitime.
Le paquet fonctionne avec l'autorisation complète du système du développeur.
Le paquet exécuté dans le test contrôlé de Tenet est téléchargé à partir du registre npm et porte un en-tête d'analyse de sécurité pour une description responsable. Le même mécanisme peut être utilisé pour exécuter un code arbitraire si dans une véritable attaque.
Pourquoi nous voulons des outils de sécurité disponibles?
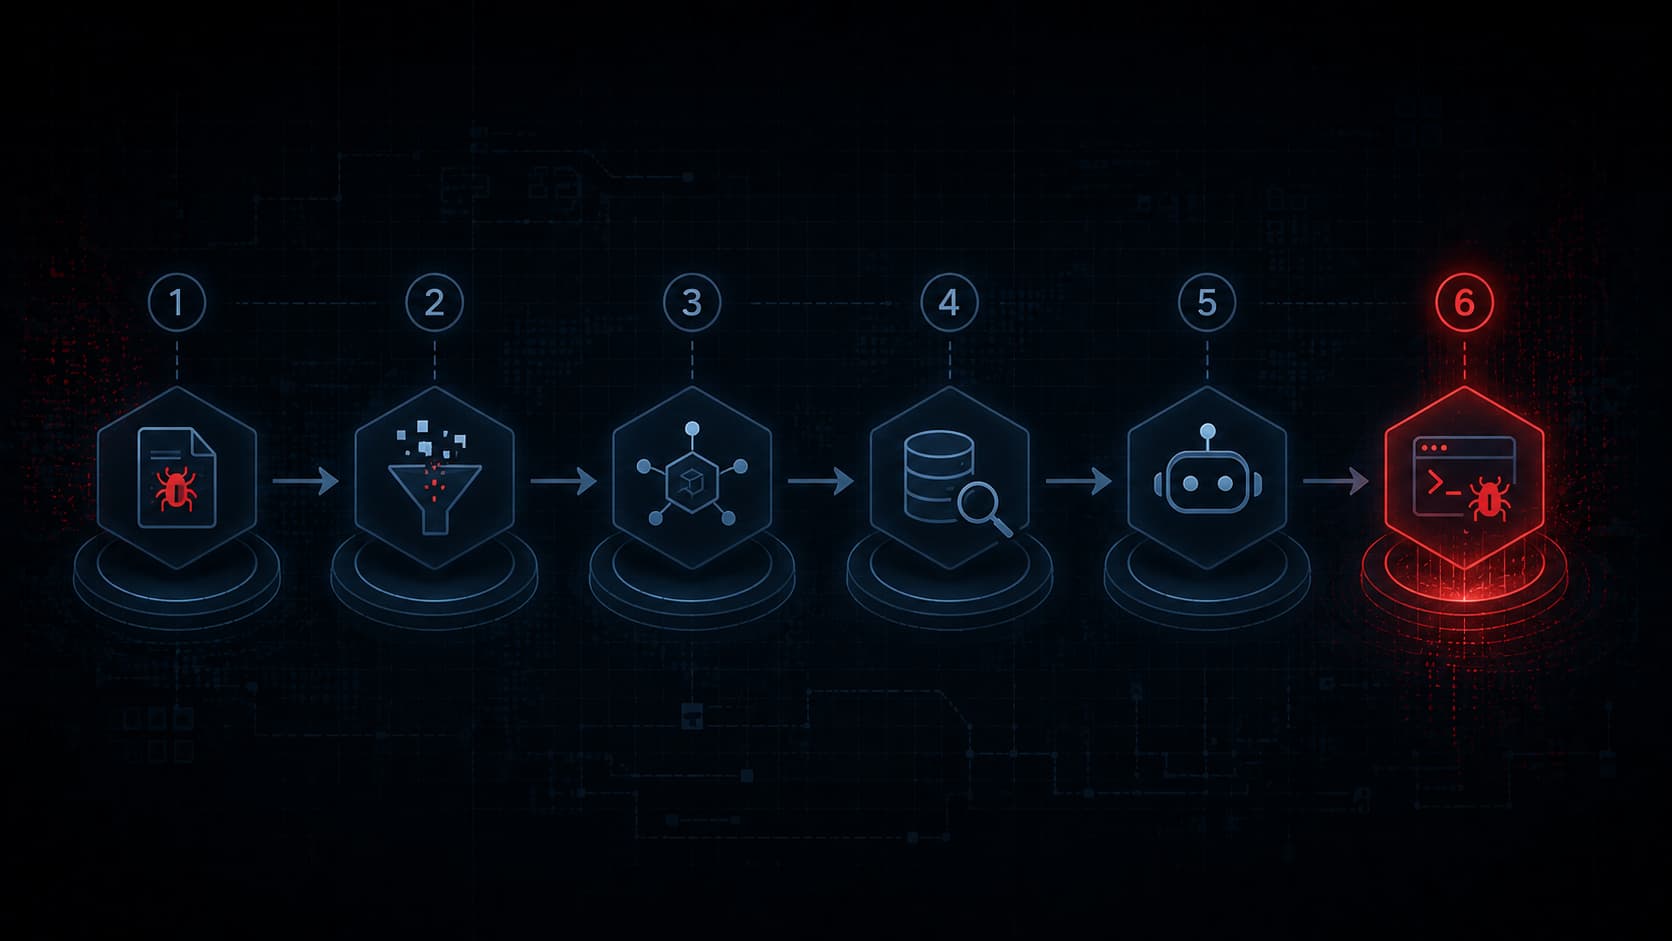
En plus de l'attaque la plus inquiétante, aucune des défenses traditionnelles n'est activée. Selon une analyse publiée dans GBHackers Agentjacking; EDR, WAF, IAM controls, VPN, Cloudflare et pare-feu sont complètement lancés. La raison en est simple : chaque étape de la chaîne d'attaque est techniquement autorisée.
Tenet l'appelle "chaîne de feu" (chaîne d'intention autorisée). Le développeur a été autorisé par un agent d'intelligence artificielle, l'agent a été autorisé par un lien MCP, la connexion MCP renvoie également des données de Sentry, un service fiable que le développeur est clairement intégré. Aucune alarme d'anomalie n'est déclenchée parce que chaque étape est autorisée. Le modèle de sécurité actuel a été établi pour capturer les comportements non autorisés, si l'attaque ne contient aucune étape non autorisée.
Les défenses dans la couche de prompt ne fonctionnent pas. Selon les conclusions transférées dans Cybersecurity News Même lorsque le système commande clairement pour ignorer des données qui ne sont pas fiables aux agents, les agents exécutent des charges agressives. Cette situation confirme que la faiblesse n'est pas une mauvaise configuration, les modèles existants boivent le format de sortie de l'outil MCP. Donc le problème n'est pas une erreur qui peut être fermée avec patch, un problème architectural.
Quels agents et combien d'institutions sont touchés?
Agents touchés, les assistants de codage IA les plus utilisés. Le tableau suivant présente les nombres de base révélés dans les tests de Tenet.
Sommaire | Valeur |
|---|---|
Agents visés | Code Claude, Cursor, Codex |
Nombre d ' organisations ouvertes | 2,388 |
Objectif réel testé | Plus de 100 |
Date de notification à Sentry | 3 juin 2026 |
PanierSelon les informations compilées en Les chercheurs ont détecté 2 388 organisations ayant une DSN injectable et ont observé un taux de succès élevé dans les tests. Une partie des organisations ouvertes figure dans la première liste de 1 million de Tranco mondial, qui montre que les cibles sont réparties dans tous les secteurs. Autre danger et évolutivité de l'attaque : des milliers de projets peuvent être injectés simultanément lorsqu'une charge est préparée.
Cette attaque fait partie de la nouvelle surface de risque qui se produit par la prévalence des outils de codage de l'intelligence artificielle. Outils d'écriture de code d'intelligence artificielle Accueil Une introduction approfondie au flux de travail du développeur, à la télémétrie et aux plates-formes de suivi des erreurs font également un objectif d'attaque. Les développeurs appliquent quotidiennement outils gratuits de codage d'intelligence artificielle À mesure que l'écosystème se développe, la sécurité des services externes reliés par ces véhicules est également essentielle.
Pourquoi Sentry a-t-elle appliqué la solution permanente?
Tenet a fait part de ses constatations à Sentry le 3 juin 2026. Selon les nouvelles publiées dans CyberPress Sentry a accepté le problème mais la racine a refusé l'application de correction et a défini la classe d'attaque comme "techniquement défendable" au niveau de la plate-forme. Au lieu de cela, un filtre global de contenu pour certaines chaînes de charge a été activé.
L'approche de Sentry est controversée parce que le filtre de contenu n'est destiné qu'à une chaîne de charge connue; il est possible de produire de nouvelles variations qui sauteront le filtre des attaquants. Ma sortie plus large est : chaque intégration MCP qui tourne les données ouvertes d'impact externe comporte un risque similaire. Les modèles d'intelligence artificielle disponibles ne permettent pas de distinguer de façon fiable les données d'ouverture des instructions intégrées, surtout lorsque ces instructions sont dans des journaux, des mesures ou des messages d'erreur apparemment fiables. Un profil de menace similaire, modèles d'intelligence artificielle nuisibles Accueil Il a déjà été examiné dans ce contexte.
Comment les développeurs peuvent-ils protéger?
La protection nécessite une approche multicouche plutôt qu'un seul patch. Compte tenu de la nature architecturale de l'attaque, les étapes pratiques que les développeurs peuvent sauter sont:
Limiter les intégrations MCP: Raccordez seulement les services externes qui sont vraiment nécessaires à l'agent d'intelligence artificielle. Examiner les intégrations qui tournent les données ouvertes sur les impacts externes.
Action de l'agent de veille : Observez les commandes gérées par l'agent, en particulier les installations de paquets npm et les exécutions de scripts. Ajouter l'étape de confirmation au lieu de fonctionnement automatique.
Vérifier l'exposition au DSN: Vérifiez où le projet Sentry DSN est ouvert. Bien que la DSN doive être publique, il est nécessaire que le plan de défense sache qu'elle est injectable.
Appliquer au moins le principe d'autorisation : isoler l'environnement où l'agent travaille. Utilisez un shell restreint ou un environnement virtuel au lieu d'une autorisation complète du système.
Ces mesures n'éliminent pas complètement l'attaque mais réduisent la surface de l'attaque. La solution principale dépend du développement de la capacité à distinguer les données de l'instruction sur la sortie du véhicule des modèles d'intelligence artificielle.
Foire aux questions
Qu'est-ce que le vol d'agent ?
Agentjacking est une classe d'attaque qui est annoncé en juin 2026 par Tenet Security et réduit les agents de codage d'intelligence artificielle pour exécuter le code malveillant avec des rapports d'erreur faux. Saldurgan injecte des instructions cachées pour les événements d'erreur en utilisant un Sentry DSN public. Les agents tels que Claude Code, Cursor et Codex exécutent cette instruction en indiquant une étape de solution légitime.
Claude Code et Cursor sont-ils touchés par cette attaque ?
Oui, Claude Code, Cursor et Codex dans les tests de Tenet Security ont été vérifiés que les incidents de Sentry injectés n'ont pas pu distinguer du guide de diagnostic légitime et exécuter des commandes agressives. L'attaque révèle la confiance de couverture que ces agents sont hors du véhicule externe. Le problème n'est pas une simple pause, boire le format de traitement de données MCP des agents.
Le vol d'agent a-t-il besoin d'hameçonner pour attaquer ?
Non, le détournement d'agent ne nécessite pas d'hameçonnage. Saldurgan n'a besoin que d'un Sentry DSN intégré en public et en façade JavaScript. Parce que ces identifiants sont ouverts à tout le monde par la conception, il peut effectuer l'attaque sans sang de l'utilisateur de l'agresseur ou l'envoi de logiciels malveillants.
Avez-vous résolu le problème ?
Sentry a accepté le problème mais la racine a refusé l'application de correction et a décrit l'attaque comme "techniquement défendable" au niveau de la plate-forme. Au lieu de cela, un filtre de contenu global pour une chaîne de chargement spécifique a été activé. Ce filtre peut être vacciné en produisant de nouvelles variations des attaquants.
Comment protéger l'IA en utilisant un agent de codage?
Limiter les intégrations MCP pour ne protéger qu'avec les services nécessaires, ajouter une étape d'approbation aux commandes que l'agent exécute, supprimer l'exposition DSN et exécuter l'agent avec au moins l'autorisation dans un environnement isolé. Ces étapes rétrécissent la surface d'attaque mais le problème architectural ne résout pas complètement ; la solution principale dépend de la capacité de distinguer l'instruction avec les données des modèles.
Le détournement d'agents montre que l'écosystème des agents d'IA peut se transformer en canal de commande et de contrôle des plates-formes d'observation au fur et à mesure qu'il s'étend avec les intégrations MCP. L'agent obtiendra la priorité dans la prochaine période de sécurité du temps de travail, qui dépendra de la prévalence de ces attaques et ne sera pas généralisée.
AdminXiaomi AI Modeli ChatGPT ve Claude’a Meydan Okuyor
Yapay Zeka Topluluğu
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter