



Les bornes de recharge USB publiques sont-elles sûres? Détournement de choix !
Traduit automatiquement
 Admin
Aujourd'hui, nos smartphones font partie intégrante de notre vie. En particulier lorsque notre charge est réduite, situé dans les aéroports, les cafés ou les véhicules de transport en commun stations de recharge USB publiques peut être sauvé.
Sommaire Experts en cybersécuritéÇa a l'air innocent. stations de rechargeIl révèle que le verset a accueilli une menace plus grande que nous ne le pensons: "Choicejacking" attaque.
Qu'est-ce que Choicejacking? Comment est une menace?
Connu depuis de nombreuses années "jus de jacine g"Les producteurs de téléphones intelligents contre les attaques ont développé des mesures de sécurité. Ces attaques, malveillantes stations de rechargenin était basé sur une infection de malware ou la lecture de données sur les téléphones. Mais grâce aux nouvelles mesures de sécurité, lorsqu'il est connecté à un appareil qui prend en charge un transfert de données de téléphone intelligent, un message d'avertissement apparaîtrait s'il ne permettait pas à l'utilisateur de transférer des données. De cette façon, les utilisateurs ont pu garder leurs données en toute sécurité en optant pour "un seul chargement".
Toutefois, des chercheurs de l'Université de technologie de Graz en Autriche ont découvert une nouvelle façon de surmonter ces mesures: Sommaire g Attaque. Sommaire gun malfaiteur station de recharge unun est de manipuler l'appareil pour s'assurer que l'utilisateur passe au mode de transfert de données du téléphone sans autorisation ou information. Ainsi, votre téléphone agit comme si vous aviez approuvé le transfert de données, sans poser de questions ou sans votre consentement. Cela signifie que vos photos, documents, contacts et autres données sensibles sont accessibles par un appareil malveillant.
Pourquoi avoir des risques dans les stations de recharge USB publiques?
Points de recharge USB publicsIl peut non seulement fournir de l'électricité, mais aussi agir comme un ordinateur secret. Sommaire g L'attaque profite pleinement de ce mal. Saldurganlar peut se connecter à votre smartphone en utilisant des protocoles de transfert de données tels que Media Transfer Protocol (MTP) ou Image Transfer Protocol (PTP) et retirer vos données.
Conseiller en cybersécurité NordVPN Adrianus Warmenhoven, Sommaire gEn particulier est dangereux: « Choicejacking manipule un appareil pour que les utilisateurs prennent des décisions qu'ils n'ont jamais voulu – ainsi que sans même en être conscients. Que vous donniez accès aux données, ou télécharger des logiciels malveillants, ces attaques abusent de la confiance que nous avons entendue dans nos interactions quotidiennes avec nos smartphones. "
Cette attaque peut se produire si rapidement, la détection de l'œil humain est presque impossible. L'ensemble du processus peut être complété en moins de 133 millisecondes (courte qu'une récolte oculaire humaine), ce qui garantit que l'attaque est presque indétectable.
Comment fonctionne l'attaque de piratage?
Graz Technology Chercheurs de l'Université, Sommaire g a défini trois variantes différentes de l'attaque:
Méthode la plus complexe (iOS et Android): Un micro-ordinateur malveillant apparaît comme une station de recharge et se connecte au smartphone comme un clavier USB, un hôte USB (ordinateur) et un clavier Bluetooth. Lorsque le téléphone est inséré, la station malveillante imite un clavier USB et ouvre Bluetooth, puis envoie des commandes pour se connecter à un périphérique Bluetooth. Après avoir simulé le clavier Bluetooth, le système est reconnecté via USB, et cette fois agit comme un ordinateur. Lorsque le smartphone demande que l'utilisateur n'autorise pas le transfert de données, l'appareil malveillant confirme automatiquement cette demande via Bluetooth "course".
Méthode spécifique à Android (Bluetooth Non requis): Le chargeur malveillant agit comme un clavier USB et déplace le tampon d'entrée en remplissant avec des frappes de téléphone intelligent. Alors que le système d'exploitation est occupé à traiter cette entrée incontestable, la connexion du chargeur est coupée et reconnectée (comme un ordinateur une fois). Lorsqu'un message d'avertissement qui demande quel mode doit être connecté à l'écran est affiché, la dernière partie du cache d'entrée du clavier est jouée. Dans cette partie, il y a un tableau de frappe qui confirme le mode de transfert de données (mode MTP, PTP ou même mode de débogage ADB).
Méthode spéciale pour Android (exception de l'AOAP): Cette méthode utilise l'application incorrecte Android Open Access Protocol (AOAP) de tous les smartphones testés. Le périphérique malveillant est connecté immédiatement en tant qu'ordinateur et lorsque l'écran de confirmation est affiché, il envoie les événements de frappe nécessaires via AOAP. Selon le protocole, bien que le travail simultané soit interdit en mode hôte USB et AOAP, cette restriction en pratique est souvent ignorée.
Ces attaques ne contiennent pas de malware, comme il est surligné par Hackread, et permettent aux téléphones de passer le mode de débogage ou de transfert de données en court de 133 millisecondes.
Quelle est la gravité de la véritable condition de vie?
Heure des forces armées Stations de recharge USB Bien que les données alertent sur les attaques de vol, Sommaire g Il n'y a aucun cas où les attaques soient ouvertes au public dans la vie réelle. Cela signifie qu'il n'y a pas de menace commune pour le moment, bien que les attaques ne se produisent pas du tout.
Sommaire changements climatiques Il souligne également que ces recherches et alertes sont un domaine en constante évolution de la sécurité numérique et que de nouvelles menaces peuvent surgir en tout temps.
Comment se protéger? Propositions pratiques
Stations de recharge USB publiquesVoici quelques mesures pratiques que vous pouvez obtenir pour protéger contre les risques potentiels:
Utilisez votre propre chargeur fiable : Chargez vos appareils uniquement avec votre propre adaptateur et câble de chargeur fiable.
Obtenez une banque d'électricité portable : Une banque d'alimentation est l'option de recharge la plus sûre et la plus pratique lorsqu'elle est sortie. Éliminez les risques en transportant votre propre énergie avec vous.
Préférez les chaussettes murales : Si vous avez votre propre adaptateur et câble, hôtels ou aéroports stations de rechargeUtilisez directement des prises murales au lieu de ports USB.
Utilisez USB Data Blocker ("USB Condom"): Ces adaptateurs empêchent le transfert de données tout en permettant seulement le flux d'alimentation du câble. Cependant, il peut ralentir la charge sur les nouveaux smartphones car il bloque également les signaux de données nécessaires pour les modes de charge rapide.
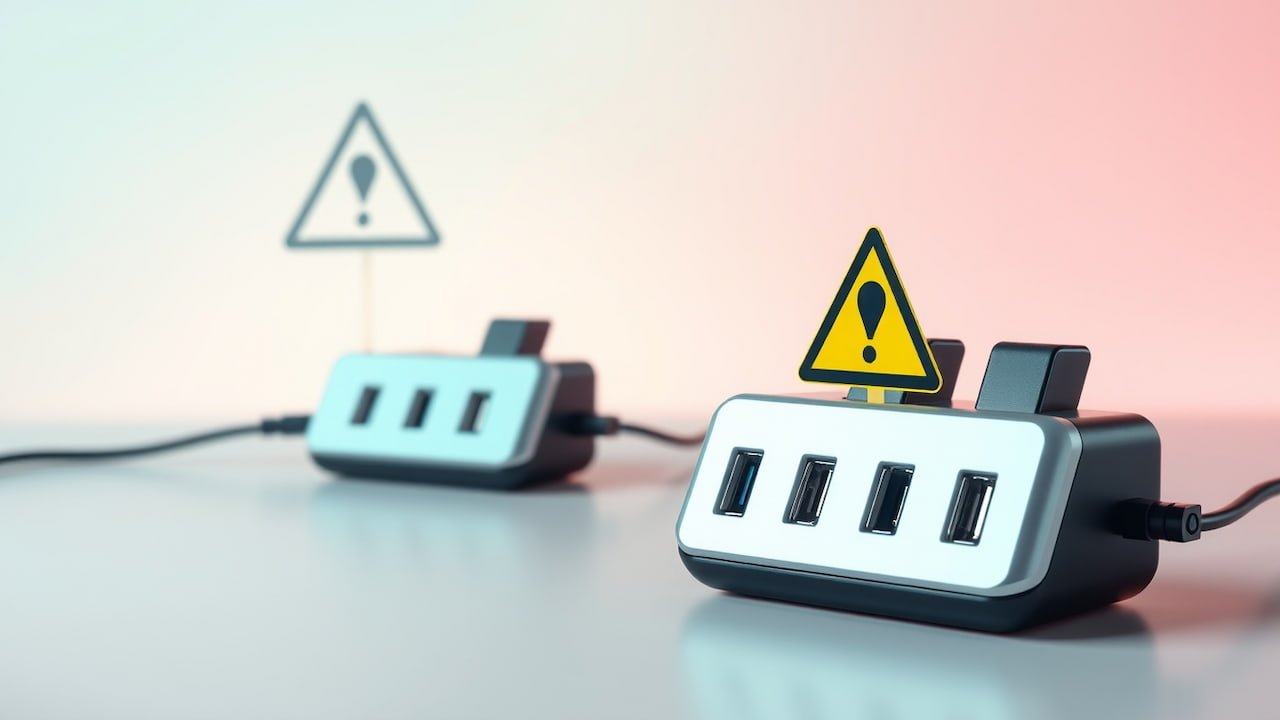
Utilisez un câble sans transfert de données : Vous pouvez obtenir pas cher et seulement un câble conçu pour la recharge. Mais avant de l'utiliser, assurez-vous qu'il n'apparaît pas alerte de transfert de données à l'écran en vous connectant à un ordinateur de confiance.
Ne connaissez pas les mises à jour logicielles : Gardez toujours le logiciel de votre smartphone (iOS/iPadOS 18.4 et Android 15 ou plus). Apple et Google ont bloqué ces méthodes d'attaque dans de nouvelles mises à jour. Les utilisateurs d'Android doivent vérifier s'ils ont besoin d'un mot de passe ou d'une vérification biométrique en connectant leur téléphone à un ordinateur de confiance même dans la version actuelle. Si ce n'est pas nécessaire, public ouvert stations de rechargeIl est préférable de s'éloigner de .
Utilisez le mode « Charge unique » : Vous pouvez ajouter une couche supplémentaire de contrôle en activant le mode "charge uniquement" disponible sur certains appareils Android.
Soyez prudent : Si vous êtes ouvert au public d'urgence Station de recharge USB u Si vous devez l'utiliser, faites attention à l'écran lors de l'installation de votre appareil. Si vous voulez commencer à charger et choisir le type de connexion, choisissez "Only charge". Si vous avez des préoccupations concernant vos données, vous serez plus sûr de vérifier la fiche et d'appeler un port moins « intelligent ».
Sommaire g les cybermenaces de nouvelle génération, sécurité numérique rappelle encore une fois l'importance. Être conscient et prudent est le moyen le plus efficace de protéger nos données personnelles.
Sommaire stations de recharge USB publiquesVous l'utilisez ? Pensez-vous changer vos habitudes à la lumière de cette information?
AdminClaude Jupiter Sızdı: Anthropic’ten Dev Hamle Geliyor!
Google Devri Kapandı mı? Reklamın Yeni Patronu: Advantage+
Articles similaires
Commentaires (0)
Connecte-toi pour commenter.
Se connecter