



Les comptes AI lancent l'objectif de nouvelles cyberattaques
Traduit automatiquement
 Auteur
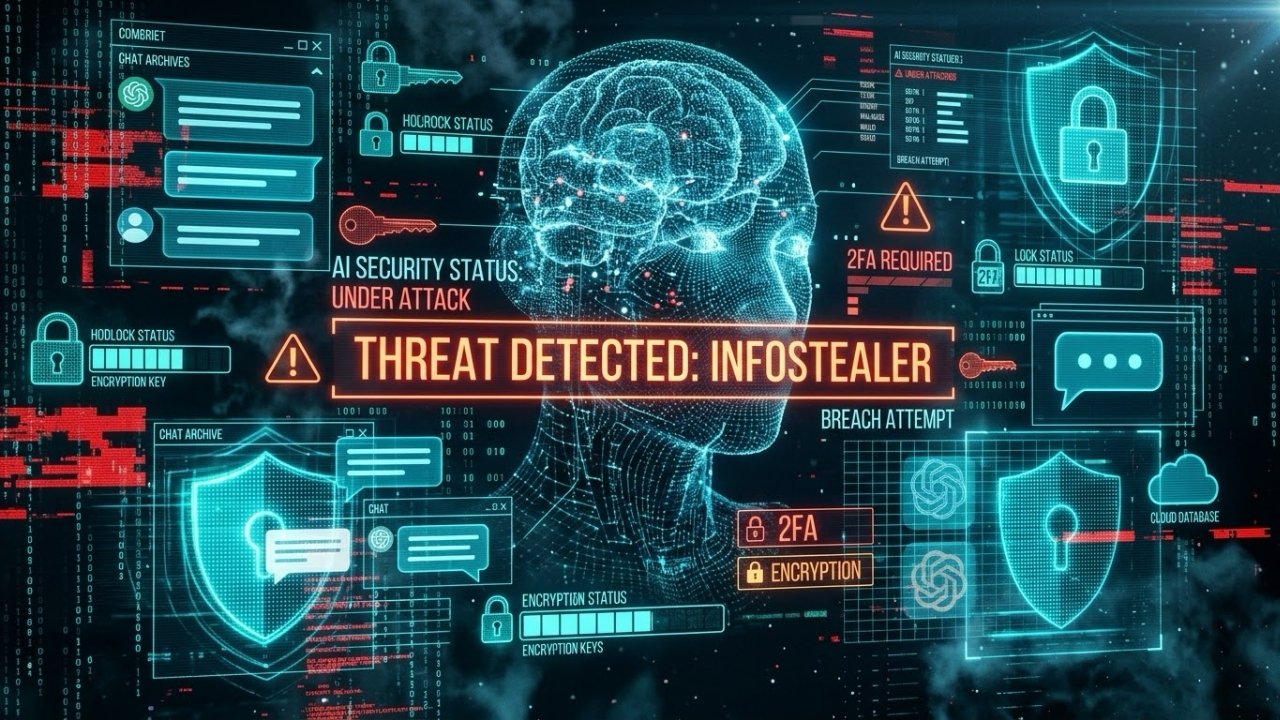
Les outils d'intelligence artificielle sont devenus la base centrale de nos workflows, des processus de développement de logiciels et de la mémoire numérique au cours de la dernière période. ChatGPT ajoute l'efficacité opérationnelle avec la vitesse qu'ils offrent de grands modèles de langue tels que Claude et Gemini, tandis que l'énorme réservoir de données que ces véhicules collectent a commencé à être l'objectif principal des acteurs cybercriminels. La recherche sur la cybersécurité montre que les logiciels malveillants de la catégorie infostealer (voleurs d'information) ciblent désormais directement les sessions des utilisateurs sur les plateformes d'intelligence artificielle.
Seuls les parasites qui collectent des informations de carte de crédit, des mots de passe par courriel ou des clés de porte-monnaie crypto à partir de navigateurs pré-web, ont rapidement tourné la route vers la sécurité de compte AI. Parce que nous coutons dans un compte AI, l'agresseur n'a pas seulement accès à une plate-forme unique; la victime offre tous les projets internes, la correspondance et les plans stratégiques dans le plateau d'or.
Qu'est-ce que Saldurganlar augmente dans les comptes d'intelligence artificielle?
Garder une session d'intelligence artificielle donne des risques beaucoup plus lourds aux entreprises et aux individus pour voler un compte de médias sociaux ordinaires. Pour les utilisateurs, le système au visage comme assistant mécanique, la plupart du temps les données critiques sont transmises sans hésitation à ces conversations. Ces empreintes numériques laissées dans le domaine de la requête (prompt) deviennent un objectif unique pour les attaquants :
Passés de discussion stratégiques et cachés : Les tables financières internes, les réunions du conseil d'administration, les idées ou les contrats de confidentialité en phase de demande de brevet sont souvent confiés à l'intelligence artificielle à analyser. Ces données se préparent directement aux attaques d'intrusion et d'espionnage d'entreprises d'acteurs malveillants.
Interrupteurs d'API et intégrations d'infrastructure : Les développeurs et les gestionnaires de système peuvent coller les commutateurs d'API et les paramètres de connexion du serveur cloud souvent sans filtrage. Cela ouvre de sérieux trous de sécurité dans les infrastructures cloud des institutions.
Codes de sources enregistrés : Les codes source de l'entreprise, qui sont installés dans le système pour augmenter les performances des logiciels ou les erreurs d'extraction, sont au début des données de propriété intellectuelle, qui est destiné aux parasites d'infostealer.
Cookies de session (Session Tokens): les Saldurgans attirent les jetons de session directement sur le cache du navigateur au lieu de casser le mot de passe. Cette méthode permet un accès direct au système avec l'ID utilisateur autorisé, laissant l'authentification à deux facteurs (2FA).
Comment Infostealer fonctionne-t-il sur le plan arrière?
Les informations courantes telles que Lumma, RedLine et Vidar sont des logiciels malveillants; les fichiers logiciels pirates sont divulgués dans le système d'exploitation via des extensions de navigateur faux ou des courriels de chasse à l'identité (phishing) qui ont été vues de confiance. Le logiciel placé sur l'appareil suit les étapes suivantes en arrière-plan:
Cache et analyse de mémoire locale : Les dossiers de données utilisateur et les magasins de cookies des navigateurs Web populaires basés sur Chrome.
La collecte de spécimens d'IA: Il sépare ces cookies instantanément en ajoutant des filtres spéciaux qui cherchent les paramètres de session des plateformes ChatGPT, Claude ou Gemini.
Transfert externe des données : Les sessions attribuées sont cryptées et transmises aux serveurs commande-contrôle (C2).
Des comptes d'intelligence artificielle et des données de session sont disponibles sur les marchés de Dark Web ou utilisés comme levier dans des cyberopérations ciblées. Détails techniques sur ces nouveaux objectifs et mécanismes d'attaque des acteurs de la menace Rapports sur le vol d'informations publiés dans l'analyse des relations de sécurité u dans un cas documenté. Comment transformer l'intelligence artificielle et les filtres en l'arme des acteurs malveillants ü Examen des modèles d'intelligence artificielle nuisibles de Masqot révèle avec toutes les tailles.
Mesures pour la sécurité des comptes AI
En produisant l'intelligence artificielle sans sacrifier la vitesse qu'elle fournit, il est nécessaire de mettre en œuvre méticuleusement les règles de base de cyberhygiène:
1. Gérer l'historique du chat et la formation de modèle
Fermez l'option pour enregistrer l'historique de chat à partir des paramètres de la plate-forme lorsque vous travaillez avec des données critiques et cachées. Ainsi, les conversations passées ne sont pas indexées sur les serveurs et sont bloquées pour passer une grande archive des attaquants dans un possible voleur de session.
2. 2. Données sensibles au masque et commutateurs cachés
N'entrez pas les commutateurs API, les données client, les mots de passe du serveur et les informations d'identification personnelle directement dans le champ d'invite. Utiliser des variables environnementales (variables environnementales) ou des ensembles de données anonymisées lors de la phase de développement du code.
3. Protéger les cookies de session et renforcer les mots de passe
Définir des mots de passe uniques et complexes pour chaque service d'intelligence artificielle. Couche de vérification multi-étapes (MFA) avec des applications d'authentification pour limiter une éventuelle fuite de mot de passe. Non valide les cookies de session active avec l'option "Fermer toutes les sessions" lorsque vous vous sentez la mobilité suspecte.
4. Devenez un recommandé contre les additifs tiers
Les compléments AI basés sur le navigateur peuvent avoir la possibilité de lire tous les trafics de données du navigateur. Il suffit de choisir les plugins proposés par les développeurs vérifiés et fiables; terminer la session manuellement si elle est sur des appareils partagés.
Nouveau terme dans l'approche de cybersécurité AI
La sécurité de l'intelligence artificielle n'a été discutée que sous des rubriques théoriques telles que l'injection rapide ou l'empoisonnement de modèles. Mais le tableau des menaces actualisé montre que les agresseurs préfèrent saisir leurs sessions directement, plutôt que de briser des codes complexes d'intelligence artificielle.
En particulier, si la sécurité ChatGPT et les règles d'utilisation des outils d'intelligence artificielle productifs ne sont pas connectés à un protocole de sécurité informatique clair, ces fuites se poursuivront sans couper la vitesse. Suivre les nouveaux vecteurs de menaces et de cyberdéfense Alertes de cybersécurité publiées par la CISA C'est un guide de base pour les institutions et les passionnés de technologie.
Il n'est pas nécessaire d'abandonner la vitesse opérationnelle de l'intelligence artificielle; mais oubliez que chaque phrase entrée dans la ligne de chat laissé une empreinte numérique en arrière-plan est l'étape la plus fondamentale de la sécurité numérique.
Auteur
Articles similaires
Commentaires (0)
Connecte-toi pour commenter.
Se connecter