



Les entreprises spéciales américaines donnent l'autorisation de cyberopérations
Traduit automatiquement
 Admin
Le terrain de la Maison Blanche est basé sur un seul chiffre : 205,8 milliards de dollars pour lesquels les citoyens américains couvrent la cybercriminalité. Le 12 août 2026, le conflit présidentiel signé dans les sociétés privées auditées a autorisé la cyberopération agressive contre les réseaux criminels étrangers. Dans cet article, la portée, la structure d'audit, la discussion sur le droit international et la manière différente dont la Turquie suit.
Que change la Maison Blanche?
Muhtıra a pour mission d'établir un nouveau programme au Centre national de coordination (CNC). Dans le texte officiel publié par White Saray La politique est définie sous la forme de l'utilisation de tout le pouvoir national, y compris la capacité d'innovation du secteur privé dans la lutte contre la cybercriminalité. Les sociétés acceptées au programme sont recueillies sous le titre de « Compagnies créatives » et ne peuvent déménager que sous la direction, le contrôle et la supervision du gouvernement fédéral.
La définition des objectifs est maintenue de façon étroite : les organisations nationales de lutte contre le crime qui opèrent depuis l'étranger. Selon Mayer Browns évaluation de la loi Le document est accompagné d'une note d'information de la Maison Blanche et d'un supplément secret. La base de cet arrangement est le décret présidentiel du 6 mars 2026.
La principale autorité de rupture. Un acteur non gouvernemental est lié à un programme officiel pour la première fois l'exécution de cyberaction agressive sur l'État et au-delà de la frontière.
Qu'est-ce que Hack Back et pourquoi pèse-t-il?
Hack back signifie que le parti attaqué n'est pas défendu, mais l'agresseur se dirige vers l'infrastructure. Les règlements qui accusent l'accès non autorisé à l'ordinateur en droit américain maintiennent la zone fermée au secteur privé depuis plus de dix ans. Les entreprises peuvent regarder l'attaquant, prouver à jouer, mais ne pas toucher le système latéral opposé.
Cette interdiction est motivée par le coût de cette interdiction. Selon les nouvelles publiées dans Tech Times Les 20,8 milliards de dollars perdus par les Américains en 2025 ont donné des cyber-crimes soutenus, et la thèse de l'administration ne peut pas être tirée des juridictions inaccessibles des forces de l'ordre.
Ça vient du même endroit. Les Saldurgans travaillent souvent sur des serveurs tiers qu'ils ont gérés. Une entreprise qui va au mouvement opposé peut endommager l'infrastructure d'un hôpital ou d'une entreprise de logistique, et non l'organisation criminelle. Le risque d'un mauvais cheval n'est pas un détail technique, mais une possibilité qui donne directement une responsabilité juridique.
Quel programme est lié au mécanisme de vérification?
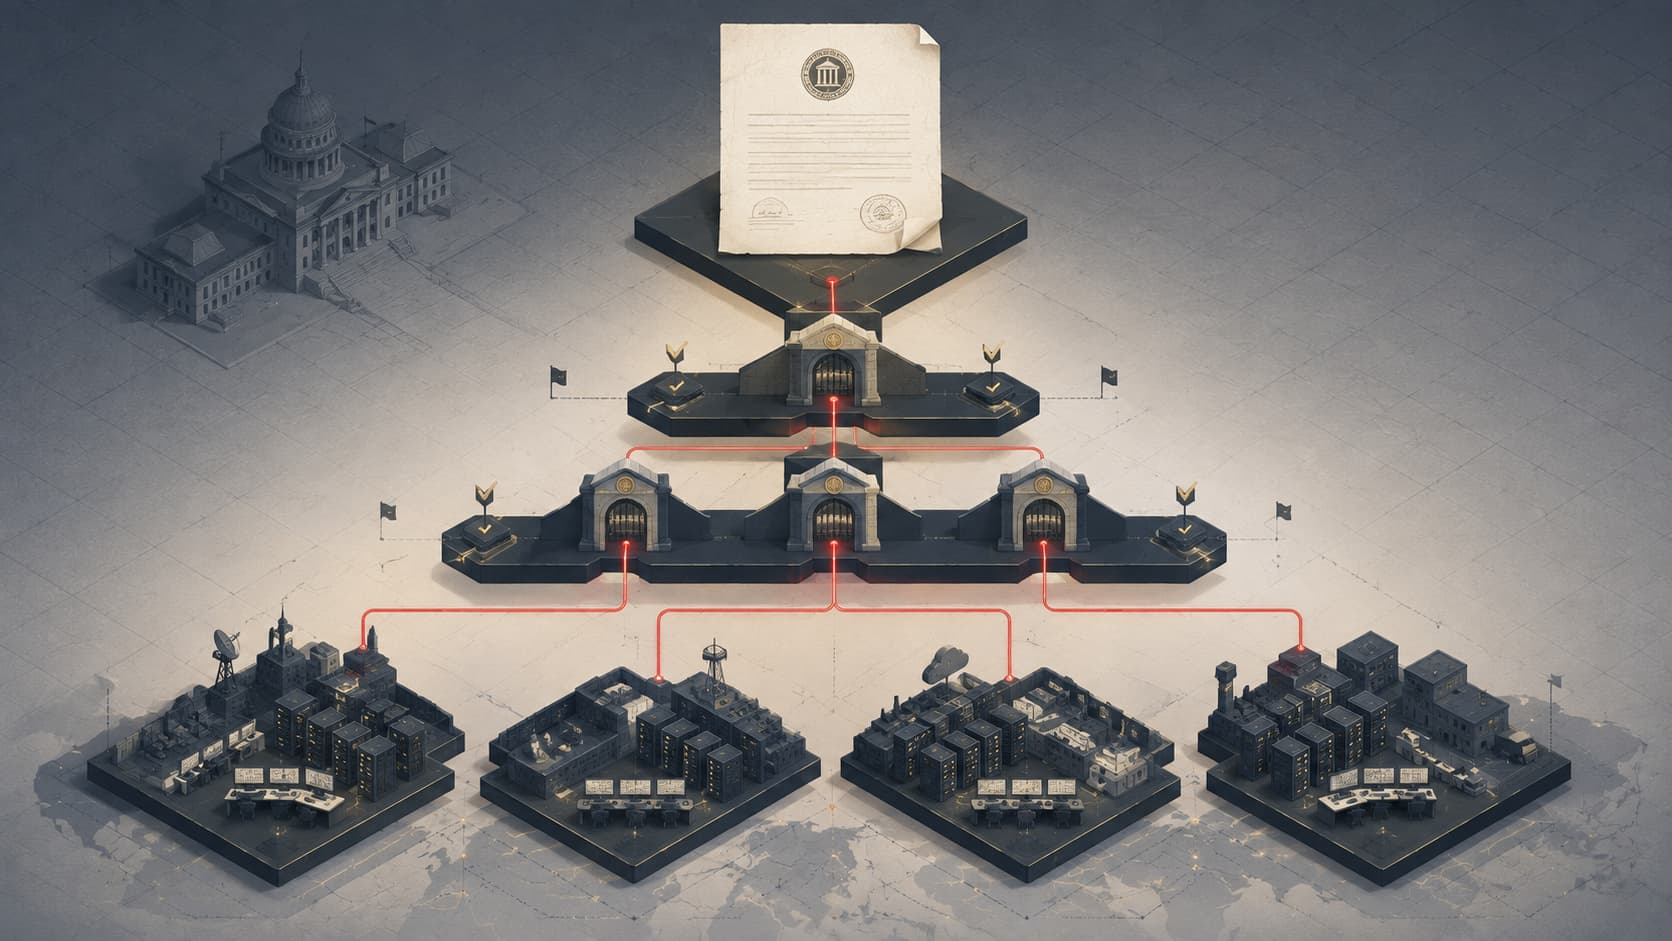
L'autorisation n'est pas libérée, mais est reliée à une chaîne d'approbation en couches. D'après la compilation de Benton Institute Ce programme est mis en place par le Centre national de coordination de la force opérationnelle en matière de sécurité intérieure et est géré par le Directeur exécutif du Ministère de la sécurité intérieure avec le Ministère de la justice.
Le classement fonctionne comme suit: la proposition d'exploitation vient de l'entreprise, l'approbation vient de l'État. Les entreprises participantes sont encouragées à recueillir des informations menaçantes sur les organisations criminelles en accord avec d'autres organisations et institutions privées au niveau fédéral, des États, des collectivités locales, des tribus et des régions.
La présence du supplément secret laisse un vide du côté de la transparence. Quelle société est acceptée au programme, quelle exploitation est approuvée et les limites sont fermées au public où elle est tirée. Il sera mis en évidence dans un domaine non approuvé où la vérification n'est pas traitée.
La lettre Cyber Pirate est-elle exacte ?
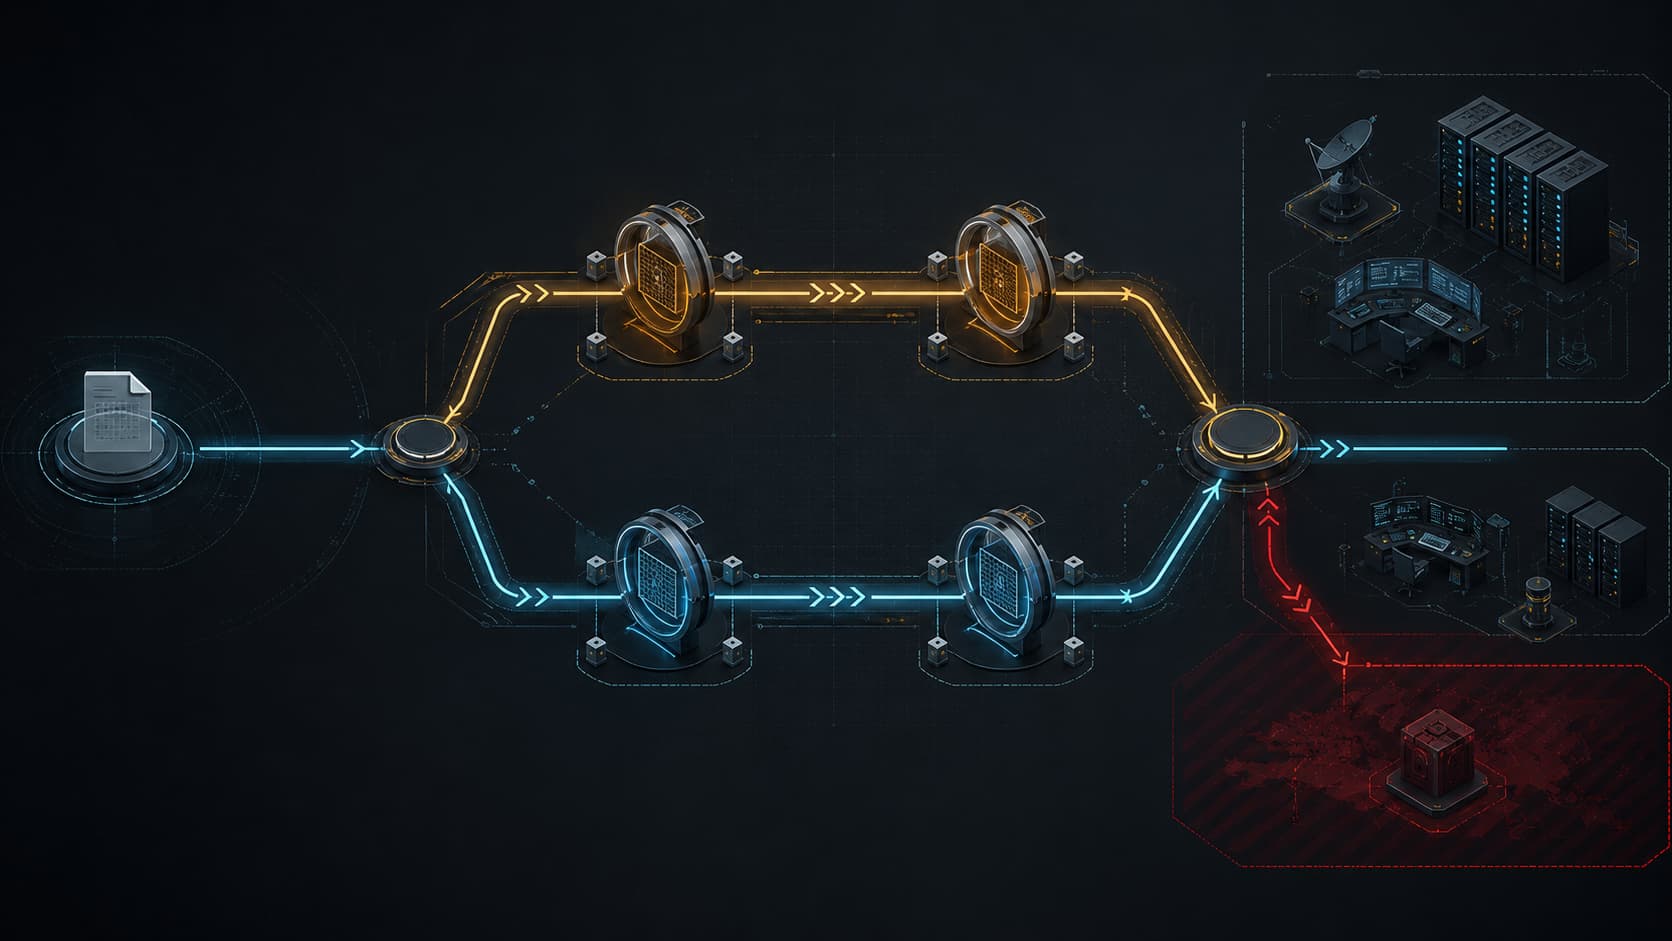
La benzoisation la plus communément établie dans la discussion s'étend aux lettres pirates, où les gouvernements ont permis de frapper le commerce ennemi. Évaluation publiée dans Control Systems Security le terme est lu comme la première application pour un programme d'état actif. Dans le même article, le sénateur du véhicule juridique original qui attendait au Congrès a noté que Mike Lee était la Loi sur les cyberlettres de marque et de répudiation le 15 juillet 2026, tandis que le contraire des représentants à l'Assemblée, Tim Burchett.
Il y a aussi la limite du benzoisme. Analyser Wiley Le processus de contestation et d'approbation du NSPM-13, qui a été créé pour les cyberopérations agressives, est transféré de plusieurs façons. La différence dans l'ouverture d'entreprises de sécurité commerciale, et non dans la chaîne de commandement militaire.
Le statut de l'opérateur dans la lettre Pirate a été défini par la loi martiale. Il n'y a pas de telle définition dans le domaine du cyber. La question de l'employé participant, qui entrera dans la catégorie juridique en cas de conflit, n'est plus pertinente.
Quelle est la différence entre le modèle américain et le modèle turc?
La Turquie est allée dans la direction opposée pendant la même période estivale. D'après la cote KS Law. La proposition présentée à la présidence du TBMM le 3 juillet 2026 a été adoptée par la combinaison de l'Assemblée générale du 24 juillet 2026. La gestion des noms de domaine Internet a été recueillie sous le couvert de la présidence de la cybersécurité avec des modifications apportées aux lois n° 5809, 7545, 5651 et 2559.
Dayanak, loi no 7545 sur la cybersécurité en vigueur en mars 1925. La loi est accusée d'avoir des activités de cybersécurité sans l'approbation et les autorisations nécessaires, et prévoit une peine d'emprisonnement d'un an à quinze ans. Les organisations dans le cadre de l'infrastructure critique ne peuvent fournir des produits et services de cybersécurité que de la part des fournisseurs de sağlayıcılar présidentiels.
La distance entre deux approches est dégagée vers la table.
Étiquettes de mesure | Programme des États-Unis | Modèle pour la Turquie |
|---|---|---|
Opérations | Entreprises privées de vérification | Gestionnaire de cybersécurité |
Autorité d ' homologation | CCN, Justice et Sécurité intérieure | Gestionnaire de cybersécurité |
Rôle spécial du secteur | Actionneur d'opération | Fournisseur conforme |
Directions | Organisations criminelles transfrontalières Accueil | Défense des infrastructures intérieures |
Base juridique | 12 août 2026 | Loi no 7545 |
La recherche de l'édition du côté de l'intelligence artificielle porte également le même réflexe central. Loi sur l'intelligence artificielle Au cours de la discussion, les outils d'autorisation et d'intervention d'urgence sont recueillis seulement.
Quels sont les risques pour les institutions?
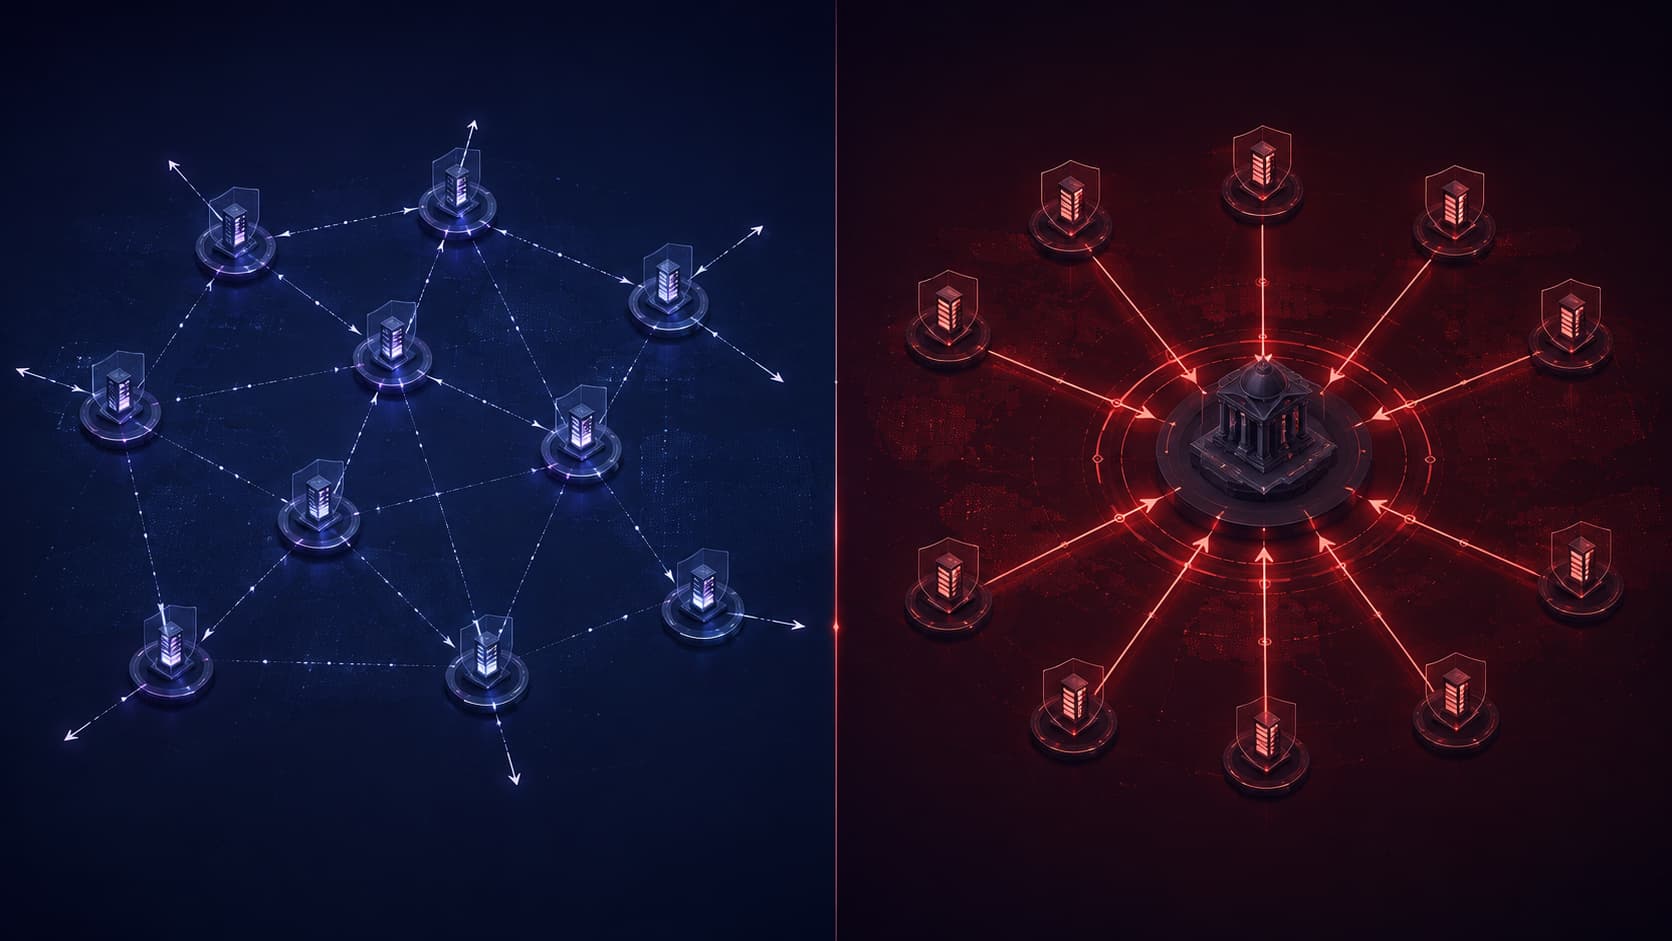
Bien que le programme apparaisse aux États-Unis, l'effet ne demeure pas dans les limites nationales. Si le serveur d'une entreprise opérant en Turquie fait partie de la chaîne d'infrastructure, qui s'est adressée à une organisation criminelle en dehors du pays, l'effet secondaire d'une opération approuvée peut être reflété directement à cette entreprise. Qui sera tenu responsable d'une telle situation, ce qui n'est pas certain de la façon dont le tribunal sera autorisé et de la façon de traiter l'indemnisation.
Le deuxième risque est lié aux contrats. Le service de cybersécurité est une période de temps pour demander si les entreprises participent à un tel programme. Un fournisseur inclus dans le programme peut faire une surface visible d'une opération d'État sans demander l'infrastructure du client.
Une couche séparée se développe si elle est à la surface de l'attaque. Suppression des filtres éthiques modèles d'intelligence artificielle nuisibles Accueil Alors que les organisations criminelles augmentent la vitesse de fonctionnement, des véhicules similaires sont activés du côté de la défense. Tests de cybersécurité OpenAI-S Accueil Lors de la détection des modèles dans l'environnement isolé, le problème de contrôle des opérations automatisées était déjà visible. Côté entreprise Sécurité AI L'en-tête couvre désormais non seulement la protection du modèle, qui est dans les limites d'autorité.
Que pense la communauté?
Revue publiée dans Digital Journal la communauté de cybersécurité de la personne est transférée à la fois aux intérêts et aux préoccupations. La discussion marche sur deux lignes.
Appui : Ils défendent que les forces armées sont fermées les ciseaux entre la vitesse des organisations criminelles. Selon eux, les équipes d'intervention en cas d'incident voient que l'infrastructure a été déplacée du terrain jusqu'à ce que le processus judiciaire soit terminé. La capacité technique et le temps de réaction du secteur privé peuvent remplir cette cavité.
Critique : Ils disent que le non autorisé perturbe la structure d'encouragement de l'ouverture aux organisations à vocation automobile. Un programme avec le nombre de mesures d'opérations est récompensé ne pas agir agressivement. Misilisation enveloppée et l'autorisation de l'État propres opérateurs privés est le résultat qui est souvent apporté à la langue.
Les deux côtés lisent la même vérité différemment : ils comprennent que l'état ne peut pas être cultivé seul, ils sont divisés en qui est la solution.
Foire aux questions
Qui a le droit d'attaquer le système ? Non seulement il opère à l'étranger, mais aussi des organisations de lutte contre le crime dans les pays. La définition cible est limitée aux réseaux criminels étrangers et couvre les acteurs étatiques. Les opérations sont dirigées, contrôlées et supervisées par le gouvernement fédéral.
Quelles entreprises peuvent participer au programme? Les entrepreneurs américains peuvent se joindre à l'inspection. Le processus de sélection et d'autorisation est géré par le Centre national de coordination, les opérations dépendent de l'approbation du Ministère de la sécurité intérieure par le Ministère de la justice. Les détails des critères d'admission sont inclus dans le supplément secret, accompagné du besoin.
Cet arrangement affecte-t-il les entreprises en Turquie? Elle peut affecter indirectement. Comme les organisations criminelles travaillent souvent par l'intermédiaire de serveurs tiers, elles ont été traitées, l'effet secondaire d'une opération approuvée peut se refléter dans l'infrastructure d'une entreprise turque impliquée dans cette chaîne. Régime de responsabilité et d'indemnisation non encore défini.
Que signifie la lettre de cyberpirate ? Une bienveillance historique qui signifie l'État à un acteur privé pour agir contre les buts ennemis. S. 5000, qui attend au Congrès, vise à ne pas siéger sur le terrain juridique. La vérité est de commencer le programme sans attendre le projet de loi.
Une entreprise peut-elle s'attaquer à elle-même en Turquie ? Pas. La loi no 7545 sur la cybersécurité décrit l'approbation et l'autorisation requises comme des infractions pour mener à bien des activités de cybersécurité sans être reçue et prévoit une peine d'emprisonnement d'un an à quinze ans. Dans le cas recueilli au sein de la présidence compétente de la cybersécurité.
Il n'est pas clair quand les premières opérations du programme fonctionneront et combien les résultats seront ouverts au public. La présence de pièces jointes cachées montre que l'évaluation se fait avec des données manquantes depuis longtemps. S. 5000 au Congrès déterminera si le projet de loi sera transformé en cadre permanent ou sera repris avec le changement de gestion.
AdminReuters: Üretken Yapay Zeka Gazeteciliği Tehdit Ediyor
MoE Modellerinde Derinlik Odaklı Hassasiyet Analizi
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter