



OpenAI croyait pouvoir avec ReliaQuest en cyberdéfense
Traduit automatiquement
 Auteur
L'ampleur et la complexité des cybermenaces dépassent désormais les réflexes de défense traditionnels. Les entreprises repoussent les limites du pouvoir humain pour extraire des milliers d'alertes de sécurité chaque jour, éliminer les attaques de pêche sophistiquées et fermer l'infrastructure ouverte. Afin de surmonter cette bouteille opérationnelle, OpenAI est allé à un partenaire stratégique avec ReliaQuest, un expert dans le domaine des opérations de sécurité en faisant un pas critique dans l'arène de cyberdéfense.
Pour les entrepreneurs et les leaders technologiques, ce mouvement crée l'un des exemples les plus concrets de la façon dont les architectures de défense modernes ont tourné de la racine avec leur intelligence auto- artificielle.
Pourquoi la cybersécurité pour les initiatives Pourquoi maintenant un paramètre de croissance?
La cybersécurité pour les initiatives en début de phase ou de croissance est souvent retardée, en tant que stylo d'opération secondaire, forcée de quitter le budget. Cependant, une seule fuite de données ou une défaillance du système dans la dynamique actuelle de l'écosystème numérique peut rétablir la réputation d'une entreprise en quelques minutes du portefeuille client et de la confiance des investisseurs.
Les centres traditionnels d'opérations de sécurité (SOC) sont principalement réactifs en raison du bruit d'alarme et du déficit de spécialistes. Les analystes peuvent écouter des milliers de fausses alarmes (faux positifs) manuellement chaque jour, menaces critiques peuvent tranquillement dans le système. Gagnant de vitesse sur le marché mondial de la technologie entreprise intelligence artificielle cyber défense intégrationsEn supprimant cette charge cognitive sur les équipes de sécurité, la durabilité devient directement un paramètre de croissance.
Qu'apporte OpenAI et le partenaire ReliaQuest ?
La plate-forme GreyMatter, qui recueille la sécurité cloud, terminal et réseau de ReliaQuest, intègre OpenAI à ses capacités avancées. Deux entreprises officiellement annoncées architecture de cyberdéfense d'entreprise basée sur les agentsLes analystes visent à fournir une nouvelle génération de solutions de sécurité de l'IA qui réduisent les processus d'examen manuel et de corrélation à un deuxième niveau.
Les principaux talents offerts par l'intégration développée sont:
Otonom Threat Detection and Answer: Les modèles OpenAI capturent les mouvements inhabituels beaucoup plus rapidement que l'œil humain en scannant les données télémétriques sur GreyMatter en temps réel.
Filtrage et priorisation du bruit : Des milliers d'alertes de sécurité contrefaites ; seulement vérifiées devant les équipes, messages des événements à haut risque.
Examen des événements avec le langage naturel : Les analystes peuvent interroger des langages de requête complexes ou des répertoires de code, menacer l'historique et les systèmes affectés directement avec les commandes de langage naturel.
Rapports d'événements accélérés : Rapports simples et orientés vers l'action qui peuvent comprendre l'étape de la gestion ainsi que les détails techniques lors d'une tentative de violation.
Caractère des menaces Changed: Saldurgans aussi utiliser l'intelligence artificielle
La principale force motrice des outils de cyberdéfense pour l'intelligence artificielle est que les attaquants utilisent également les mêmes technologies que les armes. Développé par des acteurs malveillants modèles d'IA nuisibles et menaces pour la sécurité AccueilLes risques opérationnels de jusqu'à des codes polymorphes qui peuvent contourner les logiciels de sécurité des textes oltalama qui sont adaptés selon le style de communication du gestionnaire cible.
Les algorithmes d'apprentissage automatique en évolution permettent aux attaquants d'explorer de façon autonome les systèmes cibles ouverts. Pour répondre à la vitesse humaine dans cette lutte asymétrique, il est devenu nécessaire de construire des lignes de défense sur les fondations de l'apprentissage profond et de l'apprentissage automatique et d'équiper les stratégies de cybersécurité d'entreprise avec des algorithmes qui peuvent se transformer en vitesse de processus des attaquants.
Fonctionnalité | Cyberdéfense traditionnelle | OpenAI & ReliaQuest Défense basée |
|---|---|---|
Temps de réponse (MTTD/MTTR) | Heures ou jours | Secondes ou minutes |
Gestion des avertissements | Scannage manuel, fatigue d'alarme élevée | Tri autonome et priorités contextuelles |
Accueil Analyse des menaces | Signatures préconnues fondées sur des règles | Analyse des analizs comportementaux axés sur l'anomalie |
Échelle | Nouveau personnel dépendant de l'emploi | Ressources supplémentaires minimales même si le volume des données augmente |
4 leçons de base pour les entrepreneurs à supprimer de cette conversion
Il est possible de protéger l'infrastructure en adoptant une logique de défense fondée sur l'intelligence artificielle sans avoir les budgets des grandes entreprises.
1. Positionner la sécurité comme "Pâques" pas "Mimari"
Tout en développant un logiciel ou un produit SaaS, il est le coût le plus élevé des dettes techniques de quitter la sécurité après le lancement. Lors de la conception de l'architecture, il est nécessaire de garantir la sécurité des bibliothèques tierces et des intégrations API dès le début. Une base de code solide et des politiques de données transparentes facilitent l'échelle directe du produit.
2. 2. Inclure l'automatisation des opérations de sécurité
Au lieu d'employer de grandes équipes de sécurité, les outils d'audit de sécurité basés sur l'API peuvent être utilisés à partir de logiciels automatisés d'analyse de code et de capacités d'automatisation offerts par des plateformes telles que ReliaQuest. Grâce à l'utilisation d'outils d'intelligence artificielle productifs dans les processus de développement, la sécurité permet de comprendre qu'un développeur peut être négligé et mal détecté en quelques secondes.
3. Protéger le facteur humain avec zéro confiance (Zero Trust)
Même les algorithmes les plus avancés peuvent ne pas être assez seuls dans le scénario qu'un employé couvre les références. Le principe d'asla confiance dans la société devrait toujours être valide. L'authentification multifacteurs (AMF) et le contrôle d'accès basé sur le rôle (RBAC) devraient être exploités comme standard par défaut dans tous les systèmes.
4. Convertir l'avantage de la concurrence sur la sécurité sur les ventes B2B
Les normes de sécurité applicables aux entreprises de vente déterminent directement le cycle de vente. Le fait d'avoir des protocoles de surveillance soutenus par l'intelligence artificielle avec la conformité SOC 2, ISO 27001 et le RGPD crée une alternative fiable sur le marché en accélérant les processus d'approbation des grandes entreprises clientes.
Normes de défense futures
L'association OpenAI et ReliaQuest révèle clairement la surveillance passive de l'alarme dans le monde de la cybersécurité et la fermeture de la période manuelle d'identification des règles, âge de défense proactif et autonome. La vitesse fournie par l'intelligence artificielle, la reconnaissance visuelle profonde et la capacité d'analyse contextuelle, non seulement arrêter l'attaque des équipes, mais la capacité de pré-installer la ligne de défense en prédisant les prochains mouvements possibles de l'attaquant. Ce niveau d'automatisation permet aux analystes des opérations de sécurité de se concentrer sur le renforcement de l'architecture de systèmes et de chasseurs de menaces stratégiques en économisant la charge de tri d'alarme de routine.
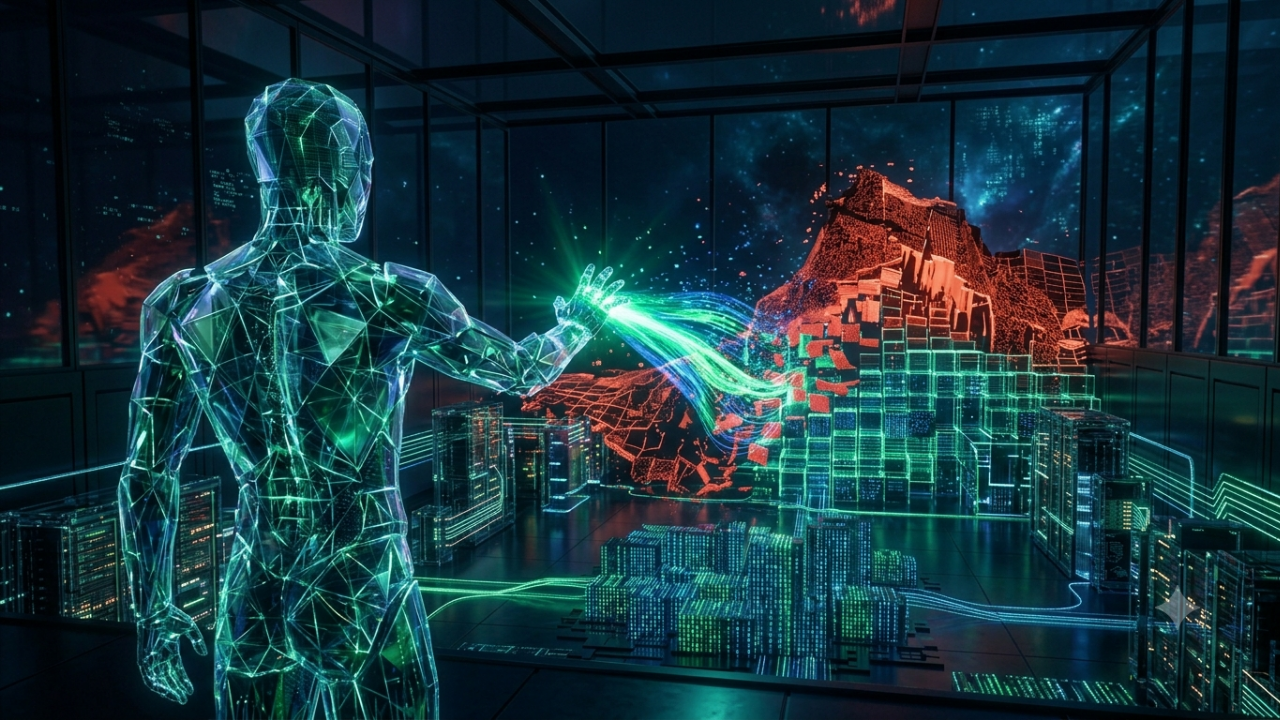
En profondeur intégrée dans le logiciel de défense des modèles d'intelligence artificielle, le capital limite l'espace de jeu pour les entreprises technologiques dans la phase de croissance vivante. Des millions de dollars de centres d'opérations de sécurité ne peuvent pas être établis, maintenant grâce à de tels agents intelligents et couches d'automatisation, les géants d'entreprise peuvent atteindre le même niveau d'endurance. Mais pour protéger la confidentialité des données des entreprises quand elles sont activées ces outils Éthique et normes de sécurité de l'IA Il est nécessaire de définir des règles claires dans le cadre. Exigences de base pour les entrepreneurs; cybersécurité est de cesser de voir comme une dépense informatique retardable, et de placer la vision de défense basée sur l'intelligence artificielle au centre complet de développement de produits, architecture de données et processus d'exploitation. Le fait qu'aucun modèle d'affaires qui ne puisse construire la confiance dans le monde numérique ne soit pas debout à long terme, cette transformation est inévitable.
AuteurGoogle Mandiant AVDH İki Günde 100 Açık Buldu
Ben Affleck AI Girişimini Netflix Satın Aldı mı?
Articles similaires


Commentaires (0)
Connecte-toi pour commenter.
Se connecter