



Raccords de sécurité LiteLLM ajoutés à la liste CISA
Traduit automatiquement
 Admin
Le 2 septembre 2026, trois des sept déficits ajoutés au Catalogue de l'intelligence connue de la CISA visent directement l'infrastructure de l'intelligence artificielle. Avec LiteLLM, Starlette et Kestra, le premier cas que les composants d'intelligence artificielle ont créé près de la moitié dans un parti KEV. La structure technique de l'open dans cet article suit les attaquants laissés dans les passages de réseau qu'ils traitent, et les mesures à prendre jusqu'au 16 septembre.
Qui annonce la liste de la CISA?
Selon l'annonce de la CISA le 2 septembre 2026 a ajouté sept zaffiliations au catabol. Le motif de la pièce jointe est résumé en une seule phrase : il existe une preuve active d'abus.
Selon l'analyse publiée dans Yahoo Finance Les composants AI ont été expérimentés pour la première fois dans une partie KEV. Les noms de la liste se trouvent dans différentes couches d'une pile d'intelligence artificielle. Porte modèle LiteLLM, Starlette est le toit ASGI qui se trouve sous les serveurs vLLM et MCP. Kestra workflow editor, JFrog Artifactory est situé dans le centre des entrepôts modèles et addictifs.
Sommaire | Composante | CVSS | Dernière date |
|---|---|---|---|
CVE-2026-59822 | Lite | 8. 8 | 16 septembre |
CVE-2026-48710 | Kludex Starlette | 6. 5 | 16 septembre |
CVE-2026-49869 | OSS | Non spécifié | 5 septembre |
CVE-2026-82329 | JFrog Artifactory | 9. 8 | 5 septembre |
CVE-2026-9586 | Sangoma Switchvox | Non spécifié | 5 septembre |
CVE-2026-83548 | SonicWall SMA 1000 | 10. 0 | 5 septembre |
CVE-2026-83549 | SonicWall SMA 1000 | Non spécifié | 5 septembre |
Les dernières dates sont déterminées par la directive BOD 26-04. L'ancienne période de 21 jours monotype a été supprimée; au lieu de 3, 14 ou 60 jours fenêtres face à l'ouverture Internet de la présence, le degré d'automatisation de l'abus et l'effet technique. Le temps reconnu pour LiteLLM et Starlette expire le 16 septembre 2026.
Qu'est-ce que le Buse LiteLLM et comment ça marche ?
CVE-2026-59822 est due à une erreur d'authentification dans BerriAI LiteLLMS Model Context Protocol bouts. Selon les nouvelles publiées dans The Hacker News Les offensives non chiffrées peuvent se connecter à l'ID vérifié avec un jeton porteur qui convient.
L'origine de l'erreur se trouve dans le passage OAuth2. Lorsque la vérification des clés échoue, le code produit un objet d'autorisation vide au lieu de mettre à jour l'erreur. Les prochaines vérifications d'autorisation sont valables pour cet objet vide. Ainsi, sans commutateur LiteLLM valide, il peut accéder aux outils MCP connectés à la passerelle.
Il affecte toutes les versions avant 1.84.0 et est allé avec 1.84.0. Comme il y a souvent plusieurs modèles fournisseurs et véhicules connectés derrière la passerelle dans les installations d'entreprise, l'accès d'une extrémité peut être élargi horizontalement. Agent intelligence artificielle La passerelle dans les architectures se trouve déjà à un point privilégié.
Pourquoi Starlette risque une surface plus large?
CVE-2026-48710 est ouvert avec le score CVSS le plus bas de la liste. Le score est de 6,5. La largeur de la surface est grande.
Starlette n'est pas un produit qui se tient devant un utilisateur. vLLM est basé sur LiteLLM et de nombreux serveurs MCP. Le résultat ne voit pas ces composantes des équipes dans les listes d'achat. La composante est considérée comme une dépendance indirecte et n'entre pas dans l'inventaire des actifs.
L'angle lui-même est simple : une injection dans l'en-tête Host permet le saut de la couche d'authentification basée sur la route. Horizon3.ai a été enchaîné avec un autre déficit de LiteLLM (CVE-2026-42271, CVSS 8.7) en juin 2026 analyse. À la fin de la chaîne, l'authentification est ignorée et le code à distance est exécuté.
Le point que l'exposition aux points a mesuré différentes choses est exactement cela. Puisque l'entrée du catalogue est une seule ligne, elle ne porte pas cette séparation.
Que fait Saldurganlar dans les passes réseau?
Dans le rapport du 26 août sur Microsoft, les attaques réelles ont été documentées pour les installations de LiteLLM, RAGFlow et Kestra. D'après les nouvelles publiées sur eSecurity Planet Dans ces attaques, on voit ensemble la collecte d'informations d'identification, le réglage persistant, l'ouverture inverse de la coquille et l'extraction de crypto.
LiteLLM est transféré comme suit les attaquants entrant dans les passerelles:
Miner Placement : CVE-2026-42271 et CVE-2026-48710 sont libérés des mineurs XMRig via un fichier dual ELF. La machine principale avant l'installation reçoit des empreintes digitales et les processus d'extraction concurrents sont terminés.
Porte-clés : Avec les informations précédemment collectées, la couche PostgreSQL derrière LiteLLM est accessible. Tableaux cibles LiteLLM_ProxyModelTable et LiteLLM_VerificationToken. De là, la configuration des modèles, les commutateurs de fournisseur en amont, les bits de fournisseur et les clés virtuelles générées par proxy.
Persistance : ~/.ssh/authorized_keys l'accès est changé en permanence. Des canaux de commande et des mécanismes de détection sont également ajoutés à la chaîne.
Selon les conclusions de Wiz, il existe un groupe de ransomware Qilin (Agenda) parmi les acteurs utilisant cette chaîne. La même société a également observé des essais d'abus pour CVE-2026-59822 dans son propre réseau de cubes de boules, des essais ont détruit les extrémités des listes de modèles. L'adresse des commutateurs de passerelle permet d'ouvrir simultanément la facture et les données des comptes de fournisseurs multiples dans une institution. Une image similaire, attaque ransomware soutenue par un agent On m'a vu dans l'affaire.
Pourquoi est - il différent après 56 jours?
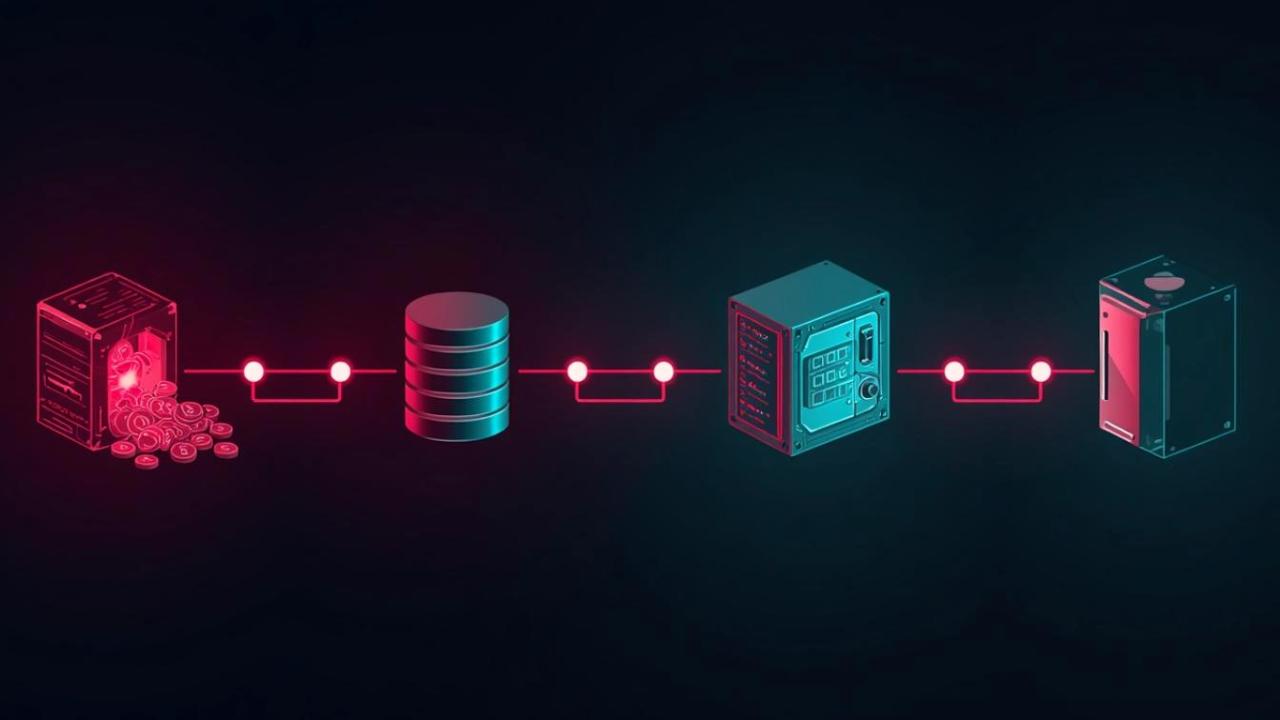
En plus de trois composants d'intelligence artificielle, le patch a été publié tout d'abord sans catalogue. Analyse KEV de P.K. Sharma La différence entre la publication d'enregistrement et l'entrée du catalogue a été mesurée : 99 jours pour Starlette, 68 jours pour Kestra, 56 jours pour LiteLLM.
Rien n'a changé sur le code le 2 septembre. La seule chose changeante était que la CISA a maintenant déclaré que ces ouvert ont été abusés. Les deux composants des en-têtes de catalogue dans la même analyse sont mentionnés incorrectement ; l'en-tête est pris d'un CWE qui contredit la définition de l'enregistrement avec sa propre définition.
Le principal problème pour les équipes n'est pas détecté, inventaire. Ces composants ne sont pas achetés, il vient d'un arbre addictif. Les listes d'actifs basées sur les dossiers d'achat ne les montrent pas du tout. Cela ne signifie pas être inconnu du Katalo, mais cela signifie juste qu'il n'a pas encore été déclaré.
Que font les équipes jusqu'au 16 septembre?
Le catalogue est relié aux institutions fédérales, le secteur privé est directement en contexte. La déclaration active d'abus est un signal valable pour tout le monde.
Mise à jour de la version : LiteLLM 1.84.0 et plus tard. Côté Starlette et Kestra, les correctifs en amont sont prêts.
Scan addictif doublé : Starlette travaille en vertu de laquelle les services, devraient être retirés de l'arbre addictif, et non des listes d'achat. Les serveurs vLLM et MCP seront consultés en premier.
Réduire l'ouverture d'Internet: Les passages réseau, les bits MCP, les plates-formes de workflow et les interfaces de gestion doivent être fermés ou placés derrière une couche d'authentification.
Rotation clé: Dans les installations susceptibles d'être installées, les commutateurs du fournisseur et les clés virtuelles générées par proxy devraient être renouvelés. L'interrupteur à boues protège la validité après le patch.
Recherche de traces : ~/.ssh/authorized_keys Les modifications inattendues, l'utilisation non ouverte du processeur et les requêtes inhabituelles pour les tables de base de données LiteLLM doivent être vérifiées.
La même semaine, il y avait aussi des mouvements du côté de SonicWall. En septembre 4, Singapore Cyber Security Agency appelle à mettre à jour les organisations utilisant SMA 1000. Sécurité artificielle du renseignement Le plus petit privilège et les recommandations de vérification régulières du côté protègent la validité dans ce cas.
Foire aux questions
Que permet exactement le déficit de sécurité de LiteLLM?
CVE-2026-59822 vous permet d'ouvrir une session MCP vérifiée sans clé valide. Lorsqu'un raccord est envoyé à un jeton Bearer, OAuth2 passe la sauvegarde du commutateur et met un objet d'autorisation vide au lieu de la vérification de la défaillance. Cet objet peut atteindre les véhicules connectés à la passerelle agressive car il passe par les commandes suivantes.
Quelle version LiteLLM est sécurisée ?
1.84.0 et les prochaines versions sont sécurisées. Open affecte toutes les versions avant 1.84.0. Si la mise à niveau n'est pas ouverte à Internet et que la limitation du MCP se termine avec la liste d'accès, cela permet une réduction temporaire.
Je n'utilise pas Starlette, puis-je encore être affectée ?
Haute probabilité d'influence. Starlette n'est pas un produit directement établi, mais un toit fonctionnant sous les serveurs vLLM, LiteLLM et MCP. Il n'apparaît pas dans l'inventaire des actifs parce qu'il est indirectement situé dans l'arbre addictif. Version du tableau pip list ou vous devez vérifier via le fichier de verrouillage.
La liste CISA relie les entreprises en Turquie ?
Contexte juridique. Le catalogue donne l'obligation de patch pour les organisations non gouvernementales fédérales aux États-Unis. Le sens de l'inscription sur la liste est universel : il existe des preuves que les déclarations sont abusives dans la nature sauvage. C'est pourquoi c'est une référence pratique pour le classement prioritaire.
Comment puis-je comprendre que ma passerelle est saisie ?
Microsoft a plusieurs pistes répétitives dans les attaques documentées. ~/.ssh/authorized_keys les commutateurs inattendus dans le fichier, l'utilisation continue du processeur élevé et LiteLLM_ProxyModelTable avec LiteLLM_VerificationToken les requêtes inhabituelles pour les tables sont au début d'elles. Les connexions de shell inversées et le trafic aux extrémités que vous ne connaissez pas devraient également être contrôlés.
Le temps reconnu pour LiteLLM et Starlette expire le 16 septembre 2026. Si l'on pense que les patchs sont prêts pour des mois, on ne sait pas ce qui sera proche à ce jour, la question que la vulnérabilité n'a jamais inscrite dans l'inventaire dans plusieurs institutions.
AdminÖğrenciler İçin Ücretsiz Yapay Zeka Araçları ve Paketleri
Yapay Zeka Öğrenmeye Nereden Başlanır?
Articles similaires



Commentaires (0)
Connecte-toi pour commenter.
Se connecter