



Suppression du virus Android: Symptômes et solution étape par étape
Traduit automatiquement
 Auteur
Réponse brève : Les principaux signes montrant que le virus (logiciel) sur le téléphone Android sont; les poux rapides de la batterie, l'échauffement lorsque le téléphone est inactif, sans cause annonces pop-up, augmenter soudain dans l'utilisation des données mobiles et déterminer les applications que vous n'installez pas. Pour supprimer le téléphone en mode sécurisé pour redémarrer et trouver une application problématique, si vous désinstallez l'autorité du gestionnaire de périphérique et supprimez l'application, vérifiez quelle Google Play Protect est ouverte et mettez à jour le système. Retourner aux paramètres d'usine si le problème dure.
Dernière mise à jour: 14.10.2026
Les téléphones Android ne sont pas seulement des appareils que nous communiquons. Nous transportons presque toutes nos données des transactions bancaires aux comptes de médias sociaux, les informations d'identification numérique aux photos personnelles. Cette situation, cyberattaques a également tourné la salle vers les appareils mobiles. Les alertes que les experts en sécurité font au cours de la dernière période montrent que les utilisateurs doivent se déplacer plus conscient, en particulier sur Android suppression de virus.
Basé sur la cote de sécurité de BGR-S malware n'est plus seulement ralentir l'appareil; il peut jouer des informations bancaires, afficher des annonces en arrière-plan, vous pouvez gérer les codes de vérification SMS et même contrôler le téléphone à distance. De plus, de nombreux utilisateurs ne remarquent pas l'appareil pendant des semaines ou des mois où les logiciels malveillants sont transmis.
Le problème n'est pas seulement des fichiers APK inconnus. Heure applications malveillantes qui peuvent être divulguées dans les magasins d'application officiels, faux écrans de mise à jour et Attaques de chasse à l'identité est parmi les plus grands risques dans l'écosystème Android. Par conséquent, il est essentiel de lire correctement les petits signaux donnés par le téléphone pour remarquer rapidement une éventuelle faille de sécurité.
Pourquoi le nettoyage du virus Android vient plus important dans la dernière période?
L'ancien logiciel de malware mobile était prêt à montrer plus d'annonces ou moins de performances de l'appareil. Aujourd'hui, la table est très différente. La prévalence de la banque mobile est entrée dans la vie quotidienne des portefeuilles numériques et a augmenté les données sensibles stockées sur les téléphones, appareils Android transformé des cibles précieuses pour les cybercriminels. Les types de trojans spécifiquement développés pour jouer les titres de compétences ont considérablement augmenté ces dernières années.
Tandis que la structure ouverte Android de fournit une grande flexibilité aux développeurs, il peut être préparé pour les personnes malveillantes pour révéler différentes méthodes d'attaque. Les applications téléchargées à partir de sources inconnues, de jeux pirates ou de fichiers APK modifiés sont parmi les exemples les plus courants de ce risque. Google publie régulièrement des bulletins de sécurité Android, tandis que Play Protect est installé et contrôlé à certains intervalles sur l'appareil. Bien que les attaquants développent constamment de nouvelles méthodes, aucun mécanisme de protection ne peut assurer une sécurité à cent pour cent par personne.
Le logiciel nuisible fonctionne désormais plus caché
La nouvelle génération de logiciels malveillants mobiles est différente des anciens virus. L'appareil de l'ancien donne une erreur continue, les applications ne sont pas ouvertes ou l'écran a été rempli de publicité continue. De nos jours, beaucoup de logiciels malveillants fonctionnent autant que possible. Parce que le but des attaquants n'est pas de perturber l'appareil; de continuer à recueillir des données aussi longtemps que possible. Par conséquent, même si le téléphone ressemble à un travail normal, des informations bancaires, des mots de passe ou des données personnelles peuvent être envoyés à des tiers.
Faux recours Un des plus grands risques
De nombreux utilisateurs ne regardent pas l'information du développeur pendant le téléchargement des applications; les attaquants bénéficient également de cette habitude. Un faux logiciel qui imite le logo et le nom de l'application originale est souvent vu dans les catégories messagerie, lecteur PDF, gestionnaire de fichiers et VPN gratuit. Le nombre de téléchargements est faible, le développeur peut créer un risque sérieux d'applications qui veulent permettre plus que inconnu et nécessaire.
Signes que le virus du téléphone Android s'applique
Chaque problème de performance ne signifie pas les virus. L'ancienne batterie peut créer des symptômes similaires à la destruction ou les mises à jour du système de l'espace de stockage. Toutefois, si plusieurs des signaux suivants sont vus simultanément, il est nécessaire d'examiner le dispositif en détail.
Étiquettes | Raison possible | Vous devez faire le premier |
|---|---|---|
La batterie se termine rapidement | Application continue des employés en arrière-plan | Regardez l'application la plus consommée sur l'écran d'utilisation de la batterie dans Paramètres |
Le téléphone mord quand il est vide | Processus de base qui engage le processeur | Redémarrer en mode sûr et vérifier si le problème ne conduit pas les étiquettes |
Annonces en plein écran sans raison | Logiciel de publicité (adware) | Examinez les dernières applications téléchargées, retirez le suspect |
Les données mobiles sont rapidement épuisées | Application qui échange constamment des données avec le serveur | Révision de la consommation sur la base de l'application sur l'écran d'utilisation des données |
Les applications qui ne sont pas installées sont déterminées | Le logiciel malveillant autorisé par l'administrateur | Supprimer l'autorité du gestionnaire de périphérique, supprimer l'application, vérifier Play Protect e Tags |
Si la batterie commence à Faster
Si la batterie du téléphone dure très peu de temps que l'ancienne, cela ne peut pas seulement être la durée de vie de la batterie. Certains logiciels malveillants engage le processeur travaillant en permanence en arrière-plan. Les installations de connexion continue à Internet et les transmissions de données augmentent considérablement la consommation de batteries. S'il y a une perte de charge importante pendant la nuit, surtout lorsque le téléphone n'est pas utilisé, regardez quelle application consomme la batterie à partir de l'écran d'utilisation de la batterie dans Paramètres.
Si le téléphone mord constamment
Le chauffage léger est une condition prévue pendant l'utilisation normale. Cependant, même si le téléphone s'arrête sur la table, il peut y avoir des opérations inhabituelles en arrière-plan. Certains logiciels malveillants peuvent utiliser le processeur de périphérique pour l'extraction de crypto-monnaie ou le traitement continu des données. Il réduit les performances et réduit la durée de vie de la batterie.
Annonces sans raison si vous manquez
Une des caractéristiques les plus importantes de parasites Android est de montrer annonces indésirables. C'est l'un des signes importants que les annonces en plein écran apparaissent quand aucune application n'est ouverte, le navigateur Web est auto-ouvert ou montrant la publicité continue sur l'écran d'accueil montre souvent que les logiciels publicitaires sont transmis. Ce n'est pas seulement offensant. L'utilisateur peut également être redirigé vers différents sites de fraude si les annonces sont bloquées.
Utilisation de données mobiles si augmenté
Bien que vous ayez l'habitude d'une utilisation similaire, votre jean Internet a commencé à fonctionner beaucoup plus rapidement, parce que ce peut être un logiciel nuisible qui fonctionne en arrière-plan. Les applications malveillantes communiquent constamment avec les serveurs, transfèrent des données ou téléchargent de la publicité. Cela peut également améliorer la consommation de données mobiles aussi visible. Combien Internet l'application de l'écran d'utilisation des données d'Android devrait être vérifié.
Si le téléphone télécharge son application
Certains logiciels malveillants avancés peuvent charger de nouvelles applications sans préavis l'utilisateur après avoir obtenu l'autorité d'administrateur. Si les applications que vous n'avez jamais vues sur votre téléphone ont commencé à apparaître, ou si une application que vous désinstallez est réinstallée, cette situation doit être prise en compte. Ces comportements peuvent souvent être l'indicateur que l'appareil est contrôlé à distance.
Comment nettoyer le virus Android?
Si vous avez remarqué quelques-uns des symptômes ci-dessus sur votre téléphone, vous devez vérifier la vitre avec le système sans porte. La grande partie des logiciels malveillants est complètement retirée de l'appareil lorsque des étapes précises sont surveillées. Le premier processus devrait être de déterminer la source du problème au lieu de continuer à utiliser lorsque le téléphone est connecté à Internet. Il est particulièrement important de s'assurer que l'appareil est sûr avant d'utiliser des applications bancaires.
Trouver la source de la question en mode sécuritaire
Le mode de sécurité démarre sans applications que vous téléchargez depuis le téléphone après. La méthode que Google suggère est la suivante : redémarrer le téléphone en mode sécurisé, utiliser normalement pendant un certain temps. Si le problème est perdu en mode sûr, il est probablement dû à une application que vous avez téléchargée; à partir des derniers téléchargements, désinstallez les applications individuellement et redémarrez le téléphone normalement à chaque fois. Comme les étapes de transition de mode sécuritaire changent selon le fabricant, vous devez regarder la page de support du fabricant de téléphone. Notez que le mode sûr peut supprimer certains widgets d'écran principal; vous pouvez screenshot avant.
Vérifier les applications téléchargées récentes
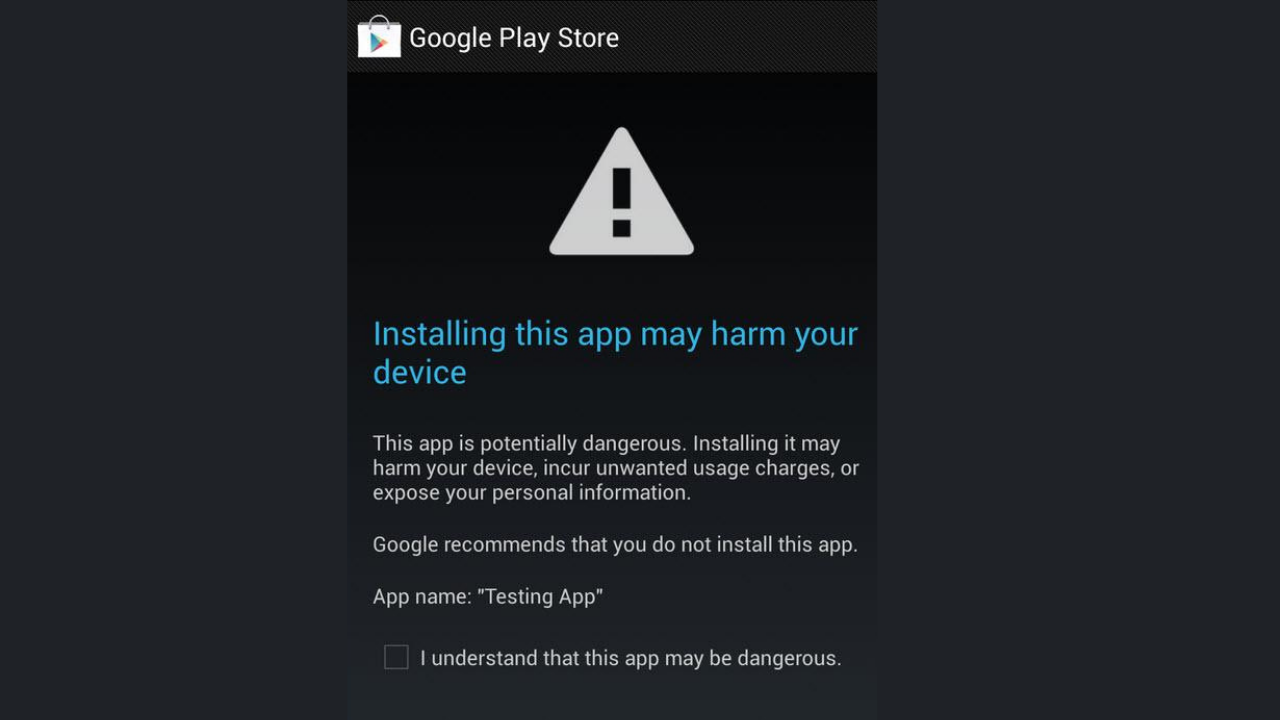
L'une des causes les plus courantes d'infection par le virus est une courte application installée dans le temps.
Demandez-vous à :
J'ai vraiment installé cette application ?
Vous appartenez au développeur officiel ?
Google J'ai téléchargé depuis Play ?
Tu veux trop de permission ?
Il sera utile de vérifier les autorisations qu'ils ont avant de supprimer les demandes suspectes.
Autorisations du gestionnaire de l'examen
Certains logiciels malveillants sont autorisés par le gestionnaire de périphérique pour empêcher la suppression. Cette section est située dans la partie sécurité de Paramètres sur la plupart des téléphones avec un nom comme "Cihaz manager apps"; vous pouvez également trouver le nom du menu en tapant "gestionnaire d'appareils" dans la boîte de recherche dans Paramètres parce qu'il change à la version fabricant et Android. Supprimer cette autorisation d'abord s'il y a une autorisation d'administrateur d'une demande que vous ne reconnaissez pas, puis supprimer l'application.
Construire une analyse de sécurité mise à jour
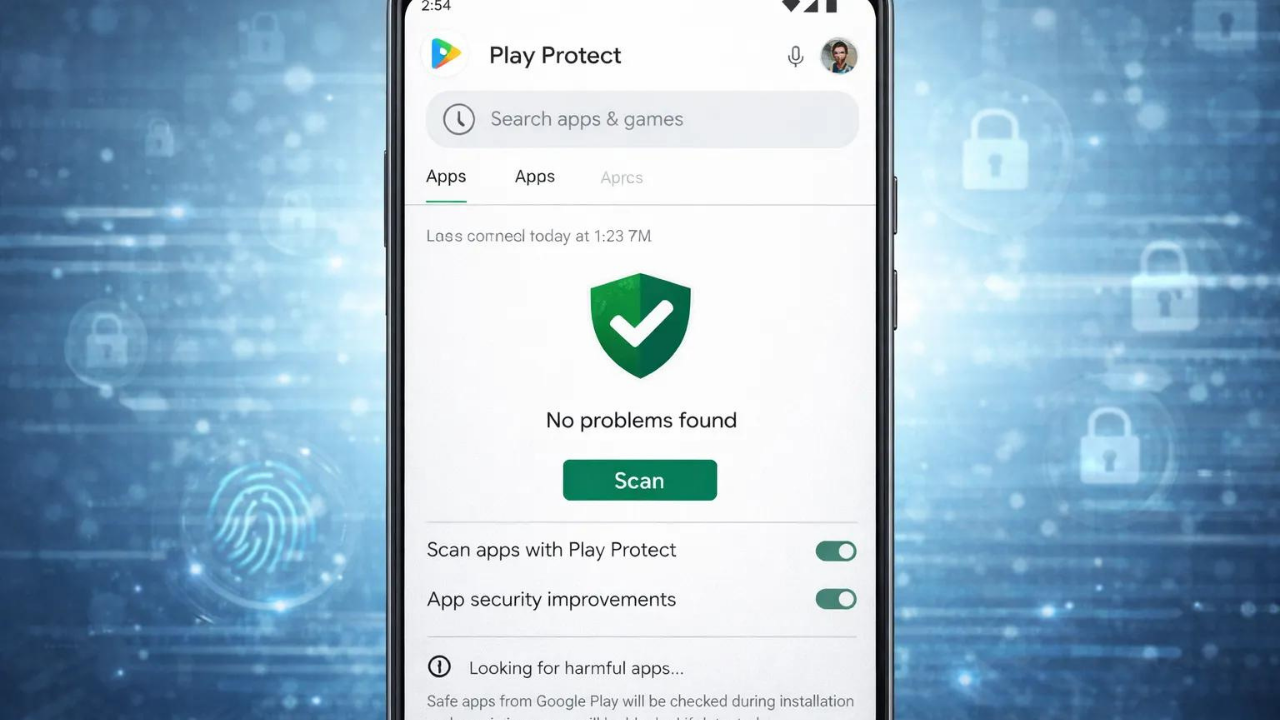
Google Play Protect est la couche intégrée de sécurité des téléphones Android et est ouvert par défaut. Il contrôle lors de l'installation des applications, scanne l'appareil à intervalles réguliers; Google contrôle les applications de l'extérieur Play. Ouvrez Google Play Store pour voir la situation, touchez l'icône de profil en haut à droite, entrez Play Protect et assurez-vous que l'option "Apps with Play Protect" est ouverte depuis l'icône de paramètres. Si vous trouvez une application malveillante, elle vous stimule avec préavis, désactive l'application ou la supprime automatiquement dans la plupart des cas. Si vous allez utiliser une application de sécurité pour un deuxième scan, il suffit de le télécharger à partir de Google Play comme une application pour un développeur bien connu.
Quand faut-il revenir aux paramètres de l'usine?
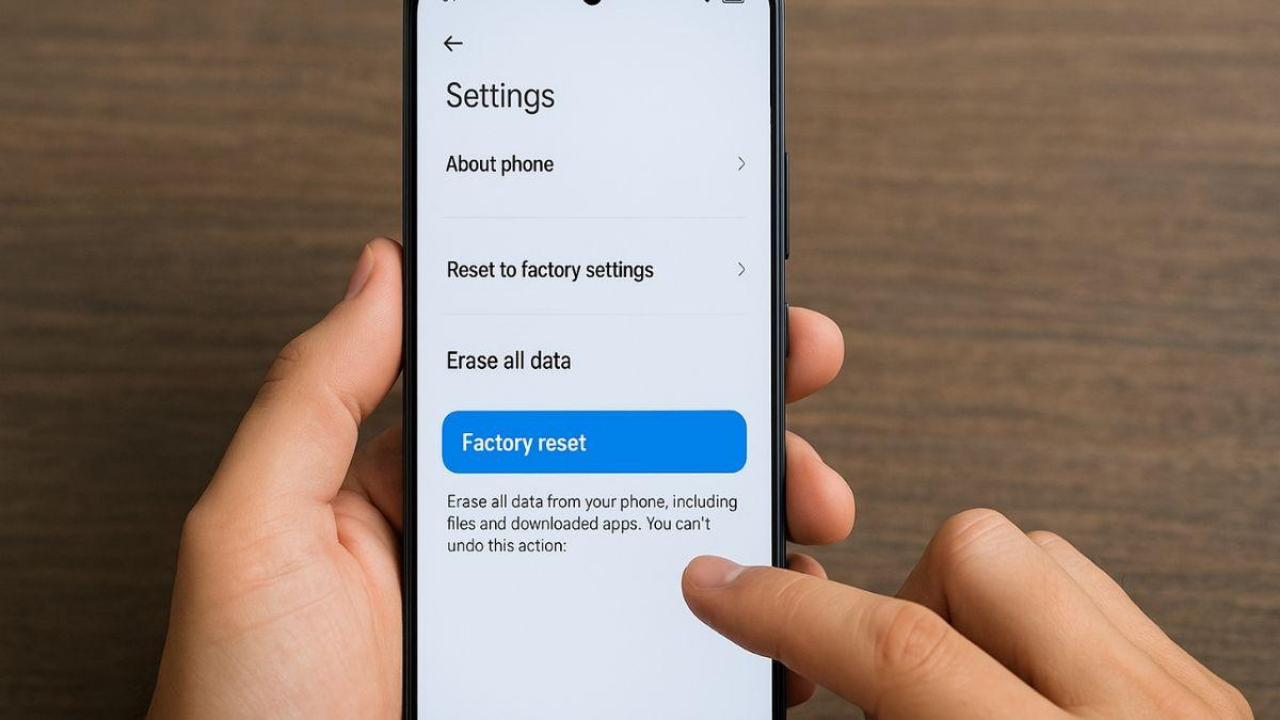
Certains logiciels malveillants peuvent régler les fichiers système. Le téléphone montre la publicité continue, les applications sont auto-installées ou les mouvements suspects sont vus dans les comptes bancaires, retour aux paramètres d'usine est l'une des solutions les plus sûres.
Toutefois, avant cette procédure, des données importantes telles que photos, contacts, documents, notes doivent être sauvegardées en toute sécurité. Seuls les fichiers personnels ne devraient pas être stockés, les applications suspectes ne devraient pas être téléchargées à nouveau.
Selon l'avertissement de Google, ils suppriment toutes les données sur les paramètres d'usine réinitialisent le téléphone, donc il recommande d'essayer d'autres solutions d'abord. Assurez-vous de connaître le nom d'utilisateur et le mot de passe du compte Google sur le téléphone avant de réinitialiser, verrouiller PIN ou motif. Dans la prochaine installation après réinitialisation, ces informations sont demandées; si vous ne savez pas, vous pouvez être forcé d'accéder à nouveau au téléphone.
Comment détecter les applications nuisibles?
Les logiciels nuisibles viennent souvent dans une application qui semble innocente et l'utilisateur le charge de ses propres mains. Par conséquent, avant de télécharger l'application, il peut éliminer les risques majeurs de faire quelques contrôles simples.
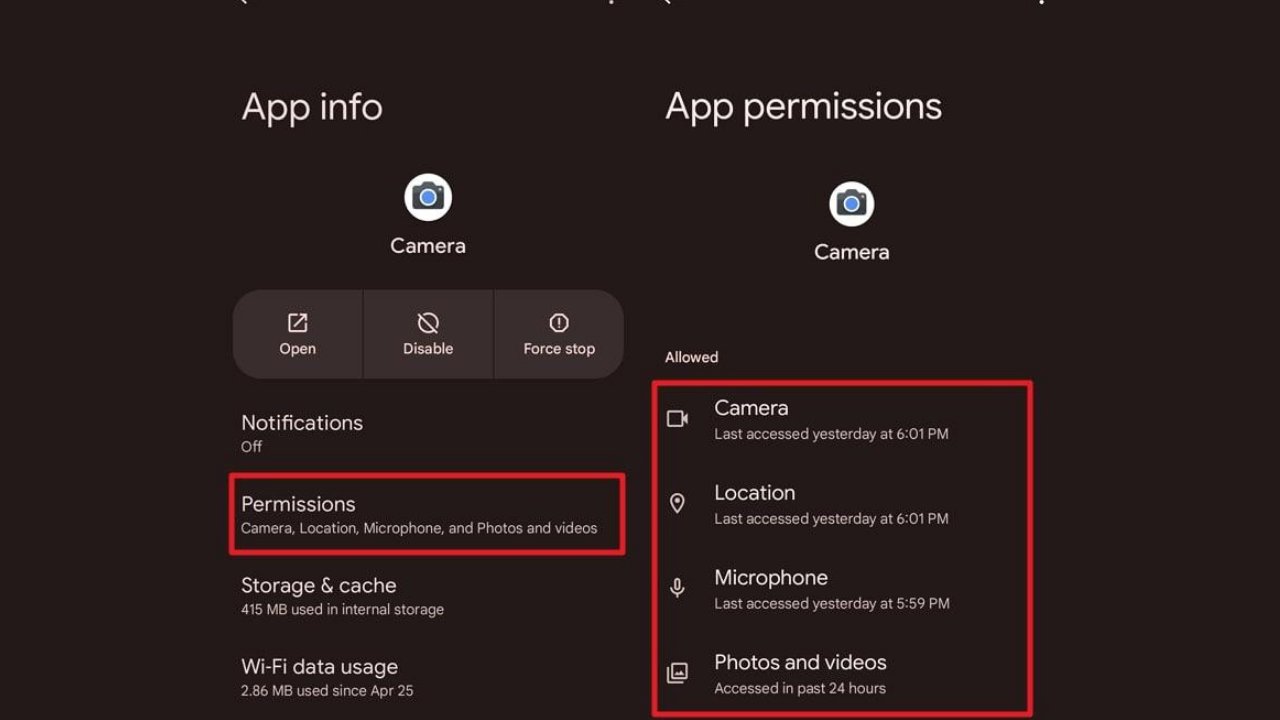
Le microphone, la caméra, le SMS, le guide d'une application de lampe de poche n'est pas normal de demander des permissions de localisation. Les exigences de la demande qui n'ont pas à le faire devraient être considérées comme un signal d'avertissement important.
La confiance en l'information du développeur?
Google ne signifie pas qu'il est seulement sûr d'avoir lieu dans Play Store. Avant de télécharger; il sera utile de regarder les applications passées du développeur, les commentaires des utilisateurs, la fréquence de mise à jour, le nombre total de téléchargements. Seules quelques centaines de zones de téléchargement et des centaines de demandes d'examens négatifs devraient être examinées avec soin.
Soyez prudent dans les fichiers APK
Les fichiers partagés avec des en-têtes tels que "Premium free", "Mod APK", "Crack version" continuent d'être l'une des méthodes de distribution les plus importantes des parasites Android.
Ces fichiers ne sont pas seulement des logiciels publicitaires; les troïans bancaires, les logiciels espions, les logiciels ransomware peuvent également contenir. Une application libre à court terme peut conduire à de graves problèmes qui s'étendent à l'adresse de votre compte bancaire à long terme.
Comment alimenter les paramètres de sécurité Android?
Le sujet aussi important que le nettoyage du virus est de s'assurer que le même problème n'est pas vécu à nouveau. Alors que la grande partie des fonctionnalités de sécurité Android a été activée par défaut, les utilisateurs doivent les vérifier régulièrement.
Ne pas suivre les mises à jour
Google et les fabricants de téléphones ne sont que de nouvelles fonctionnalités. Publié dans les mises à jour de sécurité souvent désactiver l'ouverture que les cyberattaquants utilisent. La pensée « Je charge à la fin du mois » peut rendre l'appareil vulnérable pendant des semaines.
Fermeture de la protection des jeux
Certains utilisateurs désactivent Play Protégez la pensée pour améliorer les performances. Pourtant, cette fonctionnalité essaie de détecter le comportement malveillant en analysant régulièrement les applications téléchargées. Bien que pas assez seul, Android est considéré comme l'une des couches de sécurité les plus importantes.
Activer la vérification en deux étapes
Même si le téléphone est capturé, la protection du compte Google est importante. Lorsque la vérification en deux étapes est activée dans le compte Google, les attaquants ne sont pas suffisants pour connaître le mot de passe seulement. Cette fonctionnalité offre une protection supplémentaire dans des services tels que Gmail, Drive et Google Photos.
Google Play Protect est-il suffisant par simple?
Google développe depuis des années un système Play Protect pour rendre l'écosystème Android plus sûr. Cette fonctionnalité scanne régulièrement les applications téléchargées via Google Play Store et avertit l'utilisateur lorsque le comportement suspect est détecté. Il contrôle également non seulement les applications dans le magasin, mais d'autres applications installées sur le téléphone à certains intervalles.
Cependant Play Protect ne fournit pas une protection complète seule. La raison la plus importante pour cela est de développer continuellement de nouvelles techniques de logiciels malveillants. Alors que certaines applications malveillantes apparaissent en sécurité dans les premiers avis, ils peuvent ajouter des codes malveillants par des mises à jour. Certains essaient de contourner les scans de sécurité en cachant leur comportement.
Par conséquent, comme ce n'est pas un bon choix de fermer Play Protect, il ne suffit pas de se déplacer seulement en faisant confiance à ce système. L'utilisateur est toujours l'un des moyens de défense les plus efficaces lors du téléchargement de l'application et le maintien des habitudes de sécurité.
Les puissants côtés du jeu protègent
Play Protect prend des applications dans Google Play depuis le contrôle de sécurité avant de télécharger et d'analyser des applications sur l'appareil à intervalles réguliers. Google peut suggérer un scan d'une application sortie de Play et n'a jamais été brûlée auparavant ; les détails de l'application sont envoyés à Google pour une évaluation de niveau de code. Il peut également empêcher les applications frauduleuses qui veulent des autorisations sensibles utilisent souvent. vous avertit lors de la détection d'applications malveillantes connues, désactive ou supprime.
Quelles sont les limites?
De nouvelles attaques, appelées zéro jour, ne peuvent pas être détectées à la première étape parce qu'elles ne sont pas encore reconnues par les systèmes de sécurité. Il ignore également les alertes de sécurité de l'utilisateur consciemment, s'il permet des permissions inutiles pour installer APK à partir de sources ou d'applications inconnues, la protection que Play Protect sera également limitée.
Prévisions quotidiennes pour la cybersécurité mobile
Sécurité téléphonique seulement antivirus Pas. Les habitudes d'utilisation quotidiennes jouent un rôle beaucoup plus important dans la protection contre les logiciels nuisibles.
Attention aux réseaux Wi-Fi ouverts
Les réseaux sans fil gratuits offerts dans les cafés, les aéroports ou les centres commerciaux ne sont pas toujours sûrs. Les transactions particulièrement sensibles telles que les transactions bancaires, les entrées d'état électronique ou les paiements d'achat peuvent présenter un risque de se produire par le biais de réseaux communs. Utiliser des données mobiles lorsque c'est possible ou profiter d'un service VPN fiable sera un choix plus sûr.
Les attaques de chasse aux SMS et aux cartes d'identité
Une partie importante des attaques mobiles est maintenant réalisée avec des messages qui ne sont pas avec des fichiers de virus, mais pour sang de l'utilisateur.
"Tu ne peux pas être livré."
"Votre compte bancaire a été suspendu."
"Cliquez pour obtenir votre remboursement."
messages peuvent rediriger l'utilisateur vers de faux sites Web. Après avoir cliqué sur le lien, le nom d'utilisateur entré, le mot de passe et les informations bancaires peuvent passer directement à l'eline des attaquants. Par conséquent, l'information de l'expéditeur des messages entrants doit être vérifiée et les liens suspects ne doivent pas être ouverts.
Révision régulière des autorisations de demande
Une application installée avant des mois peut demander de nouvelles autorisations avec des mises à jour effectuées. Avec le panneau de contrôle de confidentialité (Paramètres > Sécurité et vie privée ou Vie privée) sur Android 12 et versions ultérieures; caméra, microphone, emplacement, guide, fichiers peuvent facilement être vus quelles applications sont utilisées. Les autorisations d'accès doivent être retirées des demandes qui ne sont plus utilisées ou qui veulent une autorisation inutile.
Foire aux questions
Comment puis-je comprendre que je trouve des virus sur le téléphone Android ?
L'épuisement rapide de la batterie par rapport à la normale est l'un des symptômes les plus courants, le réchauffement constant de l'appareil, l'autopublicité, le chargement d'applications inconnues et l'augmentation soudaine de l'utilisation des données.
Android virus peut-il nettoyer gratuitement?
Oui. Supprimez les applications suspectes, la numérisation avec Google Play Protect est complètement gratuite. Des applications de sécurité libres fiables peuvent également être utilisées si nécessaire.
Est-ce que le virus supprime complètement aux paramètres d'usine?
La plupart des logiciels malveillants sont supprimés lors du retour aux paramètres d'usine. Cependant, si les applications endommagées sont rechargées, le problème est répétable.
Google Play Protect offre une protection suffisante ?
Play Protect n'est pas assez seul s'il offre une couche de sécurité forte. Une application sécurisée doit être utilisée avec des habitudes de téléchargement et des mises à jour régulières.
Les fichiers APK sont-ils sûrs ?
La source n'est pas incertaine fichiers APK sécurisé. Télécharger les applications de Google Jouer autant que possible; arrêter des versions "premium free", "mod" ou "crack". Play Protect peut scanner les applications inconnues souhaitées pour charger à partir de Play outside et les empêcher de risquer ; ainsi fermez-le.
Pourquoi le téléphone ouvre-t-il sa propre publicité ?
Cela indique que le logiciel publicitaire (adware) est transmis. Les dernières applications téléchargées doivent être vérifiées et l'analyse de sécurité doit être effectuée.
Comment puis-je rendre mon téléphone Android plus sûr ?
Installez les mises à jour à temps, maintenez Play Protect ouvert, activez la vérification en deux étapes, installez seulement des applications fiables et contrôlez régulièrement les autorisations des applications, augmente considérablement la sécurité des appareils.
Comment ouvrir Play Protect scan?
Ouvrez Google Play Store, touchez l'icône du profil en haut à droite, entrez Play Protect et ouvrez l'option "Apps with Play Protect" depuis l'icône des paramètres. Play Protect est ouvert par défaut ; Google recommande toujours de rester ouvert.
Comment ouvrir un mode sûr sur Android ?
Les étapes de transition de mode sécuritaire varient selon le fabricant de téléphone; regardez la page de soutien du fabricant pour obtenir des étapes précises. Seules les applications système fonctionnent en mode sûr; la raison pour laquelle si le problème est perdu est probablement une application que vous avez téléchargée.
Comment vérifier la mise à jour de sécurité Android?
Paramètres > À propos du téléphone > Vous pouvez voir la date de la mise à jour de sécurité Android dans la section version Android. Nouvelles mises à jour Paramètres > Système > Vous pouvez vérifier les mises à jour logicielles depuis l'écran; les noms des menus peuvent varier selon le fabricant.
AuteurWeave Robotics Ev Robotu Isaac 1’i Tanıttı
Gemini Android Auto Kullanıcılarını Neden Kaybediyor?
Articles similaires
Commentaires (0)
Connecte-toi pour commenter.
Se connecter