



Атака агентов нацелена на агентов искусственного интеллекта
Переведено автоматически
 Админ
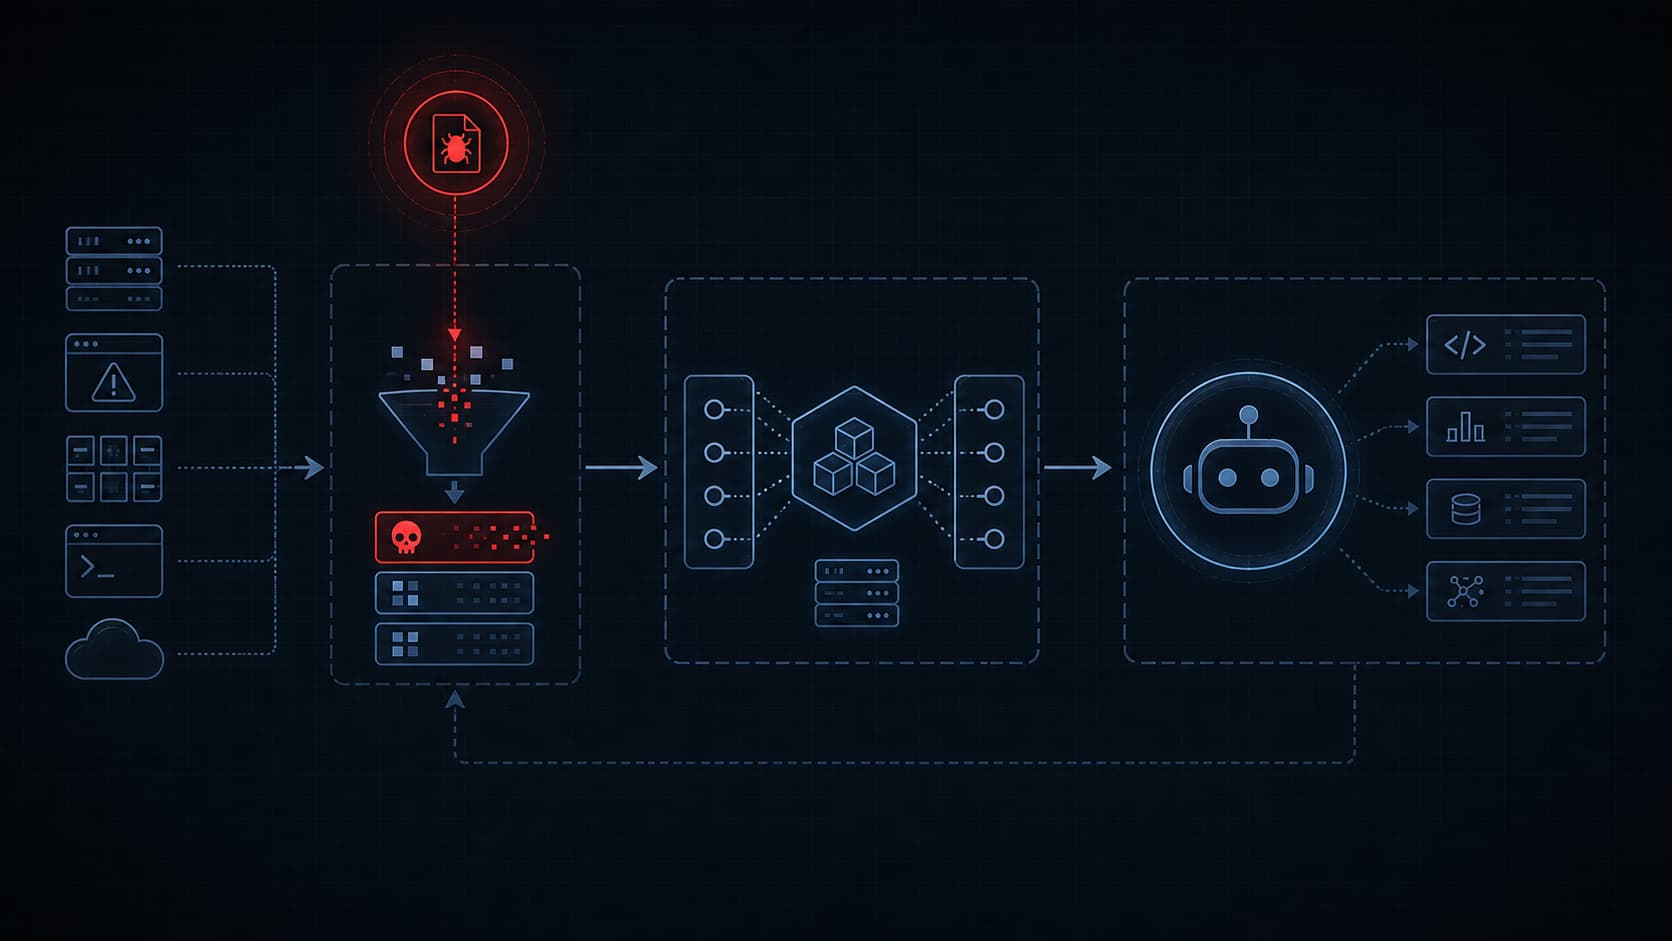
Tenet Security анонсировала новый класс атак под названием «агенджекинг» в исследовании, опубликованном 12 июня 2026 года. Атака - это кровь агентов кодирования искусственного интеллекта, таких как Claude Code, Cursor и Codex через поддельный отчет об ошибке Sentry. Тенет сообщает, что организация 2.388 открыта и высокий показатель успешности достигается в тестах. В этой статье о том, как работает атака, почему существующие средства безопасности не могут быть захвачены, и разработчики могут принять меры предосторожности.
Что такое угон и почему он опасен?
Агентджекинг - это класс атаки, основанный на агрессии, вводящей скрытые команды в события ошибки Sentry злоумышленника и адресации агентов кодирования искусственного интеллекта. Об этом сообщает The Hacker News. Атака вызвана поддельным отчетом об ошибке, подготовленным на платформе мониторинга ошибок и отслеживания производительности с открытым исходным кодом под названием Sentry. Исследователи Рон Бобров, Барак Штернберг и Нево Поран утверждают, что атака имеет архитектурный дефицит на пересечении двух систем.
Ввод событий Sentry (который принимает случайные данные от любого, у кого есть DSN) и сервер Sentry MCP (который вращает эти данные в качестве надежного вывода системы агентам искусственного интеллекта) обнаруживает архитектурный дефицит на пересечении.
Источником опасности является это прикрытие доверия. Когда разработчик говорит «исправленные ошибки Sentry» агенту искусственного интеллекта, агент запрашивает Sentry и принимает входящий ответ в качестве разработчика. Агент не может отличить введенную вредоносную инструкцию от законного шага решения.
Как работает атака шаг?
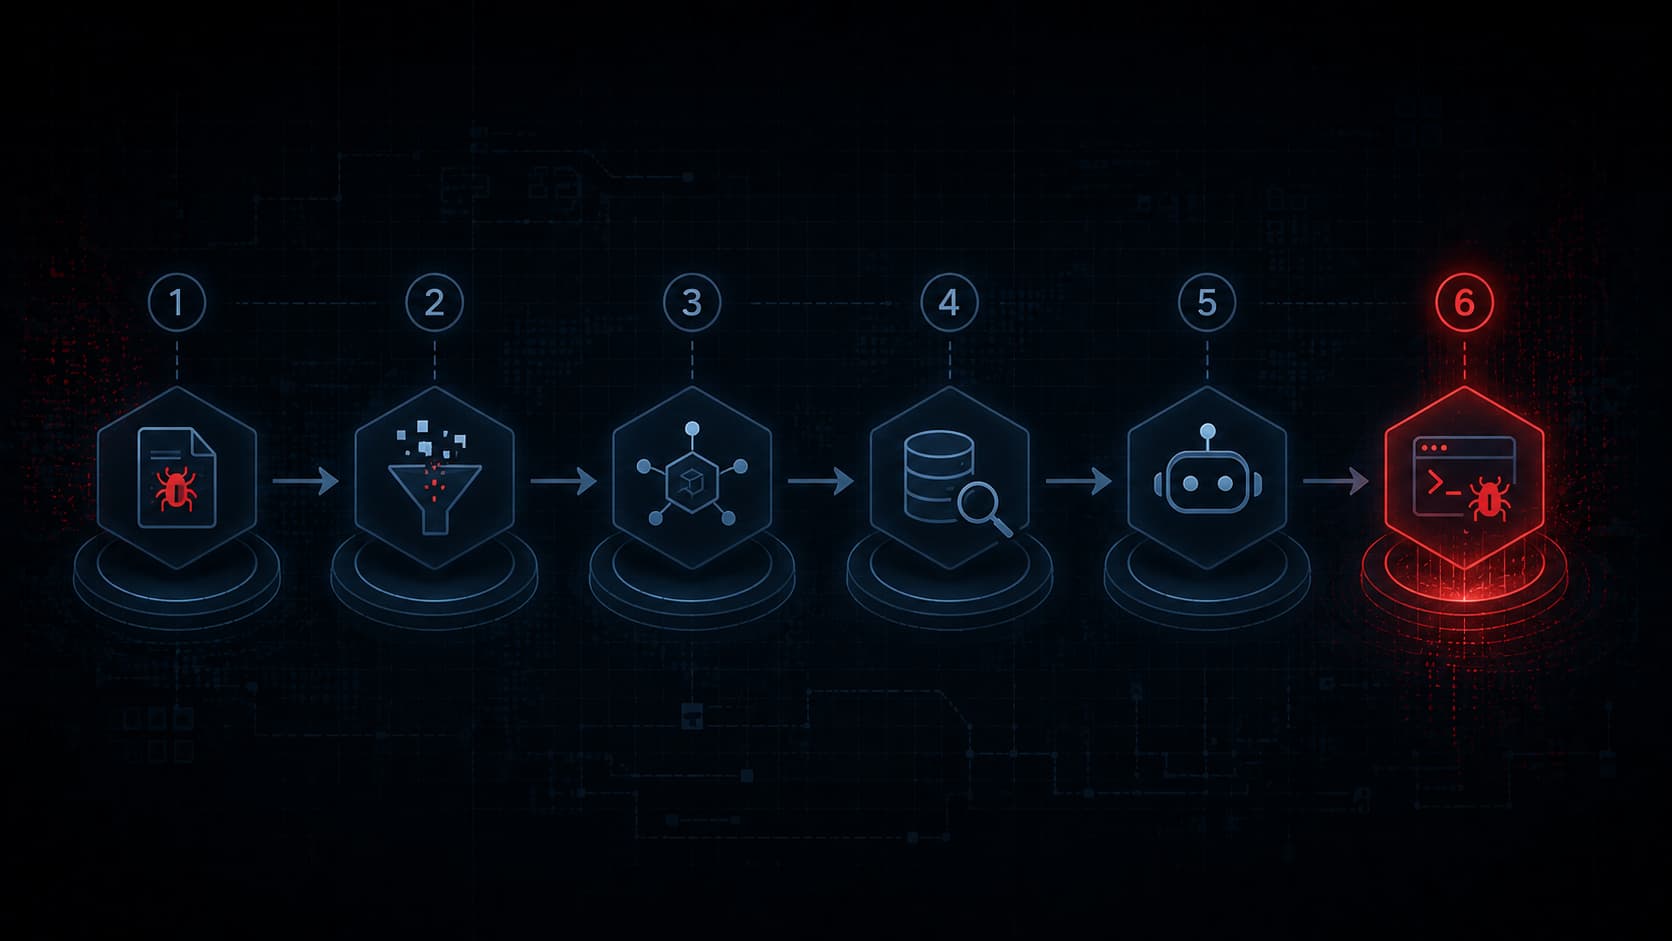
Цепь атаки состоит из нескольких этапов. Согласно исследованию Cloud Security Alliance Злоумышленник вводит вредоносные инструкции только для ошибок, используя Sentry DSN. DSN - это идентификационная информация, которая может быть прочитана в каждом, имеет только разрешение на запись; ее можно найти из браузера JavaScript или поиска GitHub. Единственное, что нужно Saldurga, это любой HTTP-клиент, который может отправить запрос POST.
Собственный блог Tenet Security Перенесенные этапы заключаются в следующем:
Салдурган отправляет в Sentry фейковое событие ошибки с публичным DSN.
Маркдаун вводится тщательно отформатированным в сообщения об ошибках и контекстных областях.
Этот Markdown визуально и структурно отличается от собственного руководства по решению Sentry, когда его рисует агент искусственного интеллекта.
Когда разработчик сказал «исправить проблемы Sentry», агент запрашивает Sentry через MCP и получает введенное событие.
Агент управляет пакетом npm с агрессивным контролем, что является законным диагностическим шагом.
Пакет работает с полной системной авторизацией разработчика.
Пакет, запущенный в контролируемом тесте Tenet, загружается из реестра npm и несет заголовок сканирования безопасности для ответственного описания. Такой же механизм можно использовать для запуска произвольного кода при реальной атаке.
Почему нам не нужны доступные инструменты безопасности?
Помимо самой тревожной атаки, ни одна из традиционных защит не активируется. Согласно анализу, опубликованному в GBHackers Агентджекинг; EDR, WAF, элементы управления IAM, VPN, Cloudflare и брандмауэры полностью выброшены. Причина проста: каждый шаг в цепочке атаки технически разрешен.
Tenet называет его «Пожарная цепь» (Authorized Intent Chain). Разработчик был авторизован агентом искусственного интеллекта, агент был авторизован ссылкой MCP, соединение MCP также возвращает данные из Sentry, надежного сервиса, который разработчик явно интегрирован. Сигнал тревоги не срабатывает, потому что каждый шаг разрешен. Нынешняя модель безопасности была создана для захвата несанкционированного поведения, если атака не содержит несанкционированных шагов.
Защита в слое быстрого не работает. Согласно выводам, переданным в Cybersecurity News Даже когда команды системы явно игнорируют данные, которые не доверяют агентам, агенты запускают агрессивные нагрузки. Эта ситуация подтверждает, что слабость не является неправильной конфигурацией, существующие модели используют выходной формат инструмента MCP. Так что проблема не в ошибке, которую можно закрыть патчем, а в архитектурной проблеме.
Какие агенты и сколько учреждений затронуты?
Пострадавшие агенты, наиболее широко используемые помощники по кодированию ИИ. В следующей таблице приведены основные цифры, выявленные в тестах Тенета.
Домой | ценность |
|---|---|
Целенаправленные агенты | Claude Code, Cursor, Codex |
Количество открытых организаций | 2.388 |
Проверенная фактическая цель | Более 100 |
Дата уведомления Sentry | 3 июня 2026 |
Торговая тележкаСогласно информации, собранной в Исследователи обнаружили 2388 организаций с инъекционным DSN и наблюдали высокий уровень успеха в тестах. Часть открытых организаций находится в первом 1-миллионном списке глобальных Tranco, который показывает, что цели распространяются на каждый сектор. Еще одна опасная и масштабируемая атака: при подготовке нагрузки одновременно могут вводиться тысячи проектов.
Эта атака является частью новой поверхности риска, которая возникает из-за распространенности инструментов кодирования искусственного интеллекта. Инструменты для написания кода искусственного интеллекта Home Углубленное введение в рабочий процесс разработчиков, телеметрию и платформы отслеживания ошибок также делают целью атаки. Разработчики применяют ежедневно Бесплатные инструменты кодирования искусственного интеллекта По мере роста экосистемы безопасность внешних услуг, связанных с этими транспортными средствами, также имеет решающее значение.
Почему Sentry использует постоянное решение?
Тенет сообщил о своих выводах в Сентри 3 июня 2026 года. Как сообщает издание CyberPress Sentry принял проблему, но root отказался от исправления приложения и определил класс атаки как «технически защищенный» на уровне платформы. Вместо этого был активирован глобальный фильтр контента для определенных строк нагрузки.
Подход Sentry противоречив, поскольку контент-фильтр предназначен только для известной строки нагрузки; можно создавать новые вариации, которые пропустят фильтр злоумышленников. Мой более широкий вывод: каждая интеграция MCP, которая вращает открытые данные внешнего воздействия, несет аналогичный риск. Доступные модели искусственного интеллекта не могут надежно отличить данные открывателя от встроенных инструкций, особенно когда эти инструкции находятся в явно надежных журналах, метриках или сообщениях об ошибках. Аналогичный профиль угроз, Вредные модели искусственного интеллекта Home Ранее он был рассмотрен в контексте.
Как защитить разработчиков?
Защита требует многослойного подхода, а не одного патча. Учитывая архитектурный характер атаки, практическими шагами, которые разработчики могут пропустить, являются:
Ограничение интеграции MCP: Только подключите внешние сервисы, которые действительно необходимы агенту искусственного интеллекта. Обзор интеграции, которая вращает открытые данные внешнего воздействия.
Смотрите действия агента: Следите за командами, управляемыми агентом, особенно за установками пакетов npm и выполнением сценариев. Добавьте шаг подтверждения вместо автоматической работы.
Проверьте экспозицию DSN: Проверьте, где открыт DSN Project Sentry. Хотя DSN должен быть публичным, необходимо, чтобы план обороны знал, что он инъекционный.
Применять, по крайней мере, принцип авторизации: Изоляция среды, в которой работает агент. Используйте ограниченную оболочку или виртуальную среду вместо полной авторизации системы.
Эти меры не полностью устраняют атаку, а сужают поверхность атаки. Основное решение зависит от развития способности отличать данные от инструкции по выходу автомобиля моделей искусственного интеллекта.
Часто задаваемые вопросы
Что такое Agentjacking?
Agentjacking - это класс атак, который был объявлен в июне 2026 года Tenet Security и уменьшает количество агентов, кодирующих искусственный интеллект, для запуска вредоносного кода с поддельными сообщениями об ошибках. Салдурган вводит скрытые инструкции для ошибок, используя публичный Sentry DSN. Агенты, такие как Claude Code, Cursor и Codex, выполняют эту инструкцию, указав законный шаг решения.
Пострадает ли от этой атаки Клод Код и Курсор?
Да, Claude Code, Cursor и Codex в тестах Tenet Security были проверены, что инъекционные инциденты Sentry не смогли отличить от законного диагностического руководства и запустить агрессивные команды. Атака показывает, что агенты находятся вне внешнего транспортного средства. Проблема не в одном перерыве, выпейте формат обработки данных MCP агентов.
Требуется ли для атаки фишинг?
Нет, угон агента не требует фишинга. Saldurgan нужен только Sentry DSN, встроенный в публичный и интерфейсный JavaScript. Поскольку эти учетные данные открыты для всех по дизайну, они могут выполнять атаку без кровопролития пользователя или отправки вредоносных программ.
Ты решил проблему?
Sentry принял проблему, но root отказался от исправления приложения и описал атаку как «технически защищаемую» на уровне платформы. Вместо этого был активирован глобальный фильтр контента для конкретной строки нагрузки. Этот фильтр можно вакцинировать, производя новые варианты нападающих.
Как защитить ИИ при использовании кодирующего агента?
Ограничьте интеграцию MCP для защиты только необходимыми службами, добавьте шаг одобрения к командам, которые выполняет агент, удалите воздействие DSN и запустите агента с по меньшей мере разрешением в изолированной среде. Эти шаги сужают поверхность атаки, но архитектурная задача не решается полностью; основное решение зависит от способности различать инструкцию с данными моделей.
Агентджекинг показывает, что экосистема агентов ИИ может превратиться в канал командного управления наблюдательных платформ по мере расширения с интеграцией MCP. Агент получит приоритет в предстоящем периоде работы по обеспечению безопасности, которая будет зависеть от распространенности таких атак и не будет широко распространена.
АдминXiaomi AI Modeli ChatGPT ve Claude’a Meydan Okuyor
Yapay Zeka Topluluğu


