Безопасны ли публичные зарядные станции USB? Угонщик!
Переведено автоматически
 Админ
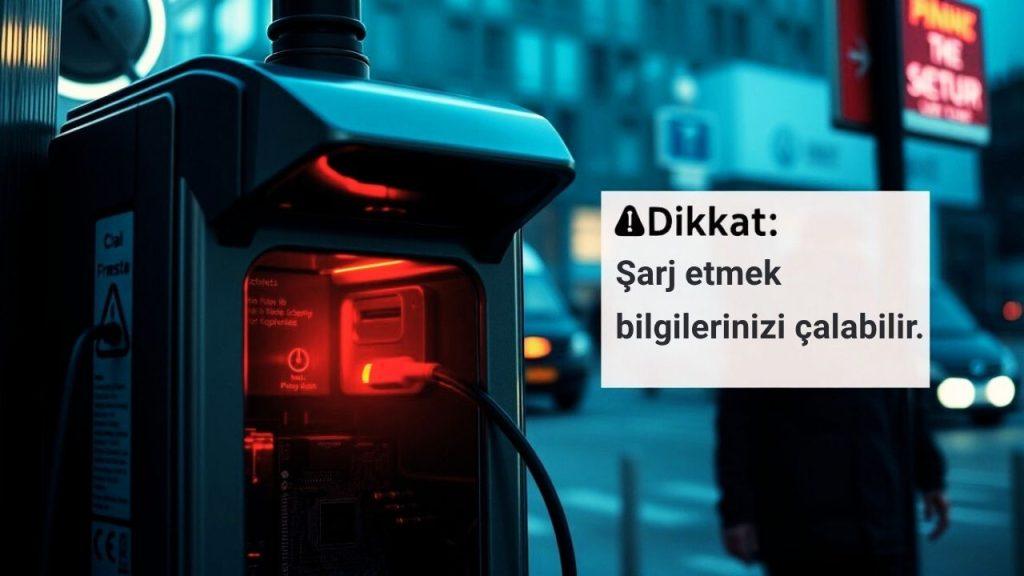
Сегодня смартфоны становятся неотъемлемой частью нашей жизни. Особенно, когда наша зарядка снижена, расположена в аэропортах, кафе или общественном транспорте. Публичные зарядные станции USB Их можно спасти.
Домой Эксперты по кибербезопасностиВыглядит невинно зарядные станцииЭто показывает, что в стихе содержится большая угроза, чем мы думаем: атака «выбора».
Что такое Choicejacking? Какова угроза?
Известный на протяжении многих лет"сок Jackin G"производители смартфонов против нападений разработали меры безопасности. Эти атаки злонамеренные зарядные станцииNin был основан на заражении вредоносными программами или воспроизведении данных на телефонах. Но благодаря недавно разработанным мерам безопасности при подключении к устройству, которое поддерживает передачу данных со смартфона, появится предупреждающее сообщение, если оно не позволит пользователю передавать данные. Таким образом, пользователи смогли сохранить свои данные в безопасности, выбрав «только для зарядки».
Однако исследователи из Технологического университета Граца в Австрии обнаружили новый способ преодоления этих мер: Домой GG нападение. Домой GGзлонамеренный зарядная станция uМонахиня должна манипулировать устройством, чтобы убедиться, что пользователь переходит в режим передачи данных телефона без разрешения или информации. Таким образом, ваш телефон действует так, как если бы вы одобрили передачу данных, не задавая вопросов или без вашего согласия. Это означает, что ваши фотографии, документы, контакты и другие конфиденциальные данные доступны через вредоносное устройство.
Почему есть риск в общественных зарядных станциях USB?
Общедоступные точки зарядки USBОн может не только обеспечивать электричеством, но и выступать в роли секретного компьютера. Домой GG Атака в полной мере использует это зло. Saldurganlar может подключаться к вашему смартфону, используя протоколы передачи данных, такие как Media Transfer Protocol (MTP) или Image Transfer Protocol (PTP), и снимать ваши данные.
Консультант по кибербезопасности NordVPN Адрианус Варменховен Домой GGВ частности опасно«Выбор — это манипулирование устройством, чтобы пользователи могли принимать решения, которые они никогда не планировали, даже не осознавая их. Независимо от того, предоставляете ли вы доступ к данным или загружаете вредоносные программы, эти атаки злоупотребляют доверием, которое мы слышали в наших ежедневных взаимодействиях с нашими смартфонами.
Эта атака может произойти так быстро, что обнаружить человеческий глаз практически невозможно. Весь процесс может быть завершен менее чем за 133 миллисекунды, что гарантирует, что атака почти не обнаруживается.
Как выполняется атака Hack?
Исследователи Технологического университета Граца, Домой GG Выделяют три различных варианта атаки:
Самый сложный метод (iOS и Android): Вредоносный микрокомпьютер выглядит как зарядная станция и подключается к смартфону в качестве USB-клавиатуры, USB-хоста (компьютера) и Bluetooth-клавиатуры. Когда телефон вставлен, вредоносная станция имитирует USB-клавиатуру и открывает Bluetooth, а затем отправляет команды для подключения к устройству Bluetooth. После симуляции Bluetooth-клавиатуры система снова подключается через USB, и на этот раз выступает в роли компьютера. Когда смартфон просит, чтобы пользователь не допустил передачу данных, вредоносное устройство автоматически подтверждает этот запрос с помощью Bluetooth «удар».
Специальный метод для Android (Bluetooth не требуется): Вредоносное зарядное устройство действует как USB-клавиатура и перемещает буфер ввода, заполняя клавиши смартфона. В то время как операционная система занята обработкой этого несомненного ввода, соединение зарядного устройства разрезается и повторно подключается (как компьютер один раз). Когда отображается предупреждающее сообщение, которое спрашивает, в каком режиме подключаться к экрану, воспроизводится последняя часть кэша ввода клавиатуры. В этой части есть массив нажатия клавиш, который подтверждает режим передачи данных (режим отладки MTP, PTP или даже ADB).
Специальный метод для Android (исключение AOAP): Этот метод использует протокол открытого доступа Android (AOAP) неправильное применение всех протестированных смартфонов. Вредоносное устройство подключается сразу как компьютер и при отображении экрана подтверждения отправляет необходимые события нажатия клавиш через AOAP. Согласно протоколу, хотя одновременная работа запрещена в режимах USB-хоста и AOAP, это ограничение на практике часто игнорируется.
Эти атаки не содержат вредоносных программ, как подчеркивает Hackread, и позволяют телефонам проходить отладку или режим передачи данных в течение 133 миллисекунд.
Насколько серьезны условия реальной жизни?
Время вооруженных сил USB зарядные станции Хотя данные предупреждают об атаках кражи, Домой GG Нет ни одного случая, чтобы атаки были открыты для общественности в реальной жизни. Это означает, что на данный момент нет общей угрозы, хотя атаки вообще не происходят.
Домой английский В нем также подчеркивается, что такие исследования и оповещения являются постоянно развивающейся областью цифровой безопасности, и в любое время могут возникать новые угрозы.
Как защитить себя? Практические предложения
Публичные зарядные станции USBВот некоторые практические меры, которые вы можете получить для защиты от потенциальных рисков:
Используйте свой собственный надежный заряд: Заряжайте устройства только с помощью собственного надежного адаптера зарядного устройства и кабеля.
Портативный Power Bank: Powerbank является самым безопасным и удобным вариантом зарядки при выходе. Устраните риски, неся с собой свою энергию.
Предпочитаю настенные розетки: Если у вас есть собственный адаптер и кабель, отели или аэропорты зарядные станцииИспользуйте настенные розетки вместо USB-портов.
Используйте блокировщик данных USB (USB Condom): Эти адаптеры предотвращают передачу данных, позволяя только поток энергии от кабеля. Тем не менее, он может замедлить зарядку на новых смартфонах, поскольку он также блокирует необходимые сигналы данных для режимов быстрой зарядки.
Используйте кабель без передачи данных: Получить дешево можно и только кабель, предназначенный для зарядки. Но перед использованием убедитесь, что на экране не отображается оповещение о передаче данных, подключившись к доверенному компьютеру.
Не думайте об обновлениях программного обеспечения: Всегда сохраняйте программное обеспечение своего смартфона (iOS/iPadOS 18.4 и Android 15 или более поздней версии). Apple и Google заблокировали эти методы атаки в новых обновлениях. Пользователи Android должны проверить, нужен ли им пароль или биометрическая проверка, подключив свои телефоны к доверенному компьютеру даже в текущей версии. Если не требуется, публично зарядные станцииЛучше всего держаться подальше.
Используйте режим «Только зарядка»: Вы можете добавить дополнительный уровень управления, активировав режим «только зарядка», доступный на некоторых устройствах Android.
Будьте осторожны: Если вы в срочном порядке открыты для общественности USB зарядная станция u Если вам нужно использовать его, обратите внимание на экран при установке вашего устройства. Если вы хотите начать зарядку и выбрать тип подключения, выберите «Только зарядка». Если у вас есть опасения по поводу ваших данных, вам будет безопаснее проверить вилку и позвонить в менее «умный» порт.
Домой GG Киберугрозы нового поколения Цифровая безопасность Это еще раз напоминает о важности. Осознанность и осторожность являются наиболее эффективным способом защиты наших персональных данных.
Домой Публичные зарядные станции USBТы им пользуешься? Вы хотите изменить свои привычки в свете этой информации?
АдминClaude Jupiter Sızdı: Anthropic’ten Dev Hamle Geliyor!
Google Devri Kapandı mı? Reklamın Yeni Patronu: Advantage+