



Компании, представляющие угрозу кибер-атак, продолжают беспокоиться
Переведено автоматически
 Админ
Финансовый сотрудник Arup в феврале 2024 года перевел на иностранные счета 25 миллионов долларов, принадлежащих компании. Все менеджеры на экране были клонированы ИИ; отличить голос, мимику и мимику друг от друга не удалось. Это не единственное исключение. Кибератаки, поддерживаемые искусственным интеллектом, достигли нового порога с числом 28 миллионов случаев в глобальном масштабе. Угроза кибератаки ИИ уже не просто техническая проблема; она стала областью, которая требует корпоративной аутентификации, процессов финансового одобрения и повторной идентификации человеческого доверия. В этой статье наиболее актуальные данные 2026 года касаются конкретных случаев и методов корпоративной защиты.
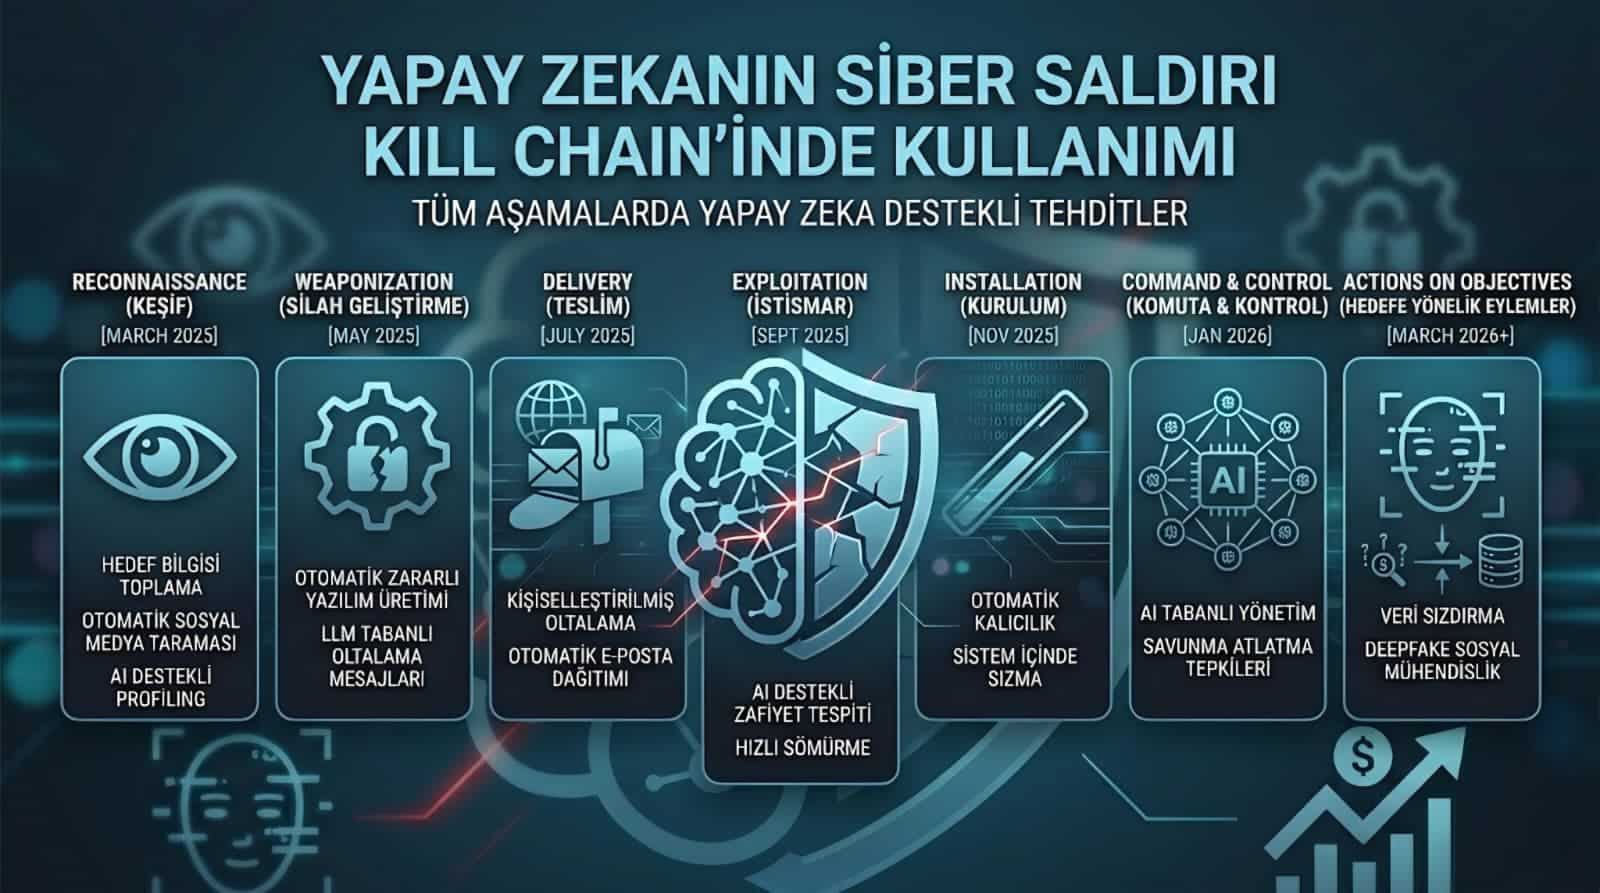
Остаточные атаки искусственного интеллекта
Кибератаки осуществлялись с помощью человеческой силы в течение длительного времени, отнимая много времени и совершая операции с ошибками. Чтобы подготовить фишинговое сообщение, нужно потратить недели на изучение целевой системы и прекращение сбоя. Этот стол изменился.
Руководитель группы «Лаборатория Касперского» Владислав Тушканов в настоящее время использует факторы угроз для написания кода основных языковых моделей (LLM), установки инфраструктуры и автоматизации операционных процессов. Производство вредных компонентов с этапа обнаружения цепи Kill поддерживается ИИ на каждом шагу от плохих скринингов до ввода в эксплуатацию транспортных средств.
Отчет Verizon DBIR за 2026 год В этом году подготовленная информация была помещена в подробный бред: злоумышленники скачивают время от нескольких месяцев между уязвимостью и злоупотреблением с помощью ИИ. Для учреждений это означает, что окно вмешательства серьезно сужается, независимо от того, насколько быстро выполняется процесс исправления.
Атаки начинаются не только с выбора целей. ИИ также вступает в действие, чтобы скрыть следы, которые используются после завершения атаки. Эта ситуация в значительной степени обусловливает судебный контроль.
Как работают Deepfake и социальная инженерия?
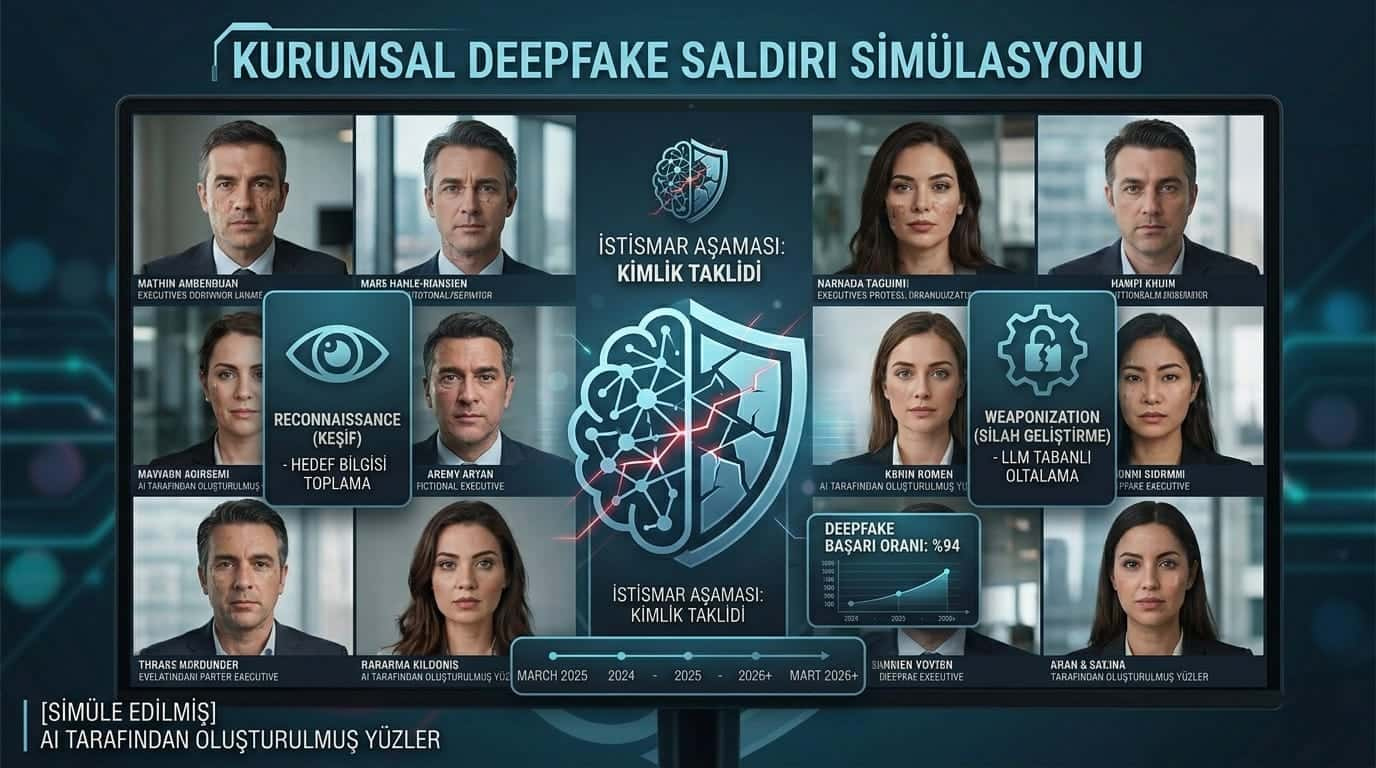
Помимо дефицита аппаратного или программного обеспечения, человеческий фактор всегда занимал важное место среди векторов кибератак. С помощью искусственного интеллекта этот элемент стал гораздо более надежным и масштабируемым.
В случае с Arup, который состоялся в феврале 2024 года, злоумышленники клонировали голос и образ финансового директора компании и топ-менеджеров через публичные материалы. Никто на экране не был настоящим на встрече задействованного сотрудника. 25,6 миллиона долларов были перечислены без суда и следствия.
Этот случай не является исключением. Утечка данных LastPassПосле этого, в другой атаке на компанию, мы попробовали социальную инженерию на сотруднике, клонировав угрозы от голоса генерального директора Карима Туббы по WhatsApp. Испытание было замечено из-за чрезмерной строгости и необычного канала связи. Генеральный директор Wiz Асаф Раппапорт TechCrunch Discrupt 2024Он объявил общественности, что группа сотрудников нацелена на атаки.
В 2025 году ФБР официально объявило о фишинговых кампаниях, которые имитируют органы высшего уровня в США с помощью клонирования звука ИИ. Голосовые сообщения направлены на создание чувства отчуждения, используя уверенность.
Согласно исследованию, опубликованному в SoSafe в феврале 2026 года в социальной инженерии, институты по-прежнему недостаточны против этой тактики. Только 39% компаний оценивают свою способность выявлять атаки, поддерживаемые ИИ, как высокие или очень высокие.
2026 Таблица киберугроз ИИ с цифрами
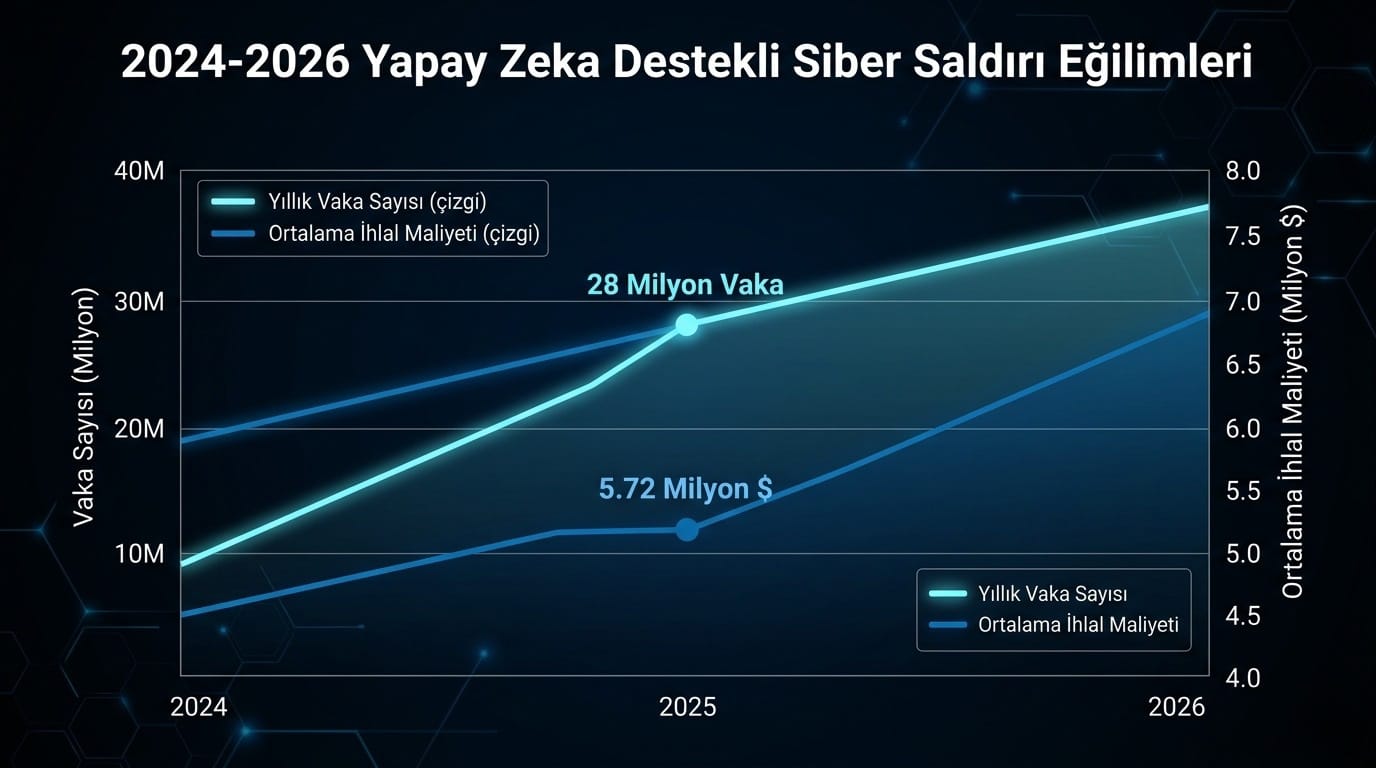
Цифры, выходящие за рамки выборки, ясно показывают, насколько велика таблица.
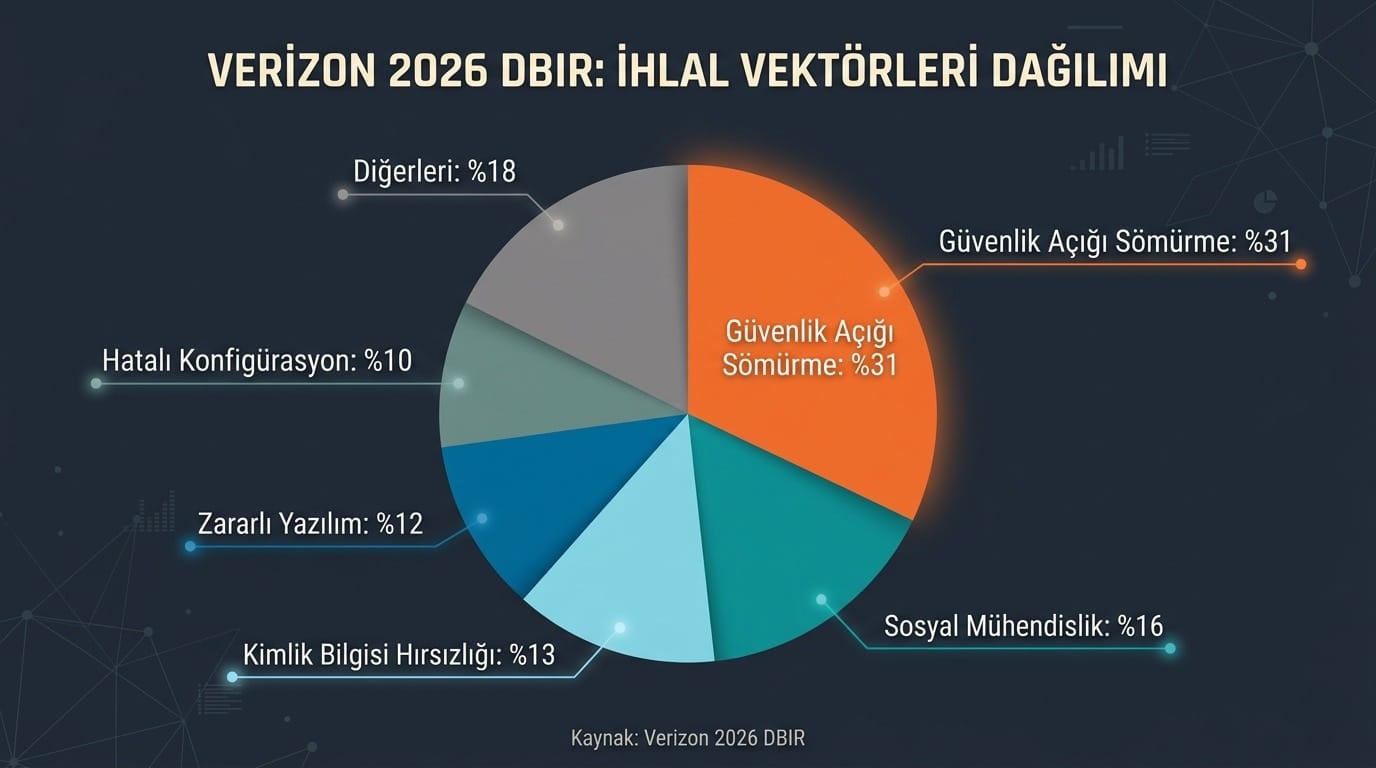
Согласно отчету DBIR от 2026 года, опубликованному Verizon в этом году. Было проанализировано 31 000 инцидентов в 145 странах и 22 000 подтвержденных нарушений. Это происходит почти дважды за последний год.
метрический | ценность | Источник |
|---|---|---|
Рейтинг кликов по фишингу | %54 % | Глубокая безопасность / SoSafe 2025 |
Традиционный фишинговый рейтинг кликов | %12 | DeepStrike 2025 |
Средняя стоимость взлома с поддержкой ИИ Home | 5,72 миллиона долларов | IBM 2025 |
Темпы роста Deepfactor (2022-2025) | % 2,137 | McAfee / iProov 2025 |
Доля вымогателей во всех нарушениях | 48% | Verizon DBIR 2026 |
Атака ИИ на институты | 87 % | Cisco 2025 |
Особенно примечательна ситуация на фишинговой стороне. Согласно отчету Microsoft Cyber Signals 2025, фишинговый контент, производимый ИИ, увеличился на 46% по сравнению с прошлым годом. 82,6% существующих фишинговых писем в настоящее время создаются с использованием ИИ; год назад этот показатель составлял около 54%.
На стороне Ransomware появляется другой стол. По данным Verizon 2026 DBIR, атаки с выкупом программного обеспечения находятся в 48% всех нарушений, но средняя выплата возвращается к 139,975 в 2025 году с 177,614 долларов в 2023 году. Жертвы теперь платят меньше или отказываются от предложения. Однако атаки не прекратились, цели изменились.
Какие новые риски ожидают компании?
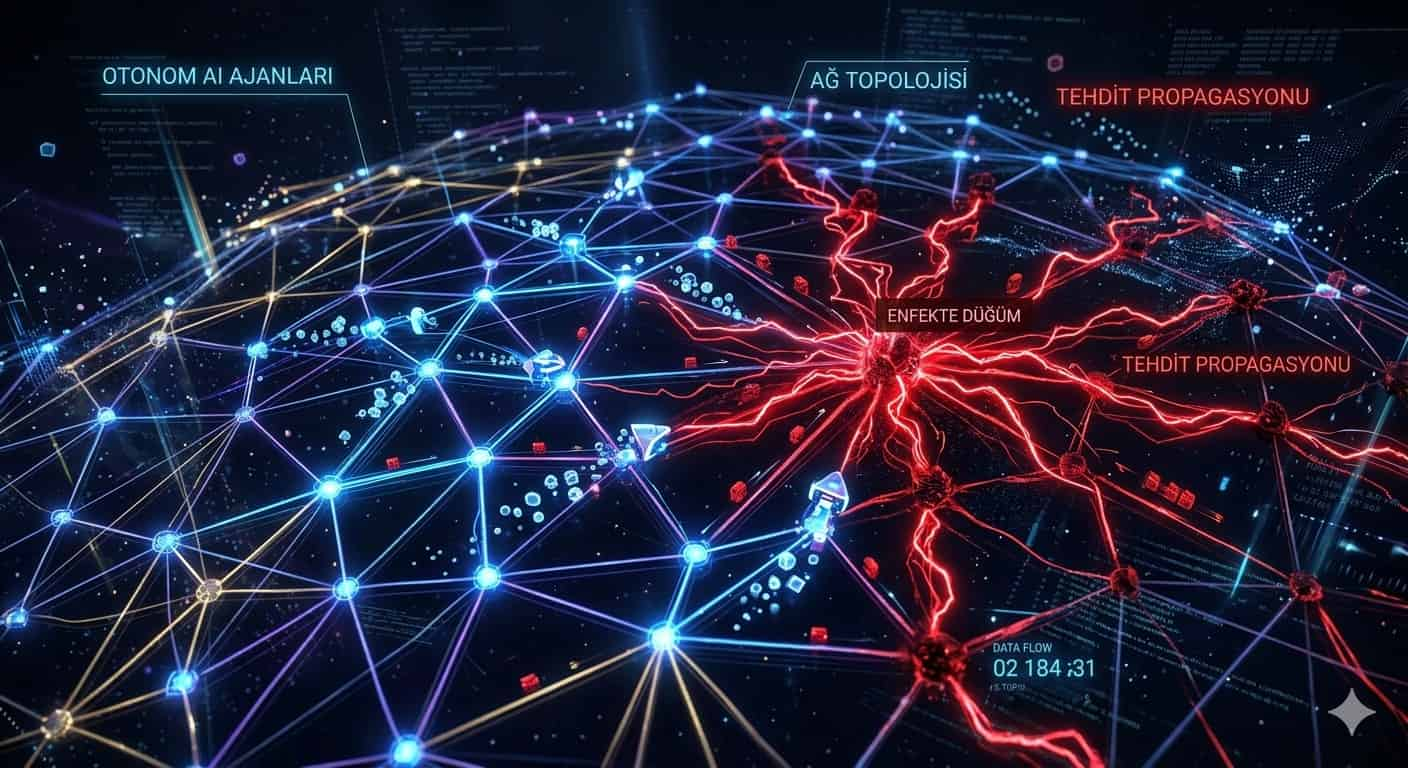
Deepfake и фишинг стали известными угрозами. Есть еще три области, которые необходимо понять: агентские атаки ИИ, теневой ИИ и биометрический таргетинг.
Прогнозы киберугроз Fortinet на 2026 год Как передается страховая газетаОтмечается, что многие основанные на агентском ИИ начнут менять направление. Атакующие агенты в этой модели распределяются по нескольким целям, адаптируются к реакциям защитников и координируют задачу пополам автономно.
Теневой ИИ превратился в другую проблему в отрасли. Практический отчет DevSecOps по статистике безопасности ИИ за 2026 год По данным учреждений, 68% пользователей ИИ пострадали от утечки данных, но только 23% имеют официальную политику, которая предотвращает это. Эта проблема была определена как «теневой ИИ» в Verizon 2025 DBIR, и 72% сотрудников компании были учтены для доступа к платформам ИИ с корпоративными учетными записями электронной почты.
Биометрический таргетинг также добавлен в таблицу. В период, когда отпечаток пальца начал заменять пароли распознавания лиц и данные сетчатки, дистрибьютор Bitdefender Turkey директор по операциям Laykon Informatics Flame Аккоюнлу объявил, что эта область стала рядом целей на 2026 год.
OWASP LLM Top 10 быстрой инъекции достиг своей первой позиции в 2025 году. Отчеты NIST показывают, что число CVE, специфичное для ИИ, увеличилось более чем на две тысячи процентов с 2022 года.
Каков статус на стороне обороны?
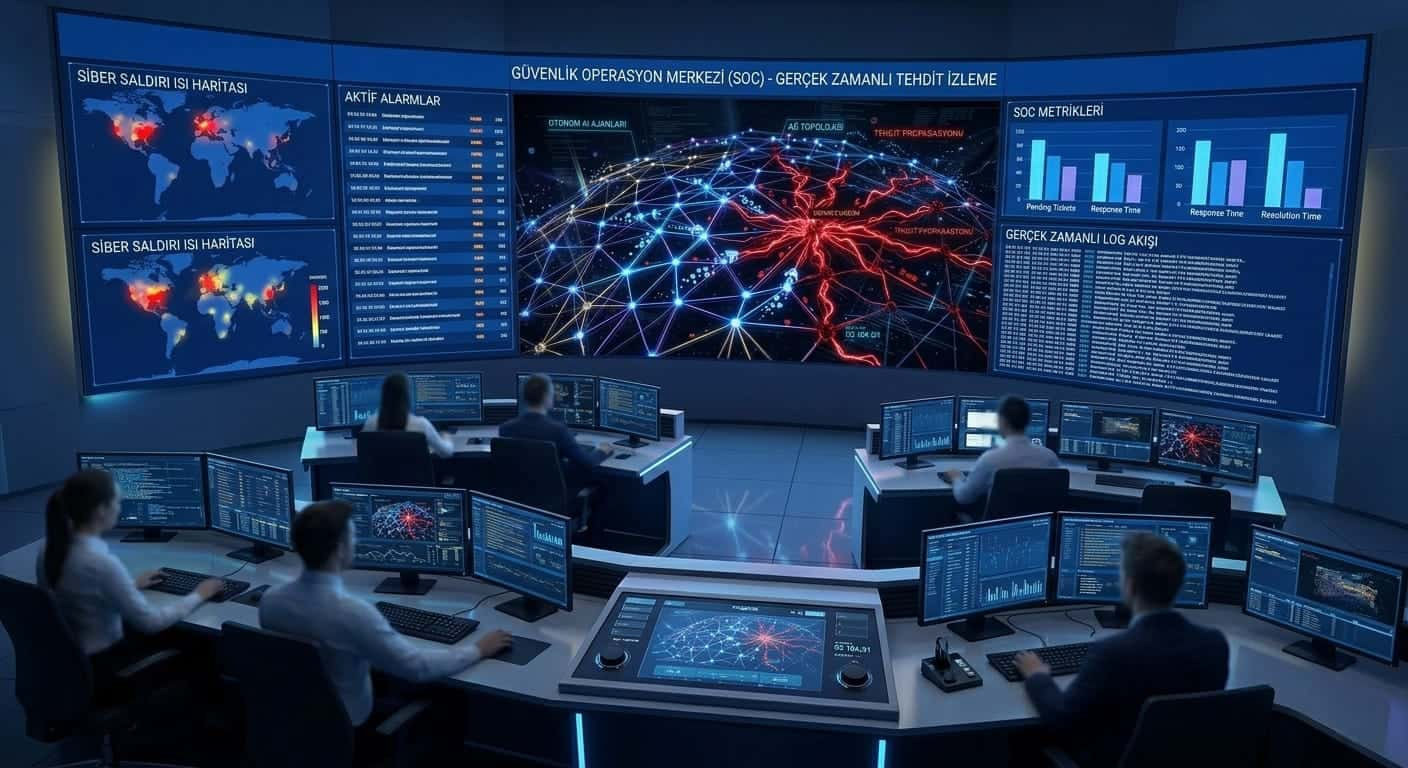
Если ИИ был сильнее на стороне атаки, он также обеспечивает конкретные преимущества для институтов на стороне обороны. Однако учреждения, пользующиеся этой выгодой, по-прежнему составляют меньшинство.
Согласно данным IBM за 2026 год, компании, использующие ИИ и автоматизацию, скачивают стоимость взлома в 3,62 миллиона долларов. В компаниях, которые не используют ИИ, этот показатель составляет 5,52 млн долларов. Разница между 1,9 миллионами долларов. Практический отчет DevSecOps По данным команд безопасности, поддерживаемых ИИ, среднее время обнаружения угроз (MTTD) уменьшает нагрузку ручного сканирования на 60% при сокращении на 50%.
показатель |
|---|
AI поддерживает оборону
Защита без ИИ
Средняя стоимость аренды дома
3,62 миллиона долларов
5,52 миллиона долларов
Время остановки нарушения
108 дней быстрее
Близкие теги
Время обнаружения (MTTD)
50% короче
Близкие теги
Ручное сканирование загрузки
На 60% меньше тегов
Близкие теги
Однако недостатки продолжаются. По данным Verizon 2026 DBIR, учреждения исправляют только 26% из известного каталога заявлений о нарушениях безопасности (KEV); год назад этот показатель составлял 38%. Стандартное время исправления составляет 43 дня после 32 дней.
Что такое стол в Турции?
Глобальные данные являются серьезными, но для понимания таблицы также необходима специальная оценка Турции.
Как передает агентство Anadolu Менеджер компании по кибербезопасности заявляет, что расширенная идентификация увеличила влияние таких методов, как персонализированные сообщения oltama и автоматизированная разработка вредоносных программ и «решающая тенденция 2025 года». Корпоративная безопасность теперь подчеркивает, что это должно быть определено как услуга, которая требует мониторинга 24/7, а не как покупка программного обеспечения.
По оценкам Bitdefender Turkey на декабрь 2025 года, 2026 год станет годом прямых переговоров на таких платформах, как Zoom и Teams. Мошенники могут запросить денежный перевод, имитируя лицо и голос членов семьи одновременно. Эта таблица открывает новую эру, которую должны активировать заранее заданные пароли безопасности, а не только «видеть» в процессах финансового утверждения.
По оценкам Kaspersky за декабрь 2025 года, следы ИИ на стороне атаки усилят анализ. Такая ситуация в цифровых экономиках, как Турция, Опасность вредных моделей искусственного интеллекта Повышение корпоративной осведомленности является более важным.
Для тех, кто интересуется техническими аспектами безопасности искусственного интеллекта В этой области представлен большой кадр; рассматриваются ли системы ИИ, которые можно взломать, и защищенные слои.
Что думает сообщество?
Сторонники
Исследователи в области безопасности утверждают, что ИИ будет большой ошибкой, если игнорировать ценность, которую он добавляет обороняющейся стороне. В то время как команды SOC сильны, чтобы иметь дело в среднем с 4.484 в день, они заметили, что поддельный положительный показатель серьезно падает при поддержке ИИ. Сообщается, что те, кто использует подход автоматизации, имеют «больше угроз с меньшим количеством транспортных средств». Verizon и IBM предоставляют данные для этого подхода.
Новости
Противоположное мнение сосредоточено на этом: ИИ не устраняет неравенства, потому что у него также есть те же инструменты, что и у защитника. Открываются даже сильные атаки актеров с низкими техническими навыками. Угроза экосистемы этой ситуации представлена как «демократизация». Предполагается, что агентские атаки ИИ консолидируют этот раунд.
Часто задаваемые вопросы
Что такое кибер-атака? Кибератака ИИ — это название типов атак, используемых для одного или нескольких этапов, таких как обнаружение инструментов искусственного интеллекта, планирование атаки, создание вредоносного программного обеспечения или манипулирование мясом жертвы. Отличие от традиционных атак заключается в уровне автоматизации и способности к адаптации; ИИ значительно трудно обнаружить, поскольку он может изменять вилку в соответствии с ответом защиты.
Как работает атака Deepfake? Салдурганлар создает клон из публичного аудио- или имиджевого материала целевого человека. Этот клон может быть использован в видеоконференции участника, WhatsApp голос или телефонный звонок. Жертва не стесняется выполнять инструкцию, когда сталкивается с голосом и образом знакомого человека. Случаи Arup и LastPass являются конкретными примерами этого механизма.
Как компании могут защититься от кибератак? Многофакторная аутентификация на первом этапе не должна учитываться только для транзакций на основе звука или изображения; должны применяться заранее определенные пароли проверки. На втором этапе команды SOC должны быть оснащены инструментами обнаружения, поддерживаемыми ИИ, от них следует отказаться, вручную занимаясь объемами предупреждений. Сотрудники на третьем этапе должны проходить регулярное обучение по фэйковому и искусственному фишингу.
Сколько стоит кибератака AI? Согласно данным IBM за 2025 год, средняя стоимость утечки данных, поддерживаемой ИИ, достигла 5,72 миллиона долларов; этот показатель вырос на 13% за предыдущий год. Ущерб, причиненный киберпреступностью во всем мире, превысил 30 миллиардов долларов в 2025 году; в 2026 году ожидается, что глобальные затраты достигнут 15 триллионов долларов.
Какова связь между Ransomware и AI? Согласно отчету 2026 года Practical DevSecOps, 41% доступных семейств вымогателей содержат компоненты ИИ для адаптивной доставки атак. Критические шаги, такие как время атаки, приоритеты цели и прыжок в обороне, оптимизированы с помощью ИИ. Verizon 2026 DBIR снижает среднюю сумму выкупа, показывая, что все нарушения являются вымогателями в 48%; жертвы все чаще платят или не имеют отеков.
Что такое Shadow AI и почему это опасно? Shadow AI выражает приложения, которые сотрудники получают доступ к инструментам ИИ через свои личные учетные записи или неконтролируемые платформы за пределами официальной корпоративной политики. Verizon 2025 DBIR определил, что сотрудники, использующие ИИ в корпоративных устройствах, сделали это с корпоративными учетными записями электронной почты. Это может привести к потоку конфиденциальных бизнес-данных на неконтролируемые платформы ИИ.
Официальная публикация 2026 DBIR обсуждается в отрасли как документ самого большого диаметра, который выпускается с помощью поддерживаемой ИИ тенденции атаки. Сотрудничая с Anthropic команды Verizon, использование ИИ субъектов угроз показывает, насколько серьезно отслеживается таблица. Окно отклика, измеренное по старым месяцам, теперь рассчитывается по часам. Необходимо соответствующим образом отрегулировать скорость защищающейся стороны.
 Админ
AI Reklam Görselleri Güven Sorununu Büyütüyor
Reflex Robotics: Depodan Ev İşlerine Robotik Devrim


