Фальшивый ChatGPT Plus 5.6 Троянский конь для компьютеров
Переведено автоматически
 Админ
Спонсируемая ссылка против пользователей из вызова «chatgpt» в Google превратилась во входные ворота кампании «трува-лошадь» в последние недели сентября 2026 года. Компания по кибербезопасности Huntress анонсировала пользователей с поддельным частным GPT под названием «Plus 5.6» злоумышленников 28 сентября. Было выявлено не менее 40 событий, связанных с кампанией. В этой статье о том, как работает фейковая атака ChatGPT Plus 5.6, что может сделать устоявшаяся трува-лошадь и адресовать способы защиты.
Что такое кампания ChatGPT Plus 5.6?
По словам Марка О'Халлорана и Джонатана Семона, подписан отчет об Охотнице. Атака началась со спонсорской ссылки в результатах поиска Google. Ссылка открылась на специальный GPT под названием «Plus 5.6», размещенный на chatgpt.com, который является собственным доменным именем OpenAI. Поскольку фактический адрес ChatGPT появляется в адресной строке, страница на первый взгляд вызывала сомнения.
Имя также было сообщено. ChatGPT Plus — это название платной подписки OpenAI. Вложение «5.6» имитирует нумерацию модели компании. Когда поддельный GPT был открыт, было рекомендовано показать «Уведомление о доступности услуг», обновить или перейти на адрес «yedek» на сайтах Google.
Huntress рассмотрела не менее 40 событий, связанных с этой страницей сайта Google. Было подтверждено, что два из них стартуют непосредственно через специальный ГПТ. Об этом сообщает издание BleepingComputer. Первый поддельный GPT был удален OpenAI до 25 сентября. Вторая копия, доступная через два дня, все еще публикуется, но больше не перенаправляется на страницу-ловушку.
Как работает цепная атака?
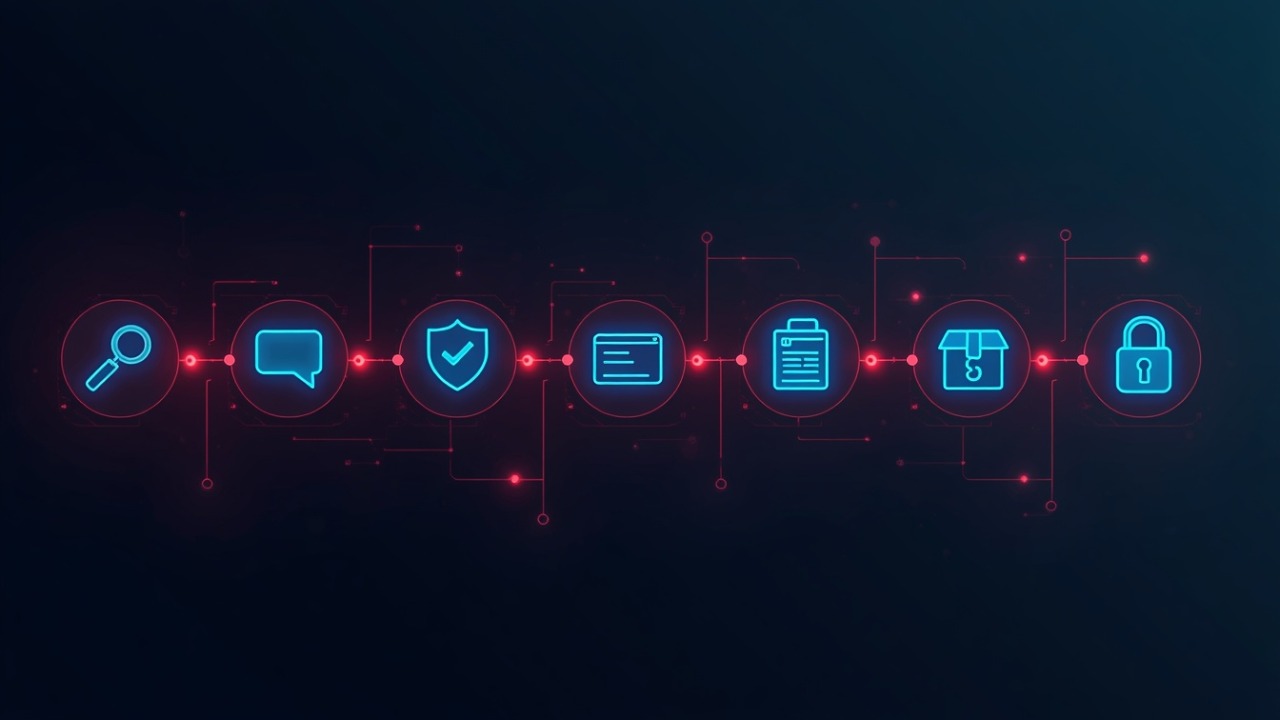
Охотница определяет инфекцию как восьмиступенчатую цепочку. Скопируйте и вставьте одну команду ошибки, которую делает пользователь. Все остальное происходит на заднем плане без видимого предупреждения.
Домой | Что он говорит | метод |
|---|---|---|
Реклама | Фальшивая ссылка в поиске «chatgpt» | Google спонсирует результаты |
Фальшивый GPT | Ограниченное оповещение | chatgpt.com специальный GPT |
Поддельная проверка | Cloudflare установила управление роботом | Страница сайтов Google |
Home Tags | Скопированный скрипт запускается пользователю | Домой |
установка | MSI-пакет приземляется, открывается подпись | боковая загрузка DLL |
стойкий | Тройский конь начинается с каждого открытия | Регистрационная книга и основанная на времени v |
Большая часть фазовой цепи установки. Цифровая подпись Canon и Stardock запускается на законных основаниях. Эти приложения запускают вредоносный код с их идентичностью, загружая модифицированные файлы DLL, которые остаются на их стороне. Основная нагрузка скрыта в случае аудиофайла и пакетов NuGet. Антивирусное программное обеспечение, блокирующее подписанное приложение Canon, не ожидается.
Что такое ClickFix и почему он эффективен?
ClickFix - это метод социальной инженерии, основанный на командной копии пользователя и вставке ее в окно Play или PowerShell. Поскольку оповещения о загрузке файлов не активируются, фильтры браузера и электронной почты часто не видят этого шага. Поскольку человек, выполняющий команду, является самим пользователем, система принимает процесс как законное действие.
В этом году технология быстро расширилась. Согласно анализу ClickFix, опубликованному 23 сентября. ClickFix и его производные создали 52% обнаружений до второго квартала 2026 года. Доля ClickFix в данных Push Security была выпущена в августе 67%. Каждые пять кликов были получены с помощью поисковых систем, таких как Google и Bing.
Ловушки на тему искусственного интеллекта также выделяются в этой таблице. Push Security обнаружила чаты ChatGPT и Claude, которыми делилась вредоносная инструкция с поддельными руководствами по установке Claude Code и NotebookLM. Первый полуугрожающий доклад ESET за 2026 год Также отмечается, что ClickFix распространяется за пределы поддельных предупреждений CAPTCHA на вспомогательные страницы на тему искусственного интеллекта. Атаки на помощников ИИ не ограничиваются только этим методом: Сканер BragJack AI Attack Он показал, что может обрабатывать трафик с помощью одного плагина.
Что может сделать троянский конь на компьютере?
Удаленный доступ трува-лошади (RAT), установленный по техническому анализу Huntress, агрессивно дает широкую зону управления на компьютере:
Удаленный рабочий стол: Изображение дисплея можно использовать удаленно на компьютере.
Камера и микрофон: Изображение и аудиозапись можно сделать.
Файловый менеджер: Можно осуществлять поиск контента между файлами.
Открытие системы: Антивирус собирает информацию о доменном имени, сети и платном программном обеспечении.
Дополнительные нагрузки: EXE может запускать новых вредителей, таких как DLL, MSI, PowerShell и VBScript.
Обнаружение сканера: 17 различных браузеров диагностики и старта.
Связь с командным сервером устанавливается через DNS-over-HTTPS. Трафик трудно отличить от обычных зашифрованных DNS-запросов в средствах мониторинга сети. Это указывает на то, что браузеры могут быть распознаны, зарегистрированные сеансы и пароли также могут быть нацелены. Один ноутбук, подключенный к сети компании, заражен, что может стать отправной точкой для остальной агрессивной сети.
Почему особый риск для безопасности камней GPT?
Специальные GPT-ассистенты, которые пользователи ChatGPT могут создавать и совместно использовать с подключением. Все они транслируются под доменным именем chatgpt.com, что ставит под угрозу надежность платформы. Даже пользователь, привыкший проверять адресную строку, расслабляется, когда видит реальный адрес OpenAI. Вторая остановка атаки также является известным сервисом, таким как сайты Google.
Мошенничество с использованием искусственного интеллекта теперь рассматривается в организованном секторе. Microsoft разбился совсем недавно Служба искусственного интеллекта EvilTokensОбсуждались более 10 000 организаций, 12 000 учетных записей электронной почты.
Срок службы специального GPT сокращается. Об этом сообщает издание Virtualization Review. OpenAI объявил, что специальные GPT 11 сентября выйдут на пенсию 11 декабря 2026 года. Дополнения работают на ChatGPT и Codex, состоящих из навыков и MCP-серверов. Объявление не содержит оснований безопасности. Пока неизвестно, не примут ли общие плагины одну и ту же проблему доверия.
Как защитить поддельный ChatGPT Из ловушки?
Предупреждение, которое Хантрес сделала для кампании, резюмируется единственным предложением:
Законный веб-сайт не хочет копировать и вставлять его в окно Play, терминал, PowerShell или командную строку. (Охотница)
Меры для отдельных пользователей очевидны. Не из поисковых объявлений в ChatGPT, адрес должен быть введен непосредственно через письменное или официальное приложение. Плюс подписка поступает с настроек учетной записи или через официальное приложение, для обновления не нужно заходить на внешний адрес. Если команда сайта запущена, компьютер должен быть отделен от сети, должно быть выполнено сканирование безопасности и пароли должны быть заменены с чистого устройства.
Технические ограничения более эффективны. Об этом сообщает издание Help Net Security. Huntress предлагает ограничить доступ к окну Win+R Run и PowerShell для обычных пользователей. Рекомендуется смотреть на поведение вместо подписи на стороне обнаружения. Следует контролировать процессы PowerShell, запускающие файл MSI, называемый GUID из временных папок и подписанных приложений из необычных мест. Пары задач с одноимённым вводом реестра также считаются скептическим знаком. Если персональные данные просочились с зараженного устройства Обязательства КВКК по использованию компаний ИИ Тоже.
Часто задаваемые вопросы
Что такое поддельный ChatGPT Plus 5.6? Фальшивый ChatGPT Plus 5.6 - это вредоносный специальный GPT, опубликованный на chatgpt.com и перенаправляющий пользователей на вредоносную страницу. Google выделяется спонсорскими связями. Пользователь сообщил, что сервис ограничен и отправил его на поддельную страницу верификации, там был скрипт, который создал Трува Лошадь.
ChatGPT Plus 5.6 - это реальная версия? OpenAI не имеет продукта под названием «Plus 5.6». ChatGPT Плюс название плана подписки, к номерам моделей добавляется вложение «5.6». Обновление подписки осуществляется с помощью настроек учетной записи ChatGPT или официальных приложений.
Как понять, что ClickFix подвергается атаке? Наиболее очевидным признаком является то, что команда, которую рекомендует веб-сайт, приклеена к окну Play или PowerShell. В таком случае устройство должно быть принято. Программы, не известные по временным задачам и временным папкам, также являются скептическим знаком; устройство должно быть отсканировано и отсканировано из сети, пароли должны быть заменены с другого устройства.
Влияет ли эта кампания на пользователей Mac? Цепочка, задокументированная Huntress, специфична для Windows. Атака PowerShell проходит через пакеты MSI и реестр Windows. щелкнуть Метод исправления должен быть осторожным с пользователями Mac, поскольку он может адаптироваться к различным системам.
Когда удалять специальные GPT? OpenAI выйдет на пенсию 11 декабря 2026 года. Плагины, состоящие из навыков и MCP-серверов к их местоположению. Создание нового пользовательского GPT в корпоративных рабочих зонах заканчивается 26 октября, последняя дата утвержденных переносов — 11 февраля 2027 года.
Технология Fake Plus 5.6 не нова, но носитель нов: их адрес платформы искусственного интеллекта, которой пользователи доверяют больше всего. Специальные GPT закроются в декабре, поисковая реклама и общие чаты останутся на месте. Следующий надежный адрес злоумышленников - куда звонить, новый макет плагина появится в первый месяц.
АдминOtonom Yapay Zeka Ajanları : Kurumsal Dönüşümün Yeni Yüzü
Türkiye'de Yapay Zeka Regülasyonu 2026